
Autocomprobación de asociación de cuentas: revisa el riesgo en cuatro capas
Conclusión clave: el resultado de la decisión de asociación de la plataforma no se puede consultar desde fuera; lo que puedes autocomprobar con varias cuentas son la configuración y los registros de cuatro capas: datos de cuenta, salida de red, entorno del navegador y comportamiento. Este marco responde tres preguntas: qué revisar en cada capa, qué fenómenos son solo pistas y en qué orden actuar tras encontrar un problema. Los criterios de decisión de la plataforma no son públicos; cualquier afirmación que prometa calcular una «probabilidad de asociación» carece de fundamento, y la decisión siempre la toma la plataforma.
Primero, el escenario. Dos tiendas empiezan el mismo día a exigir verificación adicional, y la primera reacción del equipo suele ser: ¿nos han asociado? Al revisar los registros se descubre que una tienda acaba de cambiar de proxy el día anterior y que la otra cambió de dispositivo de inicio de sesión tras un relevo de personal. Anomalías parecidas no tienen por qué venir de la misma causa. Avisos de verificación, cambios de tráfico o restricciones de acceso son solo pistas, y que no aparezca ninguna tampoco significa que no haya riesgo. Meterlas en un proceso de revisión fijo y comprobar capa por capa es mucho más fiable que sacar conclusiones de una sola señal.
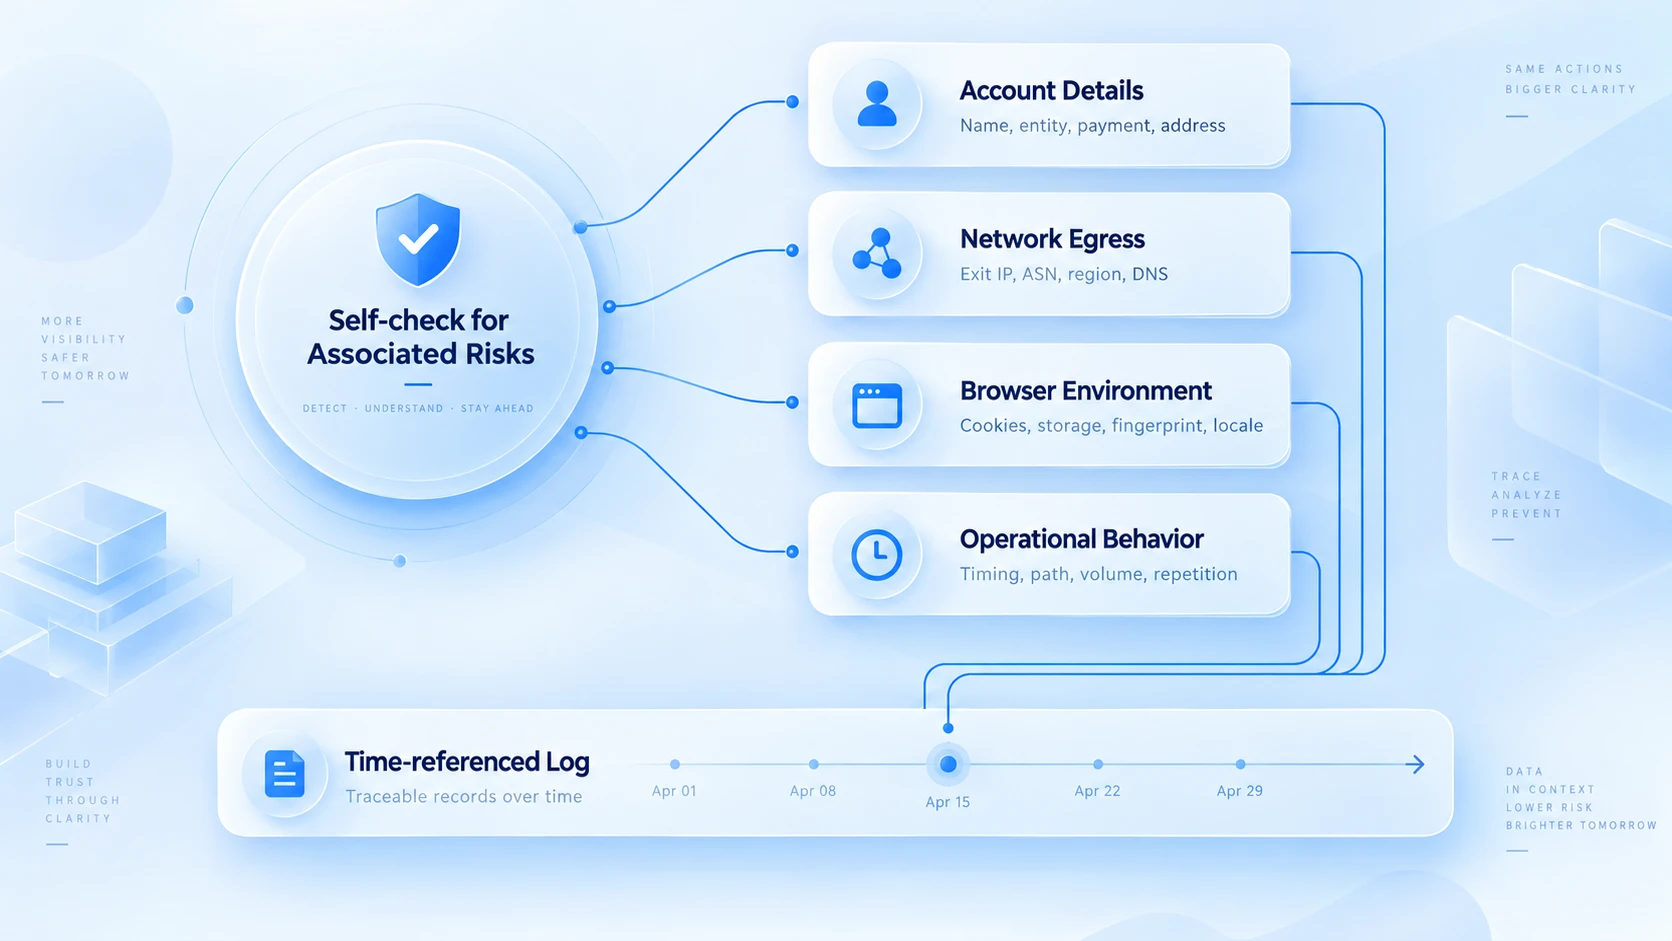
Primera capa: datos de cuenta y titularidad
Empecemos por una situación habitual. La cuenta la registró un empleado que ya no está: el teléfono y el correo de verificación siguen a su nombre, y seis meses después de su salida la plataforma pide una verificación que nadie puede completar, así que la cuenta se queda a medias. Este tipo de problema pasa casi desapercibido hasta que ocurre algo, y es el fallo más típico de los equipos con varias cuentas: los datos en sí están bien; lo que se rompió fue la titularidad.
Por eso, en esta capa lo que se revisa es la titularidad. Confirma cuatro puntos cuenta por cuenta: si el titular del registro y los datos de verificación son independientes y completos; si el correo y el teléfono vinculados se comparten entre varias cuentas; quién es el responsable y cuántos relevos ha habido; y si la autorización interna del equipo quedó por escrito o solo fue verbal. Si una misma empresa gestiona varias cuentas, comprueba primero que los términos de la plataforma lo permitan; las condiciones varían según la plataforma.
Si detectas reutilizaciones erróneas, por ejemplo dos cuentas que comparten un teléfono sin tarjeta vinculada, corrígelas de inmediato y anota el cambio en el registro. Si la titularidad es dudosa, aprovecha que aún no hay anomalías para pasar los canales de verificación a un miembro en activo. Sobre cómo crear y mantener ese registro, el artículo sobre gestión de seguridad de cuentas múltiples describe el flujo completo de grupos, registros y relevos.
Segunda capa: conexión de red y salida
En la capa de red se contrastan anomalía y cambio de red. Ejemplo:
- El miércoles por la tarde, la tienda de México empieza a pedir verificación.
- Dos días antes, el lunes por la noche, el proveedor de proxy cambió de nodo.
- Una semana antes, la IP de salida de otra tienda se había caído brevemente.
Con los tres hechos en la mesa, la pregunta pasa de «¿nos han asociado?» a «qué pasó tras el cambio de nodo».
Siguiendo la línea temporal hay que contrastar tres tipos de información. Primero, la coincidencia: si la verificación aparece justo después de un cambio de proxy o de nodo. Segundo, la salida real: si la IP y el ISP que muestra la página de detección coinciden con lo que indica el panel del proveedor. Tercero, los atajos: si alguna cuenta se conectó de forma directa y se saltó el proxy por completo. El ritmo completo de la comprobación de salida lo describe el artículo sobre mantenimiento de proxies; aquí no lo repetimos.
También conviene calibrar el criterio. Que varias cuentas compartan una salida solo indica que así está configurada la red. Que la plataforma las trate por eso como un mismo operador depende de sus propias reglas, y desde fuera no se puede verificar; a la inversa, dar a cada cuenta una salida distinta tampoco prueba que sean independientes. El verdadero resultado de esta capa es dejar un registro cruzado de «qué día, qué cuenta, qué salida, qué pasó»; cuando aparezca la anomalía, el rumbo de la revisión lo decidirá ese registro.
Tercera capa: entorno del navegador y datos locales
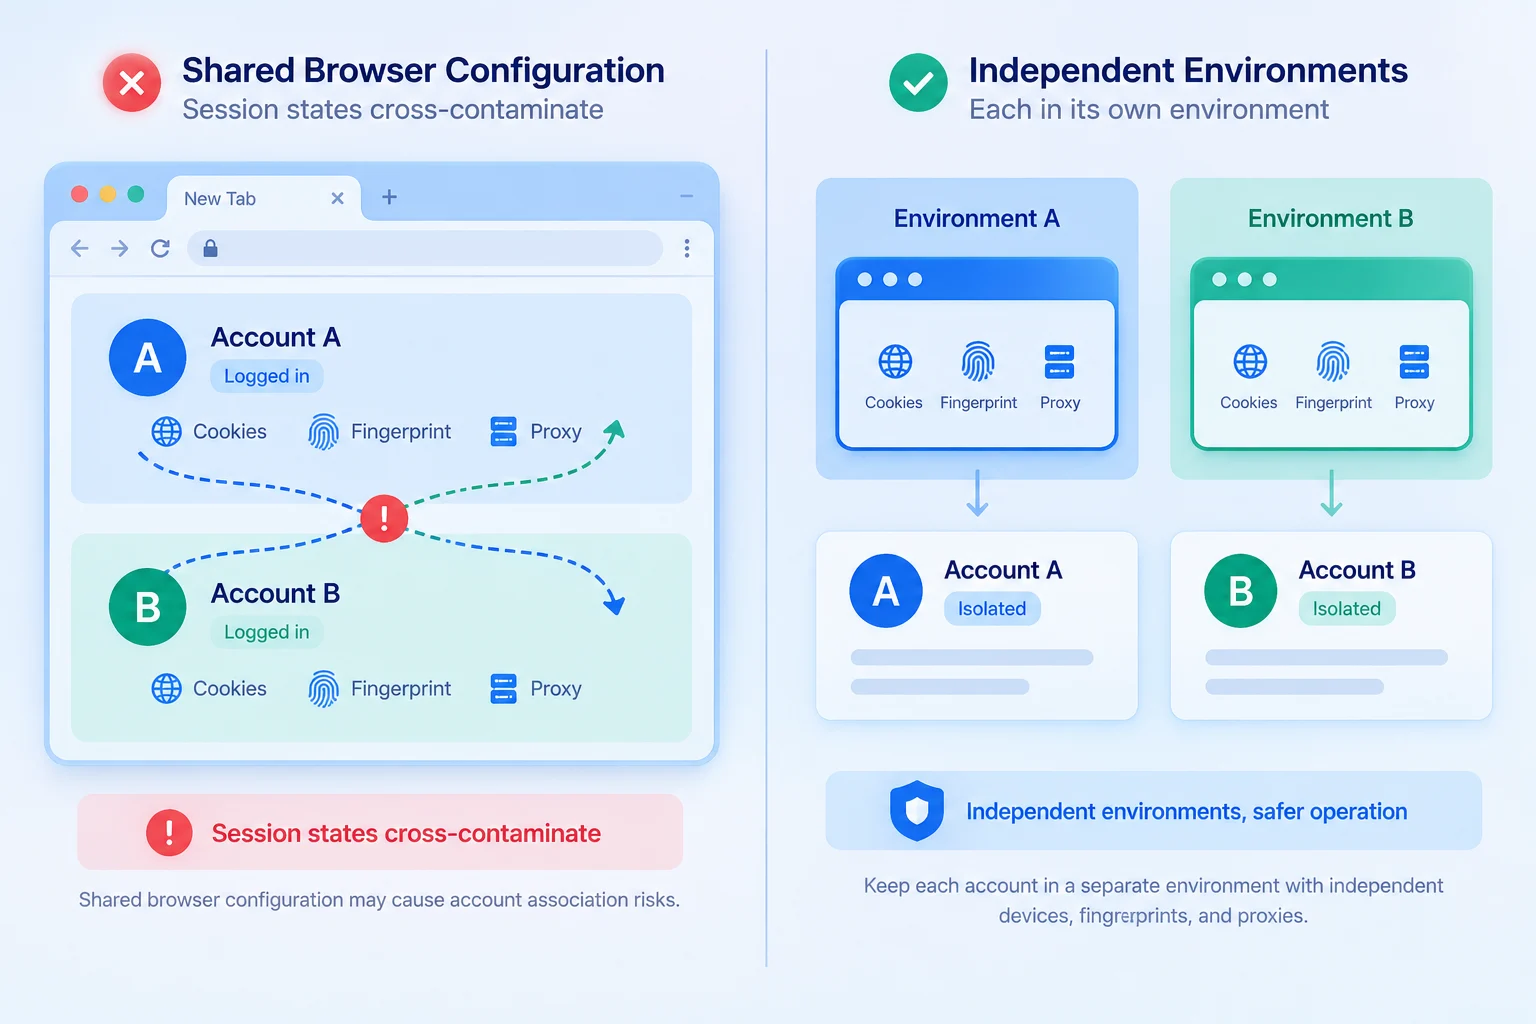
Que un mismo ordenador haya tenido sesión abierta con varias cuentas no significa que los datos se hayan mezclado. Lo que hay que comprobar de verdad es: si esas cuentas usaron la misma configuración de navegador, si las sesiones se solaparon y si la configuración del entorno coincide con el uso real. Repaso punto por punto:
| Objeto revisado | Qué comprobar | Qué hacer si hay problema |
|---|---|---|
| Cookie y sesiones | Si se alternaron cuentas en un mismo perfil | Revisar sesiones y recrear el entorno |
| Almacenamiento y caché | Si las cuentas comparten los mismos datos | Ordenar por cuenta y dejar de mezclar |
| Idioma y zona horaria | Si la configuración encaja con el uso real | Revisar el origen y corregir lo erróneo |
| Navegador y dispositivo | Si el registro encaja con el equipo real | Confirmar si el cambio de equipo lo explica |
Estos puntos atienden a problemas distintos. Cookie y almacenamiento local tienen que ver con la gestión de las sesiones: si se alternan inicios de sesión en una misma configuración de navegador, las Cookie devuelven el estado de sesión al mismo servidor. El almacenamiento local también se guarda en el navegador por sitio. Tras alternar dos cuentas, la información de sesión de A termina en las peticiones de B: ese es el solape real. Idioma, zona horaria y datos del dispositivo hay que cotejarlos con el uso verdadero; la diferencia por sí sola no dice nada, lo que merece corrección es que la configuración contradiga el escenario. El método para alinear cada punto está en la lista de verificación de la guía de consistencia anti-asociación.
Para equipos que gestionan varias tiendas a la vez, MostMate permite crear un entorno de navegador independiente para cada cuenta y separar los datos de sesión de la configuración del entorno. Así se reduce el solape de datos entre cuentas y, cuando surge una anomalía, se pueden revisar los cambios del entorno. Un entorno independiente no sustituye la revisión de las políticas de la plataforma ni permite leer sus decisiones internas de asociación. Su alcance es justo esta capa: la del entorno del navegador.
Cuarta capa: inicio de sesión, operaciones y comportamiento del negocio
Un ejemplo de cómo se revisa esta capa. Supongamos que una cuenta recibe de golpe muchas más verificaciones; revisa los registros en orden. Primero el registro de inicios de sesión: dos días antes de la primera verificación, la cuenta pasó del equipo de un miembro al de otro. Después las operaciones: el nuevo miembro ejecutó publicaciones por lotes nada más entrar. Y por último, las reglas de la plataforma: varias de las categorías publicadas eran restringidas. Con las tres pistas juntas, la causa se acerca a «una operación activó la revisión de reglas de la plataforma», y no tiene que ver con la red ni con la huella del navegador.
El ejemplo deja dos lecciones. La primera: ante una verificación conviene descartar antes la seguridad de la cuenta y las operaciones: credenciales compartidas, acciones por lotes parecidas y contenido restringido son causas más frecuentes que «la misma IP». El camino de solución tampoco es el mismo: si es seguridad, cambiar contraseña y revisar permisos; si son reglas, corregir según el aviso. La segunda: la atribución necesita registros. El texto original del aviso de la plataforma, el registro de operaciones de los miembros y los cambios recientes, los tres juntos, son lo que permite convertir un «posible caso de asociación» en un punto sospechoso concreto. Atribuir la anomalía a la IP o a la huella sin más suele esconder la causa verdadera y deja sin rumbo la corrección.
Qué hacer tras detectar una anomalía, y en qué orden
Pasa los pasos anteriores a una lista guardable y síguela:
| Paso | Acción | Resultado |
|---|---|---|
| 1. Fijar la evidencia | Guardar el aviso original y la hora exacta | Base de la revisión |
| 2. Reconstruir la línea temporal | Comprobar cambios de proxy, equipo o relevo | Registro de tiempos |
| 3. Repasar las cuatro capas | Cuenta → salida → entorno → comportamiento | Resultado de cada capa |
| 4. Separar los caminos | Corregir según la causa y dejar registro | Registro del tratamiento |
| 5. Si toca apelar | Enviar por el canal y el formato del aviso | Material de apelación |
Toma el caso de la tienda de Brasil, que el lunes no dejaba de pedir verificaciones: el equipo no cambia de proxy ni reconstruye el entorno; recorre primero la lista. Al reconstruir la línea temporal descubren que esa mañana hubo un cambio de nodo. La comprobación de salida muestra que la región del nuevo nodo coincide con el mercado de la tienda. La del entorno confirma que no hubo solape. Y al final, en las operaciones del periodo aparece un ajuste de precios por lotes. Lo más probable es que la verificación viniera de la revisión que activó ese cambio masivo de precios, no de un movimiento de red.
Sin esa lista, lo más probable es que el equipo hubiera cambiado primero todos los proxies, sin ver la operación de negocio que ocurrió a la vez. La clave de la revisión no es cambiar una configuración cuanto antes, sino encontrar primero un cambio sospechoso con evidencia que lo respalde y, desde ahí, ir acotando las causas. Si más adelante se confirma que hay que apelar, la guía de apelación de cuentas de X explica cómo ordenar la situación, preparar los registros y presentar el recurso por los canales de la plataforma. Los accesos, los requisitos y las reglas de apelación varían según la plataforma; en lo concreto, manda la explicación oficial de cada una.
Terminada la revisión de las cuatro capas, el equipo aún necesita dejar registrados el entorno de navegador, la configuración de proxy y los cambios de cada cuenta, para poder cotejarlos más adelante. MostMate ayuda a gestionar por cuenta los entornos de navegador independientes y su configuración, reduce el solape de datos de inicio de sesión y facilita rastrear los cambios del entorno.
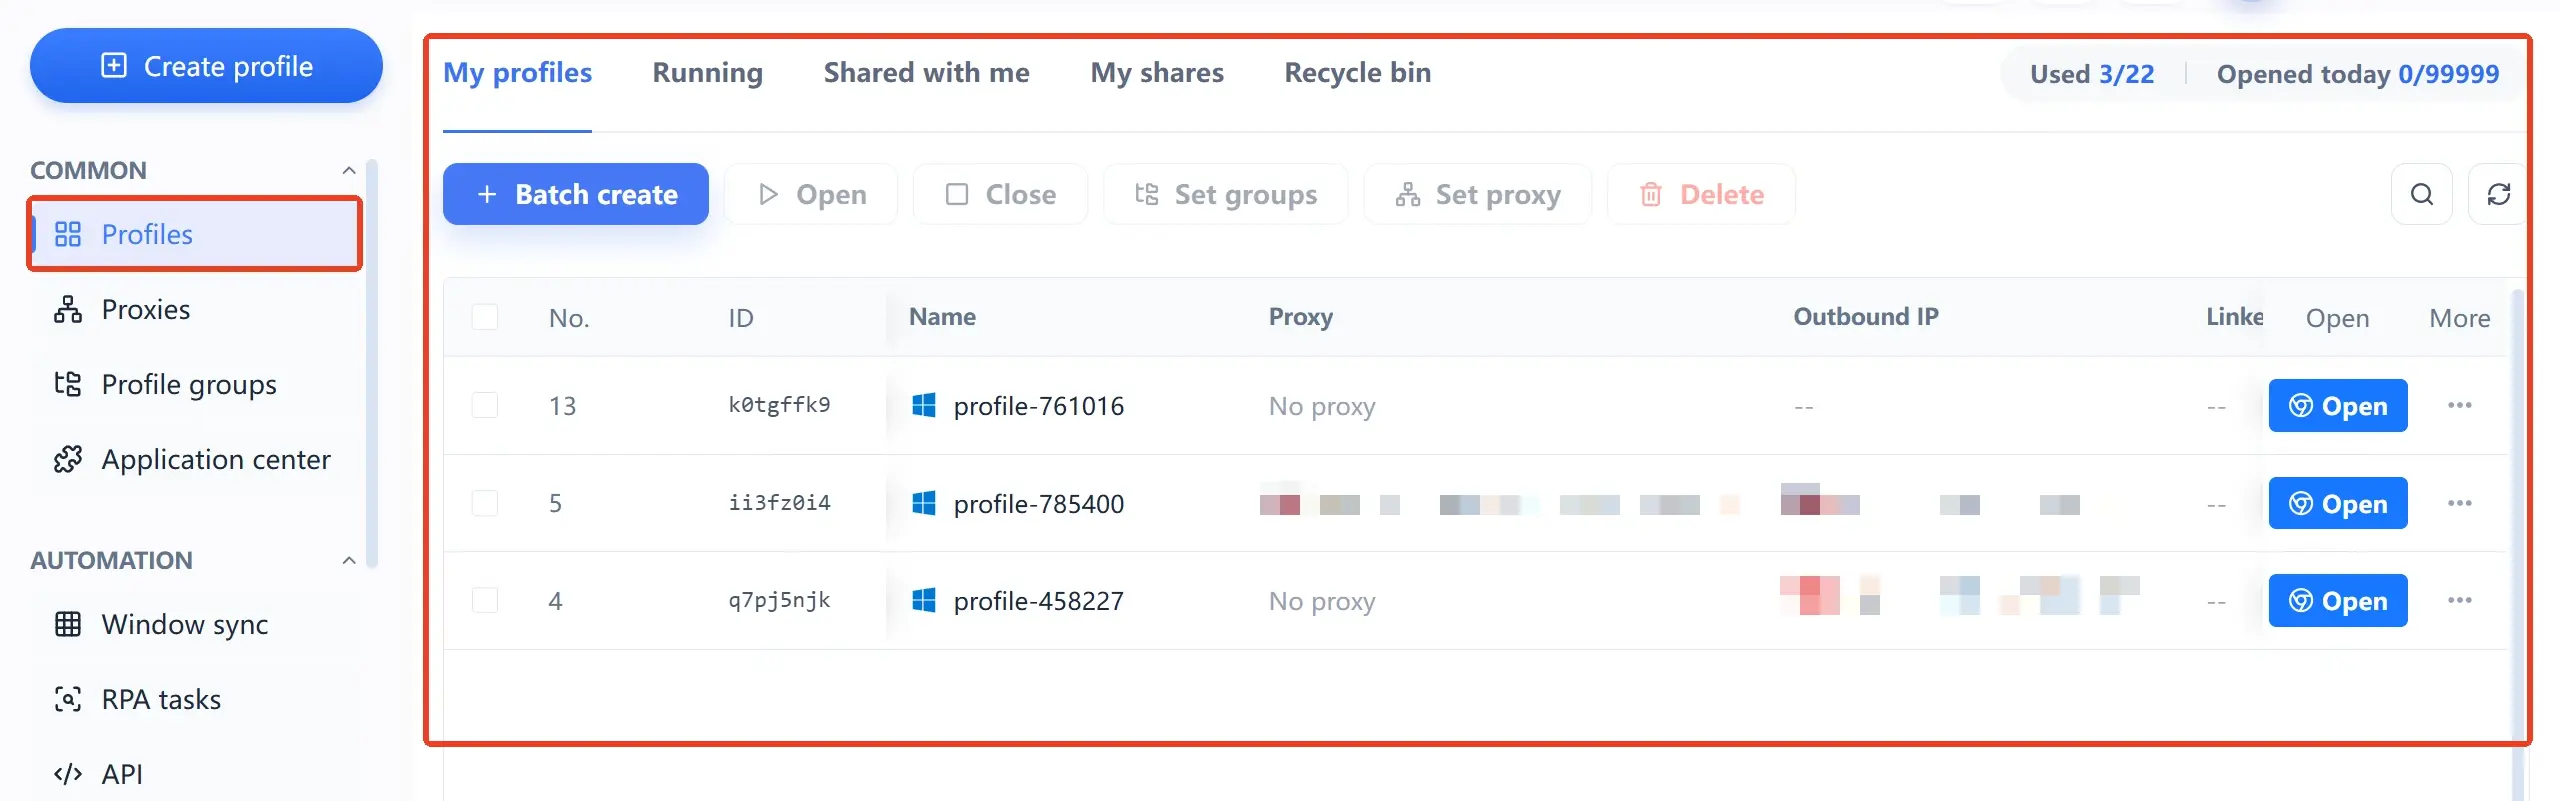
Conviene recordar que la gestión del entorno del navegador sirve sobre todo para ordenar y administrar la propia configuración: no permite saber por sí sola si la plataforma ya considera las cuentas asociadas, ni garantiza que no se activen verificaciones o restricciones. Si llega un aviso de verificación o de limitación, hay que contrastarlo con el mensaje de la plataforma, los registros de operación de las cuentas y las reglas aplicables.
Preguntas frecuentes sobre la autocomprobación de asociación
¿Compartir una misma IP entre varias cuentas implica asociación sí o sí?
No necesariamente. Que varias cuentas corran bajo la misma salida es, sencillamente, un estado de la configuración de red. Que la plataforma actúe por eso depende de sus reglas de decisión, y desde fuera no se pueden verificar. Al revisar, la distinción útil es esta: si la plataforma permite compartir la red de oficina entre cuentas, deja constancia para poder demostrarlo; si fue un descuido de configuración, corrígelo y registra el cambio.
¿Cambiar la IP del proxy resuelve el problema de asociación?
Depende de la causa. Si la anomalía viene de una salida mal configurada, por ejemplo un nodo que se mueve o una conexión directa no intencionada, pasar a una salida estable sí lo arregla. Si se trata de reutilización de datos, de operaciones que activan reglas o de una infracción del negocio, cambiar de IP no soluciona nada y solo añade un cambio más sin registro. Primero localiza la causa con la revisión de las cuatro capas; después decide si conviene mover la configuración de red.
¿Puede un navegador antidetección saber si la plataforma ya asoció las cuentas?
No. El proceso y el resultado de la decisión de asociación viven dentro de la plataforma; ninguna herramienta externa puede leerlos. Lo que sí puede hacer un navegador antidetección es mantener el entorno de navegador de cada cuenta aislado y bajo control: configuración consultable, datos sin solape y menos agujeros cuestionables del lado propio.
Si el entorno del navegador está aislado, ¿por qué siguen apareciendo verificaciones?
El entorno del navegador no es el único disparador de verificaciones. Un cambio de dispositivo de acceso, problemas de seguridad con las credenciales, operaciones que rozan las reglas o ajustes en el control de riesgo de la plataforma también pueden activarlas. Repasa las cuatro capas en orden, mirando con lupa las tres que no son la tercera, sobre todo si ha habido cambios de personal, de equipo o de ritmo operativo en el periodo.
Conclusión
Volvamos al escenario del principio: dos tiendas piden verificación el mismo día y las causas no tienen nada que ver entre sí. El valor de esta autocomprobación está en cambiar la pregunta imposible de «¿nos han asociado?» por configuraciones y registros concretos, comprobables uno a uno en cuatro capas. MostMate reúne entornos, proxies y registros de operación del equipo en un mismo puesto de trabajo, para que esa revisión se apoye en datos. Para levantar esa base en un negocio de cuentas múltiples, puedes descargar MostMate e ir migrando cada cuenta a su entorno independiente.

MOSTMATE
Gestión segura de varias cuentas, sin complicaciones
Empieza con tu primera cuenta y utiliza MostMate para crear operaciones multicuenta más seguras, inteligentes y eficientes.
- Perfiles independientes. Identidades coherentes.
- Automatización con IA · Estado de las cuentas · Operaciones en equipo



