
Ein Konto gesperrt: Wie verhindern Sie, dass die ganze Gruppe mitgezogen wird? Leitfaden zur Schadensbegrenzung bei Multi-Account-Sperrungen
Kernpunkt: Läuft ein Konto in eine Sperre, liegt der eigentliche Schaden oft nicht im Konto selbst, sondern in den geteilten Ressourcen: Registrierungsdaten, Zahlungsmittel, Proxy-Ausgänge, Geräteumgebungen, Verhaltensmuster. Diese geteilten Punkte übertragen die Strafe auf Konten derselben Gruppe, genau das ist die Multi-Account-Kettensperrung. Die Schadensbegrenzung greift an zwei Stellen: am Sperrtag zuerst die betroffene Fläche isolieren, im Alltag Konten nach Ressourcengrenzen gruppieren, damit die Übertragungskette von vornherein unterbrochen ist.
Zunächst ein typisches Szenario. Ein Team legt zwanzig Social-Media-Konten in dieselbe Gruppe, nutzt gemeinsam einen Residential-Proxy-Pool, registriert alles über E-Mail-Adressen derselben Domain und mit denselben Identitätsdaten. Ein Konto wird wegen regelwidriger Inhalte gesperrt, binnen drei Tagen lösen die Konten der Gruppe nacheinander Verifizierungen aus, nach zwei Wochen stehen die meisten Konten in einem eingeschränkten Zustand. Das Team versteht die Welt nicht mehr: Die Login-Umgebungen sind doch sauber getrennt, wie kann einer fallen und gleich ein ganzer Schwarm mit? Das Problem liegt außerhalb der Umgebung. Registrierungs-E-Mails, Zahlungsmittel, Identitätsdaten, der Proxy-Pool: Diese geteilten Punkte sind die Übertragungskette. Die Umgebungstrennung sorgt nur dafür, dass Anmeldedaten nicht vermischt werden; diese Ressourcen außerhalb der Umgebung erreicht sie nicht.
Wie sich das Risiko nach einer Kontosperrung auf Konten derselben Gruppe überträgt
Werden Konten einer Gruppe bestraft, gibt es fünf Übertragungswege.
| Geteilte Ressource | Übertragungsweg | Gegenmaßnahme |
|---|---|---|
| Registrierungsdaten | Weitere Konten rutschen in die Prüfung | Ein Konto, ein Datensatz, kein Teilen |
| Zahlungsmittel | Eine Karte zahlt viele Konten: Prüfung | Haupt- und Testkonten getrennt bezahlen |
| Proxy-Ausgang | Markierte Leitung: Gruppe verdächtig | Eigene Leitung je Kernkonto, Pool je Gruppe |
| Geräteumgebung | Ein Gerät meldet mehrere Konten an | Ein Konto, eine Umgebung, nichts mischen |
| Verhalten | Gleiche Person, gleicher Takt, viele Konten | Zeiten staffeln, Aufgaben nach Zweck |
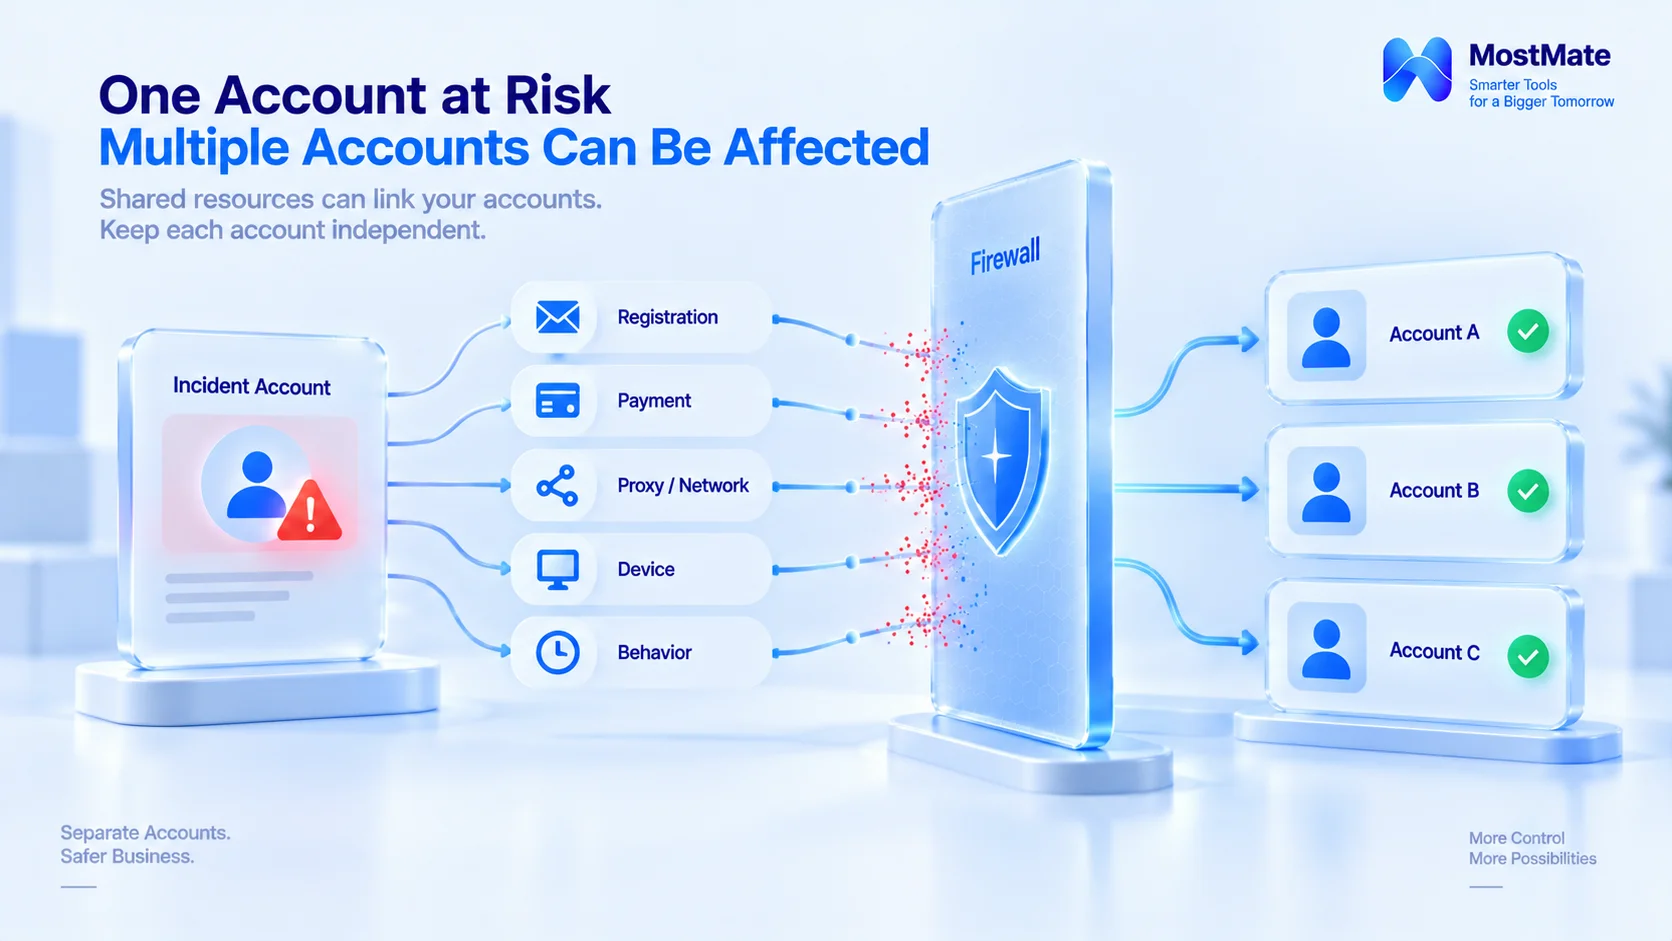
Hier muss man klar unterscheiden. Die Umgebungstrennung regelt die Grenze von Browserdaten und Konfiguration; Registrierungsdaten, Zahlungsmittel und Verhaltenstakt liegen außerhalb und brauchen Managementprozesse. Erst beide Seiten zusammen ergeben die vollständige Ressourcenliste eines Kontos. Wie Sie diese Liste im Alltag aufbauen, zeigt die Checkliste unter Anti-Assoziations-Selbstcheck für Multi-Accounts.
Drei Schritte zur Schadensbegrenzung am Sperrtag
1. Isolieren. Nehmen Sie das betroffene Konto zuerst aus den geteilten Ressourcen: die ausschließlich genutzte Proxy-Leitung deaktivieren, die Umgebung deaktivieren, aber nicht löschen, den zugehörigen Registrierungseintrag als auffällig markieren. Alle anderen Konten laufen unverändert weiter, keine Massenänderungen.
2. Betroffene Fläche prüfen. Gehen Sie Konto für Konto die letzten Anmeldungen und Plattformhinweise durch und klären Sie, ob es ein Einzelfall ist oder schon Kettensignale gibt. Nur Konten mit Signalen anfassen, den Rest nicht vorab stören.
3. Nach Prozess handeln. Legen Sie für das gesperrte Konto gemäß den Plattformhinweisen Berufung ein; Unterlagen stammen aus Umgebungsnotizen und Register: Registrierungsdatum, übliche Anmelderegion, bisherige Aktivitäten. Während der Berufung Gerät und Netzwerk nicht wechseln, um keine neuen auffälligen Sitzungen zu erzeugen. Wie Sie Berufungsmaterial ordnen, passt zum Aufbau des Artikels Einspruch gegen X-Sperre einlegen.
Die Reihenfolge darf nicht gedreht werden. Isolieren geht immer vor.
Wie Sie im Alltag gruppieren, damit Kettensperrungen im Design enden
Begrenzen ist Reparatur danach. Entscheidend: Gruppierung im Voraus.
1. Nach Ressourcen gruppieren, nicht nach Köpfen. Entscheidend ist, welche Ressourcen eine Gruppe von Konten teilt. Je weniger geteilt wird, desto kleiner die betroffene Fläche. Eine Person betreut drei Gruppen, das ist sicherer als drei Gruppen, die eine Ressourcenbasis teilen.
2. Pro Gruppe ein eigenes Ressourcenpaket, nichts gruppenübergreifend teilen; Kernkonten bis auf Kontoebene trennen. Jede Gruppe bekommt eigenen Proxy-Pool, eigene Registrierungsdaten, eigene Zahlungsmittel, abgeglichen mit dem Register. Eine geteilte Ressource ist der Übertragungspunkt des nächsten Vorfalls. Wichtig: Teilen mehrere Konten in einer Gruppe dieselbe Leitung oder dieselben Daten, bleibt die Kette innerhalb der Gruppe wirksam; Kernkonten brauchen zwingend eine Leitung und einen Datensatz pro Konto.
3. Kern- und Testgruppen trennen. Konten für neue Geschäfte und Experimente kommen in die Testgruppe; geht etwas schief, bleibt die Hauptgruppe unberührt. Testressourcen dürfen wiederverwendet werden, Hauptressourcen werden nicht verliehen.
4. Ausstieg dokumentieren. Scheidet ein Mitglied oder Projekt aus, wandern die zugehörigen Umgebungen samt Ressourcen und das Register wird aktualisiert. Ein Ausstieg ohne Record hinterlässt Konten mit unklarer Zuordnung.
Diese vier Punkte sind Praxiserfahrung aus dem Teammanagement; innerhalb der Plattformregeln gilt die offizielle Dokumentation. Die Gruppierung entscheidet darüber, wie groß der Schaden im Ernstfall ausfällt.
Welche Schritte fixiert MostMate? Welche Managementaufgaben ersetzt es nicht?
Von den fünf Übertragungswegen lassen sich Geräteumgebung, Proxy-Bindung, Umgebungsnotizen, Mitgliedsrechte und Übergabelogs an MostMate binden; Registrierungsdaten und Zahlungsmittel werden nicht im Tool verwaltet, sollen aber in den Umgebungsnotizen dokumentiert werden. Am Beispiel MostMate lässt sich „eine Grundressourcen-Ausstattung pro Gruppe“ in drei Schritten umsetzen:
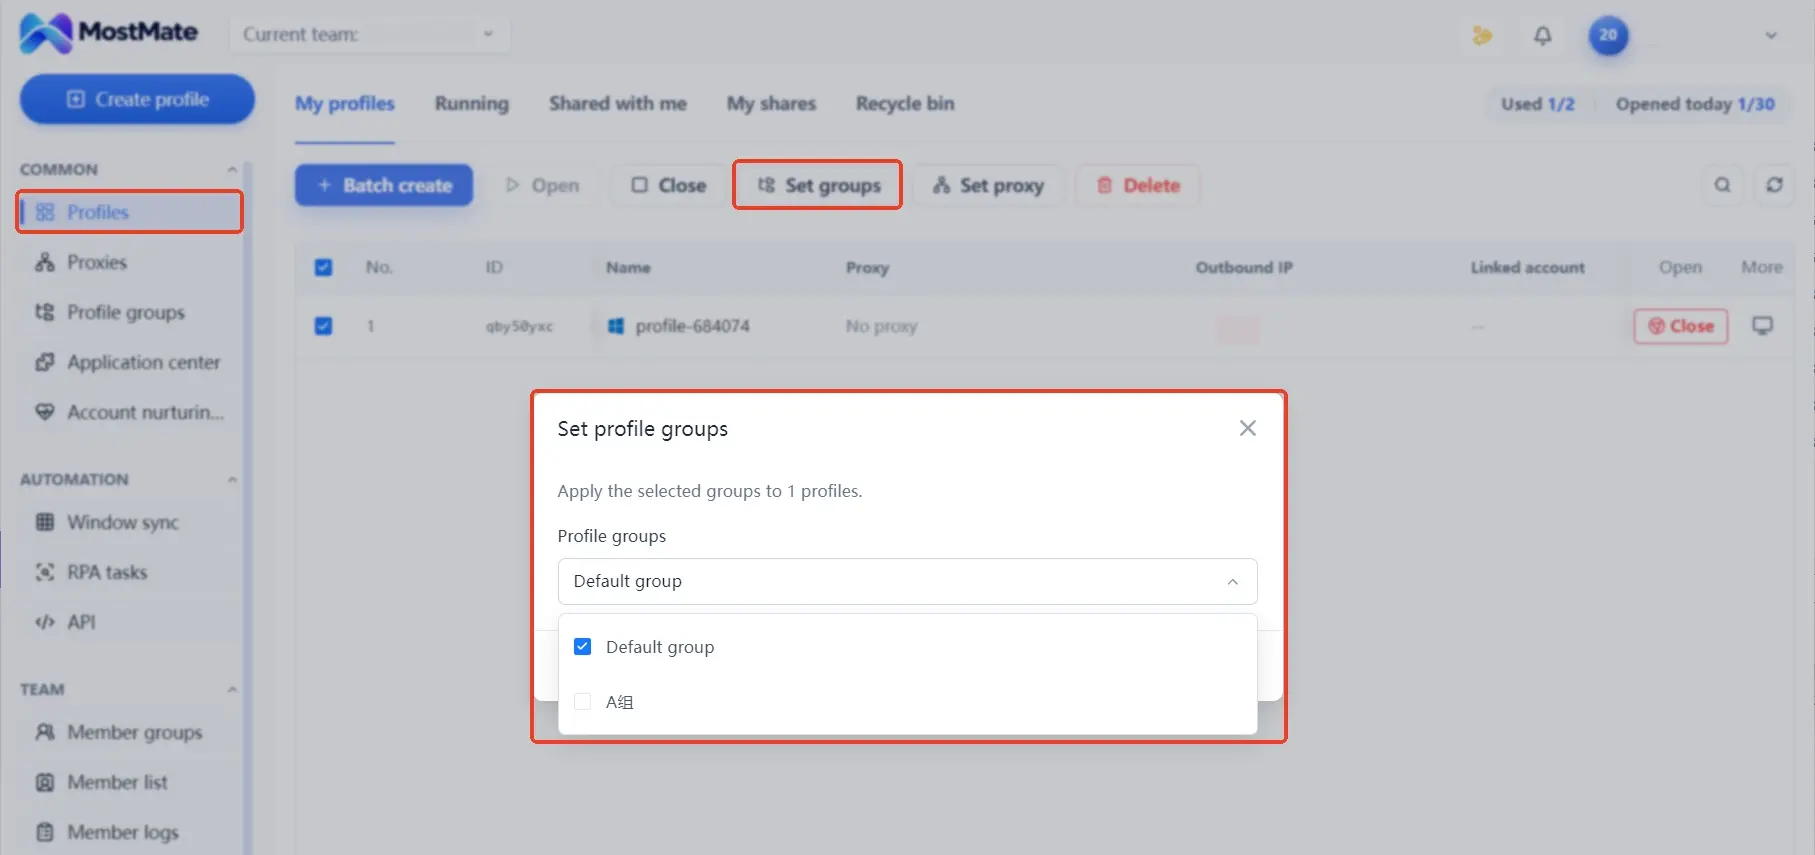
1. Gruppen anlegen. In der Umgebungsverwaltung Konten nach Zweck in Gruppen einsortieren und die Ressourcengrenze direkt in den Gruppennamen schreiben, etwa „Haupt-Nordamerika-A“ oder „Test-Neugeschäft“. Damit ist klar, welches Konto zu welcher Gruppe gehört, ohne auf das Gedächtnis zu bauen.
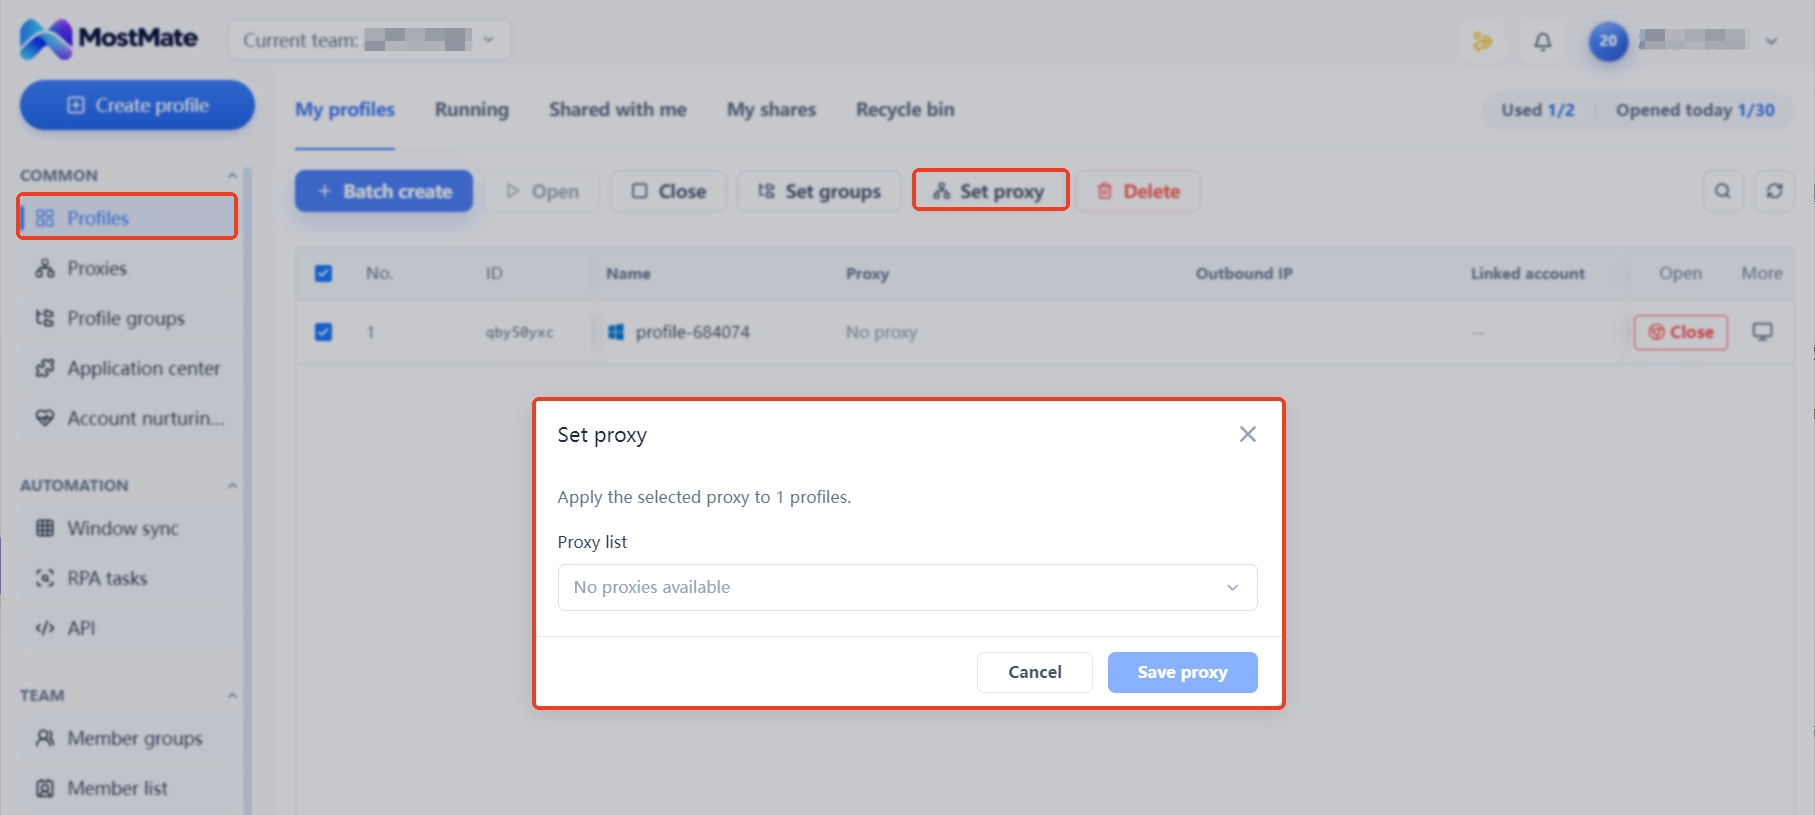
2. Proxy binden. Jede Gruppe erhält eine eigene Proxy-Leitung, jedes Konto eine eigene Umgebung, Anmeldedaten und Konfigurationen laufen nicht ineinander. Im Ernstfall deaktivieren Sie nur diese Umgebung; Leitung und Konfiguration anderer Gruppen bleiben unberührt. Genau hier zieht die Schadensbegrenzung ihre Grenze.
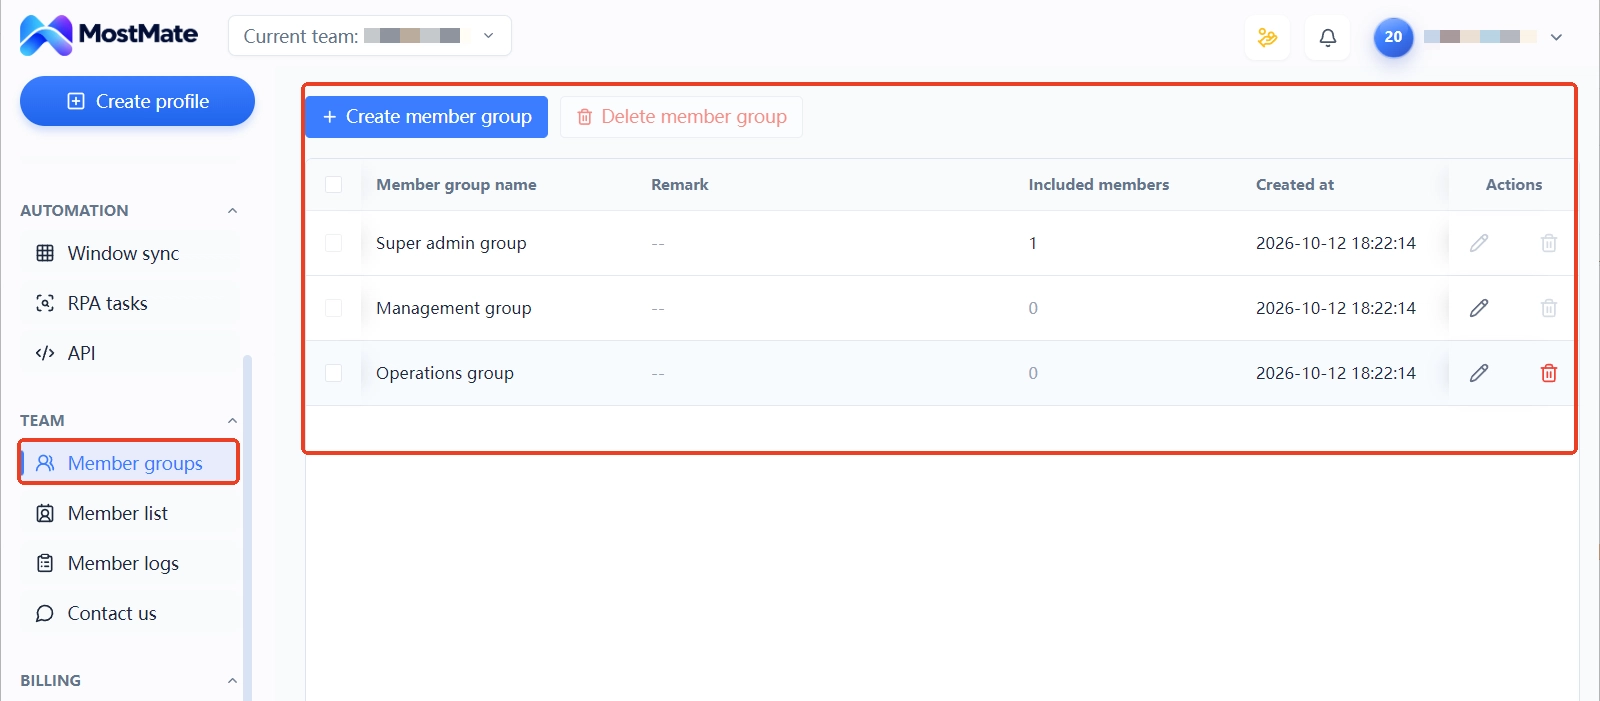
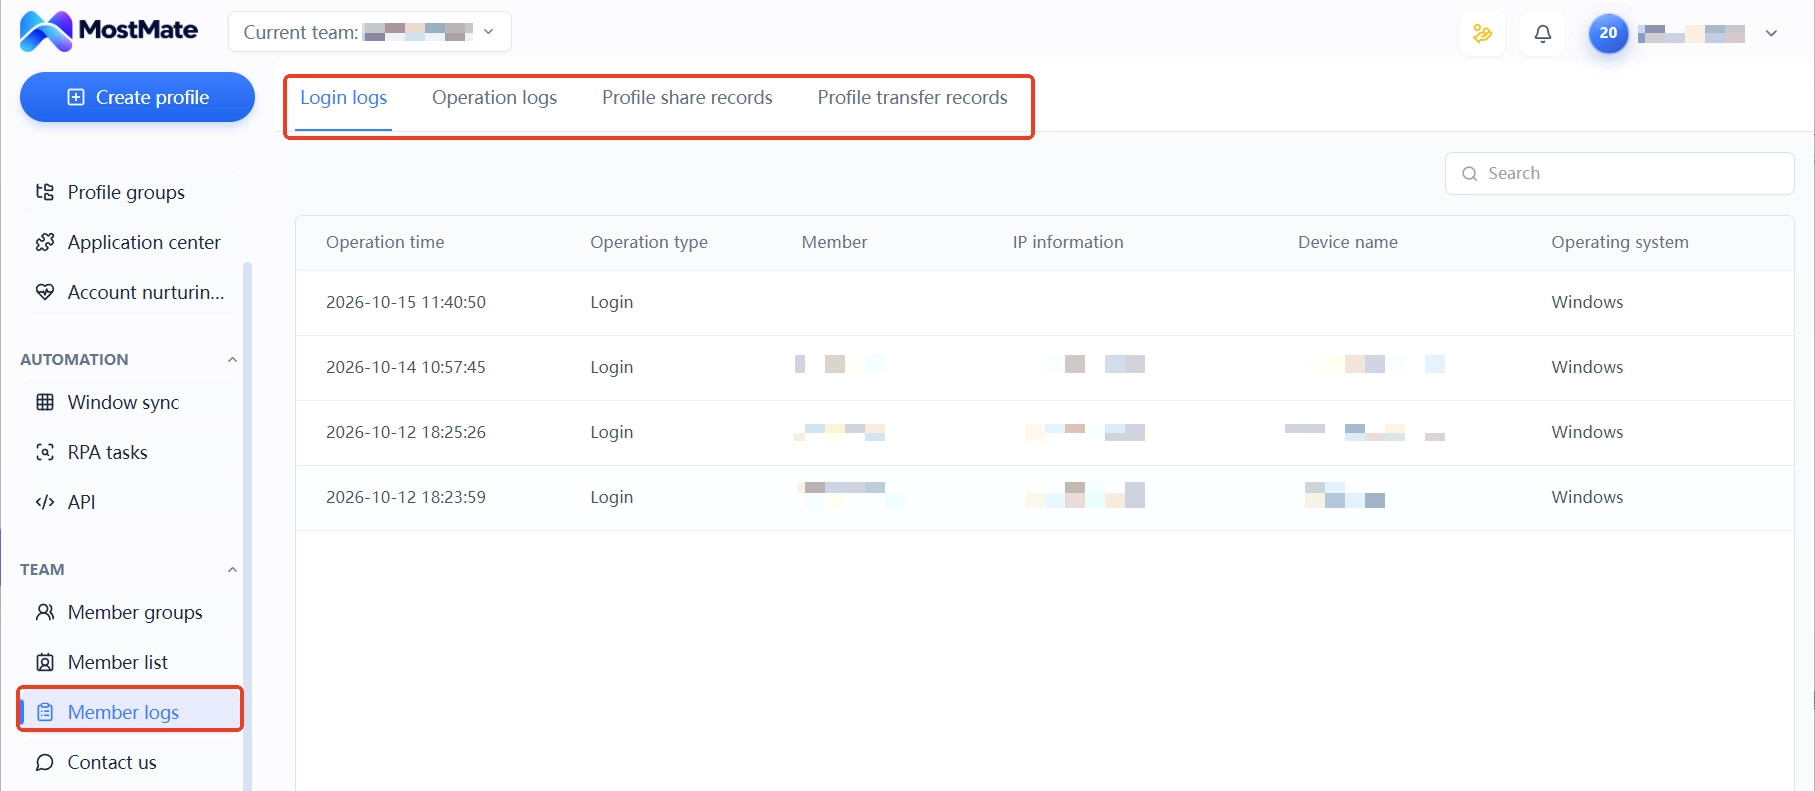
3. Mitglieder aufnehmen und dokumentieren. Mitgliedergruppierung und Mitgliederlogs festhalten, wer welche Umgebung verantwortet und an wen sie übergeben wurde. Beim Ausstieg folgt die Übergabe dem Record statt einem Stapel Passwörter. Auch versetzte Arbeitszeiten lassen sich als Aufgabenverteilung in den Logs abbilden.
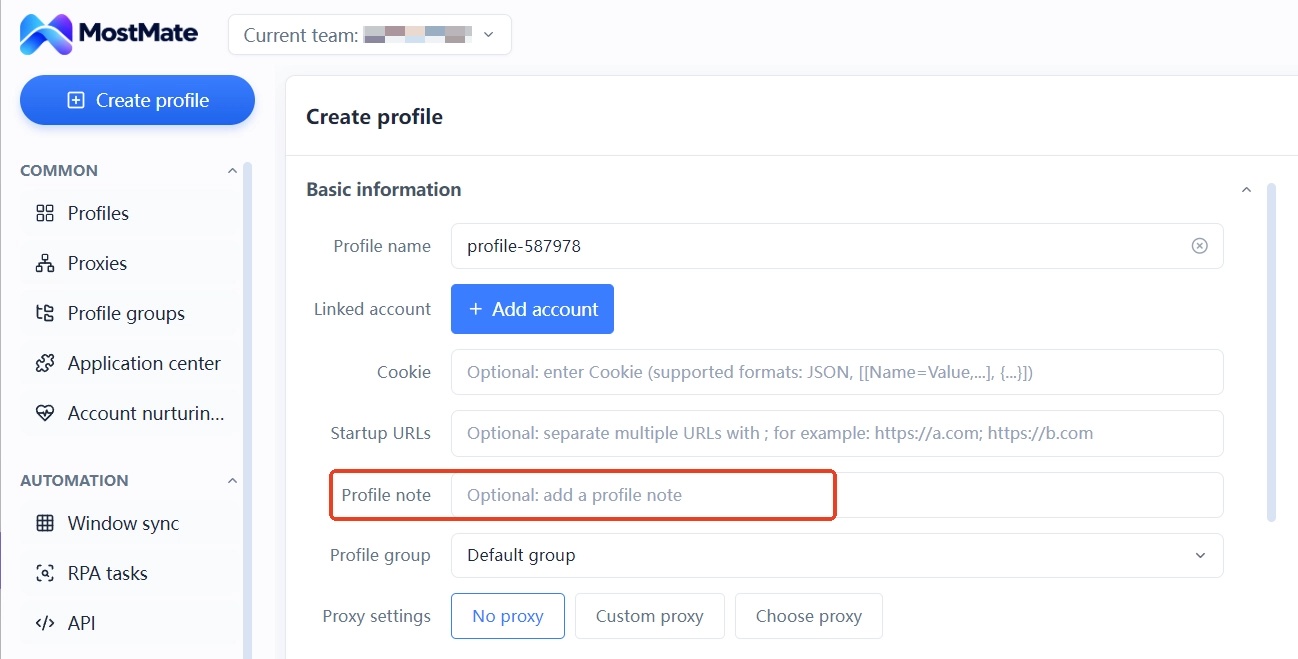
Zu Registrierungsdaten und Zahlungsmitteln gehört das Eigentum in das Notizfeld der Umgebung: Zweck, Registrierungsdatum, Dateneigentum, alles einzeln notiert. Das Tool verwaltet diese Unterlagen nicht selbst, macht aber nachvollziehbar, welches Konto welche Daten nutzt; im Ernstfall prüfen Sie die betroffene Fläche anhand der Notizen statt im Chatverlauf. Eine Gruppierungstabelle plus Notizen macht „wer gehört zusammen und wer nutzt was“ für das ganze Team lesbar.
Auch über die Grenze sprechen wir hier. Die Gruppierung verkleinert die Übertragungsfläche über Ressourcen; teilen Konten weiter Registrierungsdaten oder Zahlungsmittel, kann die Strafe auf diesen Wegen weiterlaufen. Das Tool ändert keine Plattformregeln und übernimmt keine Garantie für Kontoergebnisse. Die vollständige Funktionsliste der Module finden Sie unter Was ist MostMate.
Die drei häufigsten Fehleinschätzungen bei Begrenzung und Gruppierung
Alle Konfigurationen der Gruppe im Massenverfahren umzubauen, ist die erste häufige Fehleinschätzung. Massenänderungen erzeugen Massen an Auffälligkeitssignalen. Richtig ist: erst isolieren, dann einzeln prüfen, unproblematische Konten unangetastet lassen.
Das betroffene Environment zu löschen, um „sauber“ zu sein, ist die zweite Fehleinschätzung. Konfiguration und Notizen im Environment sind Berufungsmaterial; Löschen vernichtet die Beweisgrundlage gleich mit. Deaktivieren und archivieren, aufräumen erst nach Abschluss der Berufung.
Nur die IP zu wechseln und die Übertragung damit für unterbrochen zu halten, ist die dritte Fehleinschätzung. Die IP ist nur einer von fünf Wegen; teilen Konten E-Mail, Handynummer oder Zahlungsmittel, kommt die Strafe genau dort an. Trennen heißt: Punkt für Punkt entlang der Ressourcenliste.
Häufige Fragen zur Multi-Account-Kettensperrung
Ein Konto ist gesperrt: Was tun die übrigen Konten der Gruppe zuerst?
Zuerst den Teil der geteilten Ressourcen isolieren, der an dieses Konto gebunden ist, die übrigen Konten unverändert lassen, dann Anmeldehistorie und Plattformhinweise einzeln prüfen. Konten ohne Signale nicht vorab anfassen.
Soll das Environment nach der Sperrung gelöscht werden?
Eher nicht.
Konfiguration und Notizen im Environment sind Berufungsmaterial. Deaktivieren und Archivieren begrenzen den Schaden; Löschen vernichtet die Beweisgrundlage gleich mit.
Unterbricht ein IP-Wechsel die Kette?
Nein. Die IP ist nur einer der Übertragungswege; Registrierungsdaten und Zahlungsmittel übertragen ebenso. Wer unterbrechen will, geht die Ressourcenliste Punkt für Punkt durch; ein Leitungswechsel allein beendet nichts.
Verhindert die Umgebungsgruppierung die Kettensperrung?
Die Gruppierung fixiert die Ressourcengrenzen und verkleinert die Übertragungsfläche. Teilen Konten weiter Registrierungsdaten oder Zahlungsmittel, bleibt eine Übertragung möglich. Das Tool ändert keine Plattformregeln.
Kann ein Anti-Detect-Browser die Kettensperrung verhindern?
Nicht garantiert. Der Browser fixiert vor allem Geräteumgebung, Proxy-Bindung und Umgebungsnotizen, die Mitgliederlogs dienen der Übergabedokumentation; Registrierungsdaten, Zahlungsmittel und Verhalten bleiben Aufgabe des Managements. Das Tool ändert keine Plattformregeln.
Fazit
Der Kern der Schadensbegrenzung ist die Kontrolle darüber, wie viele Ressourcen geteilt werden: am Sperrtag isolieren und prüfen, im Alltag nach Ressourcengrenzen gruppieren, die Konto-Ressourcenliste sauber halten. Wie weit der Schaden reicht, wird großenteils schon bei der Gruppierung entschieden.
Wer gerade eine Multi-Account-Struktur aufbaut, zeichnet zuerst die Ressourcengrenzen sauber und skaliert dann; das ist deutlich entspannter, als nach einer Sperre die Verluste einzeln durchzuzählen. MostMate herunterladen: Umgebung-Gruppierung, Proxy-Bindung und Mitgliedsrechte in einem Panel.

MOSTMATE
Mehrere Konten sicher verwalten – ganz einfach
Starte mit deinem ersten Konto und gestalte mit MostMate sicherere, intelligentere und effizientere Mehrkontenabläufe.
- Unabhängige Profile. Konsistente Identitäten.
- KI-Automatisierung · Kontozustand · Teamarbeit



