
¿Cómo evitar que una cuenta baneada arrastre a todo el grupo? Guía de contención de baneos en cascada
Idea central: cuando banean una cuenta, la pérdida real casi nunca está en esa cuenta, sino en los recursos que comparte: datos de registro, método de pago, salida proxy, entorno de dispositivo y patrón de actividad. Ese patrimonio compartido transmite el castigo a las cuentas del mismo grupo; eso es el baneo en cascada. La contención tiene dos frentes: aislar el alcance el mismo día del baneo y agrupar por fronteras de recursos a diario, para que la cadena se rompa por diseño.
Empecemos con un caso típico. Un equipo colocó veinte cuentas sociales en el mismo grupo: un mismo pool de proxies residenciales, registros con el mismo dominio de correo y los mismos datos de identidad. Una cuenta fue baneada por publicar contenido infractor; en tres días, las demás empezaron a recibir verificaciones una tras otra, y a las dos semanas la mayoría quedó restringida. El equipo no entendía nada: cada cuenta tenía su entorno de inicio de sesión separado. El problema está fuera del entorno. Correos de registro, pagos, identidades, pool de proxies: esa es la cadena de transmisión. El aislamiento de entornos solo garantiza que los datos de acceso no se mezclen; no alcanza a estos recursos externos.
Cómo se transmite el riesgo de un baneo a las cuentas del mismo grupo
Cinco vías típicas: más recursos compartidos, golpe más amplio.
| Recurso compartido | Vía de transmisión | Contención |
|---|---|---|
| Datos de registro | Datos iguales: el grupo entra en revisión | Una cuenta, un juego de datos |
| Método de pago | Una tarjeta paga todo: reexamen del grupo | Pagar aparte lo principal y lo de prueba |
| Salida proxy | Línea común marcada: todo bajo sospecha | Nada compartido entre grupos |
| Entorno de dispositivo | Mismo equipo para varias cuentas | Un entorno por cuenta |
| Patrón de actividad | Una persona, diez cuentas, mismo ritmo | Escalonar horarios y repartir tareas |
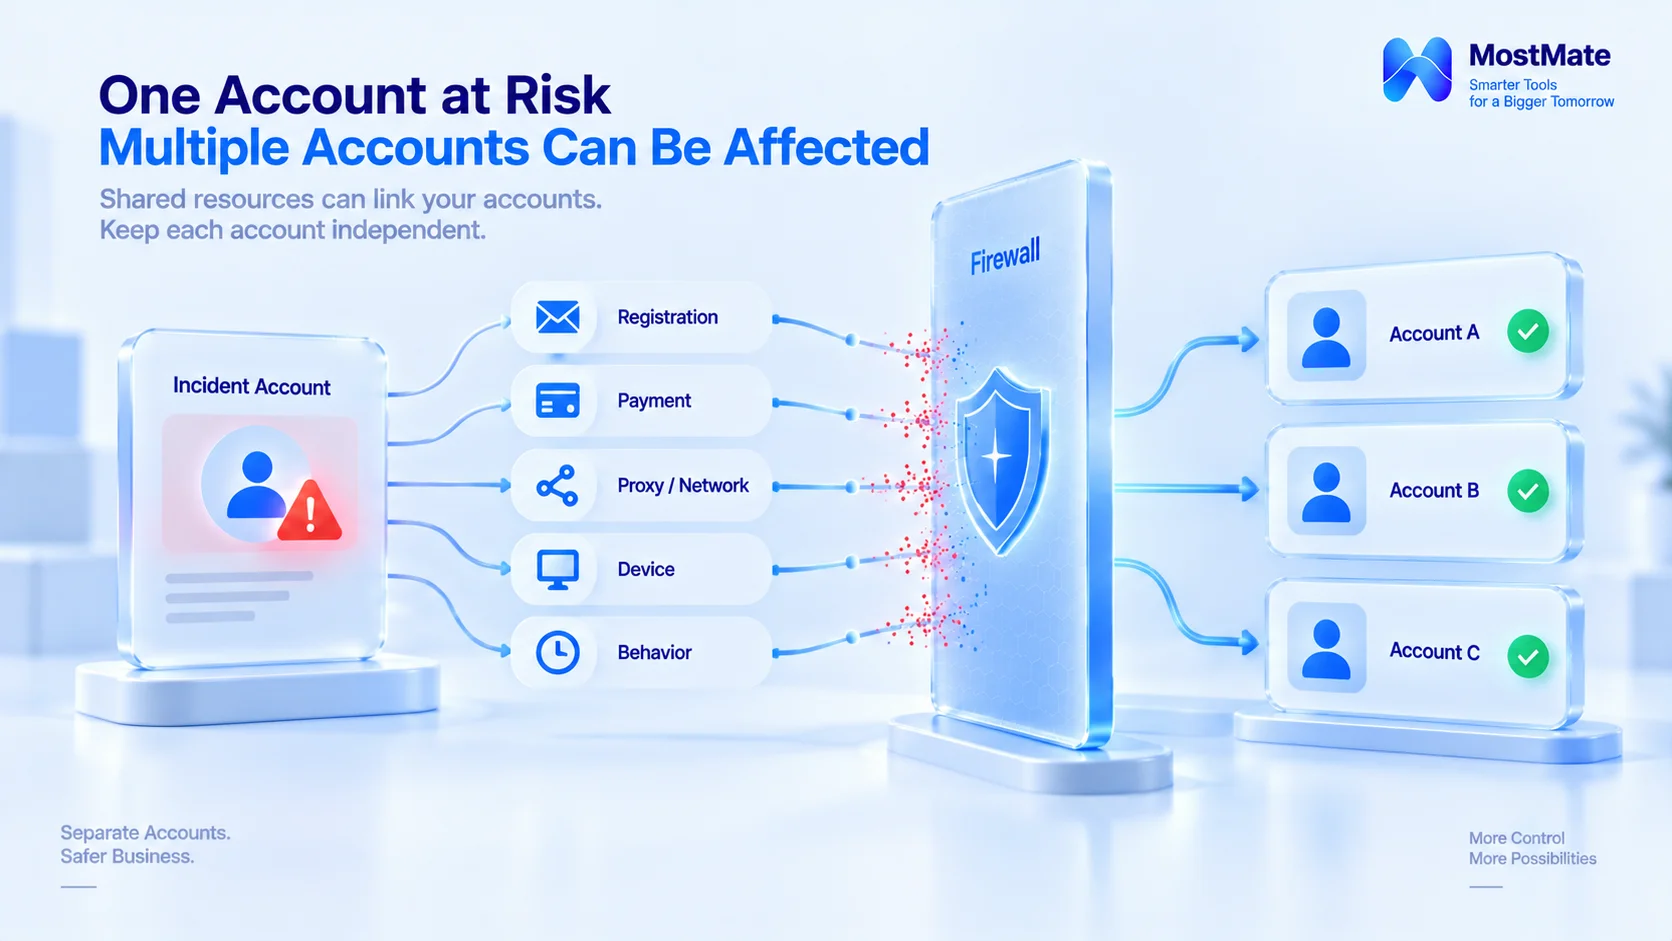
Conviene dejar esto claro. El aislamiento de entornos cubre los datos y la configuración del navegador; los datos de registro, el pago y el ritmo de actividad quedan fuera del entorno y dependen de procesos de gestión. Solo sumando ambos lados se obtiene el inventario completo de recursos de una cuenta. Para construir ese inventario a diario, sirve el repaso punto por punto de la autorevisión de asociación entre cuentas.
Los tres pasos de contención del día del baneo
1. Aislar. Primero, sacar la cuenta afectada de los recursos compartidos: desactivar la línea proxy que usa en exclusiva, desactivar el entorno sin borrarlo y marcar su registro como sospechoso. Las demás cuentas siguen igual; nada de cambios en bloque.
2. Verificar el alcance. Revisar cuenta por cuenta los inicios de sesión recientes y los avisos de la plataforma, para saber si es un problema puntual o ya hay señales en cadena. Solo se toca lo que da señales; lo demás no se toca antes de tiempo.
3. Actuar por el cauce oficial. Para la cuenta baneada, presentar la apelación siguiendo las indicaciones de la plataforma, con datos sacados de las notas de entorno y del registro: fecha de alta, zonas habituales de conexión, historial de actividad. Durante la apelación, no cambiar de equipo ni de red, para no sumar sesiones anómalas. Para preparar el material, la estructura de apelación de una cuenta X sirve de base.
Ese orden no se toca: configurar primero confirma la anomalía.
Cómo agrupar a diario para cortar la cascada en el diseño
Contener es un parche; lo que gana es agrupar desde el día uno.
1. Agrupar por recursos, no por personas. Lo que define un grupo es qué recursos comparten sus cuentas: cuanto menos comparten, más estrecho queda el impacto. Una persona a cargo de tres grupos es mucho más segura que tres grupos sobre un mismo fondo.
2. Un grupo, un juego de recursos propio; nada compartido entre grupos; para las cuentas clave, recursos por cuenta. Cada grupo con su pool de proxies, sus datos de registro y su método de pago, alineados en el registro. Cada elemento compartido es el punto de transmisión del próximo incidente. Ojo: si varias cuentas de un grupo usan la misma línea proxy o los mismos datos, el grupo sigue encadenado; las cuentas clave exigen una línea y unos datos por cuenta.
3. Separar grupo principal y grupo de pruebas. Las cuentas que ensayan un negocio o un método nuevo van al grupo de pruebas; si algo falla, no toca al principal. Los recursos de pruebas se reutilizan; los del principal no se prestan.
4. Toda salida deja registro. Cuando un miembro o un proyecto se retira, sus entornos se transfieren junto con sus recursos y el registro se actualiza. Una salida sin registro deja un montón de cuentas sin dueño claro.
Estas cuatro reglas salen de la gestión real de equipos; en lo que toca a las reglas de la plataforma, manda la documentación oficial. Lo que decide la agrupación es cuánto se extenderá el impacto cuando llegue el incidente.
¿Qué fija MostMate y qué decisiones de gestión no sustituye?
De las cinco vías de transmisión, el entorno de dispositivo, el proxy asignado, las notas de entorno, los permisos de miembros y el diario de traspaso pueden quedar fijados por MostMate; los datos de registro y el pago no se administran por ti, pero se dejan anotados en las notas de entorno. Tomando MostMate como ejemplo, convertir "un grupo, un fondo básico de recursos" en tres pasos de trabajo:
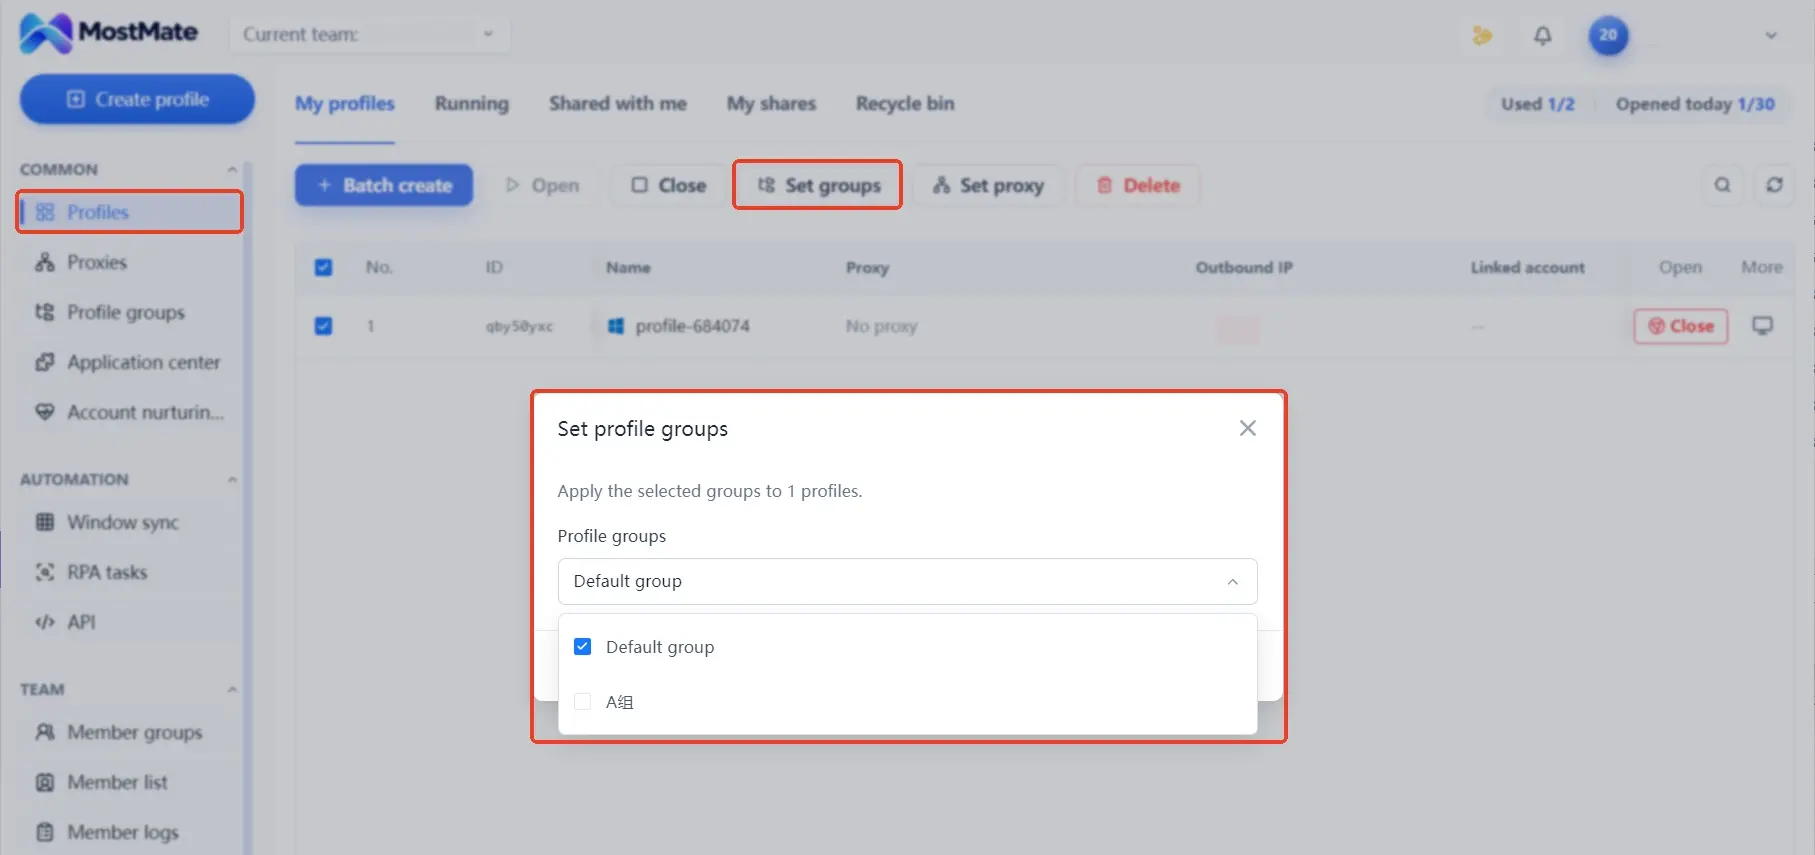
1. Crear los grupos. En la gestión de entornos, reparte las cuentas por uso y nombra cada grupo dejando clara su frontera de recursos, por ejemplo "principal-Norteamérica-A", "pruebas-negocio nuevo". Con los grupos definidos, saber de qué grupo es cada cuenta deja de depender de la memoria.
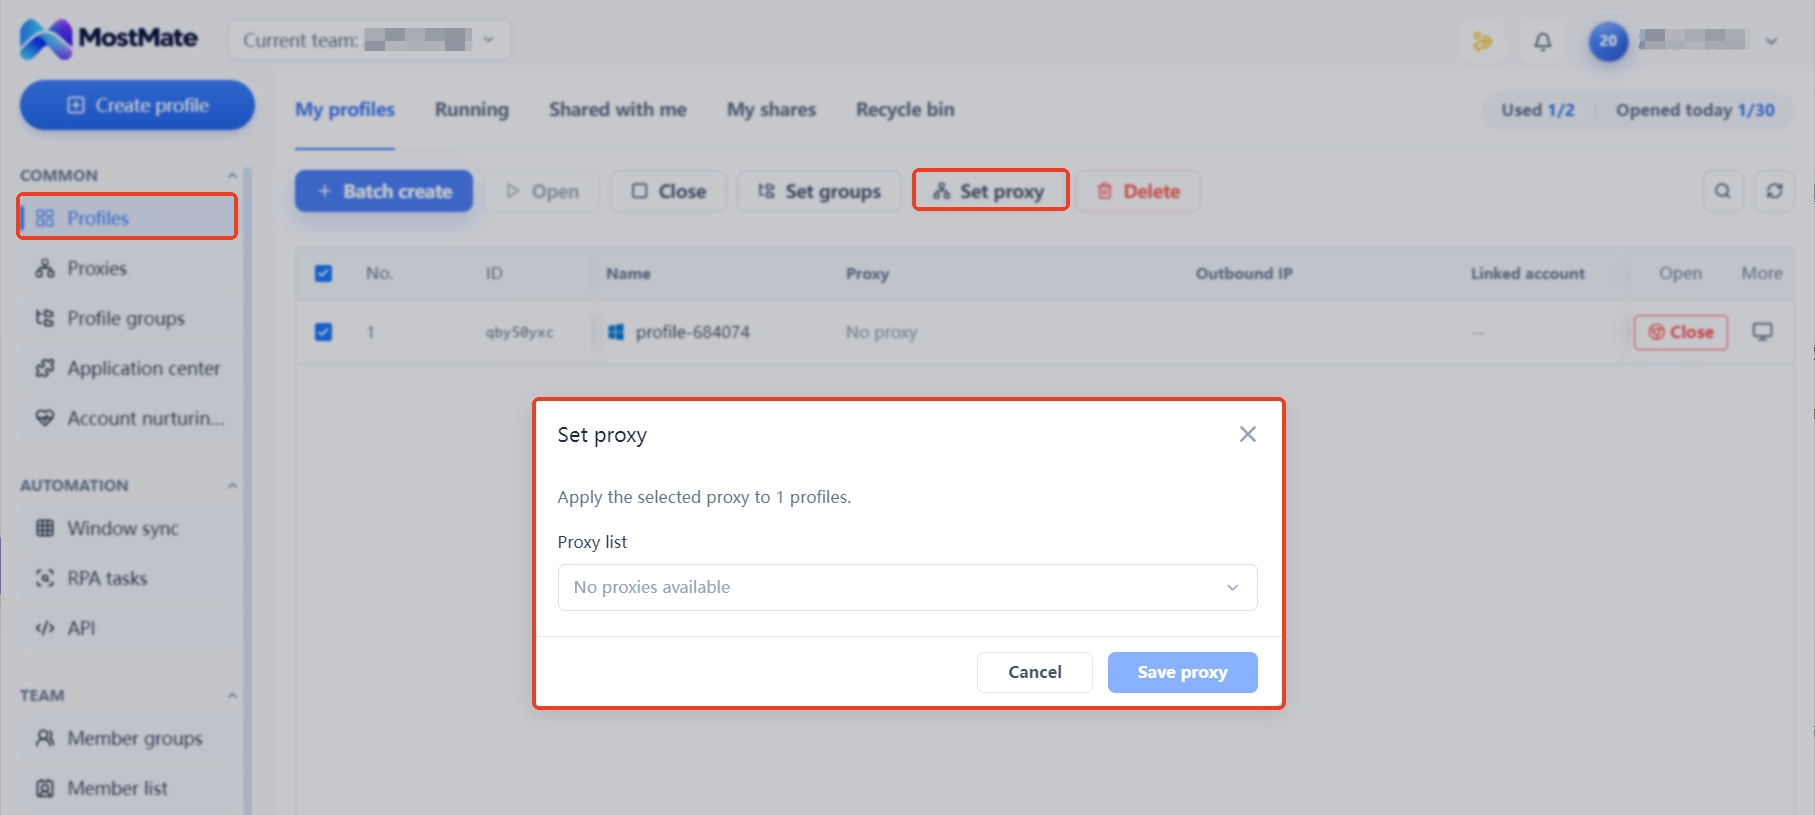
2. Asignar los proxies. Cada grupo lleva su línea proxy propia, cada cuenta corresponde a un entorno; datos de acceso y configuraciones no se mezclan. Si hay incidente, se desactiva solo ese entorno sin tocar a los demás grupos: el alcance de la contención queda marcado aquí.
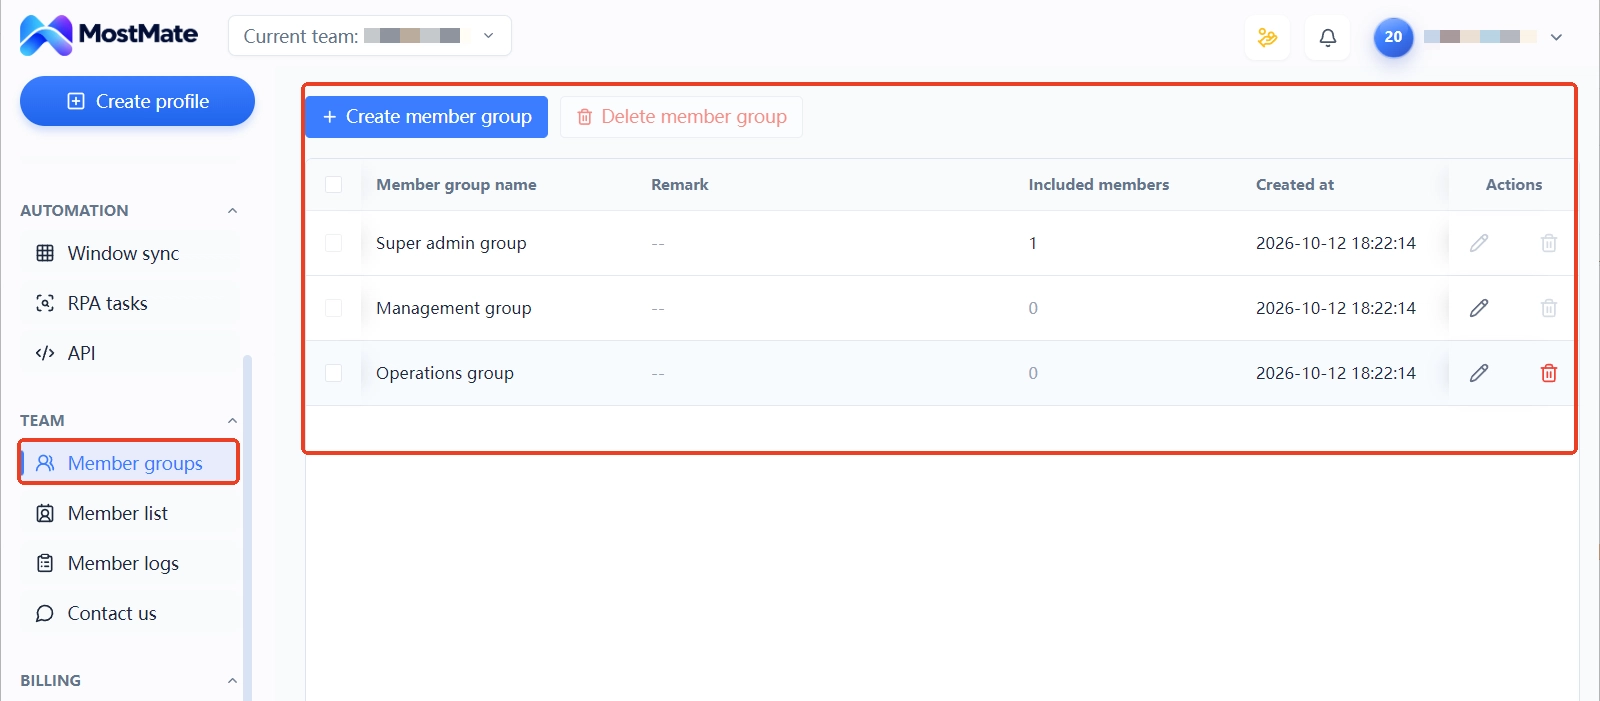
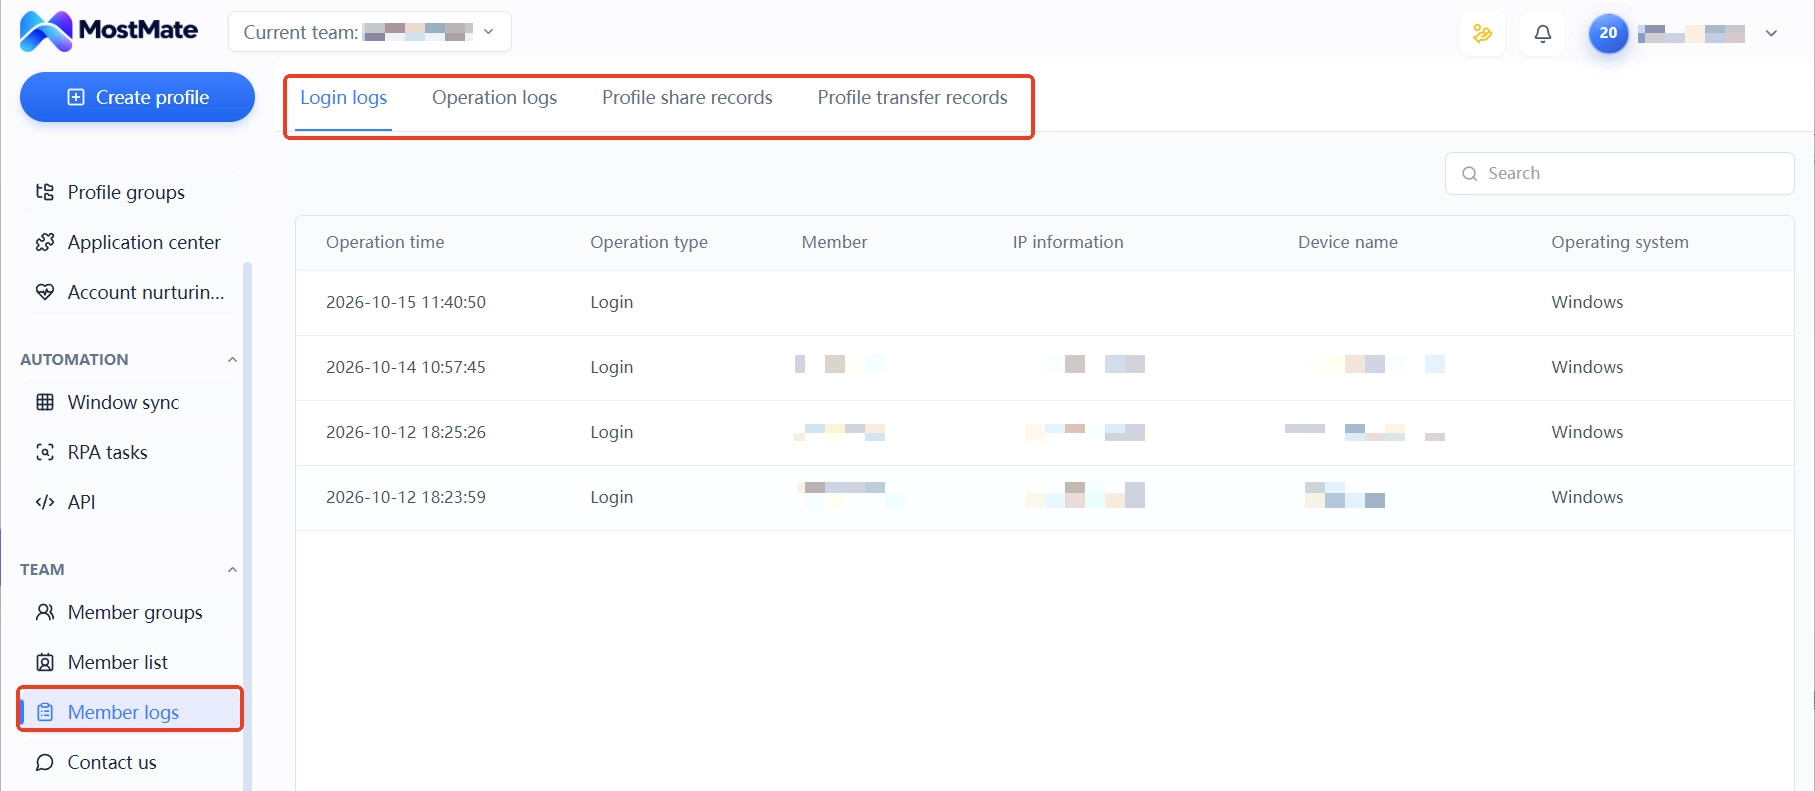
3. Añadir miembros y dejar constancia. Los grupos de miembros y el diario de miembros dejan escrito quién atiende cada grupo de entornos y a quién se traspasa cada entorno; la entrega se hace según el diario, sin regalar un montón de contraseñas. Los turnos escalonados también quedan en el diario por responsable.
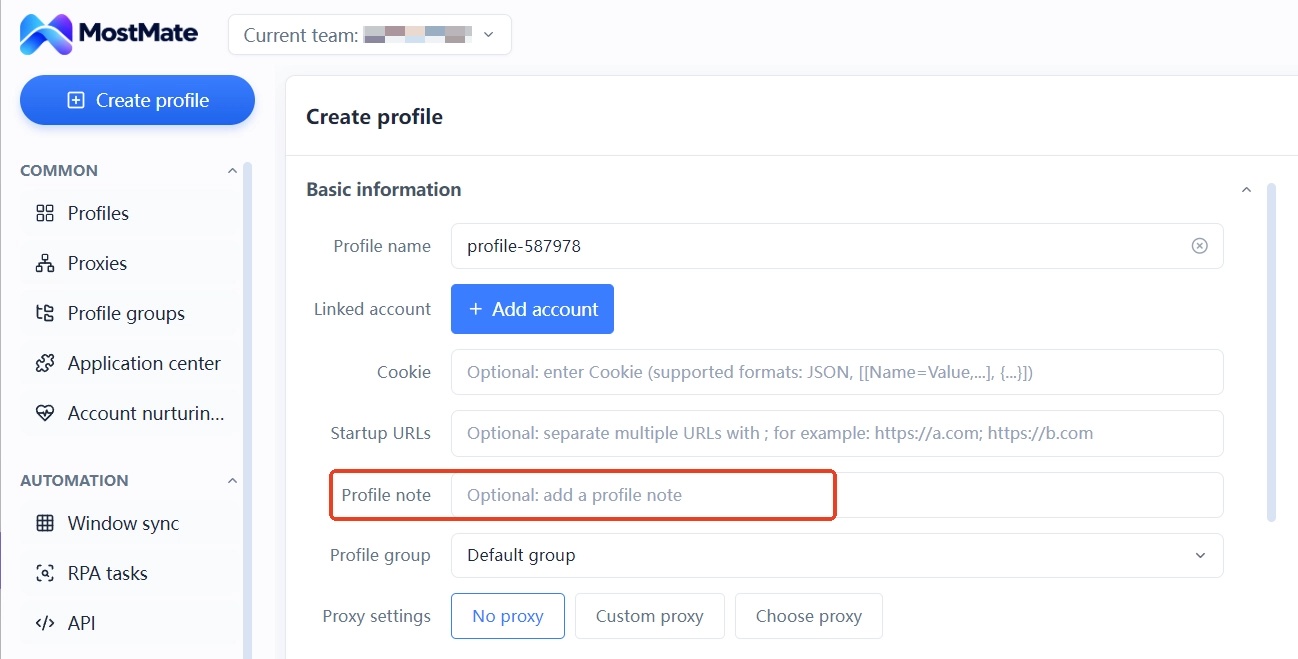
Sobre el dueño de los datos de registro y del pago, se anota en el campo de notas de entorno: uso, fecha de alta y titular de los datos, línea por línea. La herramienta no administra esos datos, pero deja "qué cuenta usa qué juego de datos" comprobable; al ocurrir un incidente, se delimita el alcance con las notas, sin revisar chats antiguos. Una tabla de grupos de entornos con sus notas convierte "quién está con quién y qué recursos usa cada grupo" en una estructura que el equipo entiende.
También conviene marcar el límite: agrupar reduce la superficie de transmisión de recursos; si las cuentas siguen compartiendo datos de registro o pago, el castigo puede pasar por ahí igualmente. La herramienta no cambia las reglas de la plataforma ni garantiza resultado alguno en las cuentas. La lista completa de funciones está en qué es MostMate.
Los tres errores más comunes al contener y agrupar
Reconfigurar todas las cuentas del grupo para frenar la cascada es el primer error habitual. Cambiar en bloque equivale a fabricar señales anómalas en bloque; lo correcto es aislar primero y verificar cuenta por cuenta, sin tocar las sanas.
Borrar los entornos afectados por quedar limpio es el segundo error. La configuración y las notas son material de apelación; borrarlas es tirar también la prueba. Se desactiva, se archiva, y la limpieza espera al final de la apelación.
Dar por cortada la transmisión con cambiar de IP es el tercer error. La IP es solo una de las cinco vías; si se comparte el correo, el teléfono o el pago, el castigo puede llegar por ahí. Para cortar de verdad, repasa el inventario punto por punto.
Preguntas frecuentes sobre el baneo en cascada de múltiples cuentas
Una cuenta fue baneada: ¿qué hacen primero las demás del grupo?
Aislar primero lo que la vincula a los recursos compartidos; las demás siguen como están y luego se revisan sesiones y avisos cuenta por cuenta. Sin señales, no se mueve nada antes de tiempo.
¿Hay que borrar el entorno correspondiente tras un baneo?
No se recomienda.
La configuración y los registros del entorno son material de apelación; con desactivar y archivar basta para contener, y borrar tira la prueba.
¿Basta cambiar de IP para cortar la cascada?
No. La IP es una sola vía; los datos de registro y el pago también transmiten. Hay que repasar el inventario de recursos punto por punto, no basta con cambiar de línea.
¿Agrupar entornos evita la cascada?
Fija las fronteras de recursos y reduce la superficie de transmisión. Si siguen compartiéndose datos o pagos, el castigo aún puede pasar; la herramienta no cambia las reglas de la plataforma.
¿Puede un navegador antidetección evitar el baneo en cascada?
No se puede garantizar. Fija sobre todo el entorno de dispositivo, el proxy y las notas de entorno, con el diario de miembros para los traspasos; los datos de registro, el pago y el comportamiento siguen dependiendo de la gestión. La herramienta no cambia las reglas de la plataforma.
Conclusión
La clave de la contención es acotar los recursos compartidos: aislar y verificar el día del incidente, agrupar por fronteras de recursos a diario y mantener limpio el inventario. El radio del desastre, en gran parte, ya quedó decidido al agrupar.
Si tu equipo está montando su estructura de grupos de cuentas, dibuja primero las fronteras de recursos antes de escalar; ahorra mucho más que contar pérdidas después de un baneo. Descargar MostMate: grupos de entornos, proxies y permisos de miembros, todo en un panel.

MOSTMATE
Gestión segura de varias cuentas, sin complicaciones
Empieza con tu primera cuenta y utiliza MostMate para crear operaciones multicuenta más seguras, inteligentes y eficientes.
- Perfiles independientes. Identidades coherentes.
- Automatización con IA · Estado de las cuentas · Operaciones en equipo



