
Comment éviter qu'un compte banni n'entraîne tout le groupe ? Guide de maîtrise des dégâts du bannissement en cascade
Constat clé : quand un compte est banni, la vraie perte se situe rarement dans le compte lui-même, mais dans les ressources qu'il partage : données d'inscription, moyen de paiement, sortie proxy, environnement d'appareil, comportement. Ces éléments partagés transmettent la sanction aux comptes du même groupe — c'est le bannissement en cascade. La maîtrise des dégâts passe par deux fronts : isoler le périmètre touché le jour même, puis regrouper les comptes selon des frontières de ressources au quotidien, pour que la chaîne de propagation soit coupée dès la conception.
Commençons par un scénario classique. Une équipe gère vingt comptes sociaux dans un même groupe : pool de proxys résidentiels partagé, inscription via des e-mails du même domaine, même identité vérifiée. Un compte est banni pour contenu contraire aux règles ; en trois jours, les autres comptes du groupe déclenchent des vérifications l'une après l'autre, et deux semaines plus tard, la majorité passent en état restreint. L'équipe ne comprend pas : chaque compte disposait pourtant d'un environnement de connexion distinct. Le problème se situe au-delà de l'environnement. E-mails d'inscription, paiement, identité, pool de proxys : voilà la chaîne de propagation. L'isolation d'environnement garantit seulement que les données de connexion ne se mélangent pas ; elle ne couvre pas ces ressources extérieures.
Comment le risque d'un compte banni se propage-t-il aux comptes du même groupe ?
Cinq voies de propagation : plus on partage, plus l'impact s'étend.
| Ressource partagée | Voie de propagation | Réflexe à adopter |
|---|---|---|
| Données d'inscription | Coordonnées identiques, comptes revus | Un compte clé = un jeu de données |
| Moyen de paiement | Même carte pour tout : recontrôle possible | Séparer paiements clés et tests |
| Sortie proxy | Ligne commune signalée : sortie suspecte | Ni partage entre groupes, ni pool commun |
| Environnement d'appareil | Un appareil, plusieurs comptes, en boucle | Un environnement par compte |
| Comportement | Un opérateur, dix comptes, mêmes rythmes | Décaler les horaires, répartir les rôles |
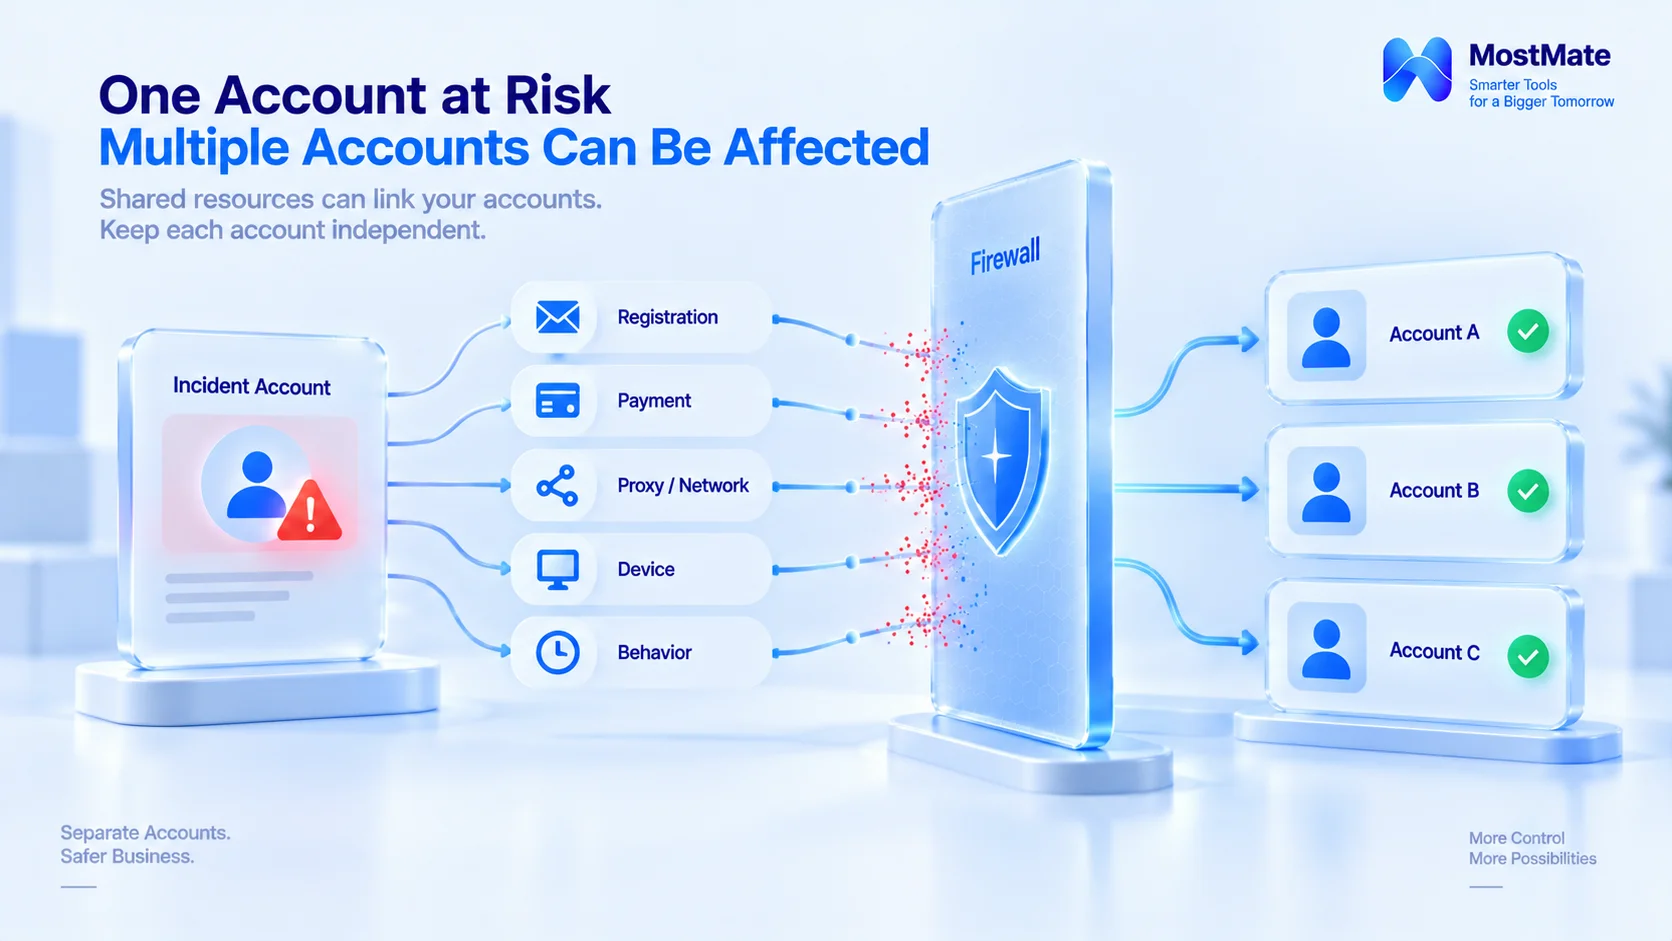
Faisons bien la distinction. L'isolation d'environnement encadre les données du navigateur et sa configuration ; les données d'inscription, le paiement et le rythme d'activité restent en dehors, et seuls des processus managés peuvent les couvrir. Les deux ensemble forment l'inventaire complet des ressources d'un compte. Pour bâtir cet inventaire au quotidien, la méthode de vérification point par point du bilan d'association multi-comptes s'applique telle quelle.
Les trois réflexes du jour du bannissement
1. Isoler. Retirer d'abord le compte en cause des ressources partagées : désactiver la ligne proxy qui lui est propre, désactiver l'environnement sans le supprimer, marquer son inscription comme à risque. Les autres comptes continuent tels quels ; pas de modification en masse.
2. Vérifier le périmètre. Passer en revue, compte par compte, les connexions récentes et les avertissements de la plateforme, pour trancher entre incident isolé et signes de réaction en chaîne. On ne touche que les comptes qui présentent un signal ; les autres attendent.
3. Suivre la procédure. Pour le compte banni, faire appel selon les instructions de la plateforme, avec des éléments tirés des notes d'environnement et du registre : date d'inscription, régions de connexion habituelles, historique d'activité. Pendant l'appel, ne changez ni appareil ni réseau, pour éviter toute session anormale nouvelle. Pour préparer le dossier, la trame de l'appel d'un compte X s'adapte très bien.
L'ordre ne s'inverse pas : configurer d'abord, c'est tout acter.
Organiser les groupes au quotidien pour couper la cascade à la conception
Regrouper selon les ressources dès le départ vaut mieux que rattraper.
1. Grouper par ressources, pas par personnes. Le critère, ce sont les ressources partagées par un groupe : moins il y en a, plus l'onde reste étroite. Une personne qui gère trois groupes reste plus sûre que trois groupes partageant un même socle.
2. Un groupe, un jeu de ressources indépendant ; rien de partagé entre groupes, et des ressources par compte pour les comptes clés. Chaque groupe a son pool proxy, ses données d'inscription, son moyen de paiement, alignés dans le registre. Un élément partagé devient le point de transmission du prochain incident. Attention : si plusieurs comptes d'un groupe partagent une ligne proxy ou un jeu de données, le groupe reste vulnérable ; les comptes clés exigent une ligne et des données par compte.
3. Séparer groupe principal et groupe d'essai. Les comptes qui testent une activité ou une méthode nouvelle vont en groupe d'essai ; un incident ne touche pas le principal. Les ressources d'essai se réutilisent, celles du principal ne se prêtent pas.
4. Toute sortie laisse une trace. Quand un membre ou un projet se retire, les environnements et leurs ressources sont transférés, et le registre est mis à jour. Sans trace, il ne reste qu'un tas de comptes dont on ne sait plus à qui ils appartiennent.
Ces quatre règles viennent de l'expérience de gestion d'équipe ; pour tout ce qui touche aux règles de la plateforme, la documentation officielle fait foi. Ce que le regroupement détermine, c'est l'ampleur de l'impact quand l'incident survient.
Que verrouille MostMate ? Quelles décisions de gestion reste-t-il à prendre ?
Sur les cinq voies de propagation, l'environnement d'appareil, le proxy attaché, les notes d'environnement, les droits des membres et le journal de passation peuvent être verrouillés par MostMate ; les données d'inscription et le paiement ne sont pas gérés pour vous, mais se consignent dans les notes d'environnement. Prenant MostMate en exemple, transformer « un groupe, un socle de ressources » en trois étapes :
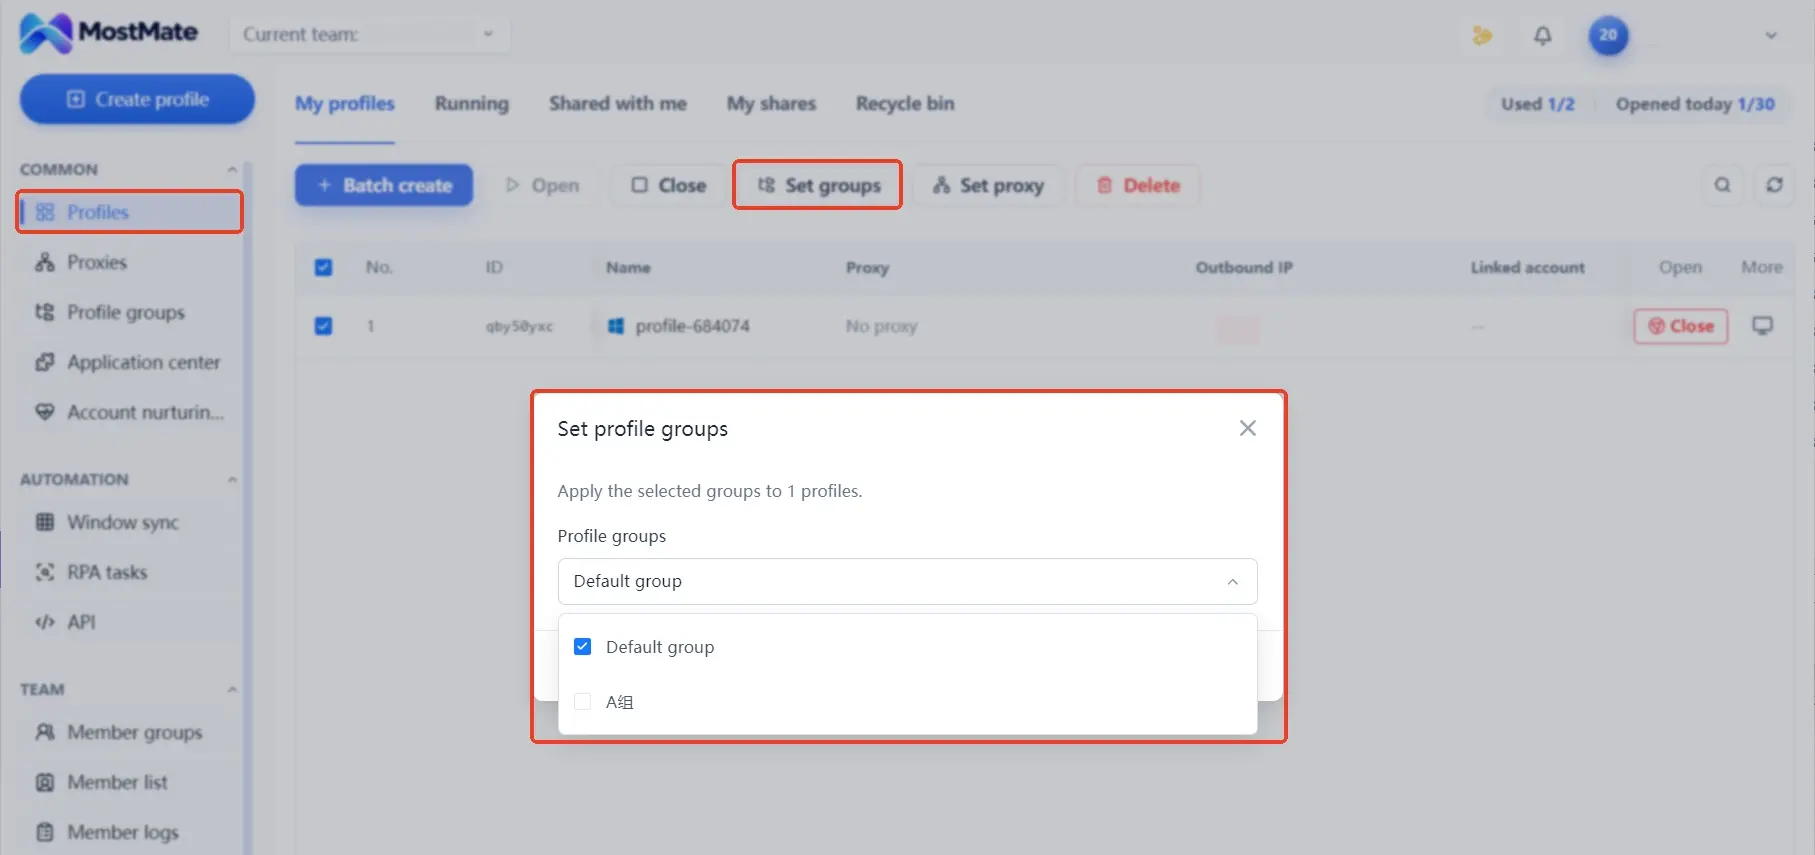
1. Créer les groupes. Dans la gestion des environnements, répartissez les comptes par usage et nommez chaque groupe d'après sa frontière de ressources, par exemple « principal-Amérique du Nord-A », « essai-nouvelle activité ». Dès que les groupes sont posés, savoir à quel groupe appartient chaque compte ne dépend plus de la mémoire.
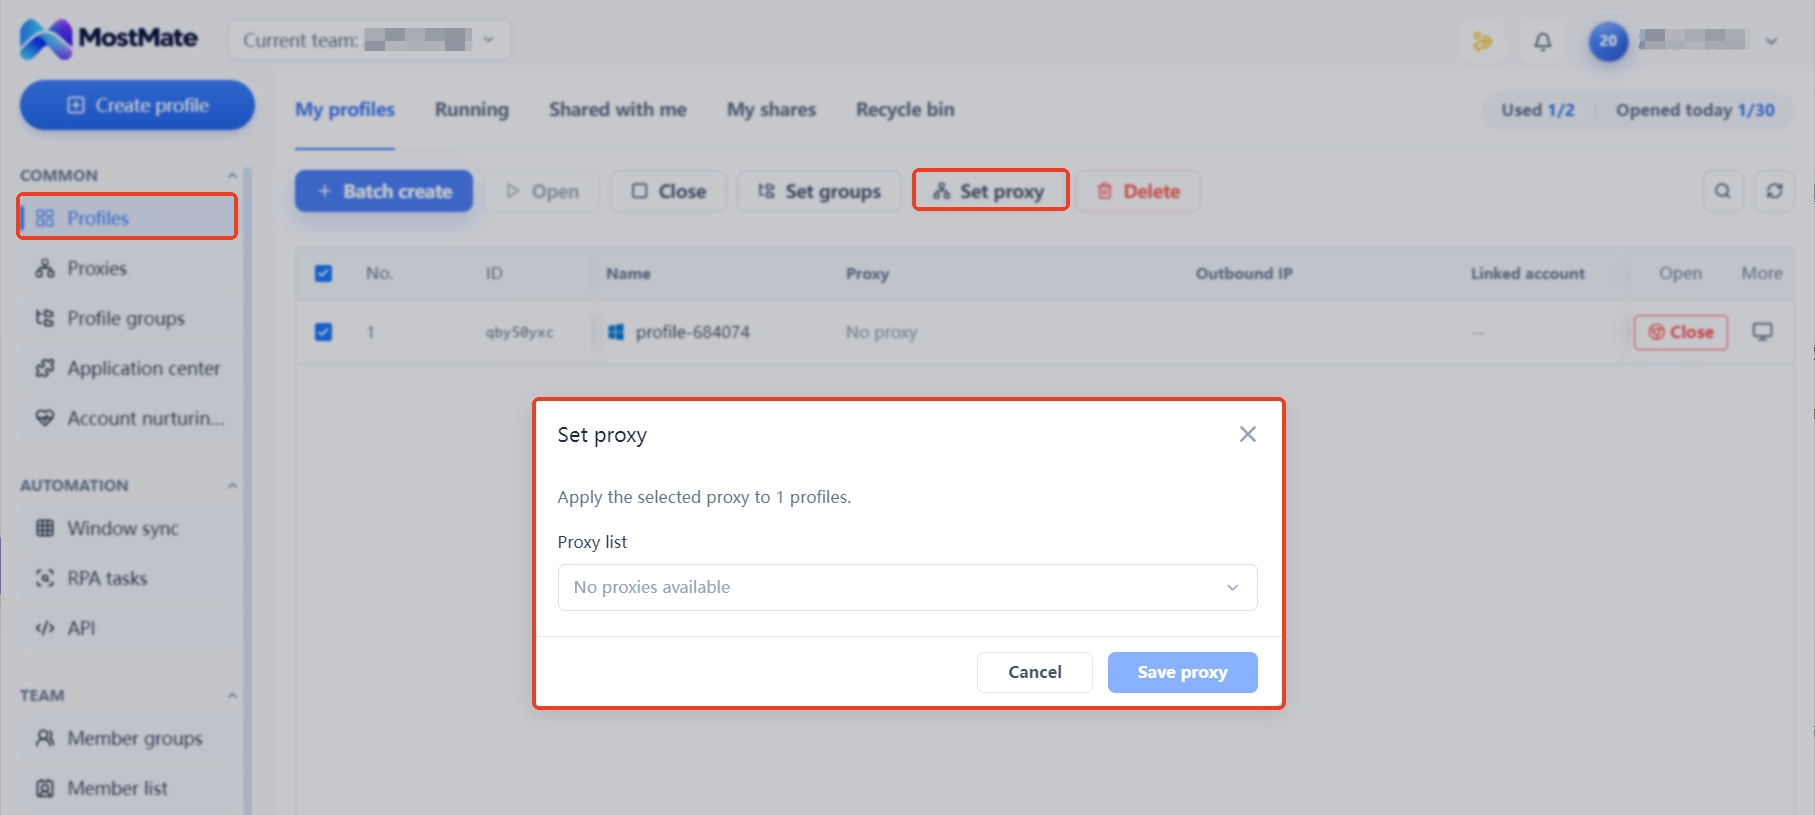
2. Attacher les proxys. Chaque groupe reçoit sa propre ligne proxy, chaque compte correspond à un environnement ; données de connexion et configurations ne se mélangent pas. En cas d'incident, seule la suspension de cet environnement est nécessaire, sans toucher aux autres groupes : le périmètre de la maîtrise des dégâts est tracé ici.
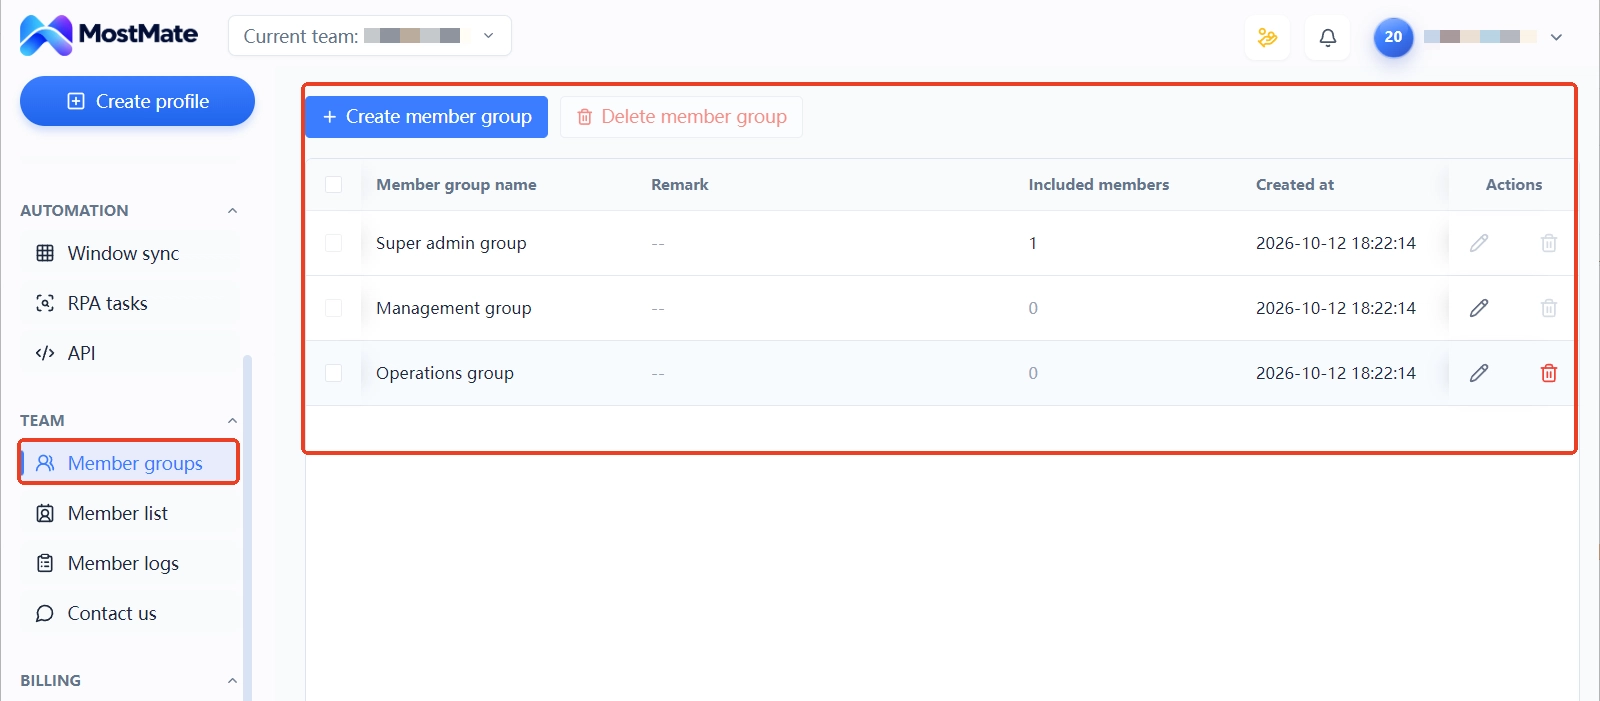
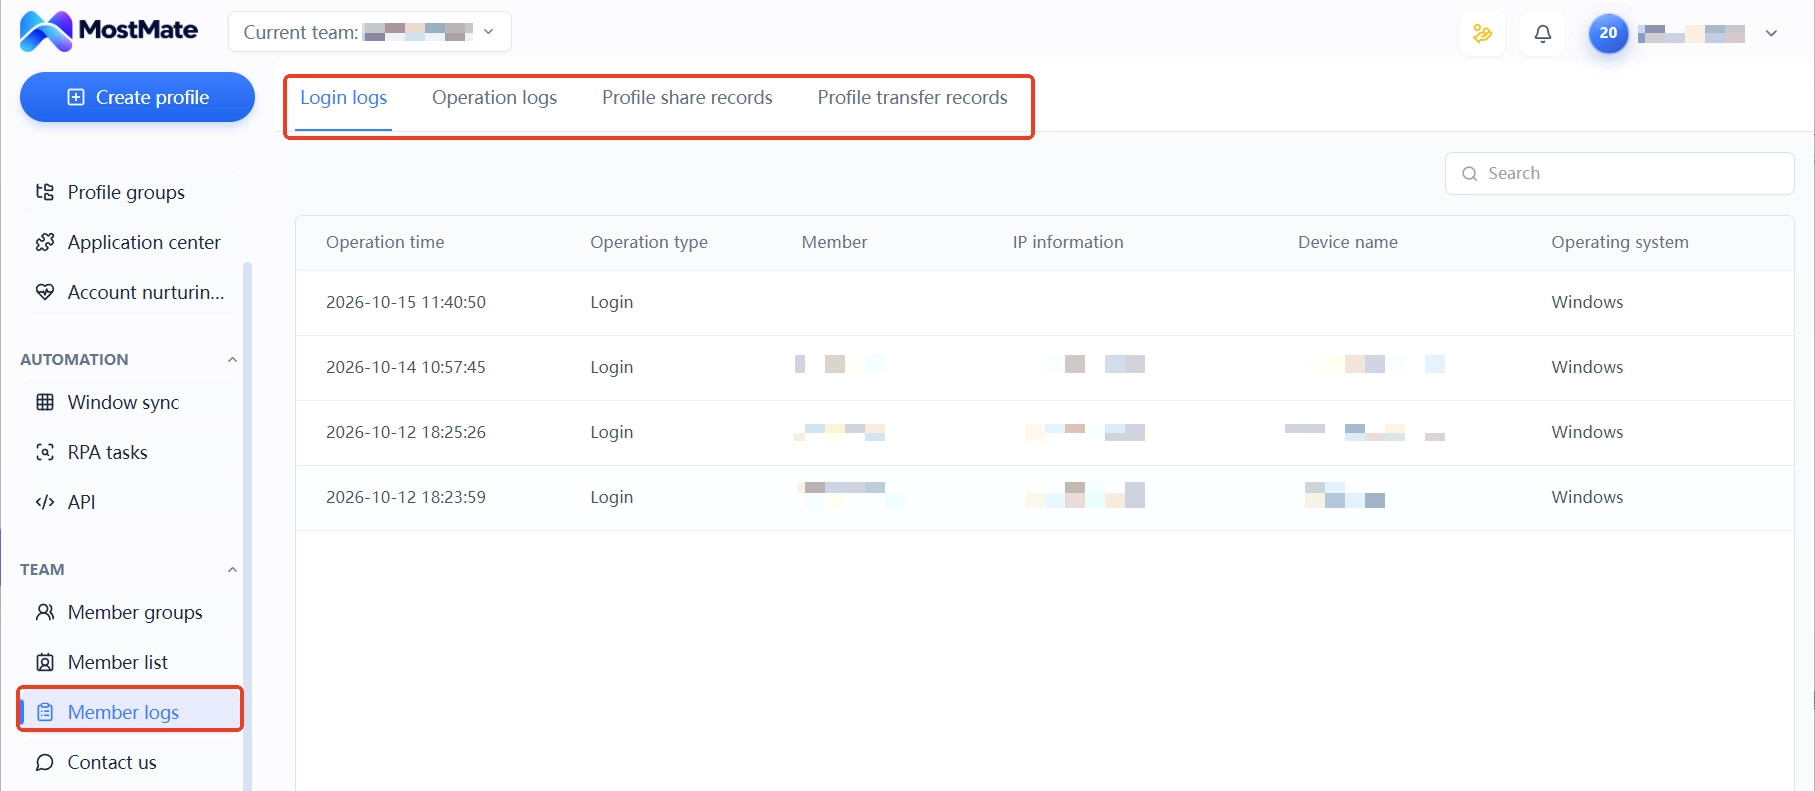
3. Ajouter les membres et garder la trace. Les groupes de membres et le journal des membres indiquent qui gère quel groupe d'environnements et à qui un environnement a été transféré ; la passation suit le journal, sans pile de mots de passe. Les plannings décalés se consignent aussi dans le journal, par membre.
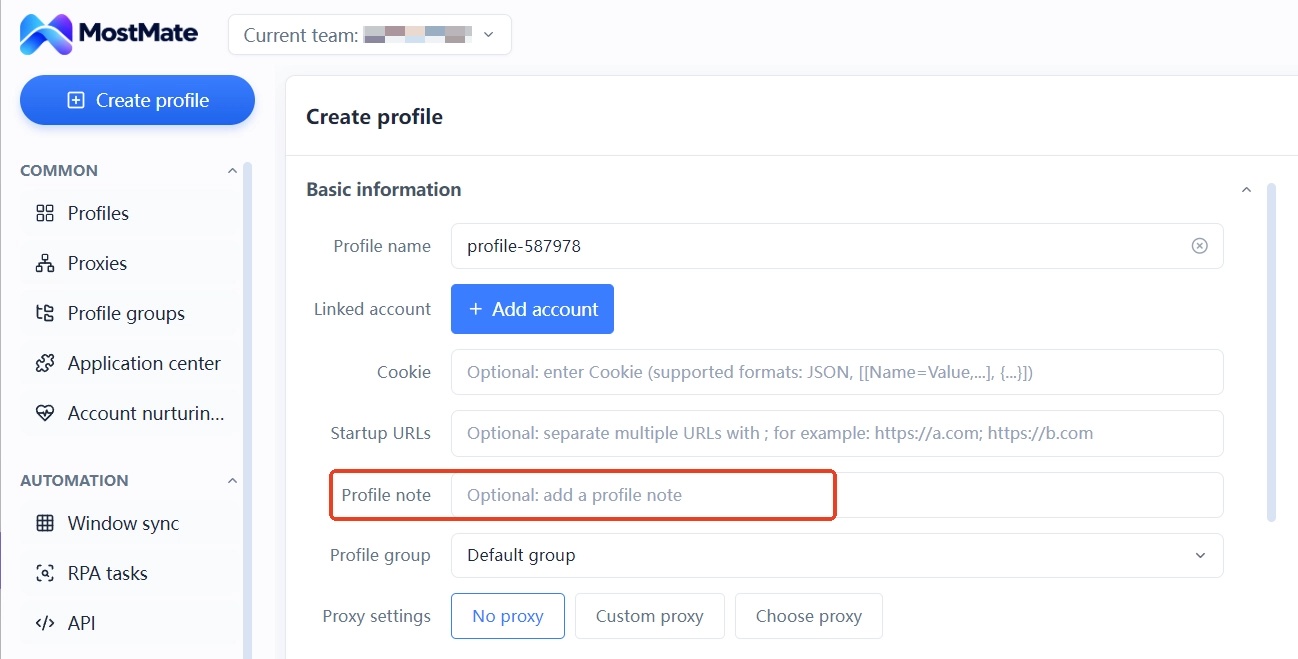
La question de l'appartenance des données d'inscription et du paiement se consigne dans le champ de notes d'environnement : usage, date d'inscription, propriétaire des données, ligne par ligne. L'outil ne gère pas ces données à votre place, mais rend vérifiable « quel compte utilise quel jeu de données » ; en cas d'incident, on cerne le périmètre via les notes, sans fouiller les discussions. Une table de groupes d'environnements avec ses notes transforme « qui est avec qui, quelles ressources par groupe » en une structure lisible par toute l'équipe.
Précisons aussi la limite : le regroupement réduit la surface de transmission des ressources ; si des comptes partagent encore des données d'inscription ou un moyen de paiement, la sanction peut encore passer par là. L'outil ne change pas les règles des plateformes et ne garantit aucun résultat de compte. La liste complète des capacités se trouve dans ce qu'est MostMate.
Trois erreurs fréquentes dans la maîtrise des dégâts et le regroupement
Tout reconfigurer d'un coup dans le groupe pour prévenir la cascade est la première erreur fréquente. Modifier en masse, c'est produire des signaux anormaux en masse ; la bonne marche est d'isoler d'abord, puis de vérifier compte par compte, sans toucher aux comptes sains.
Supprimer les environnements en cause pour faire propre est la deuxième erreur. Configurations et notes servent de pièces au dossier d'appel ; les effacer, c'est effacer ses preuves. On désactive, on archive, et le nettoyage attend la fin de l'appel.
Croire qu'un changement d'IP coupe la transmission est la troisième erreur. L'IP n'est qu'une des cinq voies ; un e-mail, un numéro ou un paiement partagé suffit à conduire la sanction. Pour couper, passez chaque ressource de l'inventaire en revue.
Questions fréquentes sur le bannissement en cascade multi-comptes
Un compte est banni : que font d'abord les autres comptes du groupe ?
On isole d'abord ce qui le lie aux ressources partagées ; les autres comptes restent en l'état, puis on passe les connexions et les avertissements en revue, compte par compte. Sans signal, on ne bouge pas.
Faut-il supprimer l'environnement correspondant après un bannissement ?
Fortement déconseillé.
Configurations et notes sont vos pièces d'appel ; désactiver et archiver suffisent à limiter les dégâts, supprimer détruirait les preuves.
Changer d'IP suffit-il à couper la cascade ?
Non. L'IP n'est qu'une voie ; données d'inscription et paiement se transmettent aussi. Il faut passer l'inventaire des ressources point par point, pas seulement changer de ligne.
Le regroupement d'environnements prévient-il la cascade ?
Il fixe les frontières de ressources et réduit la surface de transmission. Des données ou paiements encore partagés laissent passer la sanction ; l'outil ne change pas les règles de la plateforme.
Un navigateur anti-détection peut-il prévenir le bannissement en cascade ?
Rien n'est garanti. L'outil verrouille surtout environnement d'appareil, proxy et notes d'environnement, avec le journal des membres pour la passation ; données d'inscription, paiement et comportement restent sous gestion humaine. L'outil ne change pas les règles de la plateforme.
Conclusion
Au cœur de la maîtrise des dégâts, il y a le périmètre des ressources partagées : isoler et vérifier le jour de l'incident, regrouper selon les ressources au quotidien, garder un inventaire propre. Le rayon d'un incident se décide en grande partie au moment du regroupement.
Si votre équipe structure des groupes de comptes, tracez d'abord les frontières de ressources avant de passer à l'échelle ; cela épargne bien des comptages de pertes après coup. Télécharger MostMate : groupes d'environnements, proxys et droits des membres dans un seul panneau.

MOSTMATE
Gérez plusieurs comptes en sécurité, tout simplement
Commencez avec votre premier compte et utilisez MostMate pour construire des opérations multicomptes plus sûres, intelligentes et efficaces.
- Des profils indépendants. Des identités cohérentes.
- Automatisation par IA · État des comptes · Travail en équipe



