
アカウントがBANされてもグループ全体を巻き込まない方法は?マルチアカウント連座対策ガイド
核心の結論:1つのアカウントがBANされた時、本当の損失はそのアカウントそのものではなく、共有したリソースにあります。登録情報、支払い方法、プロキシ出口、デバイス環境、操作行為。これらの共有項目が処罰を同グループのアカウントへ伝えます。これがマルチアカウントのBAN連座です。対応は両側から行います。BAN当日は影響範囲を切り離し、日常はリソース境界でグループ分けをして、伝播の鎖を設計の段階で断ちます。
まず典型的な場面から。運用チームが20個のSNSアカウントを同じグループに入れ、住宅プロキシのプール、同じドメインのメールアドレス、同じ実名情報を共用していました。1つのアカウントが違反コンテンツの投稿でBANされると、3日以内に同グループのアカウントが相次いで認証を要求され、半月後には大半が制限状態に入りました。チームは理解できません。ログイン環境は分けていたはずなのに、なぜ一気に広がったのか。問題は環境の外にあります。登録メール、支払い方法、実名情報、プロキシプール。これらの共有項目こそが伝播の鎖です。環境分離はログインデータの混用を防ぐだけで、環境の外のリソースには届きません。
アカウントがBANされた後、リスクはどう同グループへ伝わるか
伝播経路は5つ。共有リソースが多いほど波及は広がります。
| 共有リソース | 伝播経路 | 対策 |
|---|---|---|
| 登録情報 | メール・電話番号・実名情報が同じだと、同情報アカウントが再審査リスト入り | 中核アカウントは1号1情報。グループ間で共有せず、問題時は1つだけ外す |
| 支払い方法 | 同じカードで複数アカウントに支払うと、BAN時に同カードの再確認が起こり得る | 主力アカウントと検証用アカウントで支払いを分ける |
| プロキシ出口 | 同じ回線やプールを共有すると、回線に印が付いた時点で全グループの出口が疑われる | グループ間で共有しない。中核は1号1回線、通常はグループ単位、停止は対象回線のみ |
| デバイス環境 | 同じ端末や同じブラウザ設定で複数アカウントに繰り返しログイン | 1アカウント1環境。環境を混用しない |
| 操作行為 | 同じ人が同じ時間帯に十数アカウントを操作し、リズムが似る | 操作時間をずらし、用途別にタスクを割り当てる |
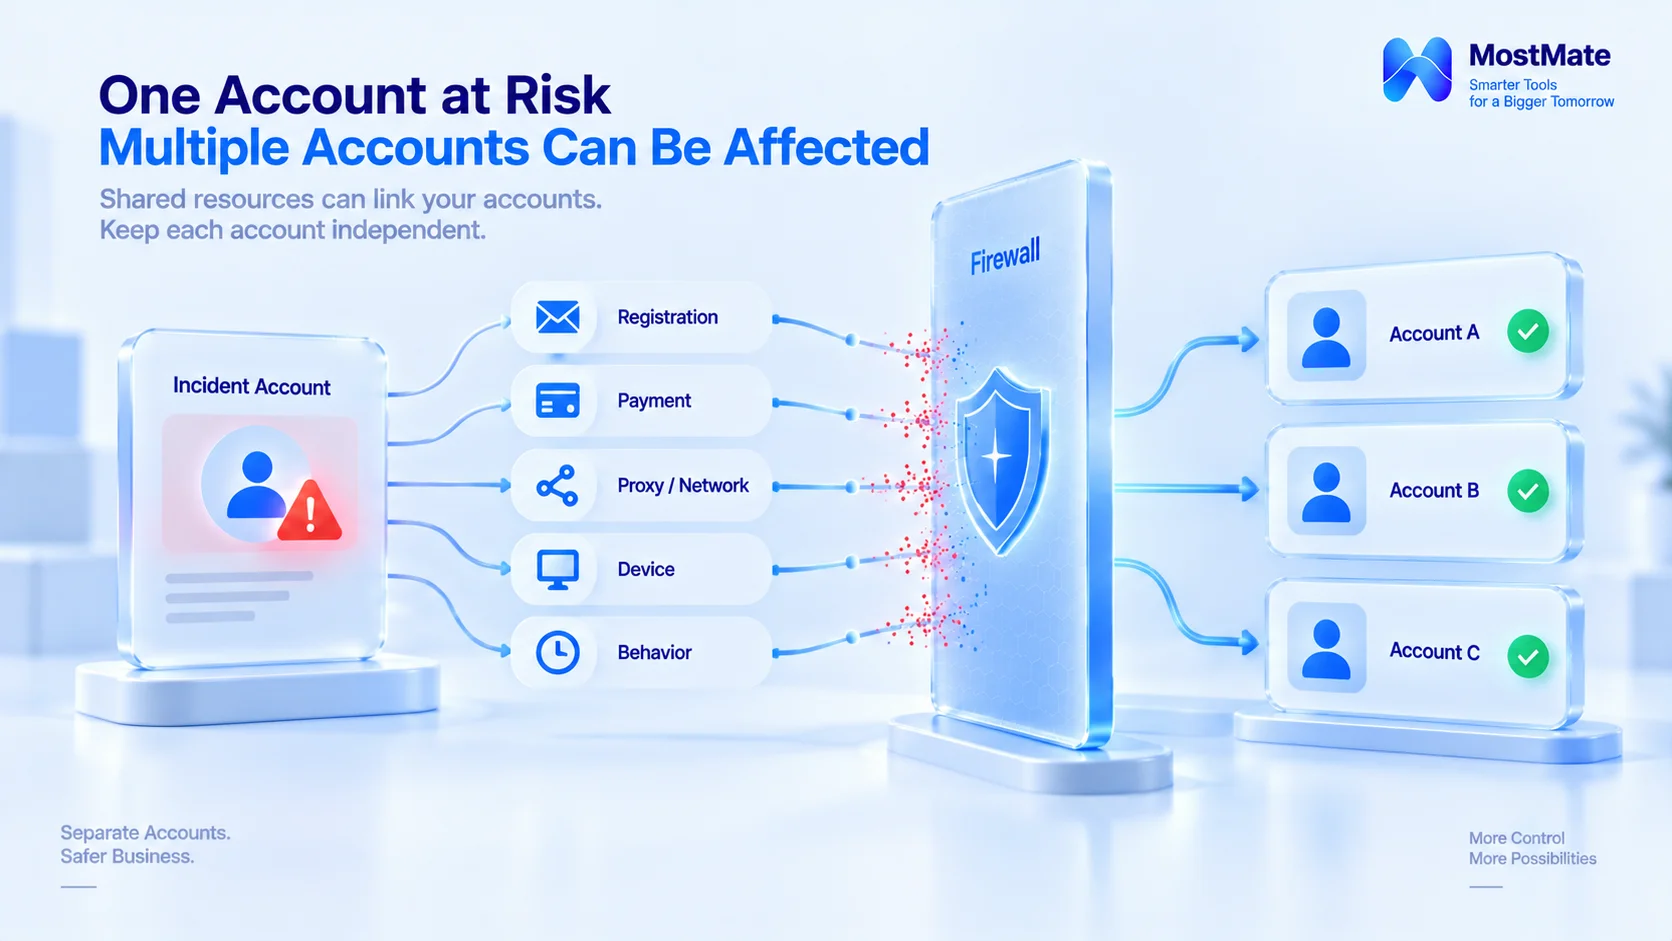
ここは区別が必要です。環境分離が管理するのはブラウザデータと設定の境界であり、登録情報・支払い方法・行動リズムは環境の外側にあり、管理プロセスで支えます。両方を合わせて、はじめて1アカウントの完全なリソース一覧になります。日常的にこの一覧を作るには、マルチアカウント関連性チェックの項目別確認方法をそのまま使えます。まずは一覧からです。
BAN当日にやるべき3ステップ
1. 切り離し。まず障害のあるアカウントを共有リソースから外します。専用のプロキシ回線を停止し、環境は消さずに無効化、登録情報のうちこの号に関する登録に異常の印を付けます。ほかのアカウントは元の状態で運用し、設定の一括変更は行いません。焦らないこと。
2. 影響範囲の確認。アカウントごとに最近のログイン記録とプラットフォームの通知を調べ、単独の問題か連鎖のサインかを確認します。動かすのはサインのあるアカウントだけ。サインのないものに手を付ける必要はありません。
3. 手順に沿って対応。BANされたアカウントはプラットフォームの案内に従って異議申し立てを行い、材料は環境メモと登録表から集めます。登録日時、普段のログイン地域、過去の操作履歴などです。申し立ての間は端末とネットワークを替えず、新たな異常セッションを避けます。申し立て資料の整理方法は、Xアカウントの異議申し立ての記事の枠組みを流用できます。急ぐ必要はありません。
順序を守ること。先に設定を変えると異常の証拠を作ります。
日常のグループ分けで連座を設計段階で断つには
止損は事後対応。差を生むのは、普段のグループ分けです。
1. リソース基準で分ける。人数基準ではない。分け方は、そのグループがどのリソースを共有しているかで決めます。共有が少ないほど波及は小さくなります。1人が3グループを管理する方が、3グループが1セットのリソースを共有するよりはるかに安全です。共有は禁物です。
2. グループごとに独立リソースを1セット。グループ間で共有しない。中核アカウントはアカウント単位まで。各グループに専用のプロキシプール、登録情報、支払い方法を用意し、登録表で項目ごとに突き合わせます。1つでも共用すれば、それが次の事故の伝播点になります。注意:グループ内の複数アカウントが同じ回線や同じ登録情報を共有すると、グループ内でも連座します。中核アカウントは1号1回線、1号1情報を徹底してください。
3. 中核グループと検証グループを分ける。新事業や新手法を試すアカウントは検証グループへ。問題が出ても中核グループには触れません。検証グループのリソースは再利用できますが、中核のリソースは貸し出しません。
4. 退身には記録を残す。メンバーやプロジェクトが離れる時は、対応する環境をリソースごと引き継ぎ、登録表も更新します。記録のない退身は、帰属のはっきりしないアカウントの山を残すだけです。
この4つはチーム運営の実務経験です。プラットフォーム規則の内の事項は公式の説明を優先してください。グループ分けで決められるのは、事故が起きた時に影響がどれだけ広がるかという範囲です。
MostMate で固定できるのはどこ?代替できない管理作業は?
5つの伝播経路のうち、デバイス環境、プロキシの紐付け、環境メモ、メンバー権限、引き継ぎログは MostMate で固定できます。登録情報と支払い方法は代行管理しませんが、環境メモに記録して残せます。記録あるのみです。MostMate を例に、「グループごとに基礎リソースを1セット」を操作として落とし込む手順は3段階です:
1. グループを作る。環境管理で用途別にアカウントをグループへ振り分け、グループ名にリソース境界をそのまま書き込みます。例:「主力-北米-A」「検証-新事業」。グループが決まれば、どの号がどのグループかは明確になり、記憶に頼る必要がありません。
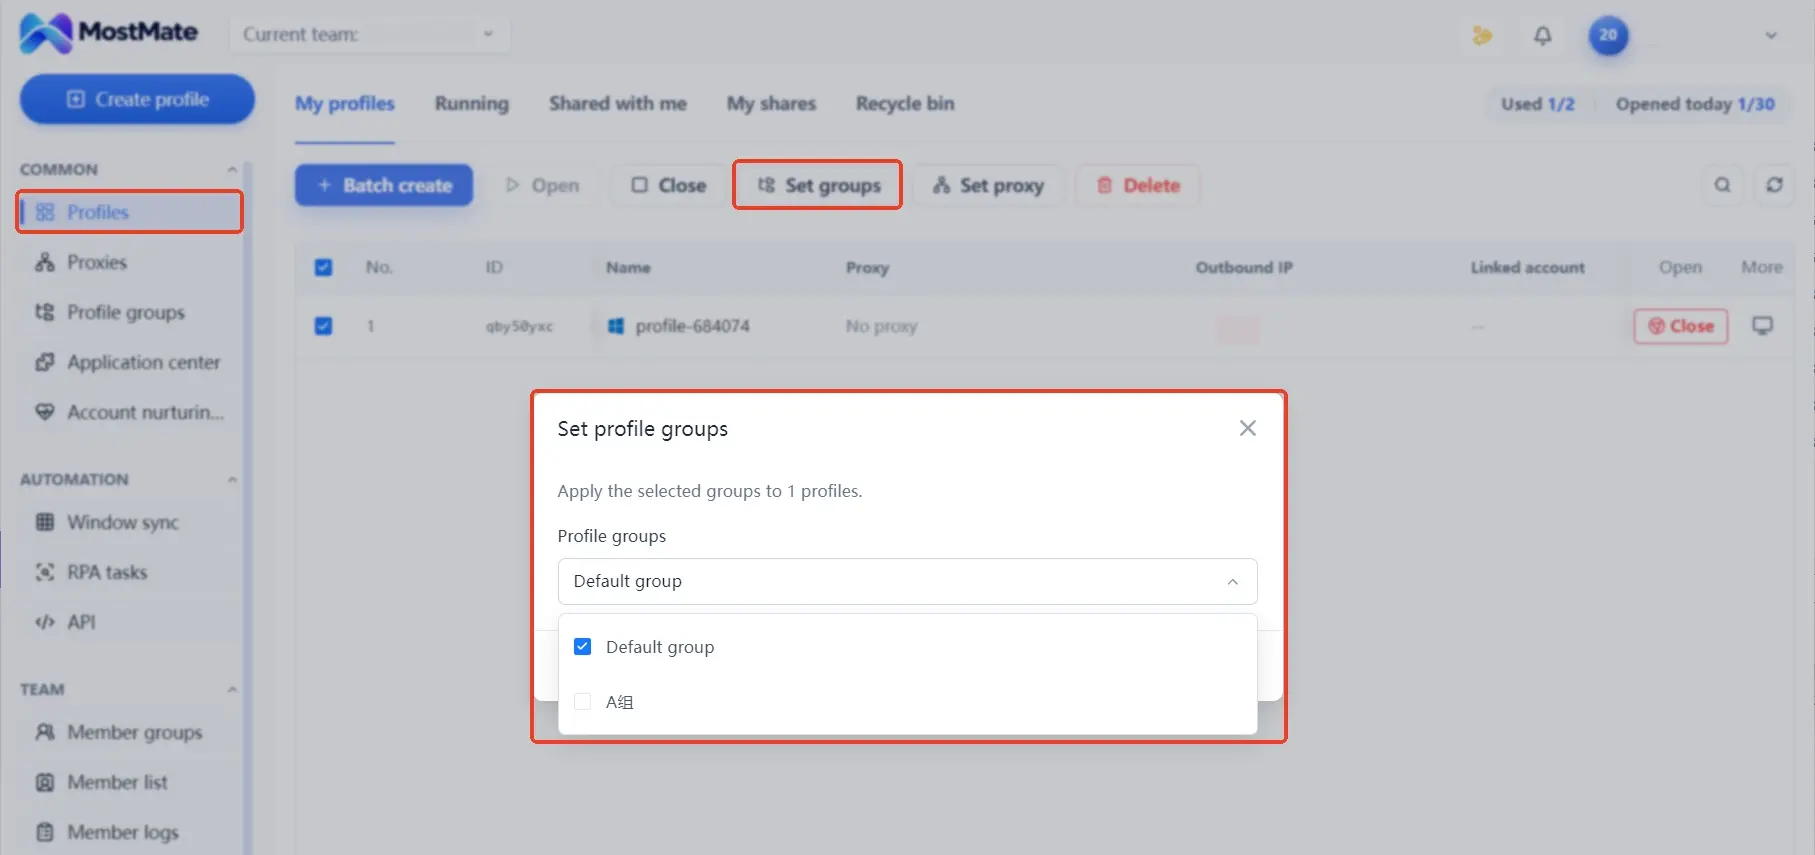
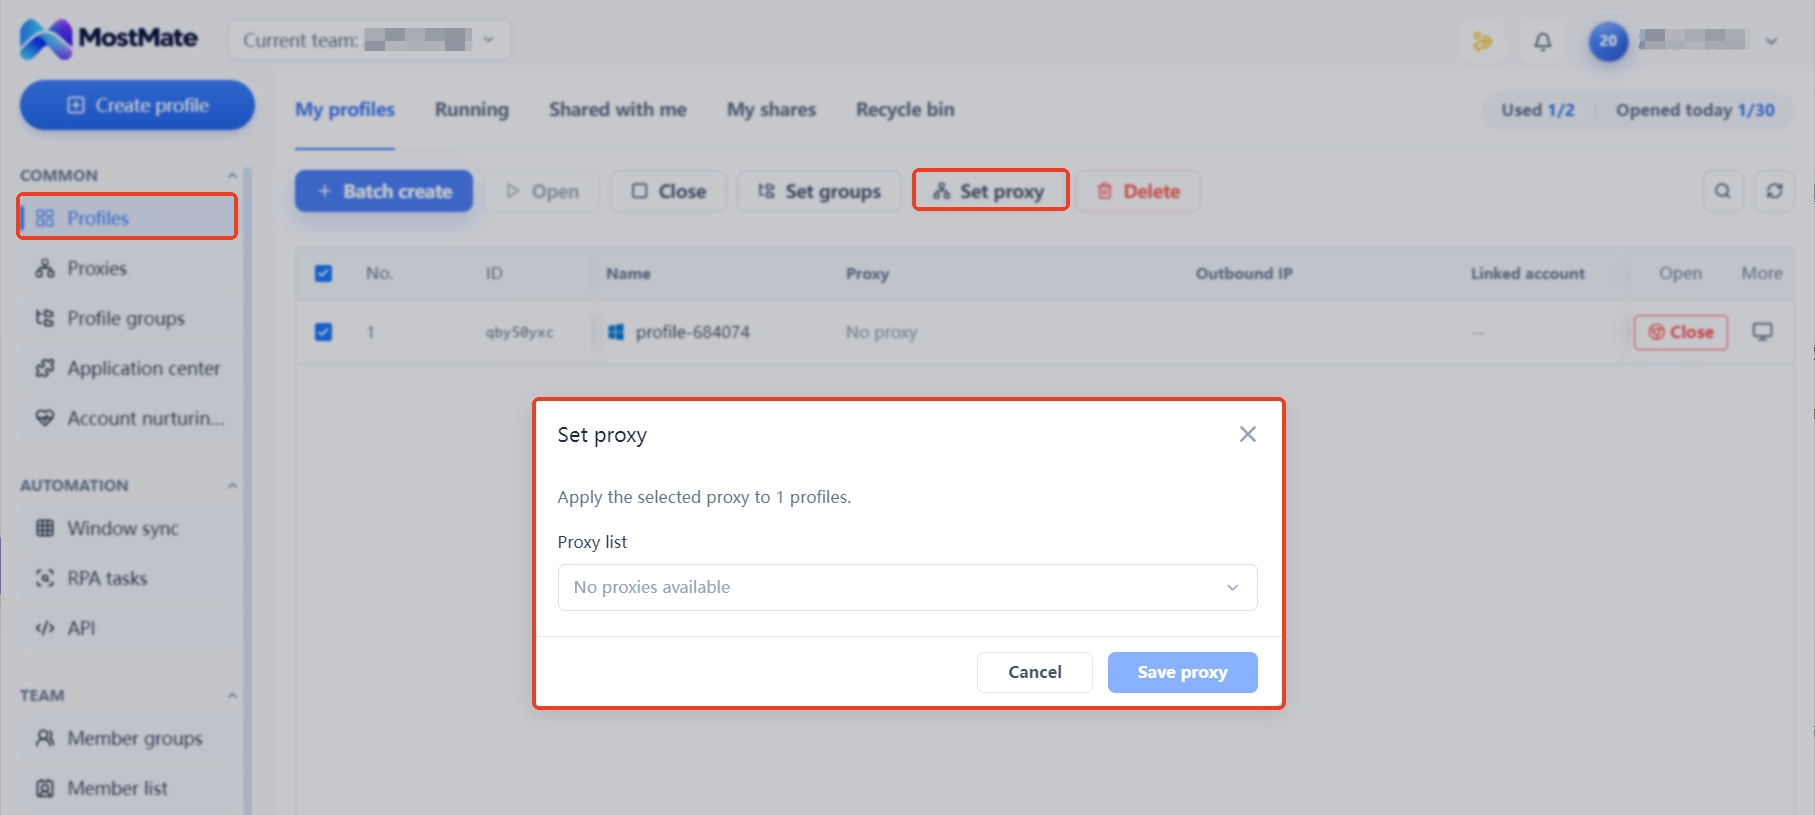
2. プロキシを紐付ける。各グループに専用のプロキシ回線を紐付け、アカウントと環境を1対1に対応させ、ログインデータと設定の混用を防ぎます。障害時はこの環境だけを無効化でき、他のグループの回線と設定はそのまま。対応範囲はこの段階で囲まれます。
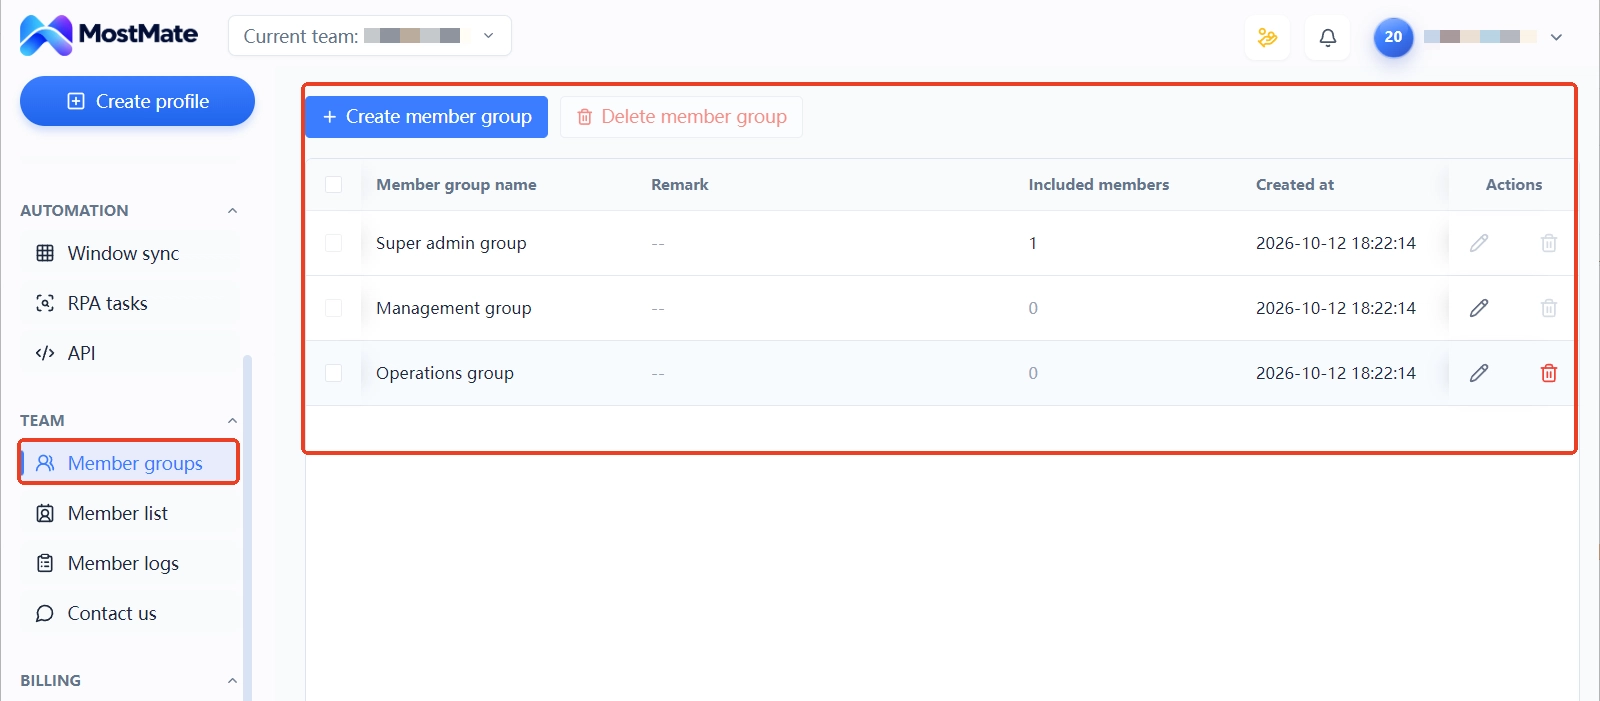
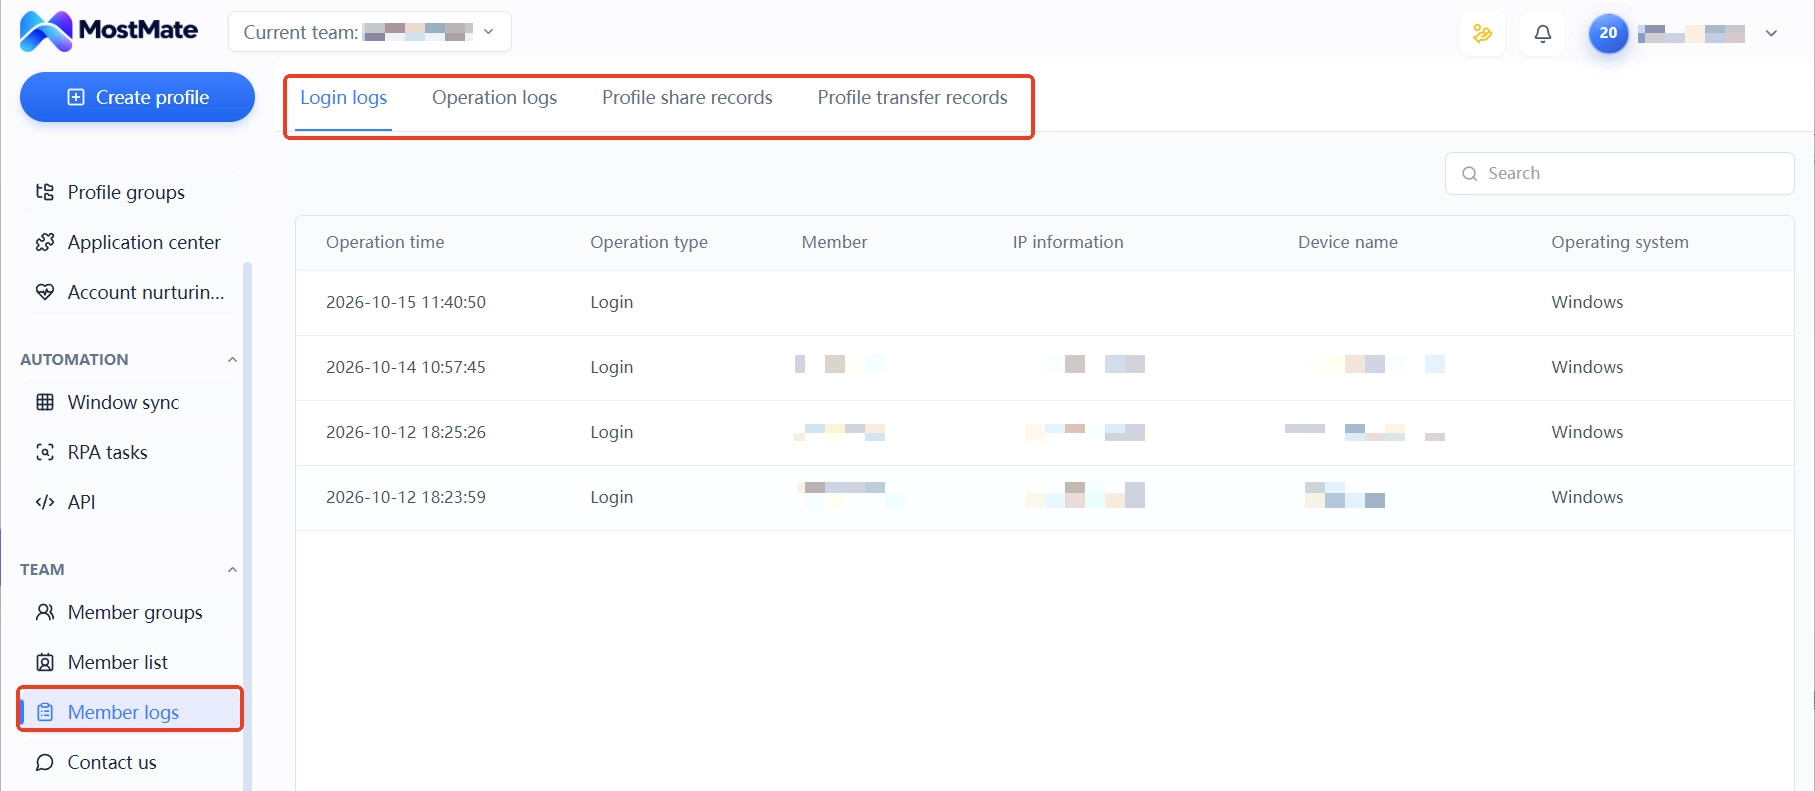
3. メンバーを追加し記録を残す。メンバーグループとメンバーログは、誰がどのグループの環境を担当し、環境を誰に引き継いだかを記録します。退身時は記録に沿って引き継ぎ、パスワードの山を渡す必要がありません。時間差操作などの運用も、メンバー分担に応じてログに残せます。
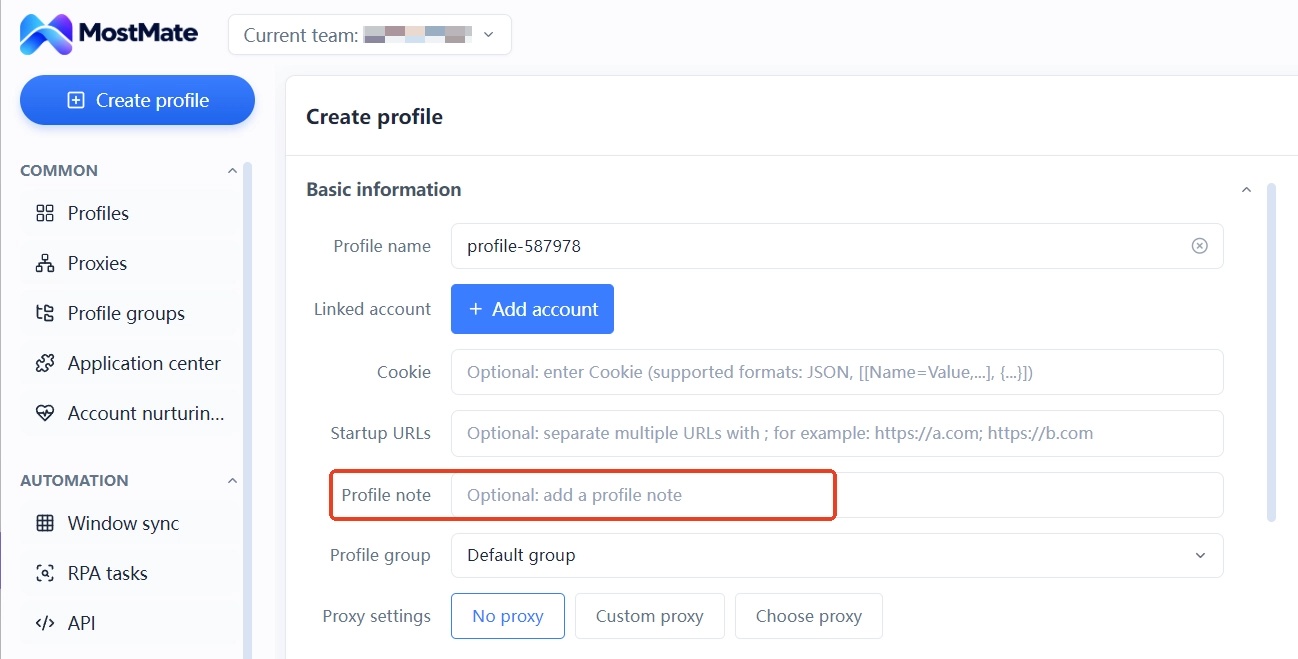
登録情報と支払い方法の帰属は、環境メモ欄に記録します。用途、登録日、情報の帰属を1行ずつ書き込んでください。ツールがこれらの情報そのものを管理するわけではありませんが、「どの号がどの情報を使うか」を記録で確認できます。障害時はメモに沿って影響範囲を照合し、チャット履歴を掘り返す必要がありません。環境グループ表とメモがあれば、「誰と誰が同グループか、各グループが何を使うか」がチーム全員に読める構造になります。
境界もここで述べておきます。グループ分けで縮小できるのはリソースの伝播面です。アカウント間に登録情報や支払い方法の共有がまだ残っていれば、処罰はその経路をたどる可能性があります。ツールはプラットフォームの規則を変えず、アカウントの結果について一切の保証も行いません。各モジュールの機能一覧はMostMateとはをご覧ください。
対応とグループ分けで起きやすい3つの誤解
同グループのアカウント設定を全部変えて連座を防ごうとするのは、1つ目のよくある誤解です。一括変更は一括で異常サインを作るのと同じです。正しいのは、まず切り離し、次に1つずつ確認し、問題のないアカウントは触らないことです。
障害の出た環境をきれいに消してしまうのは、2つ目の誤解です。環境の設定とメモは申し立て資料です。消すことは証拠を消すことと同じ。無効化すべきものは無効化し、保管すべきものは保管し、整理は申し立ての後回しにします。
IPを変えれば伝播が断たれると思うのは、3つ目の誤解です。IPは5つの伝播経路の1つにすぎません。登録メール、電話番号、支払い方法のどれを共有していれば、処罰はそのどれからでも来ます。断つなら、リソース一覧に沿って項目ごとに断ちます。
マルチアカウントBAN連座のよくある質問
1つのアカウントがBANされたら、同グループの他のアカウントはまず何をしますか?
まず共有リソースのうちこの号に紐付く部分を切り離し、他のアカウントは元のままにします。その上で、ログイン記録とプラットフォーム通知を1つずつ確認します。サインのないアカウントには手を付けません。
BAN後に対応する環境を削除すべきですか?
おすすめしません。
環境の設定と記録は申し立て資料です。無効化と保管で対応でき、削除は証拠を失うだけになります。
IPを変えれば連座は断てますか?
断てません。IPは伝播経路の1つにすぎず、登録情報と支払い方法も同じように伝播します。断つには、リソース一覧に沿って項目ごとに確認する必要があります。回線を1本替えただけでは終わりません。
環境グループ分けで連座を防げますか?
グループ分けはリソース境界を固定し、伝播面を縮小できます。ただしアカウント間に登録情報や支払い方法の共有が残っていれば、処罰は伝播する可能性があります。ツールはプラットフォームの規則を変えません。
指紋ブラウザでBAN連座を防げますか?
保証はできません。主に固定できるのはデバイス環境、プロキシの紐付け、環境メモで、メンバーログは引き継ぎの記録に使います。登録情報、支払い方法、操作行為は依然として管理プロセスに頼ります。ツールはプラットフォームの規則を変えません。
まとめ
連座対応の核は、共有リソースの範囲を抑えることです。障害当日は切り離しと確認、日常はリソース境界でのグループ分け、アカウントのリソース一覧は常にきれいに保ちます。事故の半径は、グループ分けの時点でほぼ決まっています。
マルチアカウントのグループ構造を作っているなら、拡大の前にリソース境界をはっきり描く方が、BAN後に損失を1件ずつ数えるよりずっと楽です。MostMateをダウンロードすれば、環境グループ、プロキシの紐付け、メンバー権限を1つのパネルで整えられます。

MOSTMATE
安全な複数アカウント管理を、もっと簡単に
最初のアカウントから、MostMate でより安全でスマート、効率的な複数アカウント運用を始めましょう。
- 独立したプロファイル。一貫した識別情報。
- AI 自動化 · アカウント健全性 · チーム運用



