
Hoe voorkom je dat één geblokkeerd account de hele groep meesleurt? Gids voor schadebeperking bij meerdere accounts
Kernconclusie: de echte schade zit zelden in het geblokkeerde account zelf, maar in wat het deelt: registratiegegevens, betaalmethode, proxy-uitgang, apparaatomgeving en gedrag. Precies die delen slepen de sanctie naar de rest van de groep; dat is de account-cascade. Beperken gebeurt aan twee kanten: op de dag van de blokkade demarkeer je de impact, en structureel deel je accounts in op bronngrenzen, zodat de doorgifteketen al in het ontwerp doorgeknipt is.
Begin met een herkenbaar scenario. Een team zet twintig social-media-accounts in één groep, met een gedeelde pool residentiële proxy's, registraties op mailboxen van één domein en dezelfde identiteitsgegevens. Eén account wordt geblokkeerd wegens overtredende content; binnen drie dagen lopen de andere accounts tegen verificaties aan, en na twee weken zit het merendeel in een beperkte status. Het team snapt het niet: elk account logde toch in een eigen omgeving in? Het probleem ligt buiten die omgeving. Registratiemailboxen, betaalmethode, identiteitsgegevens en de proxypool vormen samen de doorgifteketen. Omgevingsisolatie houdt logindata gescheiden, maar reikt niet tot deze bronnen erbuiten.
Hoe de risico's na een blokkade naar de groep doorlopen
Hoe meer bronnen gedeeld worden, hoe verder de sanctie doorwerkt.
| Gedeelde bron | Doorgifte | Maatregel |
|---|---|---|
| Registratiegegevens | Zelfde gegevens: rest komt in verificatie | Kernaccounts: één gegevensset per account |
| Betaalmethode | Gedeelde kaart trekt hercontrole aan | Hoofd- en testaccounts apart betalen |
| Proxy-uitgang | Gemarkeerde lijn: hele groep verdacht | Groepen delen niets; getroffen lijn uit |
| Apparaatomgeving | Zelfde apparaat of profiel bij veel accounts | Eén account, één omgeving |
| Gedrag | Tientallen accounts, één ritme, één persoon | Tijden spreiden, taken per doel toewijzen |
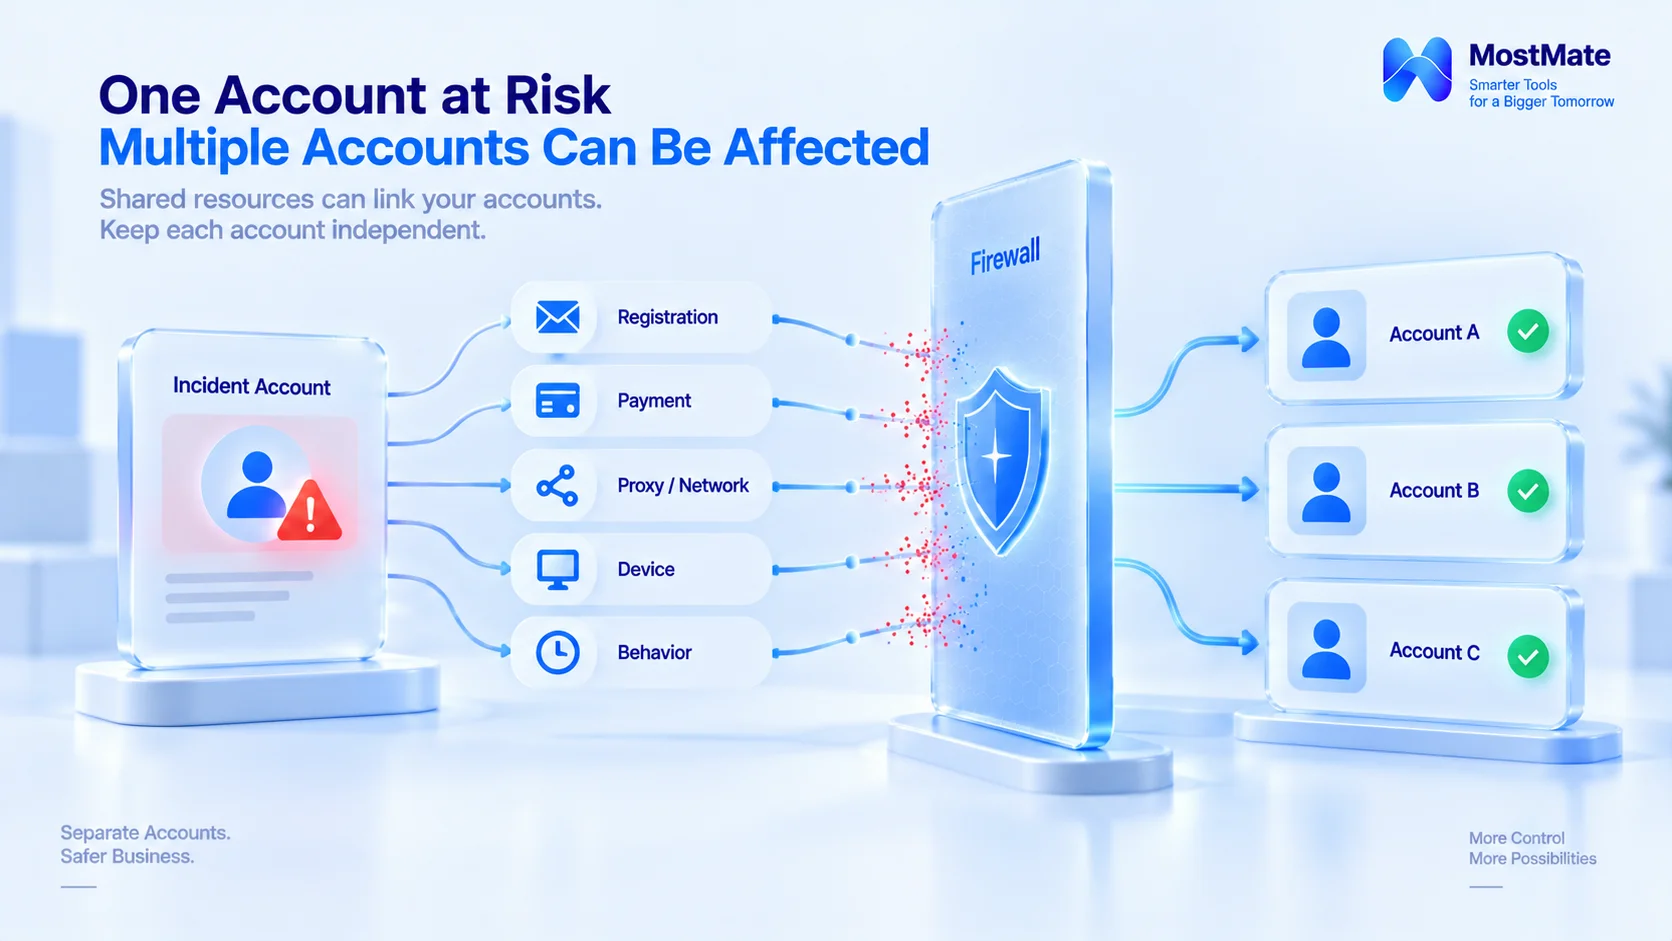
Maak dit onderscheid. Omgevingsisolatie bewaakt de grens van browserdata en configuratie; registratiegegevens, betalingen en werkritme vallen erbuiten en vragen om procesbeheer. Tel je beide samen, dan heb je de volledige bronnenlijst van een account. Voor het dagelijks bijhouden kun je de puntsgewijze controle uit de multi-account zelfcheck direct overnemen.
Drie stappen om schade te beperken op de dag van de blokkade
1. Afschermen. Haal het getroffen account uit de gedeelde bronnen: zet de proxylijn uit die alleen dit account gebruikt, deactiveer de omgeving zonder haar te verwijderen en markeer de registratie van dit account als afwijkend. De andere accounts draaien gewoon door; pas niets massaal aan.
2. Breng de impact in kaart. Loop de accounts af langs recente logins en meldingen van het platform en bepaal of dit een los incident is of dat er al ketensignalen zichtbaar zijn. Je grijpt alleen in waar een signaal zit; de rest laat je met rust.
3. Handel volgens de procedure af. Dien voor het geblokkeerde account beroep in zoals het platform aangeeft en haal je materiaal uit de omgevingsnotities en het register: registratiedatum, gebruikelijke inlogregio's, historie van acties. Wissel tijdens de procedure geen apparaat of netwerk, zodat er geen nieuwe afwijkende sessies bijkomen. Het kader uit de gids beroep tegen een X-schorsing kun je hergebruiken.
Volgorde staat vast: eerst aanpassen bevestigt het groepssignaal.
Zo deel je dagelijks in dat de cascade al in het ontwerp stopt
Beperken blijft herstel achteraf. Het verschil zit in groepsindeling.
1. Indelen per bron, niet per persoon. De maatstaf is welke bronnen een groep deelt; hoe minder gedeeld, hoe smaller de doorgifte. Eén persoon die drie groepen beheert, is veiliger dan drie groepen op één bronset.
2. Eén groep, één eigen bronset; niets delen tussen groepen, en voor kernaccounts tot op accountniveau. Geef elke groep een eigen proxypool, eigen registratiegegevens en eigen betalingen, en houd het register punt voor punt gelijk. Alles wat gedeeld wordt, wordt het doorgiftepunt van het volgende incident. Let op: delen meerdere accounts binnen een groep dezelfde proxylijn of dezelfde gegevens, dan kan de sanctie binnen de groep alsnog doorlopen; kernaccounts krijgen dus een eigen lijn en eigen gegevens.
3. Houd kerngroep en testgroep gescheiden. Accounts voor nieuwe projecten of experimenten horen in de testgroep; als daar iets misgaat, raakt de hoofdgroep het niet. Testbronnen mogen hergebruikt worden, hoofdbronnen worden niet uitgeleend.
4. Uittreden met registratie. Vertrekt een lid of een project, dan verhuist de bijbehorende omgeving mét de bronnen en wordt het register bijgewerkt. Een vertrek zonder registratie laat een stapel accounts achter waarvan niemand de herkomst kan verklaren.
Deze vier punten zijn praktijkervaring uit teammanagement; binnen de platformregels is de officiële uitleg leidend. Wat de groepsindeling bepaalt, is hoe groot de uitstraling van een incident wordt.
Wat fixt MostMate, en welke managementtaken vervangt het niet?
Van de vijf doorgifteroutes kun je apparaatomgeving, proxykoppeling, omgevingsnotities, ledenrechten en overdrachtslogboeken aan MostMate overlaten; registratiegegevens en betalingen bewaart het niet voor je, maar je legt ze wel vast in de omgevingsnotities. Aan de hand van MostMate breng je het beginsel 'één groep, één eigen bronset' in drie stappen in praktijk:
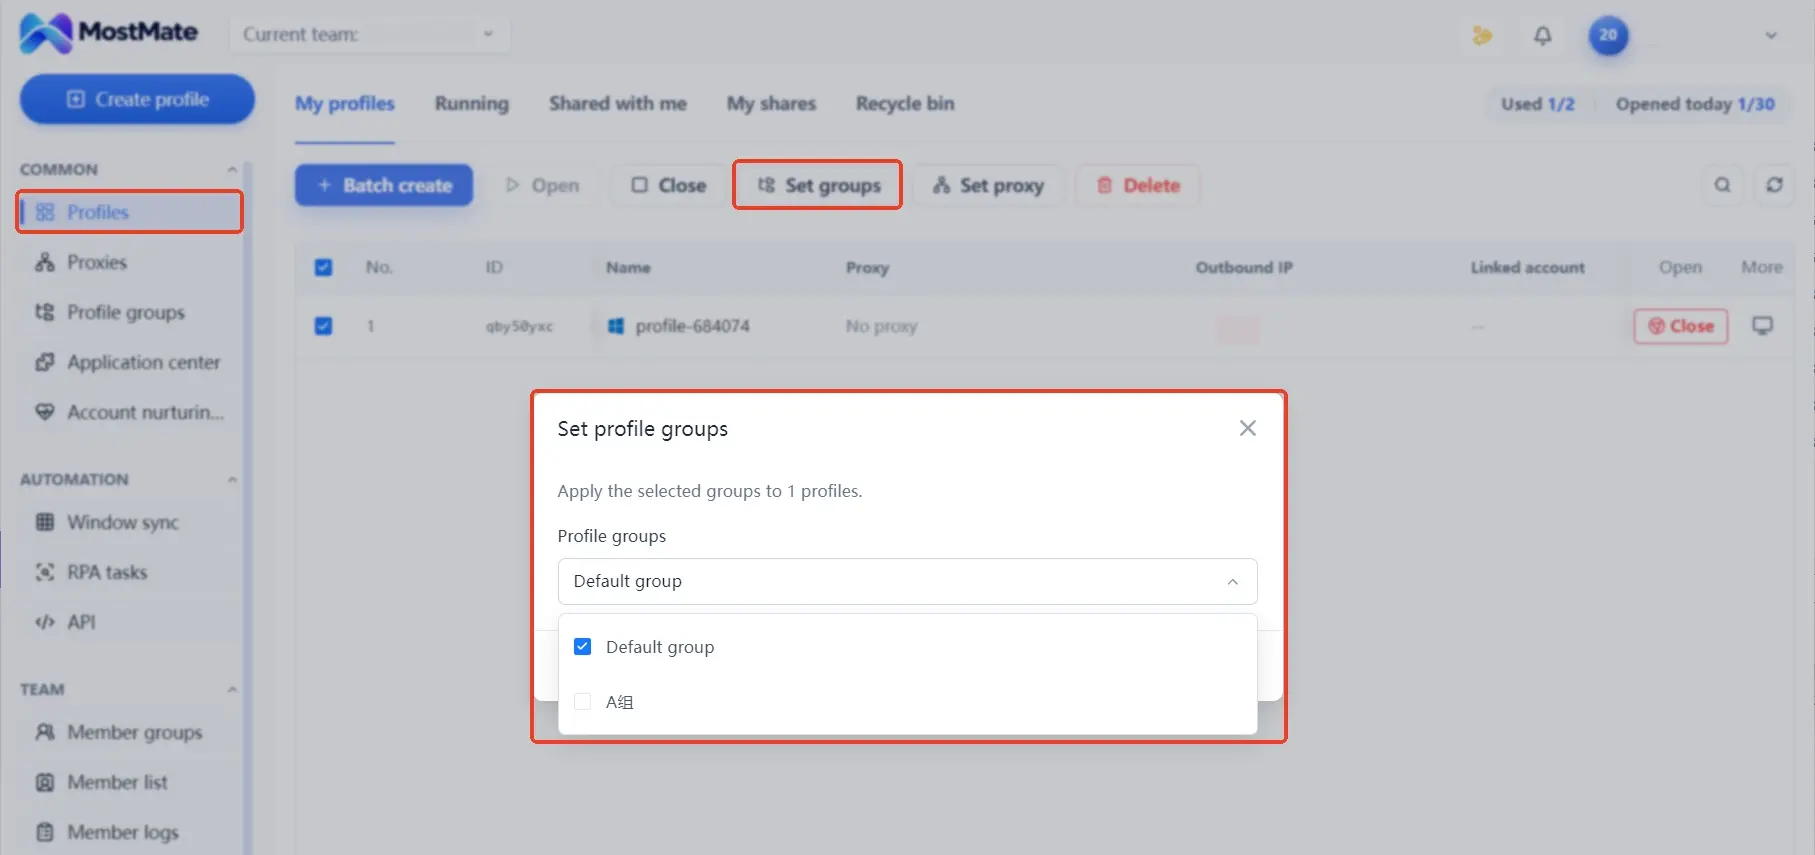
1. Groepen aanmaken. Verdeel in het omgevingsbeheer de accounts per doel over groepen en zet de bronngrens in de groepsnaam, bijvoorbeeld 'kern-Noord-Amerika-A' of 'test-nieuw project'. Zodra de indeling staat, is duidelijk welk account bij welke groep hoort zonder op geheugen te leunen.
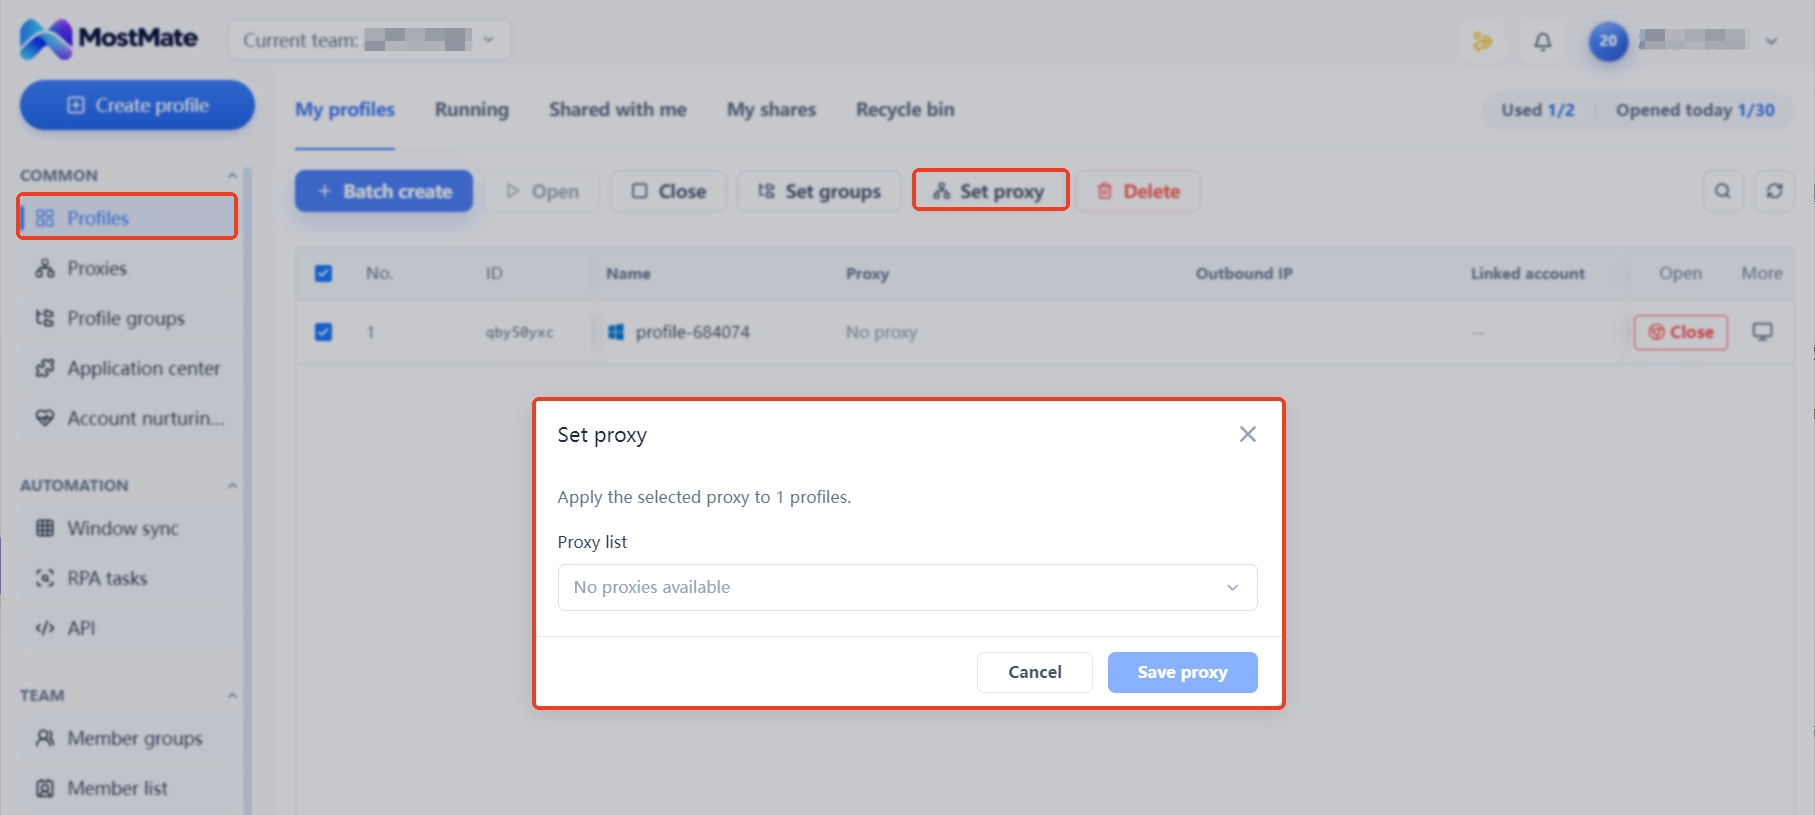
2. Proxy koppelen. Elke groep krijgt een eigen proxylijn, accounts en omgevingen zijn een-op-een gekoppeld en logindata en configuraties lopen niet door elkaar. Gaat er iets mis, dan zet je alleen die ene omgeving uit; lijnen en configuraties van andere groepen blijven onaangetast, en precies dit stelt de reikwijdte van de beperking vast.
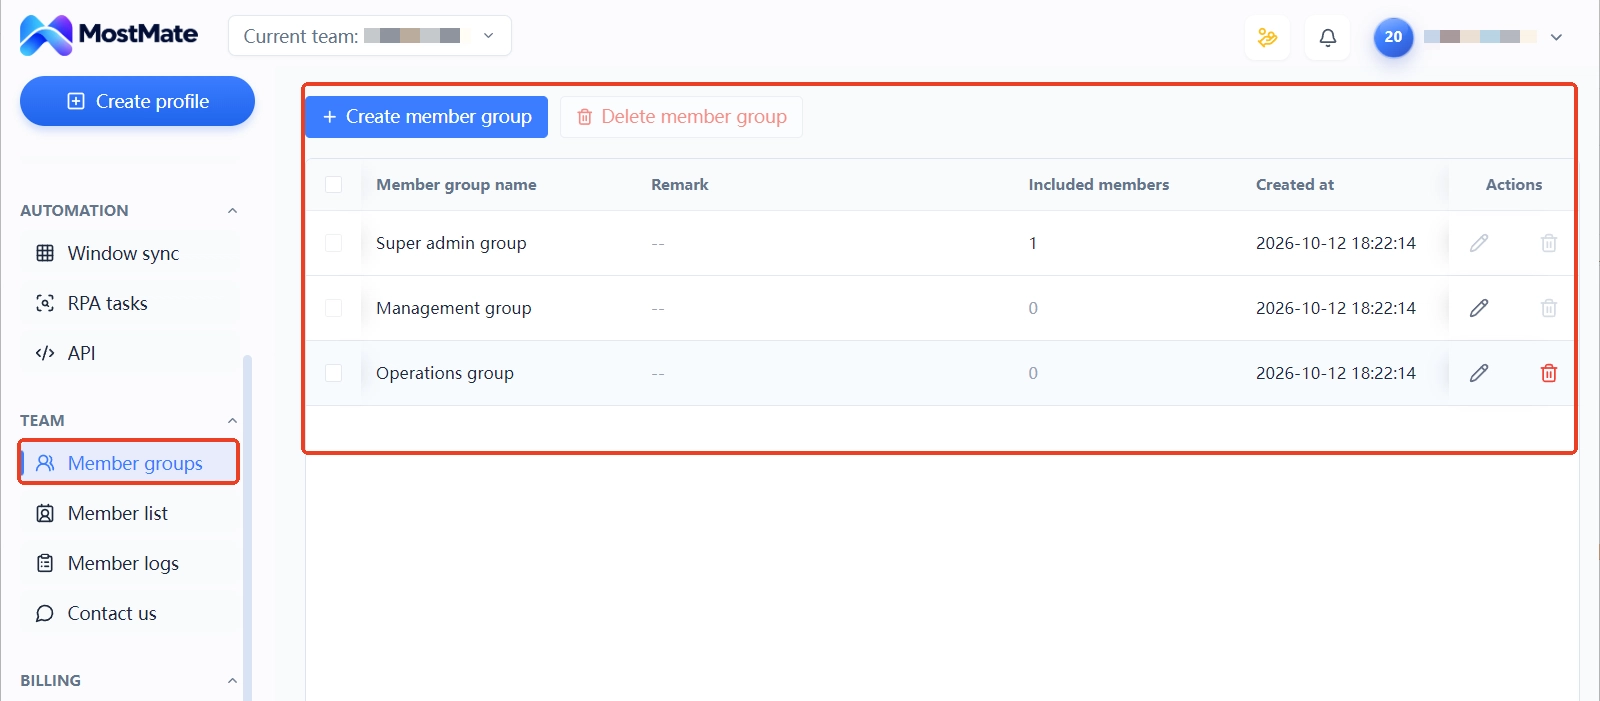
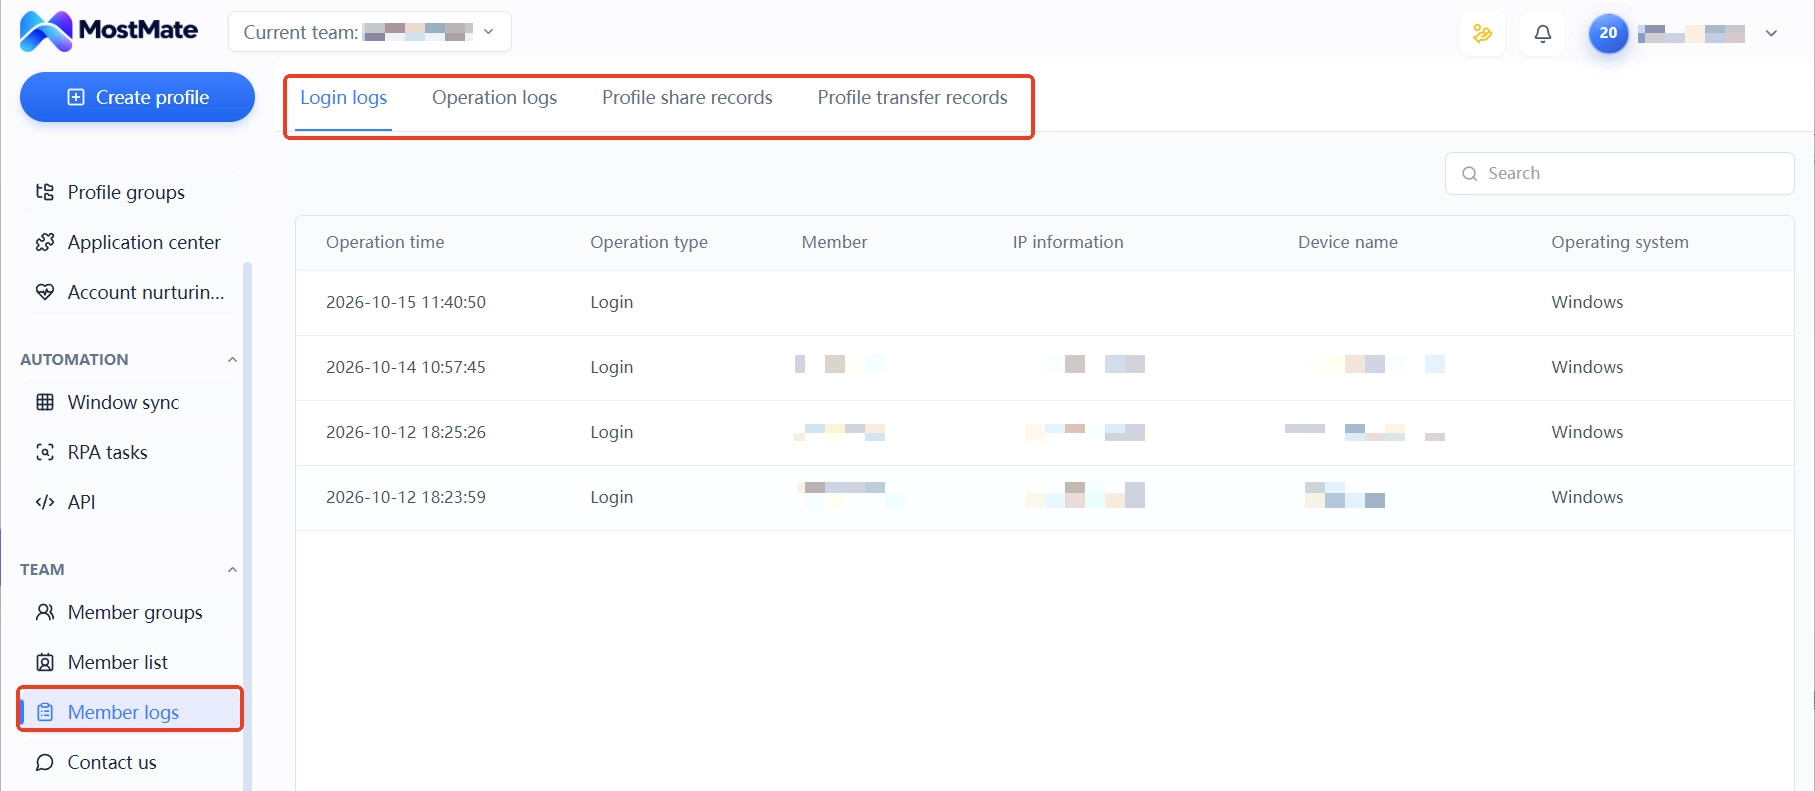
3. Leden toevoegen en vastleggen. Ledenindeling en het ledenlogboek leggen bij wie welke omgeving beheert en aan wie die is overgedragen; bij vertrek draag je over volgens het logboek, in plaats van een bos wachtwoorden. Ook gespreide werktijden leg je per taakverdeling vast in het logboek.
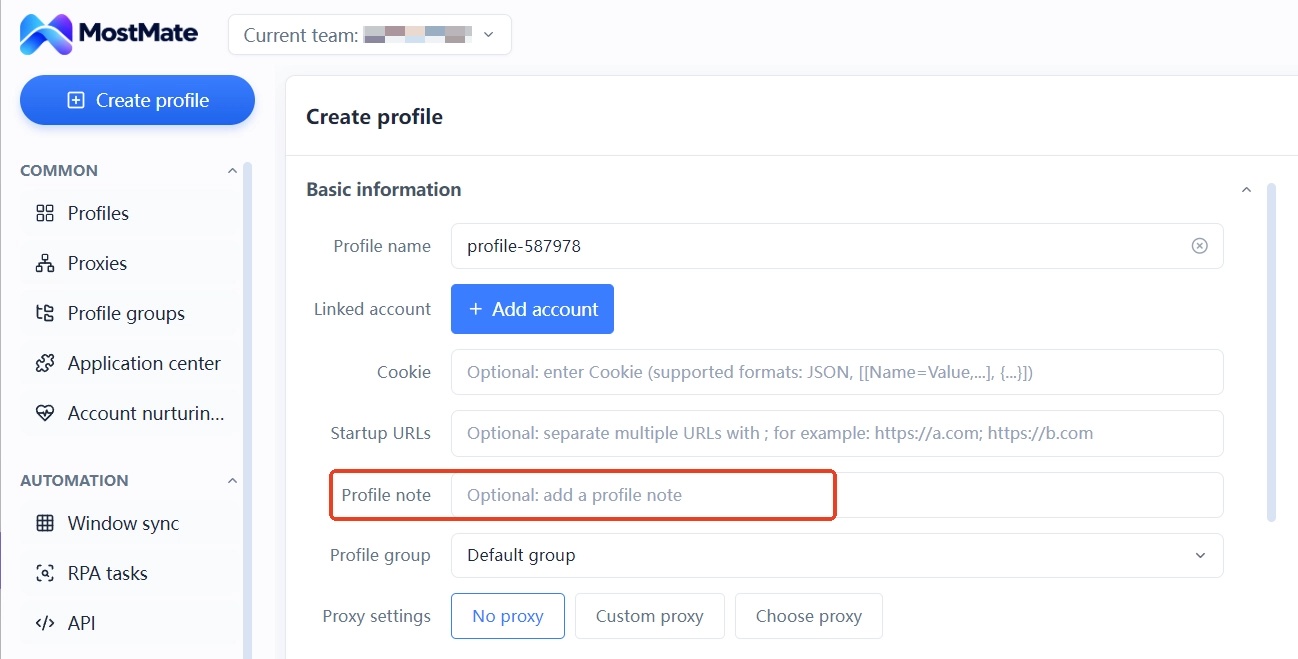
Wiens registratiegegevens en betaalmiddelen dat zijn, noteer je in het notitieveld van de omgeving: doel, registratiedatum, eigenaar van de gegevens, regel voor regel. De tool beheert die gegevens niet, maar maakt wel navolgbaar 'welk account welke set gebruikt'; bij een incident toets je de impact aan de notities in plaats van aan chatgeschiedenissen. Een indelingstabel met notities vertaalt 'wie zit bij wie en wat gebruikt welke groep' naar een structuur die het team kan lezen.
Hier hoort ook de grens. Groepering verkleint het doorgiftevlak van bronnen; delen accounts nog registratiegegevens of betalingen, dan kan de sanctie die routes alsnog volgen. De tool verandert de platformregels niet en geeft geen enkele garantie over de uitkomst van accounts. Het volledige moduloverzicht staat in wat is MostMate.
Drie veelgemaakte misvattingen bij beperken en indelen
De configuratie van alle groepsaccounts massaal aanpassen om cascades te voorkomen is de eerste veelvoorkomende misvatting. Massaal wijzigen creëert even massaal afwijkende signalen; correct is eerst afschermen, daarna per account controleren en accounts zonder signaal met rust laten.
De getroffen omgeving verwijderen voor de netheid is de tweede misvatting. Configuraties en notities in de omgeving zijn bewijsmateriaal; verwijderen haalt die bewijsgrond mee weg. Deactiveren waar nodig, archiveren waar nodig, en opruimen pas nadat het beroep is afgerond.
Denken dat een IP-wissel de doorgifte doorknipt is de derde misvatting. IP is slechts één van de vijf routes; waar een e-mail, telefoonnummer of betaling gedeeld is, kan de sanctie daarlangs komen. Door knippen doe je bron voor bron, langs de lijst.
Veelgestelde vragen over account-cascades
Eén account is geblokkeerd: wat doen de andere accounts eerst?
Scherm eerst het deel van de gedeelde bronnen af dat aan dit account hangt, laat de rest ongemoeid en loop daarna per account de logins en platformmeldingen na. Accounts zonder signaal raak je niet eerder aan dan nodig.
Moet je na een blokkade de bijbehorende omgeving verwijderen?
Dat raden we af.
Configuraties en notities in de omgeving zijn bewijsmateriaal; deactiveren en archiveren beperken de schade, verwijderen haalt je bewijs weg.
Helpt een IP-wissel tegen de cascade?
Nee. IP is maar één doorgifteroute; registratiegegevens en betalingen geven de sanctie even goed door. Door knippen doe je door de bronnenlijst punt voor punt te nalopen; alleen een lijn wisselen is niet af.
Voorkomt groepsindeling cascades?
Indeling zet de bronngrenzen vast en verkleint het doorgiftevlak. Delen accounts nog registratiegegevens of betalingen, dan kan de sanctie alsnog doorgaan; de tool verandert de platformregels niet.
Voorkomt een antidetect browser account-cascades?
Daar is geen garantie voor. Ze fixt vooral apparaatomgeving, proxykoppeling en omgevingsnotities, terwijl het ledenlogboek overdrachten vastlegt; registratiegegevens, betalingen en gedrag blijf je met processen beheersen. De tool verandert de platformregels niet.
Tot slot
De kern van schadebeperking is de omvang van gedeelde bronnen beheersen: op de dag van het incident afschermen en controleren, dagelijks indeelen op bronngrenzen en de bronnenlijst van accounts schoon houden. Hoe groot de uitvalsradius wordt, hangt grotendeels af van hoe je bij het indeelen al hebt gekozen.
Bouwt je team aan een multi-accountstructuur, teken dan eerst de bronngrenzen uit voordat je opschaalt; dat spaart achteraf het tellen van verliezen post per post uit. Download MostMate: omgevingsgroepen, proxykoppeling en ledenrechten stel je in één paneel in.

MOSTMATE
Veilig meerdere accounts beheren, heel eenvoudig
Begin met je eerste account en bouw met MostMate aan veiligere, slimmere en efficiëntere multiaccountactiviteiten.
- Onafhankelijke profielen. Consistente identiteiten.
- AI-automatisering · Accountgezondheid · Teamwerk



