
Jak sprawić, by zablokowane konto nie pociągnęło całej grupy? Przewodnik ograniczania szkód
Główny wniosek: prawdziwa strata po zablokowaniu konta to często nie samo konto, lecz zasoby, które współdzieli: dane rejestracyjne, płatności, wyjście proxy, środowisko urządzenia, sposób działania. To one przenoszą sankcję na pozostałe konta w grupie, i to jest właśnie kaskadowa blokada wielu kont. Ratunek ma dwa tory: w dniu blokady izolujesz zasięg, a na co dzień grupujesz konta według granic zasobów, żeby łańcuch przenoszenia był przerwany już w projekcie.
Zacznijmy od typowego scenariusza. Zespół prowadzi dwadzieścia kont społecznościowych w jednej grupie: wspólna pula proxy rezydencjalnych, rejestracja na skrzynkach jednej domeny, te same dane osobowe. Jedno konto zostaje zablokowane za naruszające treści, w ciągu trzech dni pozostałe konta zaczynają kolejno wywoływać weryfikacje, a po pół miesiąca większość trafia w stan ograniczony. Zespół nie rozumie, jak to możliwe, przecież każde konto logowało się z osobnego środowiska. Problem leży poza środowiskiem. Rejestracyjne skrzynki, płatności, dane osobowe i pula proxy to właśnie łańcuch przenoszenia. Izolacja środowiska rozwiązuje tylko kwestię nieprzeplątania danych logowania; tych zasobów poza środowiskiem nie obejmuje.
Jak po zablokowaniu konta ryzyko przenosi się na grupę
Im więcej zasobów współdzielą, tym szerzej zwykle przenosi się sankcja.
| Zasób | Droga przenoszenia | Zabezpieczenie |
|---|---|---|
| Dane rejestracyjne | Wspólne dane: reszta kont pod weryfikację | Jeden zestaw danych na kluczowe konto |
| Metoda płatności | Wspólna karta: ryzyko kontroli innych kont | Osobne płatności: konta główne i testowe |
| Wyjście proxy | Oflagowana linia: cała grupa podejrzana | Grupy osobno; wyłącz tylko dotkniętą linię |
| Środowisko urządzenia | Ten sam profil przeglądarki dla wielu kont | Jedno konto, jedno środowisko |
| Sposób działania | Identyczny rytm pracy wielu kont naraz | Rozłóż godziny pracy, przydziel zadania |
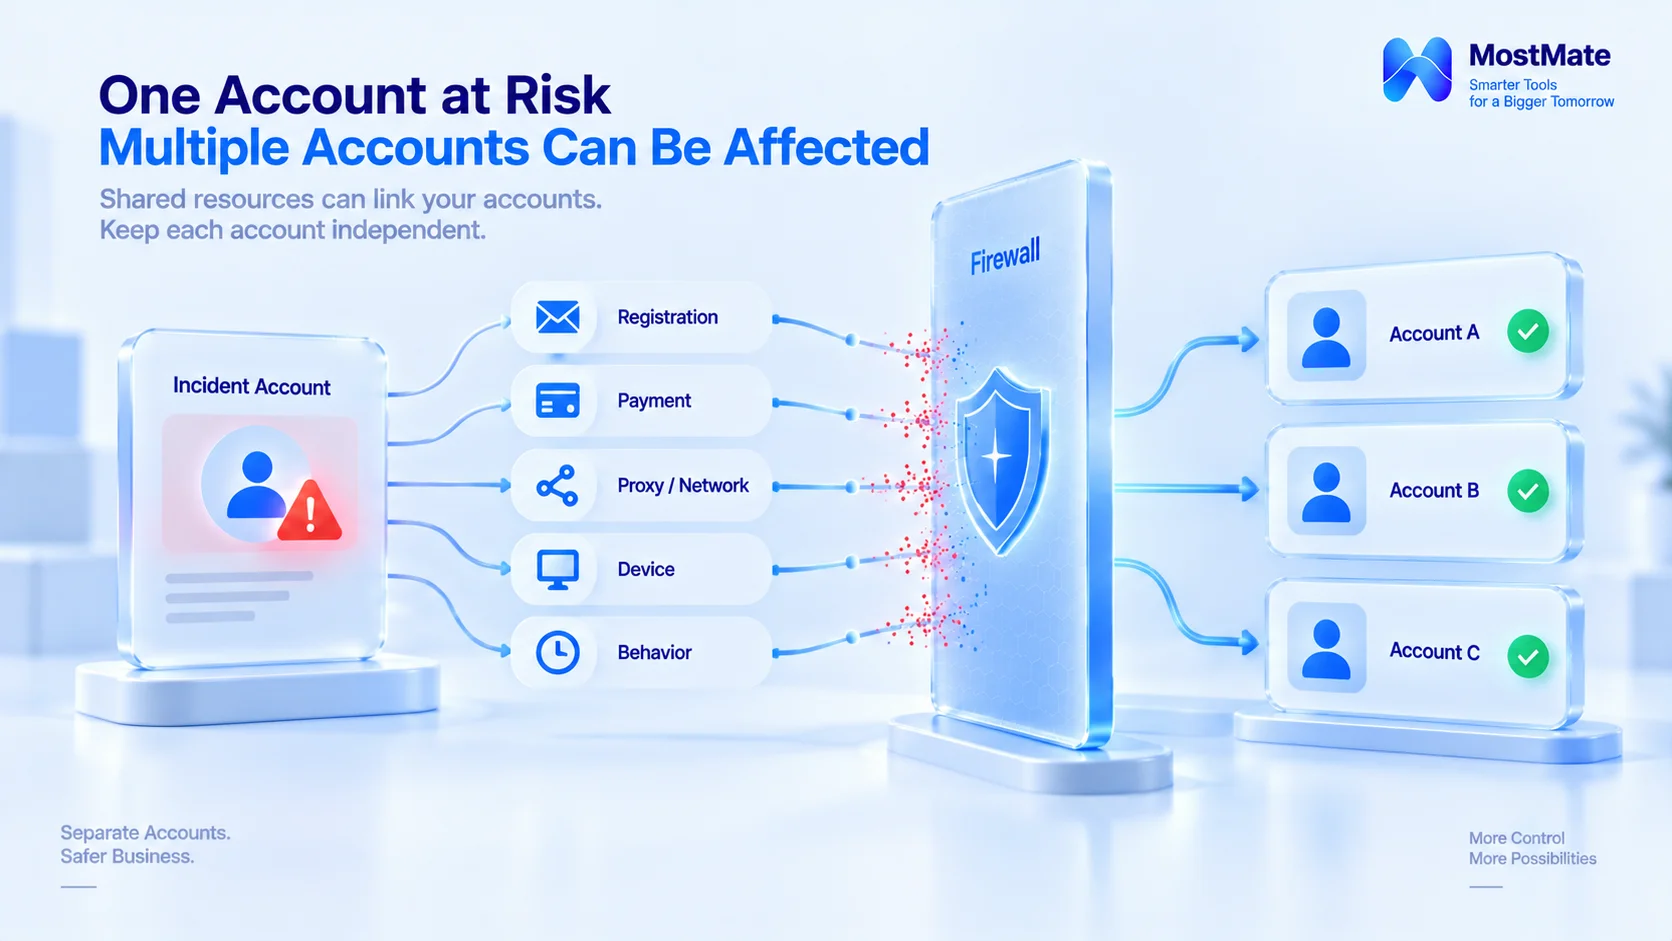
Tu trzeba jasno rozdzielić dwie rzeczy. Izolacja środowiska pilnuje granic danych przeglądarki i konfiguracji; dane rejestracyjne, płatności i rytm pracy leżą poza środowiskiem i muszą być objęte procesami. Pełną listę zasobów konta dostajesz dopiero, gdy policzysz jedno i drugie. Jak prowadzić taką listę na co dzień, pokazuje metoda pozycyjnej kontroli z artykułu samokontrola powiązań między kontami.
Trzy kroki ratunkowe w dniu blokady
1. Izolacja. Najpierw wyjmij konto objęte blokadą ze współdzielonych zasobów: wyłącz linię proxy, z której korzysta tylko ono, dezaktywuj środowisko, ale go nie usuwaj, a wpis o tym koncie w rejestrze danych oznacz jako podejrzany. Pozostałe konta działają bez zmian, nie masuj konfiguracji.
2. Zweryfikuj zasięg. Konto po koncie przejrzyj ostatnie logowania i komunikaty platformy i ustal, czy to problem punktowy, czy widać już sygnały łańcuchowe. Działasz tylko tam, gdzie jest sygnał; resztę zostaw w spokoju.
3. Działaj według procedury. Konto objęte blokadą odwołujesz zgodnie ze wskazówkami platformy, a materiały bierzesz z notatek środowisk i rejestru: data rejestracji, zwykłe regiony logowania, historia działań. W trakcie odwołania nie zmieniaj urządzenia ani sieci, żeby nie dorzucać nowych podejrzanych sesji. Ramy wniosku z artykułu odwołanie od blokady konta na X możesz zaadaptować.
Kolejności nie zmieniaj: zmiana przed izolacją utrwala anomalię grupy.
Jak grupować na co dzień, żeby przenoszenie się urywało w projekcie
Reakcja to łatanie skutków. Różnicę robi podział na grupy zasobów.
1. Grupuj po zasobach, nie po ludziach. Kryterium podziału to to, które zasoby współdzieli dana grupa kont; im mniej współdzielenia, tym węższy zasięg przenoszenia. Jedna osoba prowadząca trzy grupy jest bezpieczniejsza niż trzy grupy na jednym zestawie zasobów.
2. Każda grupa ma osobne zasoby, między grupami zero współdzielenia; w kluczowych kontach zasoby schodzą do poziomu konta. Każda grupa dostaje własną pulę proxy, własne dane rejestracyjne i własne płatności, a rejestr prowadzisz pozycja po pozycji. Każdy współdzielony element to punkt przenoszenia przy następnym incydencie. Uwaga: jeśli w obrębie grupy kilka kont korzysta z jednej linii proxy albo z jednego zestawu danych, przenoszenie wewnątrz grupy i tak nastąpi, więc kluczowe konta muszą mieć osobną linię i osobne dane.
3. Trzymaj grupę kluczową i testową osobno. Konta do nowych biznesów i eksperymentów trafiają do grupy testowej; problemy nie sięgają grupy głównej. Zasoby testowe można współdzielić, zasoby główne nie są wypożyczane.
4. Wyjście zostawia ślad. Gdy odchodzi członek albo projekt, środowisko przechodzi razem z zasobami, a rejestr jest aktualizowany. Wyjście bez zapisu zostawia stos kont o niejasnej przynależności.
Te cztery zasady to doświadczenie z zarządzania zespołem; w sprawach objętych zasadami platformy rozstrzyga oficjalna dokumentacja. Od sposobu grupowania zależy natomiast to, jak szeroko incydent się rozleje.
Które etapy utrwala MostMate, a jakich działań zarządczych nie zastąpi?
Z pięciu dróg przenoszenia środowisko urządzenia, przypisanie proxy, notatki środowisk, uprawnienia członków i dziennik przekazań można powierzyć MostMate; dane rejestracyjne i płatności nie są przechowywane za ciebie, ale odnotujesz je w notatce środowiska. Na przykładzie MostMate wprowadzenie zasady „jedna grupa, jeden zestaw zasobów" w życie zajmuje trzy kroki:
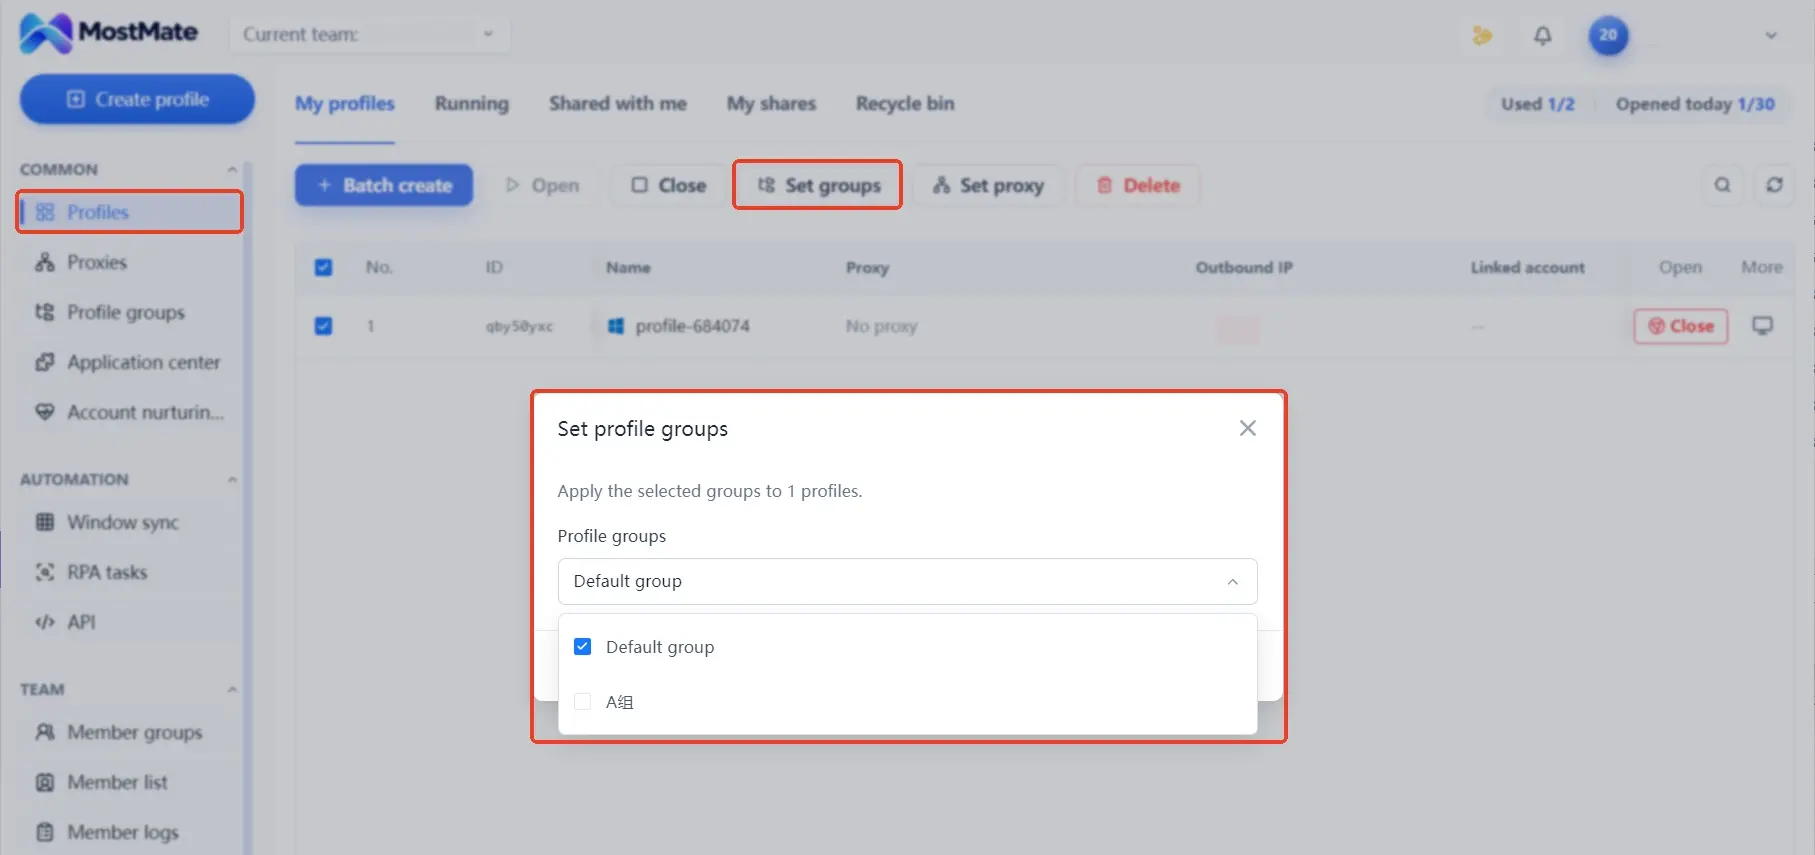
1. Utwórz grupy. W zarządzaniu środowiskami przypisz konta do grup według przeznaczenia, a granicę zasobów wpisz prosto w nazwę grupy, na przykład „główne-Ameryka Płn.-A" albo „testowe-nowy biznes". Gdy podział jest ustalony, przynależność każdego konta wynika z systemu, nie z pamięci.
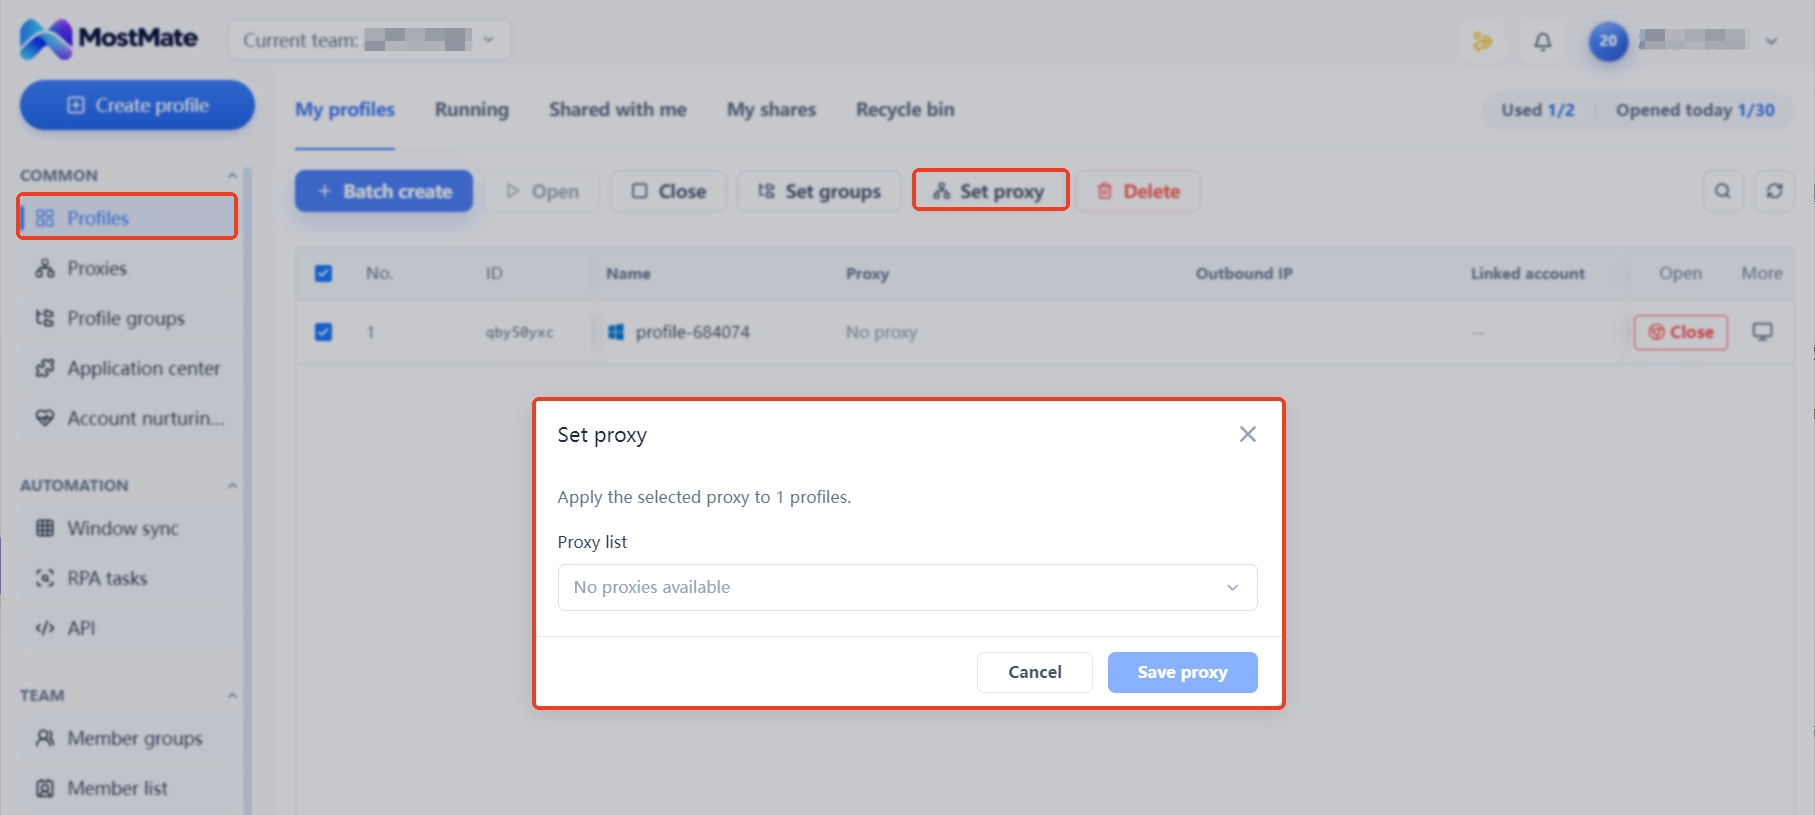
2. Podepnij proxy. Każda grupa dostaje osobną linię proxy, konta i środowiska odpowiadają sobie jeden do jednego, a dane logowania i konfiguracje się nie mieszają. Gdy coś się dzieje, wyłączasz tylko to jedno środowisko; linie i konfiguracje pozostałych grup zostają nietknięte, więc zasięg ratunku wyznacza właśnie ten krok.
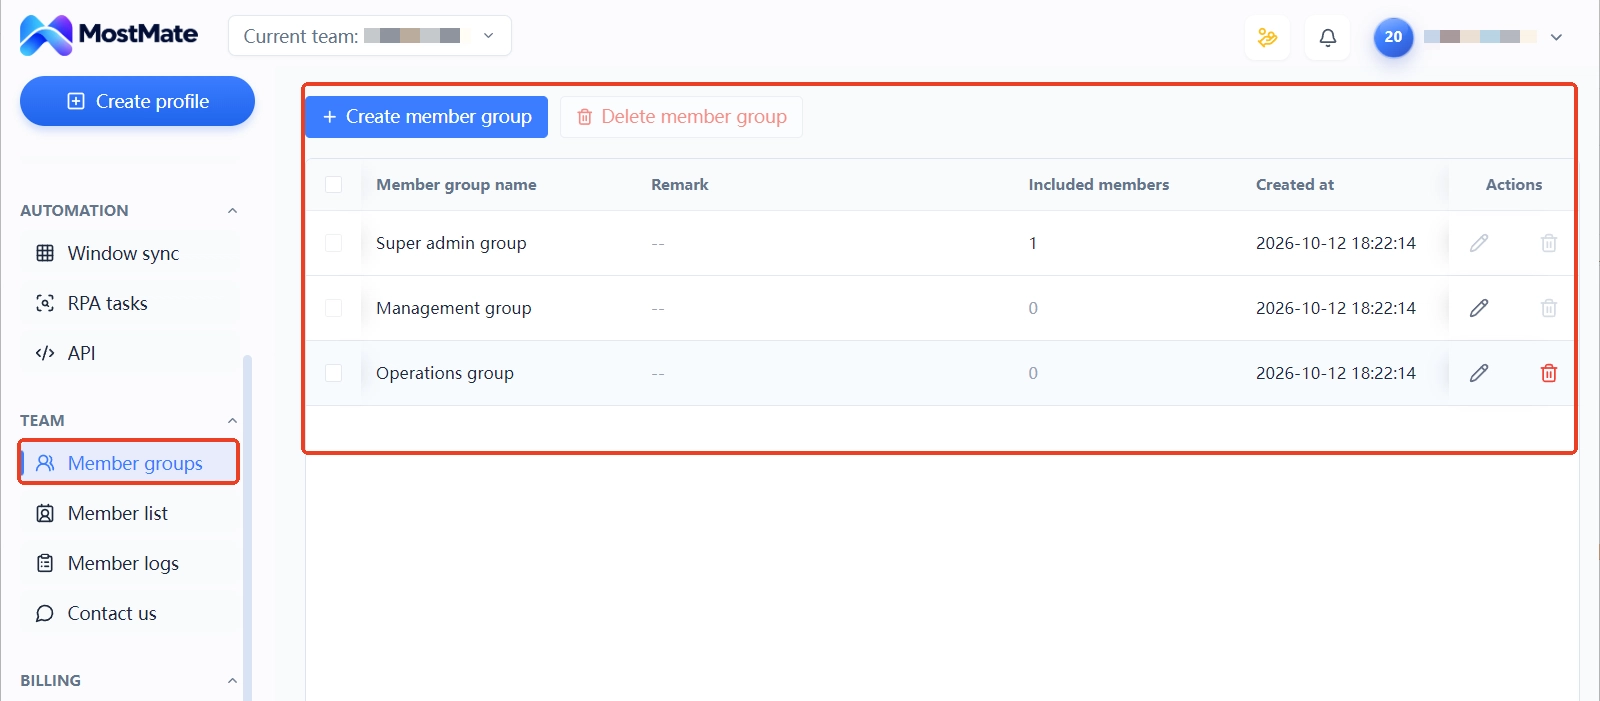
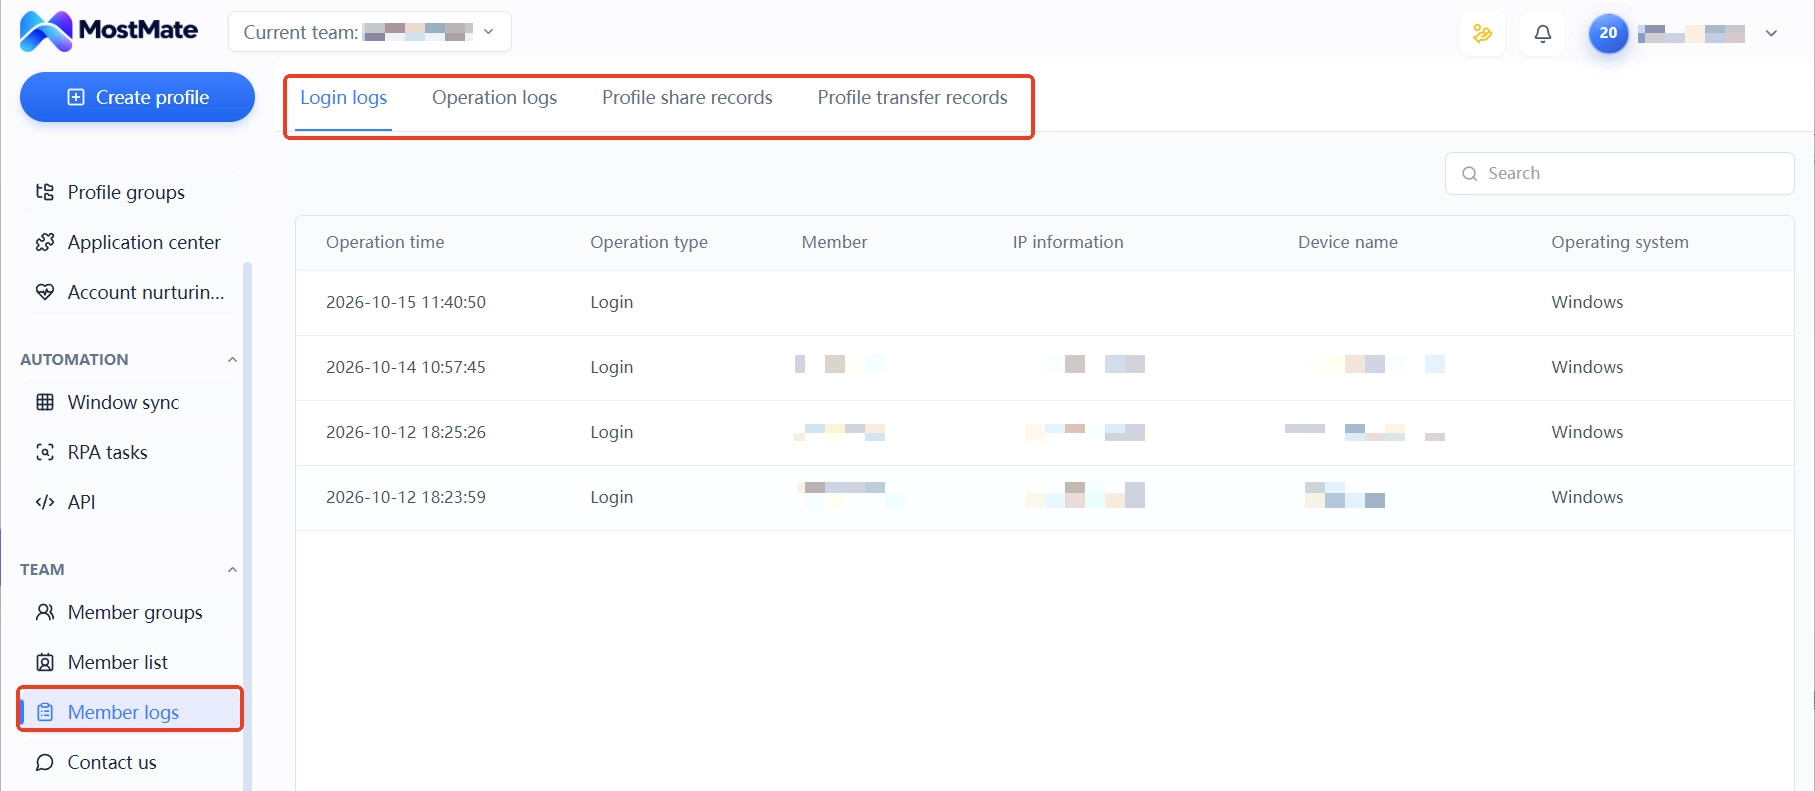
3. Dodaj członków i zostaw ślad. Przynależność członków do grup i dziennik członków zapisują, kto prowadzi które środowisko i komu je przekazał; przy odejściu robisz przekazanie według zapisów, bez przekazywania stosu haseł. Rozłożenie godzin pracy też trafia do dziennika zgodnie z podziałem obowiązków.
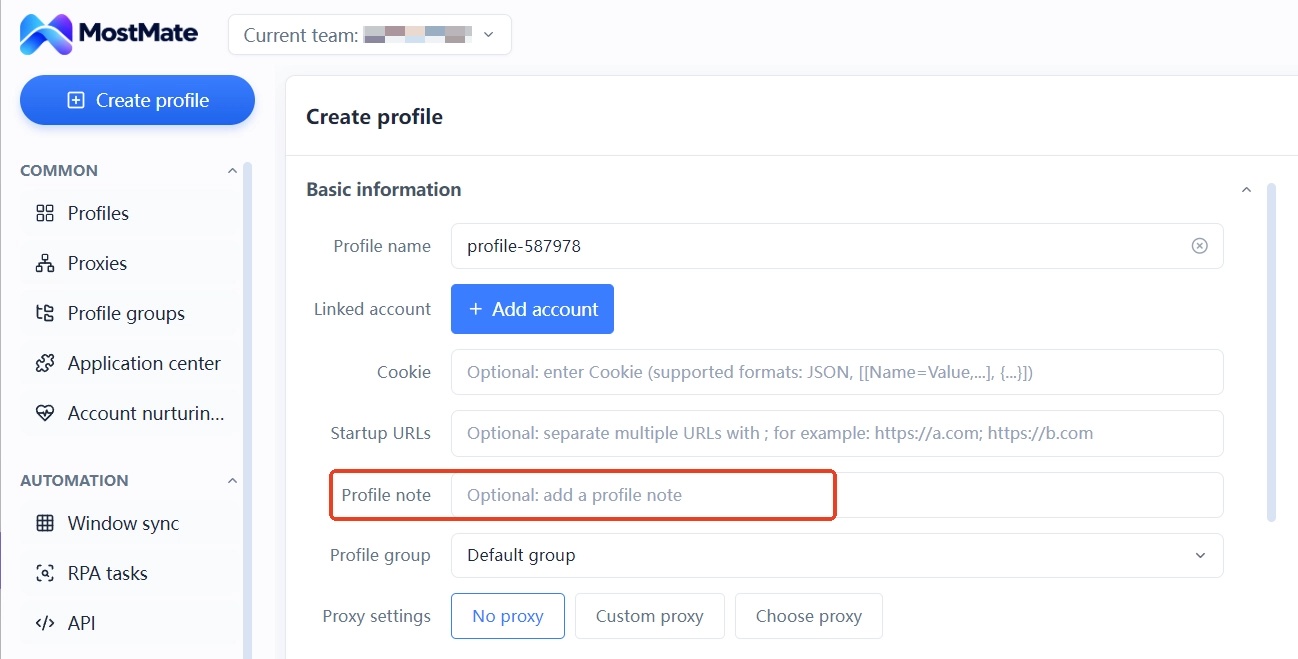
Przynależność danych rejestracyjnych i płatności odnotowujesz w polu notatki środowiska: przeznaczenie, data rejestracji, właściciel danych, pozycja po pozycji. Narzędzie nie przechowuje tych danych za ciebie, ale pozwala sprawdzić, „które konto korzysta z którego zestawu"; przy incydencie weryfikujesz zasięg po notatkach, bez przeszukiwania czatów. Tabela grup środowisk z notatkami sprowadza informację, kto z kim tworzy grupę i jakie zasoby używa, do struktury zrozumiałej dla zespołu.
Granice warto powiedzieć w tym miejscu. Grupowanie zawęża powierzchnię przenoszenia zasobów; jeśli konta nadal współdzielą dane rejestracyjne albo płatności, sankcja może przenosić się dalej tymi drogami. Narzędzie nie zmienia zasad platformy i nie daje żadnej gwarancji co do stanu kont. Pełną listę możliwości modułów znajdziesz w tekście czym jest MostMate.
Trzy błędne oceny najczęstsze przy ratunku i grupowaniu
Zmiana całej konfiguracji kont w grupie w celu zapobieżenia przenoszeniu to pierwszy częsty błąd oceny. Masowa modyfikacja równa się masowemu wytwarzaniu sygnałów anomalii; prawidłowo jest najpierw izolować, potem weryfikować pojedynczo, a konta bez sygnałów zostawić w spokoju.
Usunięcie środowiska objętego incydentem „dla porządku" to drugi błąd. Konfiguracje i notatki w środowisku są materiałem dowodowym; usunięcie zabiera razem z nimi podstawę dowodową. Co trzeba, dezaktywujesz i archiwizujesz, a porządki zaczynasz dopiero po zakończeniu odwołania.
Przekonanie, że zmiana IP przerywa przenoszenie, to trzeci błąd. IP to tylko jedna z pięciu dróg; sankcja przyjdzie tą drogą, którą coś jest współdzielone: e-mail rejestracyjny, numer telefonu, płatność. Przerywasz, przechodząc pozycja po pozycji przez listę zasobów.
Najczęstsze pytania o przenoszenie blokad między kontami
Konto zostało zablokowane. Co najpierw robią pozostałe konta w grupie?
Najpierw izolujesz część współdzielonych zasobów powiązaną z tym kontem, pozostałe konta zostają bez zmian, potem po kolei sprawdzasz logowania i komunikaty platformy. Kont bez sygnałów nie ruszaj z wyprzedzeniem.
Czy po blokadzie usuwać powiązane środowisko?
Nie zalecamy.
Konfiguracje i zapisy w środowisku są materiałem dowodowym; dezaktywacja i archiwizacja wystarczą do zatrzymania szkody, a usunięcie odbiera podstawę dowodową.
Czy zmiana IP przerywa przenoszenie?
Nie. IP to tylko jedna z dróg przenoszenia; dane rejestracyjne i płatności przenoszą sankcję równie dobrze. Przerwanie wymaga przejścia przez listę zasobów pozycja po pozycji, sama zmiana linii niczego nie kończy.
Czy grupowanie środowisk zapobiega przenoszeniu?
Grupowanie utrwala granice zasobów i zawęża powierzchnię przenoszenia. Jeśli konta nadal współdzielą dane rejestracyjne albo płatności, sankcja może się przenosić dalej; narzędzie nie zmienia zasad platformy.
Czy przeglądarka antydetekcyjna zapobiega przenoszeniu blokad?
Nie ma gwarancji. Utrwala przede wszystkim środowisko urządzenia, przypisanie proxy i notatki środowisk, a dziennik członków służy do śladu przekazań; dane rejestracyjne, płatności i zachowanie pozostają w gestii procesów. Narzędzie nie zmienia zasad platformy.
Podsumowanie
Rdzeniem ograniczania szkód jest kontrola zasięgu współdzielonych zasobów: w dniu incydentu izolacja i weryfikacja, na co dzień grupowanie według granic zasobów i czysta lista zasobów kont. Jak duży będzie promień incydentu, w dużej mierze rozstrzyga się już przy grupowaniu.
Jeśli zespół buduje strukturę grup wielu kont, wytyczenie granic zasobów przed skalowaniem oszczędza później liczenia strat pozycja po pozycji po blokadzie. Pobierz MostMate, a grupy środowisk, przypisanie proxy i uprawnienia członków skonfigurujesz w jednym panelu.

MOSTMATE
Bezpieczne zarządzanie wieloma kontami, bez komplikacji
Zacznij od pierwszego konta i z MostMate buduj bezpieczniejsze, inteligentniejsze i wydajniejsze operacje obejmujące wiele kont.
- Niezależne profile. Spójne tożsamości.
- Automatyzacja AI · Kondycja kont · Praca zespołowa



