
Kapag na-ban ang isang account, paano hindi mapahamak ang buong grupo? Gabay sa multi-account ban containment
Pangunahing konklusyon: hindi madalas nasa mismong account ang tunay na pinsala kapag may na-ban. Napupunta ito sa mga pinagsasahing resources: registration data, paraan ng bayad, proxy exit, device environment, at gawi sa pag-operate. Ipinapasa ng mga ito ang parusa sa mga account sa grupo, at ito ang tinatawag na multi-account ban containment. Dalawang banda ang pagpigil: sa araw mismo ng ban, ihiwalay agad ang saklaw ng epekto; sa pang-araw-araw, i-group ang accounts ayon sa hangganan ng resources para maputol ang transmission chain sa mismong disenyo.
Kunwari, ganito ang tipikal na eksena. May operations team na naglagay ng dalawampung social media account sa iisang grupo: iisang residential proxy pool, iisang domain email sa registration, iisang set ng personal information. Na-ban ang isang account dahil sa paglabag sa content rules, sa loob ng tatlong araw sunud-sunod na na-trigger ang verification sa mga kaparehong grupo, at pagkatapos ng kalahating buwan kalahati na ang nasa restricted status. Hindi maintindihan ng team: magkahiwalay naman ang login environment ng bawat account, bakit kapag isang nahulog, maraming nadadamay? Nasa labas ng environment ang problema. Ang registration email, paraan ng bayad, personal information, at proxy pool: ito ang tunay na transmission chain. Ang environment isolation, login data lang ang hindi pinagtatagpo; hindi nito naabot ang mga resource na nasa labas.
Paano kumakalat ang panganib sa mga account sa parehong grupo
Limang daan ang pagkalat: maraming shared resources, malawak ang tama.
| Shared resource | Daan ng pagkalat | Paraan ng pagpigil |
|---|---|---|
| Registration data | Parehong email, numero, at personal info | Isang account, isang set ng data |
| Paraan ng bayad | Isang card para sa maraming account | Hiwalay na bayad para sa main accounts |
| Proxy exit | Iisang line o pool, madudumihan lahat | Main accounts: tig-isang line |
| Device environment | Iisang device o config sa maraming account | Isang account, isang environment |
| Gawi sa operasyon | Iisang tao, magkapareho ang ritmo | Iwasan ang sabay-sabay na oras |
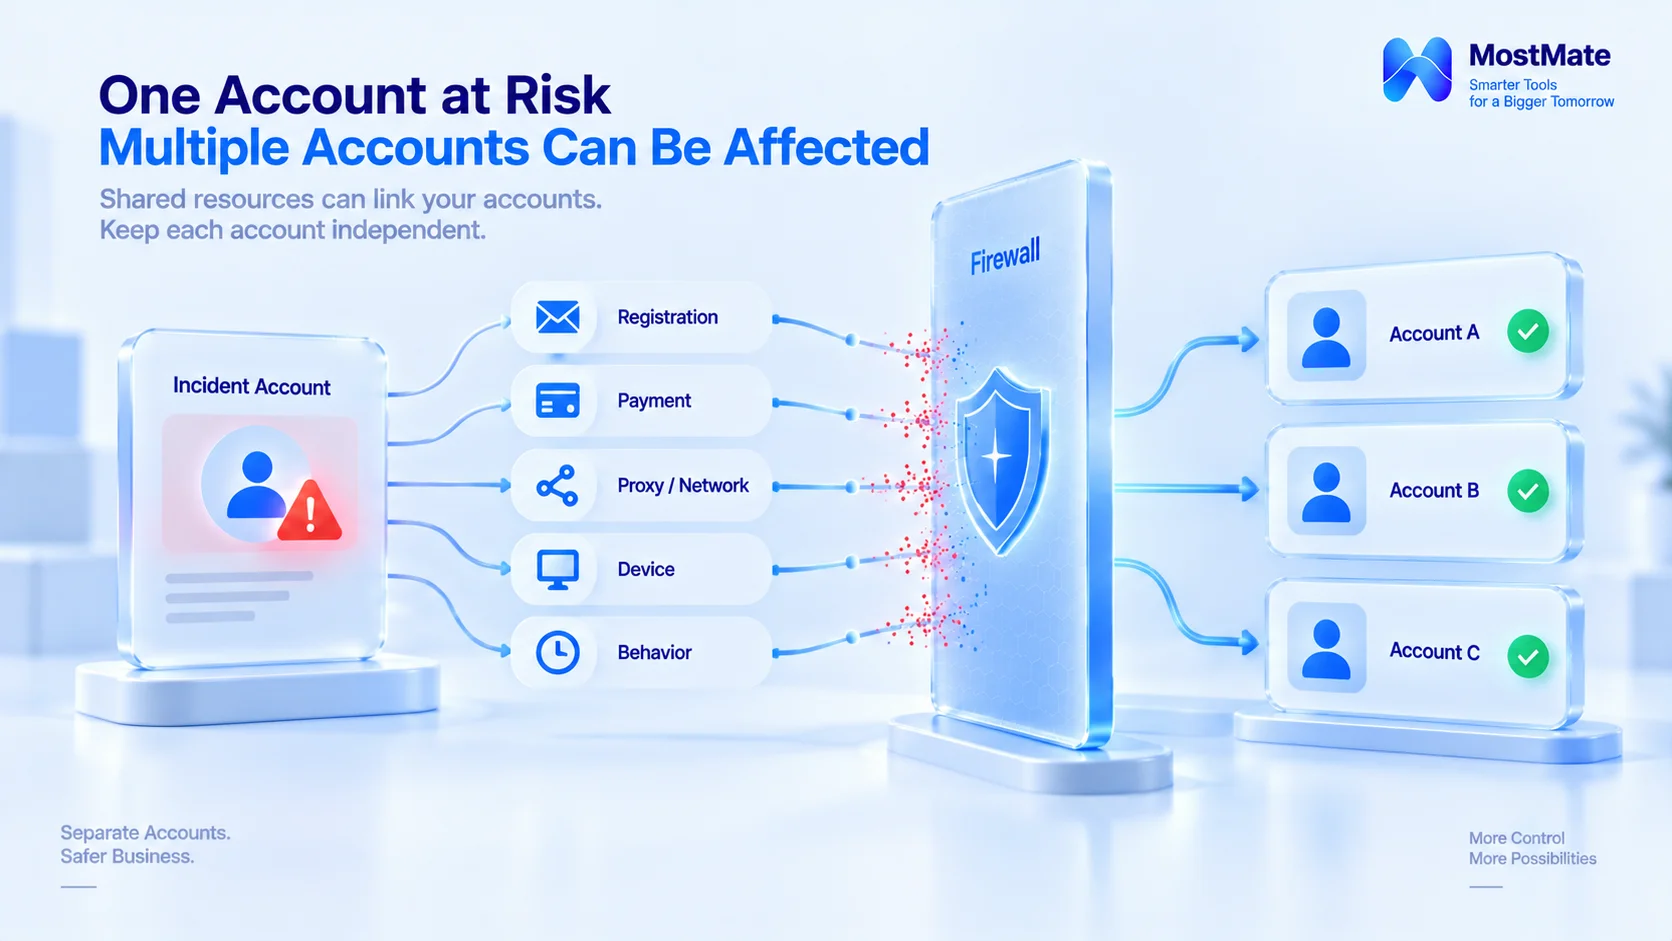
Dito dapat malinaw. Ang environment isolation ay para sa hangganan ng browser data at configuration; ang registration data, bayad, at ritmo ng gawi ay nasa labas ng environment, at ang proseso ng pamamahala ang humahawak nito. Pagsamahin ang dalawa para mabuo ang kumpletong resource list ng isang account. Sa pagbuo nito araw-araw, magagamit nang direkta ang item-by-item na pagsusuri sa multi-account association risk check.
Tatlong hakbang sa araw ng ban
1. Ihiwalay. Unahing ilabas sa shared resources ang account na na-ban: patayin ang proxy line na eksklusibo nito, i-pause ang environment pero huwag burahin, at markahan bilang abnormal ang mga entry sa registration data na may kinalaman dito. Manatili sa dati ang iba pang account, huwag mag-batch change ng configuration.
2. Suriin ang saklaw. Tingnan isa-isa ang kamakailang login record at platform notice ng bawat account para malaman kung isolated case pa lang o may chain signal na. Galawin lang ang may signal; ang walang signal, huwag gagalaw nang maaga.
3. Sumunod sa proseso. I-appeal ang na-bang account ayon sa platform notice; galing sa environment notes at registration log ang materials: petsa ng registration, karaniwang login location, history ng operations. Habang naka-appeal, huwag magpalit ng device o network para walang bagong abnormal session. Sa pag-aayos ng appeal materials, pwedeng gayahin ang framework ng X account appeal.
Huwag baligtarin: config bago isolation ay patunay ng group anomaly.
Pang-araw-araw na grouping para maputol ang chain sa disenyo
Ang pagpigil ay lunas lang. Panalo: grouping ayon sa resources.
1. Ayon sa resources, hindi ayon sa tao. Batayan ng grupo: anong resources ang pinagsasaluhan ng mga account. Kapag kaunti ang shared, maliit ang saklaw ng pagkalat. Mas ligtas ang isang taong may tatlong hiwalay na grupo kaysa tatlong grupo sa iisang resource set.
2. Isang resource set kada grupo, walang pagbabahagi; main accounts, account-level resources. Bawat grupo: sariling proxy pool, registration data, at bayad, nakarehistro lahat. Kahit isang shared item, point ng pagkalat sa susunod na insidente. Kung may accounts sa loob ng grupo na nagbabahagi ng line o data, tuloy pa rin ang chain sa loob: main accounts dapat may sariling line at data.
3. Hiwalay ang main group at test group. Ang mga account para sa bagong negosyo o eksperimento, sa test group ilagay para hindi umaabot sa main group ang problema. Pwedeng i-recycle ang test group resources; hindi hihiram ang main group.
4. May record ang pag-alis. Kapag umalis ang miyembro o proyekto, ilipat kasama ng resources ang environment at i-update ang records. Ang pag-alis na walang record, iiwan ng tambak ng accounts na walang malinaw na may-ari.
Apat itong praktikal na aral sa pamamahala ng team. Sa loob ng platform rules, ang opisyal na paliwanag ang masusunod; ang kaya lang nitong kontrolin ay kung gaano kalawak ang epekto kapag nagkaroon ng insidente.
Ano ang nafi-fix ng MostMate? Anong management action ang hindi nito napapalitan?
Sa limang daan ng pagkalat, ang device environment, proxy binding, environment notes, member permissions, at handover logs ay pwedeng i-fix sa MostMate. Hindi nito hina-handle ang registration data at bayad, pero dapat nakarehistro ito sa environment notes. Halimbawa sa MostMate, tatlong hakbang ang pag-set up ng "isang resource set kada grupo":
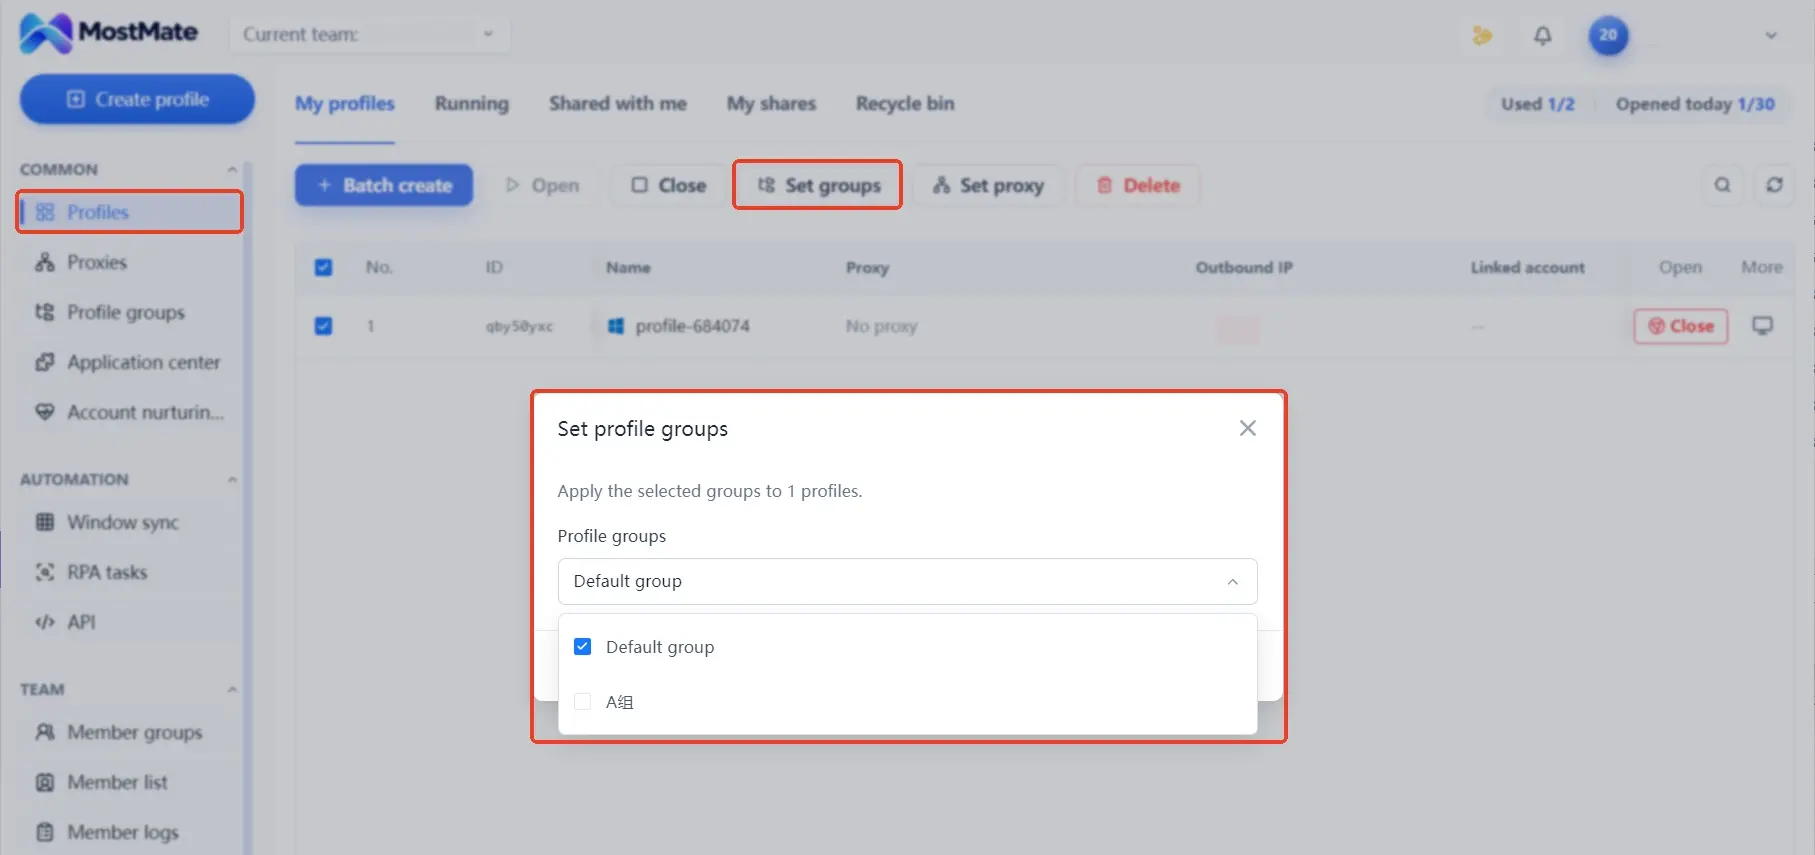
1. Gumawa ng grupo. Sa environment management, i-group ang accounts ayon sa gamit, at ilagay mismo sa pangalan ng grupo ang resource boundary, tulad ng "Main-NA-Group A" o "Test-New Business". Kapag nabuo na ang grupo, malinaw na ang sagot kung saang grupo kabilang ang bawat account, walang taya sa memorya.
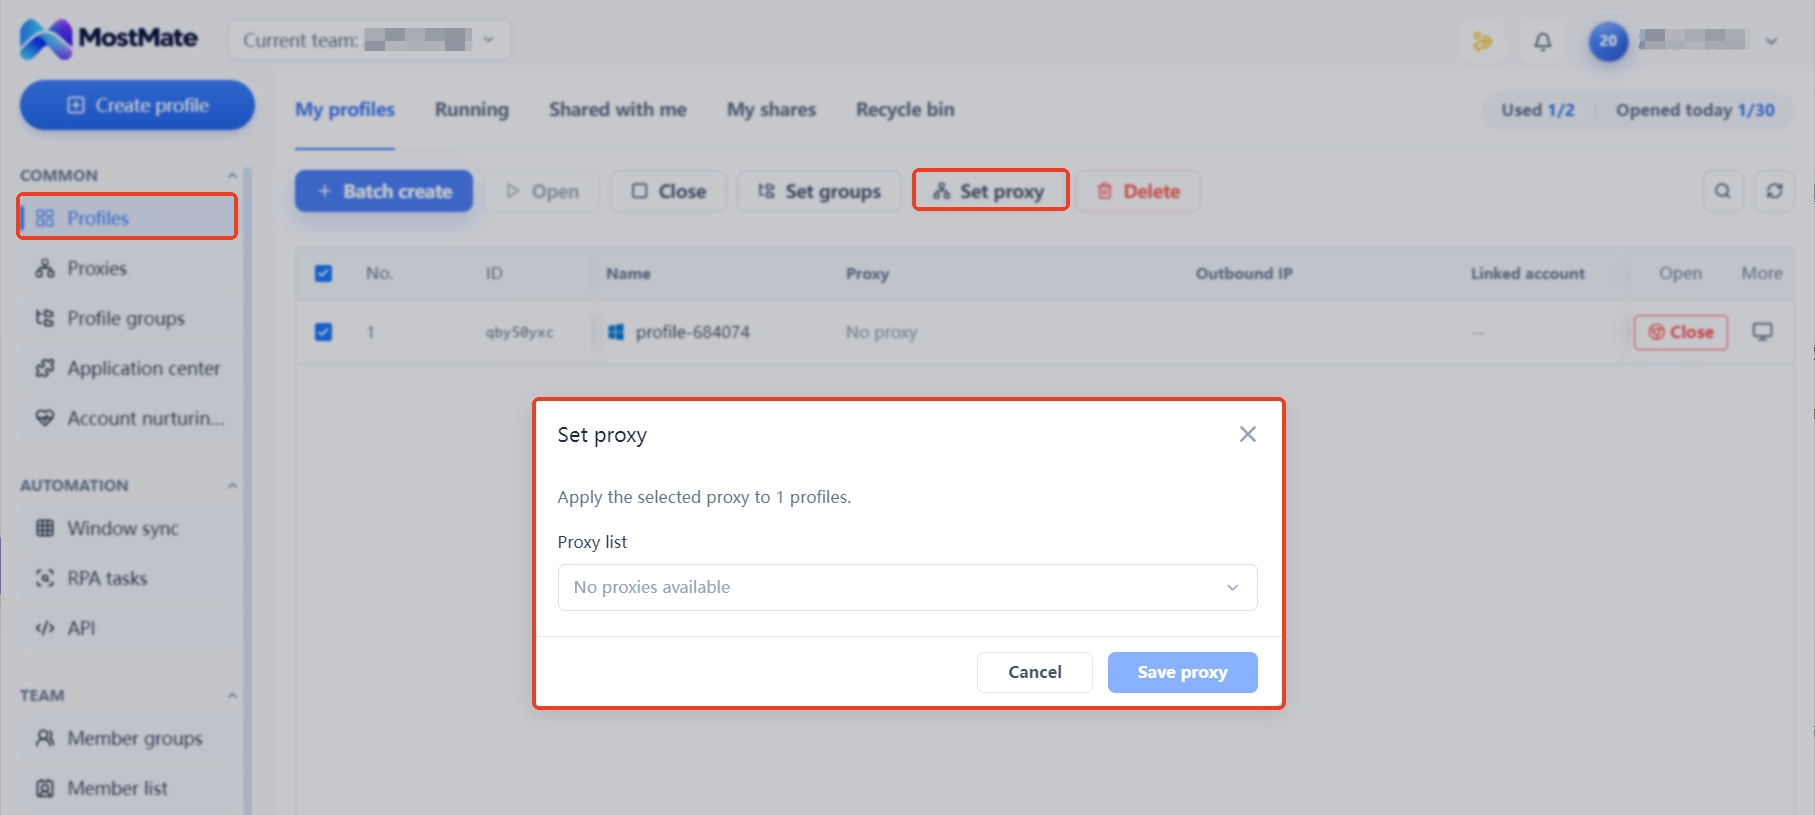
2. Ikabit ang proxy. Bawat grupo, sariling proxy line; one-to-one ang account at environment, hindi nagtataasan ang login data at configuration. Kapag may insidente, i-pause lang ang environment na ito, huwag galawin ang line at config ng ibang grupo: dito naka-linya ang saklaw ng pagpigil.
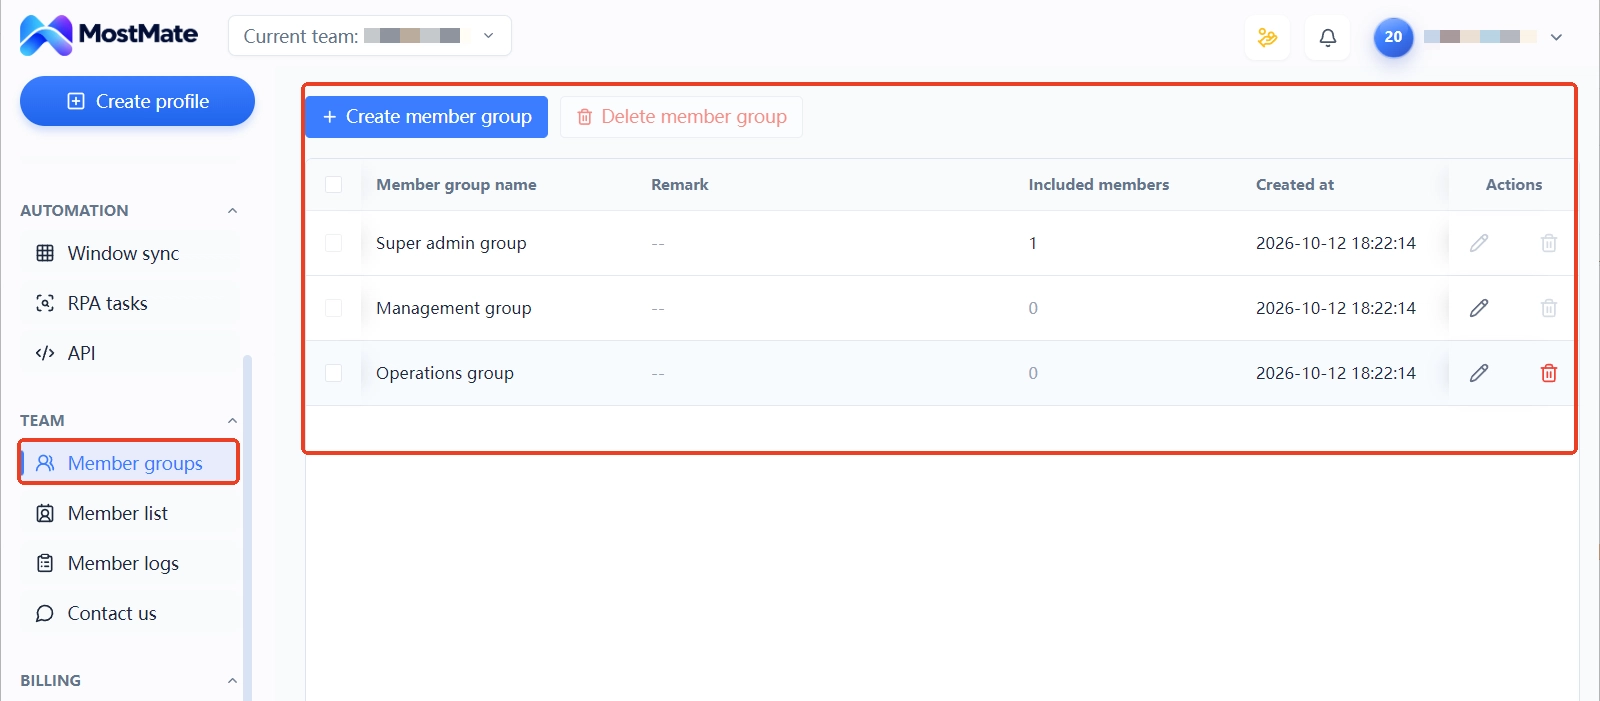
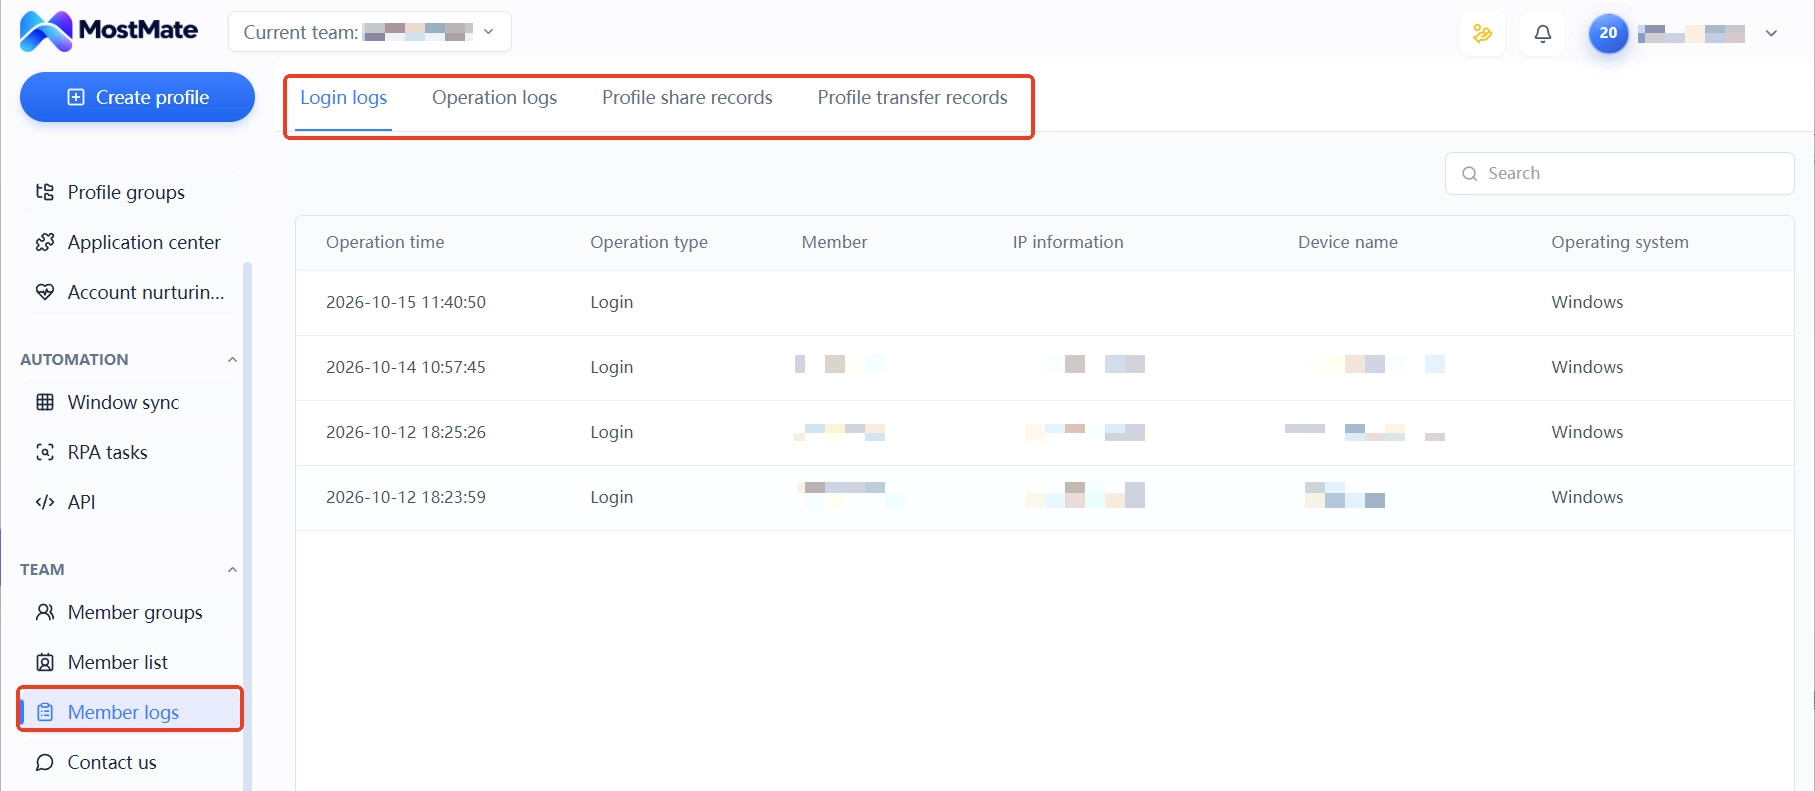
3. Magdagdag ng members at mag-iwan ng record. Nakarekord sa member groups at member logs kung sino ang hawak ng anong environment at kanino ito inilipat. Sa pag-alis, handover ayon sa record, walang tambak ng passwords na ipapasa. Kahit ang staggered schedule, napupunta sa logs ayon sa tungkulin.
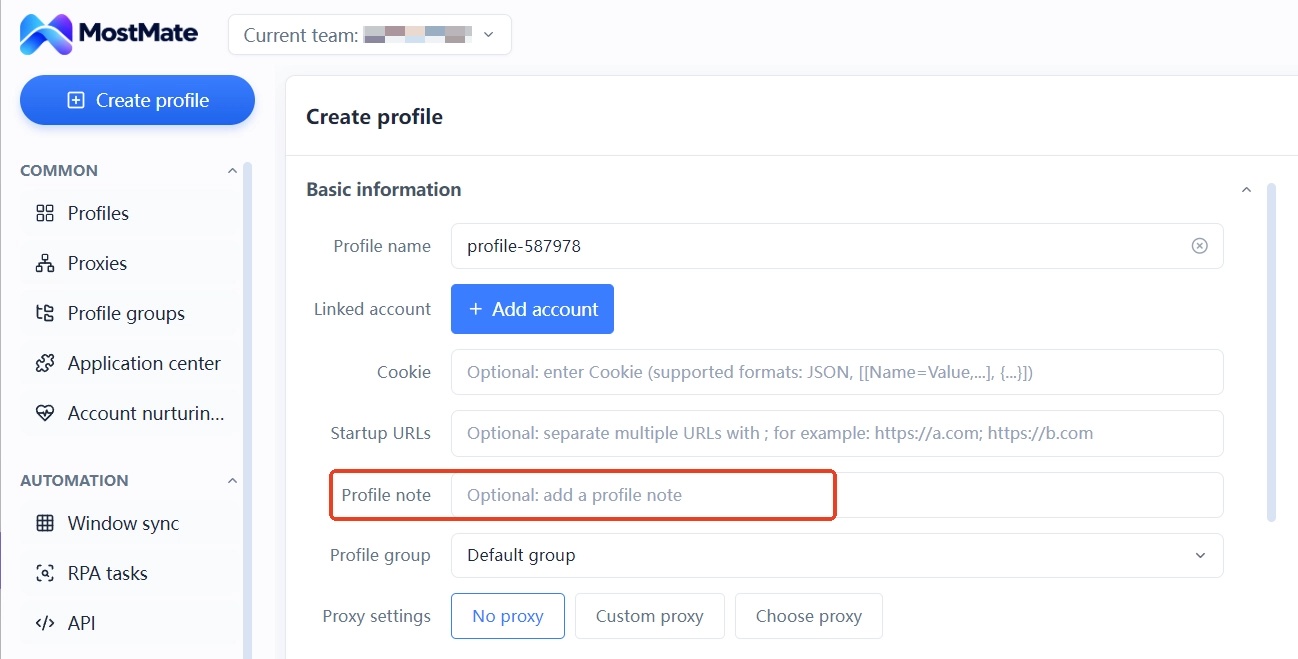
Ang pagmamay-ari ng registration data at bayad, i-record sa environment notes field: gamit, petsa ng registration, kanino nakapangalan, isa-isang nakasulat. Hindi hina-handle ng tool ang mga data na ito, pero nade-verify ang kung anong account ang gumagamit ng anong set: sa insidente, ang notes ang gabay sa pagsukat ng saklaw, walang paghuhukay sa chat history. Isang grouping table na may notes: malinaw na structure ng kung sino-sino ang magkakagrupo at anong resources ang hawak nila, maintindihan ng buong team.
Dito rin natin ilagay ang hangganan. Ang grouping ay nagpapaliit ng saklaw ng resource transmission; kung may pinagsasaluhan pang registration data o bayad ang mga account, maaari pa ring dumaan doon ang parusa. Hindi nagbabago ang tool ng platform rules at walang anumang guarantee sa resulta ng account. Kumpletong listahan ng capabilities ng bawat module: ano ang MostMate.
Tatlong karaniwang maling haka sa pagpigil at grouping
Ang pagbabago ng lahat ng configuration ng accounts sa grupo para iwas chain ay ang unang karaniwang maling haka. Ang batch change, batch na abnormal signals din. Tamang gawin: isolation muna, tapos isa-isang verification, ang malilinis na account huwag gagalaw.
Ang pagdelete ng environment para lang malinis ay ang pangalawang maling haka. Ang configuration at notes sa environment ay appeal materials; ang pagdelete, pagkawala din ng ebidensya. I-pause kung kailangan, i-archive kung kailangan, maglilinis pagkatapos lang ng appeal.
Ang pagpalit ng IP bilang pagputol ng transmission ay ang pangatlong maling haka. Isa lang ang IP sa limang daan; ang shared email, numero, o bayad, ganyan din ang daan ng parusa. Para putulin, isa-isahin ayon sa resource list.
Mga madalas itanong sa multi-account ban containment
Anong unang gawin sa ibang account sa grupo pagkatapos ng ban?
Ihiwalay muna ang bahagi ng shared resources na naka-tie sa account na ito; manatili sa dati ang iba. Suriin isa-isa ang login records at platform notices. Ang mga account na walang signal, huwag gagalaw nang maaga.
Kailangan bang burahin ang environment pagkatapos ng ban?
Hindi dapat.
Ang configuration at records sa environment ay appeal materials. Sapat na ang pause at archive para sa pagpigil; ang pagdelete, pagkawala ng ebidensya.
Nakakaputol ba ng chain ang pagpalit ng IP?
Hindi. Isa lang ang IP sa mga daan ng transmission; kumakalat din ang registration data at bayad. Putulin ang mga ito isa-isahan ayon sa resource list, hindi lang pagpalit ng line.
Nakakaiwas ba sa chain ang environment grouping?
Nafi-fix ng grouping ang resource boundaries, kaya lumiliit ang saklaw ng pagkalat. Kapag may pinagsasaluhan pang registration data o bayad, posibleng kumalat pa rin. Hindi nagbabago ang tool ng platform rules.
Kayang pigilan ng anti-detect browser ang multi-account ban chain?
Walang guarantee. Pangunahing nafi-fix nito ang device environment, proxy binding, at environment notes; ang member logs, para sa handover. Ang registration data, bayad, at operational behavior, nasa proseso pa rin ng pamamahala. Hindi nagbabago ang tool ng platform rules.
Pangwakas
Ang puso ng ban containment: kontrolin ang saklaw ng shared resources. Sa araw ng insidente, isolation at verification; sa pang-araw-araw, grouping ayon sa resource boundaries; panatilihing malinis ang resource list ng accounts. Ang laki ng insidente, malaking bahagi ay natakda na noong paggawa pa lang ng grupo.
Kung binubuo pa lang ng team ang multi-account structure, iguhit muna nang malinaw ang resource boundaries bago mag-scale, mas mapapanatag kaysa bilangin ang pinsala isa-isa pagkatapos ng ban. I-download ang MostMate, kumpleto sa iisang panel ang environment groups, proxy binding, at member permissions.

MOSTMATE
Ligtas na Pamamahala ng Maraming Account, Pinadali
Magsimula sa unang account at gamitin ang MostMate upang bumuo ng mas ligtas, mas matalino, at mas mahusay na operasyon ng maraming account.
- Mga hiwalay na profile. Mga magkakatugmang identidad.
- AI Automation · Kalagayan ng Account · Mga Operasyon ng Team



