
एक अकाउंट बैन होने पर पूरा ग्रुप कैसे बचाएँ? मल्टी-अकाउंट बैन स्टॉपलॉस गाइड
मुख्य निष्कर्ष: एक अकाउंट बैन होने पर असली नुकसान अक्सर उस अकाउंट में नहीं, बल्कि उसके साझा किए गए संसाधनों में होता है: रजिस्ट्रेशन जानकारी, पेमेंट मेथड, प्रॉक्सी आउटपुट, डिवाइस एनवायरनमेंट, काम का व्यवहार। ये साझा आइटम सज़ा को उसी ग्रुप के अकाउंट्स तक पहुँचाते हैं; इसी को मल्टी-अकाउंट बैन कंटेनमेंट कहते हैं। स्टॉपलॉस दो तरफ़ चलता है: बैन के दिन पहले असर का दायरा अलग करें, और रोज़ के इस्तेमाल में संसाधन सीमाओं के हिसाब से ग्रुप बनाएँ ताकि संक्रमण की शृंखला डिज़ाइन में ही टूट जाए।
पहले एक आम सीन देखें। एक टीम बीस सोशल मीडिया अकाउंट्स एक ही ग्रुप में रखती है; सब एक रेज़िडेंशियल प्रॉक्सी पूल इस्तेमाल करते हैं, सबकी रजिस्ट्रेशन एक ही डोमेन के ईमेल से और एक ही आइडेंटिटी जानकारी से हुई है। एक अकाउंट नियम-विरोधी कंटेंट की वजह से बैन होता है, तीन दिन में ग्रुप के अकाउंट्स पर एक के बाद एक वेरिफ़िकेशन आने लगती है, आधे महीने में ज़्यादातर अकाउंट्स रेस्ट्रिक्टेड स्टेट में आ जाते हैं। टीम समझ नहीं पाती: लॉगिन एनवायरनमेंट तो अलग-अलग थे, एक गिरा तो सब कैसे गिर गए? मसला एनवायरनमेंट के बाहर है। रजिस्ट्रेशन ईमेल, पेमेंट मेथड, आइडेंटिटी जानकारी, प्रॉक्सी पूल; संक्रमण की शृंखला यही साझा आइटम हैं। एनवायरनमेंट आइसोलेशन सिर्फ़ यह सुनिश्चित करता है कि लॉगिन डेटा आपस में न मिले, एनवायरनमेंट के बाहर के इन संसाधनों तक वह पहुँच ही नहीं पाता।
अकाउंट बैन के बाद जोखिम उसी ग्रुप के अकाउंट्स तक कैसे पहुँचता है
ग्रुप के अकाउंट्स तक सज़ा आमतौर पर पाँच रास्तों से पहुँचती है।
| साझा संसाधन | संक्रमण रास्ता | नुकसान नियंत्रण |
|---|---|---|
| रजिस्ट्रेशन जानकारी | एक जैसी जानकारी समीक्षा की वजह बनती है | एक अकाउंट, एक जानकारी; साझा नहीं |
| पेमेंट मेथड | एक कार्ड से कई अकाउंट्स पर जाँच आती है | मुख्य और टेस्ट अकाउंट्स के पेमेंट अलग |
| प्रॉक्सी आउटपुट | साझा लाइन फ़्लैग हो तो पूरा ग्रुप संदिग्ध | मुख्य अकाउंट को अलग लाइन, ग्रुप को अलग पूल |
| डिवाइस एनवायरनमेंट | एक ही डिवाइस पर कई अकाउंट्स का लॉगिन | एक अकाउंट, एक एनवायरनमेंट; मिलावट नहीं |
| काम का व्यवहार | एक इंसान दर्जनों अकाउंट्स एक ही लय में | समय बाँटें, काम उद्देश्य से बाँटें |
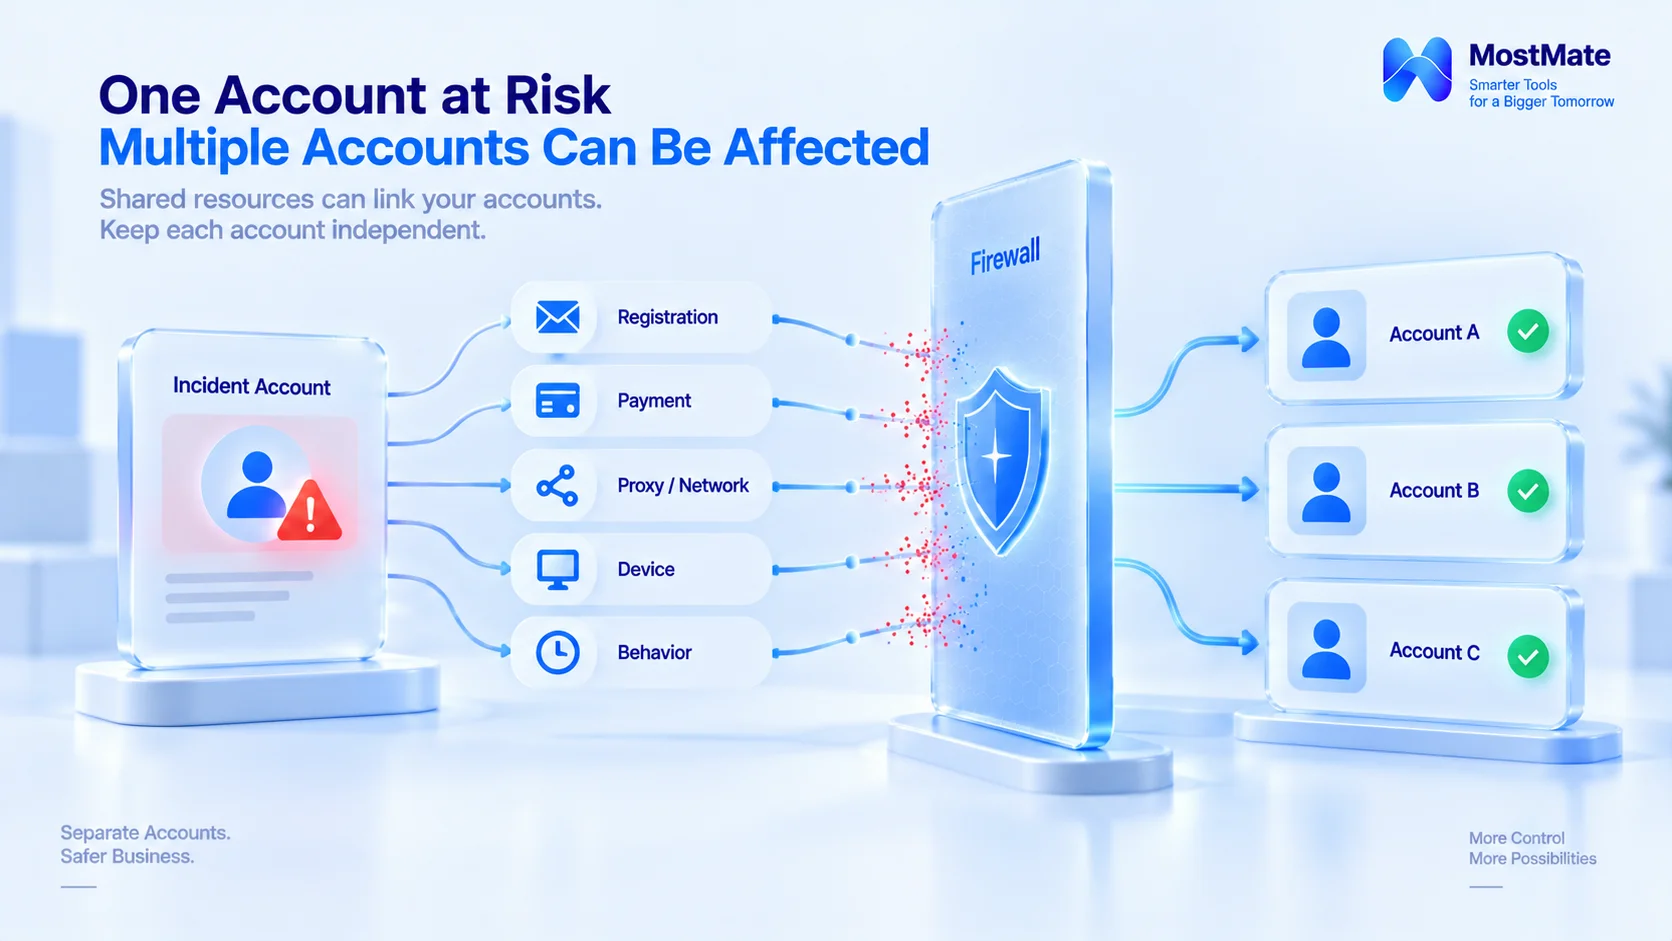
यहाँ फ़र्क़ साफ़ समझें। एनवायरनमेंट आइसोलेशन ब्राउज़र डेटा और कॉन्फ़िगरेशन की सीमा सँभालता है; रजिस्ट्रेशन जानकारी, पेमेंट मेथड और काम की लय इस सीमा से बाहर हैं, उन्हें मैनेजमेंट प्रोसेस ही सँभालती है। दोनों को जोड़ने पर ही एक अकाउंट की पूरी संसाधन सूची बनती है। यह सूची रोज़ कैसे बनाएँ, मल्टी-अकाउंट एसोसिएशन सेल्फ-चेक में दिया गया आइटम-दर-आइटम तरीका सीधे इस्तेमाल हो सकता है।
बैन के दिन स्टॉपलॉस के तीन कदम
1. आइसोलेट करें। सबसे पहले समस्या वाले अकाउंट को साझा संसाधनों से अलग करें: उसकी अपनी प्रॉक्सी लाइन बंद करें, एनवायरनमेंट डिलीट न करते हुए बंद रखें, रजिस्टर में इस अकाउंट से जुड़ी एंट्री को असामान्य चिह्नित करें। बाकी अकाउंट्स पहले जैसे चलें, बड़े पैमाने पर कॉन्फ़िगरेशन बदलें नहीं।
2. असर का दायरा जाँचें। हर अकाउंट की हाल की लॉगिन हिस्ट्री और प्लेटफ़ॉर्म चेतावनियाँ देखें और तय करें कि मामला एक अकाउंट तक सीमित है या शृंखला संकेत पहले ही दिख चुके हैं। सिर्फ़ संकेत वाले अकाउंट्स को छुएँ, बिना संकेत वालों को पहले न खँगालें।
3. प्रोसेस से निपटें। बैन अकाउंट के लिए प्लेटफ़ॉर्म के अपील फ़्लो का पालन करें; सामग्री एनवायरनमेंट नोट्स और रजिस्टर से लें: रजिस्ट्रेशन की तारीख़, आम लॉगिन क्षेत्र, पुराने रिकॉर्ड। अपील के दौरान डिवाइस और नेटवर्क न बदलें ताकि नई असामान्य सेशन न बनें। अपील सामग्री कैसे तैयार करें, X अकाउंट अपील वाला ढाँचा इस्तेमाल हो सकता है।
तीन कदमों का क्रम नहीं बदलें। पहले सेटिंग बदलना संकेत सच करता है।
रोज़ कैसे ग्रुप बनाएँ ताकि कंटेनमेंट डिज़ाइन में ही टूटे
स्टॉपलॉस बाद की मरम्मत भर है। असली फ़र्क़ रोज़ की ग्रुपिंग है।
1. संसाधन के हिसाब से ग्रुप बनाएँ, इंसान के हिसाब से नहीं। आधार यह है कि अकाउंट्स का ग्रुप कौन-से संसाधन साझा करता है; जितना कम साझा, उतना छोटा असर। एक इंसान तीन ग्रुप सँभाले, यह तीन ग्रुपों का एक ही संसाधन सेट साझा करने से कहीं सुरक्षित है।
2. हर ग्रुप का अपना संसाधन सेट, ग्रुपों के बीच साझा नहीं; मुख्य अकाउंट्स के लिए संसाधन अकाउंट-स्तर तक। हर ग्रुप को अलग प्रॉक्सी पूल, अलग रजिस्ट्रेशन जानकारी और अलग पेमेंट मेथड दें और रजिस्टर में आइटम-दर-आइटम मिलाएँ। कोई भी साझा आइटम अगली घटना का संक्रमण बिंदु बन जाता है। ध्यान रखें: ग्रुप के कई अकाउंट्स एक ही लाइन या एक ही रजिस्ट्रेशन सेट साझा करें तो ग्रुप के भीतर भी संक्रमण फैलेगा; मुख्य अकाउंट्स के लिए अकाउंट प्रति अलग लाइन और अलग जानकारी ज़रूरी है।
3. मुख्य ग्रुप और टेस्ट ग्रुप अलग। नए काम और नए तरीके आज़माने वाले अकाउंट्स टेस्ट ग्रुप में रखें; कुछ गड़बड़ हो तो मुख्य ग्रुप को छुआ न जाए। टेस्ट के संसाधन दोबारा इस्तेमाल हो सकते हैं, मुख्य ग्रुप के संसाधन उधार नहीं दिए जाते।
4. निकासी का रिकॉर्ड रखें। कोई सदस्य या प्रोजेक्ट निकले तो उसके एनवायरनमेंट संसाधनों समेत ट्रांसफ़र हों और रजिस्टर अपडेट हो। बिना रिकॉर्ड वाली निकासी पीछे छोड़ती है मालिकाना साफ़ न हो पाने वाले अकाउंट्स का ढेर।
ये चार बातें टीम मैनेजमेंट का व्यावहारिक अनुभव हैं; प्लेटफ़ॉर्म नियमों के भीतर के मामलों में आधिकारिक बयान ही मान्य है। ग्रुपिंग जितना तय कर सकती है, वह सिर्फ़ यह है कि घटना के समय असर कितना फैलेगा।
MostMate कौन-से चरण ठीक कर सकता है? कौन-से मैनेजमेंट काम नहीं कर सकता?
पाँच संक्रमण रास्तों में से डिवाइस एनवायरनमेंट, प्रॉक्सी बाइंडिंग, एनवायरनमेंट नोट्स, सदस्य अनुमतियाँ और हैंडओवर लॉग MostMate पर ठीक किए जा सकते हैं; रजिस्ट्रेशन जानकारी और पेमेंट मेथड टूल अपने पास नहीं रखता, पर एनवायरनमेंट नोट्स में दर्ज कराएँ। MostMate के ज़रिए "हर ग्रुप का एक बेस संसाधन सेट" को तीन कदमों में उतारना ऐसे है:
1. ग्रुप बनाएँ। एनवायरनमेंट मैनेजमेंट में अकाउंट्स को उद्देश्य के हिसाब से ग्रुपों में रखें और संसाधन सीमा सीधे ग्रुप के नाम में लिखें, जैसे "मुख्य-उत्तरी अमेरिका-A", "टेस्ट-नया काम"। ग्रुप तय होते ही साफ़ हो जाता है कि कौन-सा अकाउंट किस ग्रुप में है, याद पर निर्भर रहने की ज़रूरत नहीं।
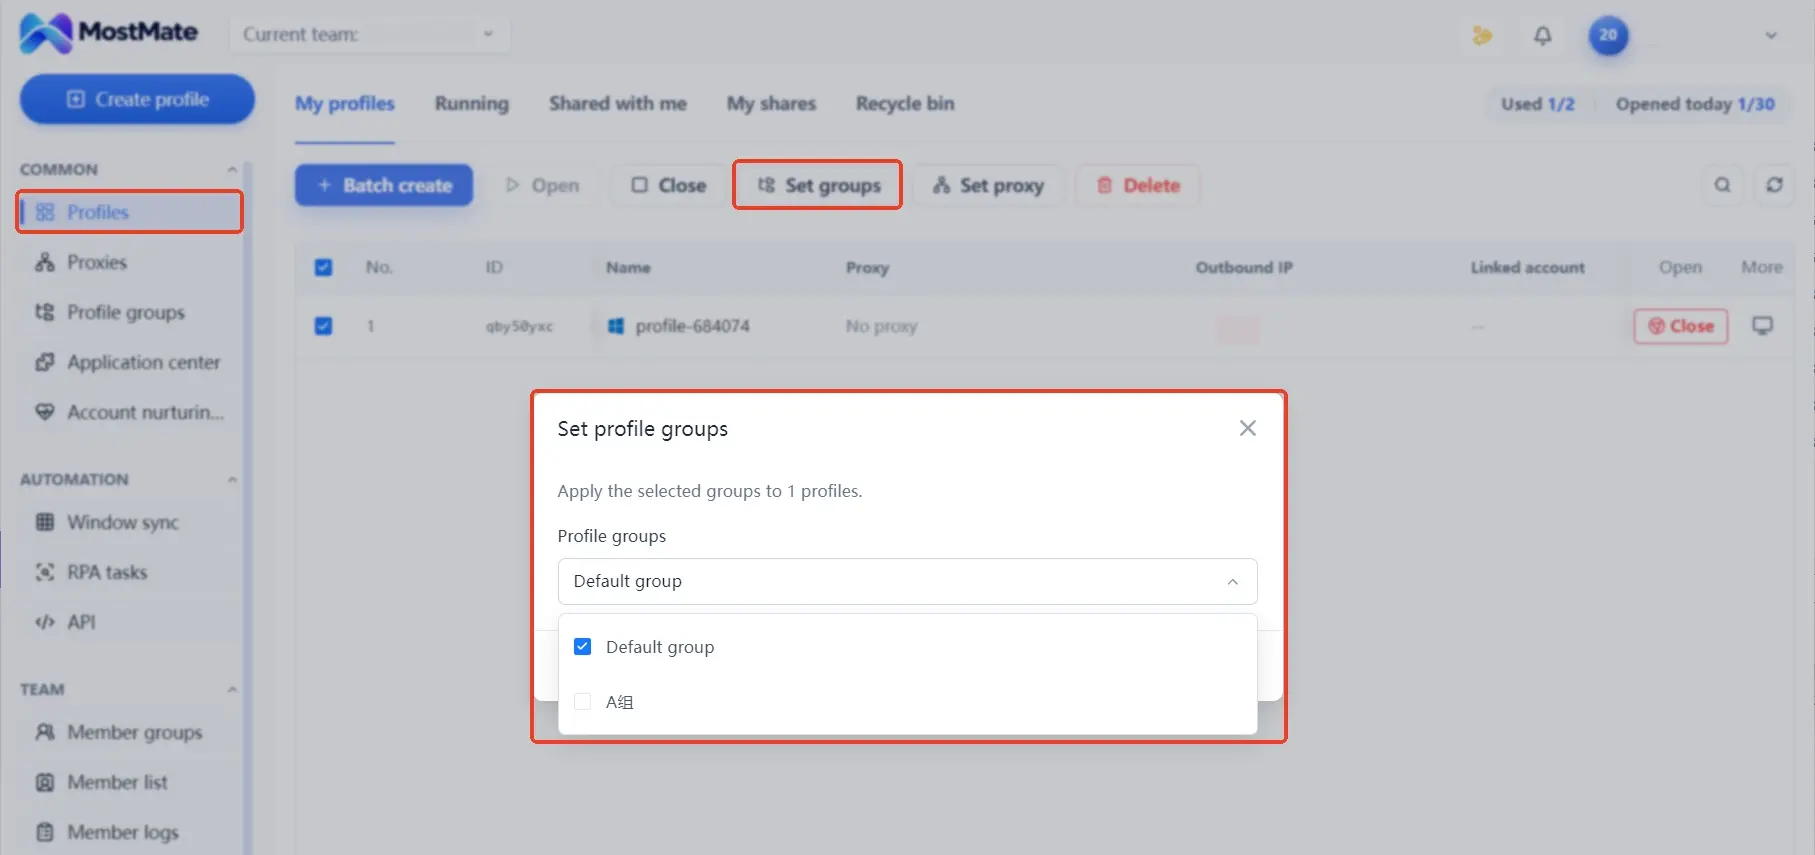
2. प्रॉक्सी बाइंड करें। हर ग्रुप अपनी अलग प्रॉक्सी लाइन इस्तेमाल करता है, अकाउंट और एनवायरनमेंट का एक-एक मैच है, लॉगिन डेटा और कॉन्फ़िगरेशन आपस में नहीं मिलते। मुसीबत में सिर्फ़ यही एनवायरनमेंट बंद होता है; लाइन और कॉन्फ़िगरेशन दूसरे ग्रुपों को छुए नहीं, स्टॉपलॉस का दायरा यहीं खिँच जाता है।
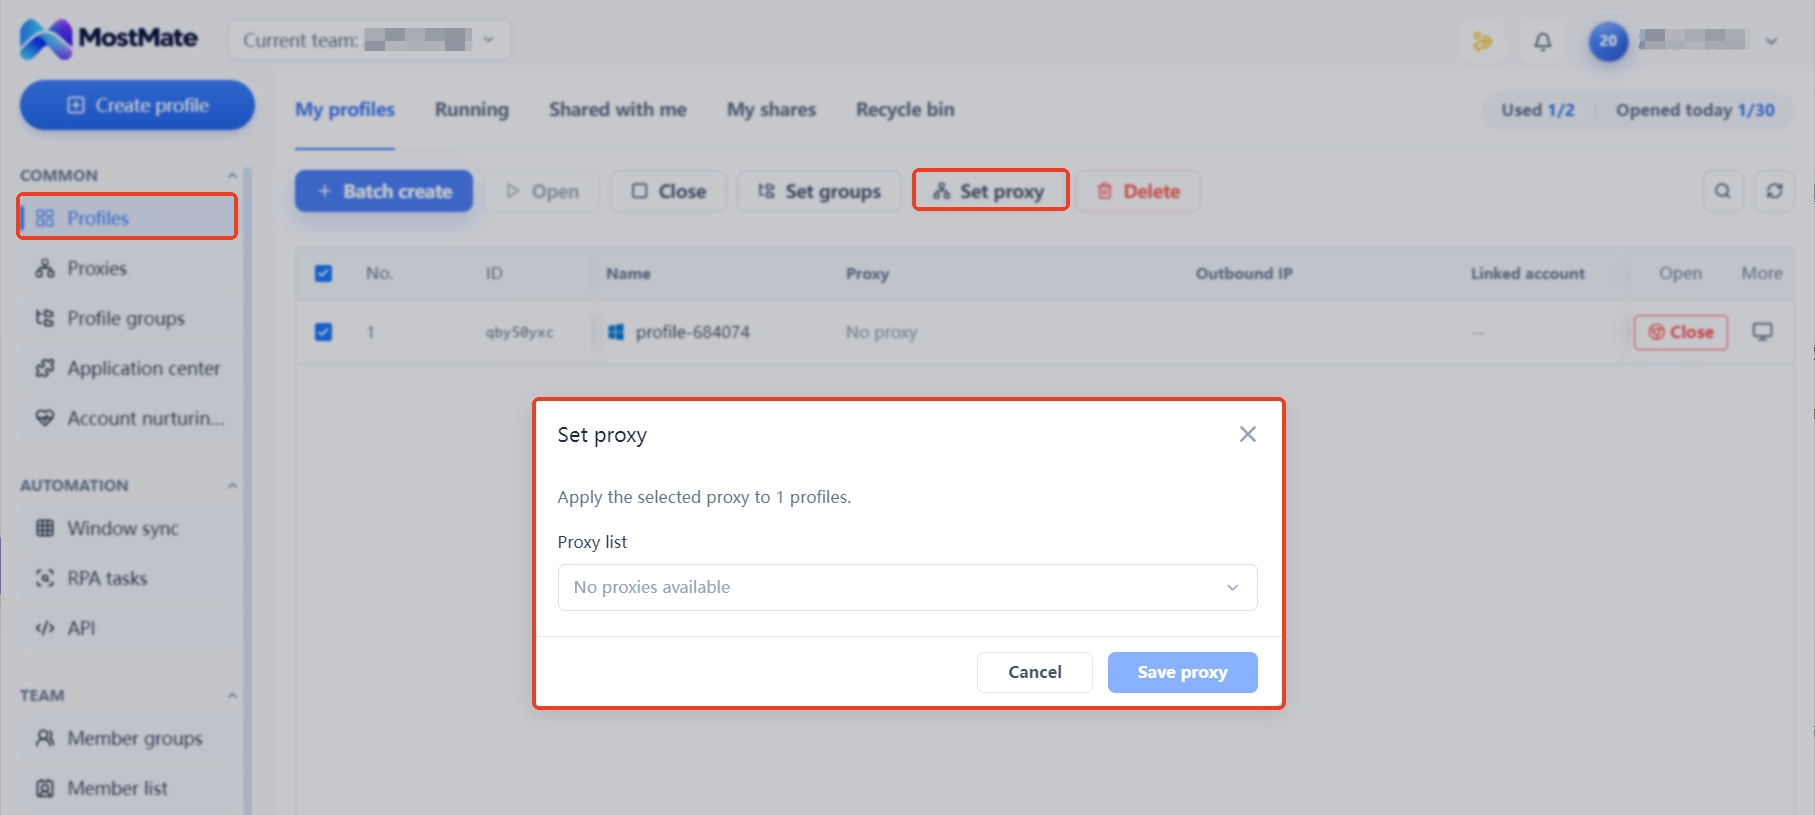
3. सदस्य जोड़ें और रिकॉर्ड रखें। सदस्य ग्रुपिंग और सदस्य लॉग दर्ज करते हैं कि कौन किस एनवायरनमेंट का ज़िम्मेदार है और एनवायरनमेंट किसे दिया गया; निकासी पर पासवर्ड का ढेर नहीं, रिकॉर्ड के मुताबिक़ हैंडओवर होता है। समय बाँटकर चलाने जैसी व्यवस्था भी काम की बँटवारे के रूप में लॉग में दर्ज होती है।
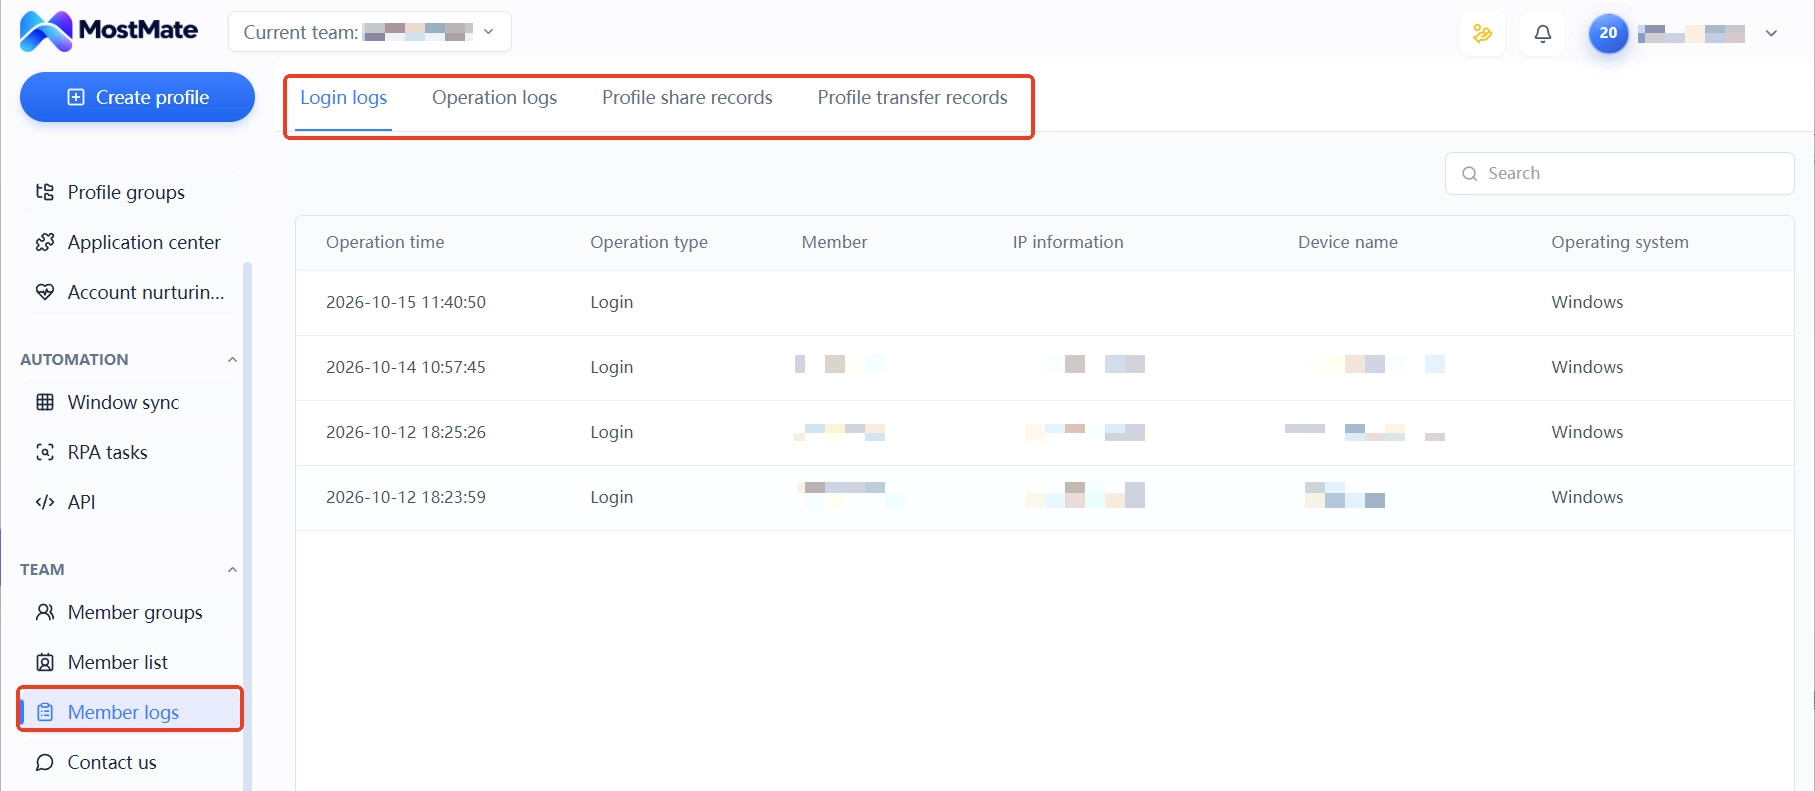
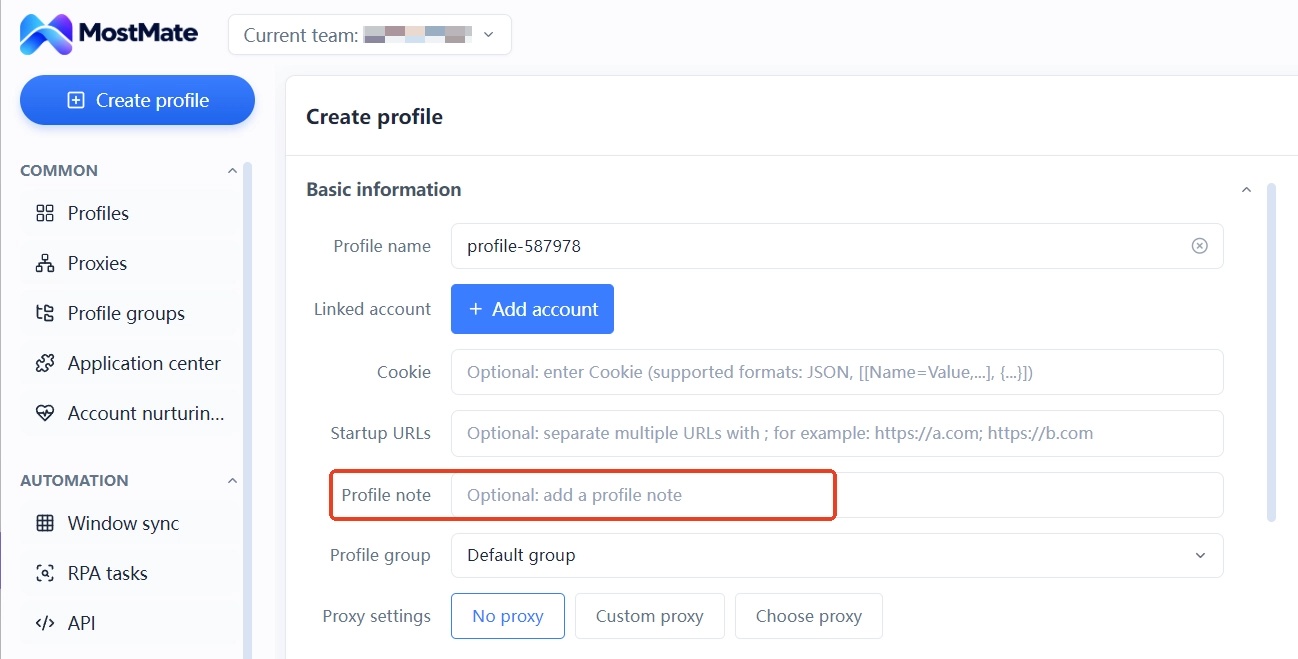
रजिस्ट्रेशन जानकारी और पेमेंट मेथड की मालिकियत एनवायरनमेंट नोट्स फ़ील्ड में दर्ज हो: उद्देश्य, रजिस्ट्रेशन की तारीख़, जानकारी किसकी है, सब एक-एक करके। टूल ये जानकारी ख़ुद सँभालता नहीं, पर "कौन-सा अकाउंट कौन-सा सेट इस्तेमाल करता है" दस्तावेज़ से साबित होता है; घटना के समय नोट्स से असर का दायरा मिलाएँ, चैट हिस्ट्री न छाननी पड़े। एक ग्रुपिंग टेबल और नोट्स "कौन किसके साथ है, कौन-सा ग्रुप क्या इस्तेमाल करता है" को पूरी टीम के समझने लायक़ ढाँचे में बदल देते हैं।
सीमा भी यहीं बता दें। ग्रुपिंग संसाधनों से होने वाला संक्रमण दायरा घटाती है; अकाउंट्स के बीच साझा रजिस्ट्रेशन जानकारी या पेमेंट मेथड बची रहे तो सज़ा इन रास्तों से फिर भी जा सकती है; टूल प्लेटफ़ॉर्म नियम नहीं बदलता और अकाउंट के नतीजे की कोई गारंटी नहीं देता। हर मॉड्यूल की पूरी क्षमता सूची MostMate क्या है में देखें।
स्टॉपलॉस और ग्रुपिंग में सबसे आसानी से होने वाली तीन ग़लतफ़हमियाँ
कंटेनमेंट रोकने के लिए पूरे ग्रुप की कॉन्फ़िगरेशन बदल डालना पहली आम ग़लतफ़हमी है। बड़े पैमाने पर बदलाव बड़े पैमाने के असामान्य संकेत पैदा करता है। सही तरीक़ा: पहले आइसोलेट, फिर एक-एक करके जाँच, बिना संकेत वाले अकाउंट्स को न छुएँ।
समस्या वाला एनवायरनमेंट साफ़-सुथरा दिखने के लिए डिलीट करना दूसरी ग़लतफ़हमी है। एनवायरनमेंट की कॉन्फ़िगरेशन और नोट्स अपील सामग्री हैं; डिलीट करने पर सबूत की बुनियाद भी चली जाती है। बंद करना है तो बंद करें, आर्काइव करना है तो करें, सफ़ाई अपील ख़त्म होने के बाद।
सिर्फ़ IP बदलने को संक्रमण टूटना मान लेना तीसरी ग़लतफ़हमी है। IP पाँच रास्तों में से एक भर है; रजिस्ट्रेशन ईमेल, फ़ोन नंबर, पेमेंट मेथड में से जो साझा है, सज़ा उसी से आ सकती है। तोड़ना है तो संसाधन सूची के हिसाब से आइटम-दर-आइटम तोड़ें।
मल्टी-अकाउंट बैन कंटेनमेंट से जुड़े आम सवाल
एक अकाउंट बैन हो तो ग्रुप के बाकी अकाउंट्स पहले क्या करें?
पहले साझा संसाधनों में से इस अकाउंट से जुड़ा हिस्सा अलग करें, बाकी अकाउंट्स पहले जैसे रहें, फिर लॉगिन रिकॉर्ड और प्लेटफ़ॉर्म चेतावनियाँ एक-एक करके जाँचें। संकेत न हो तो अकाउंट्स को पहले न छुएँ।
बैन के बाद संबंधित एनवायरनमेंट डिलीट करना चाहिए?
नहीं करें।
एनवायरनमेंट की कॉन्फ़िगरेशन और रिकॉर्ड अपील सामग्री हैं। बंद करने और आर्काइव से स्टॉपलॉस हो जाता है; डिलीट करने पर सबूत की बुनियाद चली जाती है।
IP बदलने से कंटेनमेंट टूट जाता है क्या?
नहीं। IP संक्रमण रास्तों में से एक भर है; रजिस्ट्रेशन जानकारी और पेमेंट मेथड भी संक्रमित करते हैं। तोड़ना है तो संसाधन सूची आइटम-दर-आइटम जाँचें, सिर्फ़ लाइन बदलने से काम नहीं चलेगा।
क्या एनवायरनमेंट ग्रुपिंग कंटेनमेंट रोक सकती है?
ग्रुपिंग संसाधन सीमा ठीक कर देती है, जिससे संक्रमण दायरा घटता है। अकाउंट्स के बीच साझा रजिस्ट्रेशन जानकारी या पेमेंट मेथड रह जाए तो सज़ा फिर भी फैल सकती है; टूल प्लेटफ़ॉर्म नियम नहीं बदलता।
क्या एंटी-डिटेक्ट ब्राउज़र बैन कंटेनमेंट रोक सकता है?
गारंटी नहीं। यह मुख्य रूप से डिवाइस एनवायरनमेंट, प्रॉक्सी बाइंडिंग और एनवायरनमेंट नोट्स ठीक रखता है, सदस्य लॉग हैंडओवर के रिकॉर्ड के लिए; रजिस्ट्रेशन जानकारी, पेमेंट मेथड और काम का व्यवहार मैनेजमेंट प्रोसेस पर ही टिका है। टूल प्लेटफ़ॉर्म नियम नहीं बदलता।
निष्कर्ष
कंटेनमेंट स्टॉपलॉस का केंद्र है साझा संसाधनों का दायरा नियंत्रित रखना: घटना के दिन आइसोलेशन और जाँच, रोज़ संसाधन सीमाओं के हिसाब से ग्रुपिंग, और अकाउंट संसाधन सूची साफ़ रखना। घटना का दायरा कितना होगा, यह काफ़ी हद तक ग्रुपिंग के समय ही तय हो चुका होता है।
अगर टीम मल्टी-अकाउंट स्ट्रक्चर बना रही है, तो पहले संसाधन सीमाएँ साफ़ खिँचें, फिर स्केल बढ़े; बैन के बाद नुकसान एक-एक गिनने से यह कहीं आसान है। MostMate डाउनलोड करें; एनवायरनमेंट ग्रुपिंग, प्रॉक्सी बाइंडिंग और सदस्य अनुमतियाँ एक पैनल में।

MOSTMATE
कई खातों का सुरक्षित प्रबंधन, अब आसान
पहले खाते से शुरुआत करें और MostMate के साथ कई खातों का अधिक सुरक्षित, स्मार्ट और कुशल संचालन बनाएँ।
- अलग प्रोफ़ाइल। सुसंगत पहचान।
- AI ऑटोमेशन · खाते की स्थिति · टीम संचालन



