
계정이 정지됐을 때 그룹 전체로 번지지 않게 하려면? 다계정 연좌 손실 통제 가이드
핵심 결론: 계정 하나가 정지되면 진짜 손실은 그 계정 자체가 아니라 공유해 둔 자원에 있습니다. 등록 정보, 결제 수단, 프록시 출구, 기기 환경, 운영 행위. 이 공유 항목들이 제재를 같은 그룹 계정으로 전달합니다. 이것이 다계정 정지 연좌입니다. 손실 통제는 두 갈래로 진행합니다. 정지 당일에는 영향 범위를 격리하고, 평소에는 자원 경계별로 그룹을 나눠 전달 사슬을 설계 단계에서 끊습니다.
전형적인 장면부터 소개합니다. 운영 팀이 스무 개의 소셜 계정을 한 그룹에 두고 주거용 프록시 풀, 같은 도메인 이메일, 같은 실명 정보를 함께 썼습니다. 한 계정이 위반 콘텐츠 게시로 정지되자 사흘 안에 같은 그룹 계정이 잇달아 인증을 요구받았고, 보름쯤 지나 대부분이 제한 상태에 들어갔습니다. 팀은 납득하기 어려웠습니다. 로그인 환경은 분명 따로였는데 어째서 한꺼번에 무너진 걸까요. 문제는 환경 밖에 있습니다. 등록 이메일, 결제 수단, 실명 정보, 프록시 풀. 이 공유 항목들이 바로 전달 사슬입니다. 환경 분리는 로그인 데이터가 섞이지 않게 할 뿐, 환경 밖의 자원까지는 닿지 못합니다.
계정 정지 후 위험은 같은 그룹 계정으로 어떻게 번지나
전달 경로는 보통 다섯이고, 공유 자원이 많을수록 번지는 면도 넓어집니다.
| 공유 자원 | 전달 경로 | 손실 통제 방법 |
|---|---|---|
| 등록 정보 | 이메일·전화번호·실명 정보가 같으면 같은 정보 계정이 재검토 명단에 오릅니다 | 핵심 계정은 1계정 1정보. 그룹 간 공유 금지, 문제 시 하나만 제외 |
| 결제 수단 | 같은 카드로 여러 계정 결제 시 정지되면 같은 카드 계정 재점검 가능 | 주력 계정과 실험 계정의 결제 수단 분리 |
| 프록시 출구 | 회선이나 풀을 공유하면 회선에 표시가 붙는 순간 그룹 전체 출구가 의심받습니다 | 공유 금지. 핵심은 1계정 1회선, 일반은 그룹별 풀, 중지는 대상 회선만 |
| 기기 환경 | 같은 기기나 같은 브라우저 설정으로 여러 계정에 반복 로그인 | 계정 1개에 환경 1개, 환경 혼용 금지 |
| 운영 행위 | 같은 사람이 같은 시간대에 십여 개 계정을 운영해 리듬이 비슷함 | 작업 시간을 분산하고 용도별로 업무를 배분 |
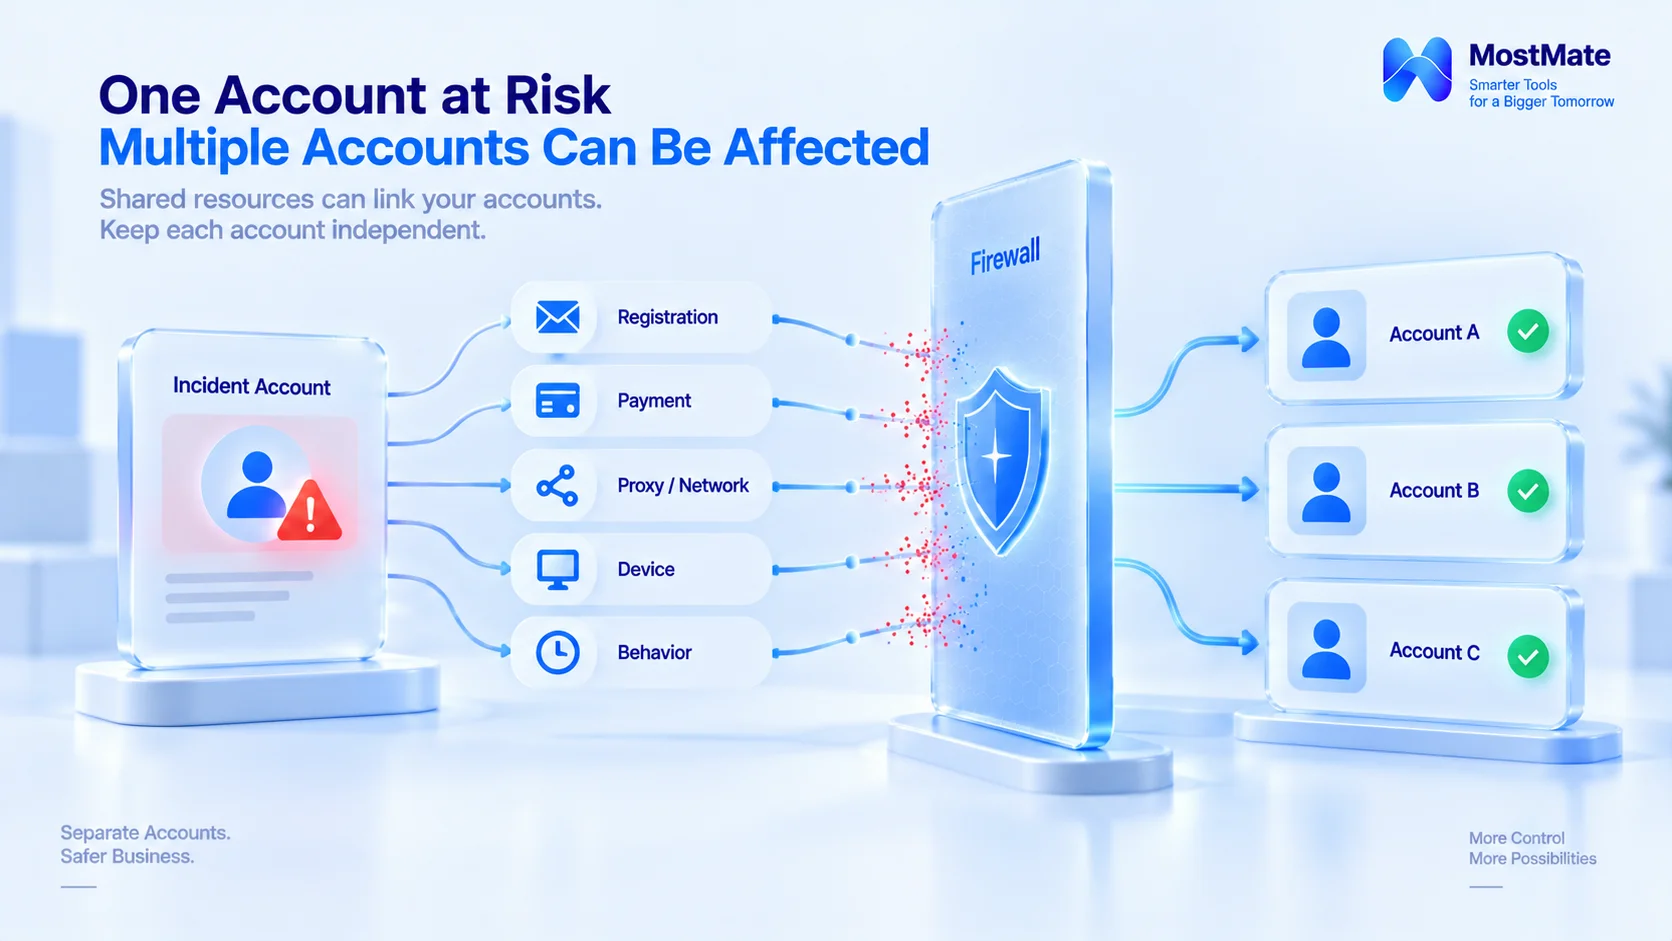
여기서 구분이 필요합니다. 환경 분리가 다루는 것은 브라우저 데이터와 설정의 경계이고, 등록 정보·결제 수단·행동 리듬은 환경 밖에 있어 관리 프로세스가 맡습니다. 양쪽을 함께 계산해야 하나의 계정에 대한 완전한 자원 목록이 됩니다. 평소 이 목록을 만드는 방법은 다계정 연관성 자가 점검의 항목별 확인법을 그대로 쓰면 됩니다.
정지 당일의 손실 통제 3단계
1. 격리. 먼저 문제의 계정을 공유 자원에서 떼어냅니다. 전용 프록시 회선을 중지하고, 환경은 삭제하지 말고 비활성화하며, 등록 정보 중 이 계정 관련 등기에는 이상 표시를 남깁니다. 나머지 계정은 기존 상태로 두고 설정을 일괄 변경하지 않습니다.
2. 영향 범위 확인. 계정별로 최근 로그인 기록과 플랫폼 안내를 확인해 단일 문제인지 연쇄 신호인지 가립니다. 신호가 있는 계정만 다루고, 없는 계정을 미리 건드리지 않습니다.
3. 절차대로 처리. 정지된 계정은 플랫폼 안내에 따라 이의를 제기하고, 자료는 환경 메모와 등기 대장에서 뽑습니다. 등록 시각, 주요 로그인 지역, 과거 운영 기록 등입니다. 이의 제기 중에는 기기와 네트워크를 바꾸지 않아 새 이상 세션을 피합니다. 자료 정리 방법은 X 계정 이의 제기 글의 틀을 그대로 쓸 수 있습니다.
순서를 바꾸면 안 됩니다. 격리 전에 설정을 바꾸면 그룹 전체 이상 신호를 스스로 사실로 만드는 셈입니다.
평소 그룹핑으로 연좌를 설계 단계에서 끊는 법
손실 통제는 아무리 잘해도 사후 조치입니다. 실제 차이를 만드는 것은 평소 자원 경계별 그룹핑입니다.
1. 사람 기준이 아니라 자원 기준으로 나눈다. 나눔의 근거는 그 그룹이 어떤 자원을 공유하는지이며, 공유가 적을수록 번지는 면이 작습니다. 한 사람이 세 그룹을 맡는 편이 세 그룹이 한 세트의 자원을 공유하는 것보다 훨씬 안전합니다.
2. 그룹마다 독립 자원 한 세트, 그룹 간 공유 금지, 핵심 계정은 계정 단위까지. 그룹마다 전용 프록시 풀, 등록 정보, 결제 수단을 두고 대장에서 항목별로 맞춥니다. 하나라도 공유하면 그것이 다음 사고의 전달점이 됩니다. 주의: 그룹 안 여러 계정이 같은 회선이나 같은 등록 정보를 공유하면 그룹 내에서도 연좌가 일어나므로, 핵심 계정은 1계정 1회선, 1계정 1정보를 지켜야 합니다.
3. 핵심 그룹과 실험 그룹을 분리. 신사업이나 새 방법을 시험하는 계정은 실험 그룹에 두어, 문제가 생겨도 주력 그룹을 건드리지 않게 합니다. 실험 그룹의 자원은 재활용할 수 있지만 주력 자원은 빌려주지 않습니다.
4. 퇴출에는 기록을 남긴다. 멤버나 프로젝트가 빠질 때 해당 환경을 자원째로 넘기고 대장도 함께 갱신합니다. 기록 없는 퇴출은 소속을 설명하기 어려운 계정 무리만 남깁니다.
이 네 가지는 팀 운영의 실무 경험입니다. 플랫폼 규칙 안의 사항은 공식 안내를 따르며, 그룹핑이 결정하는 것은 사고가 났을 때 영향이 얼마나 넓어지는가입니다.
MostMate로 고정할 수 있는 부분과 대신할 수 없는 관리 작업은?
다섯 갈래 전달 경로 가운데 기기 환경, 프록시 연결, 환경 메모, 멤버 권한, 인수인계 로그는 MostMate로 고정할 수 있습니다. 등록 정보와 결제 수단은 대행 관리하지 않지만 환경 메모에 기록으로 남깁니다. MostMate를 예로 '그룹마다 기초 자원 한 세트'를 세 단계로 실행에 옮깁니다:
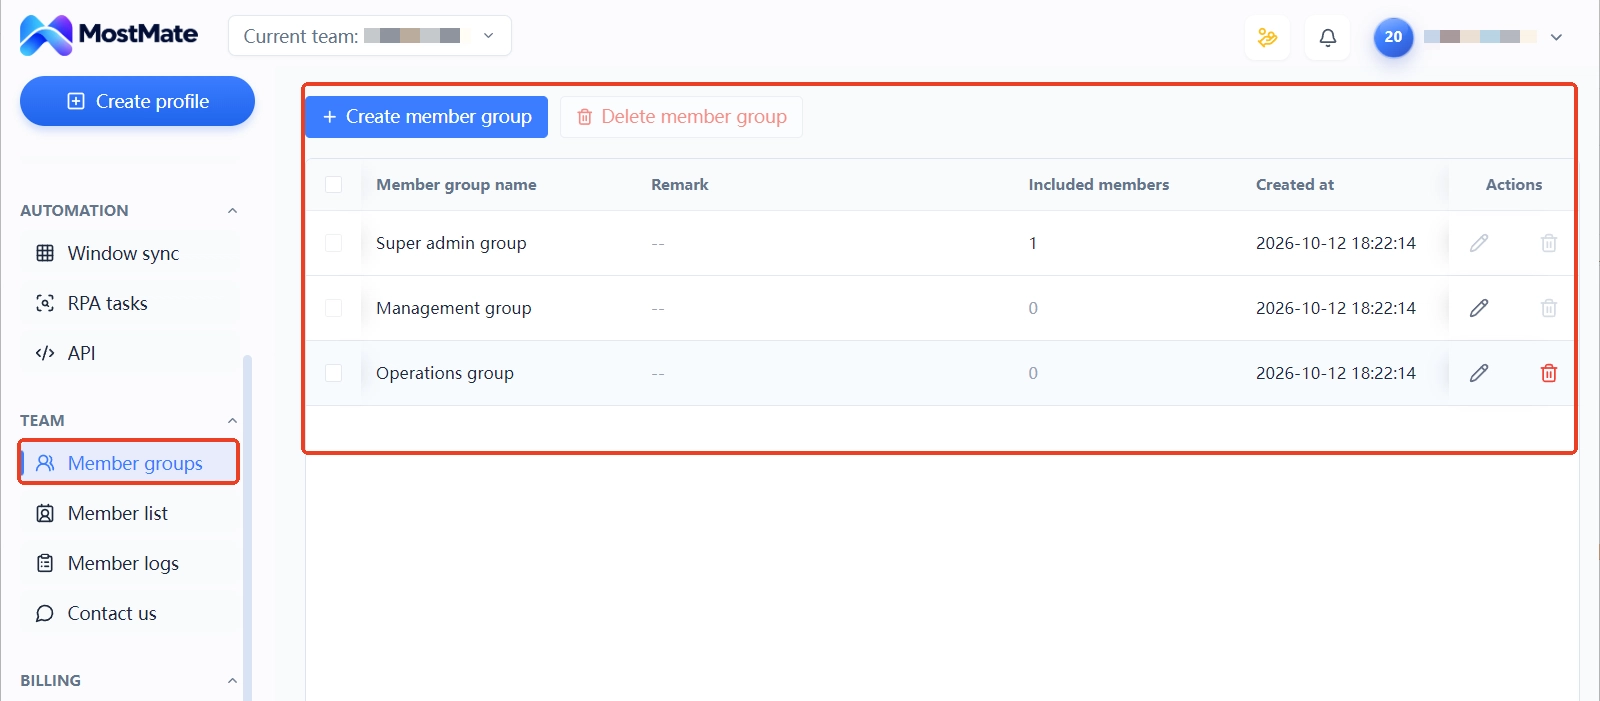
1. 그룹 만들기. 환경 관리에서 용도별로 계정을 그룹에 나누고, 그룹 이름에 자원 경계를 그대로 적습니다. 예: '주력-북미-A조', '실험-신사업조'. 그룹이 정해지면 어느 계정이 어느 그룹인지 답이 명확해져 기억에 의존하지 않아도 됩니다.
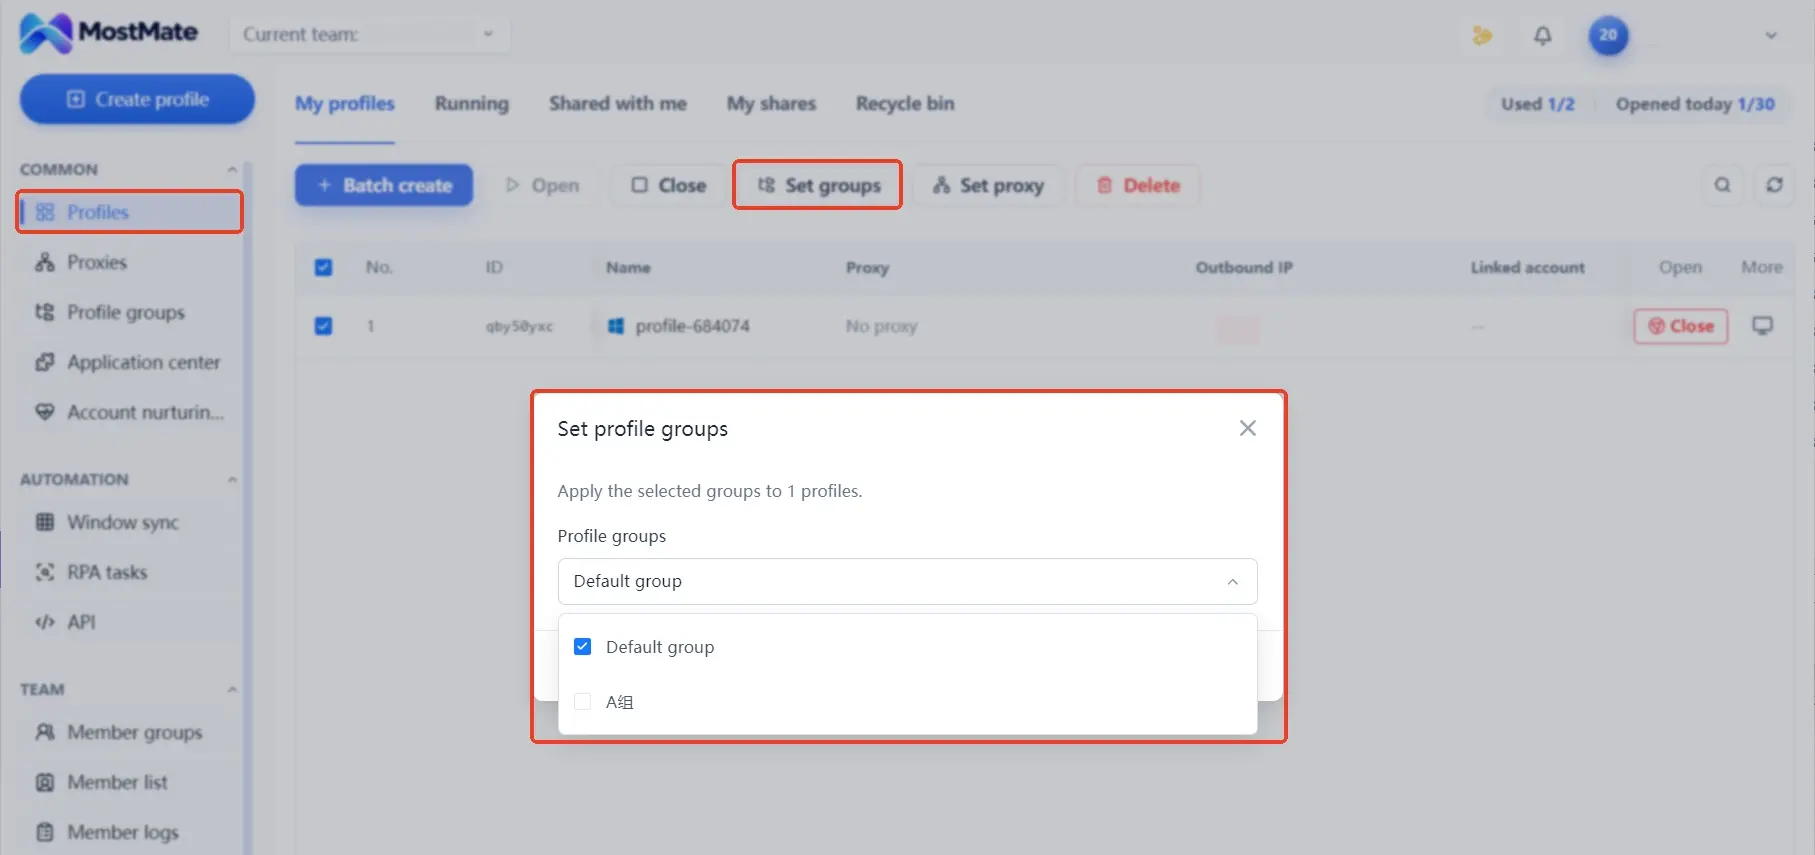
2. 프록시 연결. 그룹마다 독립 프록시 회선을 연결하고 계정과 환경을 1대1로 맞춰 로그인 데이터와 설정이 섞이지 않게 합니다. 문제가 생기면 이 환경만 중지할 수 있고 다른 그룹의 회선과 설정은 그대로이며, 손실 통제 범위는 이 단계에서 그려집니다.
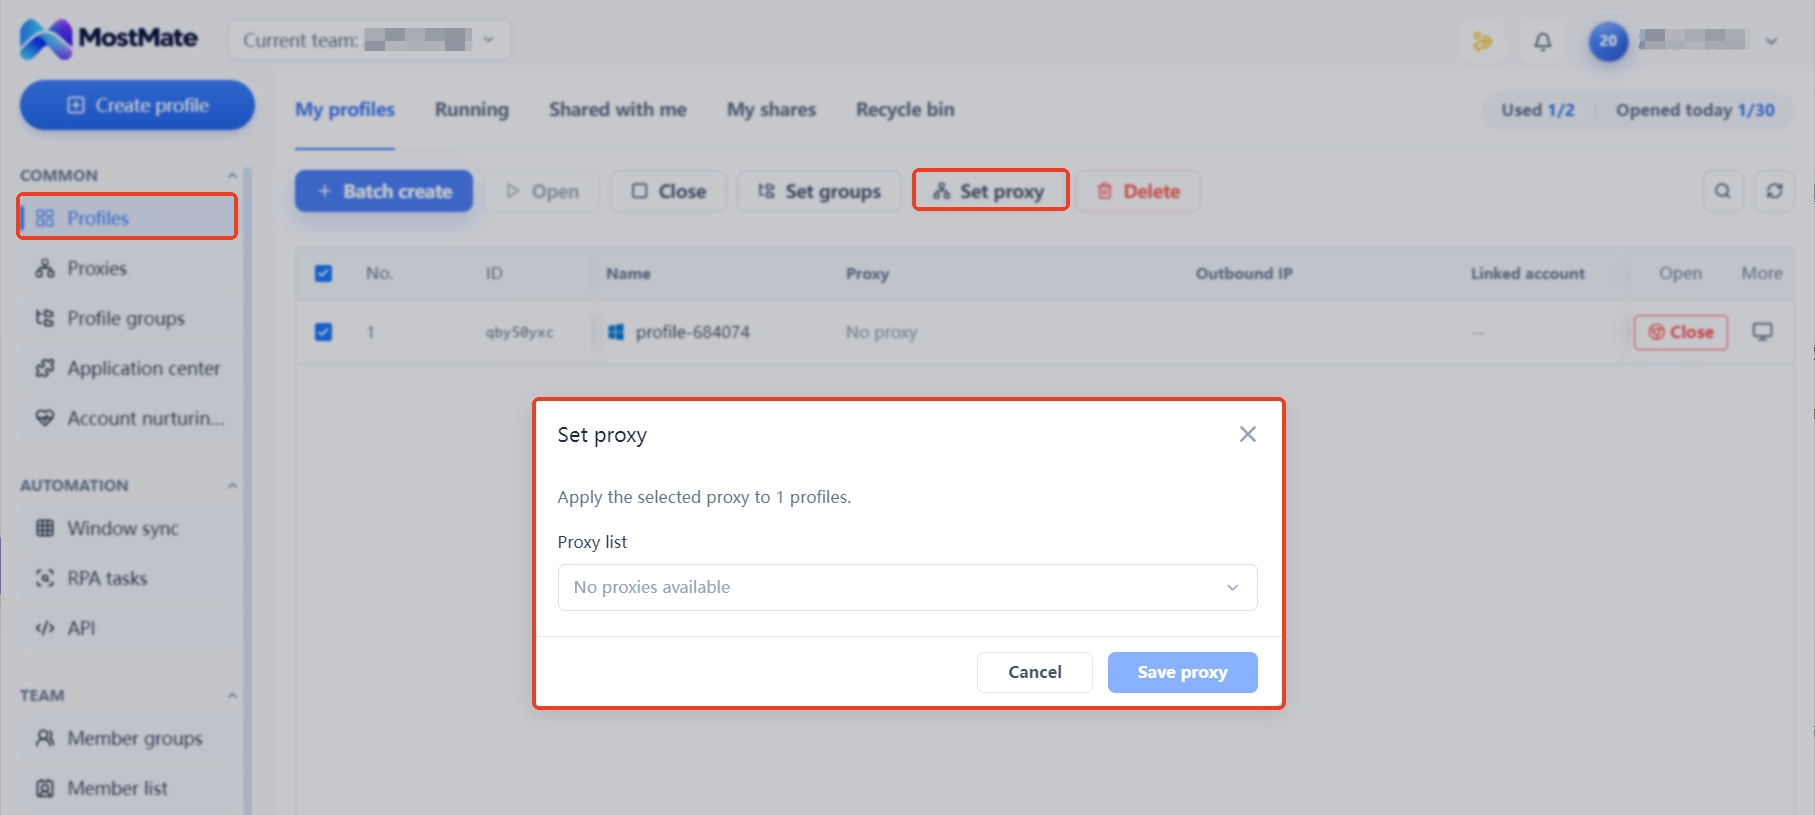
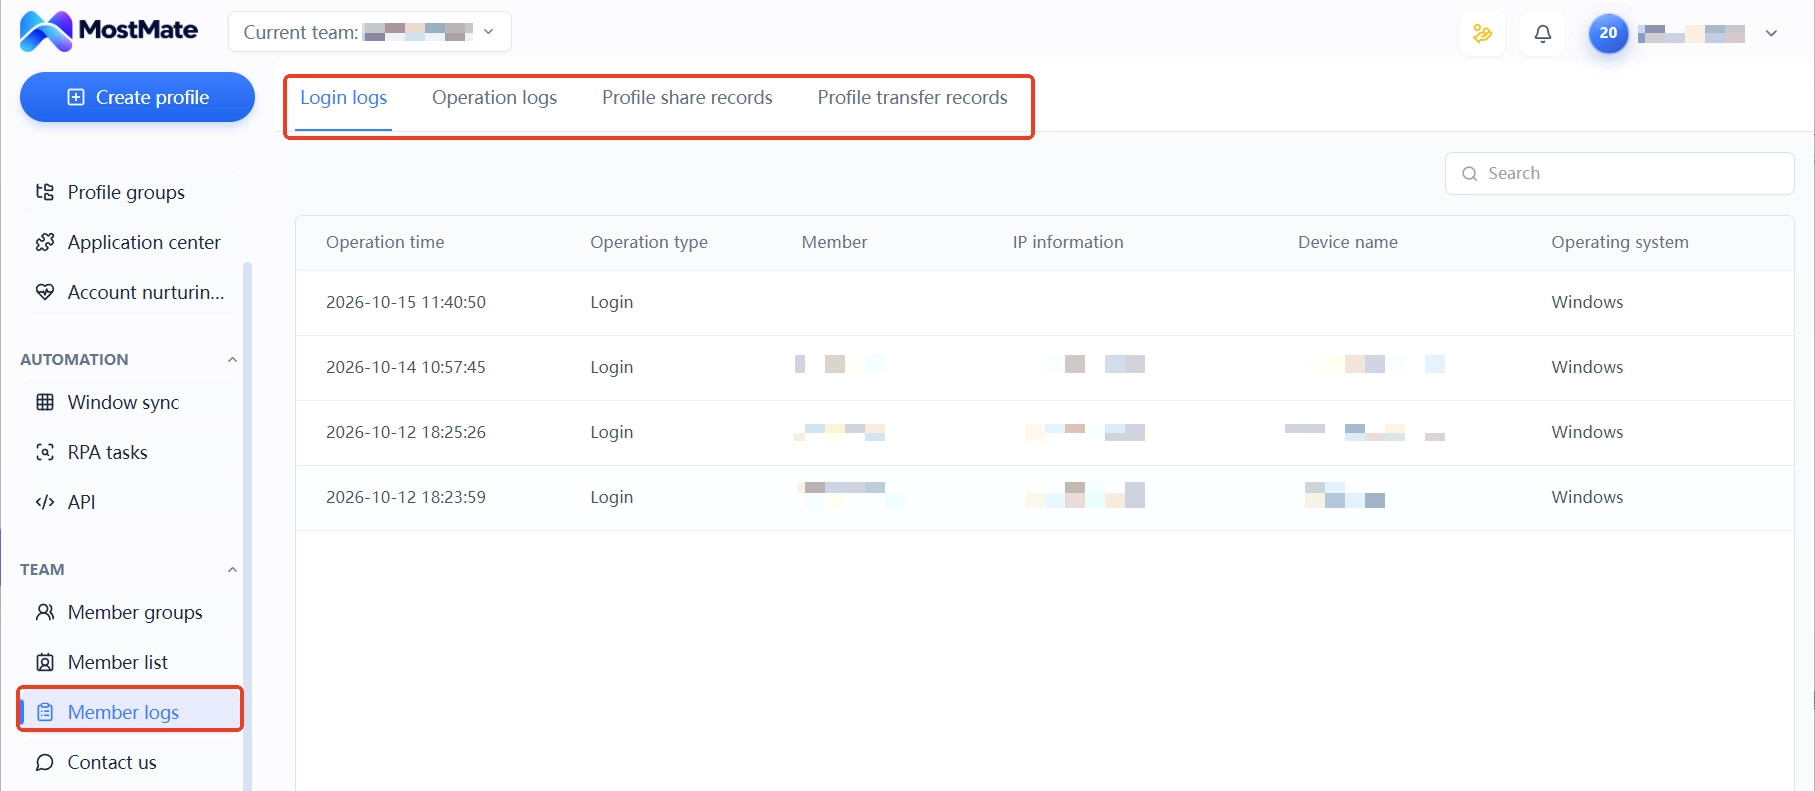
3. 멤버 추가와 기록 남기기. 멤버 그룹과 멤버 로그는 누가 어느 그룹 환경을 맡는지, 환경을 누구에게 넘겼는지 기록합니다. 퇴출 시 기록대로 인수인계하며 비밀번호 무더기를 넘길 필요가 없습니다. 시차 운영 같은 배치도 멤버 역할별로 로그에 남깁니다.
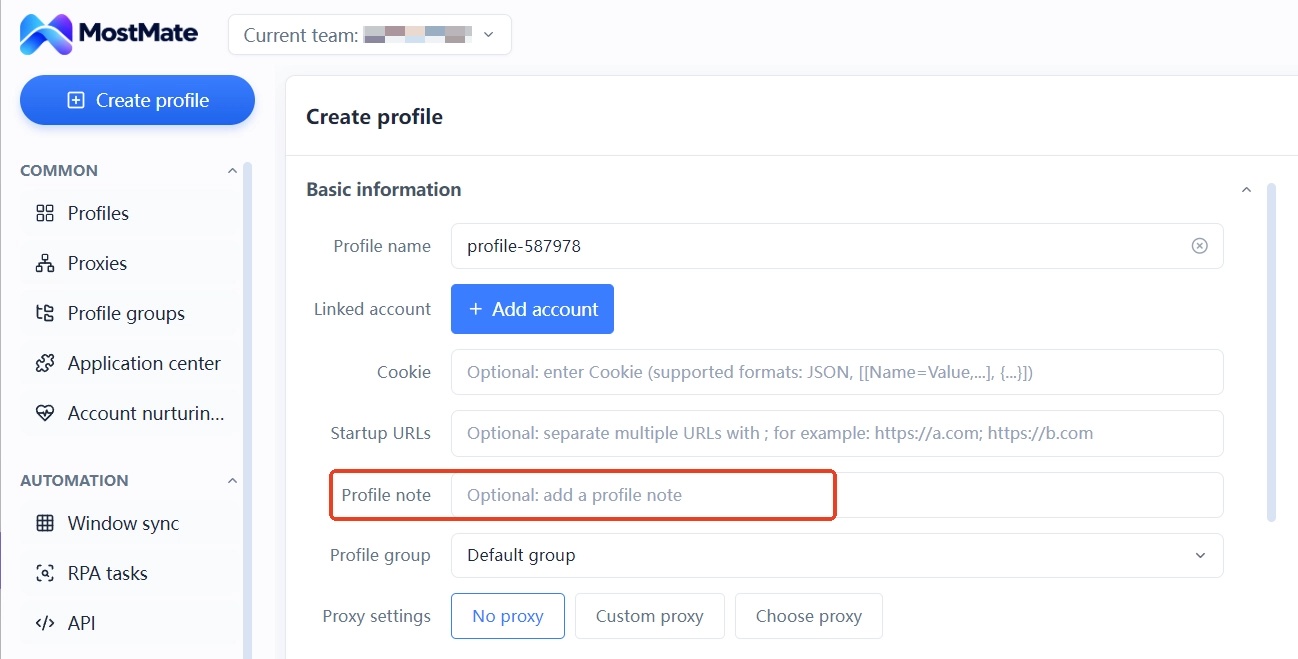
등록 정보와 결제 수단의 소속은 환경 메모 필드에 기록합니다. 용도, 등록일, 정보 소속을 항목별로 적어 둡니다. 도구가 이 정보 자체를 대신 관리하지는 않지만, '어떤 계정이 어떤 정보를 쓰는지' 기록으로 확인할 수 있어 문제 발생 시 메모대로 영향 범위를 대조하고 채팅 기록을 뒤질 필요가 없습니다. 환경 그룹 표 한 장과 메모면 '누구와 누구가 한 그룹이고 각 그룹이 무엇을 쓰는지'가 팀이 읽을 수 있는 구조로 정리됩니다.
경계도 여기서 밝혀둡니다. 그룹핑으로 줄어드는 것은 자원 전달 면입니다. 계정 사이에 공유하는 등록 정보나 결제 수단이 아직 남아 있다면 제재는 여전히 그 경로로 번질 수 있습니다. 도구는 플랫폼 규칙을 바꾸지 않으며 계정 결과에 대해 어떤 보장도 하지 않습니다. 각 모듈의 전체 기능 목록은 MostMate란?에서 확인하세요.
손실 통제와 그룹핑에서 가장 흔한 세 가지 오판
연좌를 막겠다고 같은 그룹 계정의 설정을 전부 바꾸는 것은 첫 번째 흔한 오해입니다. 일괄 변경은 이상 신호를 일괄로 만드는 일이며, 올바른 순서는 격리 먼저, 그다음 하나씩 확인, 문제없는 계정은 그대로 두는 것입니다.
문제의 환경을 깔끔히 지워버리는 것은 두 번째 오해입니다. 환경 안의 설정과 메모는 이의 제기 자료이므로 지우는 것은 증거를 지우는 일과 같습니다. 끌 건 끌고 보관할 건 보관하고, 정리는 이의 제기가 끝난 뒤로 미룹니다.
IP만 바꾸면 전달이 끊긴다고 보는 것은 세 번째 오해입니다. IP는 다섯 경로 중 하나일 뿐이며, 등록 이메일, 전화번호, 결제 수단 중 무엇을 공유했는지에 따라 제재가 그 항목으로 올 수 있습니다. 끊으려면 자원 목록대로 항목별로 끊어야 합니다.
다계정 정지 연좌 자주 묻는 질문
계정 하나가 정지됐을 때 같은 그룹의 다른 계정은 먼저 무엇을 하나요?
먼저 공유 자원 중 이 계정과 묶인 부분을 격리하고 나머지 계정은 원래 상태로 둔 뒤, 로그인 기록과 플랫폼 안내를 하나씩 확인합니다. 신호 없는 계정을 미리 건드리지 마세요.
정지 후 해당 환경을 삭제해야 하나요?
권장하지 않습니다.
환경 안의 설정과 기록은 이의 제기 자료입니다. 비활성화와 보관으로 손실을 통제할 수 있고, 삭제는 오히려 증거를 잃게 만듭니다.
IP를 바꾸면 연좌가 끊기나요?
아닙니다. IP는 전달 경로의 하나일 뿐이며 등록 정보와 결제 수단도 똑같이 번집니다. 끊으려면 자원 목록대로 항목별로 점검해야 하며, 회선 하나 바꾸는 것으로 끝나지 않습니다.
환경 그룹핑으로 연좌를 막을 수 있나요?
그룹핑은 자원 경계를 고정해 전달 면을 줄여 줍니다. 계정 사이에 공유하는 등록 정보나 결제 수단이 남아 있으면 제재는 여전히 번질 수 있으며, 도구는 플랫폼 규칙을 바꾸지 않습니다.
안티디텍트 브라우저로 정지 연좌를 막을 수 있나요?
보장할 수 없습니다. 주로 고정하는 것은 기기 환경, 프록시 연결, 환경 메모이며 멤버 로그는 인수인계 기록에 쓰입니다. 등록 정보, 결제 수단, 운영 행위는 여전히 관리 프로세스에 맡겨야 합니다. 도구는 플랫폼 규칙을 바꾸지 않습니다.
맺음말
연좌 손실 통제의 핵심은 공유 자원의 범위를 관리하는 것입니다. 사고 당일에는 격리와 확인, 평소에는 자원 경계별 그룹핑, 계정 자원 목록은 늘 깨끗하게 유지합니다. 사고 반경이 얼마나 되는지는 그룹을 나눌 때 이미 상당 부분 정해집니다.
팀이 다계정 그룹 구조를 세우고 있다면 확장 전에 자원 경계부터 그리는 편이, 정지 뒤에 손실을 하나씩 세는 것보다 훨씬 수월합니다. MostMate 다운로드에서 환경 그룹, 프록시 연결, 멤버 권한을 한 패널에 맞출 수 있습니다.

MOSTMATE
안전한 다중 계정 관리, 더 간편하게
첫 계정부터 MostMate와 함께 더 안전하고 스마트하며 효율적인 다중 계정 운영을 시작하세요.
- 독립적인 프로필. 일관된 식별 정보.
- AI 자동화 · 계정 건전성 · 팀 운영



