
Como gerir a 2FA numa equipa multi-conta: autenticadores, códigos de backup e transferência de contas
Quem gere estúdios de e-commerce ou matrizes de redes sociais costuma travar com a 2FA sempre que há mudanças de pessoal. Um operador vai sair e, das dezenas de contas de plataforma ao seu nome, metade tem a verificação em dois passos ativada. O autenticador está instalado no telemóvel dele: a senha pode ser alterada ali mesmo, mas o código de seis dígitos do login só pode esperar que o telemóvel dele o mostre.
A raiz do problema está em que a 2FA, no uso individual, funciona como um interruptor de segurança que, uma vez ligado, não precisa de gestão. Na mão de uma equipa multi-conta, transforma-se em três tipos de ativos que exigem gestão contínua: onde está instalado o autenticador, onde ficam guardados os códigos de backup e como transferir tudo quando alguém sai. Se qualquer um destes pontos não estiver organizado, a conta fica presa na etapa de verificação. Em casos graves, fica trancada lá fora.
Este artigo aborda três pontos pela ordem de gestão. Primeiro define-se o modo de implementação do autenticador, depois os códigos de backup são tratados como camada de recuperação e a transferência segue uma sequência fixa. Cada parte inclui um conjunto de práticas que pode ser copiado diretamente para as regras internas da equipa.
Com muitas contas, a 2FA deixa de ser um interruptor e passa a ser objeto de operações
O princípio da 2FA cabe numa frase. No login, além da senha, apresenta-se um segundo fator de verificação que só o dono da conta possui. O difícil não é ativar, mas o facto de, com muitas contas, o segundo fator se espalhar de um telemóvel pessoal para um conjunto de dispositivos e materiais da equipa, mudando o próprio objeto de gestão. As mudanças concretas concentram-se em três pontos:
- Multiplicação de números: quem tem mais de uma dezena de entradas no autenticador já não distingue qual corresponde a que conta e tem de testar uma a uma na nova associação.
- Separação entre ambiente e verificação: o navegador de impressão digital fixa o ambiente de login de cada conta, com Cookie, impressão digital e proxy independentes, o que reduz o risco de a conta acionar verificações por alterações de ambiente. Mas a segunda verificação é uma configuração de segurança da conta no lado da plataforma e acontece fora do navegador, pelo que o isolamento de ambiente não a substitui.
- Rotatividade de pessoas: o autenticador acompanha a pessoa e a saída transforma-se num problema de transferência.
As três mudanças apontam para a mesma conclusão: a 2FA precisa de um processo de equipa e não pode depender de cada membro se lembrar onde associou a verificação.
O autenticador define primeiro o modo: com a pessoa ou com a conta
As aplicações de autenticador mais usadas geram códigos de verificação de uso único segundo a especificação RFC 6238 do IETF, o chamado TOTP. Depois da associação, o autenticador gera códigos por tempo, trocando a cada 30 segundos, sem depender da rede. Este mecanismo torna o autenticador migrável: registando-o noutro dispositivo, os códigos continuam a ser gerados.
A força dos métodos de verificação varia. Segundo a expressão do guia de MFA da agência americana CISA, qualquer MFA é melhor que nenhum, mas os métodos não são equivalentes. O código por SMS é o mais fraco. A aplicação de autenticador com correspondência de número é mais estável, e a verificação anti-phishing como FIDO/WebAuthn é a mais forte entre as soluções hoje amplamente disponíveis. Uma equipa multi-conta deve pelo menos evitar o SMS: trocar de número ou de cartão interrompe a verificação, e números de plataformas de receção de SMS acrescentam sinais de associação extra.
Em termos de implementação há apenas duas abordagens,
- Com a pessoa: o autenticador fica no telemóvel pessoal do membro, a associação é rápida e a consulta diária dos códigos é cómoda. O custo é que o fator de verificação fica preso ao dispositivo: perda, troca de telemóvel ou saída do membro bloqueiam diretamente a verificação.
- Com a conta: o TOTP passa a um gestor de palavras-passe da equipa ou a um dispositivo dedicado; os códigos viajam com os ativos da conta e podem ser transferidos e auditados. O custo é um passo extra de consulta de código em cada login. Nenhum dos modos é absolutamente superior: a diferença está em quem detém o fator de verificação.
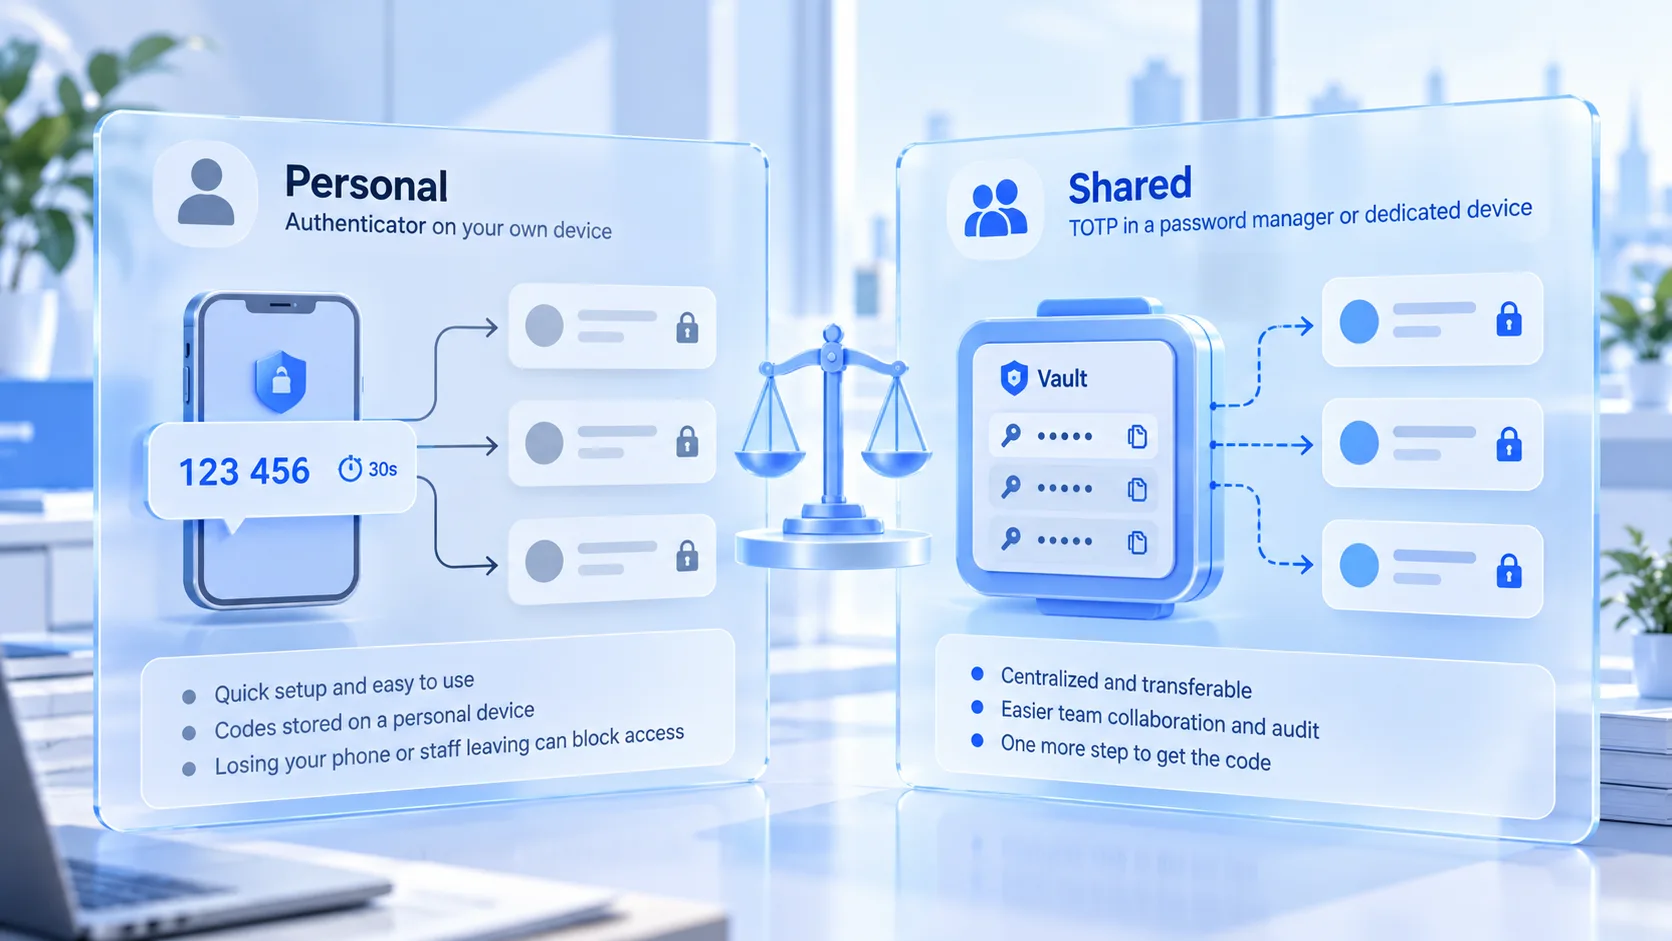
O modo de implementação pode ser definido pelo peso de cada conta:
- Contas essenciais de receita: com a conta. São usadas por várias pessoas, o fator de verificação tem de ser transferível e os códigos de backup também exigem gestão própria.
- Contas intermédias e de cauda longa: com a pessoa é aceitável; na transferência faça uma nova associação para manter a janela de risco curta.
- Plataformas com FIDO: dê prioridade a chave física ou Passkey para tirar todo o partido da proteção anti-phishing; sem condições, regresse à aplicação de autenticador.
Antes de trocar de autenticador ou de telemóvel, confirme primeiro que a associação antiga pode ser removida normalmente na plataforma e só depois faça a nova. Algumas plataformas impõem um período de revisão à remoção, durante o qual nem o autenticador antigo nem o novo funcionam; nestas plataformas, agende a nova associação antes da janela de transferência e não no próprio dia.
Os códigos de backup são a camada de recuperação: gerar uma vez e gerir até à anulação
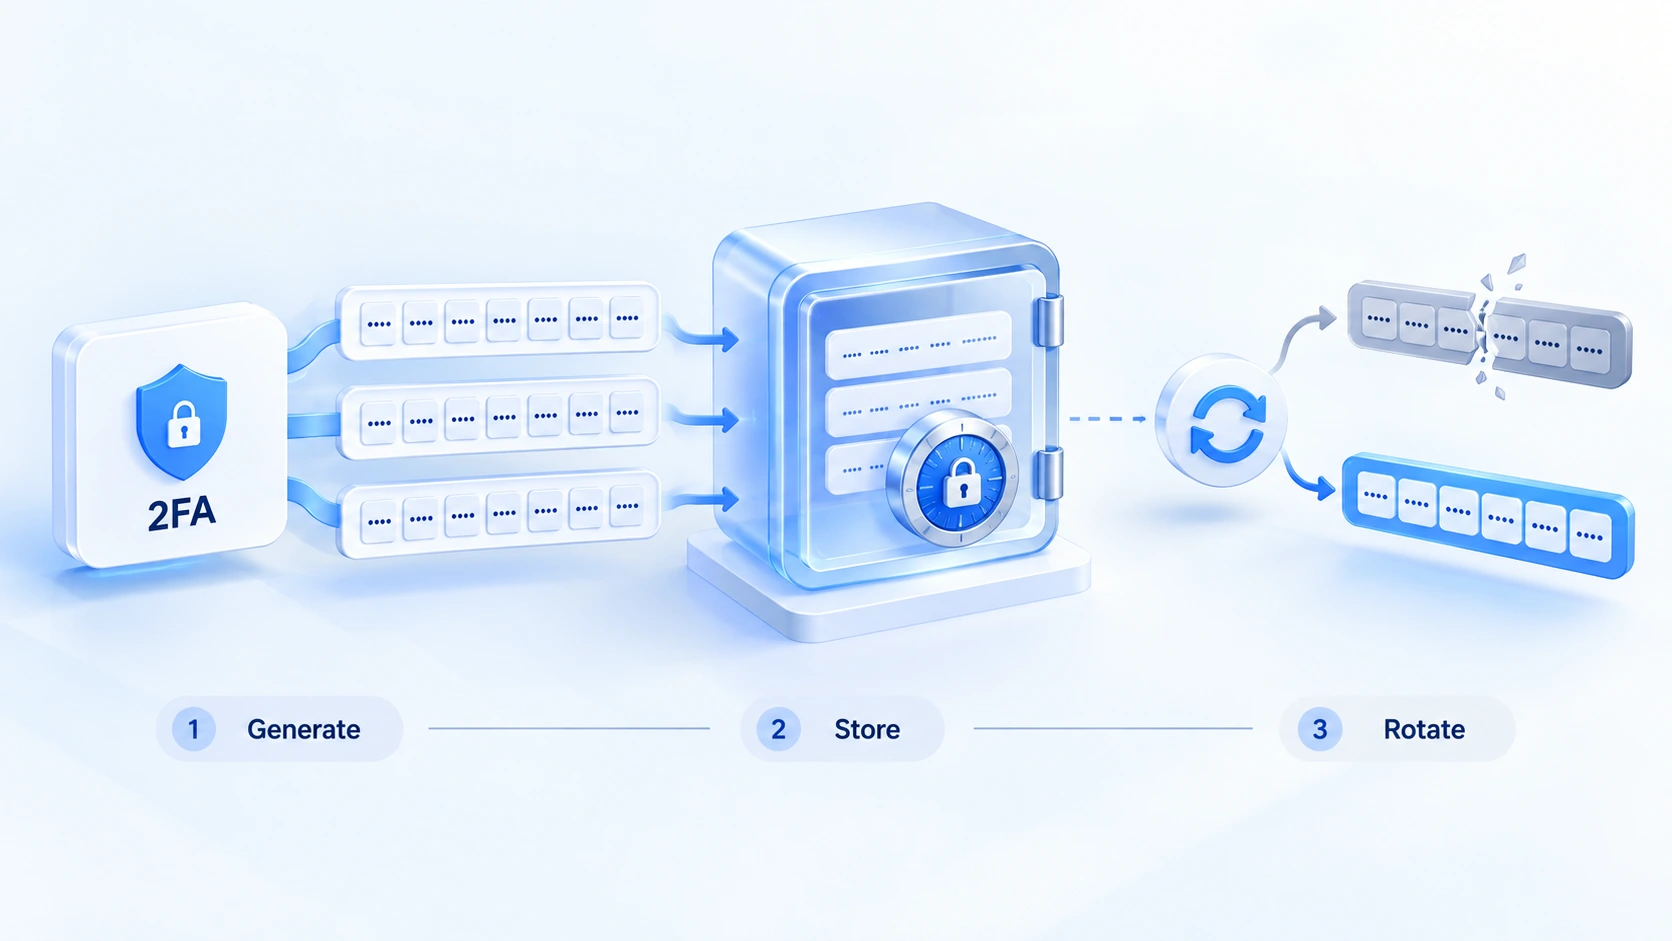
Os códigos de backup são um conjunto de códigos de recuperação estáticos emitidos uma única vez quando a plataforma ativa a 2FA; é com eles que se entra quando o autenticador se perde ou o dispositivo avaria. O guia de identidade digital da NIST, SP 800-63B, classifica à parte estas credenciais pré-emitidas, usadas individualmente e anuladas após cada uso, com o nome look-up secrets. Não são o mesmo que os códigos dinâmicos: no dia a dia não se usam, mas quando algo falha são o único canal de recuperação. Os objetivos de gestão são dois: encontrá-los quando for preciso e, em caso de fuga, que não possam ser levados.
A escolha do local de armazenamento pode seguir esta tabela:
| Local de armazenamento | Risco principal | Situação adequada |
|---|---|---|
| Conversas e notas pessoais | Difunde-se por dispositivos e contas | Não usar como local oficial |
| Gestor de palavras-passe da equipa | O próprio gestor pode ser comprometido | Local diário; gestor com 2FA própria |
| Impressão offline ou disco encriptado | Perda ou dano sem recuperação possível | Cópia das contas essenciais, noutro local |
A ordem da tabela segue a frequência de uso diário; para as contas essenciais recomenda-se combinar duas camadas. A disciplina de uso acompanha o armazenamento. Guarde os códigos de backup separados das palavras-passe das contas, para que uma fuga não leve de uma vez as credenciais das duas camadas. Cada vez que usa um código, regenere o conjunto completo na plataforma, com a nova cópia a substituir a antiga. Em mudanças de pessoal, qualquer cópia antiga em posse de quem sai é tratada como comprometida, tenha sido devolvida ou não, e o conjunto é regenerado.
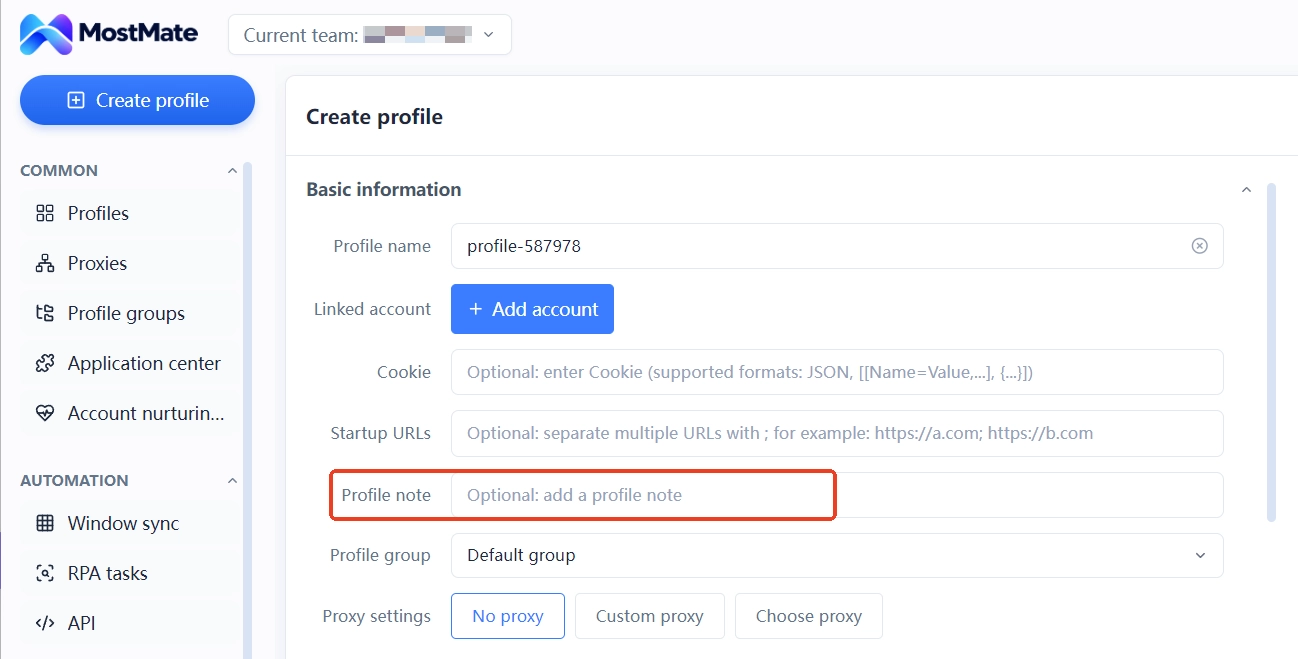
Na colaboração em equipa falta ainda uma questão de localização: que método de verificação está associado a cada conta e em que cópia estão os códigos de backup. As notas de ambiente do MostMate permitem registar estes identificadores de configuração. A correspondência de contas, o tipo de método de verificação e o local dos códigos de backup ficam escritos na linha de ambiente, e qualquer membro abre a lista de ambientes e encontra tudo. Os códigos em si não entram nas notas: o que circula nas notas é informação de localização, não credenciais.
A transferência divide-se em três etapas: primeiro a nova associação, depois os materiais de recuperação, por fim o ambiente
Quando a transferência encrava, quase sempre a ordem está errada. Retira-se primeiro o acesso do membro e o sucessor não consegue entrar na conta, porque os códigos ainda estão no telemóvel antigo. Ou a conta fica duas semanas parada, enquanto os códigos são fornecidos remotamente por quem já saiu. Em ambos os casos o custo vem da ordem. A ordem correta é fazer a transferência da 2FA antes da recolha de permissões:
1. Nova associação no lado da plataforma: nas definições de segurança da conta, passe a 2FA para o autenticador do sucessor e valide ali mesmo um novo código antes de avançar.
2. Transferência dos materiais de recuperação: entregue a cópia dos códigos de backup pessoalmente, regenere de seguida o conjunto completo na plataforma, guarde a nova cópia no local da equipa e anule a antiga.
3. Transferência do lado do ambiente: depois de a conta entrar em condições normais, entregue o ambiente, o proxy e as configurações ao novo responsável, evitando a janela em que o ambiente chega primeiro e a conta não abre.
Só depois das três etapas a transferência dos fatores de verificação da conta fica concluída.
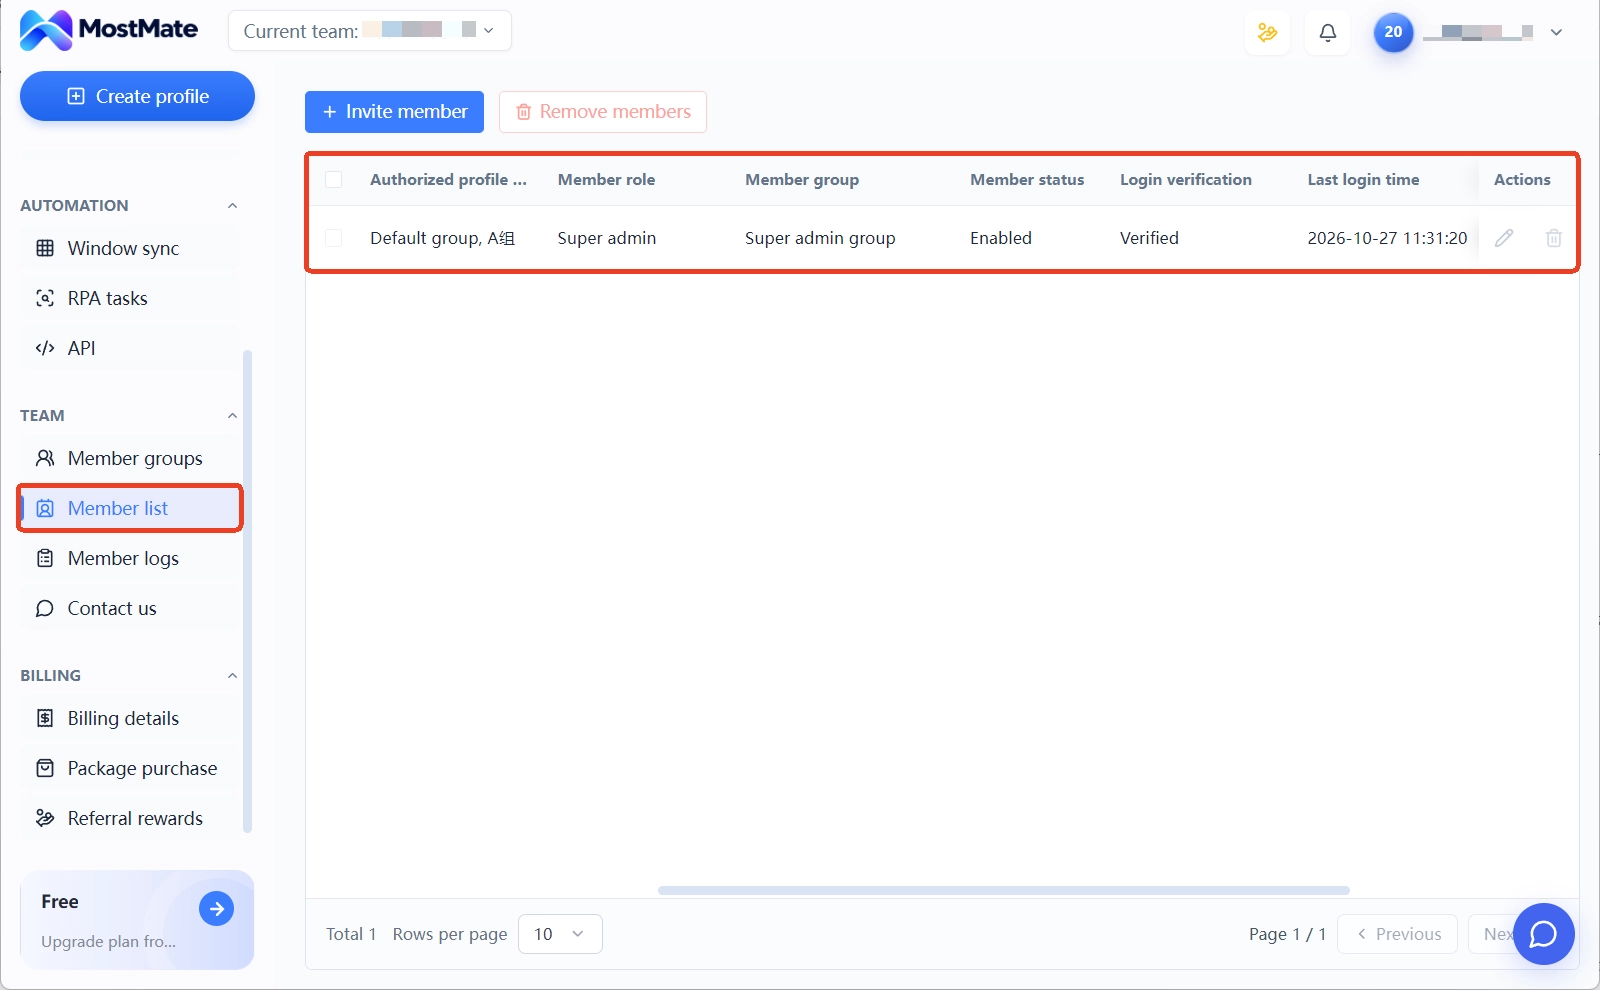
Do lado do ambiente, o MostMate já oferece as entradas prontas. O MostMate é um navegador de impressão digital organizado por ambientes, um por cada conta, sem transferência de dados entre ambientes. Em equipa, os ambientes são concedidos aos membros através de grupos de ambientes. Na lista de membros vê-se, para cada membro, os grupos concedidos, o estatuto e a hora do último login, e percebe-se logo o que falta ao sucessor. A página de apresentação do produto explica mais completamente esta estrutura de isolamento e colaboração.
O registo da transferência apoia-se nos registos de membros. Consulte o registo de logins para verificar em que dispositivos o membro que sai entrou recentemente. Os registos de partilha e de transferência de ambientes confirmam quem esteve envolvido antes e depois da entrega. Cada registo traz hora, tipo de operação, membro e informação de IP, e permite reconstituir o que aconteceu.
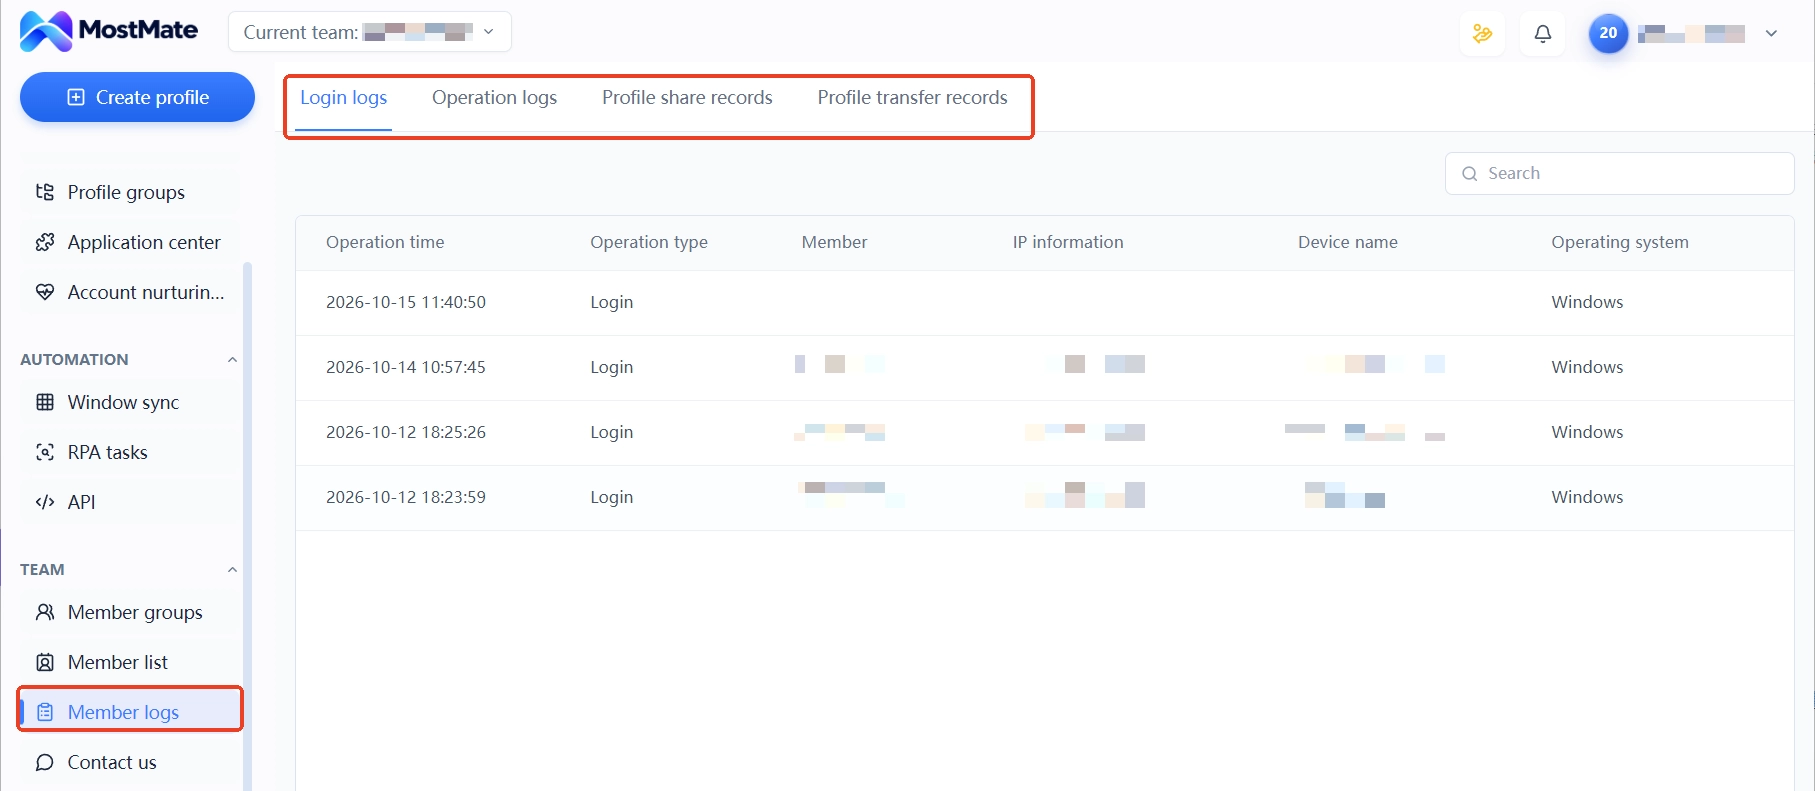
O estado da 2FA fica guardado nas definições de segurança de cada plataforma; o MostMate gere os ambientes e a colaboração entre membros e não gere os autenticadores das contas das plataformas. No balanço de saída, peça ao membro que sai para concluir a nova associação na plataforma e peça ao sucessor um login com o novo autenticador para confirmar que está ativa; registe esta confirmação na lista de transferência. Verificar conta a conta não se pode evitar, mas fazê-lo no dia da transferência dá menos trabalho do que investigar depois de surgir um problema.
A recolha de permissões do lado do ambiente inclui ainda duas ações: grupos e estado dos membros. A lista de verificação e o uso dos registos estão organizados passo a passo em Gestão de segurança multi-conta: grupos, registos e rasto de transferência. Percorra-a antes da transferência para evitar omissões.
Perguntas frequentes
Perdi o autenticador. Ainda é possível recuperar a conta?
Sim, desde que os códigos de backup estejam consigo. No login, escolha a opção de não poder apresentar o código e introduza qualquer código de backup válido para entrar. A primeira tarefa depois de entrar é regenerar o conjunto completo e passar para um novo autenticador. Se os códigos de backup também se perderem, resta o processo de reclamação de identidade da plataforma, muito mais demorado do que a recuperação por códigos de backup; para se precaver contra roubo de contas e perda de dados, veja a organização do artigo Gestão de ativos de conta.
E quando os códigos de backup estão quase a esgotar-se?
Sempre que usa um, regenere o conjunto completo, porque a geração anula os códigos antigos. Sincronize a nova cópia com o local da equipa e destrua as impressões antigas e capturas de ecrã. Se esperar até restarem dois códigos, a janela de recuperação fica reduzida a esses dois.
Numa saída, o que vem primeiro: nova associação da 2FA ou recolha de permissões?
Primeiro a nova associação, depois a recolha. Se recolher apenas ambientes e acessos, a conta fica parada na segunda verificação e, no fim, será mesmo necessário o membro que sai fornecer os códigos. Concluída primeiro a troca de associação no lado da plataforma, as ações seguintes de recolha deixam de precisar dele.
Que relação há entre o navegador de impressão digital e a 2FA?
São duas camadas, cada uma com o seu campo. A 2FA verifica se quem faz login é o dono da conta; o navegador de impressão digital gere o ambiente em que o login acontece. O isolamento de ambiente mantém o Cookie, a impressão digital e o proxy de cada conta independentes e estáveis, reduzindo a probabilidade de verificações adicionais. Se a conta passa a segunda verificação continua a depender das definições de segurança no lado da plataforma, pelo que as duas camadas devem ser organizadas em conjunto.
Conclusão
Vista por partes, a gestão da 2FA resume-se a três tarefas: definir se o autenticador acompanha a pessoa ou a conta, tratar os códigos de backup como camada de recuperação até à anulação e fazer a transferência pela sequência fixa de nova associação, entrega de materiais e mudança de ambiente. Nenhuma é pesada; o difícil é manter alguém a cumprir a lista quando as contas se multiplicam.
As equipas que ainda não têm este processo podem começar com duas contas. Mova o fator de verificação de uma para o local da equipa e mantenha a outra em posse individual. Na próxima mudança de pessoal, compare as duas transferências: se o processo funciona, a experiência responde.
O isolamento do lado do ambiente e a configuração de equipa já estão prontos no MostMate. Descarregue o MostMate, crie o primeiro grupo de ambientes e fixe de uma vez a titularidade das contas e o local dos fatores de verificação.

MOSTMATE
Gestão segura de múltiplas contas, sem complicação
Comece com sua primeira conta e use MostMate para construir operações multicontas mais seguras, inteligentes e eficientes.
- Perfis independentes. Identidades consistentes.
- Automação com IA · Saúde das contas · Operações em equipe



