
Gérer la 2FA d'une équipe multi-comptes : authenticator, codes de secours et passation des comptes
Les studios qui gèrent une matrice e-commerce ou social media se retrouvent souvent bloqués par la 2FA lors des changements d'équipe. Un opérateur doit partir ; parmi la douzaine de comptes plateforme qu'il détient, la moitié ont la double authentification activée. L'application authenticator est installée sur son propre téléphone. Le mot de passe peut être changé sur place, mais le code à six chiffres au moment de la connexion ne peut venir que de son téléphone.
La racine du problème : en usage personnel, la 2FA est un interrupteur de sécurité qu'on active puis qu'on oublie. Entre les mains d'une équipe multi-comptes, elle devient trois catégories d'actifs à gérer en continu : où est installé l'authenticator, où sont stockés les codes de secours, et comment tout transmettre quand une personne part. Si l'un des trois est mal organisé, le compte reste bloqué à l'étape de vérification, et dans les cas graves, on se retrouve enfermé dehors.
Cet article traite trois sujets dans l'ordre de gestion : définir d'abord le mode de déploiement de l'authenticator, gérer les codes de secours comme une couche de récupération, et suivre un ordre fixe pour la passation. Chaque partie propose des pratiques à recopier telles quelles dans le guide interne de l'équipe.
Quand les comptes se multiplient, la 2FA passe d'interrupteur de sécurité à objet d'exploitation
Le principe de la 2FA tient en une phrase : à la connexion, en plus du mot de passe, on fournit un second facteur détenu uniquement par le propriétaire du compte. Le difficile n'est pas l'activation, mais la multiplication des comptes : le second facteur s'étend de « mon téléphone personnel » à un lot d'appareils et de supports au sein de l'équipe, et l'objet à gérer change avec lui. Les changements se concentrent sur trois points :
- Amplification du volume : un membre qui garde plus d'une dizaine d'entrées dans son authenticator ne sait plus quelle entrée correspond à quel compte et doit toutes les tester au moment du rebinding.
- Séparation entre environnement et vérification : le navigateur anti-détection fige l'environnement de connexion de chaque compte, avec Cookie, empreinte et proxy indépendants, ce qui limite les contrôles de risque liés à la dérive d'environnement. Mais la vérification en deux étapes est un réglage de sécurité côté plateforme, qui se déroule en dehors du navigateur ; l'isolation d'environnement ne la remplace pas.
- Mobilité du personnel : l'authenticator suit la personne, et un départ devient un problème de passation.
Ces trois changements mènent à la même conclusion : la 2FA exige un processus d'équipe, au lieu de reposer sur la mémoire de chaque membre.
Commencer par définir le mode de déploiement : avec la personne ou avec le compte
Les applications authenticator courantes génèrent des codes à usage unique selon la norme RFC 6238 de l'IETF, autrement dit le TOTP. Une fois liée, l'application produit des codes selon l'heure, renouvelés toutes les 30 secondes, sans jamais dépendre du réseau. Ce mécanisme rend l'authenticator transférable : configurez-le sur un autre appareil et les codes se génèrent normalement.
Les méthodes de vérification n'ont pas toutes la même solidité. La CISA, l'agence américaine de cybersécurité, indique dans son guide MFA que tout MFA vaut mieux que rien, mais que les méthodes ne se valent pas. Le code SMS est le plus faible. L'application authenticator avec number matching est plus sûre, et FIDO/WebAuthn, résistant au phishing, est la plus solide des solutions généralement disponibles aujourd'hui. Une équipe multi-comptes doit au minimum éviter les SMS : changer de numéro ou refaire une carte les interrompt, et les numéros de plateformes de réception de SMS ajoutent un signal d'association supplémentaire.
Côté déploiement, deux approches seulement :
- Avec la personne : l'authenticator reste sur le téléphone personnel du membre, liaison rapide et accès au code commode au quotidien. En contrepartie, le facteur est lié à l'appareil : perte, changement de téléphone ou départ bloquent immédiatement la vérification.
- Avec le compte : le TOTP est centralisé dans le gestionnaire de mots de passe d'équipe ou un appareil dédié ; le code suit l'actif du compte, transférable et auditable. En contrepartie, chaque connexion demande une étape de plus pour récupérer le code. Aucun mode n'est absolument supérieur : tout se joue sur qui détient le facteur de vérification.
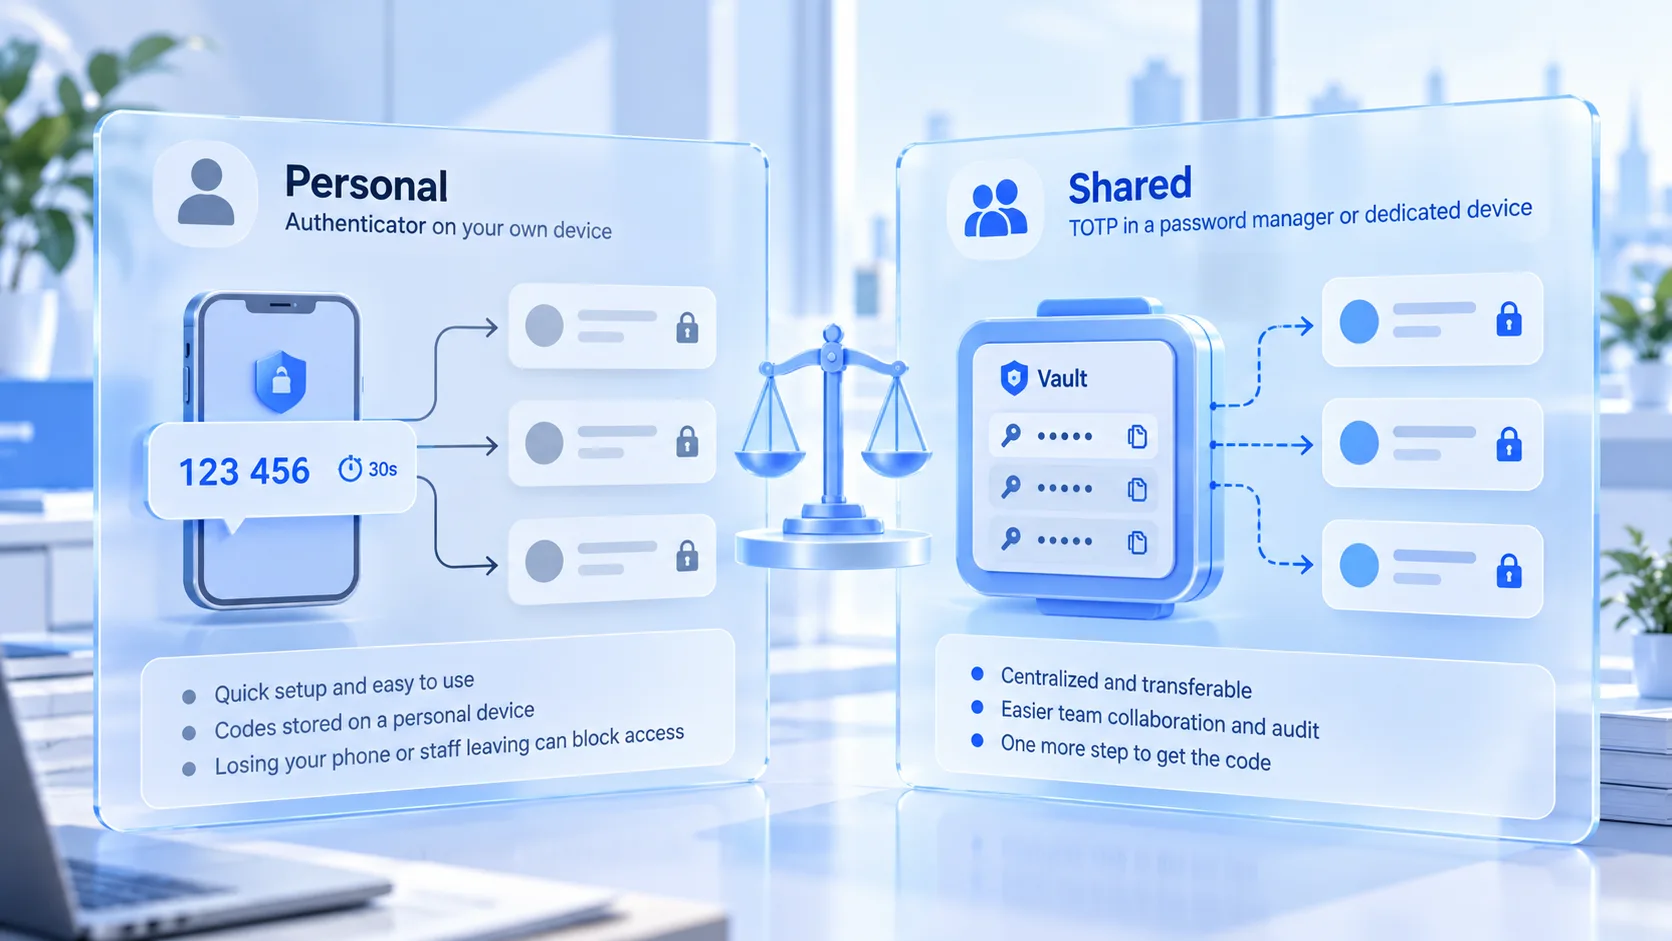
Le mode de déploiement peut suivre le poids du compte :
- Comptes à revenus principaux : avec le compte. Utilisés par plusieurs personnes, ces comptes exigent un facteur transférable et des codes de secours gérés à part.
- Comptes de milieu et de longue traîne : avec la personne est acceptable, à condition de prévoir un rebinding lors de la passation pour contenir la fenêtre à risque.
- Plateformes compatibles FIDO : privilégiez la clé physique ou le Passkey pour tirer plein parti de la protection anti-phishing, et revenez à l'application authenticator si les conditions manquent.
Avant de changer d'authenticator ou de téléphone, vérifiez que l'ancienne liaison peut être défaite normalement sur la plateforme, puis effectuez la nouvelle. Certaines plateformes imposent un délai de révision pour la défaite de liaison, pendant lequel aucun des deux authenticators ne fonctionne ; pour celles-ci, planifiez le rebinding avant la fenêtre de passation, pas le jour même.
Les codes de secours sont la couche de récupération : générés une fois, gérés jusqu'à invalidation
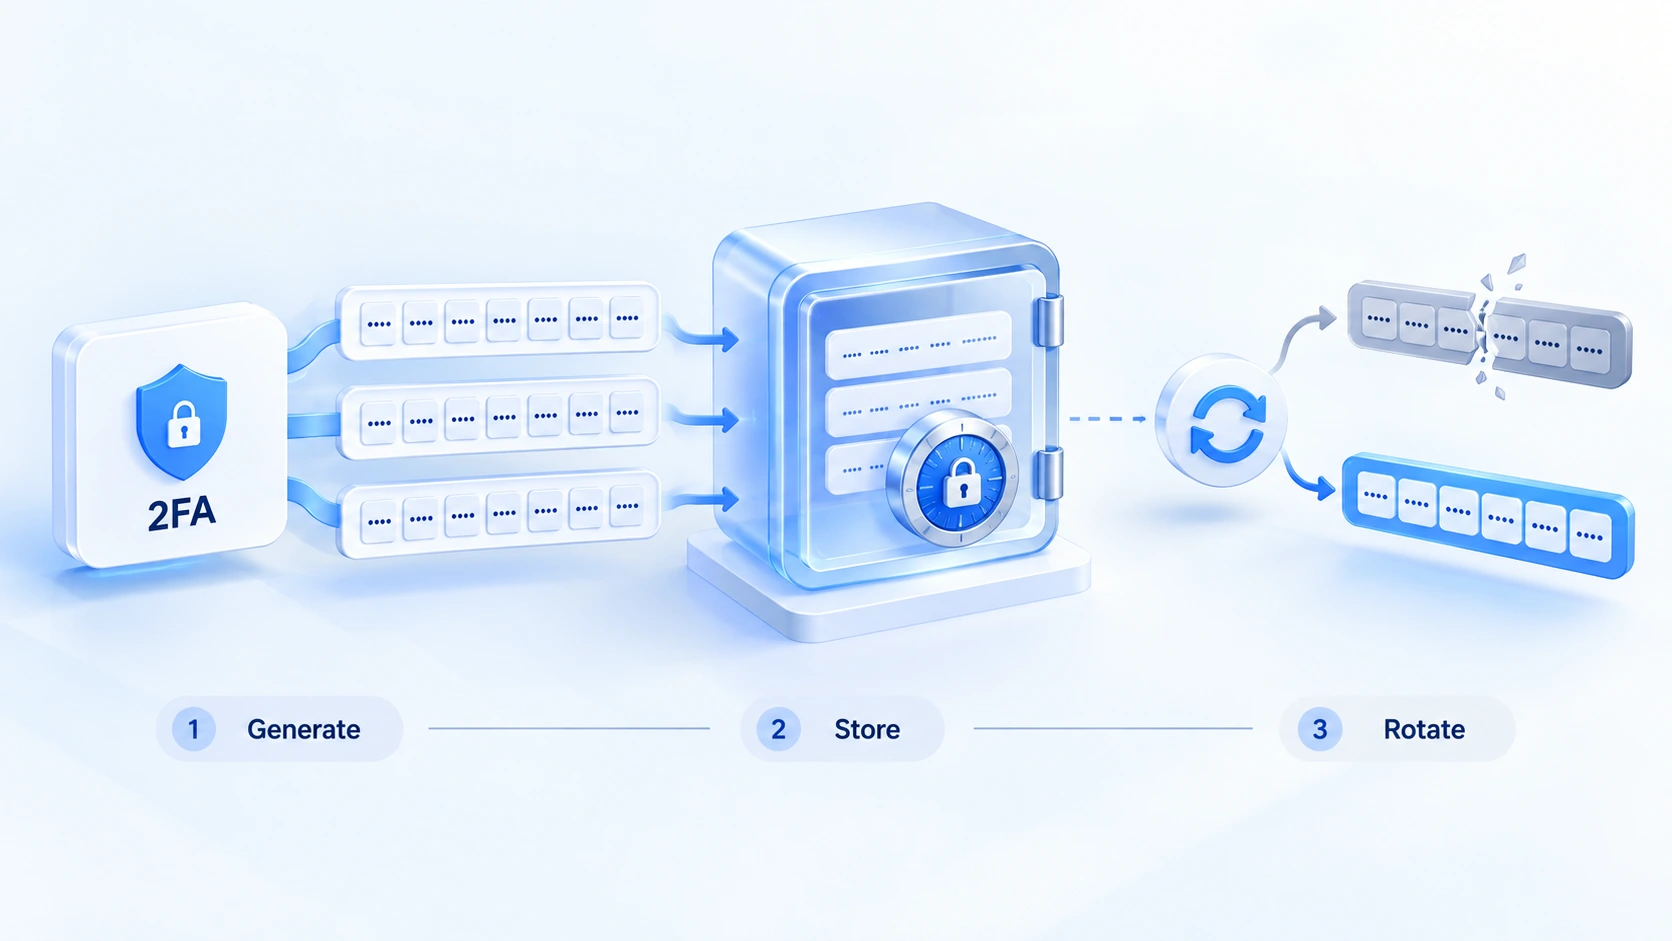
Les codes de secours sont un jeu de codes de récupération statiques émis une seule fois par la plateforme à l'activation de la 2FA ; c'est par eux qu'on rentre quand l'authenticator est perdu ou l'appareil endommagé. Le guide d'identité numérique de la NIST, SP 800-63B, classe séparément ces credentials pré-émis, utilisés un à un et invalidés après usage, sous le terme look-up secrets. Ce ne sont pas des codes dynamiques : inutiles au quotidien, ils constituent l'unique voie de récupération en cas d'incident. Deux objectifs de gestion : les trouver quand on en a besoin, et rendre inutilisable tout ce qui fuite.
Le choix de l'emplacement de stockage se compare à cette table :
| Emplacement | Risque principal | Cas adapté |
|---|---|---|
| Discussions de chat, notes personnelles | Se propage via appareils et comptes | Pas un stockage officiel |
| Gestionnaire de mots de passe d'équipe | Compromission du gestionnaire lui-même | Stockage principal ; 2FA sur le gestionnaire |
| Impression hors ligne ou disque chiffré | Irrécupérable en cas de perte ou dommage | Copie des comptes clés, sur un autre site |
L'ordre de la table suit la fréquence d'usage quotidienne ; pour les comptes clés, combinez deux couches. La discipline d'usage suit le stockage : conservez les codes de secours séparément du mot de passe du compte pour qu'une seule fuite n'emporte pas les deux couches. Dès qu'un code est utilisé, régénérez un jeu complet sur la plateforme et remplacez l'ancienne copie par la nouvelle. À chaque changement de personnel, toute ancienne copie détenue par un membre partant est traitée comme compromise et régénérée, qu'on la récupère ou non.
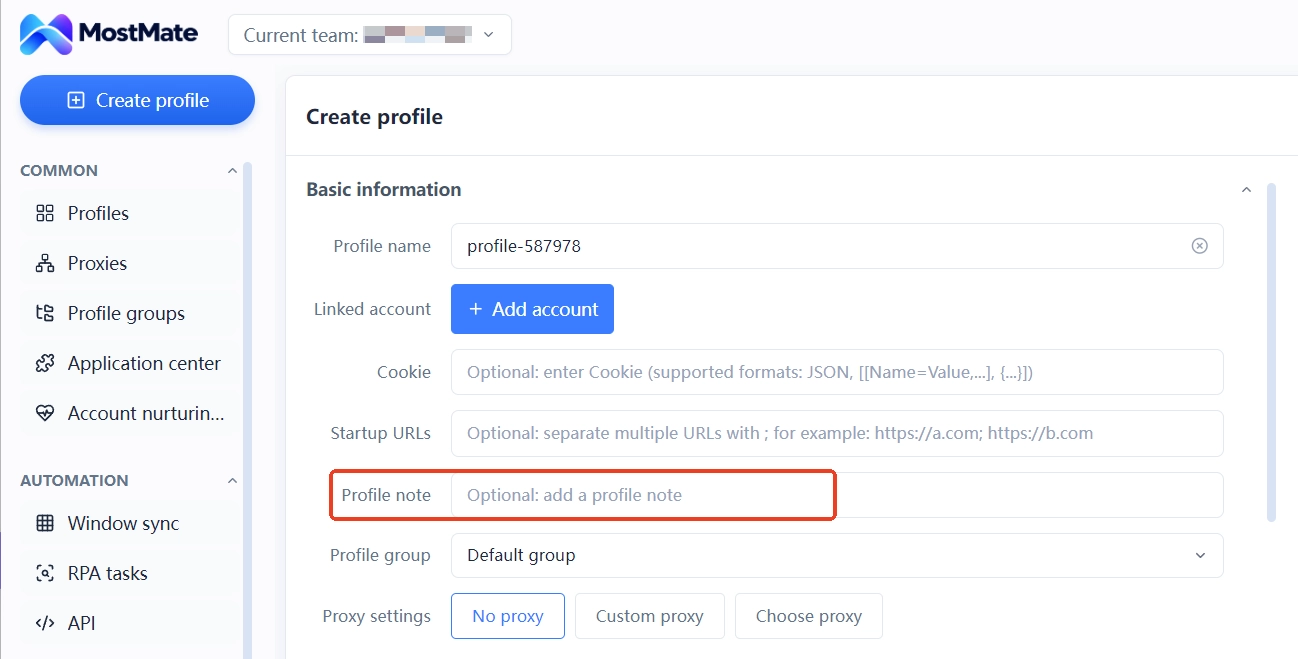
Il reste une question de repérage dans la collaboration d'équipe : quel compte est lié à quelle méthode de vérification, et dans quelle copie se trouvent les codes de secours. Les notes d'environnement de MostMate permettent de consigner ces repères : correspondance des comptes, type de méthode de vérification et emplacement des codes de secours s'inscrivent sur la ligne d'environnement, et chaque membre associe tout d'un coup d'œil en ouvrant la liste. Le code lui-même ne figure pas dans la note ; c'est une information de localisation qui y circule, pas un credential.
Passer en trois étapes : relier d'abord, transmettre les supports ensuite, déplacer l'environnement enfin
Une passation qui se bloque est presque toujours une erreur d'ordre. On retire les accès du membre, mais le repreneur ne peut pas entrer dans le compte parce que le code reste sur l'ancien téléphone ; ou bien le compte reste inutilisé deux semaines, pendant lesquelles les codes viennent à distance de la personne partie. Dans les deux cas, le coût vient de l'ordre. Le bon ordre : faire précéder la reprise des accès par le transfert de la 2FA :
1. Rebinding côté plateforme : dans les réglages de sécurité du compte, liez la 2FA à l'authenticator du repreneur, vérifiez sur place qu'un nouveau code passe, puis passez à l'étape suivante.
2. Transmission des supports de récupération : une fois la copie des codes de secours remise en main propre, régénérez un jeu complet sur la plateforme ; la nouvelle copie rejoint le stockage d'équipe, l'ancienne est invalidée.
3. Transfert côté environnement : une fois le compte accessible normalement, transmettez l'environnement, le proxy et la configuration au nouveau responsable, afin d'éviter le trou d'air où l'environnement est prêt mais le compte inaccessible.
Une fois les trois étapes accomplies, le facteur de vérification du compte est réellement transféré.
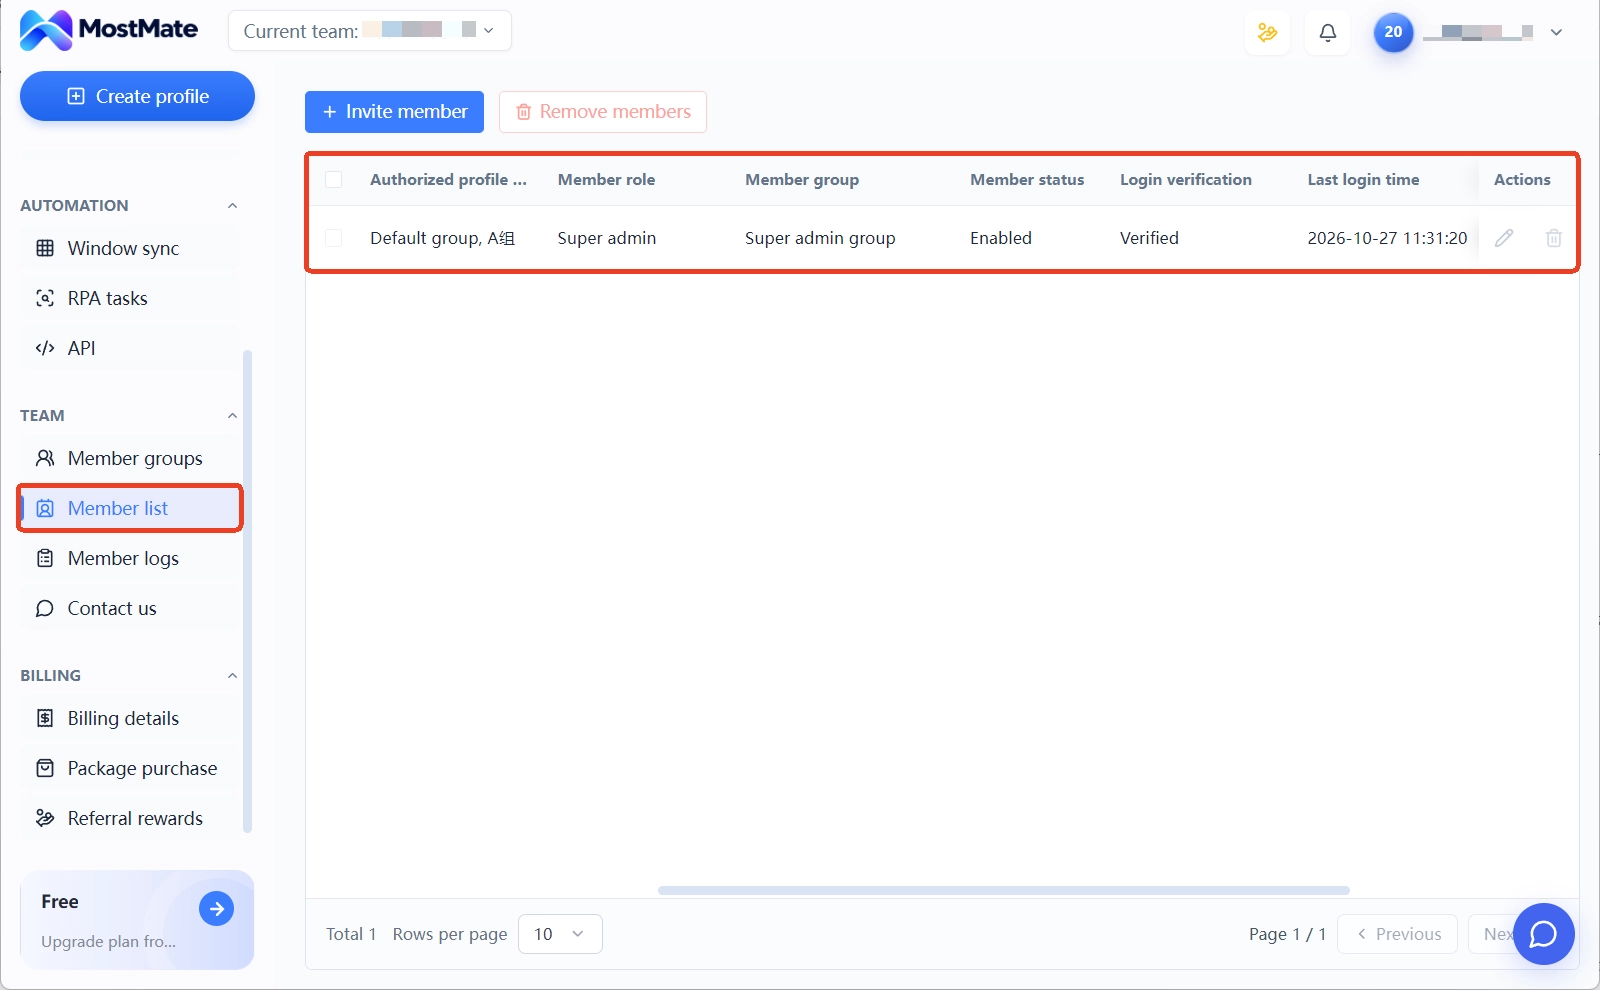
Côté environnement, MostMate offre des entrées toutes prêtes. MostMate est un navigateur anti-détection organisé par environnement : chaque compte a le sien, sans transfert de données entre environnements. En équipe, les environnements sont confiés aux membres par groupes d'environnements. La liste des membres affiche pour chacun ses groupes autorisés, son rôle et sa dernière connexion : on voit d'un coup d'œil ce qui manque au repreneur. La page de présentation décrit plus en détail cette architecture d'isolation et de collaboration.
La traçabilité de la passation repose sur les journaux des membres. Le journal de connexions permet de vérifier depuis quels appareils le membre partant s'est connecté récemment ; les journaux de partage et de transfert d'environnements confirment qui a manipulé quoi avant et après la passation. Chaque entrée porte l'heure, le type d'opération, le membre et l'IP : en cas de problème, on peut remonter à la source.
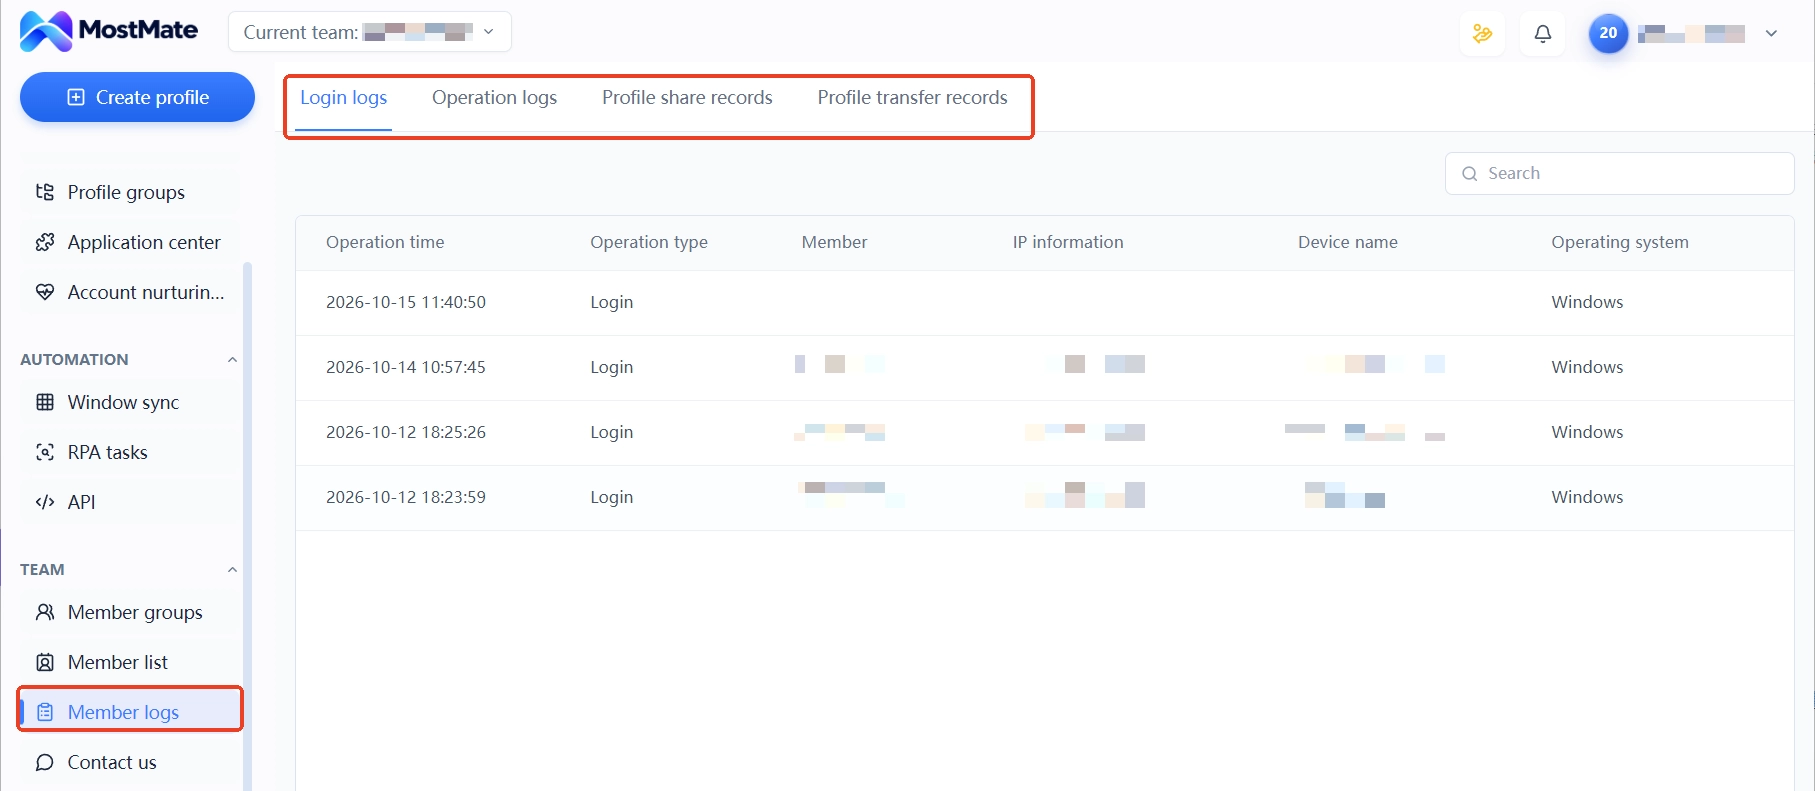
L'état de la 2FA vit dans les réglages de sécurité de chaque plateforme ; MostMate gère les environnements et la collaboration d'équipe, pas les authenticators des comptes plateforme. Lors de l'inventaire de départ, faites procéder au rebinding par le membre partant sur la plateforme, faites une connexion complète avec le nouvel authenticator par le repreneur pour confirmer, et consignez cette vérification dans la checklist de passation. La vérification compte par compte est incontournable, mais faite le jour de la passation, elle épargne bien des recherches a posteriori.
La reprise des droits côté environnement comporte encore deux volets : les groupes et le statut des membres. La checklist et l'usage des journaux sont détaillés pas à pas dans Sécurité multi-comptes : groupes, journaux et traçabilité de passation. Suivez-le une fois avant la passation pour éviter les oublis.
Questions fréquentes
L'authenticator est perdu : peut-on récupérer le compte ?
Oui, à condition d'avoir les codes de secours. À la connexion, choisissez l'option « je ne peux pas fournir de code », saisissez n'importe quel code de secours encore valide et vous entrez. Première chose à faire ensuite : régénérer un jeu complet de codes et relier un nouvel authenticator. Si les codes de secours sont perdus aussi, il ne reste que la procédure de réclamation d'identité de la plateforme, bien plus longue que la récupération par codes de secours ; pour prévenir vol de compte et perte de données, voir l'article Gestion des actifs de compte.
Les codes de secours s'épuisent : que faire ?
Dès qu'un code est utilisé, régénérez un jeu complet : la régénération invalide les anciens codes. La nouvelle copie rejoint le stockage d'équipe, et les impressions ou captures d'écran anciennes sont détruites. Attendez d'être aux deux derniers codes et votre fenêtre de récupération ne compte plus que deux codes.
Départ d'un membre : rebinder la 2FA d'abord ou retirer les accès d'abord ?
Rebinder d'abord, retirer ensuite. Si l'on retire seulement environnements et accès, le compte reste bloqué à la double vérification et il faudra quand même que le membre partant fournisse des codes. Une fois la liaison refaite côté plateforme, les étapes suivantes se passent sans lui.
Quel lien entre navigateur anti-détection et 2FA ?
Les deux couches gèrent chacune leur segment. La 2FA vérifie « la personne qui se connecte est-elle le propriétaire du compte » ; le navigateur anti-détection gère « dans quel environnement se produit la connexion ». L'isolation d'environnement maintient Cookie, empreinte et proxy de chaque compte indépendants et stables, réduisant la probabilité de déclencher des contrôles de risque. Le passage de la double vérification dépend toujours des réglages de sécurité côté plateforme : les deux couches s'organisent ensemble.
Conclusion
Vue en morceaux, la gestion de la 2FA tient en trois actions : définir si l'authenticator va avec la personne ou avec le compte, gérer les codes de secours comme une couche de récupération jusqu'à invalidation, et suivre un ordre fixe pour la passation : rebinding, transmission, transfert d'environnement. Rien de lourd ; la difficulté est de trouver encore quelqu'un pour suivre la checklist quand les comptes se multiplient.
Une équipe qui n'a pas encore ce processus peut commencer avec deux comptes. Transférez le facteur de vérification de l'un dans le stockage d'équipe, gardez l'autre en détention personnelle. Au prochain changement de personnel, comparez les deux passations : la réponse sur l'utilité du processus vient d'elle-même.
L'isolation d'environnement et la configuration d'équipe sont déjà prêtes chez MostMate : téléchargez MostMate, créez votre premier groupe d'environnements et fixez ensemble l'appartenance des comptes et l'emplacement des facteurs de vérification.

MOSTMATE
Gérez plusieurs comptes en sécurité, tout simplement
Commencez avec votre premier compte et utilisez MostMate pour construire des opérations multicomptes plus sûres, intelligentes et efficaces.
- Des profils indépendants. Des identités cohérentes.
- Automatisation par IA · État des comptes · Travail en équipe



