
Jak zespół z wieloma kontami zarządza 2FA: podział ról aplikacji, kodów zapasowych i przekazania kont
Studia prowadzące zespoły w e-commerce i social mediach często utykają na 2FA przy zmianie personelu. Jeden z operatorów odchodzi, a na kilkunastu kontach platformowych pod jego nazwiskiem dwustopniowa weryfikacja jest włączona na połowie. Aplikacja uwierzytelniająca stoi na jego prywatnym telefonie: hasło można zmienić od ręki, a sześciocyfrowy kod logowania pozostaje tylko czekać, aż wyskoczy na jego telefonie.
Korzeń problemu tkwi w tym, że przy użytku prywatnym 2FA wygląda jak bezpiecznik: włączyłeś i zapomniałeś. W zespole z wieloma kontami staje się trzema rodzajami aktywów wymagającymi stałego zarządzania: gdzie stoi aplikacja, gdzie leżą kody zapasowe i jak przekazać dostęp, gdy ktoś odchodzi. Jeśli choć jeden rodzaj nie jest ogarnięty, konto utyka na etapie weryfikacji. W gorszym razie zespół zostaje z zamkniętymi drzwiami.
Ten artykuł omawia trzy sprawy w kolejności zarządzania. Najpierw ustalasz tryb wdrożenia aplikacji uwierzytelniającej, potem prowadzisz kody zapasowe jako warstwę odzyskiwania, a przekazanie kont idzie po ustalonej kolejności. W każdej części znajdziesz praktykę, którą można przepisać prosto do zasad zespołu.
Gdy kont jest dużo, 2FA przestaje być przełącznikiem, a staje się obiektem operacji
Zasada 2FA mieści się w jednym zdaniu. Przy logowaniu oprócz hasła podajesz drugi czynnik weryfikacji, który ma tylko właściciel konta. Trudność nie polega na włączeniu, lecz na tym, że przy rosnącej liczbie kont drugi czynnik rozlewa się z prywatnego telefonu na cały zestaw urządzeń i materiałów zespołu, a obiekt zarządzania się zmienia. Konkretne zmiany koncentrują się w trzech miejscach:
- Mnożenie się pozycji: pracownik z kilkunastoma wpisami w aplikacji nie rozpoznaje, który wpis pasuje do którego konta, i przy przewiązaniu przerabia je po kolei.
- Rozdzielenie środowiska i weryfikacji: przeglądarka antydetect utrwala środowisko logowania każdego konta, Cookie, odcisk i proxy są niezależne, więc kontrola ryzyka rzadko odpala się przez dryf środowiska. Ale drugi czynnik to ustawienie bezpieczeństwa konta po stronie platformy, dzieje się poza przeglądarką i izolacja środowiska go nie zastąpi.
- Przepływ ludzi: aplikacja idzie z człowiekiem, a odejście staje się tematem przekazania.
Wszystkie trzy zmiany prowadzą do jednego wniosku: 2FA potrzebuje procesu zespołowego, a nie nadziei, że każdy członek pamięta, gdzie co powiązał.
Najpierw ustal tryb wdrożenia aplikacji: przy człowieku czy przy koncie
Popularne aplikacje uwierzytelniające generują jednorazowe kody według specyfikacji IETF RFC 6238, znanej jako TOTP. Po powiązaniu aplikacja wystawia kody według czasu i rotuje je co 30 sekund, internet nie jest do tego potrzebny. Ten mechanizm czyni aplikację przenośną: wpisz sekret od nowa na innym urządzeniu, a kody będą się generować jak dawniej.
Metody weryfikacji różnią się siłą. Amerykańska agencja cyberbezpieczeństwa CISA formułuje to w wytycznych MFA tak: każdy MFA jest lepszy niż żaden, ale metody nie są równorzędne. Kod SMS jest najsłabszy. Aplikacja z dopasowaniem numeru jest pewniejsza, a weryfikacja antyphishingowa typu FIDO/WebAuthn to najmocniejsza z powszechnie dostępnych opcji. Zespoły z wieloma kontami powinny co najmniej omijać SMS. Zmiana numeru czy wymiana karty przerywa weryfikację, a numery z platform do odbierania SMS dokładają dodatkowe sygnały powiązań.
W wdrażaniu istnieją tylko dwa podejścia:
- Przy człowieku: aplikacja stoi na prywatnym telefonie członka, wiązanie szybkie, kody pod ręką. Cena: drugi czynnik jest sklejony z urządzeniem, więc utrata, wymiana telefonu albo odejście od razu blokują weryfikację.
- Przy koncie: TOTP trafia centralnie do zespołowego menedżera haseł albo dedykowanego urządzenia, kody idą za aktywem konta, można je przekazać i poddać audytowi. Cena: dodatkowy krok pobrania kodu przy zwykłym logowaniu. Żaden tryb nie jest jednoznacznie lepszy, różnica polega na tym, kto trzyma drugi czynnik.
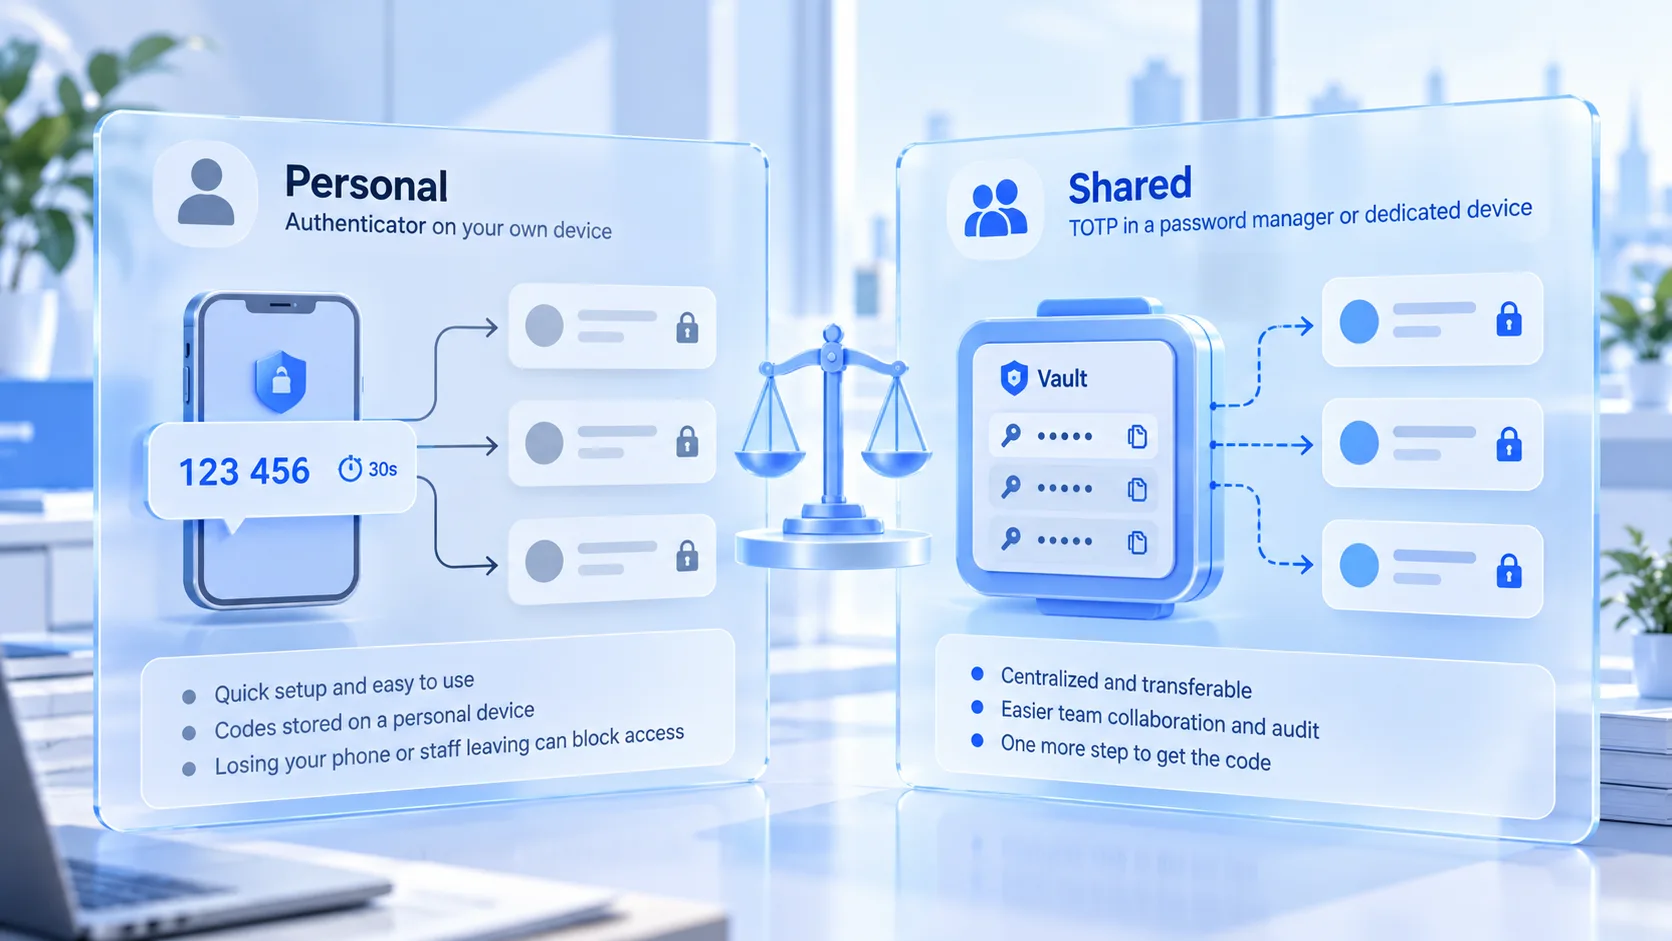
Tryb wdrożenia można dobrać według wagi konta:
- Kluczowe konta przychodowe: przy koncie. Korzysta z nich kilku ludzi, drugi czynnik musi dać się przekazać, a kody zapasowe prowadzi się osobno.
- Konta średnie i długi ogon: przy człowieku jest w porządku, przy przekazaniu dorzuca się jedno przewiązanie, żeby okno ryzyka było krótkie.
- Platformy ze wsparciem FIDO: najpierw klucz sprzętowy albo Passkey, żeby wykorzystać całą siłę antyphishingu, a gdy warunków brak, powrót do aplikacji.
Zanim zmienisz aplikację lub telefon, upewnij się, że starą przypisaną weryfikację da się na platformie normalnie zdjąć, i dopiero potem zakładaj nową. Niektóre platformy mają okres weryfikacji dla odwiązania, w którym ani stara, ani nowa aplikacja nie działa. Na takich platformach przewiązanie planuj przed oknem przekazania, a nie w sam dzień przekazania.
Kody zapasowe jako warstwa odzyskiwania: generuj raz, prowadź do unieważnienia
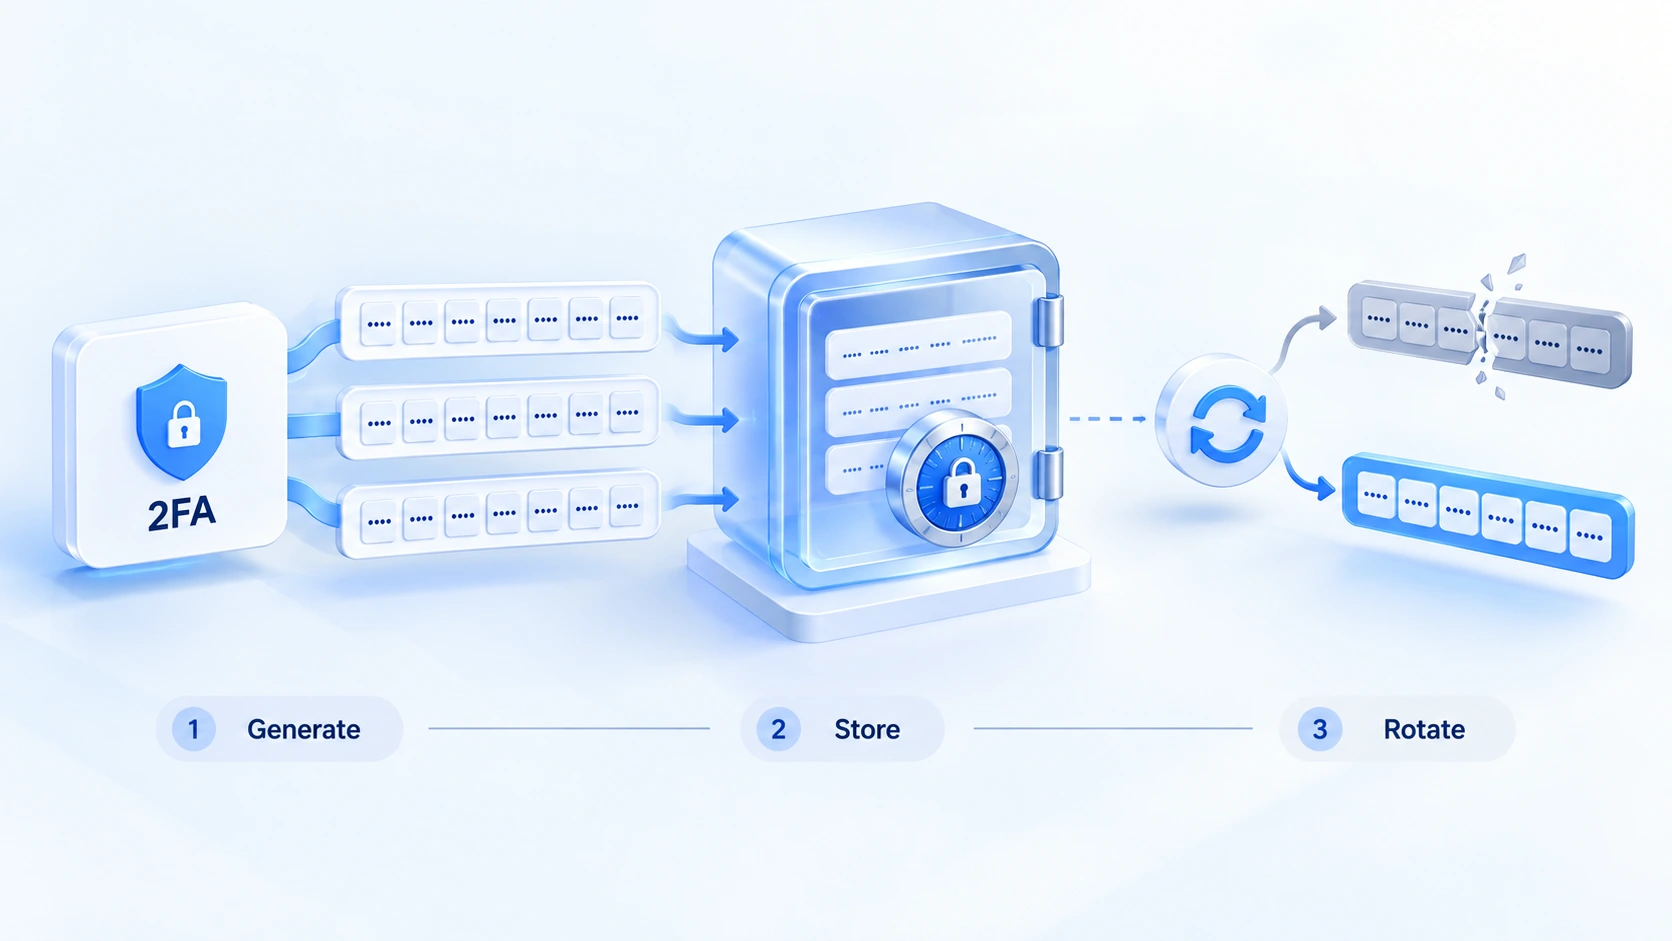
Kody zapasowe to zestaw statycznych kodów odzyskiwania, które platforma wydaje jednorazowo przy włączaniu 2FA; gdy aplikacja się zgubi albo urządzenie padnie, to właśnie one otwierają drzwi. NIST w wytycznych tożsamości cyfrowej SP 800-63B wydziela takie poświadczenia, wydawane z góry, zużywane pojedynczo i unieważniane po użyciu, do osobnej klasy pod nazwą look-up secrets. To nie to samo, co kody dynamiczne: na co dzień leżą odłogiem, a w kryzysie są jedyną drogą odzyskiwania. Celów zarządzania jest dwa: żeby kod był do znalezienia, gdy jest potrzebny, i żeby po wycieku nikomu obcemu nie otworzył drzwi.
Wybór miejsca przechowywania wygodnie sprawdzać przy tej tabeli:
| Miejsce przechowywania | Główne ryzyko | Kiedy się nadaje |
|---|---|---|
| Czaty i prywatne notatki | Rozchodzą się z urządzeniem i kontem | Nie jako oficjalne miejsce |
| Zespołowy menedżer haseł | Włamanie do samego menedżera | Główne miejsce, z osobną 2FA |
| Wydruk lub szyfrowany dysk | Zguba lub uszkodzenie: brak odzysku | Kopia kluczowych kont, w innym miejscu |
Kolejność w tabeli idzie po częstotliwości codziennego użytku; przy kluczowych kontach warto trzymać obie warstwy. Dyscyplina użytkowania idzie za przechowywaniem. Kody zapasowe trzymaj oddzielnie od hasła konta, żeby jedna wycieka nie zabrała obu warstw. Zużyłeś kod: od razu generuj na platformie nowy pełny zestaw, świeża kopia zastępuje starą. Przy zmianach kadrowych każda stara kopia u odchodzącego, zwrócona czy nie, liczy się jako wyciek: generuj nowy zestaw.
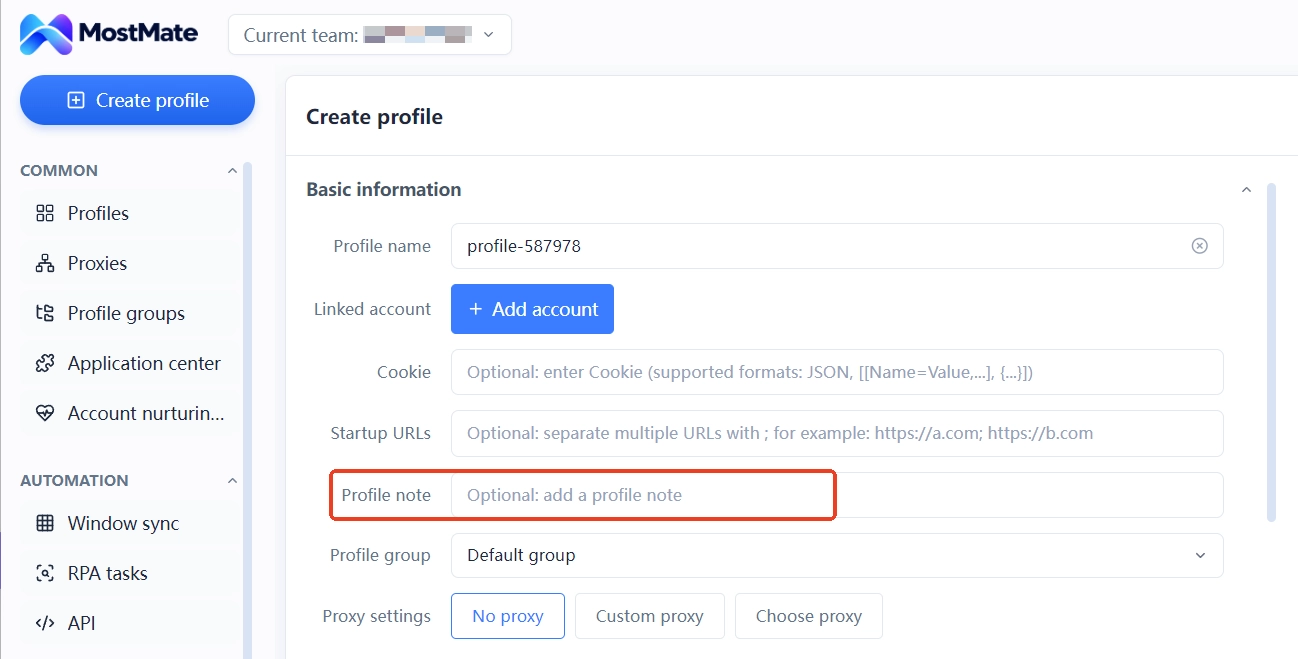
W pracy zespołowej zostaje jeszcze kwestia odnajdywania: które konto ma jaką metodę weryfikacji i w której kopii leżą kody zapasowe. Do takich notatek w MostMate służą notatki środowiska. Przypisanie kont, typ weryfikacji i miejsce przechowywania kodów wpisuje się w wierszu środowiska, członek otwiera listę środowisk i od razu trafia. Same kody do notatek nie trafiają: krąży w nich informacja o lokalizacji, a nie poświadczenia.
Przekazanie w trzech odcinkach: najpierw przewiązanie, potem materiały odzyskiwania, na końcu środowisko
Przekazanie najczęściej staje w miejscu przez złą kolejność. Członkowi odebrano prawa do logowania, a następca do konta wejść nie może, bo kody wciąż mieszkają na starym telefonie. Albo konto dwa tygodnie leży odłogiem, a przez cały ten czas kody zdalnie podpowiada już nieobecny pracownik. W obu wypadkach koszt bierze się z kolejności. Właściwa kolejność: przekazanie 2FA następuje przed odebraniem uprawnień:
1. Przewiązanie po stronie platformy: w ustawieniach bezpieczeństwa konta przełącz 2FA na aplikację następcy, od razu sprawdź, że nowy kod przechodzi, i dopiero ruszaj dalej.
2. Przekazanie materiałów odzyskiwania: kopię kodów zapasowych przekaż osobiście, potem wygeneruj na platformie nowy pełny zestaw, świeża kopia wędruje do zespołowego schowka, stara zostaje unieważniona.
3. Przekazanie środowiska: gdy konto otwiera się już zwykłym logowaniem, przekaż nowemu opiekunowi środowisko, proxy i konfigurację, żeby nie wyszedł okres, w którym środowisko jest, a do konta wejść nie ma jak.
Po trzech krokach drugi czynnik konta jest naprawdę przekazany.
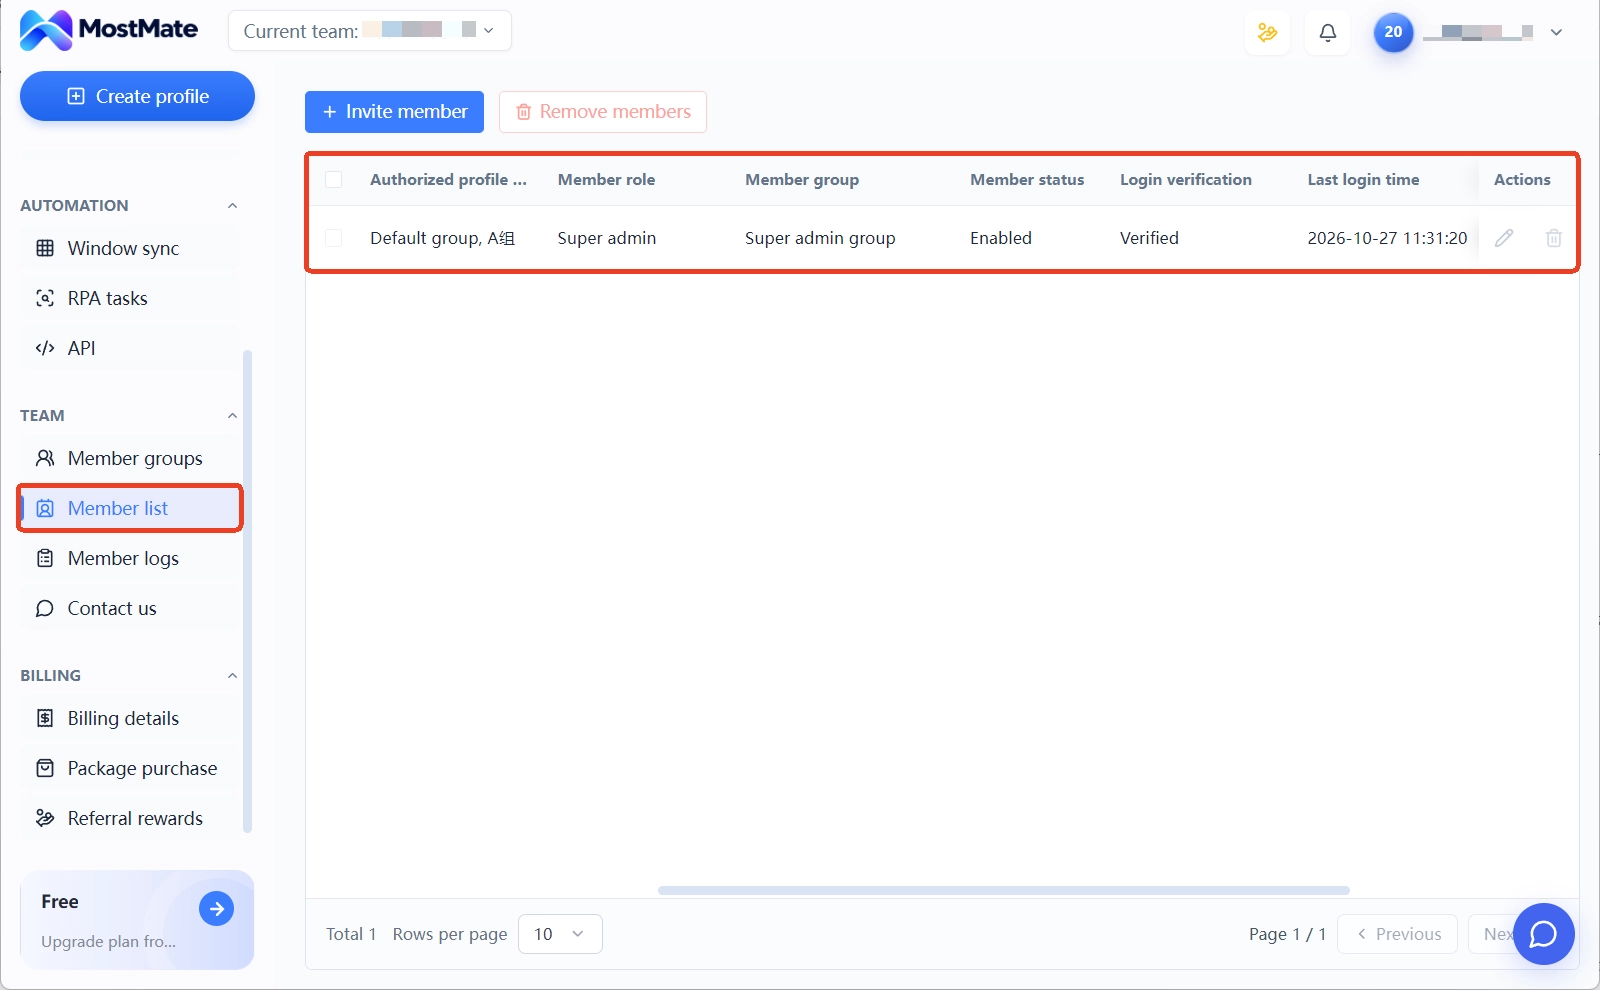
Działania po stronie środowiska mają w MostMate gotowe wejścia. MostMate to przeglądarka antydetect, w której jednostką jest środowisko, każde konto ma swoje, a środowiska nie przenoszą między sobą danych. W trybie zespołowym środowiska trafiają do członków przez grupy środowisk. Na liście członków widać, które grupy środowisk ma przydzielone każdy z nich, jego rolę i czas ostatniego logowania, więc brakujące uprawnienia następcy widać od razu. Strona produktu pełniej opisuje tę strukturę izolacji i współpracy: Czym jest MostMate.
Ślad przekazania zostawiają dzienniki członków. Z dziennika logowań sprawdzisz, z jakich urządzeń ostatnio wchodził odchodzący pracownik. Zapisy udostępnień i przekazań środowisk potwierdzają, kto miał styczność przed i po przekazaniu. Każdy zapis niesie czas operacji, jej typ, członka i adres IP, więc przy problemach da się wszystko odtworzyć.
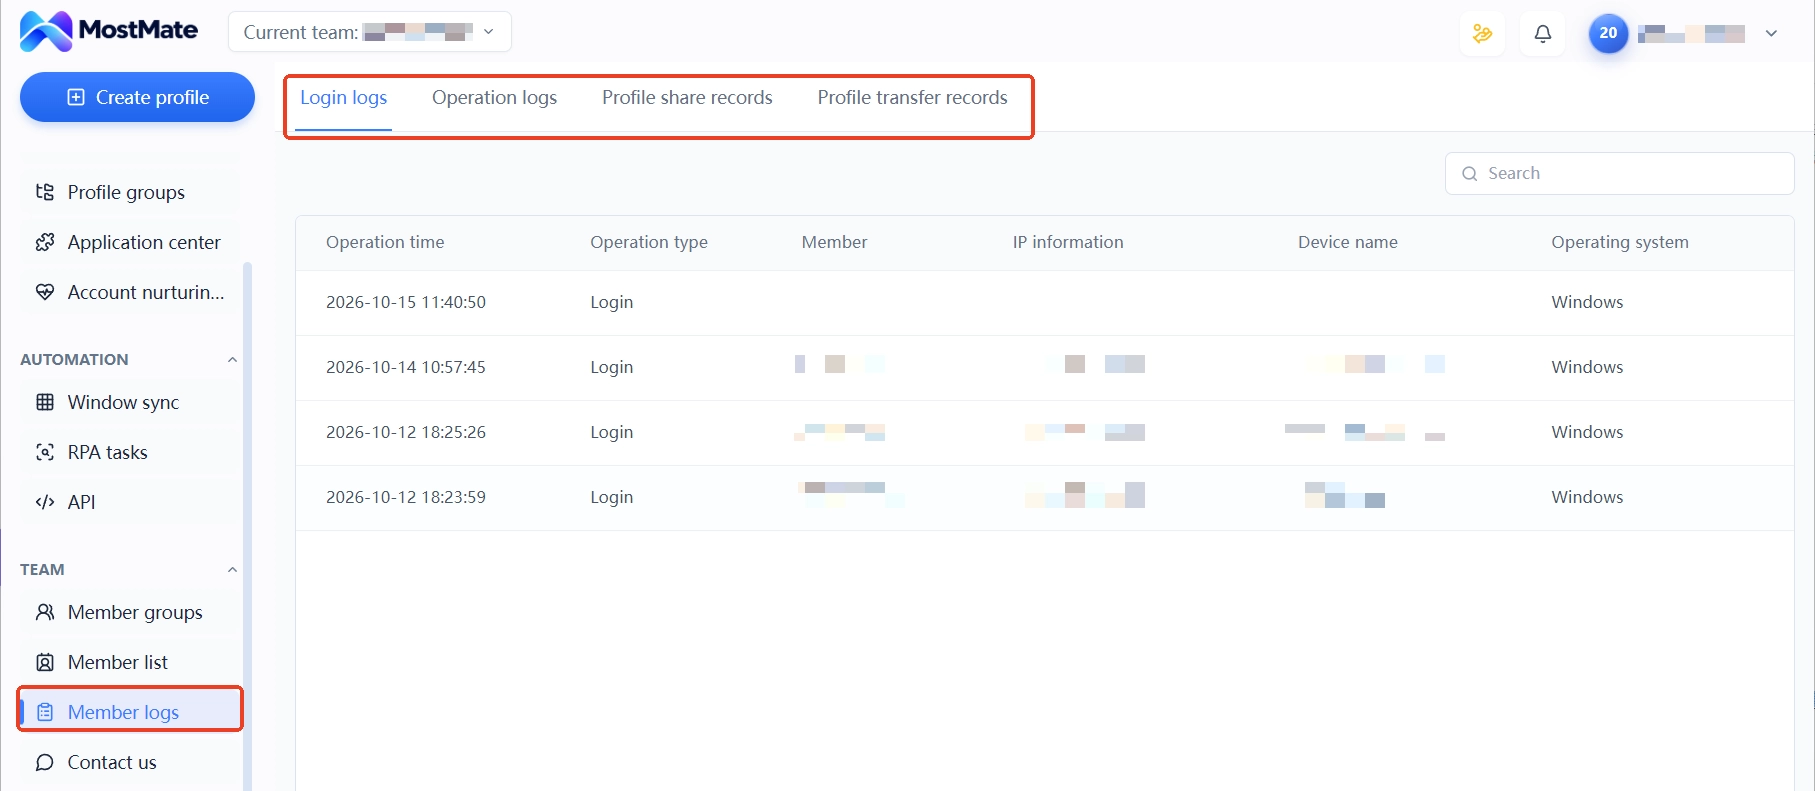
Stan 2FA mieszka w ustawieniach bezpieczeństwa każdej platformy, MostMate prowadzi środowiska i współpracę zespołu, a aplikacjami kont platformowych nie gospodaruje. Przy odejściu poproś odchodzącego o przewiązanie 2FA na platformie, następca raz zaloguje się nową aplikacją dla pewności, a ta potwierdzona chwila trafia do checklisty przekazania. Sprawdzanie logowaniem konta po koncie nie do pominięcia, ale w dniu przekazania kosztuje mniej niż szukanie winnych po fakcie.
W odbieraniu uprawnień po stronie środowiska zostają jeszcze dwie czynności: grupy i status członków. Checklistę i pracę z dziennikami rozkłada krok po kroku artykuł Zarządzanie bezpieczeństwem wielu kont: grupy, dzienniki i ślady przekazania. Przejdź go przed przekazaniem, a nic nie umknie.
Częste pytania
Aplikacja zginęła: czy konto da się jeszcze odzyskać?
Tak, pod warunkiem że kody zapasowe są w ręku. Przy logowaniu wybierz opcję „nie mam kodu", wpisz dowolny ważny kod zapasowy i jesteś w środku. Pierwsza rzecz po wejściu: wygeneruj cały zestaw kodów od nowa i przewiąż nową aplikację. Gdy zginęły i kody, zostaje odwołanie do platformy, a ten cykl trwa znacznie dłużej niż odzyskiwanie przez kody. O zabezpieczeniach przed kradzieżą konta i utratą danych piszemy w układzie artykułu Zarządzanie aktywami kont.
Co robić, gdy kody zapasowe się kończą?
Zużyłeś jeden kod: generuj od razu nowy pełny zestaw, bo ta czynność unieważnia stare kody. Świeża kopia trafia od razu do zespołowego schowka, stare wydruki i zrzuty ekranu niszczysz przy okazji. Czekasz do ostatnich dwóch kodów: całe okno odzyskiwania kurczy się do dwóch kodów.
Odejście członka: najpierw przewiązanie 2FA czy odebranie uprawnień?
Najpierw przewiązanie, potem odbiór praw. Jeśli zabierzesz tylko środowiska i prawa do logowania, konto utknie na drugim czynniku, a w ostateczności i tak trzeba będzie, żeby odchodzący dyktował kody. Gdy zmiana przypisania jest już zrobiona po stronie platformy, dalsze kroki idą bez jego udziału.
Jak przeglądarka antydetect ma się do 2FA?
Każda warstwa czuwa nad swoim. 2FA sprawdza, czy to loguje się właściciel konta, a przeglądarka antydetect odpowiada za to, w jakim środowisku logowanie się dzieje. Izolacja środowiska trzyma Cookie, odcisk i proxy każdego konta niezależne i stabilne, więc rzadziej odpala się weryfikacja kontroli ryzyka. Czy konto przejdzie drugi czynnik, nadal rozstrzygają ustawienia bezpieczeństwa platformy, więc obie warstwy ustawia się razem.
Podsumowanie
Zarządzanie 2FA rozbija się na trzy rzeczy. Aplikacja: ustal, czy przy człowieku, czy przy koncie. Kody zapasowe: prowadź jako warstwę odzyskiwania aż do unieważnienia. Przekazanie: po stałej kolejności przewiązanie, przekazanie materiałów, przekazanie środowiska. Żadna nie jest ciężka, trudno o coś innego: żeby przy wielu kontach ktoś wciąż chodził po checkliście.
Zespołom bez takiego procesu warto zacząć od dwóch kont. W jednym przenieś drugi czynnik do zespołowego schowka, drugie zostaw w rękach prywatnych. Przy następnej zmianie kadrowej porównaj oba przekazania, a przydatność procesu okaże się od razu.
Izolacja środowisk i ustawienia zespołowe w MostMate już czekają: pobierz MostMate, utwórz pierwszą grupę środowisk i przypnij w niej zarówno przynależność kont, jak i miejsce przechowywania drugiego czynnika.

MOSTMATE
Bezpieczne zarządzanie wieloma kontami, bez komplikacji
Zacznij od pierwszego konta i z MostMate buduj bezpieczniejsze, inteligentniejsze i wydajniejsze operacje obejmujące wiele kont.
- Niezależne profile. Spójne tożsamości.
- Automatyzacja AI · Kondycja kont · Praca zespołowa



