
Paano pamahalaan ng multi-account team ang 2FA: authenticator, backup codes, at account turnover
Madalas ma-stuck sa 2FA ang mga studio na namamahala ng e-commerce o social media teams kapag nagbabago ang tao. Aalis ang isang operator, at kalahati ng dosena platform accounts sa pangalan niya ay may two-step verification. Nasa sarili niyang telepono ang authenticator: pwedeng palitan agad ang password, pero ang anim na digit na code sa login ay lalabas lang sa telepono niya.
Nasa ugat ng problema ang ganito: sa personal na gamit, ang 2FA ay safety switch na i-on lang at kalimutan na. Sa multi-account team, nagiging tatlong uri ito ng asset na kailangang pangangasiwaan nang tuloy-tuloy: nasaan ang authenticator, saan nakatago ang backup codes, at paano ipapasa kapag may aalis. Kapag may isa ang hindi maayos, naiipit ang account sa verification step. Sa malalang kaso, naka-lock na ito sa labas.
Tatlong bagay ang tinatalakay ng artikulong ito sa ayos ng pamamahala. Authenticator: unang tatayuin ang deployment method. Backup codes: hahawakan bilang recovery layer. Turnover: susundin ang fixed na pagkakasunod. May procedure sa bawat bahagi na pwedeng kopyahin nang direkta sa team playbook.
Kapag dumami ang accounts, ang 2FA ay hindi na lang safety switch kundi bagay na pinamamahalaan
Isang pangungusap lang ang prinsipyo ng 2FA. Sa login, bukod sa password, may pangalawang verification factor na tanging may-ari lang ng account ang hawak. Ang mahirap ay hindi ang pag-enable, kundi kapag dumami ang accounts, kumakalat ang pangalawang factor mula sa sariling telepono tungo sa batch ng devices at materials sa team, at nagbabago ang pinamamahalaan. Tatlong lugar ang pagbabago:
- Pagdami ng bilang: ang member na may dosena entry sa authenticator ay hindi na makilala kung aling entry ang aling account, at sinusubukan isa-isa sa re-binding.
- Paghihiwalay ng environment at verification: finifix ng antidetect browser ang login environment ng bawat account, hiwalay ang Cookie, fingerprint at proxy, kaya bihira ma-trigger ang risk check dahil sa environment drift. Pero ang two-step verification ay security setting ng account sa side ng platform, nangyayari sa labas ng browser, at hindi ito pinapalitan ng environment isolation.
- Paggalaw ng tao: sumasama sa tao ang authenticator, at ang pag-resign ay nagiging isyu ng handover.
Tatlong pagbabago, iisang konklusyon: kailangan ng 2FA ang team process, hindi pag-asa sa memorya ng bawat member kung saan siya nag-bind.
Authenticator muna: deployment method, sumasama sa tao o sa account
Ang mga pangunahing authenticator app ay gumagawa ng one-time codes base sa IETF standard na RFC 6238, kilala bilang TOTP. Pagkatapos ng binding, naglalabas ang authenticator ng codes ayon sa oras, nagro-rotate kada 30 segundo, at hindi umuubra sa network. Ginagawa ng mekanismong ito na napapalipat ang authenticator: ilipat sa ibang device, at gagana pa rin ang codes.
Magkaiba ang lakas ng mga verification method. Ayon sa CISA, ang US cybersecurity agency, sa MFA guide nito: mas mabuti ang kahit anong MFA kaysa wala, pero hindi pantay ang mga method. Pinakahina ang SMS codes. Mas matatag ang authenticator app na may number matching, at ang anti-phishing verification na FIDO/WebAuthn ang pinakamalakas sa malawakang available na solusyon ngayon. Kahit man lang iwasan ng multi-account team ang SMS. Napuputol ang verification kapag nagpalit ng number o nag-renew ng SIM, at may karagdagang linking signal pa ang numbers mula sa SMS receiving platforms.
Dalawa lang ang diskarte sa deployment:
- Sumasama sa tao: nasa personal na telepono ng member ang authenticator, mabilis ang binding at madaling kunin ang code araw-araw. Ang kapalit: nakatali sa device ang verification factor, kaya direkta naiipit ang verification sa pagkawala, pagpalit ng telepono o pag-resign.
- Sumasama sa account: nakalagay nang sentral ang TOTP sa team password manager o dedicated device, sumasama sa account assets ang codes, pwedeng ipasa at i-audit. Ang kapalit: may dagdag na hakbang ang member sa bawat login. Walang absolute na mas mahusay sa dalawa: nasa kung sino ang hawak ng verification factor ang pagkakaiba.
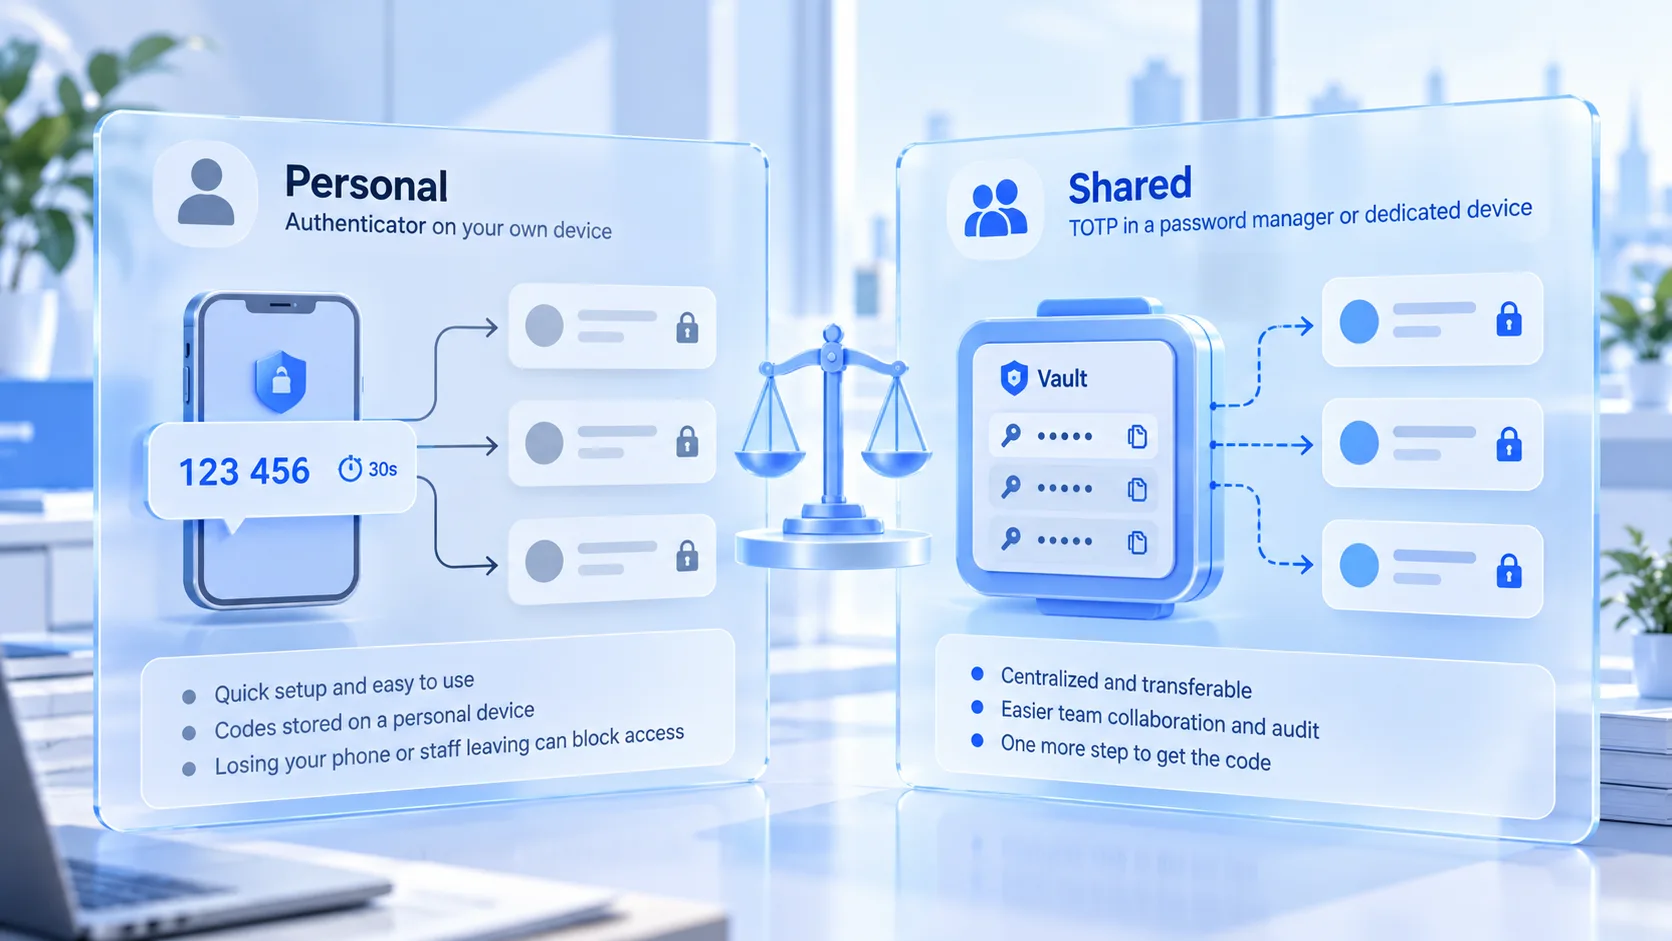
Maaaring piliin ang deployment method ayon sa bigat ng account:
- Core revenue accounts: sumasama sa account. Ginagamit ng iba't ibang tao ang mga ito, kaya dapat maipasa ang verification factor, at pinamamahalaan nang hiwalay ang backup codes.
- Mid at long-tail accounts: pwede ang sumasama sa tao, basta may extra re-binding sa handover para mapaliit ang risk window.
- Mga platform na sumusuporta sa FIDO: una ang hardware key o Passkey para gamitin nang buo ang anti-phishing strength; kapag kulang ang kondisyon, bumalik sa authenticator app.
Bago palitan ang authenticator o telepono, tiyakin muna na kayang ma-unbind nang normal ang lumang binding sa platform, bago gumawa ng bagong binding. May review period ang ilang platform sa unbinding kung saan hindi gumagana ang lumang at bagong authenticator; sa mga ganito, iskedyul ang re-binding bago ang handover window, hindi sa mismong araw ng handover.
Ang backup codes ay recovery layer: isang beses i-generate, pangangasiwaan hanggang sa i-invalidate
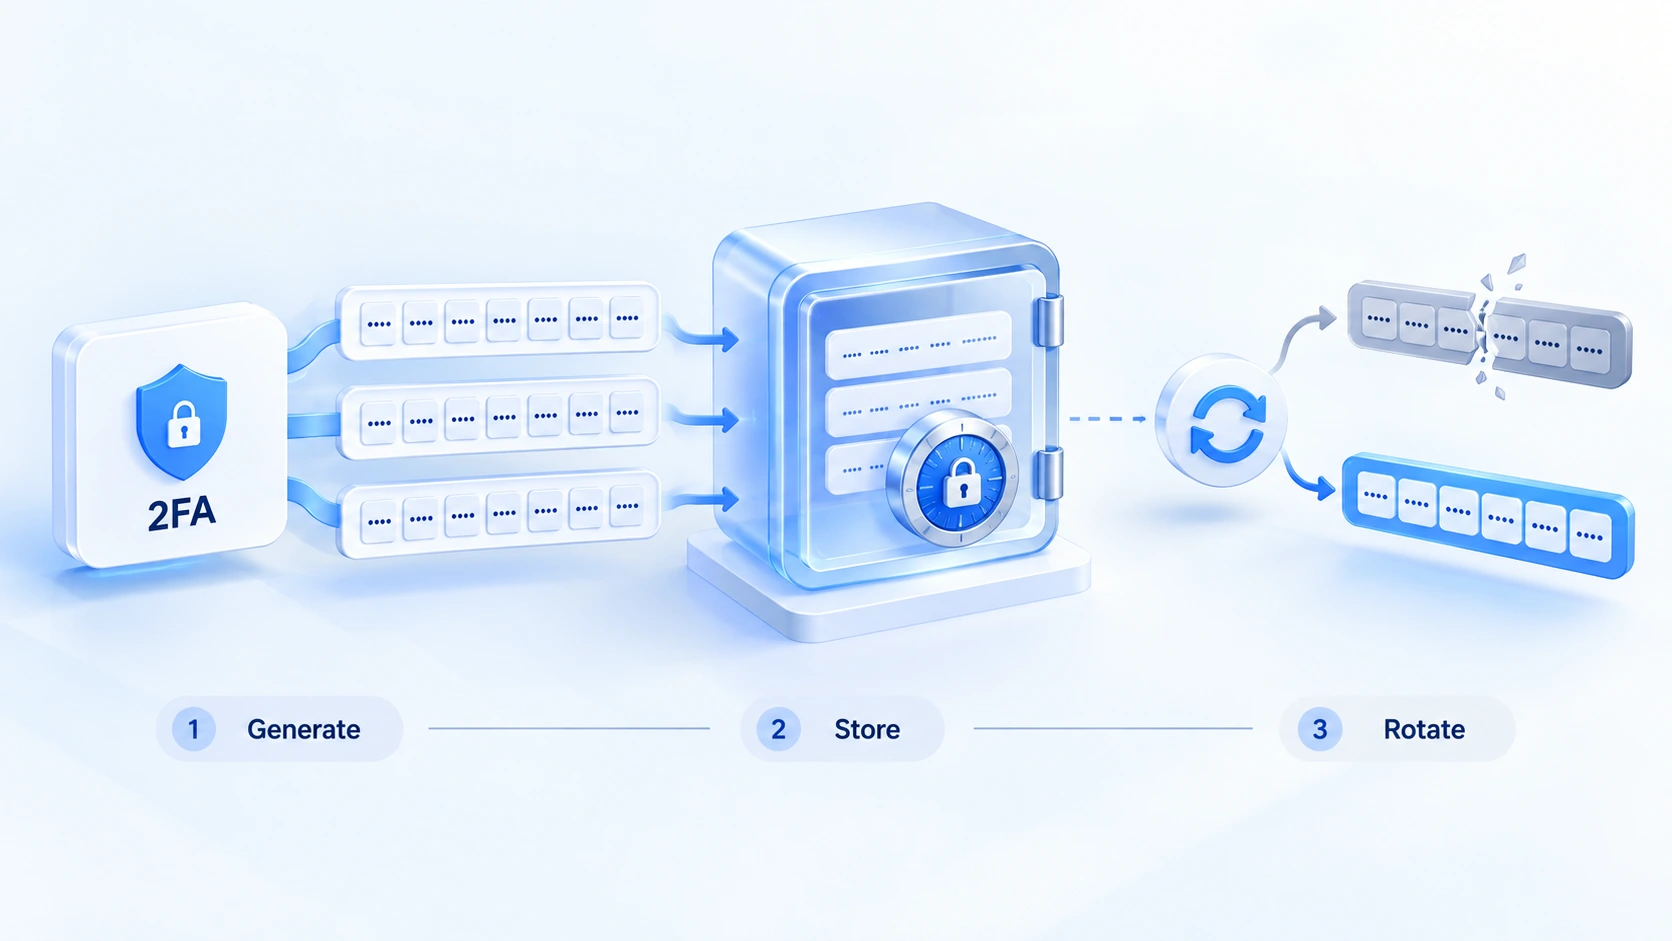
Ang backup codes ay set ng static recovery codes na isang beses lang inilabas ng platform nung i-enable ang 2FA; kapag nawala ang authenticator o nasira ang device, ito ang tanging daan papasok. Iniuri ng NIST digital identity guide na SP 800-63B nang hiwalay ang mga ganitong nailabas nang maaga, ginagamit isa-isa, ini-invalidate pagkatapos gamitin na credential, sa terminong look-up secrets. Hindi ito kapareho ng dynamic codes: sa normal na araw hindi kailangan, pero kapag may nangyari, ito lang ang recovery channel. Dalawa lang ang goal ng pamamahala: kapag kailangan, makikita; kapag na-leak, hindi makakalayo.
Maaaring i-kumpara ang pagpili ng storage location sa table na ito:
| Storage location | Pangunahing panganib | Kailan angkop |
|---|---|---|
| Chat records, personal notes | Kumakalat kasama ng device at account | Hindi bilang opisyal na storage |
| Team password manager | Ma-hack ang manager mismo | Pang-araw-araw, may hiwalay na 2FA |
| Offline print o encrypted drive | Mawawala o masisira, hindi na mabawi | Kopya ng core accounts, nasa ibang lugar |
Ang order sa table ay ayon sa dalas ng pang-araw-araw na gamit; para sa core accounts, inirerekomenda ang dalawang layer nang sabay. Sumasama sa storage ang gamit discipline. Hiwalay itago ang backup codes sa account passwords para hindi dalawang layer ng credential ang makuha ng isang leak. Bawat used code, i-regenerate ang buong set sa platform, at papalitan ng bagong kopya ang luma. Kapag may pagbabago ng tao, ang mga lumang kopya ng umaalis ay ituturing na compromised kahit maibalik pa, at i-regenerate.
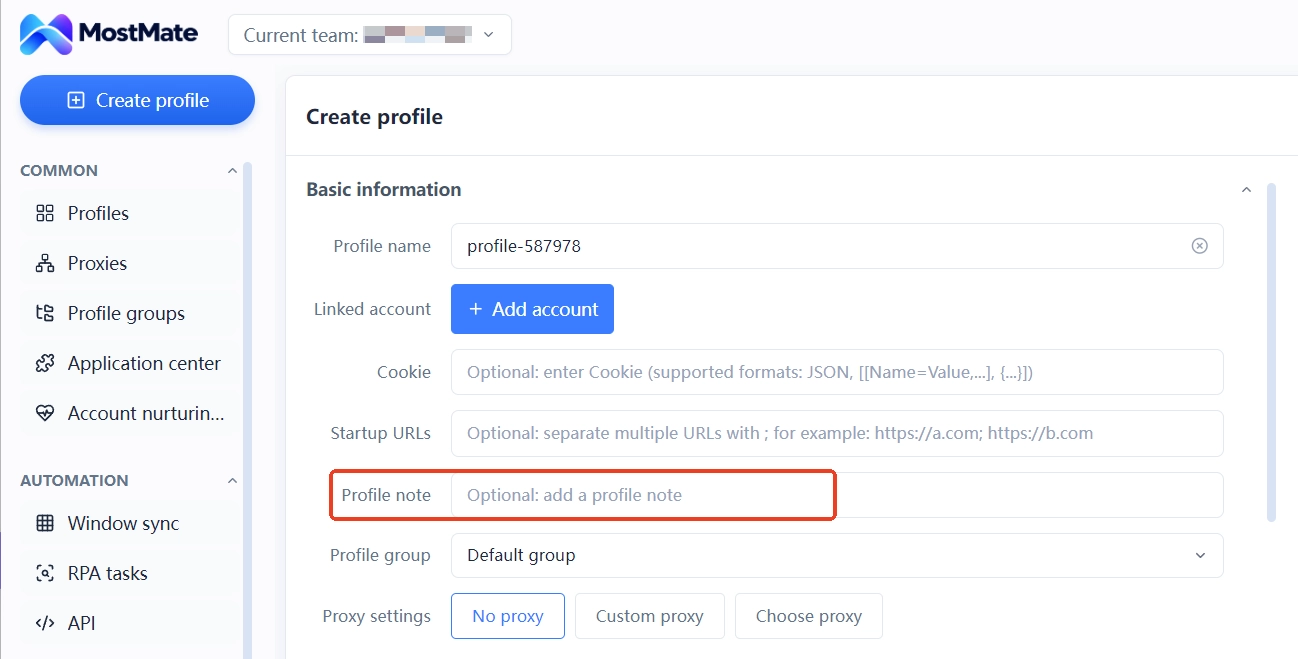
May natitira pa sa team collaboration: localization. Aling account ang may anong verification method, at sa aling kopya naka-save ang backup codes. Kayang itala ng environment notes sa MostMate ang ganitong config identifiers. Isusulat sa environment row ang account mapping, verification method type at backup code location: bubuksan ng member ang environment list at agad makikilala. Ang mismong codes ay hindi papasok sa notes: localization info ang dumadaan sa notes, hindi credentials.
Tatlong yugto ang handover: re-binding muna, tapos recovery materials, sa huli environment
Kadalasan, mali ang order kaya naiipit ang handover. Una, binawi mo na ang login access ng member, pero hindi pa rin makapasok ang kukuha dahil nasa lumang telepono pa rin ang code. O ang account ay nakatigil ng dalawang linggo, at sa buong panahong iyon, ang lumayo na ang nagbibigay ng codes nang remote. Sa dalawang sitwasyon, ang gastos ay nasa order. Ang tamang order: mangyari muna ang paglipat ng 2FA bago ang pagbawi ng access:
1. Re-binding sa side ng platform: sa security settings ng account, ilipat ang 2FA sa authenticator ng kukuha, subukan agad ang bagong code, at saka lang magpatuloy.
2. Paglipat ng recovery materials: pagkatapos iabot nang personal ang mga kopya ng backup codes, i-regenerate ang buong set sa platform: papasok ang bagong kopya sa team storage, at i-invalidate ang luma.
3. Paglipat ng environment: kapag normal nang maka-login ang account, saka ipasa ang environment, proxy at configuration sa bagong may hawak, para maiwasan ang bintana kung saan handa na ang environment pero hindi pa rin makapasok ang account.
Matapos ang tatlong hakbang, saka lang buong-buo na napasa ang verification factor ng account.
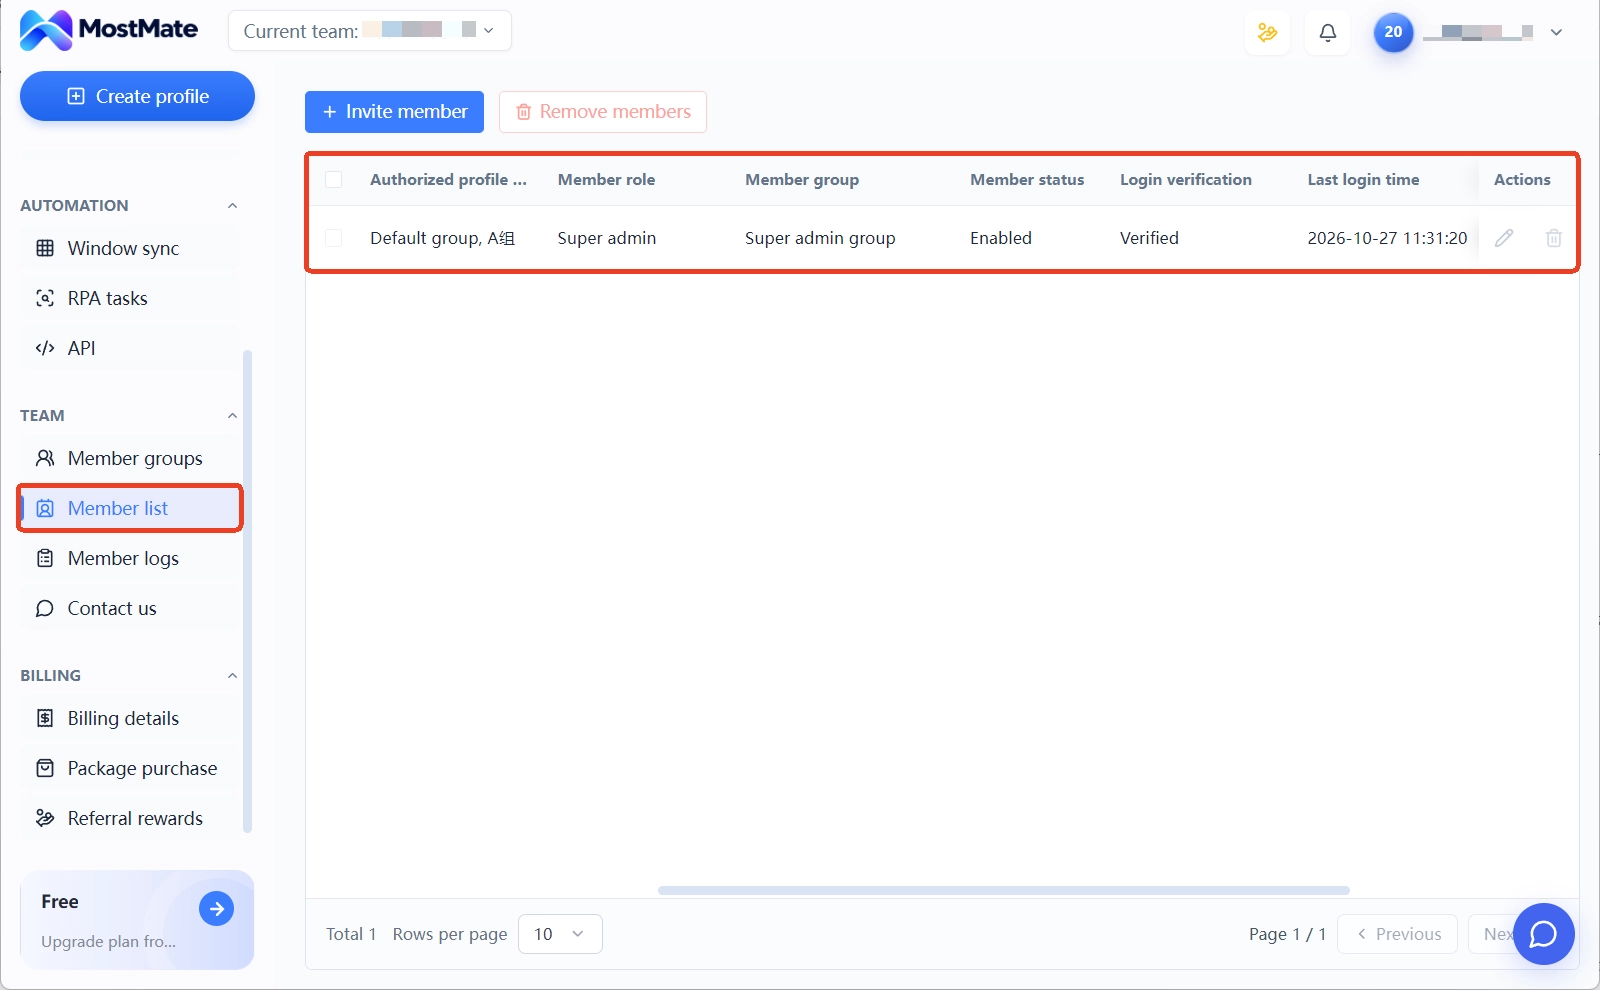
May handa nang entrance sa MostMate para sa environment-side actions. Antidetect browser ang MostMate na environment-based: may kanya-kanyang environment ang bawat account, at hindi nagdadala ng data ang mga environment sa isa't isa. Sa team use, inia-assign ang environments sa members sa pamamagitan ng environment groups. Sa member list, makikita ang assigned environment groups, member role at huling login time ng bawat miyembro, kaya agad makikita kung ano ang kulang sa kukuha. Mas kumpleto ipinaliwanag sa product page ang strukturang ito ng isolation at collaboration.
Sa member logs nakabatay ang trail ng handover. Sa login logs, titingnan kung saang devices nakapag-login kamakailan ang umalis; sa environment share records at environment transfer records, kikilalanin kung sino ang humawak bago at pagkatapos ng handover. May action time, action type, member at IP info ang bawat record, kaya matutugis kapag may problema.
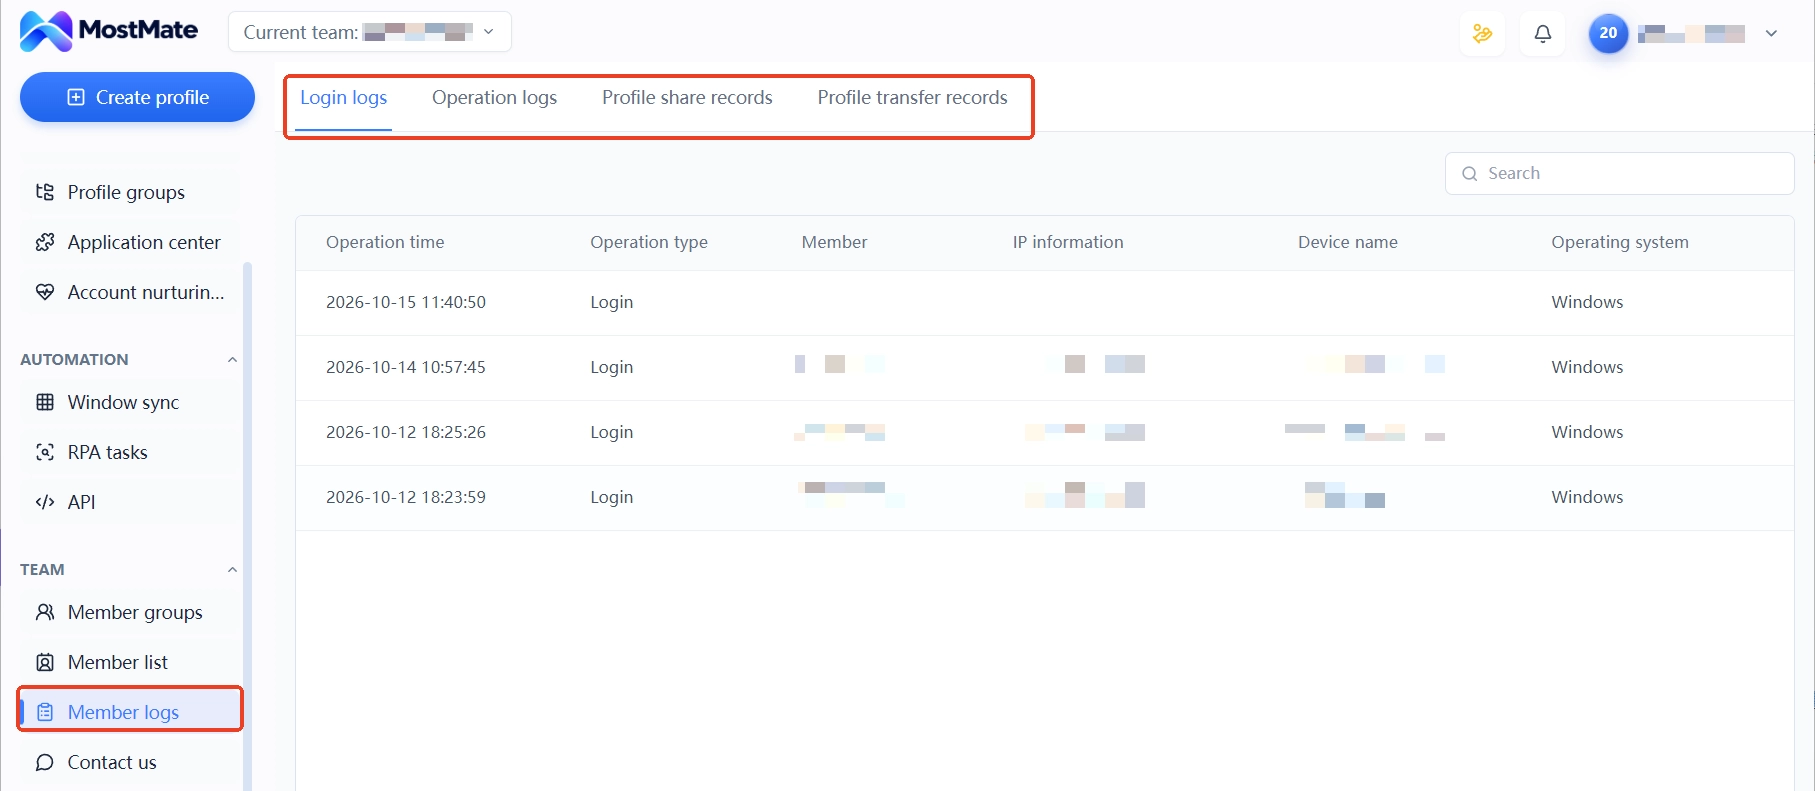
Ang mismong 2FA status ay nasa security settings ng bawat platform: pinamamahalaan ng MostMate ang environments at team collaboration, at hindi nito inaako ang pag-manage ng authenticators ng platform accounts. Sa departure inventory, ipagawa sa umaalis ang re-binding sa platform, mag-login nang isang beses ang kukuha gamit ang bagong authenticator para makumpirma, at isulat ang kumpirmasyon sa handover checklist. Hindi maiiwasan ang check-by-login, pero kung gagawin sa araw mismo ng handover, mas madali ito kaysa imbestigahan pagkatapos ng problema.
May dalawang aksyon pa sa environment-side access retrieval: groups at member status. Naka-step-by-step sa Multi-account security management: groups, logs at handover trail ang checklist at paggamit ng logs. Daanan ito nang isang beses bago ang handover para walang makaligtaan.
Mga madalas itanong
Nawala ang authenticator, maibabalik pa ba ang account?
Oo, kung nasa kamay ang backup codes. Sa login, piliin ang hindi ko mabigay ang verification code, maglagay ng kahit anong valid na backup code, at papasok ka sa account. Unang gawin pagkapasok: i-regenerate ang buong set ng codes at mag-rebind sa bagong authenticator. Kapag nawala rin ang backup codes, ang platform identity appeal na lang ang daan, at mas mahaba ang sirklo kumpara sa backup code recovery; para sa proteksyon sa account theft at data loss, tingnan ang pamamaraan sa account asset management article.
Ano ang gagawin kapag paubos na ang backup codes?
Bawat used code, i-regenerate ang buong set: ang generation ang nag-i-invalidate sa mga lumang code. Ang bagong kopya ay sabay na napupunta sa team storage, at kasabay nitong sinisira ang mga lumang printout at screenshot. Kapag hinayaan hanggang sa huling dalawang code, ang recovery window ay dalawang code na lang.
Kapag nag-resign ang member: re-binding ng 2FA muna o pagbawi ng access muna?
Re-binding muna, tapos access retrieval. Kapag binawi lang ang environment at login access, maiipit ang account sa two-step verification, at sa huli, kailangan pa rin ng umalis na magbigay ng codes. Pagkatapos ng re-binding sa platform side, hindi na niya kailangang sumali sa mga susunod na retrieval action.
Ano ang relasyon ng antidetect browser at 2FA?
Kanya-kanyang layer ang bawat isa. Tinitingnan ng 2FA kung ang nag-login ba ay may-ari ng account, at pinamamahalaan ng antidetect browser kung anong environment nangyayari ang login. Pinapanatili ng environment isolation na hiwalay at stable ang Cookie, fingerprint at proxy ng bawat account, binabawasan ang tsansa ng risk verification. Pero ang pagpasa sa two-step verification ay naka-depende pa rin sa security settings ng platform: planuhin nang magkasama ang dalawang layer.
Konklusyon
Kapag hinati, tatlong bagay lang ang 2FA management. Sa authenticator, tukuyin kung sumasama sa tao o sa account. Ang backup codes, pangangasiwaan bilang recovery layer hanggang sa invalidation. Ang handover, susundin ang fixed na order: re-binding, transfer, environment. Wala namang mabigat; ang mahirap ay kapag dumami na ang accounts, may taong sumusunod pa rin sa checklist.
Ang mga team na wala pa ang prosesong ito, pwedeng magsimula sa dalawang accounts. Sa isa, ilipat ang verification factor sa team storage; sa kabila, manatili ang personal hawak. Sa susunod na pagbabago ng tao, ikumpara ang dalawang handover, at sa isang pagsubok malalaman mo agad kung gumagana ang proseso.
Handa na ang MostMate sa environment isolation at team configuration: pagkatapos i-download ang MostMate, gumawa ng unang environment group at i-fix nang sabay ang account ownership at ang storage ng verification factor.

MOSTMATE
Ligtas na Pamamahala ng Maraming Account, Pinadali
Magsimula sa unang account at gamitin ang MostMate upang bumuo ng mas ligtas, mas matalino, at mas mahusay na operasyon ng maraming account.
- Mga hiwalay na profile. Mga magkakatugmang identidad.
- AI Automation · Kalagayan ng Account · Mga Operasyon ng Team



