
Çok hesaplı ekiplerde 2FA nasıl yönetilir? Doğrulayıcı, yedek kod ve hesap devri
E-ticaret veya sosyal medya matrisiyle çalışan ekip liderlerinin en sık 2FA'da takıldığı an, personel değişimidir. Ayrılmak üzere olan bir operasyon üyesinin adına kayıtlı on küsur platform hesabının yarısında iki adımlı doğrulama açıktır. Doğrulayıcı uygulama onun kendi telefonundadır; şifre anında değiştirilebilir ama girişte istenen altı haneli kod yalnızca onun telefonundan gelir.
Sorunun kökü şurada: 2FA bireysel kullanımda bir kez açılıp unutulan bir güvenlik anahtarıdır. Çok hesaplı bir ekibe geçtiğinde ise sürekli yönetilmesi gereken üç tür varlığa dönüşür: doğrulayıcının nerede kurulu olduğu, yedek kodların nerede saklandığı ve kişi ayrılırken bunların nasıl devredileceği. Herhangi biri planlanmadıysa hesap doğrulama adımında takılır; kötü ihtimalde kapıda kalırsınız.
Bu yazı, yönetim sırasına göre üç konuyu ele alıyor: önce doğrulayıcının kurulum biçimini belirlemek, yedek kodları bir kurtarma katmanı olarak yönetmek ve devri sabit bir sırayla yürütmek. Her bölümde ekibin yönergesine doğrudan kopyalanabilir bir uygulama var.
Hesap çoğalınca 2FA güvenlik anahtarından işletme sorumluluğuna dönüşür
2FA'nın çalışma mantığını tek cümleyle anlatabiliriz: girişte parolanın yanında, yalnızca hesap sahibinin elinde bulunan ikinci bir doğrulama faktörü daha istenir. Zor olan açmak değil; hesaplar çoğaldığında ikinci faktörün benim telefonumdan ekibin ortak kullanımındaki bir dizi cihaza ve materyale yayılması, yönetim konusunun da buna göre değişmesidir. Bu değişim üç noktada yoğunlaşır:
- Sayının büyümesi: Doğrulayıcısında on küsur kayıt tutan bir üye, hangi kaydın hangi hesaba ait olduğunu ayırt edemez ve yeniden bağlarken tek tek denemek zorunda kalır.
- Ortam ile doğrulamanın ayrışması: Parmak izi tarayıcı her hesabın oturum ortamını sabitler; Cookie, parmak izi ve proxy birbirinden bağımsız kalır, hesap ortam kaymasından kaynaklanan risk kontrollerini daha az tetikler. Ancak ikinci doğrulama, hesabın platform tarafındaki güvenlik ayarıdır ve tarayıcının dışında gerçekleşir; ortam izolasyonu onun yerini tutmaz.
- Personel hareketliliği: Doğrulayıcı kişiyle birlikte gider; ayrılma, devir sorununa dönüşür.
Üç değişim de aynı sonuca işaret eder: 2FA, her üyenin kendi doğrulamasını nereye bağladığını hatırlamasına bırakılamaz; ekip düzeyinde bir sürece ihtiyaç vardır.
Önce doğrulayıcının kurulum biçimini belirleyin: kişiyle mi, hesapla mı
Yaygın doğrulayıcı uygulamalarının ürettiği kodlar tek kullanımlıktır ve dayandığı standart IETF'nin RFC 6238 belgesidir; yani TOTP. Bağlama sonrası doğrulayıcı zamana göre kod üretir, her 30 saniyede bir yeniler ve bu sırada ağa hiç çıkmaz. Bu mekanizma doğrulayıcının taşınabilir olduğunu gösterir: cihaz değiştirdiğinizde bilgileri yeniden girerseniz kodlar aynen üretilmeye devam eder.
Doğrulama yöntemlerinin gücü aynı değildir. ABD siber güvenlik kurumu CISA, MFA rehberinde şu tespiti yapar: hiç MFA olmamasından her MFA daha iyidir, ancak yöntemler birbirine eşit değildir. SMS kodu en zayıf halkadır. Numara eşleştirmeyle birlikte kullanılan doğrulayıcı uygulamalar daha sağlamdır; FIDO/WebAuthn gibi kimlik avına dayanıklı yöntemler ise bugün yaygın biçimde kullanılabilecek en güçlü seçenektir. Çok hesaplı ekiplerin en azından SMS'ten kaçınması gerekir: hat değişimi veya kart yenileme doğrulamayı keser, ayrıca mesajlorda kiraya alınan numaralar ek ilişkilendirme sinyalleri taşır.
Kurulumda iki yaklaşım vardır:
- Kişiyle gider: Doğrulayıcı üyenin kendi telefonunda kurulu olur; bağlama hızlıdır, günlük kod alma da kolaydır. Bedeli, doğrulama faktörünün cihaza kilitlenmesidir; telefon kaybı, değişimi veya üyenin ayrılması doğrulamayı doğrudan durdurur.
- Hesapla gider: TOTP, ekip şifre yöneticisinde veya özel bir cihazda merkezileştirilir; kodlar hesap varlığıyla birlikte hareket eder, devredilebilir ve denetlenebilir. Bedeli, üyenin günlük girişte fazladan bir kod alma adımıdır. İki kurulumun mutlak üstünlüğü yoktur; fark, doğrulama faktörünün kimde olduğudur.
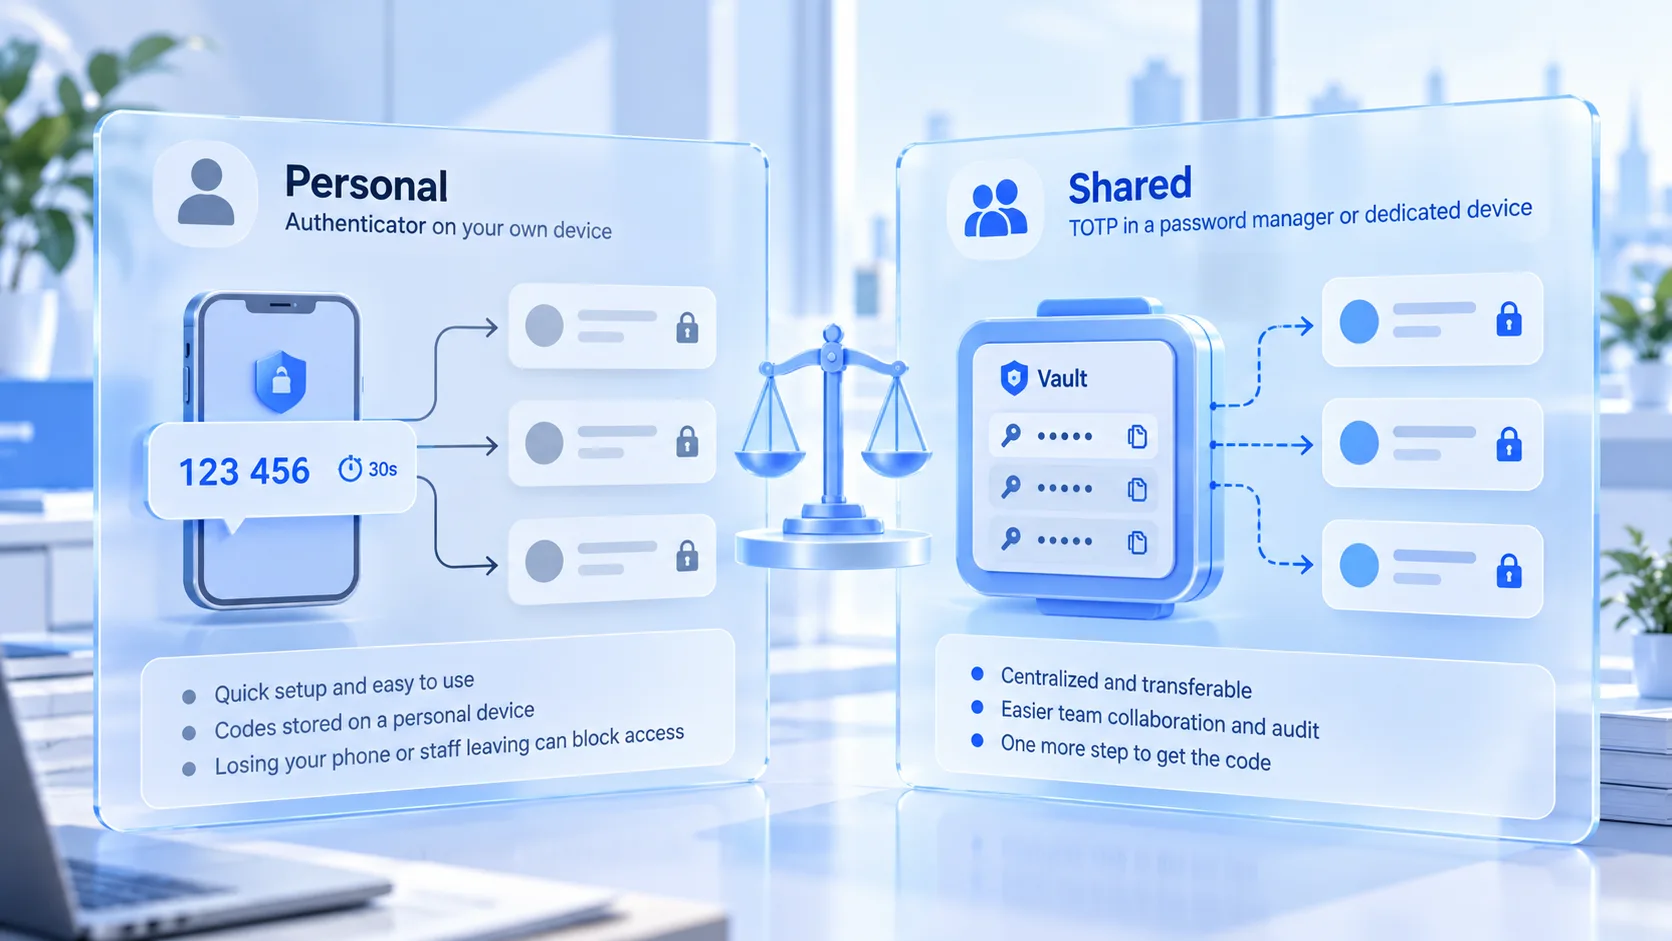
Kurulum biçimini hesabın ağırlığına göre belirleyebilirsiniz:
- Temel gelir getiren hesaplar: Hesapla gider. Bu hesaplar birden fazla kişi tarafından kullanılır; doğrulama faktörü devredilebilir olmalı, yedek kodlar da ayrıca yönetilmelidir.
- Orta ve uzun kuyruk hesaplar: Kişiyle gitmesi kabul edilebilir; devir sırasında bir kez yeniden bağlama yapılır ve geçiş süresi kısa tutulur.
- FIDO destekleyen platformlar: Önce fiziksel anahtar veya Passkey tercih edilir, kimlik avına dayanıklılık tam kullanılır; koşullar elvermiyorsa doğrulayıcı uygulamasına dönülür.
Doğrulayıcıyı veya telefonu değiştirmeden önce platformdaki eski bağlantının sorunsuz kaldırılabildiğini doğrulayın, sonra yeni bağlamayı yapın. Bazı platformlar bağlantı kaldırma için inceleme süresi tutar; bu sürede eski ve yeni doğrulayıcı birlikte kullanılamaz. Bu tür platformlarda yeniden bağlamayı devir gününe değil, devir penceresinden önce planlayın.
Yedek kodlar kurtarma katmanıdır: bir kez üretilir, iptal edilene dek yönetilir
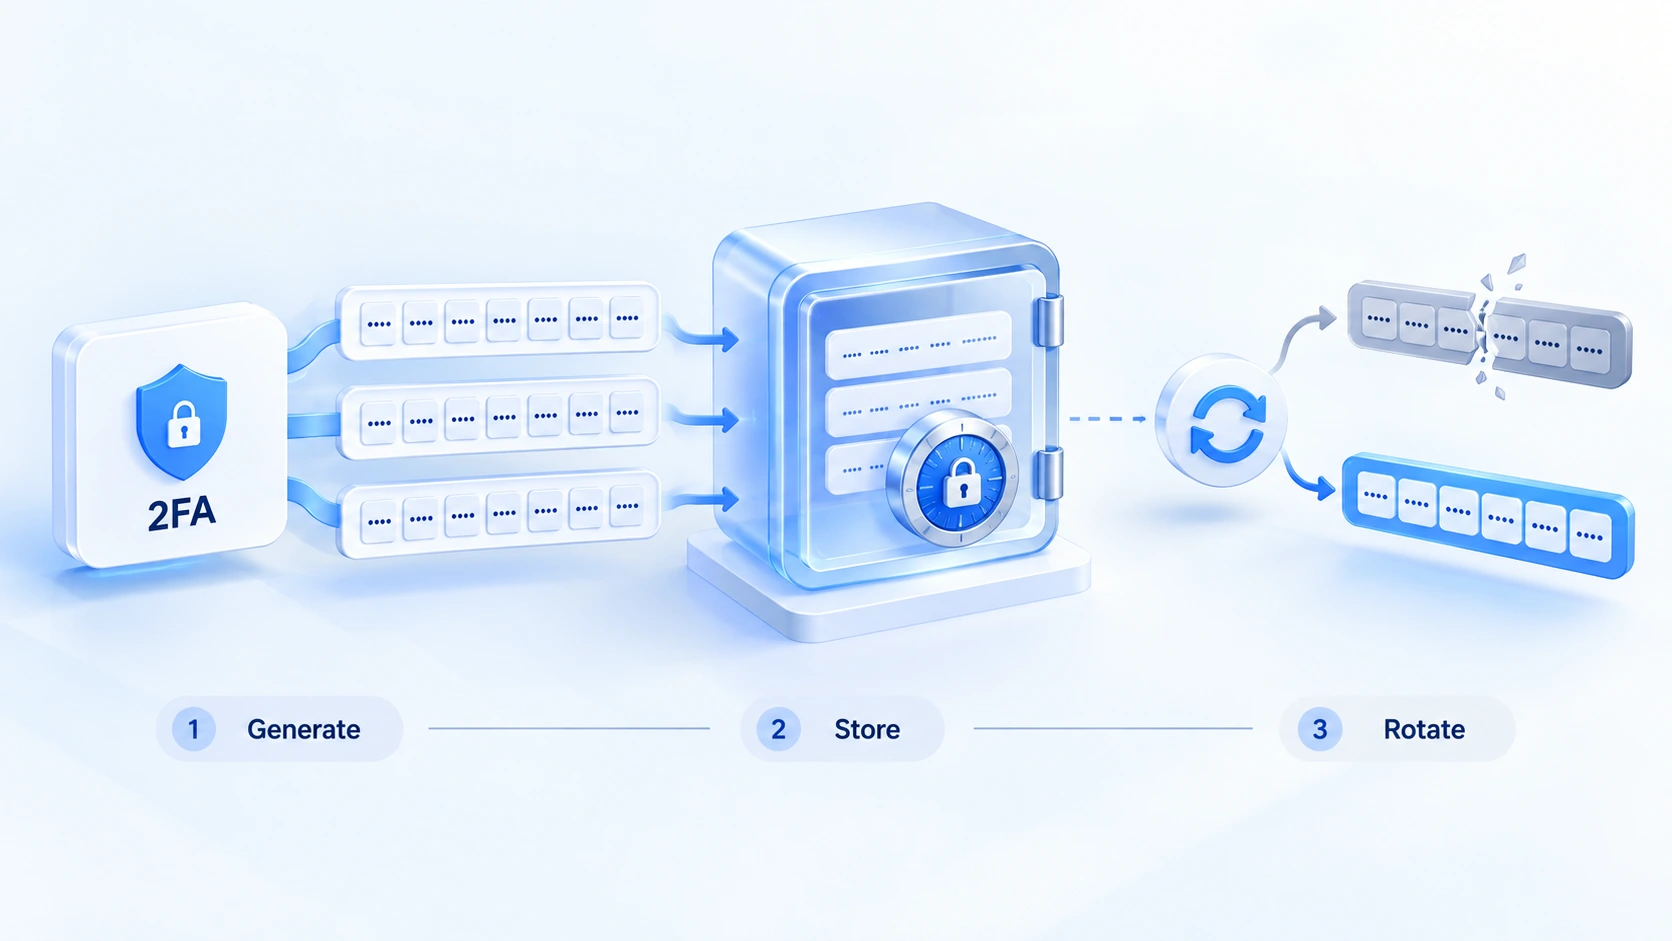
Yedek kodlar, platformda 2FA açılırken bir kez verilen statik kurtarma kodlarıdır; doğrulayıcı kaybolduğunda veya cihaz bozulduğunda kapıyı açan tek şey bunlardır. NIST'in SP 800-63B sayılı dijital kimlik rehberi, bu tür önceden verilmiş, tek tek harcanan ve kullanım sonrası geçersizleşen kimlik bilgilerini look-up secrets adıyla ayrı bir sınıf sayar. Bunlar dinamik kodlarla aynı şey değildir; sıradan günlerde işe yaramaz, aksiyon anında tek kurtarma yoludur. Yönetim hedefi iki maddedir: gerektiğinde bulunabilmek, sızdığında işe yaramamak.
Saklama yerini bu tabloya bakarak seçebilirsiniz:
| Saklama yeri | Ana risk | Uygun durum |
|---|---|---|
| Sohbet kayıtları, kişisel notlar | Cihaz ve hesapla yayılır, geri çağrılamaz | Resmî saklama yeri olarak kullanılmaz |
| Ekip şifre yöneticisi | Yöneticinin kendisinin ele geçirilmesi | Günlük ana yer; yöneticide ekstra 2FA açık |
| Çevrimdışı baskı veya şifreli disk | Kayıp veya hasarda geri getirilemez | Temel hesap kopyası; ayrı konumda saklanır |
Tablodaki sıralama günlük kullanım sıklığına göredir; temel hesaplarda iki katmanın birlikte kullanılması önerilir. Kullanım disiplini saklamayı izler: yedek kodları hesap parolasından ayrı tutun, tek bir sızıntının iki kimlik katmanını birden götürmesini engelleyin. Bir kod harcadığınızda platformda tüm seti yeniden üretin; yeni kopya eskinin üzerine yazsın. Personel değişiminde, ayrılan üyenin elindeki eski kopya geri alınsa da alınmasa da sızdırılmış sayılır ve set yeniden üretilir.
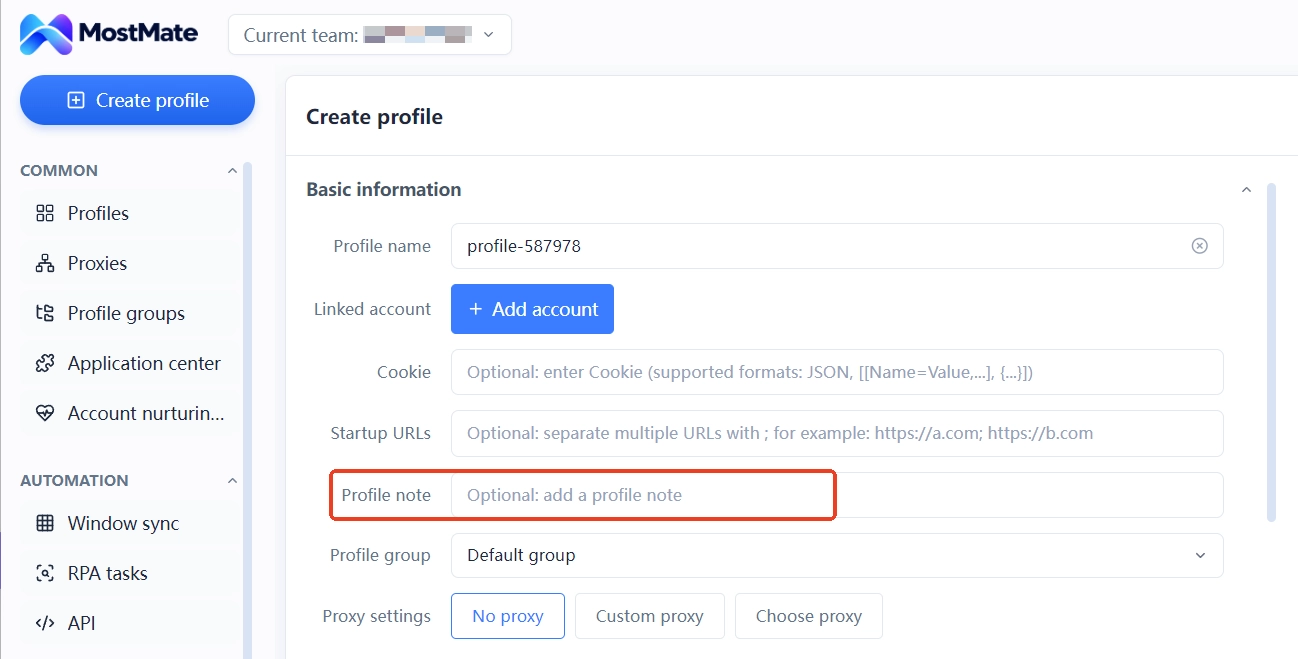
Ekip içi işbirliğinde geriye bir konumlandırma sorusu kalır: hangi hesapta hangi doğrulama yöntemi bağlı, yedek kodlar hangi kopyada duruyor. MostMate'in ortam notları bu tür yapılandırma etiketlerini kaydetmek için kullanılabilir. Hesap eşleşmesi, doğrulama yöntemi türü ve yedek kodun saklama yeri ortam satırına yazılır; üye ortam listesini açtığında hepsini görebilir. Kodların kendisi notlara yazılmaz. Notlarda dolaşan şey kimlik bilgisi değil, konum bilgisidir.
Devir üç aşamada yürür: önce yeniden bağlama, sonra kurtarma materyali, en son ortam
Devirlerin takılması çoğu zaman sıranın yanlış olmasındandır. Üyenin oturum izinleri önce toplanır ama devralan kişi hesaba giremez, çünkü kodlar hâlâ eski telefonda gelir. Ya da hesap iki hafta boşta kalır ve bu sürede kodları ayrılmış kişi uzaktan sağlar. İki senaryonun maliyeti de sıradan çıkar. Doğru sıra, 2FA devrinin izin geri alımından önce yapılmasıdır:
1. Platform tarafında yeniden bağlama: Hesabın güvenlik ayarlarından 2FA'yı devralanın doğrulayıcısına taşıyın, yeni kodun çalıştığını yerinde bir kez doğrulayın, sonra sıradaki adıma geçin.
2. Kurtarma materyalinin devri: Yedek kod kopyası yüz yüze teslim edildikten sonra platformda tüm seti yeniden üretin; yeni kopya ekip saklama yerine girer, eski kopya geçersiz sayılır.
3. Ortam tarafında devir: Hesaba normal oturum açılabildiği an ortamı, proxy'yi ve yapılandırmayı yeni sorumluya devredin; ortamın hazır olup hesaba girilemediği bir boşluk kalmasın.
Üç adım tamamlandığında hesabın doğrulama faktörü gerçekten devredilmiş olur.
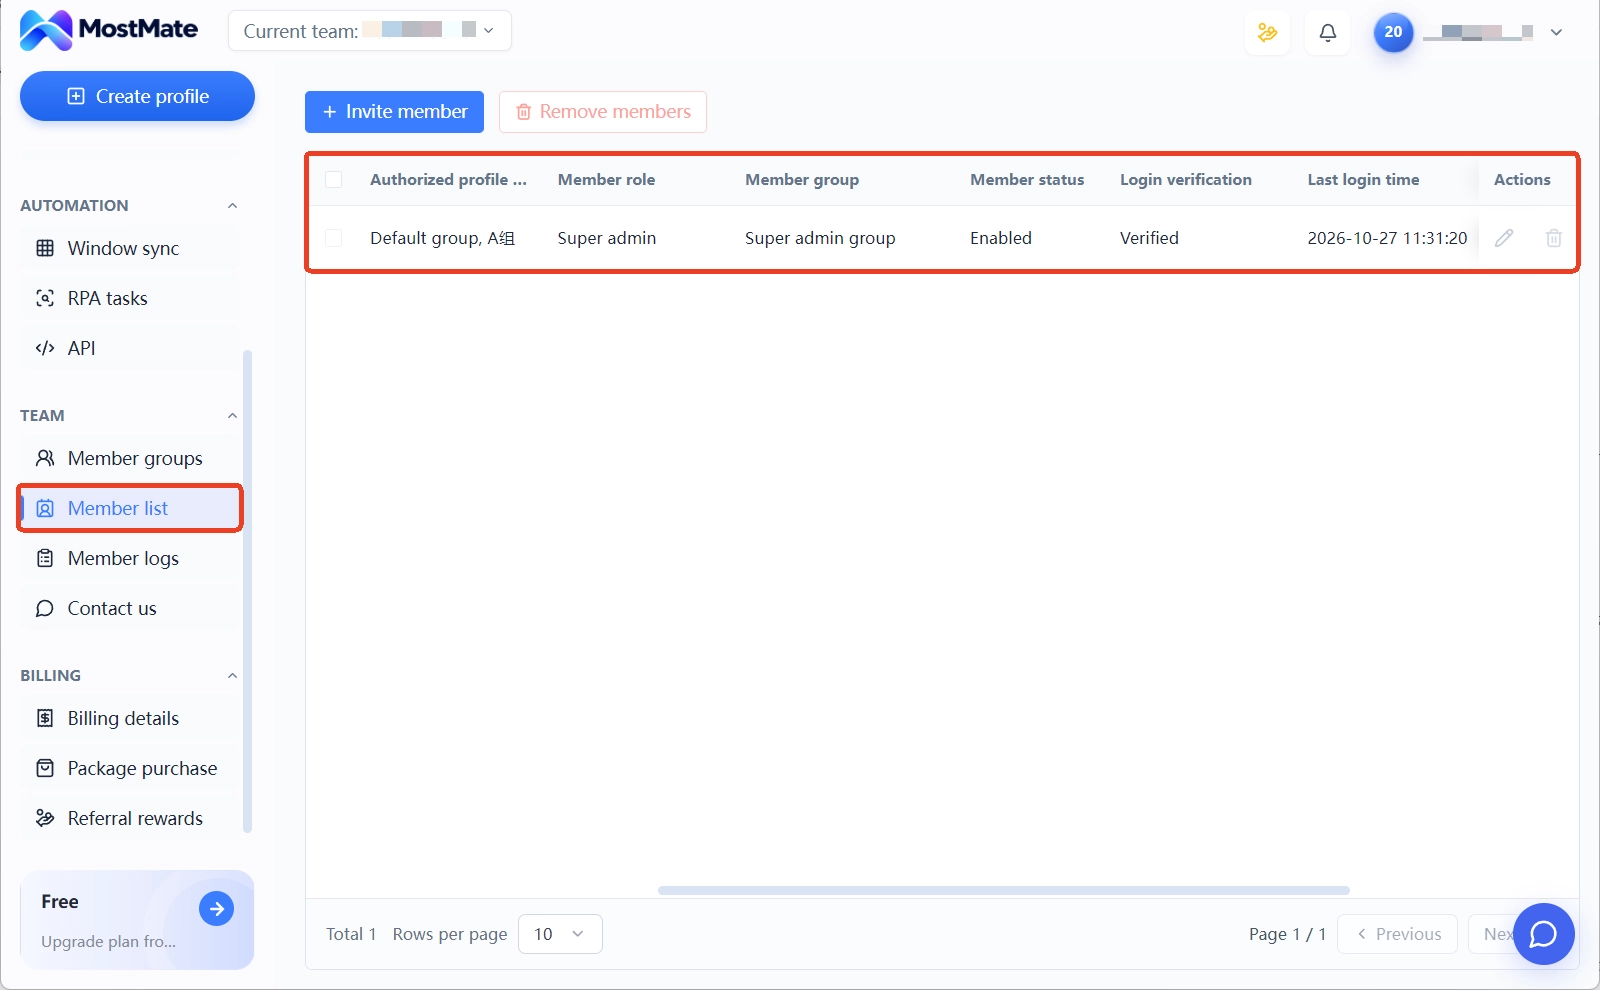
Ortam tarafındaki işlemler için MostMate içinde hazır bir giriş vardır. MostMate, her hesabın ayrı bir ortam kullandığı parmak izi tarayıcısıdır; ortamlar birbirine veri taşımaz. Ekip kullanımında ortamlar, ortam gruplarıyla üyelere yetkilendirilir. Üye listesinde her üyenin yetkili ortam grupları, üye rolü ve son oturum açma zamanı gibi bilgiler görünür; devralan kişide hangi iznin eksik olduğu tek bakışta anlaşılır. Ürün tanıtım sayfası bu izolasyon ve işbirliği yapısını daha eksiksiz anlatır.
Devir kaydını üye günlükleri tutar. Oturum günlüğünden ayrılan üyenin son zamanlarda hangi cihazlardan girdiği kontrol edilir. Ortam paylaşım ve ortam devir kayıtları, devir öncesi ve sonrası elden geçirenleri doğrular. Her kayıt işlem zamanı, işlem türü, üye ve IP bilgisini taşır; sorun çıktığında geriye dönük iz sürülebilir.
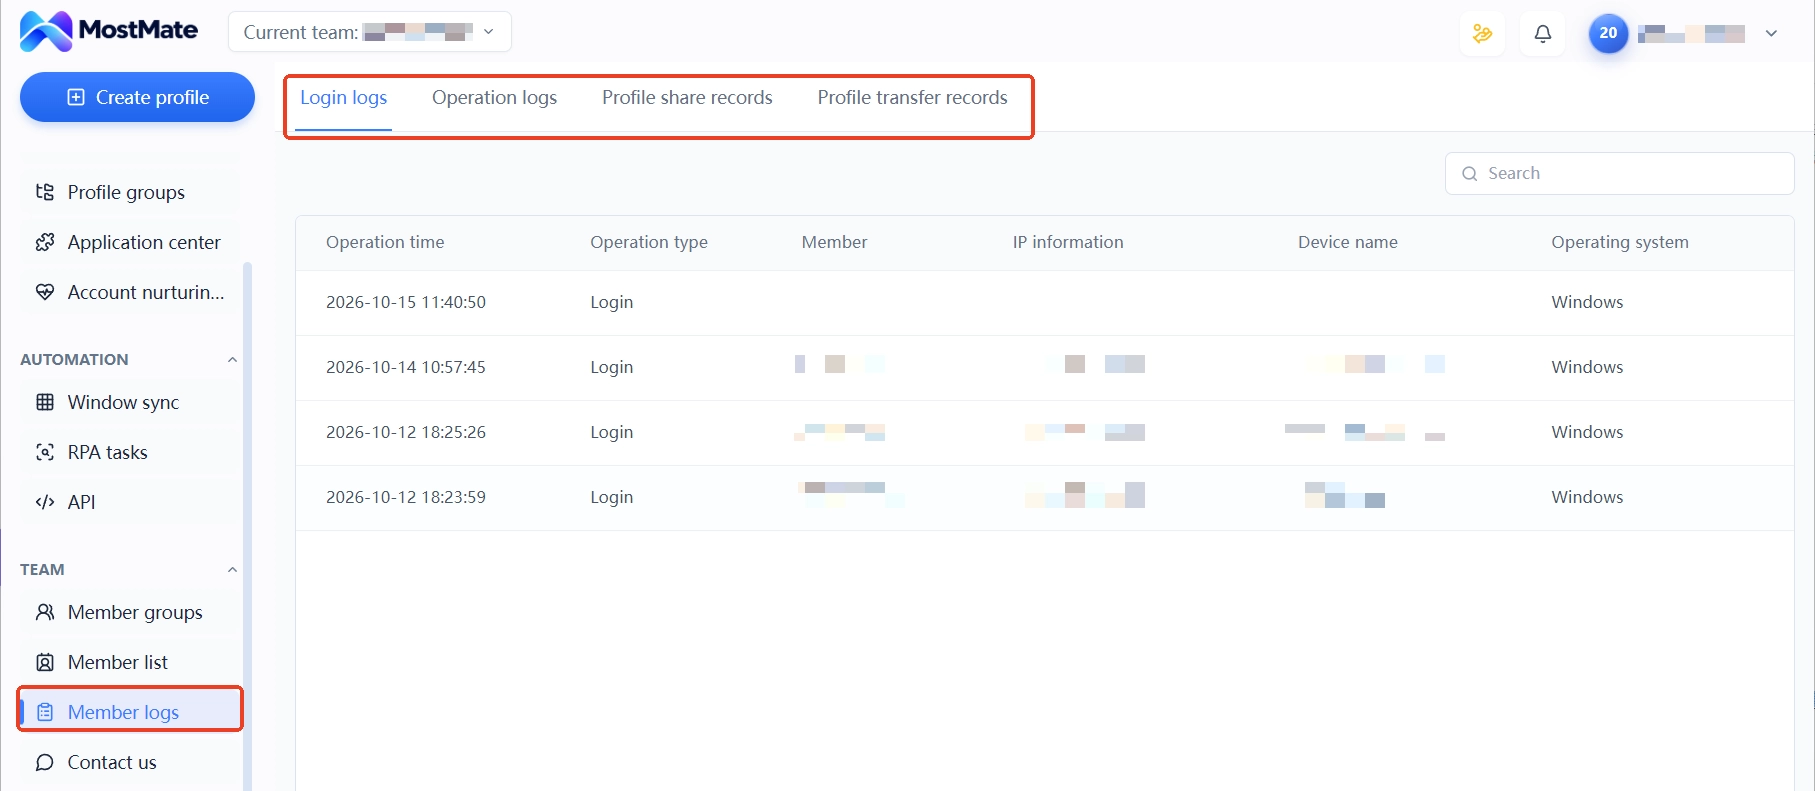
2FA durumunun kendisi her platformun güvenlik ayarlarında saklanır; MostMate ortamları ve ekip işbirliğini yönetir, platform hesaplarının doğrulayıcısını yerine tutmaz. Ayrılık envanterinde ayrılan üyeden platformda bağlamayı değiştirmesini isteyin, devralan kişi yeni doğrulayıcıyla bir kez giriş yapıp geçerliliğini doğrulayın ve bu onayı devir listesine işleyin. Hesap hesap giriş kontrolünü atlamak mümkün değildir; ama devir gününde yapılırsa, sorun çıktıktan sonra iz sürmekten çok daha az emek ister.
Ortam tarafındaki izin geri alımında ayrıca gruplama ve üye durumu iki işlem daha vardır. Kontrol listesinin ve günlüklerin kullanımı, çok hesaplı güvenlik yönetimi: gruplar, günlükler ve devir kaydı yazısında adım adım sıralanmıştı. Devirden önce bir tur atmak, atlanan kalem kalmamasını sağlar.
Sık sorulan sorular
Doğrulayıcı kaybolursa hesap geri kazanılabilir mi?
Evet, ön koşul yedek kodların elinizde olmasıdır. Girişte kodu sağlayamıyorum seçeneğini seçin ve geçerli herhangi bir yedek kodu girin; hesaba girersiniz. İlk iş, tüm seti yeniden üretmek ve yeni bir doğrulayıcıya bağlamaktır. Yedek kodlar da kaybolduysa geriye yalnızca platformun kimlik itiraz süreci kalır; bu dönem yedek kodla kurtarmadan çok daha uzundur. Hesap çalınması ve veri kaybına karşı önlemler için hesap varlığı yönetimi yazısındaki düzene bakabilirsiniz.
Yedek kodlar tükenmek üzereyken ne yapmalı?
Bir kod harcadığınızda tüm seti yeniden üretin; üretim işlemi eski kodları geçersiz kılar. Yeni kopyayı ekip saklama yerine işleyin, eski baskıları ve ekran görüntülerini de imha edin. Son iki koda dek beklerseniz kurtarma pencereniz yalnızca iki kod eder.
Üye ayrılırken önce 2FA'yı mı yeniden bağlamalı, önce izinleri mi geri almalı?
Önce yeniden bağlama, sonra izin geri alma. Yalnızca ortam ve oturum izinleri toplanırsa hesap ikinci doğrulama adımında takılır ve sonunda yine ayrılan üyeden kod istenir. Platform tarafında bağlama önce değiştirilirse, sonraki geri alma adımları onun katılımını gerektirmez.
Parmak izi tarayıcı ile 2FA arasındaki ilişki nedir?
İki katman farklı işleri görür. 2FA, giren kişinin hesap sahibi olup olmadığını doğrular; parmak izi tarayıcı, oturumun ne tür bir ortamda gerçekleştiğini yönetir. Ortam izolasyonu her hesabın Cookie, parmak izi ve proxy'sini bağımsız ve kararlı tutarak risk kontrol doğrulamasının tetiklenme olasılığını düşürür. Hesabın ikinci doğrulamayı geçmesi yine platform tarafındaki güvenlik ayarına bağlıdır; iki katman birlikte planlanmalıdır.
Sonuç
2FA yönetimini parçalarına ayırınca üç iş ortaya çıkar: doğrulayıcının kişiyle mi hesapla mi gideceğine karar vermek, yedek kodları iptal edilene dek kurtarma katmanı olarak yönetmek ve devri yeniden bağlama, materyal devri, ortam devri sırasıyla yürütmek. Hiçbiri ağır bir iş değildir; zor olan, hesaplar çoğaldıktan sonra da birinin listeye uyarak yapmaya devam etmesidir.
Bu süreci henüz kurmamış ekipler iki hesapla başlayabilir. Birinin doğrulama faktörünü ekip saklama yerine taşıyın, öteki kişide kalsın. Sıradaki personel değişiminde iki devri karşılaştırın; sürecin işleyip işlemediğini denemek yeterli.
Ortam tarafındaki izolasyonu ve ekip yapılandırmasını MostMate hazır tutuyor; MostMate'i indirin, ilk ortam grubunuzu kurun ve hesap sahipliğiyle doğrulama faktörünün saklama yerini tek yerde sabitleyin.

MOSTMATE
Güvenli Çoklu Hesap Yönetimi, Artık Kolay
İlk hesabınızla başlayın; MostMate ile daha güvenli, akıllı ve verimli çoklu hesap operasyonları oluşturun.
- Bağımsız profiller. Tutarlı kimlikler.
- AI Otomasyonu · Hesap Sağlığı · Ekip Operasyonları



