
多帳號團隊的 2FA 怎樣管?驗證器、備份碼與帳號交接的分工
帶團隊做電商或社媒矩陣的工作室,常在人員變動時被 2FA 卡住。一位運營要離職,他名下的十幾個平台帳號裏,一半開了兩步驗證。驗證器裝在他自己的手機上。密碼可以當場改,登入時的六位驗證碼卻只能等他的手機跳出來。
問題的根子在於,2FA 在個人使用裏是一個「開了就不用管」的安全開關。到了多帳號團隊手上,它變成三類要持續管理的資產:驗證器裝在哪、備份碼存在哪、人走了怎樣交。任何一類沒安排好,帳號都會停在驗證環節。嚴重的直接鎖在門外。
這篇文章按管理順序講三件事。驗證器先定部署方式。備份碼當成恢復層管理。交接按固定順序走。每部分都有一份可以直接抄進團隊守則的做法。
帳號一多,2FA 就從安全開關變成維運對象
2FA 的原理一句話就能講完。登入時除了密碼,再提供一個只有帳號主人持有的第二驗證因素。難的不是開,是帳號一多之後,第二因素從「我自己的手機」擴散成團隊裏的一批設備與材料,管理對象跟着變了。具體變化集中在三處:
- 數量放大:驗證器裏存着十幾個條目的成員,分不清哪一條對應哪個帳號,重綁時要逐個試。
- 環境與驗證分離:指紋瀏覽器把每個帳號的登入環境固定下來,Cookie、指紋與代理各自獨立,帳號不容易因環境漂移觸發風控。但二次驗證是帳號在平台側的安全設定,發生在瀏覽器外面,環境隔離替代不了它。
- 人員流動:驗證器跟人走,離職就變成交接問題。
三個變化指向同一個結論:2FA 需要一套團隊流程,而不是依賴每個成員記得自己綁在哪。
驗證器先定部署方式:跟人走還是跟帳號走
主流驗證器應用生成的是一次性驗證碼,規範出自 IETF 的 RFC 6238,也就是常說的 TOTP。綁定後驗證器按時間出碼,每 30 秒輪換一次。全程不依賴網絡。這個機制決定了驗證器是可遷移的。換個設備重新錄入,驗證碼照常生成。
驗證方式的強度有差別。美國網絡安全機構 CISA 在 MFA 指南裏的表述是:任何 MFA 都比沒有強,但方法之間並不等價。短訊驗證碼最弱。驗證器應用配合號碼匹配更穩,FIDO/WebAuthn 這類防釣魚驗證是目前普遍可用的方案裏最強的。多帳號團隊至少要避開短訊。換號、補卡都會中斷驗證,接碼平台的號碼還會帶來額外的關聯信號。
部署上只有兩種思路,
- 跟人走:驗證器裝在成員個人手機上,綁定快,日常取碼也方便。代價是驗證因素和設備綁死,手機遺失、更換、離職都會直接卡住驗證。
- 跟帳號走:把 TOTP 集中放進團隊密碼管理器或專用設備,驗證碼隨帳號資產走,可移交、可審計。代價是成員日常登入多一道取碼動作。兩種部署沒有絕對優劣,差別在驗證因素歸誰持有。
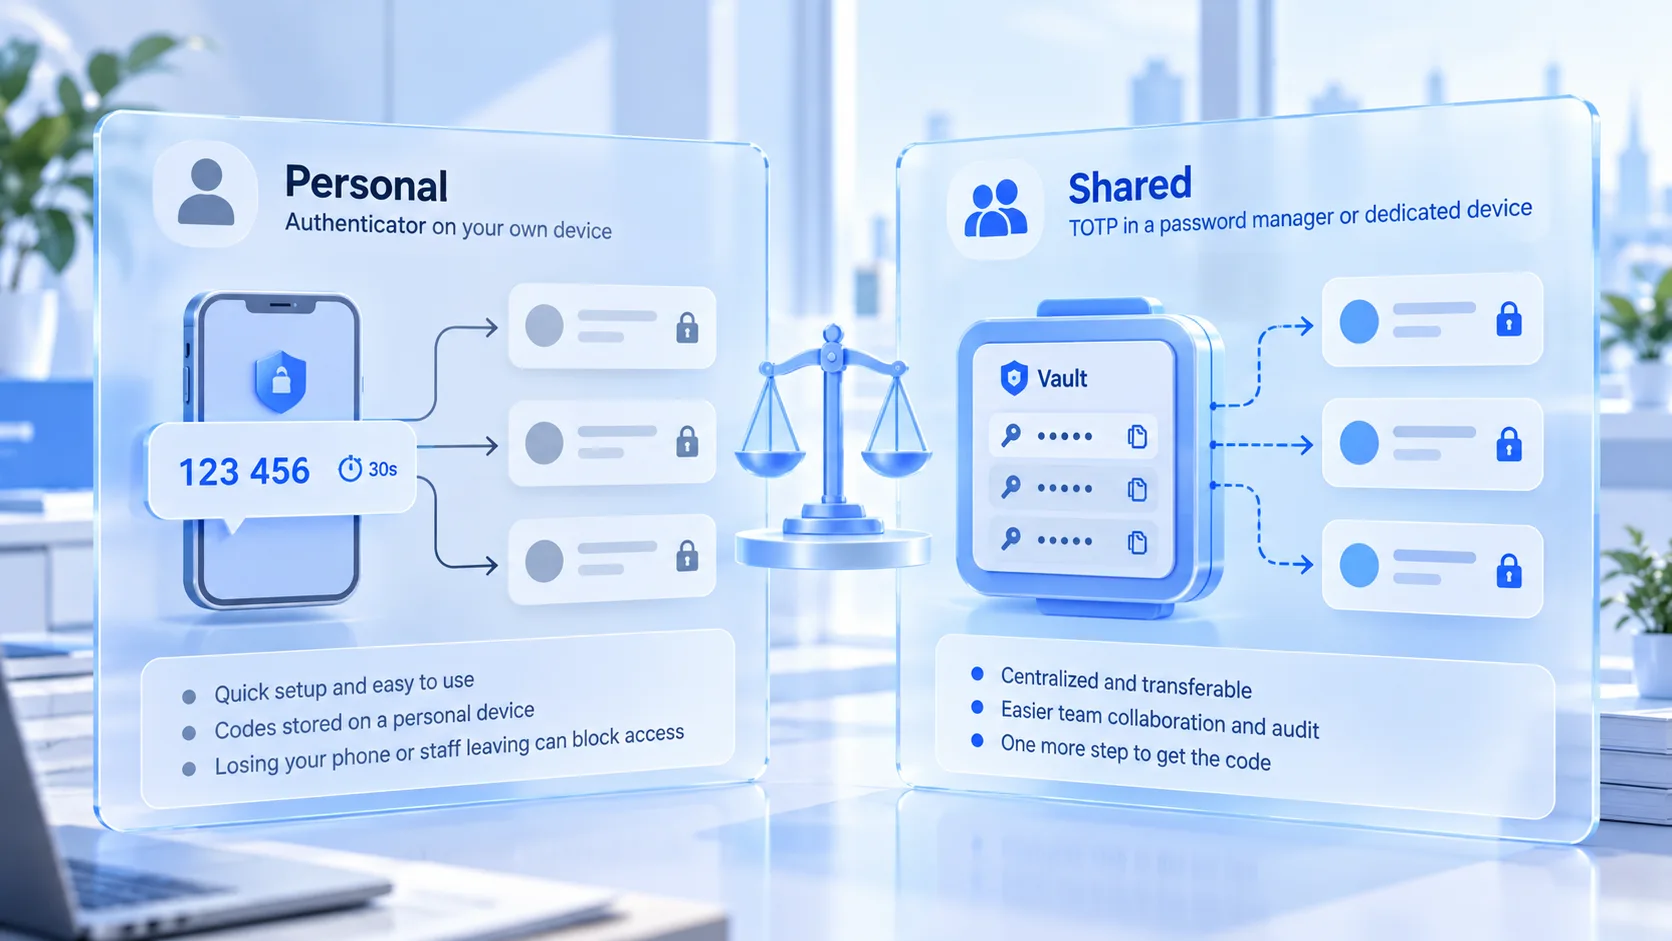
部署方式可以按帳號分量來定:
- 核心營收帳號:跟帳號走。這批帳號跨人使用,驗證因素必須能移交,備份碼也要單獨管理。
- 中長尾帳號:跟人走可以接受,交接時補一次重綁動作,把窗口期控制住。
- 支持 FIDO 的平台:優先硬鑰匙或 Passkey,把防釣魚強度用滿,條件不具備再退回驗證器應用。
換驗證器或換手機之前,先確認平台上舊綁定能正常解除。再做新綁定。個別平台對解綁設有審核期,卡在審核期裏新舊驗證器都不能用。這類平台的重綁要安排在交接窗口之前,而不是交接當天。
備份碼是恢復層:生成一次,管到作廢
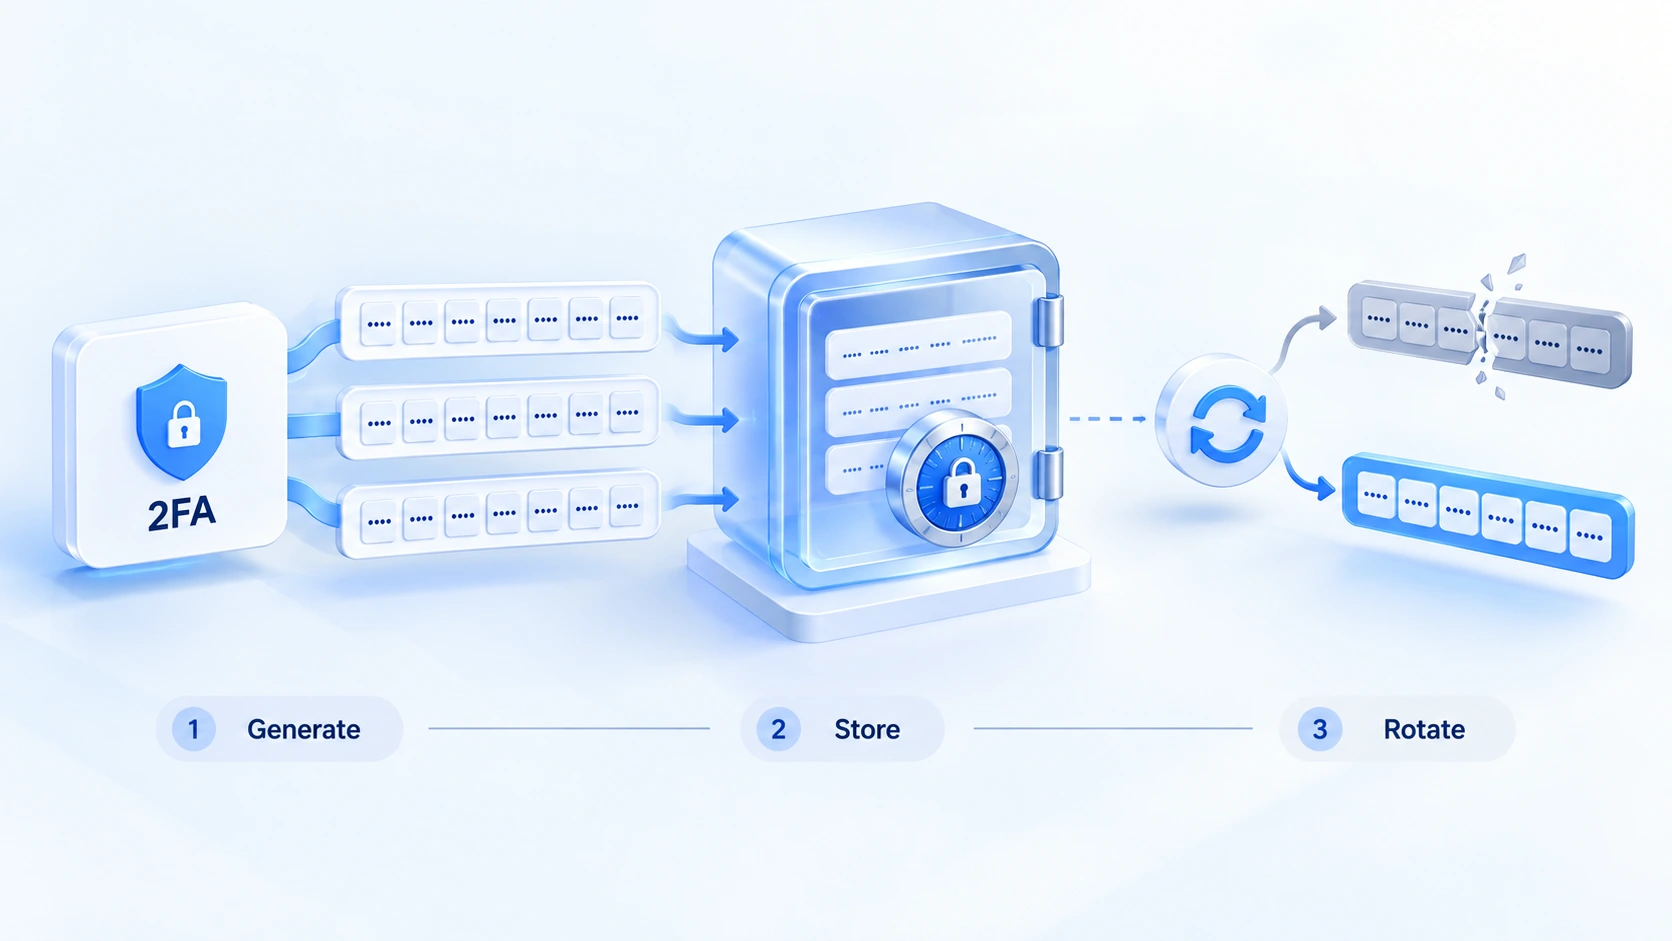
備份碼是平台開啟 2FA 時一次性簽發的一組靜態恢復碼,驗證器遺失、設備損壞時就靠它入門。NIST 的數碼身份指南 SP 800-63B 把這類「預先簽發、逐個使用、用後作廢」的憑證單獨歸為一類,術語叫 look-up secrets。它和動態驗證碼不是一個東西。平時用不上,出事時是唯一的恢復通道。管理目標就兩個。用時找得到,洩露帶不走。
存放位置的選擇可以對着這張表排:
| 存放位置 | 主要風險 | 適用情況 |
|---|---|---|
| 聊天紀錄、個人備忘錄 | 隨設備與帳號擴散,離職難收回 | 不作為正式存放位 |
| 團隊密碼管理器 | 管理器本身被攻破 | 日常主存放位,管理器單獨開兩步驗證 |
| 離線列印或加密碟 | 遺失、損壞後無法找回 | 核心帳號的副本,異地保存 |
表裏的順序按日常使用頻率排,核心帳號建議兩層並用。使用紀律跟着存放走。備份碼與帳號密碼分開存放,避免一份洩露帶走兩層憑證。每用掉一張,就在平台上重新生成一整套,新副本覆蓋舊副本。人員變動時,離職成員持有的舊副本無論是否找回,都按已洩露處理,重新生成。
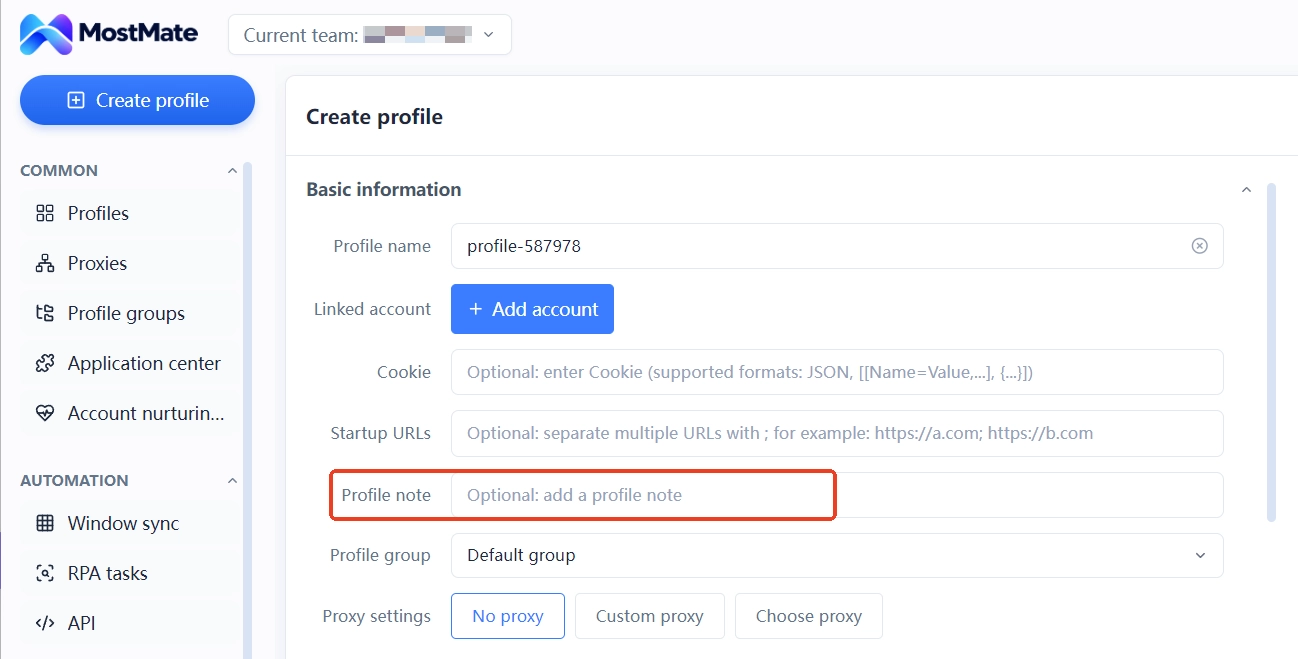
團隊協作裏還剩一個定位問題:哪個帳號綁了什麼驗證方式,備份碼放在哪一份副本裏。MostMate 的環境備註可以記這類配置標識。帳號對應關係、驗證方式類型、備份碼存放位置都寫在環境行上,成員打開環境列表就能對上號。碼本身不進備註。備註裏流轉的是定位資訊,不是憑證。
交接分三段走:先重綁,再交恢復材料,最後移環境
交接卡殼多半是順序錯了。先收走成員的登入權限,接手人卻進不去帳號,因為驗證碼還在舊手機上。或者帳號先閒置兩星期。期間驗證碼一直由已離職的人遙距提供。兩種情況的成本都出在順序上。正確的順序是讓 2FA 的移交發生在權限回收之前:
1. 平台側重綁:在帳號安全設定裏把 2FA 換綁到接手人的驗證器,當場驗證一次新碼能通過,再進入下一步。
2. 恢復材料移交:備份碼副本當面移交後,在平台上重新生成一整套,新副本進團隊存放位,舊副本作廢。
3. 環境側移交:帳號能正常登入之後,再把環境、代理與配置移交給新負責人,避免環境先到位、帳號進不去的空窗。
三步做完,帳號的驗證因素才真正完成移交。
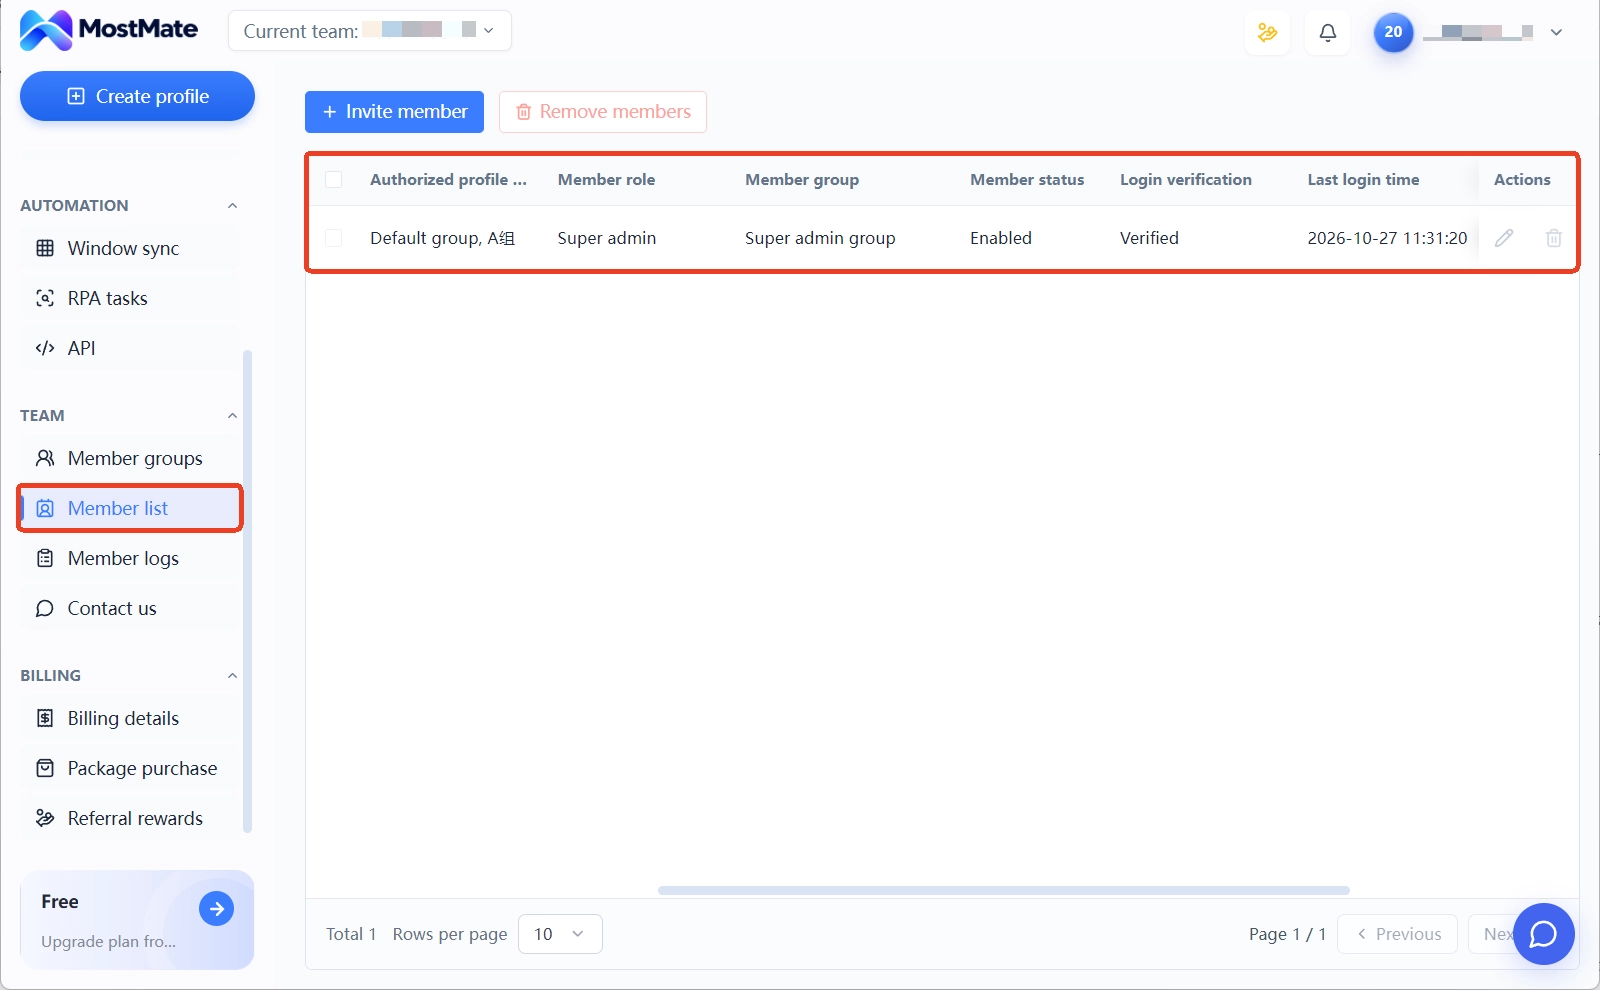
環境側的動作在 MostMate 裏有現成入口。MostMate 是一款以環境為單位的指紋瀏覽器,每個帳號各用一套,環境之間互不帶數據。團隊使用時,環境透過環境分組授權給成員。成員列表裏能看到每位成員的授權環境分組、成員身份與最近登入時間等等,接手人缺什麼權限一眼能看出來。產品說明頁把這套隔離與協作的結構講得更完整。
交接留痕靠成員日誌。登入日誌核對離職成員最近在什麼設備上登過。環境分享紀錄與環境轉移紀錄確認移交前後的經手人。每條紀錄帶操作時間、操作類型、成員與 IP 資訊,出了問題能對回去。
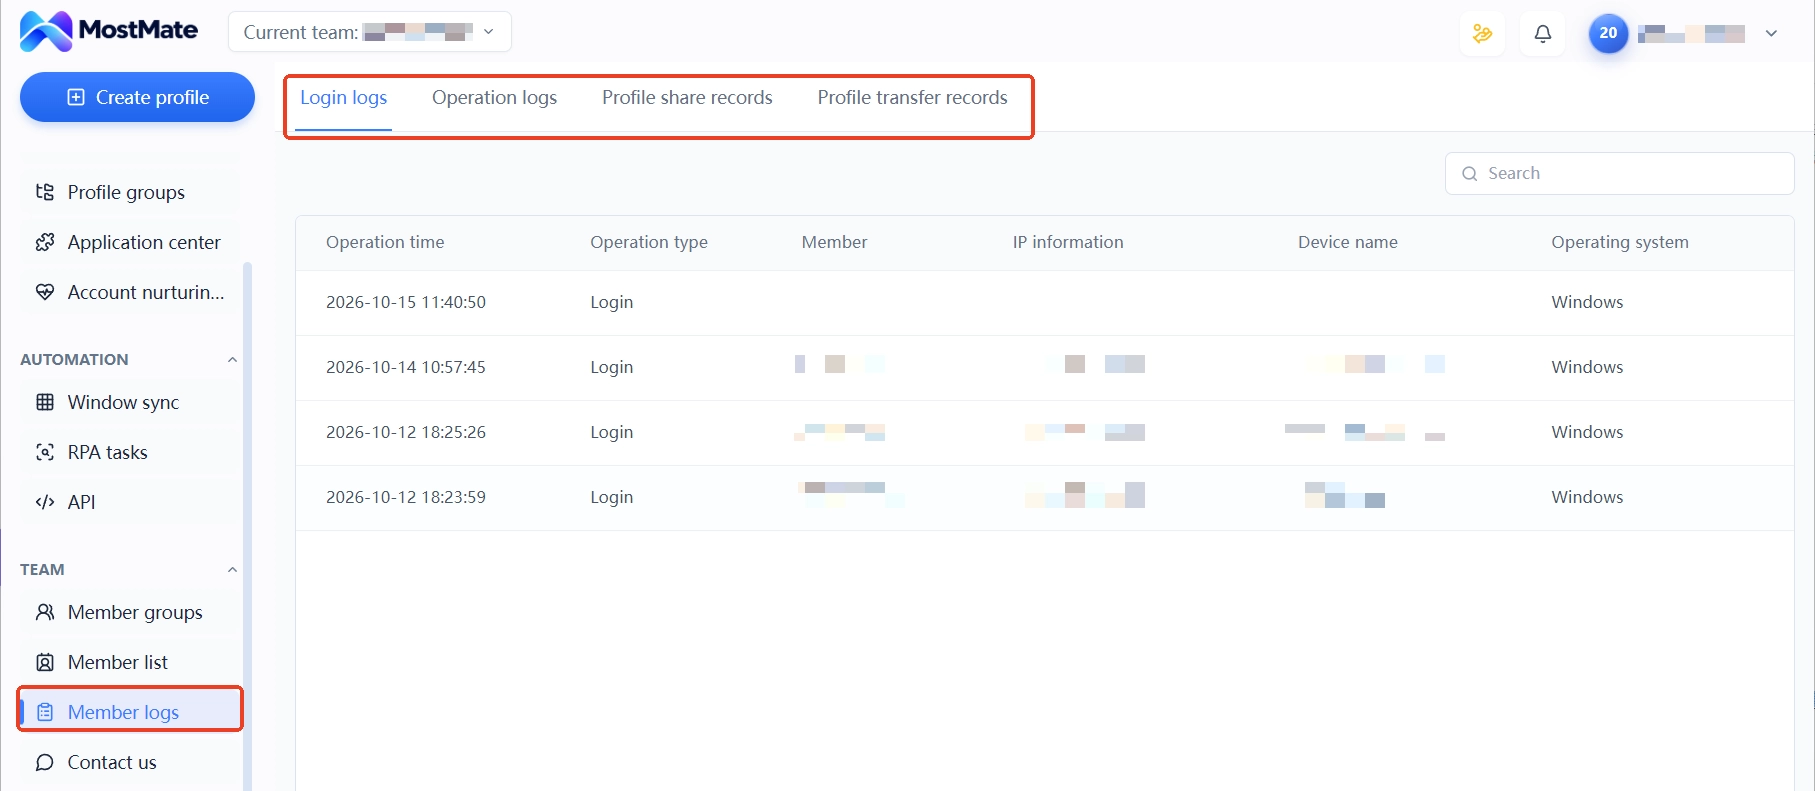
2FA 狀態本身存在各平台的安全設定裏,MostMate 管環境與成員協作,不代管平台帳號的驗證器。離職盤點時讓離職成員在平台上完成換綁,接手人用新驗證器登入一次確認生效,再把這次確認記進交接清單。逐個登入檢查的動作省不掉,但放在移交當天做,比事後出問題再追查省事。
環境側的權限回收還有分組與成員狀態兩道動作。核對清單和日誌用法在多帳號安全管理:分組、日誌與交接留痕裏按步驟排過。交接前照着走一遍,可以避免漏項。
常見問題
驗證器丟了,帳號還能找回來嗎?
能,前提是備份碼在手裏。登入時選擇「無法提供驗證碼」,輸入任一有效備份碼即可進入帳號。進門後第一件事是重新生成整套備份碼,並換綁到新驗證器。備份碼也丟了,就只能走平台的身份申訴,週期比備份碼恢復長得多。盜號與數據丟失的防範可以參考帳號資產管理一篇的安排。
備份碼快用完了怎麼辦?
用掉一張就重新生成一整套,生成動作會作廢舊碼。新副本同步進團隊存放位,舊的列印件和截圖一併銷毀。等到最後兩張才處理,恢復窗口就只剩兩張碼。
成員離職時,先重綁 2FA 還是先收回權限?
先重綁再收權。只收回環境與登入權限,帳號會停在二次驗證環節,最終還是要離職成員配合提供驗證碼。先在平台側完成換綁,後面的回收動作才不需要他參與。
指紋瀏覽器和 2FA 是什麼關係?
兩層各管一段。2FA 驗證「登入的人是不是帳號主人」,指紋瀏覽器管理「登入發生在一個什麼樣的環境裏」。環境隔離讓每個帳號的 Cookie、指紋與代理保持獨立穩定,減少觸發風控驗證的可能。帳號能否通過二次驗證仍取決於平台側的安全設定,兩層要一起安排。
結語
2FA 管理拆開看就是三件事。驗證器定好跟人走還是跟帳號走。備份碼當成恢復層管到作廢。交接按重綁、移交、移環境的固定順序走。三件事都不重,難在帳號一多之後還有人按清單做。
還沒建起這套流程的團隊,可以從兩個帳號開始試。給其中一個把驗證因素挪進團隊存放位,另一個維持個人持有。下次人員變動時對比兩種交接的差別,流程好不好用一試就有答案。
環境側的隔離與團隊配置 MostMate 已經備好,下載 MostMate後建第一個環境分組,把帳號歸屬和驗證因素的存放一起固定下來。

MOSTMATE
安全管理多帳戶,輕鬆簡單
從首個帳戶開始,利用 MostMate 建立更安全、更智能、更高效的多帳戶營運方式。
- 設定檔各自獨立,身分保持一致。
- AI 自動化 · 帳戶健康 · 團隊營運



