
Anti-Sybil-Leitfaden für Airdrop-Studios: Sybil-Screening und Multi-Account-Management
Kernpunkt: Wenn ein Airdrop-Projekt ein Sybil-Screening durchführt, dann meist, um Mehrfach- oder Scheinteilnahmen zu erkennen, die an den Teilnahmebedingungen vorbeigehen. Für ein Studio bringt es mehr, die Teilnahmebedingungen zu verstehen, den Aufgabenstand zu prüfen und festzulegen, wer welches Konto und welche Umgebung betreut, als einer Erkennungstechnik hinterherzujagen. Dieser Artikel behandelt Screening-Mechanismus, typische Teilnahmerisiken, das Umgebungsmanagement des Teams und die Analyse eines Ausschlusses und trennt dabei, was sauberes internes Management reduziert, von dem, was den Projektregeln und der finalen Entscheidung obliegt.
Zwei Begriffe vorab: der Sybil-Angriff und das Sybil-Screening.
Beim Sybil-Angriff versucht ein Teilnehmer über mehrere falsche oder doppelte Identitäten, mehr Rewards abzugreifen, als die Regeln erlauben. Der Begriff stammt aus der Forschung zu dieser Angriffsart in Peer-to-Peer-Netzen; auch die Ethereum-Dokumentation erwähnt ihn im Kontext der Netzsicherheit.
Beim Sybil-Screening sichtet das Projekt vor dem Tokenlaunch oder der Rewards-Ausspielung öffentliche Daten, um solche Teilnahmemuster aufzuspüren. Das eine beschreibt ein Verhalten, das andere eine Prüfung. Für Studios zählt das zweite.
Für Teams mit vielen Browser-Umgebungen dient ein Anti-Detect-Browser dazu, die Arbeitsumgebungen zu ordnen, Konfigurationen zu pflegen und vermisste Logins oder Daten zu vermeiden. MostMate bietet Umgebungsverwaltung, Proxy-Verwaltung und Umgebungsgruppen; dieser Artikel nutzt diese Szenarien, um den Anwendungsbereich abzustecken.
Welche Teilnahmerisiken beobachten Airdrop-Projekte üblicherweise
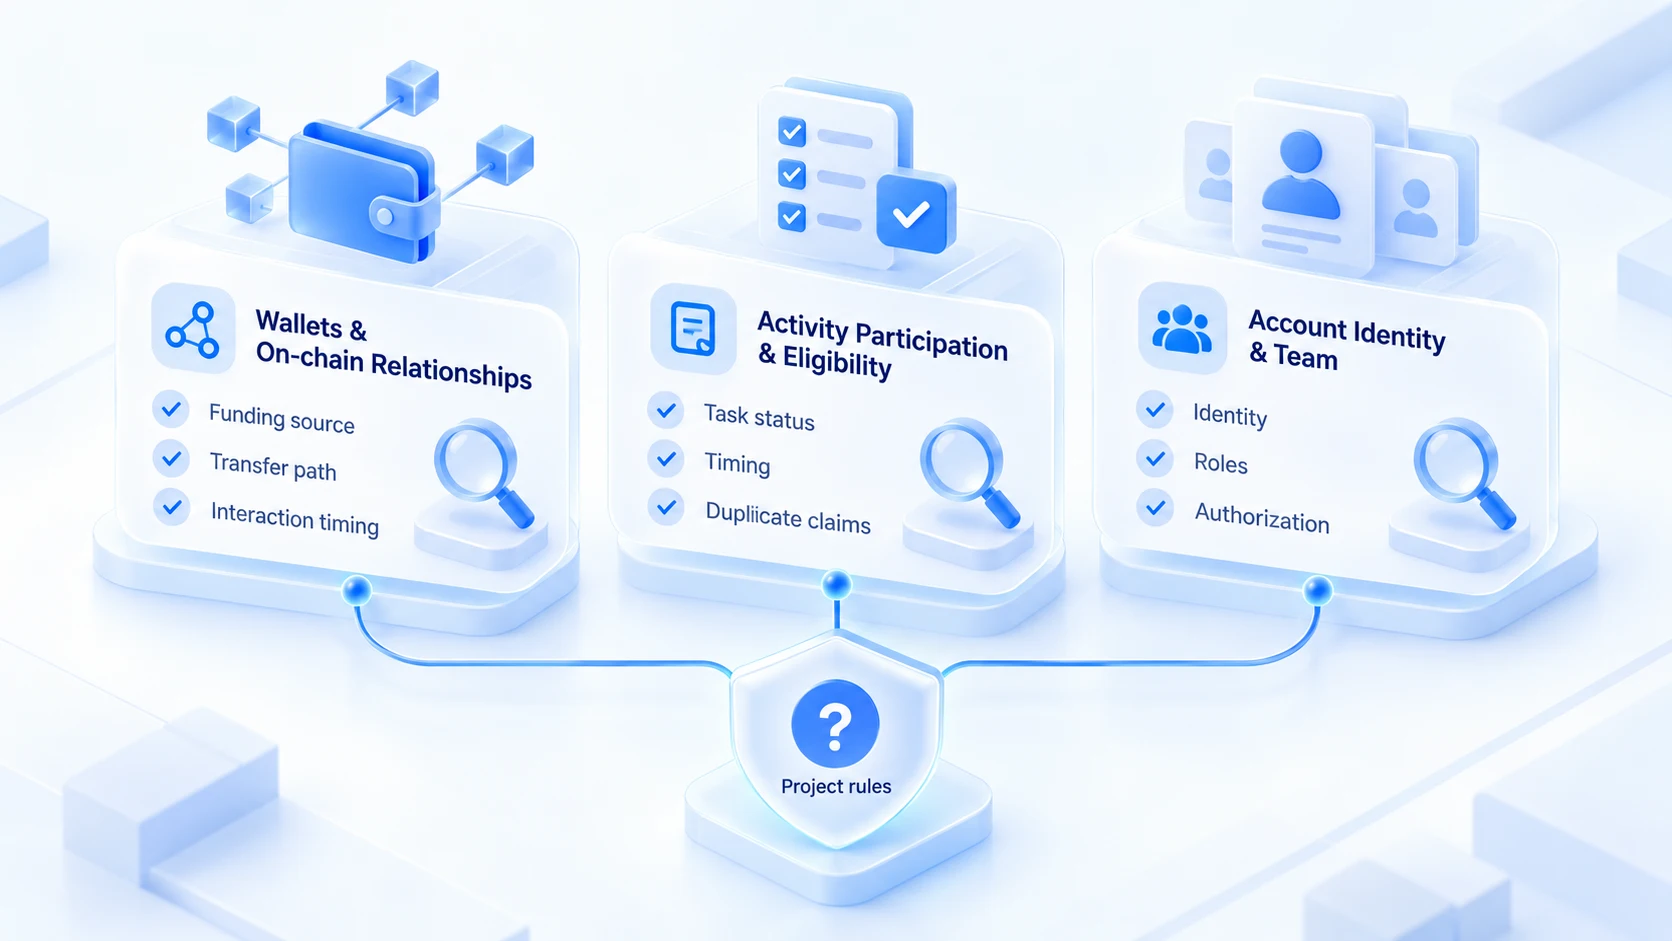
Jedes Projekt screenet auf eigene Weise; ein öffentlicher Standardalgorithmus existiert nicht. Die häufigsten Risiken in drei Kategorien sortiert, fällt die Eigenprüfung leichter:
| Risikokategorie | Was das Projekt prüfen könnte | Was das Studio selbst prüfen kann |
|---|---|---|
| Wallets und On-Chain-Beziehungen | Transaktionen, Geldflüsse, Aktivitätslinks | Wallet-Zuordnung, Projekte, Transaktionen |
| Teilnahme und Berechtigung | Aufgaben, Zeitpunkte, Mehrfach-Claims | Regelversion, Aufgabennachweise, Rewards |
| Identität und Team | Kontozuordnung, Rollen, Freigaben | Verantwortliche, Rollen, Übergaben |
Die Kategorie Wallets und On-Chain-Beziehungen löst die meisten Diskussionen aus. On-Chain-Daten gehören zu den Quellen, die ein Projekt bei der Eligibility-Analyse heranziehen kann. Mit Tools wie Nansen oder Dune lassen sich öffentliche On-Chain-Transaktionen und Adressaktivität einsehen; ob ein Projekt sie einsetzt und nach welchen Screening-Kriterien, entscheidet allein dessen veröffentlichte Linie. Dass zwei Wallets Geldbewegungen austauschten, beweist noch nicht, dass dieselbe Person sie steuert.
In der Kategorie Teilnahme und Berechtigung liegt das Problem meist bei den Unterlagen, nicht bei der Technik. Unvollendete Aufgaben, zu kurze Teilnahmezeiträume oder mehrfaches Abholen mit derselben Identität gehören hierher. Für das Team ist klare Kontozuordnung und Freigabepraxis eine interne Managementaufgabe. Arbeiten mehrere Personen an einem Projekt, sollten Identität, Aufgaben und Befugnisse je Person festgelegt sein, und die Teilnahme folgt den Projektregeln. Interne Unterlagen sind kein Screening-Maßstab des Projekts und lassen nicht darauf schließen, wie es die Berechtigung bewertet.
Wie ein Studio einen geordneten Multi-Account-Prozess aufbaut
Wer an mehreren Projekten teilnimmt, verteilt Konten, Umgebungen und Aufgabenstände auf mehrere Hände; dann fehlen Zuständige, Konfigurationen vermischen sich, Aufgaben bleiben liegen. Ein einheitlicher Prozess sorgt dafür, dass bei Übergaben, Projektreviews oder Eligibility-Prüfungen die nötigen Informationen griffbereit sind.
1. Konten und Zuständigkeit: zu jedem Konto gehören ein Verantwortlicher und die Projekte; bei Personalwechsel aktualisieren.
2. Organisation der Umgebungen: eine Umgebung pro Projekt oder Linie, ein Zweck pro Umgebung, keine geteilten Logins.
3. Proxys und Netzwerk: jeden Proxy einzeln pflegen, Ausgangsdaten dokumentieren, Änderungen nachvollziehen.
4. Aufgaben und Berechtigung: pro Projekt je eine Aufzeichnung von Bedingungen, Stand und Reward-Ergebnis.
5. Übergabeliste: wechselt eine Aufgabe die Hände, wandern Konten, Umgebungen, Proxys und Projektdaten gemeinsam.
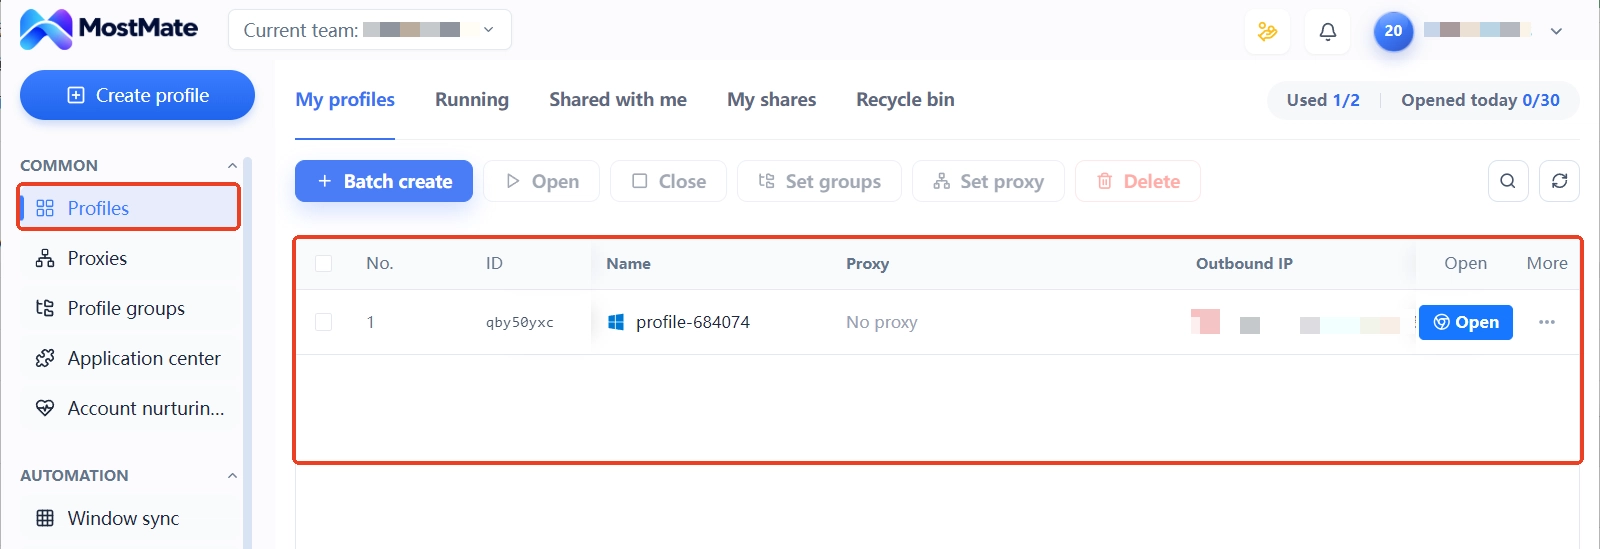
MostMate passt als Baustein der Browser-Umgebungsverwaltung des Teams. Mit Umgebungsgruppen, Proxy-Verwaltung und Mitgliederrechten ordnet das Team, welche Umgebung zu welchem Projekt gehört und wer womit arbeitet. In der Praxis empfiehlt es sich, Kontoverantwortliche, Projektaufgaben und Eligibility-Nachweise getrennt von den Umgebungsinformationen zu führen: Diese verwalten Logins und Konfigurationen, jene dienen dem Abgleich der Anforderungen; eins ersetzt das andere nicht.
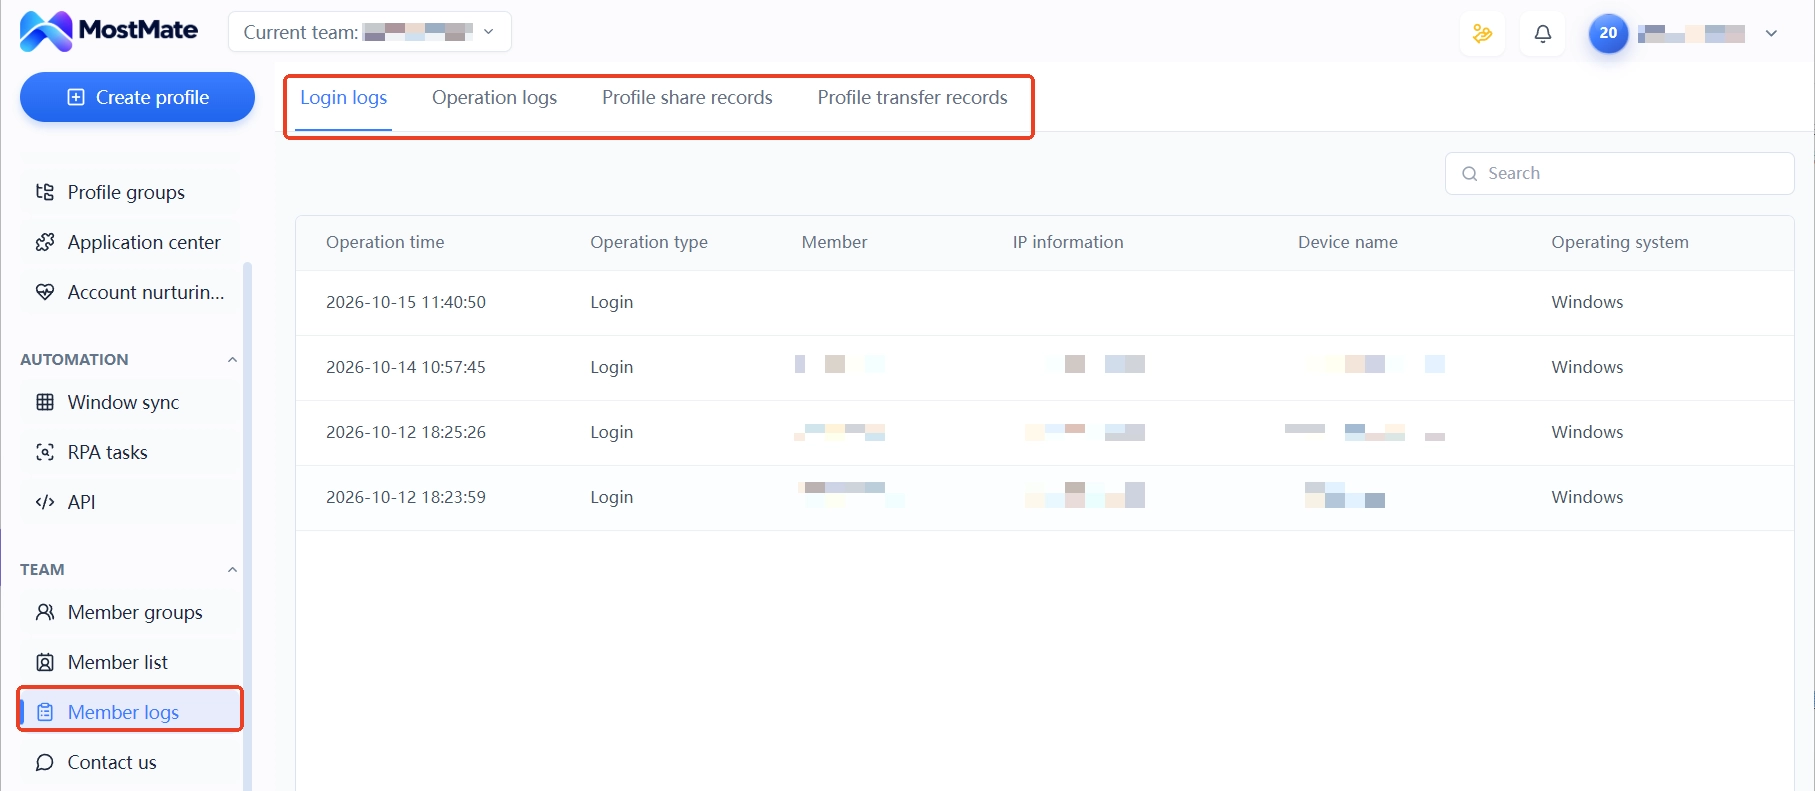
Wenn Übergaben und Verantwortlichkeitsprüfungen über die Mitglieder-Logs laufen, halten die Login- und Operations-Logs von MostMate samt der Historien für Umgebungsfreigaben und -übertragungen fest, wer woran war. Den vollständigen Rahmen des Multi-Account-Managements beschreibt Sicheres Multi-Account-Management in der ausführlicheren Fassung.
Als Sybil eingestuft: So gehen Sie dem Ausschluss nach
Ausschluss ist kein bestätigtes Sybil-Label; mehrere Ursachen möglich.
- Lesen Sie die veröffentlichten Teilnahmebedingungen, Ausschlussregeln und Screening-Hinweise des Projekts und klären Sie, welche Version für Sie gilt.
- Gehen Sie Ihre Aufgabenliste durch: Fertigstellungsstand, Fristen und mögliche Doppel-Claims.
- Prüfen Sie die internen Unterlagen: Ist die Kontozuordnung klar, sind die Freigaben vollständig, lassen sich die On-Chain-Aktivitäten erklären?
- Halten Sie eine Fehlbewertung für möglich, reichen Sie über den öffentlichen Kanal des Projekts wahrheitsgemäße, überprüfbare Informationen ein.
Hat das Projekt eine Ausschlussliste oder die Eligibility-Ergebnisse veröffentlicht, zuerst die geltenden Regeln, die Ergebniserklärung und die Einspruchsfrist anschauen. Aufgabenstand, Teilnahmeberechtigung sowie die internen Konto- und Aufgabenunterlagen abgleichen, um Lücken oder Fehlauslegungen zu finden.
Wer eine Fehlbewertung vermutet, reicht über den öffentlichen Kanal des Projekts wahrheitsgemäße, überprüfbare Informationen ein. Netzwechsel, Browser-Umkonfiguration oder ein neu angelegtes Wallet sind keine Wege zurück in die Eligibility; sie ersetzen die Regelprüfung des Projekts nicht und ändern nichts an den bereits erfolgten On-Chain-Transaktionen.
Studio-Umgebungen mit einem Anti-Detect-Browser verwalten: Wo endet der Einsatz?
Im Airdrop-Studio beschränkt sich die Rolle des Anti-Detect-Browsers auf die Umgebungsebene. MostMate verwaltet je Umgebung Cookies, lokalen Speicher, Sessions und Fingerprint-Konfiguration getrennt. Mit Umgebungsgruppen und Mitgliederfreigaben arbeitet jeder in seiner Umgebung und betreut seine Projekte. Wie diese Ebene funktioniert und wo ihre Grenzen liegen, beschreibt der Leitfaden zur Umgebungsisolierung.
Was gelöst wird und was nicht, sauber getrennt: Ein Anti-Detect-Browser hilft dem Team, Browser-Umgebungen zu verwalten, Konfigurationen zu pflegen und das Vermischen interner Konten und Arbeitsdaten zu reduzieren. Er ändert jedoch nichts an bereits erfolgten On-Chain-Aktivitäten und entscheidet nicht, wie das Projekt die Teilnahmeberechtigung prüft. Im Airdrop-Geschäft dient das Umgebungsmanagement der disziplinierten Teamarbeit; die Regelprüfung des Projekts ersetzt es nicht.
Als Werkzeug für das Umgebungsmanagement ist der Anti-Detect-Browser im Airdrop-Kontext am richtigen Platz. Als Anti-Sybil-Waffe verstanden, sitzt die Eingrenzung daneben. Das Risiko liegt ohnehin beim Team selbst. Wer noch unentschieden ist, ob für das Airdrop-Geschäft ein Tool her muss, findet Entscheidungskriterien im Artikel Für wen ist MostMate gedacht; ein Abgleich lohnt sich.
Häufige Fragen
Worin unterscheidet sich ein Sybil-Angriff von normalem Wallet-Multi-Account-Management?
Die Projektregeln und die tatsächliche Teilnahme machen den Unterschied. Begrenzt ein Projekt den Claim ausdrücklich auf eine Abholung pro Person und holt derselbe Teilnehmer über mehrere Identitäten mehrfach ab, verletzt er womöglich die Eligibility-Regeln. Wie viele Wallets erlaubt sind, welche Identitätsanforderungen gelten und wer Anspruch hat, legt jedes Projekt selbst fest; maßgeblich ist die jeweilige Kampagnenbeschreibung.
Teilen sich mehrere Personen ein Netzwerk, stuft das Airdrop-Projekt sie als Sybil ein?
Ein geteiltes Netzwerk ist für sich kein Einstufungsgrund; Heim- und Büro-Netzwerke sind ohnehin Mehrpersonen-Netzwerke. Das Screening des Projekts kombiniert üblicherweise On-Chain-Beziehungen, Teilnahmeverhalten und Eligibility-Unterlagen. Ein einzelnes Netzwerkmerkmal entscheidet das Ergebnis nicht. Maßgeblich sind die Angaben des Projekts.
Kann ein Anti-Detect-Browser das Sybil-Screening bei Airdrops abwenden?
Nein. Er verwaltet Umgebungen und Konfigurationen, mehr nicht. On-Chain-Daten, Projektregeln und Eligibility-Prüfung liegen außerhalb. Jedes Versprechen, dem Screening zu entgehen, ist unseriös.
Vom Airdrop ausgeschlossen: Lässt sich noch Einspruch einlegen?
Bietet das Projekt einen Einspruchskanal, lassen sich wahrheitsgemäße, überprüfbare Informationen einreichen. Vorher die Eligibility-Bedingungen und die eigenen Teilnahmeprotokolle durchsehen und prüfen, ob der Einwand trägt. Gibt es keinen veröffentlichten Kanal, Ankündigungen und offizielle Support-Wege verfolgen, ohne zu unterstellen, die Berechtigung komme sicher zurück.
Fazit
Im Umgang mit dem Sybil-Screening braucht ein Airdrop-Studio zuerst Klarheit über Teilnahmebedingungen und Aufgabenanforderungen des Projekts und danach, passend zur realen Teamgröße, einen Managementprozess für Kontozuordnung, Browser-Umgebungen und Aufgabenprotokolle. Über die Berechtigung entscheiden die veröffentlichten Projektregeln; das Browser-Umgebungsmanagement dient vor allem dazu, vermischte Konfigurationen und Informationslücken in der Zusammenarbeit zu reduzieren.
Muss Ihr Team mehrere Browser-Umgebungen verwalten, sehen Sie sich die Umgebungsverwaltung, die Proxy-Verwaltung und die Mitglieder-Zusammenarbeit von MostMate an und entscheiden Sie anhand Ihres tatsächlichen Einsatzszenarios, ob ein Anti-Detect-Browser nötig ist. Auf der MostMate-Website oder in der MostMate-Produktübersicht finden Sie die derzeit verfügbaren Funktionen.

MOSTMATE
Mehrere Konten sicher verwalten – ganz einfach
Starte mit deinem ersten Konto und gestalte mit MostMate sicherere, intelligentere und effizientere Mehrkontenabläufe.
- Unabhängige Profile. Konsistente Identitäten.
- KI-Automatisierung · Kontozustand · Teamarbeit



