
Guide anti-Sybil pour les studios d'airdrops : filtrage Sybil et gestion multi-comptes
À retenir : quand un projet d'airdrop applique un filtrage Sybil, c'est généralement pour repérer les participations multiples ou fictives qui sortent de ses règles d'éligibilité. Pour un studio, comprendre les conditions de participation, vérifier l'état des tâches et clarifier qui gère chaque compte et chaque environnement apporte plus que de traquer une technique de détection. Cet article passe en revue le mécanisme de filtrage, les risques de participation courants, la gestion des environnements du studio et le diagnostic d'une exclusion, pour distinguer ce qu'une gestion interne rigoureuse réduit de ce qui relève des règles d'éligibilité et de la décision finale du projet.
Deux termes d'abord : l'attaque Sybil et le filtrage Sybil.
L'attaque Sybil désigne le fait, pour un participant, de multiplier les identités fausses ou dupliquées afin d'obtenir plus de récompenses que les règles ne le permettent. Le terme vient des recherches sur ce type d'attaque dans les réseaux pair à pair ; la documentation d'Ethereum l'évoque aussi quand elle traite de la sécurité des réseaux.
Le filtrage Sybil, c'est l'opération par laquelle un projet passe les données publiques au crible pour repérer ces comportements avant de distribuer son token ou ses récompenses. Le premier terme décrit un comportement, le second un examen. C'est le second qui intéresse les studios.
Pour une équipe qui gère plusieurs environnements de navigateur, un navigateur antidétect sert à organiser ces environnements de travail, à maintenir leurs configurations et à éviter que les sessions et les données ne se mélangent. MostMate propose la gestion des environnements, la gestion des proxys et le regroupement des environnements ; cet article s'appuie sur ces scénarios pour cerner ce que l'outil couvre.
Quels risques de participation les projets d'airdrops surveillent-ils
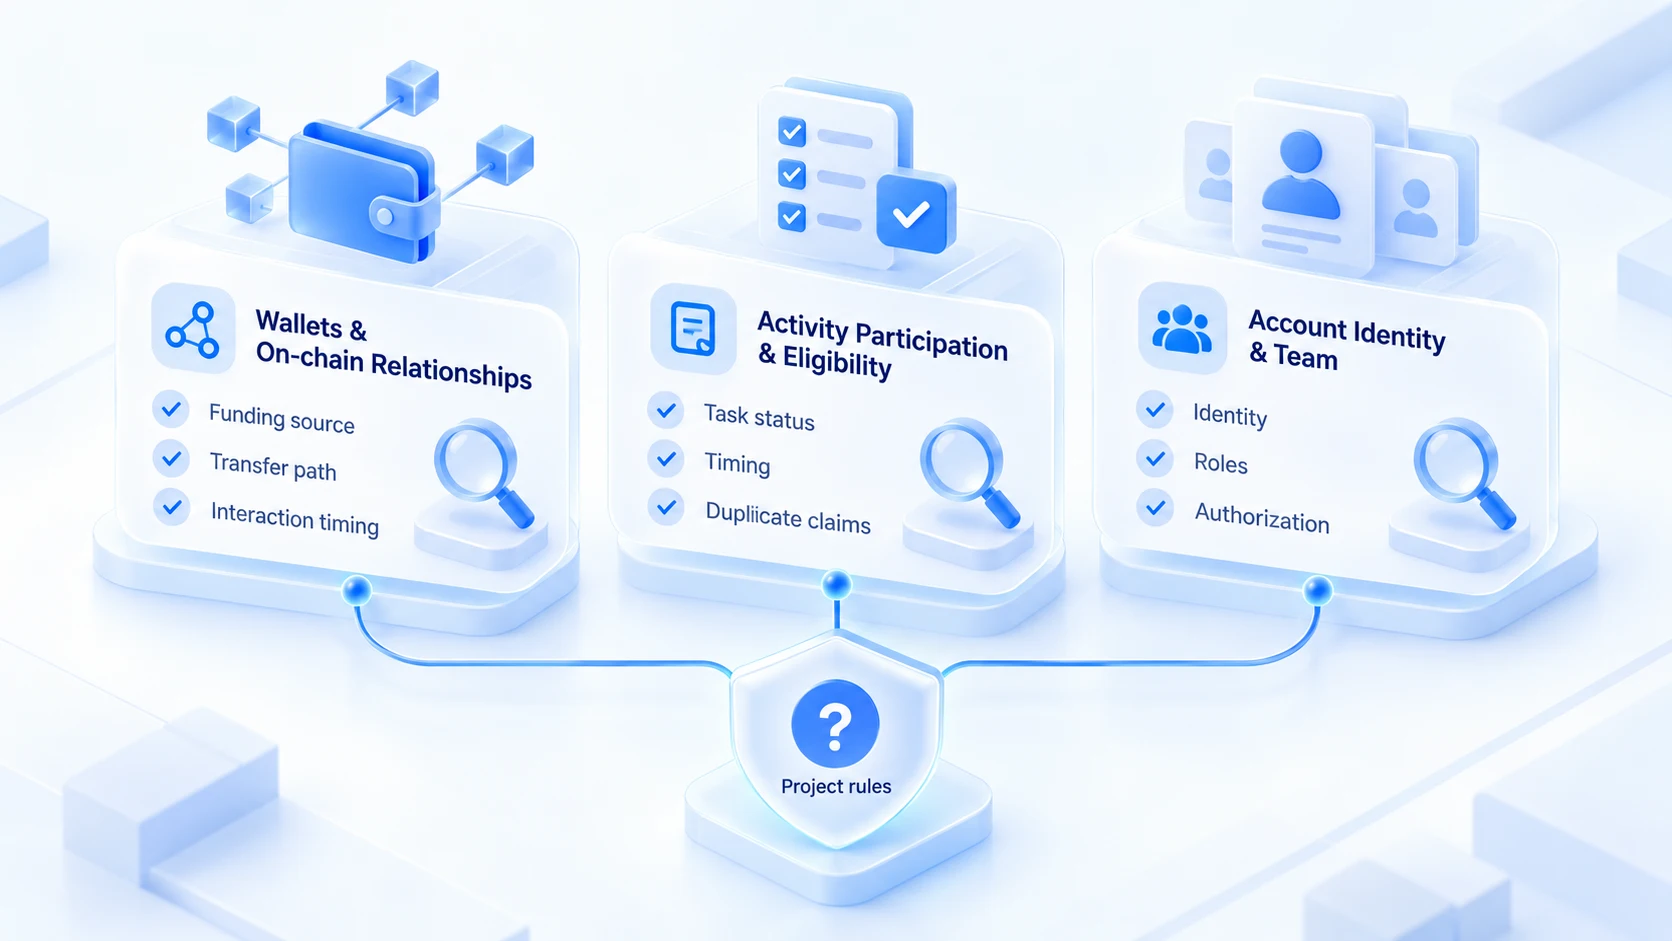
Chaque projet filtre à sa façon et aucun algorithme unique n'est publié. Regrouper les risques courants en trois catégories aide le studio à faire ses propres vérifications :
| Catégorie de risque | Ce que le projet examine | Ce que le studio vérifie |
|---|---|---|
| Wallets et on-chain | Transactions, transferts et liens d'activité | Historique de wallets et de transactions |
| Participation et éligibilité | Tâches, horaires, doublons, conditions | Version des règles, tâches, récompenses |
| Identités et équipe | Propriété des comptes, rôles, autorisations | Responsables, autorisations, transferts |
La catégorie « wallets et on-chain » concentre le plus de contestations. Les données on-chain figurent parmi les sources qu'un projet peut consulter pour analyser l'éligibilité. Des outils comme Nansen ou Dune permettent de consulter les transactions on-chain publiques et l'activité des adresses, mais savoir si un projet s'en sert et quels critères de filtrage il applique relève de ce que le projet lui-même publie. Que deux wallets aient eu des mouvements de fonds en commun ne suffit pas à conclure qu'une même personne les contrôle.
Dans la catégorie « participation et éligibilité », le problème vient souvent des registres, pas de la technique. Tâche inachevée, délai de participation non respecté, récompense réclamée deux fois avec la même identité : tout cela rentre dans cette case. Pour l'équipe, la clarté de la propriété des comptes et des autorisations internes est une affaire de gestion interne. Quand plusieurs membres participent au même projet, chacun doit avoir son identité, ses tâches et son périmètre d'autorisation définis, et l'activité suit les règles du projet. Vos registres internes ne constituent pas une base de filtrage pour le projet et ne permettent pas de deviner comment il juge l'éligibilité.
Comment le studio instaure un processus de gestion multi-comptes
Pour une équipe qui participe à plusieurs projets, comptes, environnements et suivis de tâches se dispersent entre les membres : responsable introuvable, configurations d'environnement mélangées, tâches oubliées. Un processus unique et documenté permet de retrouver l'information au moment des passations, des revues de projet ou des vérifications d'éligibilité.
1. Comptes et responsables : chaque compte indique son responsable et les projets concernés ; mise à jour à chaque changement d'équipe.
2. Organisation des environnements : un environnement par projet ou par activité, une seule finalité par environnement, aucune connexion partagée.
3. Proxys et réseau : chaque proxy documenté, informations de sortie enregistrées, chaque modification tracée.
4. Tâches et éligibilité : pour chaque projet, une trace des conditions, de l'avancement et des récompenses obtenues.
5. Liste de passation : lors d'un changement de main, comptes, environnements, proxys et dossiers de projet partent ensemble.
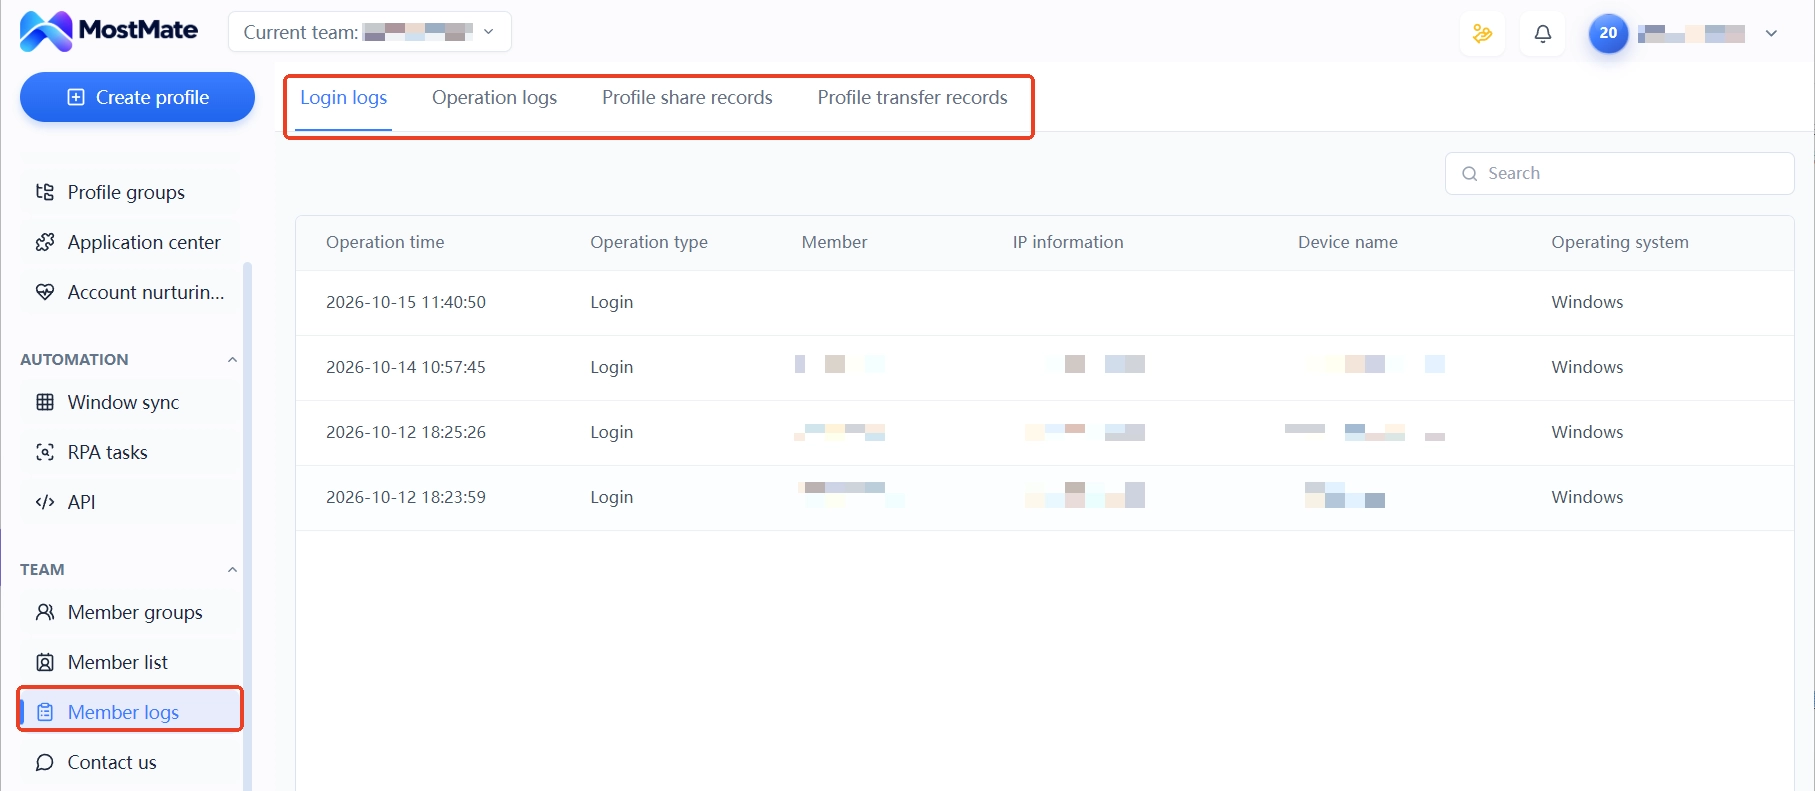
MostMate s'intègre comme un volet de la gestion des environnements de navigateur de l'équipe. Via les groupes d'environnements, la gestion des proxys et les droits des membres, l'équipe clarifie la correspondance entre environnements et projets et le périmètre de chacun. En pratique, mieux vaut tenir séparément les responsables de comptes, les tâches par projet et les preuves d'éligibilité, et les informations d'environnement : ces dernières servent aux connexions et à la configuration, les premières au contrôle des exigences ; l'un ne remplace pas l'autre.
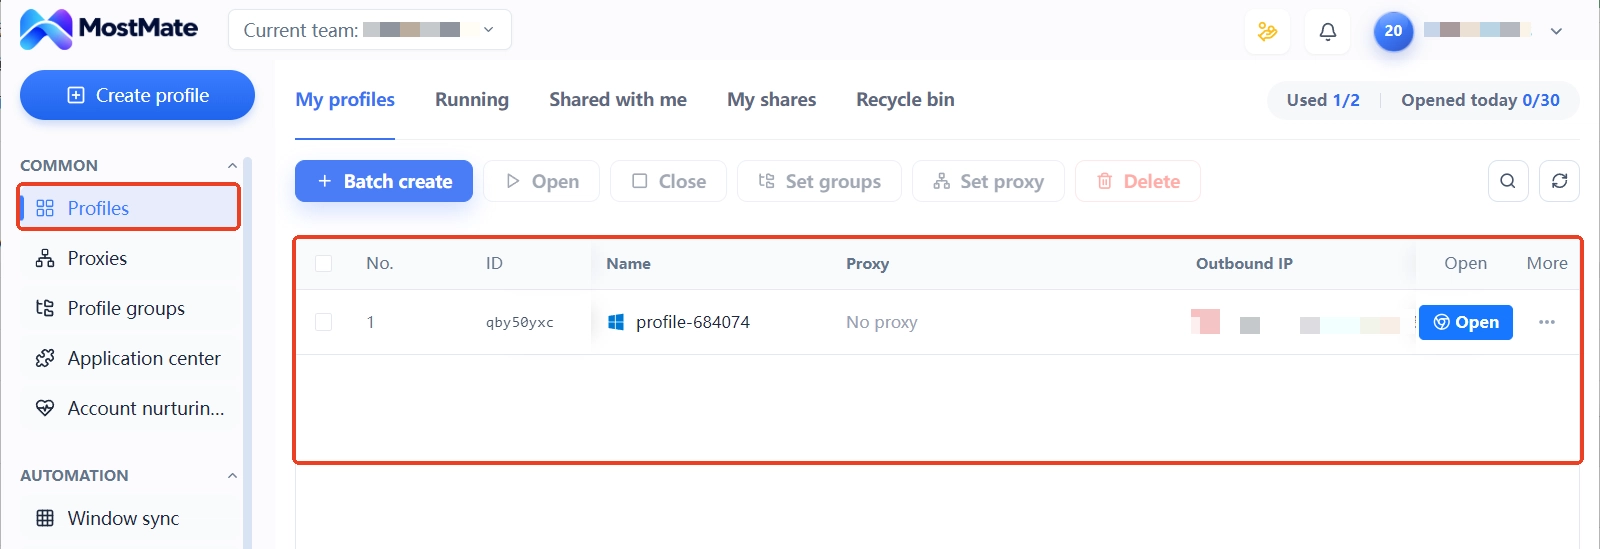
Quand l'équipe s'appuie sur les journaux membres pour les passations et les contrôles de responsabilité, les journaux de connexion, les journaux d'opérations et les historiques de partage et de transfert d'environnements laissent une trace de qui a touché à quoi. Pour le cadre complet de la gestion multi-comptes, la version la plus détaillée se trouve dans Gestion multi-comptes sécurisée.
Après une exclusion Sybil par un projet, comment vérifier
Être exclu ne veut pas dire Sybil confirmé ; plusieurs causes possibles.
- Lisez les conditions d'éligibilité, les règles d'exclusion et les notes de filtrage publiées par le projet, et vérifiez quelle version vous concerne.
- Reprenez la liste des tâches : achèvement, délais et éventuels doublons.
- Contrôlez vos registres internes : propriété des comptes, autorisations complètes, transactions on-chain explicables.
- En cas d'erreur apparente, soumettez des informations vraies et vérifiables via le canal de recours public du projet.
Si le projet a publié une liste d'exclusion ou les résultats d'éligibilité, commencez par les règles applicables, l'explication des résultats et le délai de recours. Recoupez l'état des tâches, les conditions d'éligibilité et les registres internes de comptes et de tâches pour repérer un oubli ou une mauvaise lecture des règles.
Si vous pensez à une erreur, passez par le canal de recours public du projet avec des informations vraies et vérifiables. Ne traitez pas le changement de réseau, la reconfiguration du navigateur ou la recréation d'un wallet comme des moyens de récupérer l'éligibilité : ces manœuvres ne remplacent pas l'examen des règles par le projet et ne modifient pas les transactions on-chain déjà effectuées.
Gérer les environnements du studio avec un navigateur antidétect : jusqu'où ça va
Dans un studio d'airdrops, le rôle du navigateur antidétect se limite à la couche « environnement ». MostMate gère séparément, pour chaque environnement, les Cookies, le stockage local, les sessions et la configuration d'empreinte. Avec les groupes d'environnements et les autorisations par membre, chacun travaille dans son environnement et suit ses propres projets. Le principe et les limites de cette couche sont détaillés dans le guide de l'isolation des environnements.
Ce que l'outil règle et ce qu'il ne règle pas, listez-le franchement : un navigateur antidétect aide l'équipe à gérer ses environnements de navigateur, à tenir leurs configurations à jour et à réduire les mélanges de comptes internes et de données de travail. Mais il ne change rien aux activités on-chain déjà réalisées et ne décide pas de la façon dont le projet vérifie l'éligibilité. Dans l'airdrop, la gestion des environnements sert une collaboration d'équipe disciplinée ; elle ne remplace pas la vérification des règles du projet.
Vu comme un outil de gestion d'environnements, le navigateur antidétect est à sa place dans l'airdrop. Vu comme une arme anti-Sybil, c'est une erreur de cible. Le risque reste du côté de l'équipe elle-même. Si vous hésitez encore à équiper votre activité d'airdrop, l'article À qui s'adresse MostMate liste des critères de décision : voyez où vous vous situez.
Questions fréquentes
Quelle différence entre une attaque Sybil et une gestion normale de plusieurs wallets ?
Tout part des règles du projet et de la manière de participer. Quand un projet limite expressément le paiement à une fois par personne et qu'un même participant multiplie les identités pour toucher la récompense plusieurs fois, il peut enfreindre les règles d'éligibilité. Nombre de wallets, exigences d'identité, conditions de récompense : chaque projet fixe ses propres critères, et seul le règlement de la campagne fait foi.
Plusieurs personnes sur le même réseau, le projet verra-t-il des Sybils ?
Partager un réseau n'est pas en soi un indice de Sybil : les box des foyers et des bureaux servent déjà à plusieurs personnes. Le filtrage d'un projet croise généralement les relations on-chain, les comportements de participation et les registres d'éligibilité. Une seule caractéristique de réseau ne décide pas de l'issue. Les critères exacts restent ceux que le projet publie.
Un navigateur antidétect peut-il éviter le filtrage Sybil des airdrops ?
Non. L'outil couvre l'environnement et la configuration, rien de plus. Les données on-chain, les règles du projet et la vérification d'éligibilité sont hors de son périmètre. Toute promesse d'échapper au filtrage n'est pas fiable.
Exclu de la liste d'un airdrop, peut-on encore faire appel ?
Quand le projet prévoit un canal de recours, vous pouvez soumettre des informations vraies et vérifiables. Avant d'appeler, revoyez les conditions d'éligibilité et vos propres traces de participation, et assurez-vous que le motif tient. Sans canal de recours publié, surveillez les annonces du projet ou passez par son support officiel, sans présumer que l'éligibilité reviendra.
Conclusion
Face au filtrage Sybil, un studio d'airdrops a d'abord besoin de connaître les conditions de participation et les exigences de tâches du projet, puis de bâtir, à la taille réelle de son équipe, un processus de gestion couvrant la propriété des comptes, les environnements de navigateur et les suivis de tâches. L'éligibilité se juge d'après les règles publiées par le projet ; la gestion des environnements de navigateur sert surtout à réduire les mélanges de configurations internes et les oublis en cours de collaboration.
Si votre équipe doit gérer plusieurs environnements de navigateur, explorez la gestion des environnements, la gestion des proxys et la collaboration entre membres de MostMate, puis jugez d'après votre usage réel si un navigateur antidétect s'impose. Rendez-vous sur le site officiel de MostMate ou consultez la présentation du produit MostMate pour voir les fonctions disponibles.

MOSTMATE
Gérez plusieurs comptes en sécurité, tout simplement
Commencez avec votre premier compte et utilisez MostMate pour construire des opérations multicomptes plus sûres, intelligentes et efficaces.
- Des profils indépendants. Des identités cohérentes.
- Automatisation par IA · État des comptes · Travail en équipe



