
एयरड्रॉप स्टूडियो के लिए Sybil स्क्रीनिंग गाइड: मल्टी-अकाउंट वातावरण प्रबंधन
मुख्य निष्कर्ष: एयरड्रॉप प्रोजेक्ट्स में Sybil स्क्रीनिंग का मकसद आमतौर पर नियमों के विपरीत दोहराई गई या नकली हिस्सेदारी पहचानना होता है। एयरड्रॉप स्टूडियो के लिए प्रोजेक्ट की शर्तें समझना, टास्क पूरा होने की जाँच करना और अकाउंट व ब्राउज़र वातावरण की ज़िम्मेदारी तय करना, किसी डिटेक्शन तकनीक पर ध्यान देने से ज़्यादा व्यावहारिक है। यह लेख स्क्रीनिंग तंत्र, आम जोखिम, टीम वातावरण प्रबंधन और नतीजों की जाँच, इन चार पहलुओं पर बात करेगा, और दिखाएगा कि कौन सी समस्याएँ व्यवस्थित प्रबंधन से घटती हैं और कौन सी प्रोजेक्ट की शर्तों व अंतिम फ़ैसले पर छोड़नी होंगी।
पहले दो शब्द साफ़ करें: Sybil अटैक और Sybil स्क्रीनिंग।
Sybil अटैक का मतलब है कि एक हिस्सेदार कई नकली या दोहराई गई पहचानों से नियम से ज़्यादा इनाम पाने की कोशिश करता है। यह शब्द पीयर-टू-पीयर नेटवर्क की इसी तरह के हमलों की रिसर्च से आया है, और एथेरियम का दस्तावेज़ भी नेटवर्क सुरक्षा पर बात करते समय इसे उद्धृत करता है।
Sybil स्क्रीनिंग प्रोजेक्ट टीम का वह कदम है जिसमें टोकन या इनाम बाँटने से पहले सार्वजनिक डेटा से ऐसी हिस्सेदारी ढूँढी जाती है। दोनों में एक व्यवहार को दर्शाता है, दूसरा समीक्षा को। स्टूडियो के लिए दूसरा मायने रखता है।
कई ब्राउज़र वातावरण सँभालने वाली टीमों के लिए फिंगरप्रिंट ब्राउज़र का इस्तेमाल अलग-अलग काम के माहौल व्यवस्थित करने, संबंधित कॉन्फ़िगरेशन बनाए रखने और लॉगिन स्थिति व डेटा के आपस में घुलने को कम करने के लिए हो सकता है। MostMate वातावरण प्रबंधन, प्रॉक्सी प्रबंधन और वातावरण ग्रुपिंग जैसे फ़ीचर देता है; इस लेख में इन्हीं उपयोग परिदृश्यों के आधार पर दायरा समझाया गया है।
एयरड्रॉप प्रोजेक्ट आमतौर पर कौन से हिस्सेदारी जोखिम देखते हैं
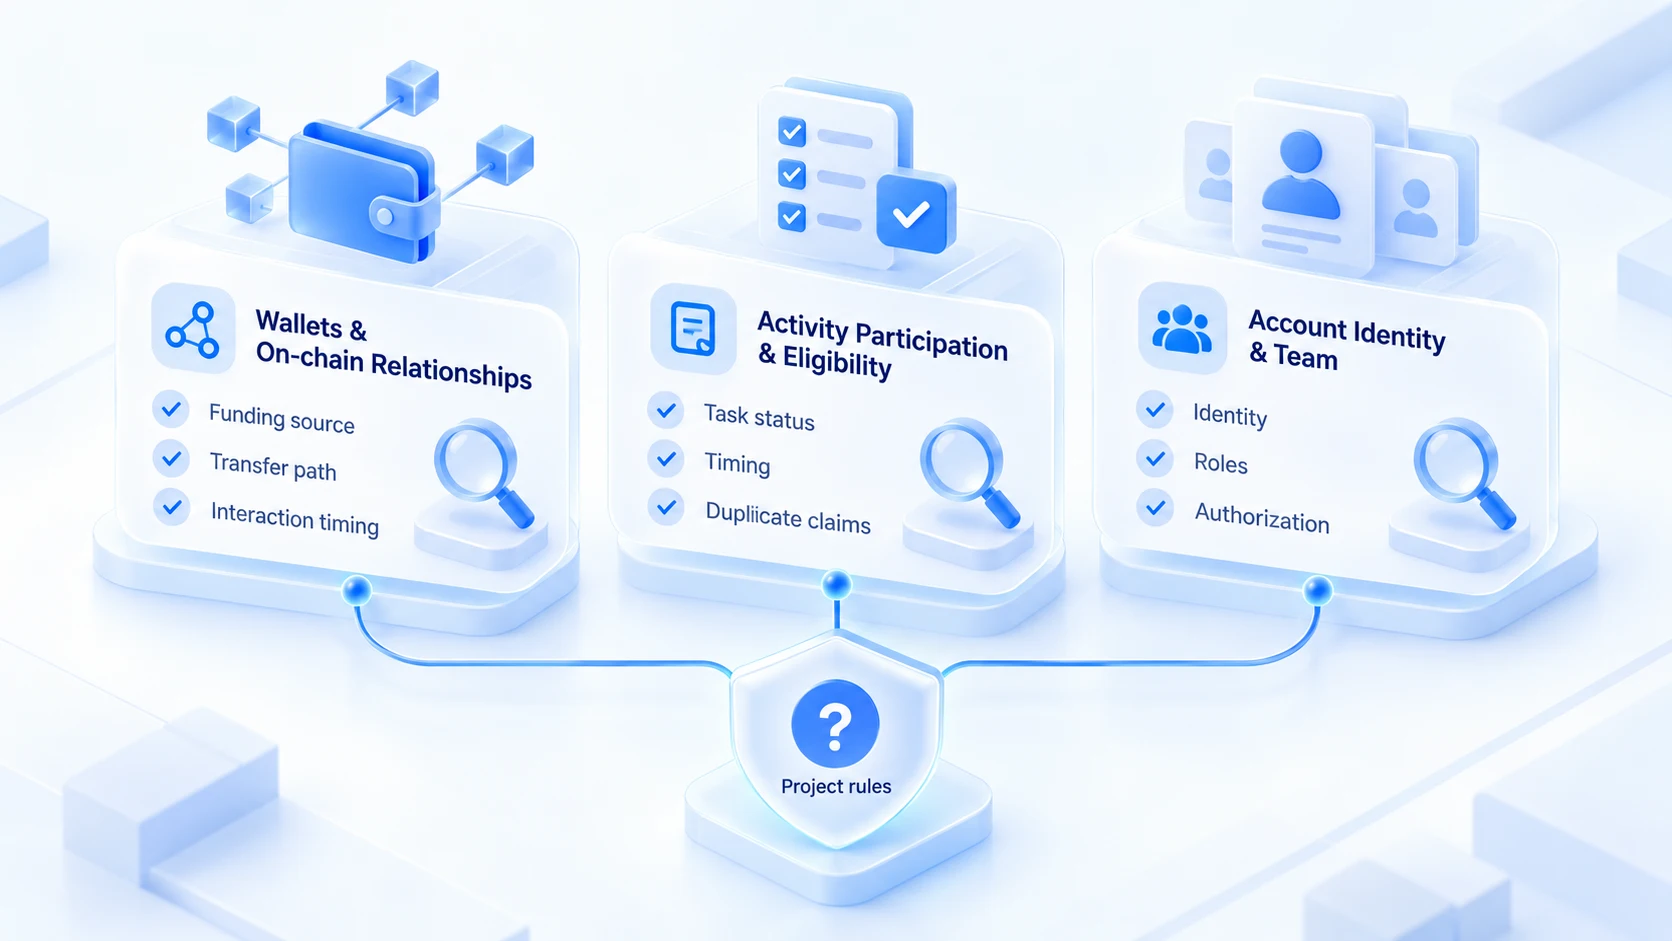
हर प्रोजेक्ट की स्क्रीनिंग अलग होती है; कोई सार्वजनिक साझा एल्गोरिद्म नहीं है। आम जोखिमों को तीन श्रेणियों में बाँटा गया है ताकि स्टूडियो खुद जाँच कर सके:
| जोखिम श्रेणी | प्रोजेक्ट क्या देख सकता है | स्टूडियो क्या जाँच सकता है |
|---|---|---|
| वॉलेट और ऑन-चेन संबंध | सार्वजनिक ऑन-चेन लेन-देन और गतिविधि संबंध | वॉलेट स्वामित्व और लेन-देन रिकॉर्ड पूरे हों |
| गतिविधि हिस्सेदारी और पात्रता | टास्क पूर्णता, समय, दोहराया दावा और पात्रता | नियम संस्करण, टास्क रिकॉर्ड, इनाम स्थिति |
| अकाउंट पहचान और टीम | अकाउंट स्वामित्व, पहचान और टीम अधिकार | ज़िम्मेदार, बँटवारा, अधिकार और हस्तांतरण |
वॉलेट और ऑन-चेन संबंध वाली श्रेणी में सबसे ज़्यादा विवाद होता है। ऑन-चेन डेटा कुछ प्रोजेक्ट्स के पात्रता विश्लेषण का एक संभावित स्रोत है। Nansen और Dune जैसे टूल्स सार्वजनिक ऑन-चेन लेन-देन और एड्रेस गतिविधि देखने में मदद करते हैं, पर कोई प्रोजेक्ट इनका इस्तेमाल करता है या नहीं और कौन से मानदंड अपनाता है, यह प्रोजेक्ट की सार्वजनिक घोषणा पर निर्भर करता है। दो वॉलेट के बीच फंड का लेन-देन होना अकेले इस बात का सबूत नहीं कि दोनों एक ही हिस्सेदार के हैं।
गतिविधि हिस्सेदारी और पात्रता वाली श्रेणी में दिक्कत अक्सर तकनीक से नहीं, रिकॉर्ड से आती है। टास्क अधूरा रहना, समय की शर्त पूरी न होना या एक ही पहचान से दोबारा इनाम लेना, यही इस वर्ग के मामले हैं। टीम के लिहाज़ से अकाउंट स्वामित्व और सदस्य अधिकार साफ़ हैं या नहीं, यह आंतरिक प्रबंधन की जाँच का विषय है। अगर कई लोग मिलकर प्रोजेक्ट में हिस्सा लेते हैं, तो हर किसी की पहचान, टास्क और अधिकार क्षेत्र स्पष्ट हो और गतिविधि प्रोजेक्ट के नियमों के भीतर हो। टीम के आंतरिक रिकॉर्ड प्रोजेक्ट की स्क्रीनिंग का आधार नहीं होते, और इनसे यह भी नहीं तय होता कि प्रोजेक्ट पात्रता कैसे तय करता है।
स्टूडियो कैसे व्यवस्थित मल्टी-अकाउंट प्रबंधन प्रक्रिया बनाए
कई प्रोजेक्ट्स में हिस्सा लेने वाली टीमों के पास अकाउंट, वातावरण और टास्क रिकॉर्ड अलग-अलग सदस्यों के पास बिखरे रहते हैं; ज़िम्मेदार अस्पष्ट रहना, वातावरण कॉन्फ़िगरेशन का आपस में घुलना या टास्क स्थिति छूट जाना आम है। एक एकीकृत प्रबंधन प्रक्रिया बनाने से सदस्य बदलाव, प्रोजेक्ट समीक्षा या पात्रता जाँच के समय ज़रूरी जानकारी ढूँढना आसान हो जाता है।
1. अकाउंट और सदस्य स्वामित्व: हर अकाउंट पर ज़िम्मेदार और हिस्सा लिए गए प्रोजेक्ट लिखे हों; सदस्य बदलने पर साथ में अपडेट हों।
2. ब्राउज़र वातावरण व्यवस्था: प्रोजेक्ट या बिज़नेस लाइन के हिसाब से वातावरण बनाएँ; एक वातावरण एक काम, लॉगिन स्थिति साझा न हो।
3. प्रॉक्सी और नेटवर्क कॉन्फ़िगरेशन: प्रॉक्सी एक-एक करके मैनेज करें, एग्ज़िट जानकारी दर्ज रखें, बदलाव पर लॉग रहे।
4. टास्क और पात्रता प्रबंधन: हर प्रोजेक्ट की पात्रता शर्तें, टास्क स्थिति और इनाम नतीजे की अलग रिकॉर्ड कॉपी रखें।
5. हैंडओवर चेकलिस्ट: सदस्य या टास्क बदलने पर अकाउंट, वातावरण, प्रॉक्सी और प्रोजेक्ट रिकॉर्ड, चारों साथ सौंपें।
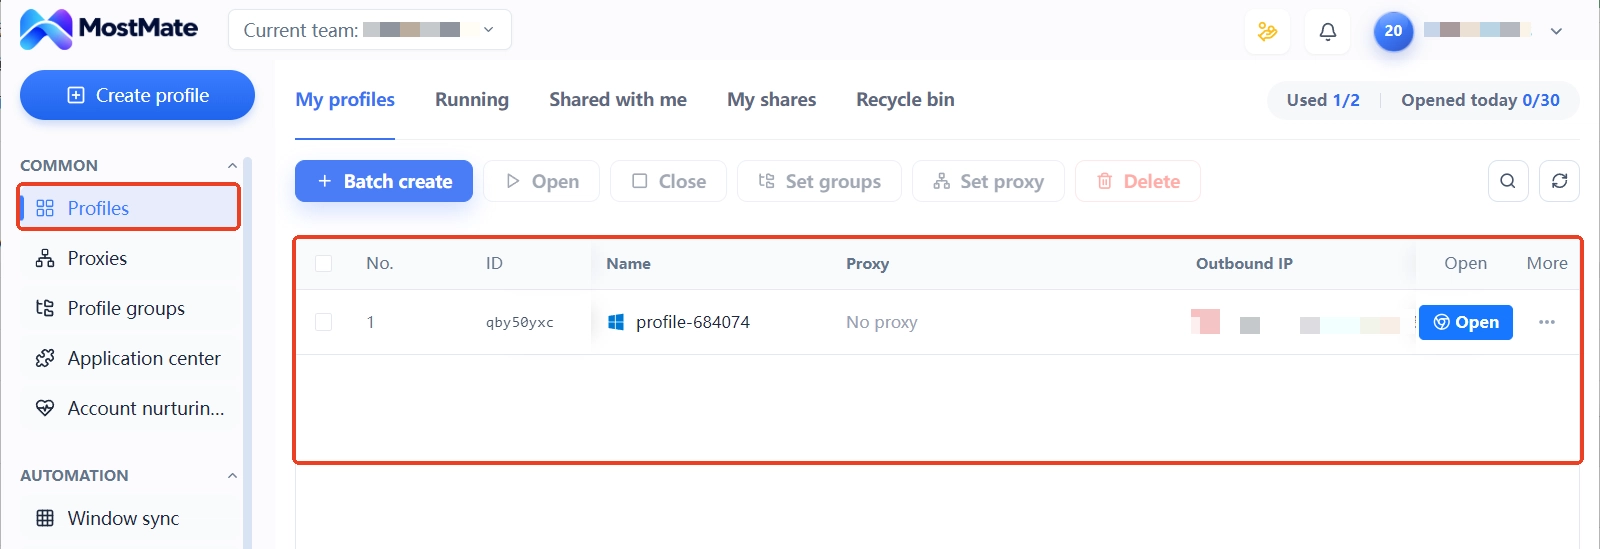
MostMate टीम के ब्राउज़र वातावरण प्रबंधन का एक हिस्सा बन सकता है। टीम वातावरण ग्रुपिंग, प्रॉक्सी प्रबंधन और सदस्य अधिकार जैसे फ़ीचर से वातावरण और प्रोजेक्ट का आपसी मेल व्यवस्थित कर सकती है और हर सदस्य के इस्तेमाल का दायरा तय कर सकती है। व्यवहार में सलाह है कि अकाउंट ज़िम्मेदार, प्रोजेक्ट टास्क और पात्रता रिकॉर्ड को ब्राउज़र वातावरण की जानकारी से अलग रखा जाए। ब्राउज़र वातावरण रिकॉर्ड लॉगिन स्थिति और कॉन्फ़िगरेशन मैनेज करने के लिए है; प्रोजेक्ट टास्क रिकॉर्ड गतिविधि की शर्तें जाँचने के लिए। दोनों एक-दूसरे का विकल्प नहीं।
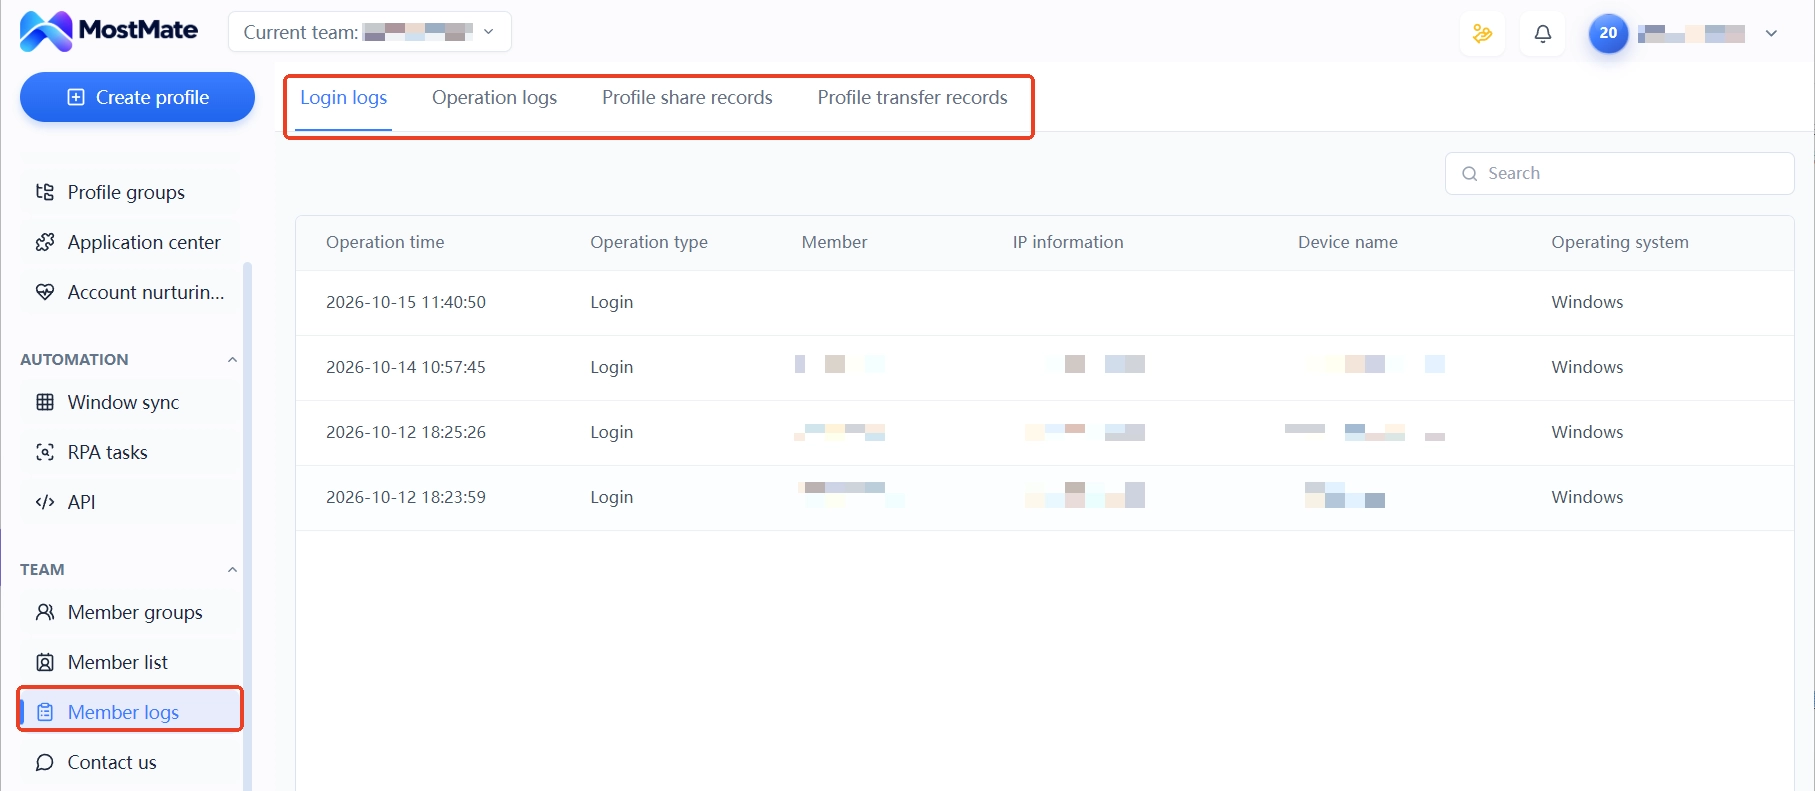
अगर टीम को हैंडओवर या ज़िम्मेदारी जाँच के लिए सदस्य लॉग पर निर्भर रहना हो, तो सदस्य लॉग में उपलब्ध लॉगिन लॉग, ऑपरेशन लॉग, वातावरण शेयरिंग और ट्रांसफ़र रिकॉर्ड से "किसने क्या छुआ" का हिसाब दर्ज रहता है। मल्टी-अकाउंट प्रबंधन का पूरा ढाँचा देखना हो तो मल्टी-अकाउंट सुरक्षा प्रबंधन में विस्तृत संस्करण देखें।
प्रोजेक्ट द्वारा Sybil चिह्नित होने पर जाँच कैसे करें
पहले एक आधार साफ़ करें: बाहर रखा जाना मतलब Sybil तय नहीं।
- प्रोजेक्ट की घोषित पात्रता शर्तें, बहिष्करण नियम और स्क्रीनिंग विवरण पढ़ें; पुष्टि करें कि आप पर कौन सा संस्करण लागू होता है।
- टास्क सूची से मिलान करें: पूर्णता, समय की शर्तें और दोहराया दावा।
- आंतरिक रिकॉर्ड जाँचें: अकाउंट स्वामित्व साफ़ है या नहीं, अधिकार पूरे हैं या नहीं, ऑन-चेन व्यवहार की कोई व्याख्या है या नहीं।
- गलत पहचान लगती हो तो प्रोजेक्ट के सार्वजनिक अपील माध्यम से सही और प्रमाणित जानकारी भेजें।
अगर प्रोजेक्ट ने बहिष्करण सूची या पात्रता नतीजे प्रकाशित किए हैं, तो पहले संबंधित नियम, नतीजा विवरण और अपील अवधि देखें। टास्क पूर्णता, हिस्सेदारी पात्रता और टीम के आंतरिक अकाउंट व टास्क रिकॉर्ड से मिलान करें; कोई चूक या समझ का अंतर है या नहीं, पुष्टि करें।
अगर नतीजा गलत लगता हो, तो प्रोजेक्ट के सार्वजनिक अपील माध्यम से सही और प्रमाणित जानकारी भेजें। नेटवर्क बदलने, ब्राउज़र कॉन्फ़िगरेशन बदलने या नया वॉलेट बनाने को पात्रता वापस पाने का तरीक़ा न समझें; ये काम प्रोजेक्ट की नियम समीक्षा का विकल्प नहीं और हो चुके ऑन-चेन लेन-देन बदल भी नहीं सकते।
फिंगरप्रिंट ब्राउज़र से स्टूडियो वातावरण मैनेज करने की सीमा कहाँ है
एयरड्रॉप स्टूडियो में फिंगरप्रिंट ब्राउज़र की भूमिका है "वातावरण" वाली परत को सँभालना। MostMate हर वातावरण के Cookie, लोकल स्टोरेज, सेशन और फिंगरप्रिंट कॉन्फ़िगरेशन अलग-अलग मैनेज करता है। वातावरण ग्रुपिंग और सदस्य अधिकार के साथ, कई लोगों के साथ काम करते समय हर किसी का अपना वातावरण और अपना प्रोजेक्ट रहता है। वातावरण आइसोलेशन गाइड इस परत के सिद्धांत और सीमाएँ विस्तार से लिखती है।
क्या हल होता है और क्या नहीं, अलग-अलग साफ़ रखें: फिंगरप्रिंट ब्राउज़र टीम को ब्राउज़र वातावरण मैनेज करने, संबंधित कॉन्फ़िगरेशन बनाए रखने और आंतरिक अकाउंट व काम के डेटा के घुलने को कम करने में मदद कर सकता है। पर यह हो चुकी ऑन-चेन गतिविधि नहीं बदल सकता, और यह भी तय नहीं कर सकता कि प्रोजेक्ट पात्रता कैसे सत्यापित करेगा। एयरड्रॉप काम में वातावरण प्रबंधन का काम व्यवस्थित टीम सहयोग की सेवा करना है, प्रोजेक्ट नियम जाँच की जगह लेना नहीं।
फिंगरप्रिंट ब्राउज़र को वातावरण प्रबंधन टूल समझें तो एयरड्रॉप संदर्भ में यह अपना काम करता है। इसे एंटी-Sybil टूल मान लें तो भूमिका ही गलत हो जाती है। जोखिम बल्कि टीम के अपने ऊपर है। जिन्हें अभी तय नहीं है कि एयरड्रॉप काम के लिए टूल लेना है या नहीं, कौन MostMate इस्तेमाल कर सकता है लेख में निर्णय मानदंड दिए हैं; पहले खुद को उनसे मिलान कर लें।
आम सवाल
Sybil अटैक और सामान्य मल्टी-वॉलेट प्रबंधन में क्या अंतर है?
फ़र्क़ प्रोजेक्ट के नियमों और असल हिस्सेदारी तरीके पर टिका है। अगर प्रोजेक्ट साफ़ कहे कि हर व्यक्ति एक बार ही दावा कर सकता है, और हिस्सेदार कई पहचानों से बार-बार इनाम ले, तो पात्रता नियमों का उल्लंघन संभव है। हर प्रोजेक्ट के वॉलेट संख्या, पहचान शर्तें और इनाम पात्रता के नियम अलग होते हैं; खास गतिविधि के विवरण को आधार मानें।
कई लोग एक ही नेटवर्क इस्तेमाल करें तो क्या एयरड्रॉप प्रोजेक्ट Sybil मानेगा?
नेटवर्क साझा करना अपने आप में निर्णय का आधार नहीं; घर और दफ़्तर के नेटवर्क पहले से कई लोग इस्तेमाल करते हैं। प्रोजेक्ट की स्क्रीनिंग आमतौर पर ऑन-चेन संबंध, हिस्सेदारी व्यवहार और पात्रता रिकॉर्ड को मिलाकर देखती है। अकेला नेटवर्क विशेषता नतीजा तय नहीं करता। खास मानदंड प्रोजेक्ट की घोषणा पर निर्भर हैं।
क्या फिंगरप्रिंट ब्राउज़र एयरड्रॉप Sybil स्क्रीनिंग से बचा सकता है?
नहीं। यह वातावरण और कॉन्फ़िगरेशन ही सँभालता है; टीम के भीतर का घुलना और ग़लत मेल घटाता है। ऑन-चेन डेटा, प्रोजेक्ट नियम और पात्रता सत्यापन इस परत की पहुँच से बाहर हैं। कोई भी "स्क्रीनिंग से बचा देने की गारंटी" वाली बात भरोसे योग्य नहीं।
प्रोजेक्ट ने एयरड्रॉप सूची से बाहर रख दिया, क्या अपील कर सकते हैं?
प्रोजेक्ट अपील माध्यम देता है तो सही और प्रमाणित जानकारी के साथ संपर्क करें। अपील से पहले पात्रता शर्तें और अपना हिस्सेदारी रिकॉर्ड जाँच लें; अपील का आधार सही है या नहीं, पक्का करें। अगर प्रोजेक्ट ने अपील माध्यम नहीं बताया, तो आगे के एलान या सार्वजनिक सपोर्ट चैनल देख सकते हैं, पर यह न मानें कि पात्रता ज़रूर वापस मिलेगी।
निष्कर्ष
Sybil स्क्रीनिंग का सामना कर रहे एयरड्रॉप स्टूडियो के लिए पहला कदम है प्रोजेक्ट की पात्रता और टास्क शर्तें साफ़ करना; उसके बाद टीम के असल आकार के हिसाब से अकाउंट स्वामित्व, ब्राउज़र वातावरण और टास्क रिकॉर्ड की प्रबंधन प्रक्रिया बनाना। प्रोजेक्ट पात्रता के लिए प्रोजेक्ट के प्रकाशित नियम आधार हैं, और ब्राउज़र वातावरण प्रबंधन का मुख्य काम आंतरिक कॉन्फ़िगरेशन घुलना और सहयोग में जानकारी छूटना घटाना है।
अगर टीम को कई ब्राउज़र वातावरण मैनेज करने हैं, तो MostMate के वातावरण प्रबंधन, प्रॉक्सी प्रबंधन और सदस्य सहयोग फ़ीचर और पास देखें, और असल उपयोग परिदृश्य के हिसाब से तय करें कि फिंगरप्रिंट ब्राउज़र चाहिए या नहीं। MostMate वेबसाइट पर जाएँ या MostMate प्रोडक्ट विवरण देखें और मौजूदा सपोर्ट की गई सुविधाएँ जानें।

MOSTMATE
कई खातों का सुरक्षित प्रबंधन, अब आसान
पहले खाते से शुरुआत करें और MostMate के साथ कई खातों का अधिक सुरक्षित, स्मार्ट और कुशल संचालन बनाएँ।
- अलग प्रोफ़ाइल। सुसंगत पहचान।
- AI ऑटोमेशन · खाते की स्थिति · टीम संचालन



