
Гайд для airdrop-студій: механізм Sybil-скринінгу та керування багатоакаунтними середовищами
Головне: airdrop-проєкти проводять Sybil-скринінг, щоб виявляти повторну чи фіктивну участь, яка не відповідає правилам активності. Для airdrop-студії корисніше розуміти умови участі, звіряти виконання завдань і чітко розподіляти відповідальність за акаунти та середовища браузера, ніж зосереджуватися на окремій технології детекції. Далі розглянемо механізм скринінгу, типові ризики, керування середовищами команди та розбір результатів: що можна зменшити впорядкованим керуванням, а що вирішується за правилами та фінальним рішенням проєкту.
Спочатку два поняття: Sybil-атака та Sybil-скринінг.
Sybil-атака означає, що учасник за допомогою кількох фіктивних або дубльованих ідентичностей намагається отримати винагороди понад дозволений правилами обсяг. Термін прийшов із досліджень подібних атак у peer-to-peer мережах, а документація Ethereum згадує його в контексті безпеки мережі.
Суть Sybil-скринінгу в тому, що проєкт перед роздачею токенів або нагород шукає таку участь у відкритих даних. Одне поняття описує поведінку, друге перевірку. Студіям важливе друге.
Командам, які керують багатьма середовищами браузера, антидетект-браузер допомагає організовувати робочі середовища, підтримувати конфігурації та не допускати змішування логінів і даних. MostMate надає керування середовищами, проксі та групи середовищ; у цій статті ми розглянемо, для яких сценаріїв ці функції підходять.
Які ризики участі зазвичай перевіряють airdrop-проєкти
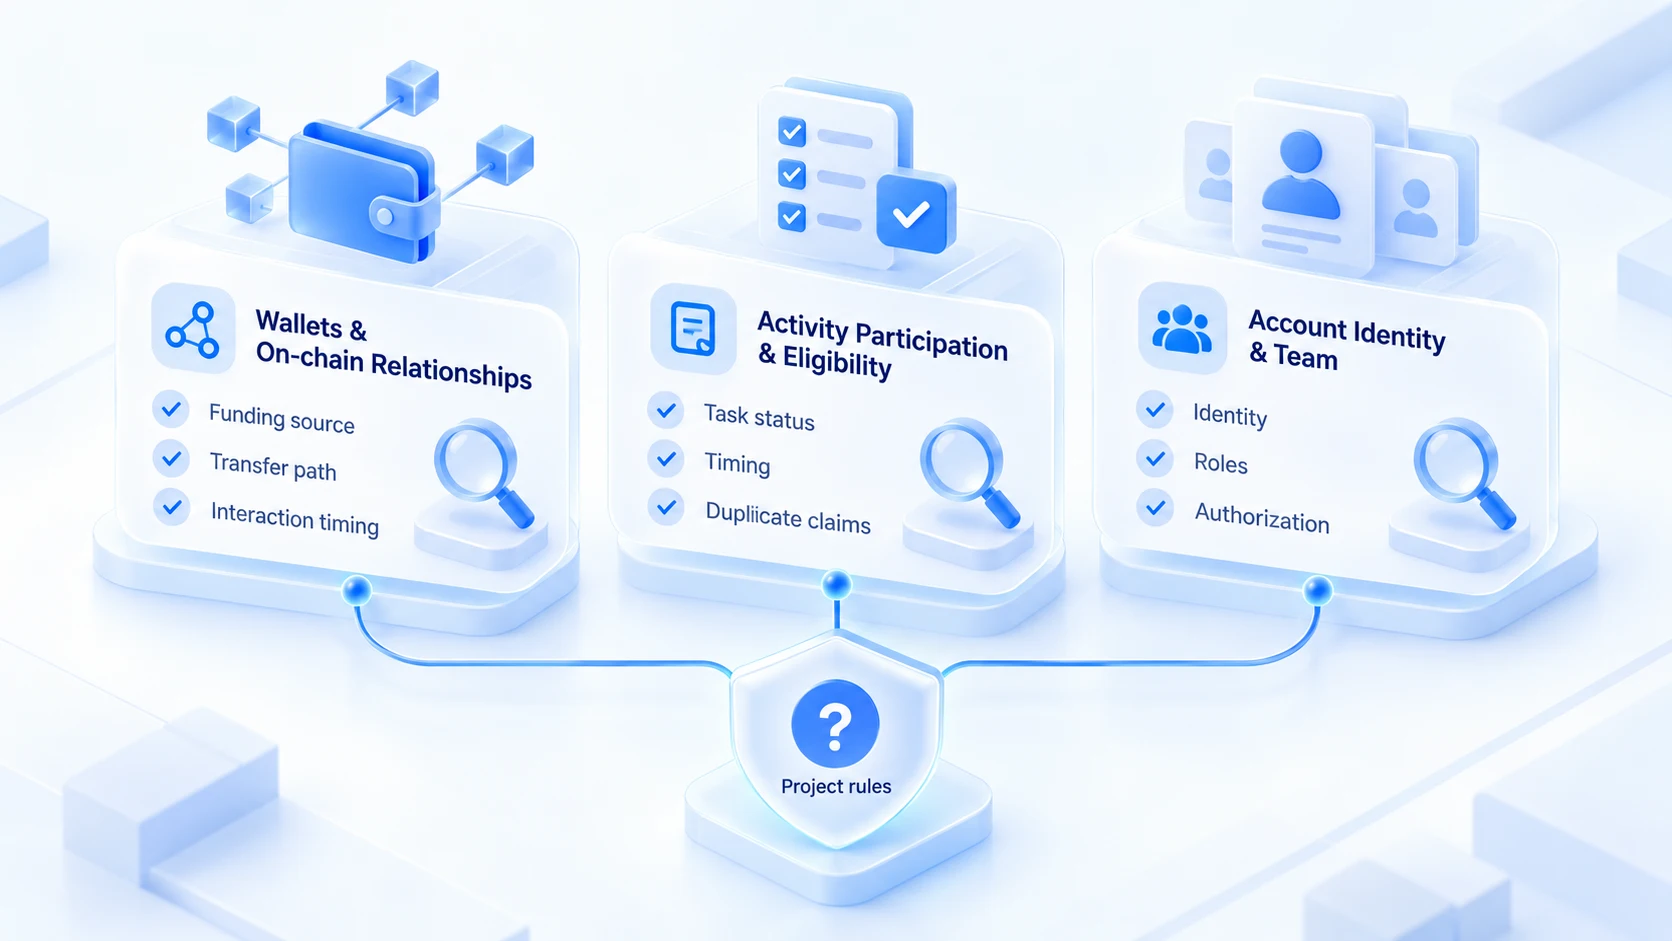
Методи перевірки в кожного проєкту свої, і публічного єдиного алгоритму немає. Щоб студіям було зручніше звірятися, типові ризики можна звести до трьох груп:
| Група ризиків | Що може дивитися проєкт | Що може звірити студія |
|---|---|---|
| Гаманці та on-chain зв'язки | Публічні транзакції, рухи коштів, зв'язки | Записи належності гаманців, історія участі |
| Участь і право на нагороду | Виконання завдань, час, повторні отримання | Версії правил, записи, статус нагород |
| Акаунти та команда | Належність акаунтів, ідентичність, дозволи | Відповідальні, ролі, дозволи, передача |
Найбільше розбіжностей викликає група гаманців та on-chain зв'язків. Дані on-chain є одним із можливих джерел, які частина проєктів бере до уваги під час аналізу права на участь. Інструменти на кшталт Nansen і Dune допомагають переглядати публічні транзакції та активність адрес, але чи використовує їх конкретний проєкт і за якими критеріями, визначає лише офіційна інформація проєкту. Навіть наявність переказів між двома гаманцями сама по собі не доводить, що ними керує один учасник.
У групі участі та права на нагороду проблеми здебільшого в записах, а не в технології. Незавершені завдання, недотримані часові умови, повторне отримання однією ідентичністю. Для команди це питання внутрішнього порядку: хто відповідає за акаунт і чи оформлені дозволи. Якщо над проєктом працює кілька людей, варто чітко зафіксувати ідентичності, завдання та межі дозволів і діяти за правилами проєкту. Внутрішні записи команди не є підставою для скринінгу з боку проєкту, і з них не можна робити висновків, як проєкт ухвалює рішення про участь.
Як студії вибудувати впорядкований процес керування багатьма акаунтами
Коли команда веде кілька проєктів, акаунти, середовища та записи про завдання розкидані між учасниками. Звідси неясна відповідальність, спільні конфігурації, пропущені статуси завдань. Єдиний процес керування полегшує пошук потрібної інформації під час передачі справ, повторної перевірки проєкту чи звірки права на нагороду.
1. Належність акаунтів і учасників: для кожного акаунта зазначено відповідального та проєкти; зміни складу синхронізують одразу.
2. Організація середовищ браузера: середовища за проєктами чи напрямками, одне середовище одна задача, логіни не змішують.
3. Проксі та мережеві налаштування: кожен проксі ведуть окремо, дані про вихідні вузли зафіксовані, зміни з записом.
4. Завдання та право на нагороду: умови, статус виконання й результат винагород за кожним проєктом у власному записі.
5. Чеклист передачі: під час зміни людей чи завдань разом передають акаунти, середовища, проксі та записи проєктів.
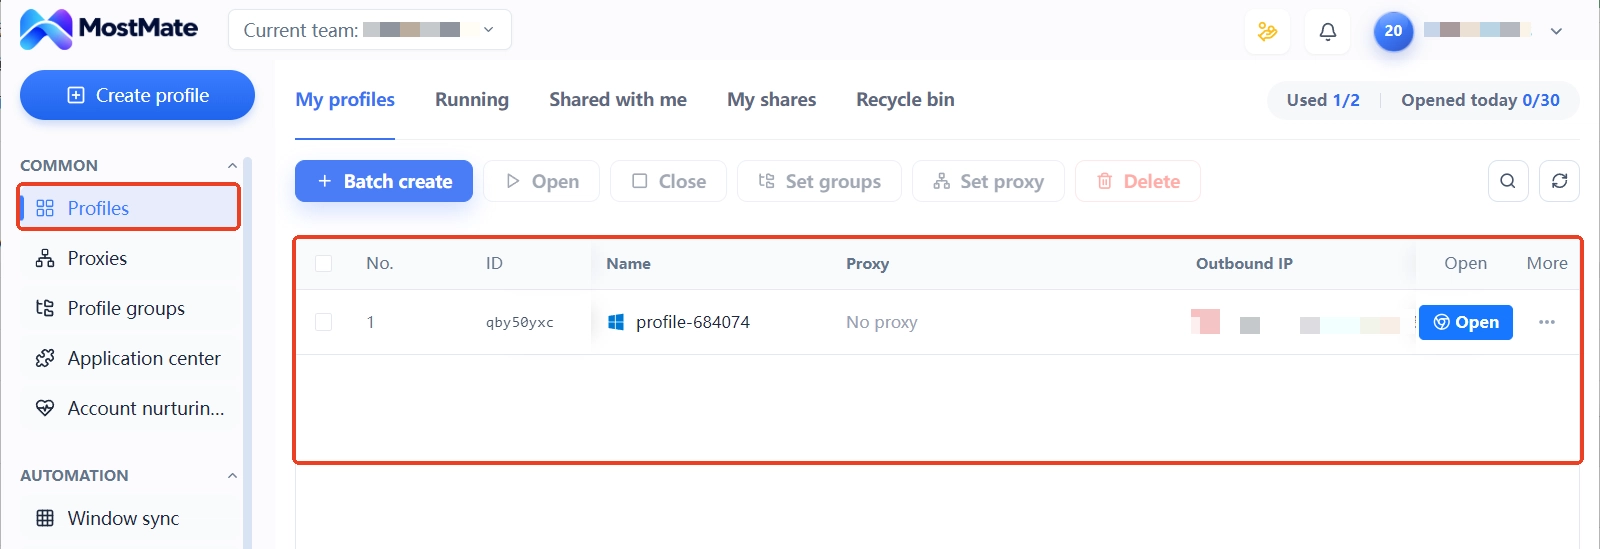
MostMate може стати частиною керування середовищами браузера команди. Через групи середовищ, керування проксі та права учасників команда наводить лад у відповідності середовищ і проєктів та окреслює межі доступу для кожного. На практиці варто вести належність акаунтів, записи про завдання й право на нагороду окремо від даних середовищ браузера: записи середовищ слугують для логінів і конфігурацій, записи завдань для звірки умов активності, і одне одне не замінюють.
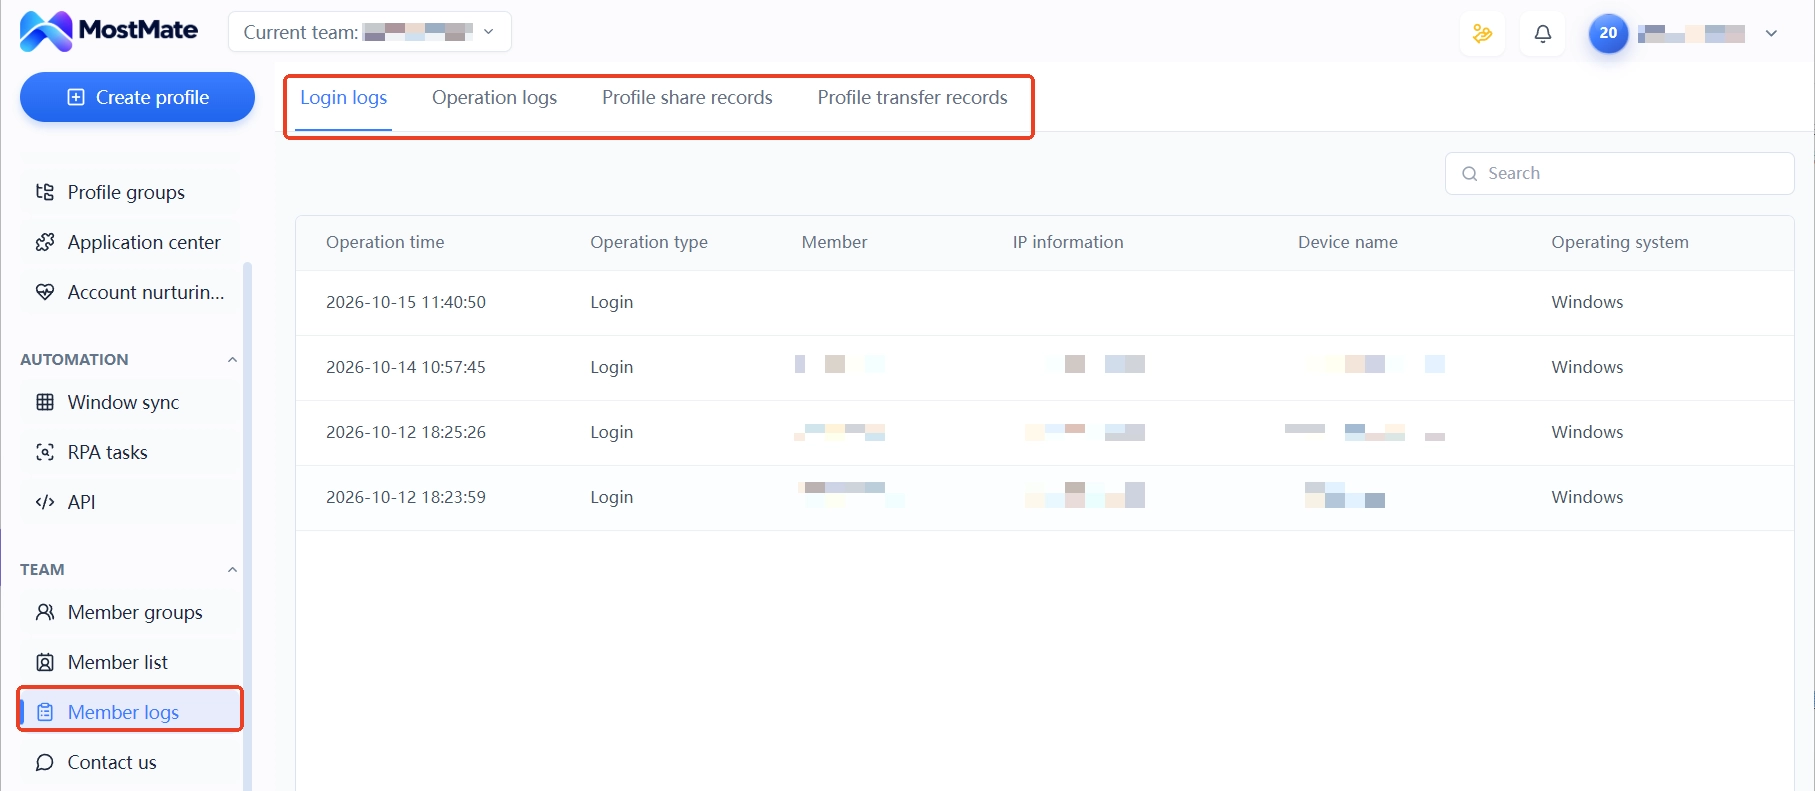
Якщо команді потрібні журнали учасників для передачі справ чи перевірки відповідальності, журнали входів, дій, записи про спільний доступ і передачу середовищ у MostMate фіксують, хто і що робив. Ширшу рамку керування багатьма акаунтами описано в матеріалі Безпека керування багатьма акаунтами.
Якщо проєкт позначив вас як Sybil: як розібратися
Уточнення одразу: виключення зі списку не означає підтвердженого Sybil.
- Прочитайте опубліковані умови участі, правила виключення та опис скринінгу, з'ясуйте, яка версія правил стосується вас.
- Звірте зі списком завдань: виконання, часові вимоги та повторні отримання.
- Перевірте внутрішні записи: належність акаунтів, оформлені дозволи, чи є пояснення для on-chain поведінки.
- Якщо вважаєте рішення помилковим, подайте правдиву та перевірювану інформацію через офіційний канал апеляцій проєкту.
Якщо проєкт опублікував список виключених або результати оцінювання, спершу перегляньте правила, пояснення результатів і крайний строк апеляції. Потім звірте виконання завдань, право на участь та внутрішні записи про акаунти й завдання, щоб знайти пропуски або різне трактування.
Якщо вважаєте результат помилковим, подайте правдиву та перевірювану інформацію через офіційний канал апеляцій проєкту. Не сприймайте зміну мережі, налаштувань браузера чи створення нового гаманця як спосіб повернути право на нагороду: такі дії не замінюють перевірку правил з боку проєкту і не змінюють уже здійснені on-chain транзакції.
Керування середовищами студії за допомогою антидетект-браузера: де межі
Роль антидетект-браузера в airdrop-студії полягає в тому, щоб упорядкувати саме рівень середовищ. MostMate веде для кожного середовища окремі Cookie, локальні сховища, сесії та конфігурації відбитків. Завдяки групам середовищ і правам учасників кожен у команді працює у своєму середовищі та зі своїми проєктами. Принципи й обмеження цього механізму детально розглянуто в інструкції з ізоляції середовищ.
Розділімо, що вирішується, а що ні. Антидетект-браузер допомагає команді керувати середовищами браузера, підтримувати конфігурації та зменшувати змішування внутрішніх акаунтів і робочих даних. Але він не може змінити вже здійснену on-chain активність і не визначає, як проєкт перевірятиме право на участь. В airdrop-роботі керування середовищами має слугувати впорядкованій командній роботі, а не замінювати звірку правил проєкту.
Як інструмент керування середовищами антидетект-браузер у airdrop-сценаріях справляється добре. Сприймати його як інструмент проти Sybil означає неправильно розуміти його роль. Ризик натомість лежить на самій команді. Тим, хто ще не вирішив, чи потрібен інструмент для airdrop-роботи, варто звіритися з критеріями в матеріалі Кому підходить MostMate.
Поширені запитання
Чим Sybil-атака відрізняється від нормального керування кількома гаманцями?
Усе визначають правила проєкту та фактичний спосіб участі. Якщо проєкт явно обмежує отримання одним разом на людину, а учасник через кілька ідентичностей отримує винагороду повторно, це може порушувати правила участі. Вимоги до кількості гаманців, ідентичностей і права на винагороду в кожного проєкту свої; орієнтуйтеся на умови конкретної активності.
Чи визначать команду за спільною мережею як Sybil?
Спільна мережа сама по собі не є підставою для висновку: домашні та офісні мережі завжди розраховані на кількох людей. Скринінг зазвичай спирається на сукупність on-chain зв'язків, поведінки участі та записів про право на нагороду. Окрема мережева ознака результат не визначає. Конкретні критерії визначає опис проєкту.
Чи може антидетект-браузер захистити від Sybil-скринінгу в airdrop?
Ні. Він керує середовищами браузера та конфігураціями, зменшуючи змішування всередині команди. On-chain дані, правила проєкту й перевірка права на участь до цього рівня не належать. Будь-які заяви про захист від скринінгу недостовірні.
Проєкт виключив вас зі списку airdrop: чи можлива апеляція?
Якщо проєкт надає канал апеляцій, подайте правдиву, перевірювану інформацію. Перед апеляцією звірте умови участі та власні записи, щоб упевнитися, що підстави справді є. Якщо канал не опубліковано, стежте за наступними оголошеннями або пишіть на офіційну підтримку, але не припускайте, що право на нагороду обов'язково повернуть.
Підсумок
Студіям, які стикаються з Sybil-скринінгом, варто спершу чітко визначити умови участі та вимоги до завдань, а вже потім під реальний розмір команди вибудувати процеси: належність акаунтів, середовища браузера, записи про завдання. Право на участь визначають опубліковані правила проєкту, а керування середовищами головно зменшує змішування конфігурацій і втрату інформації під час співпраці.
Якщо команді потрібно керувати багатьма середовищами браузера, дізнайтеся більше про керування середовищами, проксі та співпрацю учасників у MostMate й оцініть, чи потрібен вам антидетект-браузер у ваших сценаріях. Відвідайте офіційний сайт MostMate або перегляньте опис продукту MostMate, щоб побачити актуальні функції.

MOSTMATE
Безпечне керування кількома обліковими записами — це просто
Почніть із першого облікового запису й побудуйте з MostMate безпечнішу, розумнішу та ефективнішу роботу з кількома обліковими записами.
- Незалежні профілі. Узгоджені ідентичності.
- ШІ-автоматизація · Стан облікових записів · Командні операції



