
Анти-Sybil гайд для airdrop-студий: Sybil-скрининг и управление средами мультиаккаунтов
Главный вывод: когда airdrop-проект проводит Sybil-скрининг, цель обычно в том, чтобы выявить повторное или фейковое участие, выходящее за рамки правил отбора. Для airdrop-студии понять условия проекта, сверить выполнение заданий и закрепить ответственность за аккаунтами и браузерными средами полезнее, чем гоняться за конкретной технологией детекции. В статье четыре части: механизм скрининга, типовые риски участия, управление средами команды и разбор результатов. Из них видно, какие проблемы снижаются упорядоченным управлением, а какие решаются только по правилам и финальному вердикту проекта.
Сначала два термина: Sybil-атака и Sybil-скрининг.
Sybil-атака означает, что участник через множество фейковых или дублирующих личностей пытается получить награды сверх допустимого правилами. Термин пришел из исследований похожих атак в пиринговых сетях; документация Ethereum тоже упоминает его в разговоре о безопасности сети.
Sybil-скринингом называют действия проекта, который до раздачи токена или наград ищет такое участие в открытых данных. Одно описывает поведение, другое описывает проверку. Студии важен второй.
Командам, которые управляют множеством браузерных сред, антидетект-браузер помогает разложить по полочкам рабочие окружения, поддерживать их конфигурации и снижать путаницу с логинами и данными. MostMate дает управление средами, прокси и группами сред; в статье эти сценарии управления служат ориентиром сферы применения.
Какие риски участия обычно смотрят airdrop-проекты
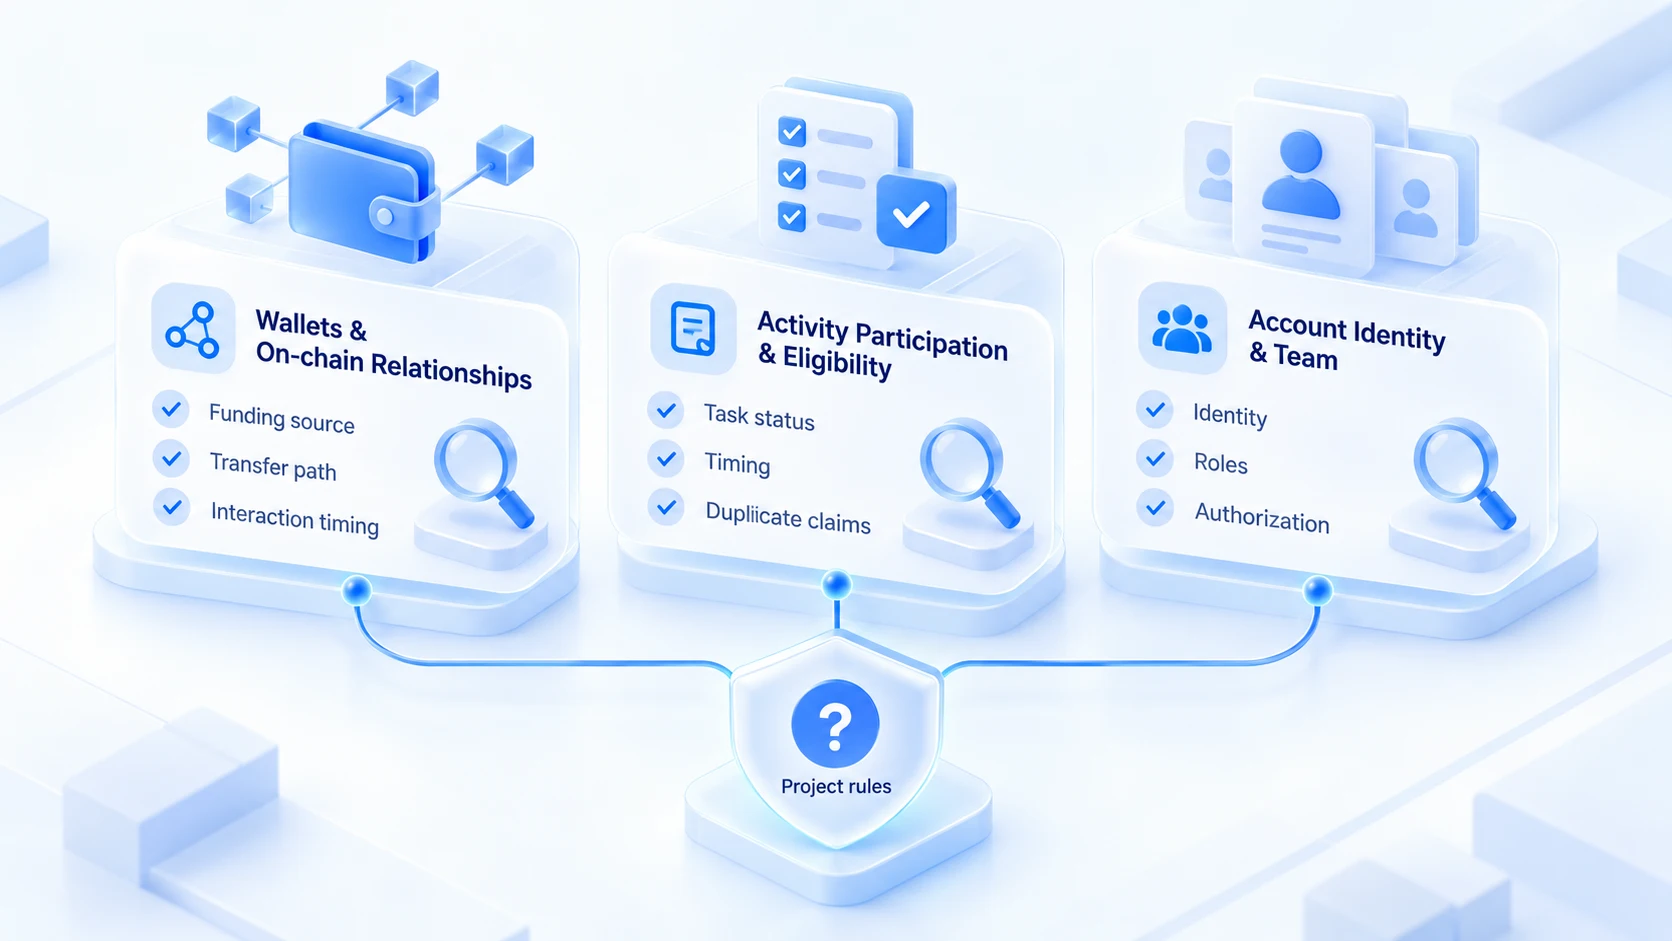
Каждый проект скринит по-своему, публичного единого алгоритма нет. Обычные риски удобно свести в три группы, чтобы студии было проще проверять себя:
| Группа рисков | Что может смотреть проект | Что может сверить студия |
|---|---|---|
| Кошельки и on-chain связи | Открытые транзакции и движения средств | Записи по кошелькам, проектам, транзакциям |
| Участие и отбор | Выполнение заданий, сроки, повторы | Версия правил, записи, статус наград |
| Аккаунты и команда | Принадлежность аккаунтов и полномочия | Ответственный, роли, полномочия и передачи |
Группа про кошельки и on-chain связи вызывает больше всего споров. Данные on-chain служат одним из источников, которые часть проектов может учитывать при анализе отбора. Инструменты вроде Nansen и Dune помогают смотреть открытые транзакции и активность адресов, но использует ли их конкретный проект и какие критерии скрининга применяет, видно только из его публичных пояснений. Даже перевод средств между двумя кошельками сам по себе не доказывает, что ими управляет один участник.
В группе участия и отбора проблема обычно в записях, а не в технике. Незавершенное задание, не выдержанный срок, повторное получение под одной личностью относятся сюда. Для команды важно, чтобы принадлежность аккаунтов и полномочия участников были прозрачны: это вопрос внутренней проверки. Если над проектом работает несколько человек, зафиксируйте личность, задачи и границы полномочий каждого и действуйте по правилам проекта. Внутренние записи не являются критерием скрининга проекта и не позволяют судить, как он решает вопрос отбора.
Как студии выстроить дисциплинированный процесс мультиаккаунт-менеджмента
У команд с несколькими проектами аккаунты, среды и записи о заданиях рассеяны по участникам, отсюда неясные ответственные, смешанные конфигурации и потерянные задачи. Единый процесс управления помогает быстрее находить нужное при смене людей, пересмотре проекта или сверке отбора.
1. Принадлежность аккаунтов и людей: у каждого аккаунта указан ответственный и проекты; при кадровой ротации запись обновляется.
2. Организация браузерных сред: среды по проектам или линиям бизнеса, одна среда на одну задачу, логины не смешиваются.
3. Прокси и сеть: каждый прокси под учетом, данные выхода записаны, изменения с историей.
4. Задания и отбор: по каждому проекту своя запись условий, статуса заданий и итогов наград.
5. Передача дел: при смене человека или задачи аккаунты, среды, прокси и записи по проектам передаются вместе.
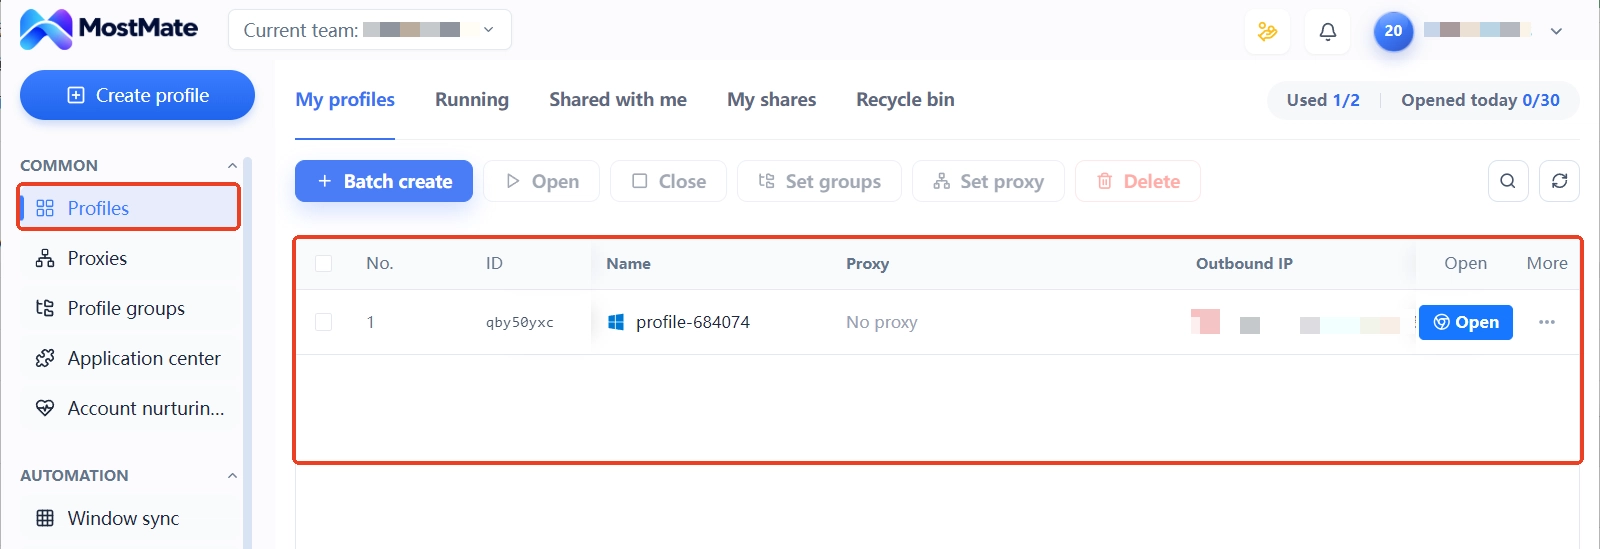
MostMate может стать частью управления браузерными средами команды. Через группы сред, управление прокси и права участников команда наводит соответствие между средами и проектами и разграничивает доступ. На практике советуем держать записи об ответственных за аккаунты, задачах проектов и отборе отдельно от информации о средах: записи среды ведут логины и конфигурации, записи заданий служат сверке требований активности, и одно другое не заменяет.
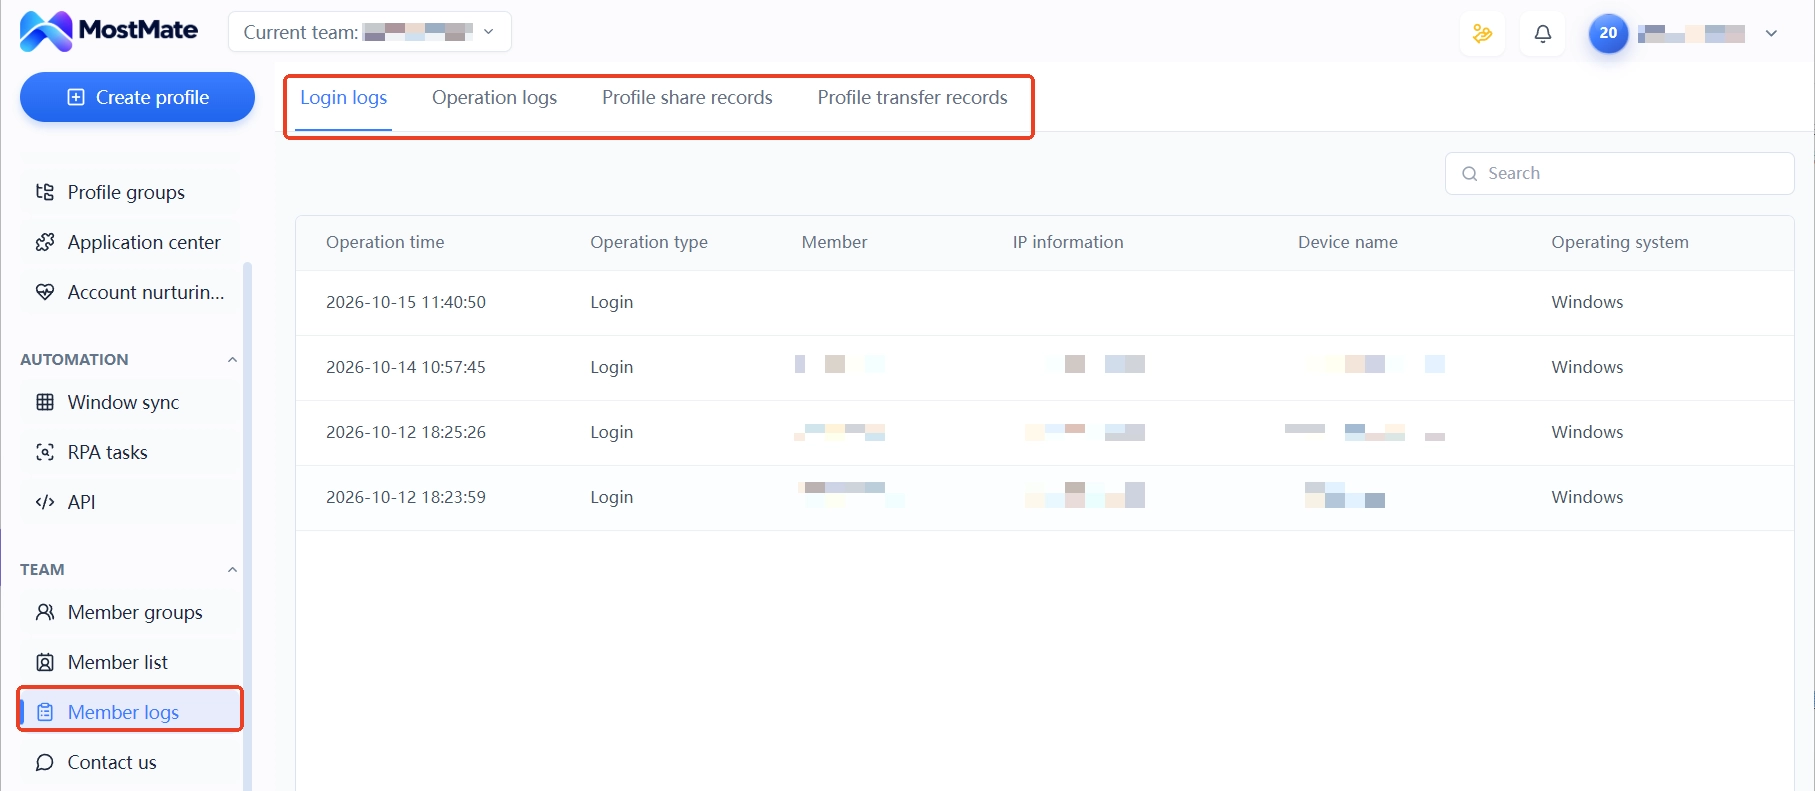
Если команде нужны журналы участников для передачи дел или сверки ответственности, используйте журналы входов и действий плюс записи о совместном доступе и передаче сред: так остается след, кто что трогал. Полная рамка мультиаккаунт-менеджмента подробнее разобрана в Безопасном управлении мультиаккаунтами.
Проект пометил аккаунт как Sybil: как разбираться
Оговорка: непопадание в список наград не значит подтвержденный Sybil.
- Читайте опубликованные условия отбора, правила исключения и пояснения по скринингу; уточните, какая версия правил действует для вас.
- Сверьте список заданий с выполнением, сроками и отсутствием повторных получений.
- Проверьте внутренние записи: ясна ли принадлежность аккаунтов, полны ли полномочия, есть ли объяснение on-chain действиям.
- Считаете ошибкой, отправляйте правдивые и проверяемые сведения через публичные каналы апелляции проекта.
Если проект опубликовал список исключенных или итог отбора, сначала смотрите правила, пояснение к результату и срок апелляции. Сверьте выполнение заданий, отбор и внутренние записи по аккаунтам и задачам, чтобы понять, нет ли пропусков или неверного толкования.
Если считаете результат ошибкой, подавайте правдивые и проверяемые сведения через публичные каналы апелляции проекта. Не воспринимайте смену сети, настройки браузера или пересоздание кошелька как способ вернуть отбор; эти действия не заменяют проверку правил проектом и не меняют уже совершенные on-chain транзакции.
Антидетект-браузер в управлении средами студии: где граница
Роль антидетект-браузера в airdrop-студии в том, чтобы хорошо вести слой среды. MostMate управляет Cookie, локальным хранилищем, сессиями и конфигурацией отпечатка отдельно для каждой среды. С группами сред и правами участников каждый в команде работает в своих средах и ведет свои проекты. Гайд по изоляции сред подробно разбирает устройство и ограничения этого слоя.
Что решается и что нет, лучше разделить: антидетект-браузер помогает команде управлять браузерными средами, поддерживать конфигурации и снижать смешение внутренних аккаунтов и данных. Но он не меняет уже совершенные on-chain действия и не решает, как проект проверяет отбор. В airdrop управление средами служит организованной командной работе, а не замене сверки правил проекта.
Понимаемый как инструмент управления средами, антидетект-браузер в airdrop-сценарии справляется со своей задачей. Считать его анти-Sybil инструментом значит ошибиться в роли; риск в итоге ложится на саму команду. Кто еще не решил, нужна ли инструментальная поддержка для airdrop, может свериться с критериями из текста Кому подходит MostMate.
Частые вопросы
Чем Sybil-атака отличается от обычного управления множеством кошельков?
Все зависит от правил проекта и реального способа участия. Если проект явно ограничивает получение одной наградой на человека, а участник собирает награды через несколько личностей, есть риск нарушить условия. Лимиты кошельков, требования к личности и условия наград у каждого проекта свои; опирайтесь на описание конкретной активности.
Если несколько людей сидят с одной сети, пометят ли аккаунт как Sybil?
Общая сеть сама по себе не критерий: домашние и офисные сети изначально делят несколько людей. Скрининг проектов обычно складывает on-chain связи, поведение участия и записи отбора. Отдельный сетевой признак результат не решает. Конкретные критерии смотрите в описании проекта.
Антидетект-браузер защищает от Sybil-скрининга в airdrop?
Нет. Он управляет средами и конфигурациями браузера и снижает внутренние смешения. Данные on-chain, правила проекта и проверка отбора вне его зоны. Любые обещания пройти мимо скрининга не заслуживают доверия.
Аккаунт исключен из списка airdrop: можно ли подать апелляцию?
Если у проекта есть канал апелляции, можно отправить правдивые и проверяемые сведения для диалога. До апелляции сверьте условия и свои записи об участии, чтобы убедиться, что основания есть. Если канал не опубликован, следите за дальнейшими анонсами или публичными каналами поддержки, но не рассчитывайте, что отбор вернут автоматически.
Заключение
Сталкиваясь с Sybil-скринингом, airdrop-студии сначала стоит прояснить условия участия и требования к заданиям, а затем под фактический размер команды выстроить процесс управления принадлежностью аккаунтов, браузерными средами и записями о заданиях. Отбор определяется правилами проекта, а управление средами нужно прежде всего против внутренних путаниц в конфигурациях и потерь информации в совместной работе.
Если команде нужно управлять множеством браузерных сред, посмотрите функции управления средами, прокси и совместной работой участников в MostMate и по фактическому сценарию решите, нужен ли антидетект-браузер. Откройте сайт MostMate или описание продукта MostMate, чтобы видеть текущие возможности.

MOSTMATE
Безопасное управление аккаунтами — это просто
Начните с первого аккаунта и выстройте с MostMate более безопасную, умную и эффективную работу с несколькими аккаунтами.
- Независимые профили. Согласованные цифровые идентичности.
- ИИ-автоматизация · Состояние аккаунтов · Командная работа



