
Przewodnik antysybilowy dla airdrop studio: Sybil screening i zarządzanie środowiskami multi-account
Kluczowy wniosek: Sybil screening w projektach airdrop służy zwykle do identyfikacji powtarzających się lub fałszywych udziałów, które nie spełniają zasad kwalifikowalności. Dla airdrop studio ważniejsze jest zrozumienie warunków udziału, weryfikacja wykonania zadań i jasny podział odpowiedzialności za konta oraz środowiska przeglądarkowe niż śledzenie konkretnej technologii detekcji. Ten artykuł omawia cztery obszary: mechanizm screeningu, typowe ryzyka udziału, zarządzanie środowiskami zespołu i analizę wyników, pokazując, które problemy można ograniczyć uporządkowanym zarządzaniem, a które pozostają w gestii zasad i ostatecznej oceny projektu.
Najpierw dwa pojęcia: atak Sybil i Sybil screening.
Atak Sybil polega na tym, że jeden uczestnik wieloma fałszywymi lub powielonymi tożsamościami próbuje uzyskać nagrody ponad limit określony w zasadach. Określenie pochodzi z badań nad podobnymi atakami w sieciach peer-to-peer, a dokumentacja Ethereum przywołuje je w kontekście bezpieczeństwa sieci.
Sybil screening to działanie, w którym projekt przed emisją tokena lub nagród wyszukuje takie udziały w danych publicznych. Jedno określa zachowanie, drugie weryfikację. Studio interesuje to drugie.
Zespołom zarządzającym wieloma środowiskami przeglądarkowymi przeglądarka antydetect służy do organizowania oddzielnych środowisk pracy, utrzymywania powiązanych konfiguracji i ograniczania mieszania stanów logowania oraz danych. MostMate oferuje zarządzanie środowiskami, zarządzanie proxy i grupowanie środowisk; w tym artykule pokazujemy zakres zastosowania na tych scenariuszach.
Jakie ryzyka udziału sprawdzają zwykle projekty airdrop
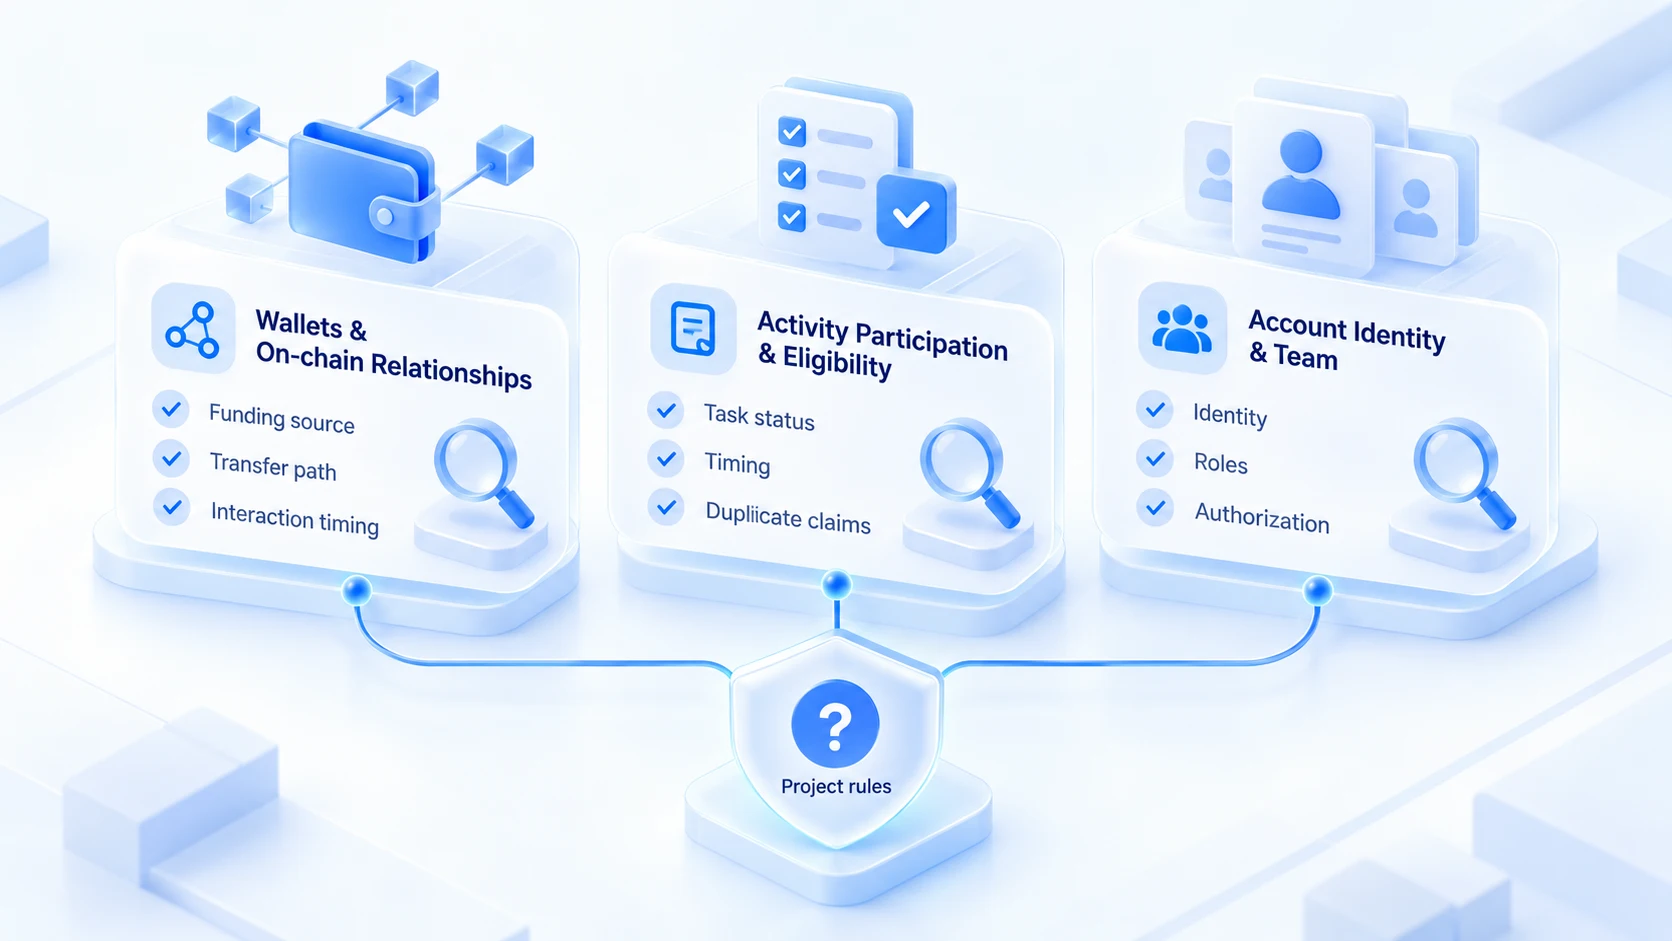
Każdy projekt przeprowadza screening inaczej i nie ma publicznego, wspólnego algorytmu. Typowe ryzyka podzielono na trzy kategorie, żeby studio mogło je samo sprawdzić:
| Kategoria ryzyka | Na co projekt może patrzeć | Co studio może sprawdzić |
|---|---|---|
| Portfele i relacje on-chain | Transakcje on-chain i powiązania środków | Rejestr własności portfeli i transakcji |
| Udział i kwalifikowalność | Wykonanie zadań, czas i powtórne odbiory | Wersja zasad, rekordy zadań, status nagród |
| Tożsamość kont i zespół | Właściciel konta, tożsamość i upoważnienia | Właściciele kont, role i przekazania |
Najwięcej sporów budzi kategoria portfeli i relacji on-chain. Dane on-chain bywają dla części projektów źródłem informacji przy analizie kwalifikowalności. Narzędzia takie jak Nansen czy Dune pozwalają przeglądać publiczne transakcje on-chain i aktywność adresów, ale czy dany projekt z nich korzysta i jakie stosuje kryteria screeningu, rozstrzyga jego publiczna dokumentacja. Sam fakt przepływu środków między dwoma portfelami nie przesądza, że kontroluje je ten sam uczestnik.
W kategorii udziału i kwalifikowalności problemy wynikają częściej z ewidencji niż z technologii. Niedokończone zadania, czas udziału niespełniający wymogów czy odbiór nagród kilka razy pod tą samą tożsamością to przykłady tego typu. Dla zespołu jasność własności kont i upoważnień członków to sprawa wewnętrznej kontroli. Gdy projekt prowadzi kilka osób, warto określić tożsamości, zadania i zakres upoważnień oraz działać w ramach zasad projektu. Wewnętrzne rejestry zespołu nie są podstawą screeningu projektu i nie pozwalają wnioskować, jak projekt ocenia kwalifikowalność.
Jak studio buduje uporządkowany proces zarządzania wieloma kontami
W zespołach biorących udział w wielu projektach konta, środowiska i rejestry zadań są rozproszone wśród członków; łatwo o niejasną odpowiedzialność, mieszane konfiguracje środowisk czy pominięte statusy zadań. Wspólny proces zarządzania ułatwia znalezienie potrzebnych informacji przy przekazaniu obowiązków, przeglądzie projektu lub weryfikacji kwalifikowalności.
1. Własność kont i członków: dla każdego konta zapisany właściciel i projekty, aktualizowane przy zmianach w zespole.
2. Organizacja środowisk przeglądarkowych: środowiska per projekt lub linia biznesowa, jedno środowisko jeden cel, bez współdzielenia logowania.
3. Konfiguracja proxy i sieci: każdy proxy prowadzony osobno, dane wyjścia w rejestrze, zmiany z zapisem.
4. Zarządzanie zadaniami i kwalifikacją: dla każdego projektu osobny zapis warunków, statusu zadań i wyników nagród.
5. Lista przekazania: przy zmianie osoby lub zadania konto, środowisko, proxy i rejestry projektu przekazywane razem.
MostMate może być częścią zarządzania środowiskami przeglądarkowymi zespołu. Dzięki grupowaniu środowisk, zarządzaniu proxy i uprawnieniom członków zespół porządkuje powiązania między środowiskami i projektami oraz określa zakres pracy każdego członka. W praktyce warto prowadzić dane o właścicielu konta, zadaniach i kwalifikacji osobno od informacji o środowiskach przeglądarkowych. Rejestr środowisk służy do zarządzania logowaniem i konfiguracją, a rejestr zadań do weryfikacji wymogów; jedno nie zastępuje drugiego.
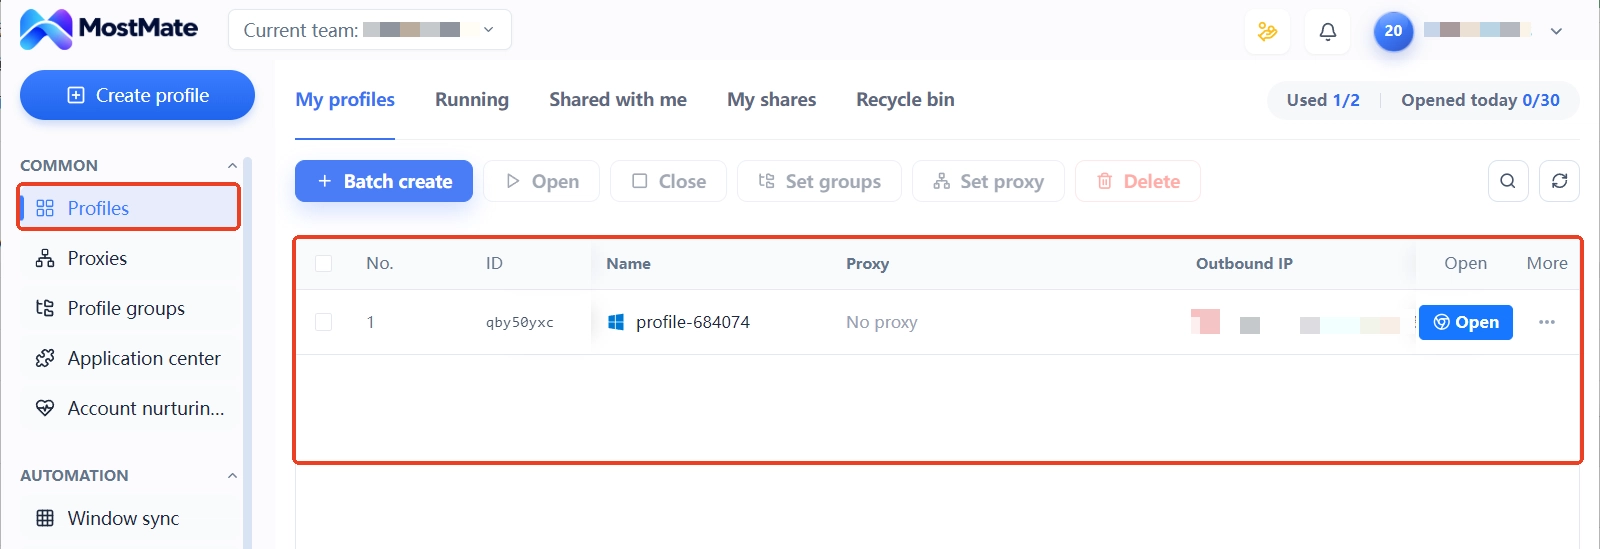
Gdy zespół potrzebuje logów członków do przekazania obowiązków lub ustalenia odpowiedzialności, logi logowania, logi operacji oraz zapisy udostępniania i przenoszenia środowisk pozwalają zachować ślad tego, kto co zmieniał. Pełne ramy zarządzania wieloma kontami opisuje artykuł Zarządzanie bezpieczeństwem wielu kont.
Co robić, gdy projekt oznaczy udział jako Sybil
Najpierw założenie: wykluczenie nie jest potwierdzeniem Sybil.
- Przeczytaj opublikowane zasady kwalifikowalności, reguły wykluczeń i opis screeningu; ustal, która wersja obowiązuje.
- Sprawdź listę zadań pod kątem wykonania, wymogów czasowych i powtórnych odbiorów.
- Zweryfikuj rejestry wewnętrzne: czy jasna jest własność kont, kompletne upoważnienia i czy działania on-chain da się wyjaśnić.
- Przy podejrzeniu pomyłki wyślij prawdziwe, weryfikowalne informacje przez publiczny kanał odwoławczy projektu.
Jeśli projekt opublikował listę wykluczonych lub wyniki oceny, najpierw zajrzyj do zasad, opisu wyników i terminu odwołań. Porównaj wykonanie zadań, kwalifikowalność udziału oraz wewnętrzne rejestry kont i zadań, żeby ustalić, czy było przeoczenie albo różnica interpretacji.
Jeśli uważasz, że wynik jest błędny, prześlij prawdziwe, weryfikowalne informacje przez publiczny kanał odwoławczy projektu. Nie traktuj zmiany sieci, konfiguracji przeglądarki czy nowego portfela jako sposobu odzyskania kwalifikacji; te działania nie zastąpią weryfikacji zasad projektu i nie zmienią już zapisanych transakcji on-chain.
Gdzie kończy się rola przeglądarki antydetect w zarządzaniu środowiskami studio
Rola przeglądarki antydetect w airdrop studio to porządki w warstwie „środowiska”. MostMate prowadzi osobno Cookie, pamięć lokalną, sesje i konfigurację odcisku dla każdego środowiska. Z grupowaniem środowisk i uprawnieniami członków każdy pracuje na swoim środowisku i swoim projekcie. Przewodnik po izolacji środowisk opisuje zasady i ograniczenia tej warstwy.
Co rozwiązywalne, a co nie, warto rozdzielić: przeglądarka antydetect pomaga zarządzać środowiskami przeglądarkowymi, utrzymywać konfiguracje i ograniczać mieszanie kont oraz danych w zespole. Nie zmieni jednak działań on-chain, które już się wydarzyły, ani nie przesądzi, jak projekt zweryfikuje kwalifikowalność. W airdropach zarządzanie środowiskami ma wspierać uporządkowaną współpracę, a nie zastępować sprawdzania zasad projektu.
Traktowana jako narzędzie do zarządzania środowiskami przeglądarka antydetect dobrze się sprawdza w airdropach. Jako narzędzie antysybilowe ma już złą rolę. Ryzyko leży raczej po stronie samego zespołu. Ci, którzy jeszcze nie zdecydowali, czy potrzebują narzędzia do airdropów, znajdą kryteria wyboru w artykule Dla kogo jest MostMate i mogą sami się z nimi zmierzyć.
Częste pytania
Czym atak Sybil różni się od normalnego zarządzania wieloma portfelami?
O wyniku decydują zasady projektu i faktyczny sposób udziału. Jeśli projekt jasno ogranicza odbiór do jednego na osobę, a uczestnik pobiera nagrody wieloma tożsamościami, może to naruszać zasady kwalifikowalności. Limity portfeli, wymogi tożsamości i warunki nagród różnią się między projektami; decyduje opis konkretnej aktywności.
Czy wielu użytkowników jednej sieci to dla projektu Sybil?
Samo współdzielenie sieci nie przesądza oceny; sieci domowe i biurowe z założenia obsługuje wiele osób. Screening projektów zwykle łączy relacje on-chain, zachowania udziałowe i rejestry kwalifikowalności. Pojedyncza cecha sieci nie decyduje o wyniku. Konkretne kryteria określa dokumentacja projektu.
Czy przeglądarka antydetect chroni przed Sybil screeningiem?
Nie. Zarządza środowiskami i konfiguracjami, ogranicza mieszanie i pomyłki w zespole. Dane on-chain, zasady projektu i weryfikacja kwalifikowalności są poza jej zasięgiem. Każde zapewnienie o braku screeningu jest niewiarygodne.
Czy po wykluczeniu z listy airdrop można się odwołać?
Jeśli projekt udostępnia kanał odwoławczy, można przekazać prawdziwe i weryfikowalne informacje. Przed odwołaniem sprawdź warunki kwalifikowalności i własne rejestry udziału, żeby potwierdzić zasadność odwołania. Gdy projekt nie podał kanału odwoławczego, można śledzić kolejne komunikaty lub publiczne kanały wsparcia, ale nie zakładaj, że kwalifikowalność na pewno wróci.
Podsumowanie
Studio stające przed Sybil screeningiem powinno najpierw ustalić zasady kwalifikowalności i wymogi zadań danego projektu, a potem, według realnej wielkości zespołu, zbudować proces zarządzania własnością kont, środowiskami przeglądarkowymi i rejestrami zadań. O kwalifikowalności decydują opublikowane zasady projektu, a zarządzanie środowiskami służy głównie ograniczaniu mieszania konfiguracji i gubienia informacji we współpracy.
Jeśli zespół potrzebuje zarządzać wieloma środowiskami przeglądarkowymi, warto bliżej poznać funkcje MostMate do zarządzania środowiskami, proxy i współpracy członków oraz ocenić po realnym scenariuszu użycia, czy przeglądarka antydetect jest potrzebna. Odwiedź witrynę MostMate lub zobacz opis produktu MostMate, aby poznać aktualnie obsługiwane funkcje.

MOSTMATE
Bezpieczne zarządzanie wieloma kontami, bez komplikacji
Zacznij od pierwszego konta i z MostMate buduj bezpieczniejsze, inteligentniejsze i wydajniejsze operacje obejmujące wiele kont.
- Niezależne profile. Spójne tożsamości.
- Automatyzacja AI · Kondycja kont · Praca zespołowa



