
មគ្គុទ្ទេសក៍ប្រឆាំង Sybil សម្រាប់ស្តូឌីអូ airdrop៖ យន្តការ Sybil screening និងការគ្រប់គ្រងពហុគណនី
សេចក្តីសង្ខេប៖ គម្រោង airdrop ធ្វើ Sybil screening ដើម្បីរកឃើញការចូលរួមស្ទួន ឬក្លែងក្លាយ ដែលផ្ទុយពីលក្ខខណ្ឌសកម្មភាព។ សម្រាប់ស្តូឌីអូ airdrop ការយល់ដឹងអំពីលក្ខខណ្ឌចូលរួម ការផ្ទៀងផ្ទាត់ភារកិច្ច និងការកំណត់ភាពជាម្ចាស់គណនី និង environment browser មានអត្ថប្រយោជន៍ជាងការផ្តោតតែលើបច្ចេកទេស detection ណាមួយ។ អត្ថបទនេះនឹងពន្យល់យន្តការ screening ហានិភ័យទូទៅ ការគ្រប់គ្រង environment របស់ក្រុម និងការពិនិត្យលទ្ធផល។ អ្វីខ្លះអាចកាត់បន្ថយដោយការគ្រប់គ្រងល្មម និងអ្វីដែលត្រូវយកតាមលក្ខខណ្ឌ និងសេចក្តីសម្រេចចុងក្រោយរបស់គម្រោង។
តោះ ចាប់ផ្តើមដោយពាក្យពីរ៖ Sybil attack និង Sybil screening។
Sybil attack គឺជាការព្យាយាមទទួលរង្វាន់លើសពីដែលលក្ខខណ្ឌអនុញ្ញាត ដោយប្រើអត្តសញ្ញាណក្លែងក្លាយ ឬស្ទួនជាច្រើន។ ពាក្យនេះមកពីការសិក្សាអំពីការវាយប្រហារប្រភេទដូចគ្នាក្នុងបណ្តាញ peer-to-peer។ ឯកសារ Ethereum ក៏បានយោងទៅវាផងដែរ ពេលពិភាក្សាអំពីសុវត្ថិភាពបណ្តាញ។
Sybil screening គឺជាសកម្មភាពរបស់គម្រោង ដែលស្វែងរកសកម្មភាពប្រភេទនេះពីទិន្នន័យសាធារណៈ មុននឹងចេញ token ឬរង្វាន់។ មួយពណ៌នាសកម្មភាព មួយពណ៌នាការពិនិត្យ។ ស្តូឌីអូចាប់អារម្មណ៍លើទីពីរ។
សម្រាប់ក្រុមដែលត្រូវគ្រប់គ្រង environment browser ជាច្រើន កម្មវិធីរុករក anti-detect អាចជួយរៀបចំ environment ការងារ ថែរក្សាការកំណត់ និងកាត់បន្ថយការច្របូក login និងទិន្នន័យ។ MostMate មានមុខងារគ្រប់គ្រង environment គ្រប់គ្រង proxy និង environment groups។ អត្ថបទនេះនឹងពន្យល់ពីកន្លែងដែលមុខងារទាំងនេះសមរម្យ។
គម្រោង airdrop ជាទូទៅពិនិត្យហានិភ័យចូលរួមអ្វីខ្លះ
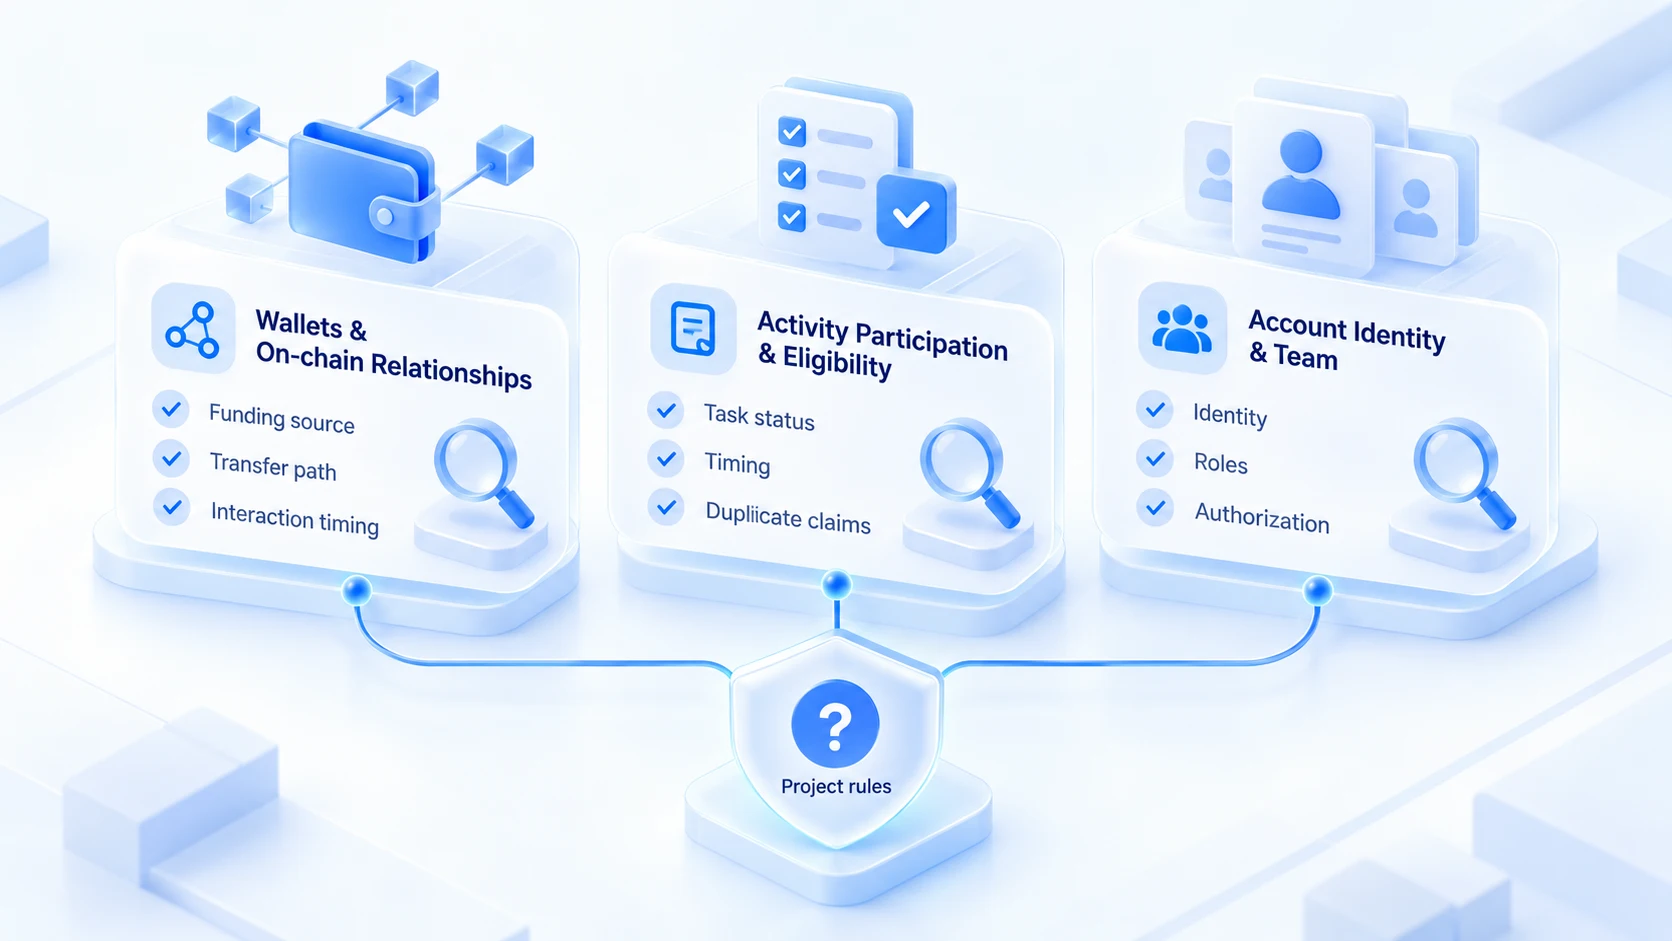
គ្រប់គម្រោងមានវិធីពិនិត្យខ្លួនឯង ហើយគ្មានអាល់កូរិត្រសាធារណៈតែមួយទេ។ ដើម្បីឲ្យស្តូឌីអូពិនិត្យខ្លួនឯងងាយ ហានិភ័យទូទៅអាចចាត់ជាបីក្រុម៖
| ប្រភេទហានិភ័យ | អ្វីដែលគម្រោងអាចមើល | អ្វីដែលស្តូឌីអូអាចពិនិត្យ |
|---|---|---|
| កាបូប និងទំនាក់ទំនង on-chain | ប្រតិបត្តិការ ចរន្តប្រាក់ ការភ្ជាប់ | កំណត់ត្រាម្ចាស់កាបូប កំណត់ត្រាសកម្មភាព |
| សកម្មភាព និងសិទ្ធិទទួល | ការបញ្ចប់ភារកិច្ច ពេលវេលា ការទទួលសារឡើងវិញ | កំណែនិងកត្តា កំណត់ត្រា ស្ថានភាពរង្វាន់ |
| អត្តសញ្ញាណគណនី និងក្រុម | ម្ចាស់គណនី អត្តសញ្ញាណ ការអនុញ្ញាត | ម្ចាស់បន្ទុក តួនាទី កំណត់ត្រាប្រគល់ |
ក្រុមកាបូប និងទំនាក់ទំនង on-chain មានជម្លោះច្រើនជាងគេ។ ទិន្នន័យ on-chain គឺជាប្រភពព័ត៌មានមួយ ដែលគម្រោងខ្លះអាចយកមកពិចារណា ពេលវិភាគសិទ្ធិចូលរួម។ ឧបករណ៍ដូច Nansen និង Dune ជួយមើលប្រតិបត្តិការសាធារណៈ និងសកម្មភាពអាសយដ្ឋាន។ ប៉ុន្តែគម្រោងណាមួយប្រើឧបករណ៍ទាំងនេះឬទេ និងប្រើក្រិតស្តង់ដារអ្វី ត្រូវយកតាមការប្រកាសផ្លូវការរបស់គម្រោង។ ទោះមានការផ្ទេរប្រាក់រវាងកាបូបពីរ ក៏មិនអាចសន្និដ្ឋានថាម្នាក់គ្រប់គ្រងទាំងពីរបានដែរ។
ក្រុមសកម្មភាព និងសិទ្ធិទទួល បញ្ហាច្រើនមកពីកំណត់ត្រា មិនមែនបច្ចេកទេសទេ។ ភារកិច្ចមិនទាន់បញ្ចប់ ពេលចូលរួមមិនគ្រប់លក្ខខណ្ឌ ឬទទួលរង្វាន់សារឡើងវិញដោយអត្តសញ្ញាណតែមួយ សុទ្ធតើចូលក្រុមនេះ។ សម្រាប់ក្រុមការងារ ភាពជាម្ចាស់គណនី និងការអនុញ្ញាតសមាជិក គឺជាកិច្ចការពិនិត្យផ្នែកខាងក្នុង។ ប្រសិនបើមនុស្សច្រើនចូលរួមគ្នា គួរកំណត់ឲ្យច្បាស់ថានរណាទទួលបន្ទុកអ្វី និងព្រំដែនអនុញ្ញាតរបស់គ្នា ហើយធ្វើតាមលក្ខខណ្ឌគម្រោង។ កំណត់ត្រាខាងក្នុងមិនមែនជាមូលដ្ឋាន screening របស់គម្រោងទេ ហើយក៏ប្រើដើម្បីសន្និដ្ឋានពីរបៀបសម្រេចរបស់គម្រោងបានដែរ។
ស្តូឌីអូបង្កើតដំណើរការគ្រប់គ្រងពហុគណនីឲ្យមានរបបដូចម្តេច
នៅពេលក្រុមចូលរួមគម្រោងជាច្រើន គណនី environment និងកំណត់ត្រាភារកិច្ច រាយប៉ាយក្នុងដៃសមាជិកផ្សេងៗ។ ជាហេតុធ្វើឲ្យមិនច្បាស់ថានរណាទទួលបន្ទុក environment ច្របូកគ្នា ឬភារកិច្ចខ្លះត្រូវបំលង។ ការបង្កើតដំណើរការគ្រប់គ្រងរួម ជួយឲ្យរកព័ត៌មានឃើញងាយ ពេលប្រគល់ងារ ពិនិត្យគម្រោងឡើងវិញ ឬផ្ទៀងផ្ទាត់សិទ្ធិ។
1. ភាពជាម្ចាស់គណនី និងសមាជិក៖ គ្រប់គណនីដាក់ឈ្មោះអ្នកទទួលបន្ទុក និងគម្រោងដែលចូលរួម ហើយធ្វើបច្ចុប្បន្នភាពពេលសមាជិកផ្លាស់ប្តូរ។
2. ការរៀបចំ environment browser៖ បង្កើត environment តាមគម្រោង ឬបន្ទាត់ការងារ មួយ environment មួយផែនការ មិនច្របូក login។
3. ការកំណត់ proxy និងបណ្តាញ៖ ថែទាំ proxy ម្តងមួយៗ កត់ត្រាព័ត៌មានចេញ ហើយការផ្លាស់ប្តូរត្រូវមានកំណត់ត្រា។
4. ការគ្រប់គ្រងភារកិច្ច និងសិទ្ធិ៖ រក្សាកំណត់ត្រាលក្ខខណ្ឌ ស្ថានភាពភារកិច្ច និងលទ្ធផលរង្វាន់របស់គ្រប់គម្រោង។
5. បញ្ជីប្រគល់ងារ៖ ពេលប្តូរមនុស្ស ឬភារកិច្ច គណនី environment proxy និងកំណត់ត្រាគម្រោង ត្រូវប្រគល់ជាមួយគ្នា។
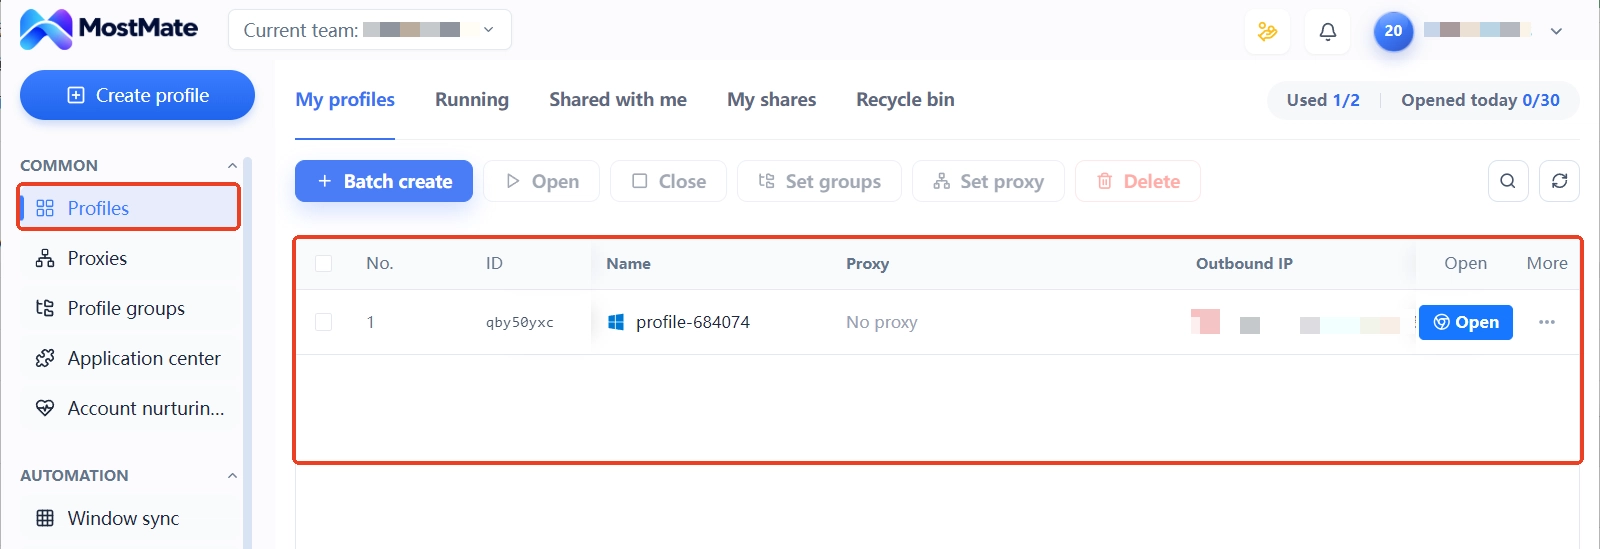
MostMate អាចក្លាយជាផ្នែកមួយនៃការគ្រប់គ្រង environment browser របស់ក្រុម។ តាមរយៈ environment groups ការគ្រប់គ្រង proxy និងសិទ្ធិសមាជិក ក្រុមអាចរៀបចំទំនាក់ទំនងរវាង environment និងគម្រោង ហើយកំណត់ព្រំដែនប្រើប្រាស់របស់សមាជិកម្នាក់ៗ។ នៅក្នុងការប្រើប្រាស់ជាក់ស្តែង គួររក្សាភាពជាម្ចាស់គណនី កំណត់ត្រាភារកិច្ច និងសិទ្ធិ ដាច់ដោយឡែកពីព័ត៌មាន environment browser។ កំណត់ត្រា environment ប្រើសម្រាប់ login និងការកំណត់ ចំណែកកំណត់ត្រាភារកិច្ចប្រើសម្រាប់ផ្ទៀងផ្ទាត់លក្ខខណ្ឌ។ ទាំងពីរមិនអាចជំនួសគ្នាបានទេ។
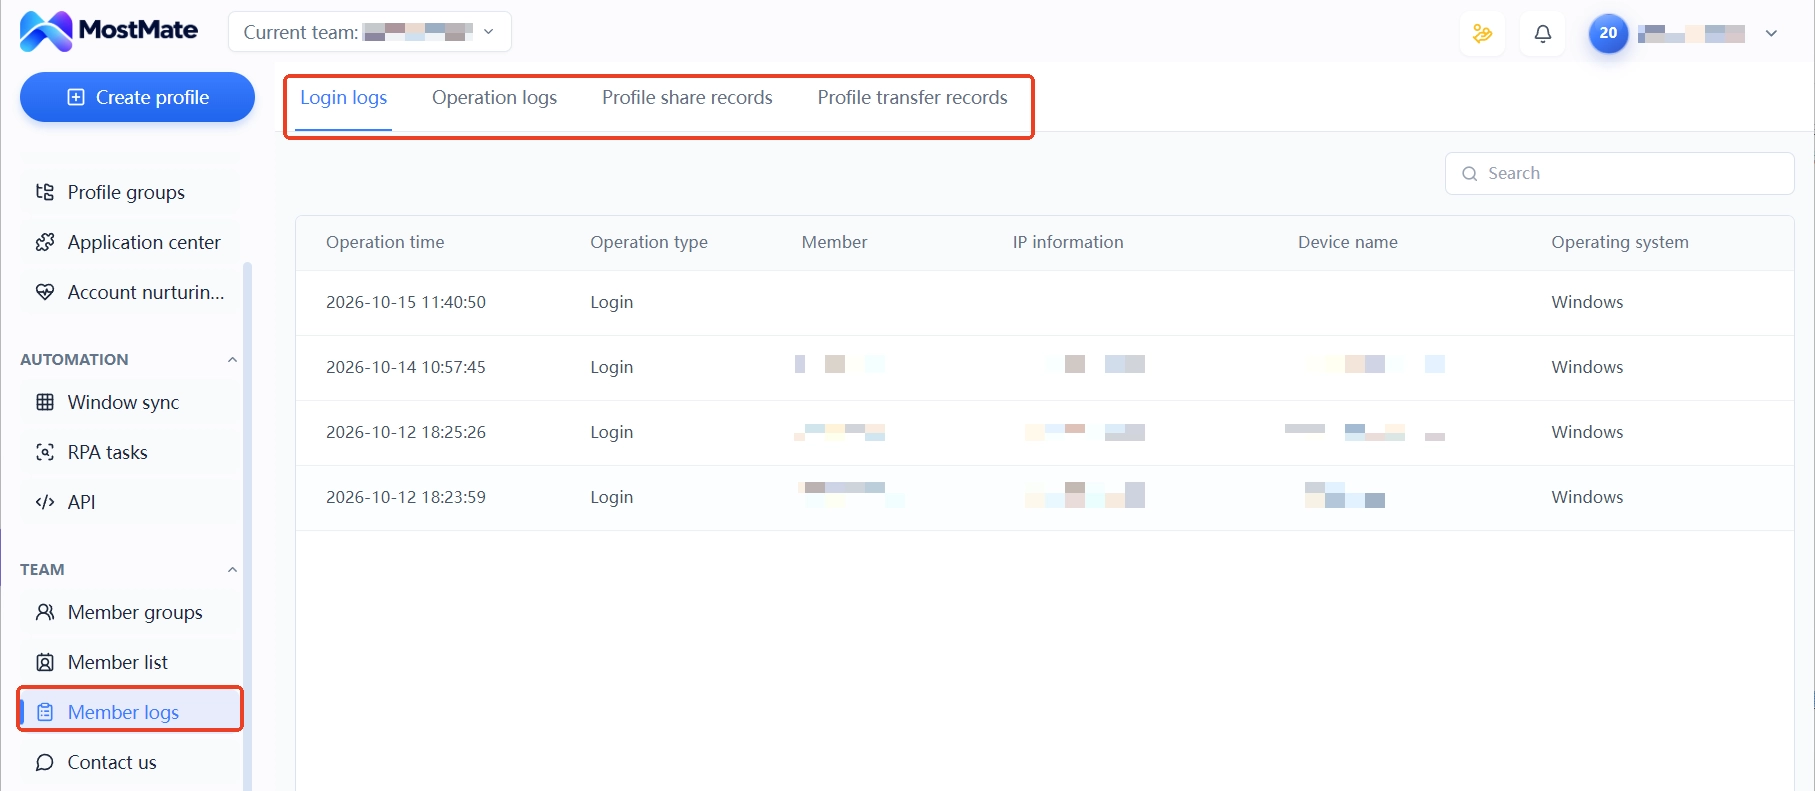
ប្រសិនបើក្រុមត្រូវការកំណត់ត្រាសមាជិក ដើម្បីប្រគល់ងារ ឬពិនិត្យភាពទទួលខុសត្រូវ ការកត់ត្រាការចូល សកម្មភាព និងការចែករំលែក ឬផ្ទេរ environment នៅក្នុង MostMate ជួយរក្សាកំណត់ត្រាថានរណាបានផ្លាស់ទីអ្វី។ សម្រាប់ក្របខ័ណ្ឌគ្រប់គ្រងពហុគណនីពេញលេញ អាចមើល ការគ្រប់គ្រងពហុគណនីដោយសុវត្ថិភាព។
ពេលគម្រោងសម្រេចថាអ្នកជា Sybil តើពិនិត្យដូចម្តេច
ផ្ទៀងផ្ទាត់សិន៖ ការដកចេញ មិនមែនមានន័យថាជា Sybil ពិតប្រាកដទេ។
- អានលក្ខខណ្ឌសិទ្ធិ ក្បួនដកចេញ និងការពន្យល់ screening ដែលគម្រោងប្រកាស ដើម្បីដឹងថាកំណែណាមួយអនុវត្តចំពោះខ្លួន។
- ប្រៀបធៀបនឹងបញ្ជីភារកិច្ច ពិនិត្យការបញ្ចប់ តម្រូវការពេលវេលា និងការទទួលសារឡើងវិញ។
- ពិនិត្យកំណត់ត្រាខាងក្នុង៖ ភាពជាម្ចាស់គណនីច្បាស់ឬទេ ការអនុញ្ញាតពេញលេញឬទេ និងសកម្មភាព on-chain មានការពន្យល់ឬទេ។
- ប្រសិនបើគិតថាមានការសម្រេចខុស សូមដាក់ពាក្យបណ្តឹងតាមឆ្នាល់ផ្លូវការរបស់គម្រោង ដោយផ្តល់ព័ត៌មានពិត និងអាចផ្ទៀងផ្ទាត់បាន។
ប្រសិនបើគម្រោងប្រកាសបញ្ជីដកចេញ ឬលទ្ធផលសម្រេចសិទ្ធិ សូមមើលក្បួន ការពន្យល់លទ្ធផល និងពេលកំណត់បណ្តឹងជាមុនសិន។ បន្ទាប់មកផ្ទៀងផ្ទាត់ការបញ្ចប់ភារកិច្ច សិទ្ធិចូលរួម និងកំណត់ត្រាគណនី និងភារកិច្ចខាងក្នុង ដើម្បីរកមើលចំណុចខ្វះខាត ឬការយល់ច្រឡំ។
ប្រសិនបើគិតថាលទ្ធផលខុស សូមដាក់ពាក្យបណ្តឹងតាមឆ្នាល់ផ្លូវការ ដោយផ្តល់ព័ត៌មានពិត។ កុំយកការប្តូរបណ្តាញ ការកំណត់ browser ឬការបង្កើតកាបូបថ្មី មកជាមធ្យោបាយសងសិទ្ធិឡើងវិញ។ សកម្មភាពទាំងនេះមិនអាចជំនួសការពិនិត្យក្បួនរបស់គម្រោងបានទេ ហើយក៏មិនអាចប្តូរប្រតិបត្តិការ on-chain ដែលបានកើតឡើងរួចផងដែរ។
គ្រប់គ្រង environment ស្តូឌីអូដោយកម្មវិធីរុករក anti-detect ព្រំដែននៅឯណា
តួនាទីរបស់កម្មវិធីរុករក anti-detect ក្នុងស្តូឌីអូ airdrop គឺគ្រប់គ្រងកម្រិត environment ឲ្យបានត្រឹមត្រូវ។ MostMate គ្រប់គ្រង Cookie ផ្ទុកមូលដ្ឋាន session និងការកំណត់ fingerprint ដាច់ដោយឡែកសម្រាប់គ្រប់ environment។ ជាមួយ environment groups និងការអនុញ្ញាតសមាជិក អ្នកនីមួយៗប្រើ environment និងគ្រប់គ្រងគម្រោងរបស់ខ្លួន។ គោលការណ៍ និងដែនកំណត់នៃយន្តការនេះ មានពន្យល់លម្អិតក្នុង មគ្គុទ្ទេសក៍ការដកខ្លួន environment។
ចូរបែងចែកឲ្យច្បាស់ថា អ្វីដែលដោះស្រាយបាន និងអ្វីដែលដោះស្រាយមិនបាន។ កម្មវិធីរុករក anti-detect ជួយក្រុមគ្រប់គ្រង environment browser ថែរក្សាការកំណត់ និងកាត់បន្ថយការច្របូកគណនី និងទិន្នន័យការងារខាងក្នុង។ ប៉ុន្តែវាមិនអាចផ្លាស់ប្តូរសកម្មភាព on-chain ដែលបានកើតឡើងរួចបានទេ ហើយក៏មិនអាចសម្រេចបានថា គម្រោងនឹងផ្ទៀងផ្ទាត់សិទ្ធិចូលរួមដូចម្តេចដែរ។ ក្នុងអាជីវកម្ម airdrop ការគ្រប់គ្រង environment គួរដំណើរការដើម្បីកិច្ចសហការក្រុមឲ្យមានរបប មិនមែនជំនួសការផ្ទៀងផ្ទាត់លក្ខខណ្ឌគម្រោងទេ។
បើយល់ថាកម្មវិធីរុករក anti-detect ជាឧបករណ៍គ្រប់គ្រង environment វាធ្វើការបានល្អក្នុងសណ្ឋាន airdrop។ បើយល់ថាវាជាឧបករណ៍ប្រឆាំង Sybil នោះជាកន្លែងខុស។ ហានិភ័យត្រឡប់មកលើក្រុមខ្លួនឯងវិញ។ អ្នកដែលមិនទាន់សម្រេចថាត្រូវបញ្ចូលឧបករណ៍សម្រាប់ airdrop ឬទេ អាចពិនិត្យលក្ខណ្ឌវិនិច្ឆ័យក្នុង អ្នកណាសមគួរប្រើ MostMate។
សំណួរញឹកញាប់
តើ Sybil attack ខុសពីការគ្រប់គ្រងកាបូបច្រើនធម្មតាដោយរបៀបណា?
អ្វីដែលសម្រេចគឺលក្ខខណ្ឌគម្រោង និងរបៀបចូលរួមជាក់ស្តែង។ ប្រសិនបើគម្រោងកំណត់ច្បាស់ថាម្នាក់ទទួលបានតែម្តង ប៉ុន្តែអ្នកចូលរួមប្រើអត្តសញ្ញាណច្រើនដើម្បីទទួលរង្វាន់សារឡើងវិញ នោះអាចផ្ទុយលក្ខខណ្ឌសិទ្ធិ។ គម្រោងនីមួយៗមានលក្ខខណ្ឌខុសៗគ្នាអំពីចំនួនកាបូប តម្រូវការអត្តសញ្ញាណ និងសិទ្ធិរង្វាន់។ សូមយកតាមលក្ខខណ្ឌសកម្មភាពជាក់លាក់។
ប្រើបណ្តាញតែមួយរួមគ្នា តើគម្រោង airdrop នឹងសម្រេចថាជា Sybil ឬ?
ការប្រើបណ្តាញរួមគ្នាតែម្តងមិនពេញជាមូលដ្ឋានសម្រេចទេ ព្រោះបណ្តាញផ្ទះ និងការិយាល័យ ធម្មតាមានមនុស្សច្រើនប្រើរួមគ្នាស្រាប់។ ការ screening របស់គម្រោង ជាទូទៅពិចារណាទំនាក់ទំនង on-chain សកម្មភាពចូលរួម និងកំណត់ត្រាសិទ្ធិ។ លក្ខណៈពិសេសបណ្តាញតែមួយ មិនអាចសម្រេចលទ្ធផលបានទេ។ ក្រិតស្តង់ដារជាក់លាក់ យកតាមលក្ខខណ្ឌគម្រោង។
តើកម្មវិធីរុករក anti-detect អាចការពារពី Sybil screening ក្នុង airdrop បានទេ?
មិនបានទេ។ វាគ្រប់គ្រង environment browser និងការកំណត់ ដើម្បីកាត់បន្ថយការច្របូកខាងក្នុងក្រុម។ ទិន្នន័យ on-chain លក្ខខណ្ឌគម្រោង និងការផ្ទៀងផ្ទាត់សិទ្ធិ ស្ថិតក្រៅដែនសមត្ថភាពនេះ។ សេចក្តីអះអាងណាមួយដែលធានាថានឹងមិនត្រូវ screening គឺមិនអាចជឿបានទេ។
ត្រូវគម្រោងដកចេញពីបញ្ជី airdrop តើអាចបណ្តឹងវិញបានឬទេ?
ប្រសិនបើគម្រោងមានឆ្នាល់បណ្តឹង អ្នកអាចដាក់ពាក្យដោយផ្តល់ព័ត៌មានពិត និងអាចផ្ទៀងផ្ទាត់បាន។ មុននឹងបណ្តឹង សូមផ្ទៀងផ្ទាត់លក្ខខណ្ឌសិទ្ធិ និងកំណត់ត្រាចូលរួមរបស់ខ្លួនជាមុន ដើម្បីឲ្យប្រាកដថាមូលហេតុបណ្តឹងមាន។ បើគម្រោងមិនប្រកាសឆ្នាល់បណ្តឹងទេ អាចតាមដានសេចក្តីប្រកាសបន្ទាប់ ឬទំនាក់ទំនងជាមួយការគាំទ្រផ្លូវការ។ ប៉ុន្តែកុំសន្មតថាសិទ្ធិនឹងត្រឡប់មកវិញប្រាកដ។
សេចក្តីបញ្ចប់
នៅចំពោះមុខ Sybil screening ស្តូឌីអូ airdrop គួរកំណត់ឲ្យច្បាស់ជាមុនអំពីសិទ្ធិចូលរួម និងតម្រូវការភារកិច្ចរបស់គម្រោង។ បន្ទាប់មក តាមទំហំក្រុមជាក់ស្តែង បង្កើតដំណើរការគ្រប់គ្រងភាពជាម្ចាស់គណនី environment browser និងកំណត់ត្រាភារកិច្ច។ សិទ្ធិចូលរួមយកតាមក្បួនដែលគម្រោងប្រកាស ចំណែកការគ្រប់គ្រង environment browser សំដៅកាត់បន្ថយការច្របូកការកំណត់ និងការបាត់បង់ព័ត៌មានក្នុងកិច្ចសហការ។
ប្រសិនបើក្រុមត្រូវការគ្រប់គ្រង environment browser ជាច្រើន អ្នកអាចស្វែងយល់បន្ថែមអំពីមុខងារគ្រប់គ្រង environment គ្រប់គ្រង proxy និងកិច្ចសហការសមាជិករបស់ MostMate ហើយវិនិច្ឆ័យតាមសណ្ឋានប្រើប្រាស់ជាក់ស្តែងថាតើចាំបាច់ប្រើកម្មវិធីរុករក anti-detect ឬទេ។ ចូលទៅ គេហទំព័រផ្លូវការ MostMate ឬមើល ការពិពណ៌នាផលិតផល MostMate ដើម្បីដឹងពីមុខងារដែលគាំទ្រនៅពេលបច្ចុប្បន្ន។

MOSTMATE
គ្រប់គ្រងគណនីច្រើនដោយសុវត្ថិភាព កាន់តែងាយស្រួល
ចាប់ផ្តើមពីគណនីដំបូង ហើយប្រើ MostMate ដើម្បីបង្កើតប្រតិបត្តិការគណនីច្រើនដែលមានសុវត្ថិភាព ឆ្លាតវៃ និងមានប្រសិទ្ធភាពជាងមុន។
- ប្រូហ្វាល់ឯករាជ្យ។ អត្តសញ្ញាណស្របគ្នា។
- ស្វ័យប្រវត្តិកម្ម AI · សុខភាពគណនី · ប្រតិបត្តិការក្រុម



