
Anti-Sybil Guide para sa Airdrop Studio: Sybil Screening at Multi-Account Environment Management
Pinakamahalaga: ginagawa ng mga airdrop project ang Sybil screening para matukoy ang paulit-ulit o peke na participation na labag sa eligibility rules. Para sa airdrop studio, mas praktikal na unawain ang mga kundisyon ng aktibidad, i-verify ang task completion, at linawin ang responsibilidad sa accounts at browser environments kaysa mag-focus lang sa isang detection technology. Saklaw ng artikulo ang screening mechanism, karaniwang risks, environment management ng team, at pagsusuri ng resulta: alin ang nababawasan sa maayos na management at alin ang nakadepende sa eligibility rules at final judgment ng project.
Linawin muna ang dalawang termino: Sybil attack at Sybil screening.
Ang Sybil attack ay pagtatangkang makakuha ng higit na rewards kaysa sa pinapayagan ng rules, gamit ang maraming peke o duplicate na identity. Galing ang termino sa mga pag-aaral ng katulad na attack sa peer-to-peer networks, at binanggit din ito ng Ethereum docs pagdating sa network security.
Ang Sybil screening naman ay ang paghanap ng project sa ganitong participation sa public data bago mag-distribute ng tokens o rewards. Isa ang naglalarawan ng behavior, isa sa pagsusuri. Sa studio, ang huli ang mahalaga.
Sa mga team na nagmamaneho ng maraming browser environments, nakakatulong ang anti-detect browser sa pag-oorganisa ng mga working environment, pagpapanatili ng configurations, at pag-iwas sa halo ng login states at data. May environment management, proxy management, at environment groups ang MostMate; ipapakita ng artikulo kung saan angkop ang mga ito.
Anong participation risks ang karaniwang tinitingnan ng mga airdrop project
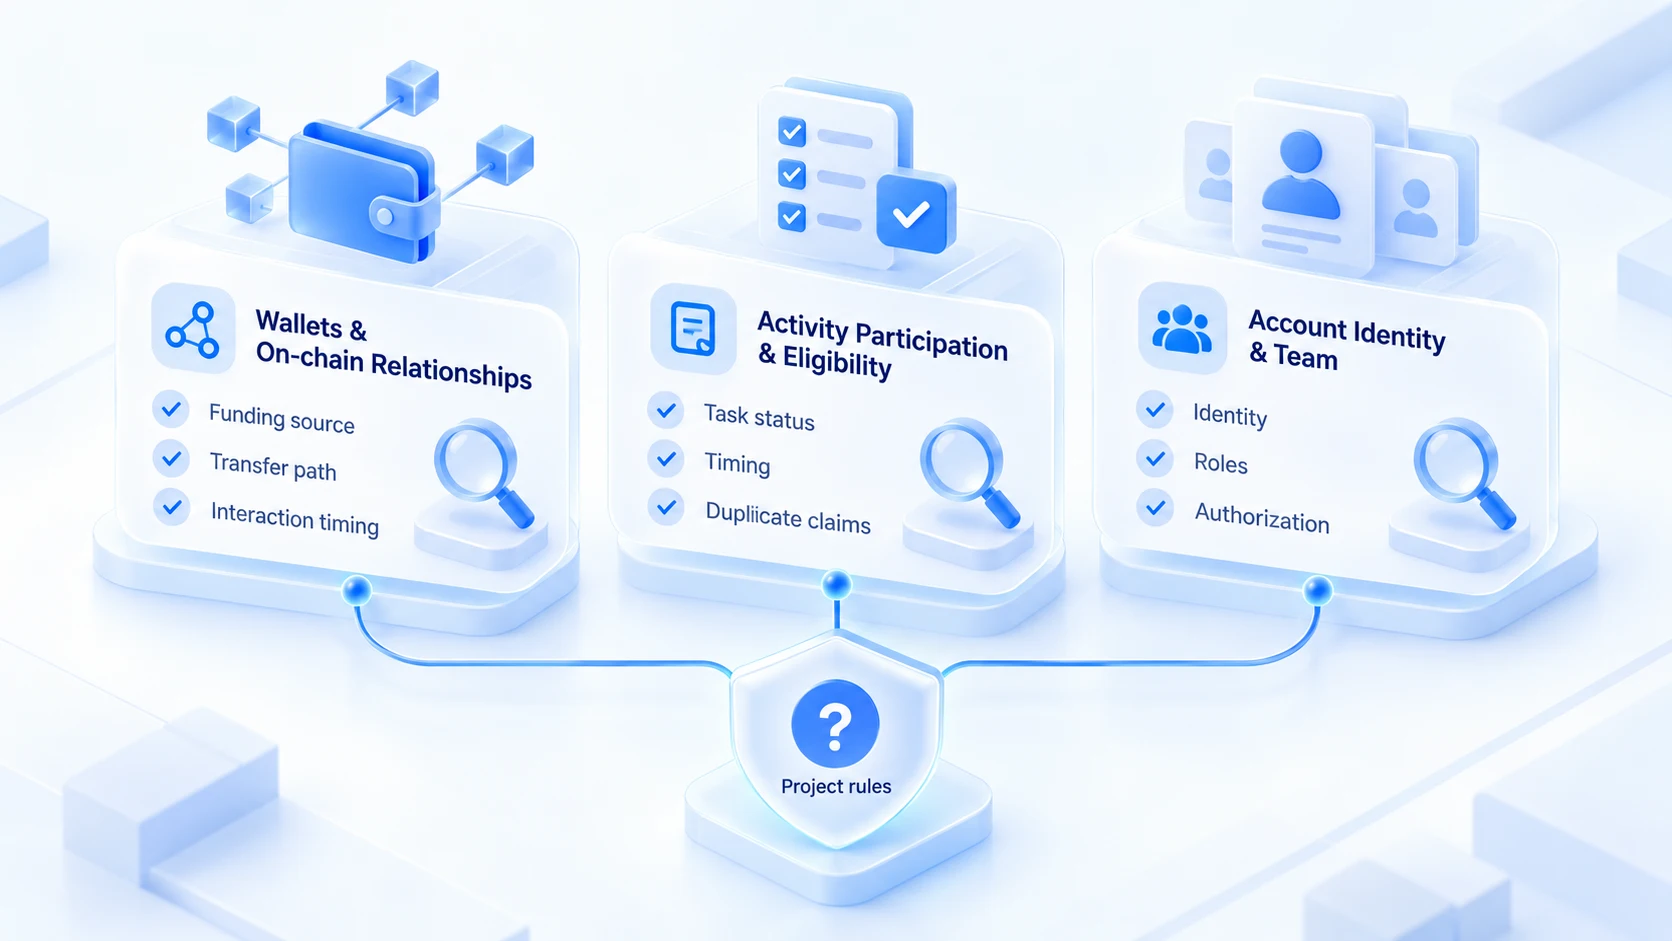
Magkaiba ang screening methods ng bawat project, at walang pampublikong iisang algorithm. Para madaling i-self-check ng studio, ang karaniwang risks ay maaaring i-group sa tatlo:
| Risk group | Maaaring tingnan ng project | Maaaring i-verify ng studio |
|---|---|---|
| Wallet at on-chain na relasyon | Public transactions, fund flows, links | Wallet ownership at transaction records |
| Participation at eligibility | Task completion, timing, repeat claims | Rule versions, task records, claim status |
| Account identity at team | Account ownership, identity, authorization | Owner, roles, authorization, handover logs |
Pinakamaraming debate ang wallet at on-chain relations. Ang on-chain data ay isa sa posibleng pinagkukunan ng info kapag nag-aanalyze ang ibang project ng eligibility. Nakakatulong ang mga tool tulad ng Nansen at Dune para makita ang public on-chain transactions at address activity, pero kung gagamitin ba sila ng isang project at anong screening criteria ang iaapply, nakadepende sa opisyal na pahayag nito. Kahit may fund transfers between two wallets, hindi pa rin sapat iyon para sabihing iisang tao ang kontrol sa kanila.
Sa participation at eligibility, ang problema ay kadalasan nasa records, hindi sa technology. Hindi natapos na tasks, hindi tumugma sa timing, paulit-ulit na claims sa iisang identity. Para sa team, internal na bagay ang paglilinaw ng account ownership at member authorization. Kapag marami ang nagtutulungan, dapat malinaw ang identity, tasks, at saklaw ng authorization ng bawat isa, at sumunod sa project rules. Hindi naging basis ng project screening ang internal records, at hindi rin dito mahuhulaan kung paano nagdedesisyon ang project.
Paano magtatayo ang studio ng maayos na multi-account management process
Kapag maraming project ang hina-handle ng team, nakakalat sa iba't ibang member ang accounts, environments, at task records. Madaling mawalan ng malinaw na owner, maghalo ang configurations, o makaligtaan ang task status. Sa iisang management process, mas madaling mahanap ang kailangang info sa handover, project review, o eligibility check.
1. Account at member ownership: nakatatak sa bawat account ang owner at mga project, ina-update kapag nagbago ang members.
2. Browser environment organization: environments per project o business line, isang environment isang gamit, walang halo sa logins.
3. Proxy at network configuration: bawat proxy may sariling maintenance, naka-record ang exit info, may trace ang changes.
4. Task at eligibility management: may kopya ng conditions, completion status, at reward results per project.
5. Handover checklist: kapag nagpalit ng tao o task, sabayang ipapasa ang accounts, environments, proxies, at project records.
Maaaring maging bahagi ng team browser environment management ang MostMate. Sa environment groups, proxy management, at member permissions, malilinaw ng team ang mapping ng environments sa projects at ang saklaw ng gamit ng bawat member. Sa praktika, hiwalay na panatilihin ang account ownership, task records, at eligibility records mula sa browser environment info: para sa logins at configurations ang environment records, para sa project requirements ang task records, at hindi sila nagpapalitan.
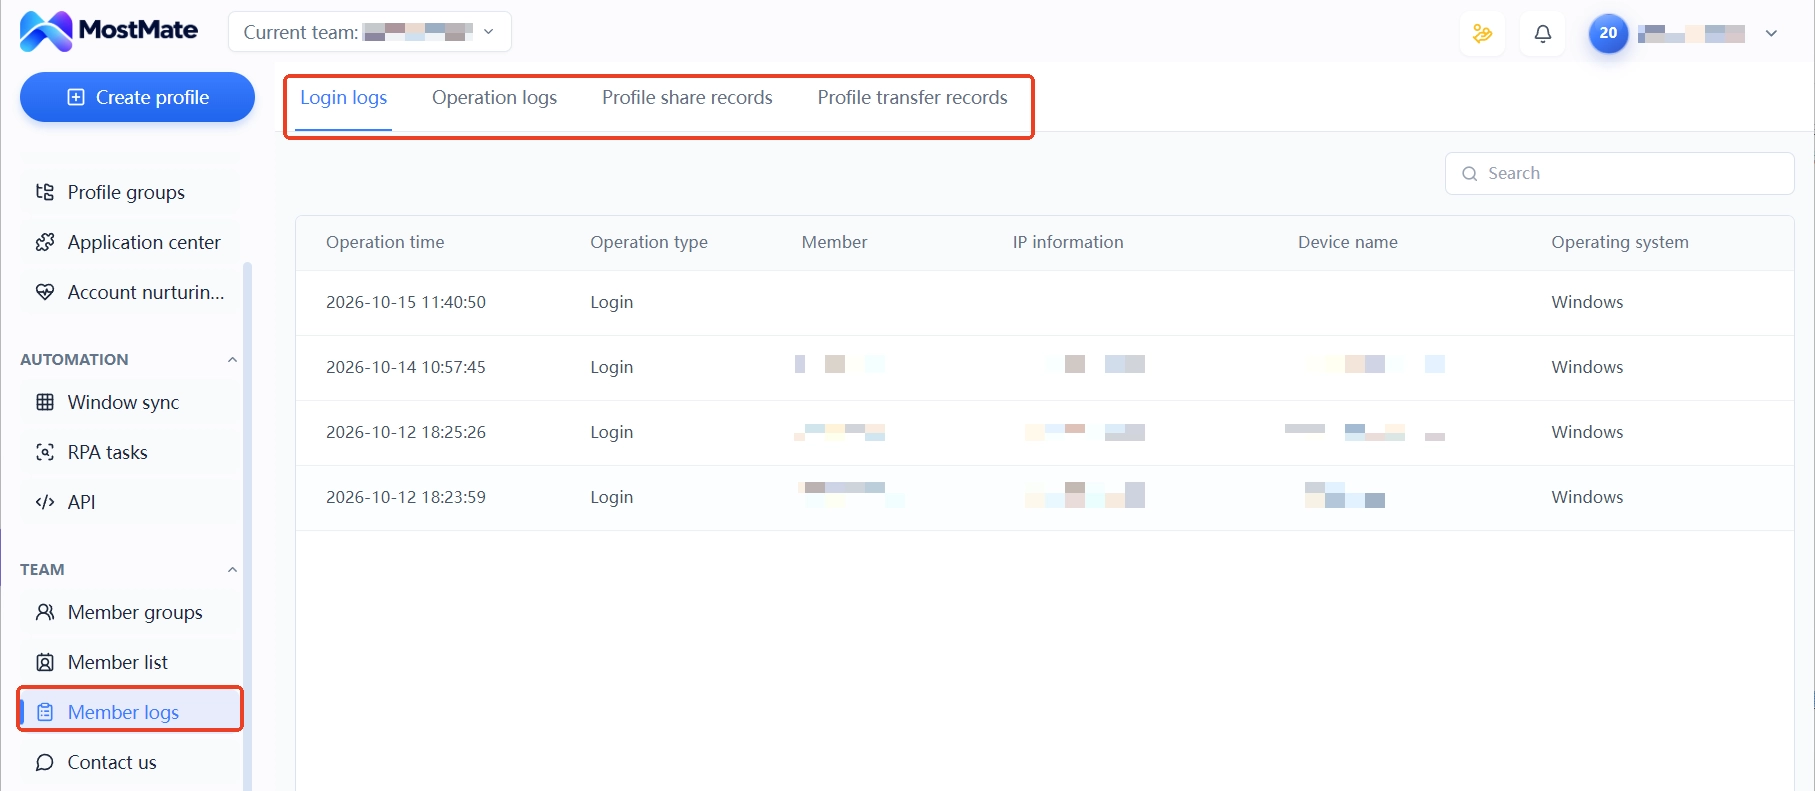
Kung kailangan ng team ng member logs para sa handover o accountability check, naitatala sa login logs, action logs, at environment share/transfer records kung sino ang gumalaw sa ano. Para sa mas kumpletong framework ng multi-account management, tingnan ang Multi-account security management.
Kapag na-flag ka bilang Sybil ng project, paano mag-investigate
Paalala muna: hindi katumbas ng exclusion ang kumpirmadong Sybil label.
- Basahin ang published eligibility conditions, exclusion rules, at screening notes ng project para malaman kung aling version ang umaayo sa iyo.
- I-verify laban sa task list ang completion, timing requirements, at kung may repeat claims.
- Suriin ang internal records: malinaw ba ang account ownership, kumpleto ba ang authorization, may mapapaliwanag ba sa on-chain behavior.
- Kapag naniniwala kang mali ang judgment, mag-submit ng totoo at verifiable na info sa official appeal channel ng project.
Kung naglabas ang project ng exclusion list o eligibility results, unahing basahin ang rules, result explanation, at appeal deadline. I-verify ang task completion, eligibility, at internal account at task records para makita ang mga kulang o misinterpretation.
Kung naniniwala kang mali ang resulta, mag-submit ng totoo at verifiable na info sa official appeal channel. Huwag ituring na paraan para maibalik ang eligibility ang pagpalit ng network, browser configuration, o paggawa ng bagong wallet; hindi pinapalitan ng mga ganoong aksiyon ang rule review ng project at hindi binabago ang mga nangyari nang on-chain transactions.
Hanggang saan ang anti-detect browser sa studio environment management
Ang papel ng anti-detect browser sa airdrop studio ay ayusin ang mismong environment layer. Hiwalay na pinamamahalaan ng MostMate ang Cookie, local storage, sessions, at fingerprint configuration ng bawat environment. Sa environment groups at member authorization, kanya-kanyang environment at project ang bawat miyembro sa collaboration. Ang prinsipyo at limitasyon ng mekanismong ito ay detalyadong naipaliwanag sa environment isolation guide.
Ihiwalay ang kaya at hindi kaya solusyunan: nakakatulong ang anti-detect browser sa pagmanage ng browser environments, pagpapanatili ng configurations, at pagbabawas ng halo ng internal accounts at work data. Pero hindi nito mababago ang nangyari nang on-chain activity at hindi nito napagpapasya kung paano i-verify ng project ang eligibility. Sa airdrop work, ang environment management ay para sa maayos na team collaboration, hindi kapalit ng project rules check.
Bilang environment management tool, maganda ang papel ng anti-detect browser sa airdrop scenarios. Pero kapag itinuring itong anti-Sybil tool, mali ang positioning. Nasa team mismo ang risk. Para sa mga hindi pa sigurado kung kailangan ng tool para sa airdrop, may criteria sa Sino ang angkop para sa MostMate na maaaring pagbatayan.
Mga Madalas Itanong
Ano ang pagkakaiba ng Sybil attack sa normal na multi-wallet management?
Nakadepende ito sa project rules at sa aktwal na paraan ng participation. Kapag malinaw na isang claim lang kada tao ang pinapayagan ng project pero maraming identity ang ginamit para ulitin ang rewards, maaaring labag ito sa eligibility rules. Magkakaiba ang rules ng bawat project sa wallet count, identity requirements, at reward eligibility; sundin ang aktwal na aktibidad.
Magiging Sybil ba ang team kapag iisang network ang ginagamit?
Hindi sapat ang shared network bilang basis ng judgment, dahil talamang maraming gumagamit sa home at office networks. Karaniwang pinagsasama ng project screening ang on-chain relations, participation behavior, at eligibility records. Hindi natutukoy ng iisang network feature ang resulta. Ang aktwal na criteria ay nasa project documentation.
Kayang bang pigilan ng anti-detect browser ang airdrop Sybil screening?
Hindi. Browser environments at configurations ang pinamamahalaan nito para mabawasan ang halo at miscalibration sa loob ng team. Nasa labas ng capability layer na ito ang on-chain data, project rules, at eligibility verification. Hindi kapani-paniwala ang anumang claim na hindi masasailalim sa screening.
Na-exclude sa airdrop list ng project: pwede pa bang mag-appeal?
Kung may appeal channel ang project, mag-submit ng totoo at verifiable na info. Bago mag-appeal, i-verify muna ang eligibility conditions at sariling participation records para siguradong may basehan ang appeal. Kung walang published na channel, abangan ang mga susunod na anunsyo o kontakin ang official support, pero huwag ipagpalagay na siguradong maibabalik ang eligibility.
Pagtatapos
Sa harap ng Sybil screening, unahin ng airdrop studio ang paglilinaw ng eligibility at task requirements, tapos itayo ang management processes para sa account ownership, browser environments, at task records base sa laki ng team. Ang eligibility ay nakabatay sa published rules ng project, habang ang browser environment management ay pangunahing nagbabawas ng config halo at missed info sa collaboration.
Kung kailangan ng team magmanage ng maraming browser environments, alamin pa ang environment management, proxy management, at member collaboration features ng MostMate, at timbangin kung kailangan ng anti-detect browser sa inyong use cases. Bisitahin ang opisyal na website ng MostMate o basahin ang MostMate product overview para sa kasalukuyang features.

MOSTMATE
Ligtas na Pamamahala ng Maraming Account, Pinadali
Magsimula sa unang account at gamitin ang MostMate upang bumuo ng mas ligtas, mas matalino, at mas mahusay na operasyon ng maraming account.
- Mga hiwalay na profile. Mga magkakatugmang identidad.
- AI Automation · Kalagayan ng Account · Mga Operasyon ng Team



