
Airdrop stüdyoları için anti-Sybil rehberi: Sybil taraması ve çoklu hesap yönetimi
Özet: Bir airdrop projesi Sybil taraması yapıyorsa amaç genellikle katılım kurallarını aşan mükerrer veya sahte katılımları ayırt etmektir. Bir stüdyo için algılama tekniklerini kurcalamaktan çok, katılım koşullarını anlamak, görev durumunu doğrulamak ve hangi hesabı hangi ortamın kimin yönettiğini netleştirmek değer taşır. Bu yazı tarama mekanizmasını, sık görülen katılım risklerini, ekip ortam yönetimini ve bir dışlamanın analizini ele alıyor; iyi bir iç yönetimin azaltabildiği şeyleri projenin kurallarına ve nihai kararına ait olandan ayırıyor.
Önce iki terimi netleştirelim: Sybil saldırısı ve Sybil taraması.
Sybil saldırısı, bir katılımcının sahte veya mükerrer kimliklerle kuralların izin verdiğinden fazla ödül elde etmeye çalışmasıdır. Kavram, eşler arası ağlardaki benzer saldırı araştırmalarından gelir; Ethereum belgeleri de ağ güvenliğini anlatırken bu terime değinir.
Sybil taraması ise projenin token dağıtmadan ya da ödül vermeden önce açık verilerden bu katılım biçimlerini ayıklama işlemidir. Biri davranışı, diğeri incelemeyi anlatır. Stüdyoyu ilgilendiren ikincisidir.
Birden fazla tarayıcı ortamı yöneten ekipler için parmak izi tarayıcı, çalışma ortamlarını düzenlemek, ilgili yapılandırmaları sürdürmek ve oturum ile veri karışımını azaltmak için kullanılır. MostMate ortam yönetimi, proxy yönetimi ve ortam gruplama gibi işlevler sunar; bu yazı bu senaryolar üzerinden aracın kapsamını anlatıyor.
Airdrop projeleri genellikle hangi katılım risklerine bakar
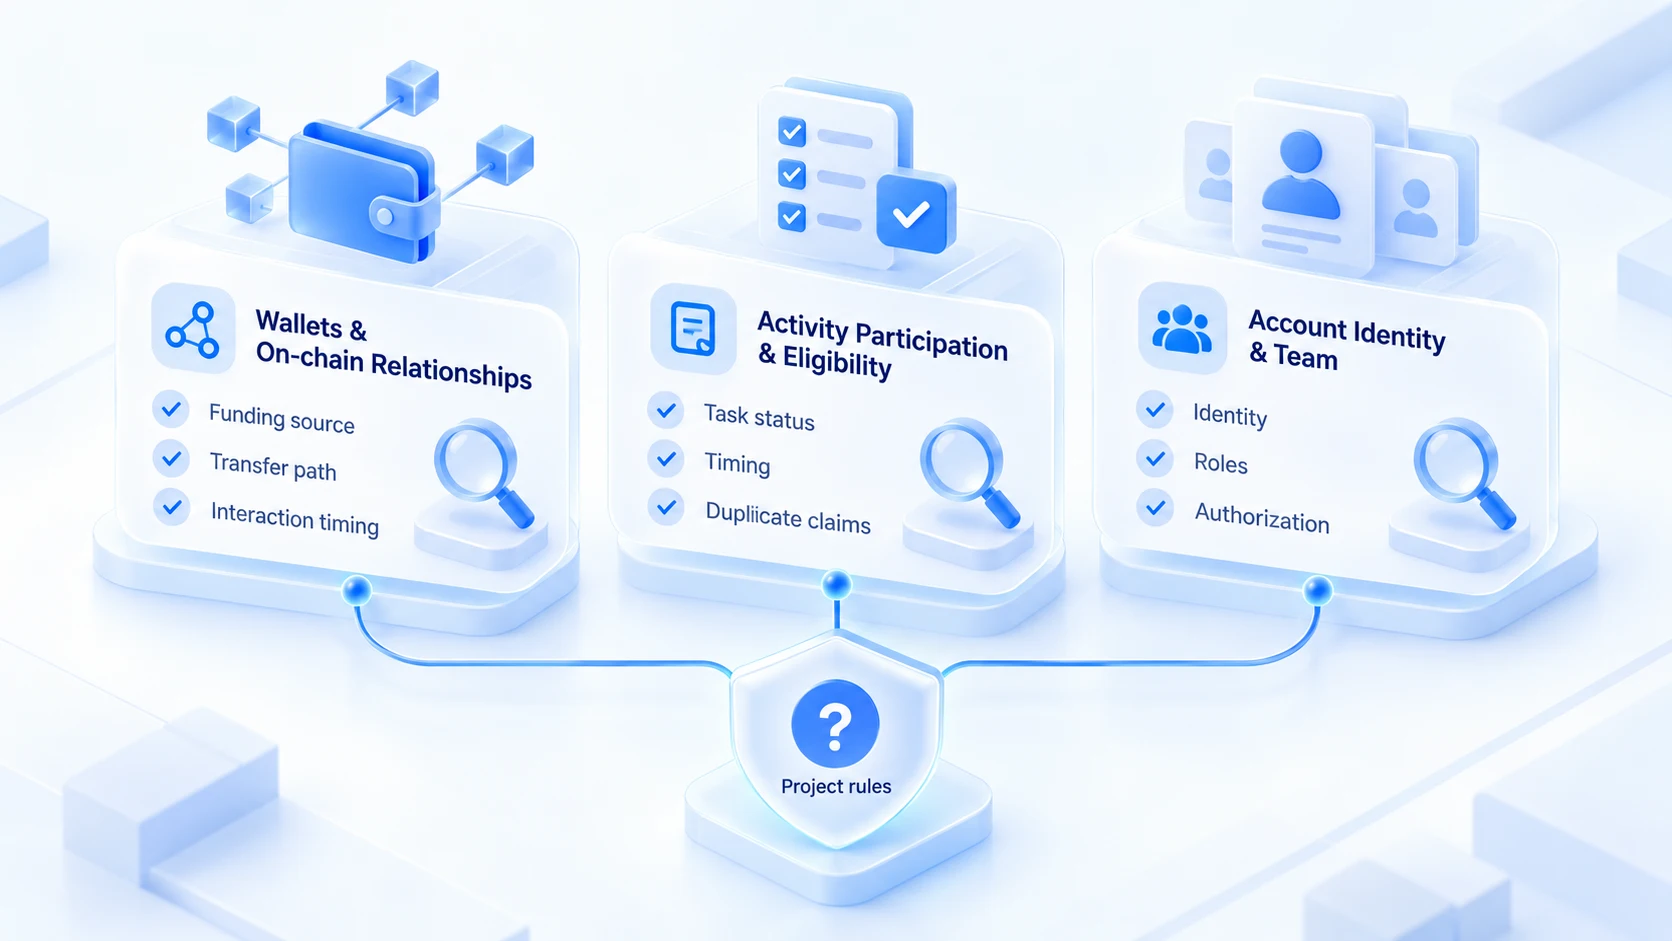
Her proje taramayı kendi yöntemiyle yapar; açıkta tek bir algoritma yok. Sık görülen riskleri üç gruba ayırmak, stüdyonun kendi denetimini kolaylaştırır:
| Risk kategorisi | Proje neye bakar | Stüdyo neyi kontrol edebilir |
|---|---|---|
| Cüzdanlar ve zincir ilişkisi | İşlemler, fon akışları, etkinlik bağları | Cüzdan kayıtları, projeler, işlemler |
| Katılım ve uygunluk | Görevler, zaman, mükerrer talep, şartlar | Kural sürümü, görev kayıtları, ödüller |
| Kimlik ve ekip | Hesap sahipliği, roller, yetkiler | Sorumlular, görev bölüşümü, devirler |
Cüzdanlar ve zincir ilişkisi grubu en çok tartışma çıkaran gruptur. Zincir verileri, projenin uygunluk analizinde başvurabileceği bilgi kaynaklarından biridir. Nansen, Dune gibi araçlar açık zincir işlemlerini ve adres hareketlerini görmeye yarar; ama projenin bu araçları kullanıp kullanmadığı, hangi tarama ölçütlerini uyguladığı projenin kendi açıklamasına kalır. İki cüzdan arasında fon hareketi olması, ikisinin aynı katılımcıya ait olduğunu kanıtlamaz.
Katılım ve uygunluk grubunda sorun çoğu zaman teknolojide değil, kayıtlarda çıkar. Görevin yarım kalması, katılım süresinin yetmemesi, aynı kimlikle ödülü tekrar toplamak bu gruba girer. Ekip için hesap sahipliğinin ve üye yetkilerinin net olması iç yönetim konusudur. Birden fazla kişi aynı projeye katılıyorsa herkesin kimliği, görevi ve yetki kapsamı belirli olsun, çalışmalar proje kurallarına göre yürüsün. İç yönetim kayıtları projenin tarama dayanağı değildir ve projenin uygunluğu nasıl değerlendirdiğinden çıkarım yapmaz.
Stüdyo nasıl kurallı bir çoklu hesap yönetim süreci kurar
Birden çok projeye katılan ekipte hesaplar, ortamlar ve görev kayıtları üyeler arasında dağılır; sorumlunun belli olmadığı, ortam yapılandırmalarının karıştığı veya görev durumlarının atlandığı durumlar çıkar. Tek bir yönetim süreci, el değiştirme, proje kontrolü veya uygunluk denetimi anında aranan bilgiyi kolayca buldurur.
1. Hesaplar ve sorumlular: her hesabın bir sorumlusu ve katıldığı projeleri yazılı olsun; ekip değişince güncellenir.
2. Ortam düzeni: proje veya iş hattına göre ortam açın; bir ortam tek işe hizmet etsin, oturumlar karışmasın.
3. Proxy ve ağ ayarları: her proxy ayrı kayıtlı, çıkış bilgileri belgeli, değişiklikler izlenebilir.
4. Görev ve uygunluk takibi: her proje için koşullar, görev durumu ve ödül sonucu ayrı ayrı kayıtlı dursun.
5. Devir listesi: iş el değiştirirken hesap, ortam, proxy ve proje kayıtları birlikte devredilir.
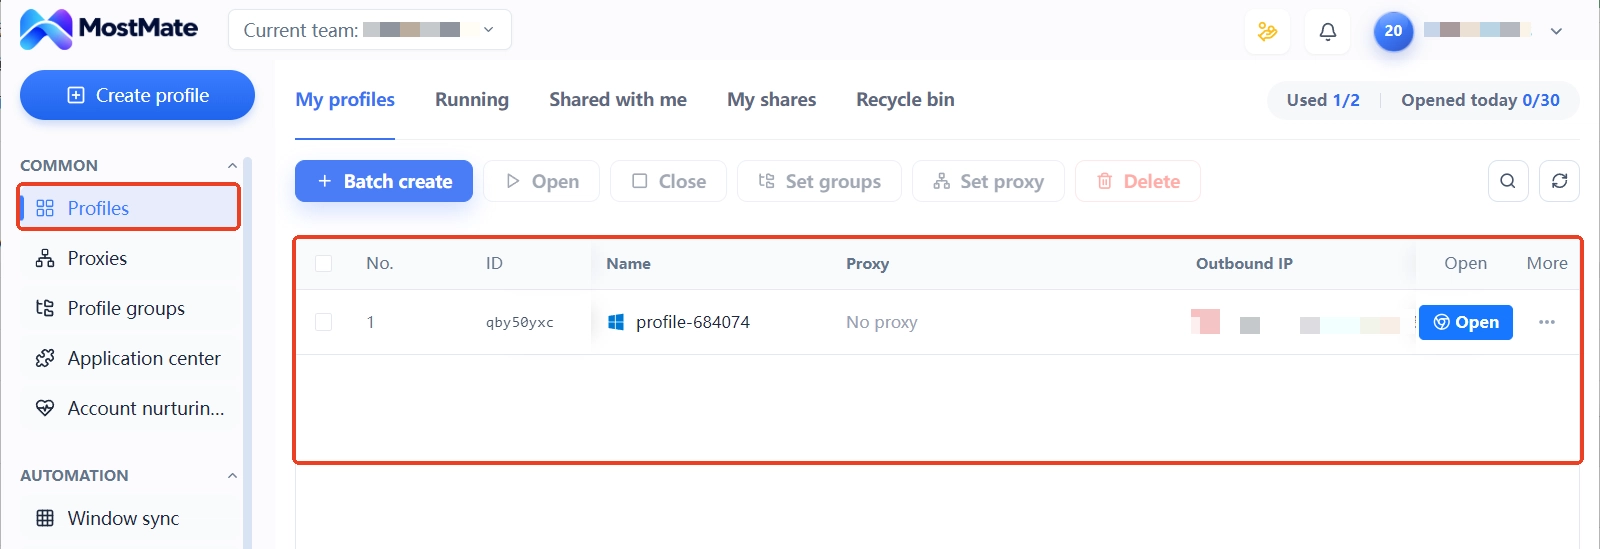
MostMate, ekibin tarayıcı ortamı yönetiminin bir parçası olarak kullanılır. Ortam gruplama, proxy yönetimi ve üye yetkileriyle ekip, ortam ile proje arasındaki karşılığı ve herkesin kullanım alanını netleştirir. Pratikte hesap sorumlularını, proje görevlerini ve uygunluk kayıtlarını ortam bilgilerinden ayrı tutmak iyi gelir: ortam kayıtları oturumu ve yapılandırmayı yönetir, görev kayıtları etkinlik şartlarını denetler; biri diğerinin yerine geçmez.
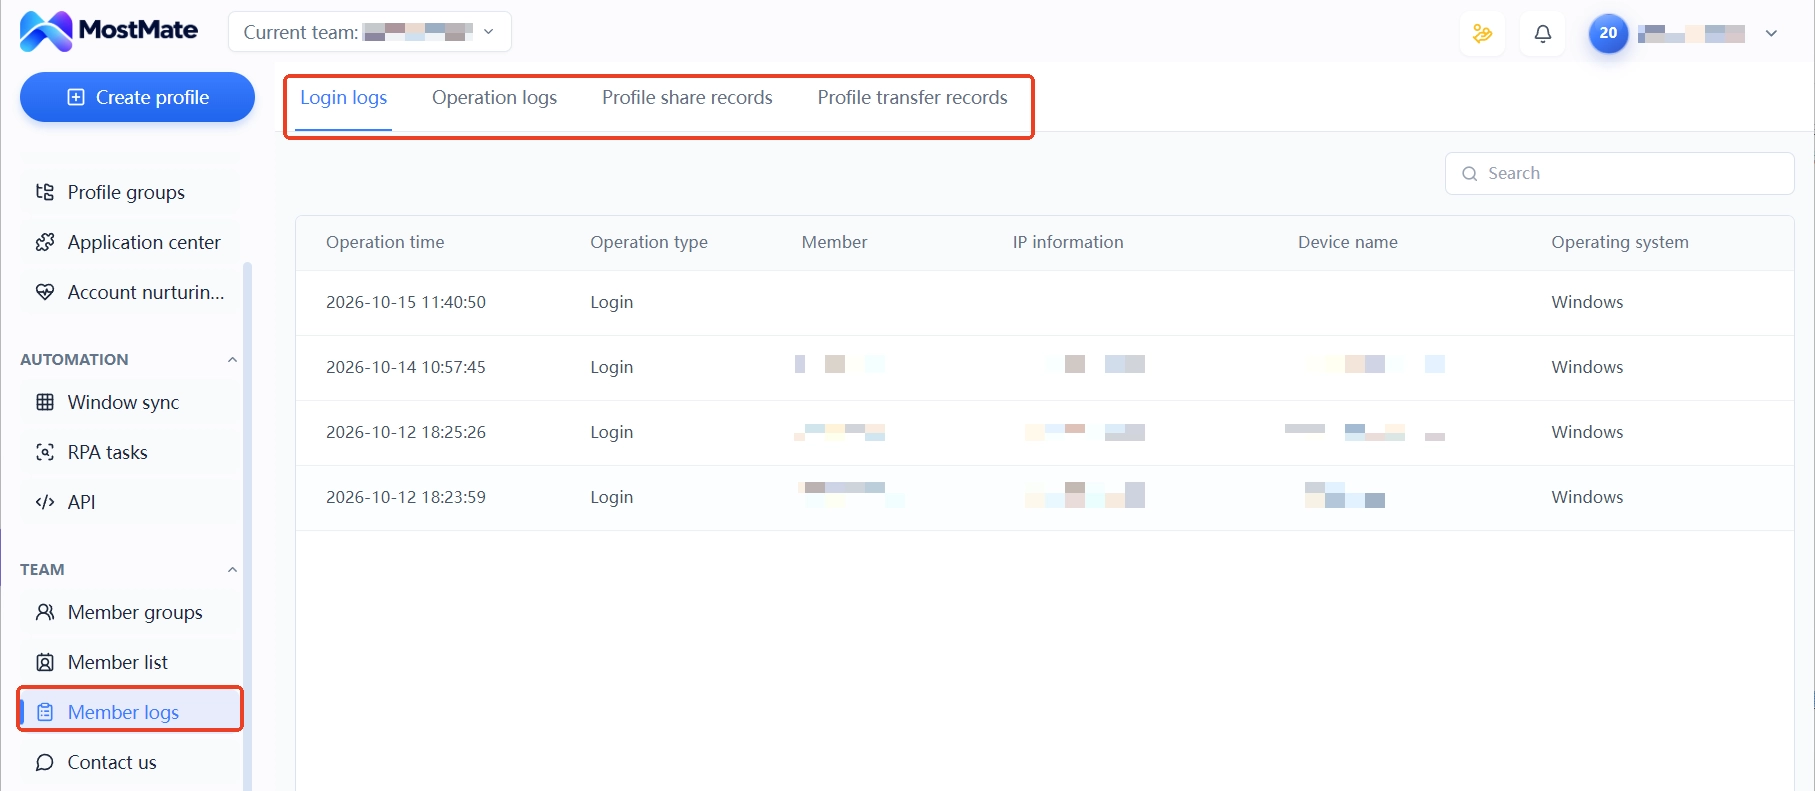
Ekip devirlerde veya sorumluluk denetimlerinde üye günlüklerine dayanıyorsa, MostMate'in giriş günlükleri, işlem günlükleri ile ortam paylaşım ve devir kayıtları kimin neye dokunduğunu iz bırakır. Çoklu hesap yönetiminin bütün çerçevesi için daha kapsamlı sürüm Çoklu hesap güvenliği yazısında.
Proje Sybil olarak işaretlediyse nasıl bir yol izlenir
Listede olmamak bir Sybil damgası değildir; nedeni başka olabilir.
- Projenin yayımladığı uygunluk koşullarını, dışlama kurallarını ve tarama notlarını okuyun; hangi sürümün size uygulandığını netleştirin.
- Görev listenizle karşılaştırın: tamamlanma durumu, zaman şartları ve mükerrer talep olup olmadığı.
- İç kayıtları gözden geçirin: hesap sahipliği net mi, yetkiler tam mı, zincirdeki hareketlerin açıklaması var mı.
- Hata olabileceğini düşünüyorsanız projenin açık itiraz kanalından gerçek, doğrulanabilir bilgiler gönderin.
Proje bir dışlama listesi ya da uygunluk sonucu yayımladıysa önce ilgili kurallara, sonuç açıklamasına ve itiraz süresine bakın. Görev tamamlanma durumunu, katılım uygunluğunu ve ekip içi hesap-görev kayıtlarını karşılaştırıp eksik veya yanlış anlama olup olmadığını belirleyin.
Sonuçta hata görülüyorsa gerçek, doğrulanabilir bilgiler projenin açık itiraz kanalından gönderilmelidir. Ağ değiştirmeyi, tarayıcı ayarlarını yenilemeyi veya cüzdanı yeniden açmayı uygunluk geri kazanma yolu saymayın; bu işlemler projenin kural denetiminin yerini tutmaz ve olmuş zincir işlemlerini değiştirmez.
Stüdyo ortamlarını parmak izi tarayıcıyla yönetmenin sınırı nerede
Airdrop stüdyosunda parmak izi tarayıcının rolü ortam katmanını düzgün yönetmektir. MostMate her ortam için Cookie, yerel depolama, oturum ve parmak izi yapılandırmasını ayrı tutar. Ortam gruplama ve üye yetkilendirmesiyle çok kişili çalışmada herkes kendi ortamını ve kendi projesini yönetir. Bu katmanın çalışma biçimi ve sınırları ortam izolasyonu rehberi yazısında ayrıntılı işlendi.
Çözdüğü ve çözmediği şeyi ayrı ayrı yazın: parmak izi tarayıcı ekibin tarayıcı ortamlarını yönetmesine, yapılandırmaları sürdürmesine ve iç hesaplarla iş verilerinin karışmasını azaltmasına yarar. Ama olup bitmiş zincir etkinliğini değiştirmez, projenin uygunluğu nasıl doğrulayacağına da karar vermez. Airdrop işinde ortam yönetimi kurallı ekip iş birliğine hizmet eder; proje kurallarını denetlemenin alternatifi değildir.
Parmak izi tarayıcıyı ortam yönetim aracı olarak görmek, airdrop senaryosunda doğru konumlandırmadır. Anti-Sybil aracı sanmak yanlış konumlandırmadır. Risk zaten ekibin kendisindedir. Airdrop işi için araç alıp almama kararı henüz netleşmediyse Kimler MostMate kullanmalı yazısındaki ölçütlerle kendinizi kıyaslayın.
Sık sorulan sorular
Sybil saldırısı ile normal çoklu cüzdan yönetimi arasındaki fark nedir?
Önce proje kurallarına ve gerçek katılım biçimine bakın. Proje kişi başı tek ödül diye açıkça sınır koyarken katılımcı birden çok kimlikle ödülü tekrar topluyorsa uygunluk kuralları ihlal edilmiş olabilir. Cüzdan sayısı, kimlik şartları ve ödül uygunluğu her projede farklı belirlenir; geçerli olan kampanyanın kendi açıklamasıdır.
Birkaç kişi aynı ağı kullandığında airdrop projesi Sybil damgası vurur mu?
Ağı paylaşmak tek başına karar dayanağı değildir; ev ve ofis ağları zaten ortak kullanılır. Projenin taraması genellikle zincir ilişkilerini, katılım davranışını ve uygunluk kayıtlarını birlikte değerlendirir. Tek bir ağ özelliği sonucu belirlemez. Ölçütler için proje açıklaması esastır.
Parmak izi tarayıcı airdrop Sybil taramasını önleyebilir mi?
Hayır. Ortamı ve yapılandırmayı yönetir, fazlasını değil. Zincir verileri, proje kuralları ve uygunluk denetimi bu katmanın kapsamı dışındadır. Taramadan kaçacağını vaat eden hiçbir söyleme güvenmeyin.
Proje airdrop listesinden dışladı, itiraz edilebilir mi?
Proje itiraz kanalı sunuyorsa gerçek, doğrulanabilir bilgilerle iletişime geçilebilir. İtirazdan önce uygunluk koşullarını ve kendi katılım kayıtlarınızı kontrol edip gerekçenin dayanaklı olduğunu doğrulayın. Kanal yayımlanmadıysa sonraki duyuruları izlemek veya projenin açık destek kanallarına yazmak mümkündür; ancak uygunluğun kesin döneceğini varsaymayın.
Son söz
Airdrop stüdyosu Sybil taraması karşısında önce projenin katılım uygunluğunu ve görev şartlarını netleştirir, sonra gerçek ekip ölçeğine göre hesap sahipliği, tarayıcı ortamı ve görev kayıtları için bir yönetim süreci kurar. Uygunluk projenin yayımladığı kurallara göre değerlendirilir; tarayıcı ortam yönetimi ise esas olarak iç yapılandırma karışmasını ve iş birliğindeki bilgi eksiklerini azaltmaya yarar.
Ekibiniz birden çok tarayıcı ortamı yönetiyorsa MostMate'in ortam yönetimi, proxy yönetimi ve üye iş birliği işlevlerini inceleyip gerçek kullanım senaryonuza göre parmak izi tarayıcı gerekip gerekmediğine karar verin. MostMate resmi sitesine gidin ya da MostMate ürün tanıtımına bakın ve mevcut işlevleri görün.

MOSTMATE
Güvenli Çoklu Hesap Yönetimi, Artık Kolay
İlk hesabınızla başlayın; MostMate ile daha güvenli, akıllı ve verimli çoklu hesap operasyonları oluşturun.
- Bağımsız profiller. Tutarlı kimlikler.
- AI Otomasyonu · Hesap Sağlığı · Ekip Operasyonları



