
Cẩm nang chống Sybil cho studio airdrop: cơ chế sàng lọc Sybil và quản lý môi trường đa tài khoản
Kết luận chính: khi một dự án airdrop tiến hành sàng lọc Sybil, mục tiêu thường là nhận diện hành vi tham gia trùng lặp hoặc giả mạo vượt quá quy tắc điều kiện tham gia. Với studio airdrop, việc nắm điều kiện tham gia của dự án, đối chiếu tiến độ nhiệm vụ và xác định rõ trách nhiệm quản lý tài khoản cùng môi trường trình duyệt có ý nghĩa thực tế hơn là chỉ chăm chú vào một công nghệ phát hiện nào đó. Bài viết đi qua bốn phần: cơ chế sàng lọc, rủi ro tham gia thường gặp, quản lý môi trường của nhóm và tra cứu kết quả, để cho biết phần nào giảm được nhờ quản lý chuẩn mực và phần nào vẫn theo quy tắc cùng phán quyết cuối cùng của dự án.
Trước hết, hai thuật ngữ: tấn công Sybil và sàng lọc Sybil.
Tấn công Sybil là khi một người tham gia dùng nhiều danh tính giả hoặc trùng lặp để tìm cách nhận phần thưởng vượt mức quy tắc cho phép. Thuật ngữ này bắt nguồn từ nghiên cứu về loại tấn công tương tự trong mạng ngang hàng, và tài liệu Ethereum cũng nhắc đến nó khi bàn về an toàn mạng.
Sàng lọc Sybil là hành động của dự án, tìm loại hành vi tham gia này trong dữ liệu công khai trước khi phát token hoặc phần thưởng. Một bên mô tả hành vi, một bên mô tả việc rà soát. Studio quan tâm đến bên sau.
Với nhóm cần quản lý nhiều môi trường trình duyệt, trình duyệt vân tay dùng để tổ chức các môi trường làm việc khác nhau, giữ cấu hình tương ứng và hạn chế việc lẫn trạng thái đăng nhập cùng dữ liệu. MostMate cung cấp quản lý môi trường, quản lý proxy và nhóm môi trường cùng các tính năng khác; bài viết sẽ dựa trên các tình huống quản lý này để nói rõ phạm vi áp dụng.
Dự án airdrop thường lưu tâm những rủi ro tham gia nào
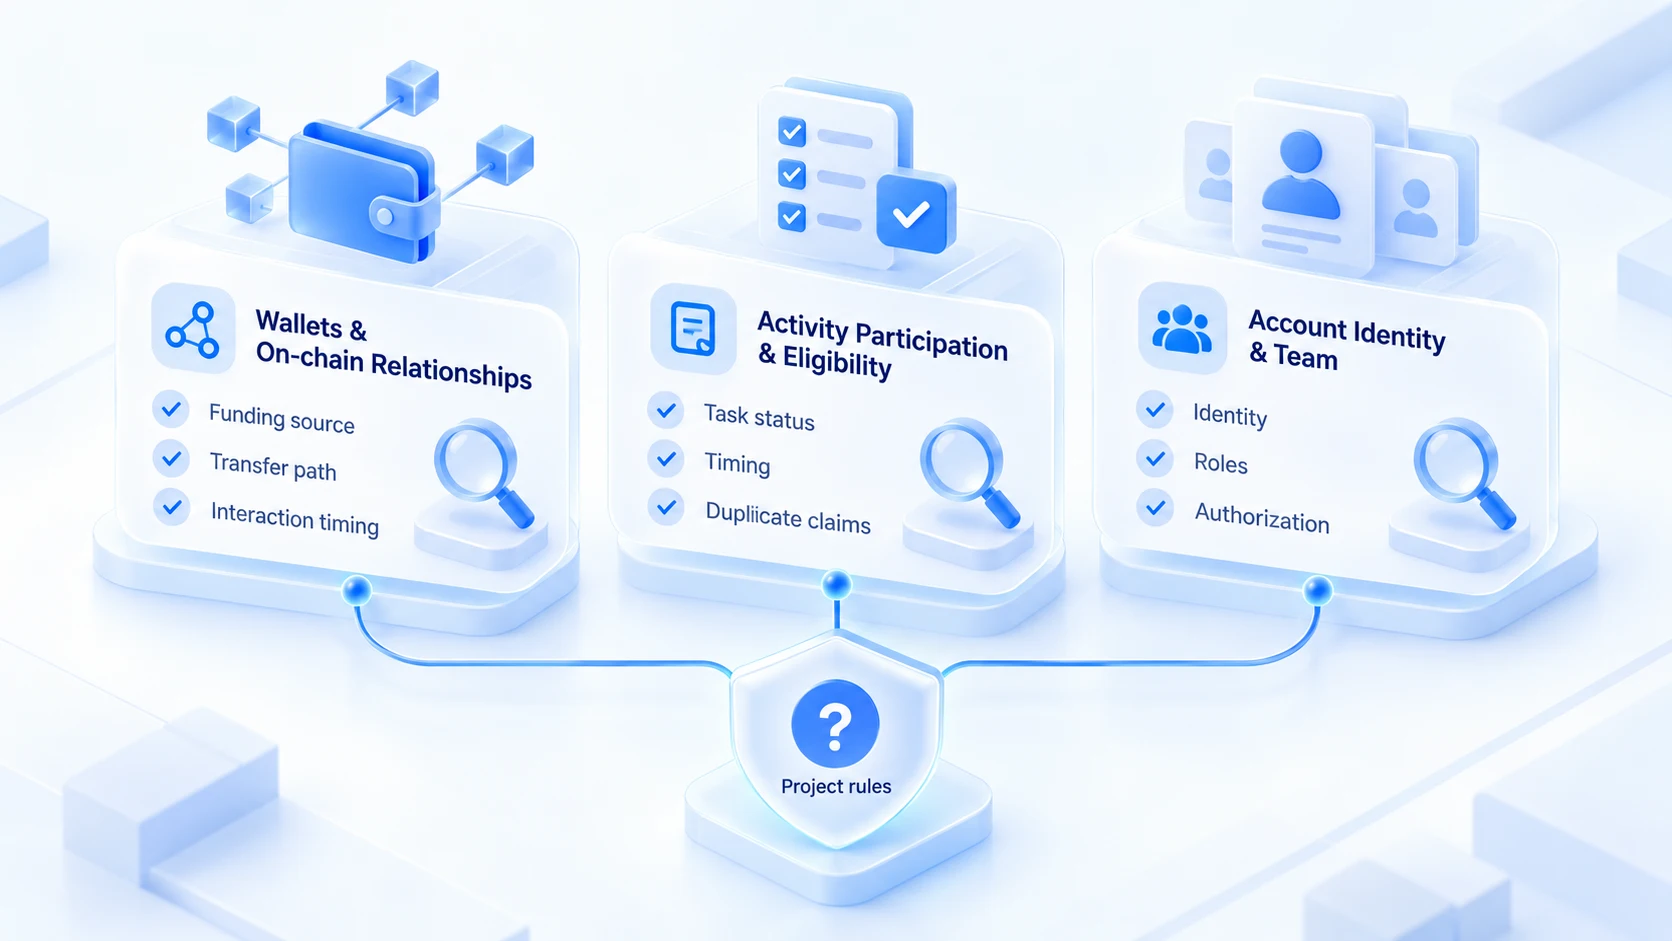
Mỗi dự án sàng lọc theo cách riêng, không có thuật toán công khai chung. Gom các rủi ro thường gặp thành ba nhóm để studio tự đối chiếu:
| Nhóm rủi ro | Dự án có thể xem gì | Studio có thể đối chiếu gì |
|---|---|---|
| Ví và quan hệ on-chain | Giao dịch, dòng tiền và liên kết | Hồ sơ sở hữu ví và lịch sử giao dịch |
| Tham gia và điều kiện | Tiến độ nhiệm vụ, thời gian, nhận trùng | Quy tắc, nhiệm vụ, trạng thái nhận thưởng |
| Danh tính tài khoản và nhóm | Sở hữu tài khoản, danh tính và ủy quyền | Người phụ trách, phân công, ủy quyền |
Nhóm ví và quan hệ on-chain là nhóm gây tranh cãi nhiều nhất. Dữ liệu on-chain là một trong những nguồn thông tin một số dự án có thể tham khảo khi phân tích điều kiện tham gia. Các công cụ như Nansen, Dune giúp xem giao dịch on-chain công khai và hoạt động của địa chỉ, nhưng dự án cụ thể có dùng chúng hay không, áp tiêu chí sàng lọc nào thì phải theo công bố của dự án. Hai ví có giao dịch với nhau cũng chưa đủ căn cứ để kết luận chúng do cùng một người điều khiển.
Ở nhóm tham gia và điều kiện, vấn đề thường nằm ở ghi chép chứ không ở kỹ thuật. Nhiệm vụ chưa xong, thời gian tham gia chưa đủ, một danh tính nhận thưởng trùng lặp đều thuộc nhóm này. Với nhóm, việc ai sở hữu tài khoản nào và ai được ủy quyền ra sao là việc quản lý nội bộ cần rà soát. Nếu nhiều người cùng tham gia một dự án, hãy làm rõ danh tính, nhiệm vụ và phạm vi ủy quyền của từng người, đồng thời hoạt động theo quy tắc của dự án. Hồ sơ quản lý nội bộ không phải căn cứ sàng lọc của dự án, cũng không thể dùng để suy đoán cách dự án phán xét điều kiện tham gia.
Studio thiết lập quy trình quản lý đa tài khoản chuẩn mực thế nào
Với nhóm tham gia nhiều dự án, tài khoản, môi trường và ghi chép nhiệm vụ nằm rải rác ở từng thành viên dễ dẫn đến không rõ người phụ trách, cấu hình môi trường lẫn nhau hoặc sót trạng thái nhiệm vụ. Một quy trình quản lý thống nhất giúp nhóm tìm thấy thông tin cần thiết dễ hơn khi bàn giao, rà soát dự án hay đối chiếu điều kiện.
1. Sở hữu tài khoản và thành viên: mỗi tài khoản ghi rõ người phụ trách và dự án tham gia; cập nhật khi nhân sự thay đổi.
2. Tổ chức môi trường trình duyệt: tạo môi trường theo dự án hoặc mảng công việc, mỗi môi trường một mục đích, không lẫn trạng thái đăng nhập.
3. Proxy và cấu hình mạng: quản lý từng proxy, ghi lại thông tin đầu ra và lưu vết mọi thay đổi.
4. Quản lý nhiệm vụ và điều kiện: mỗi dự án giữ một bản ghi về điều kiện, tiến độ nhiệm vụ và kết quả phần thưởng.
5. Danh sách bàn giao: khi đổi người hoặc đổi việc, giao cùng lúc tài khoản, môi trường, proxy và hồ sơ dự án.
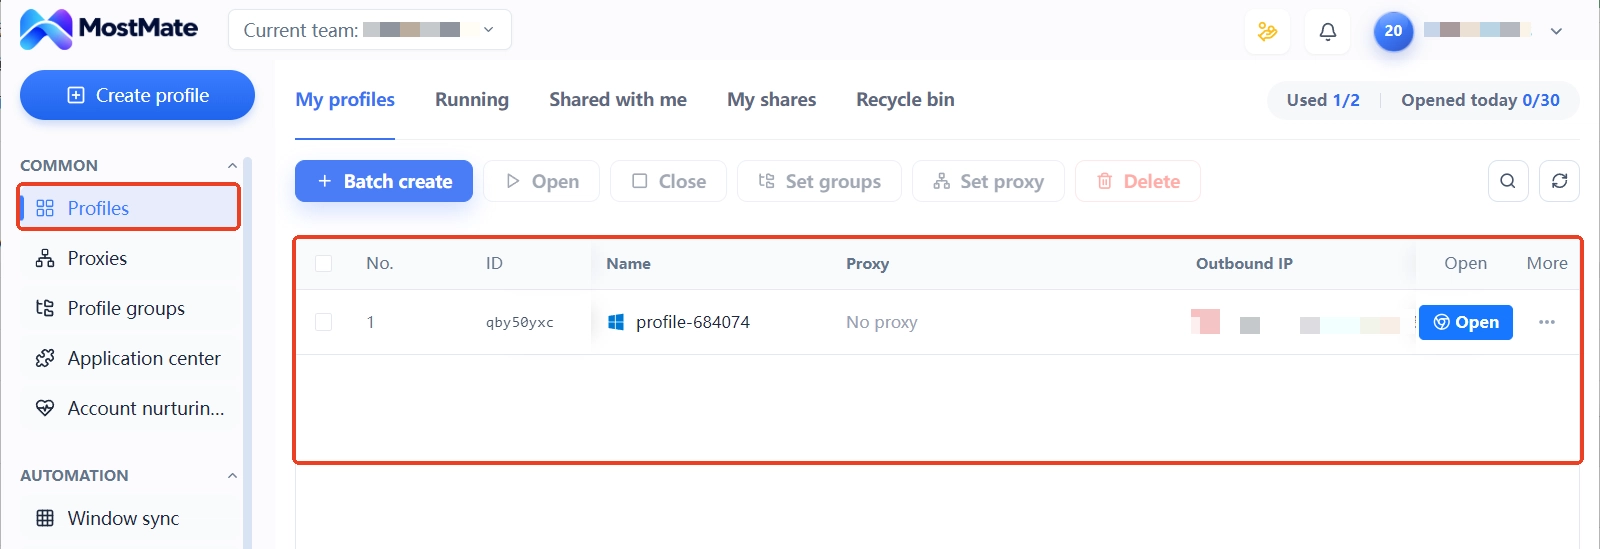
MostMate có thể là một phần trong quản lý môi trường trình duyệt của nhóm. Kết hợp nhóm môi trường, quản lý proxy và phân quyền thành viên, nhóm sắp xếp lại quan hệ giữa môi trường với dự án và xác định phạm vi sử dụng của từng người. Trong thực tế, nên tách phần ghi người phụ trách tài khoản, nhiệm vụ dự án và điều kiện ra khỏi thông tin môi trường trình duyệt: hồ sơ môi trường phục vụ quản lý trạng thái đăng nhập và cấu hình, hồ sơ nhiệm vụ phục vụ đối chiếu yêu cầu hoạt động, hai bên không thay thế nhau.
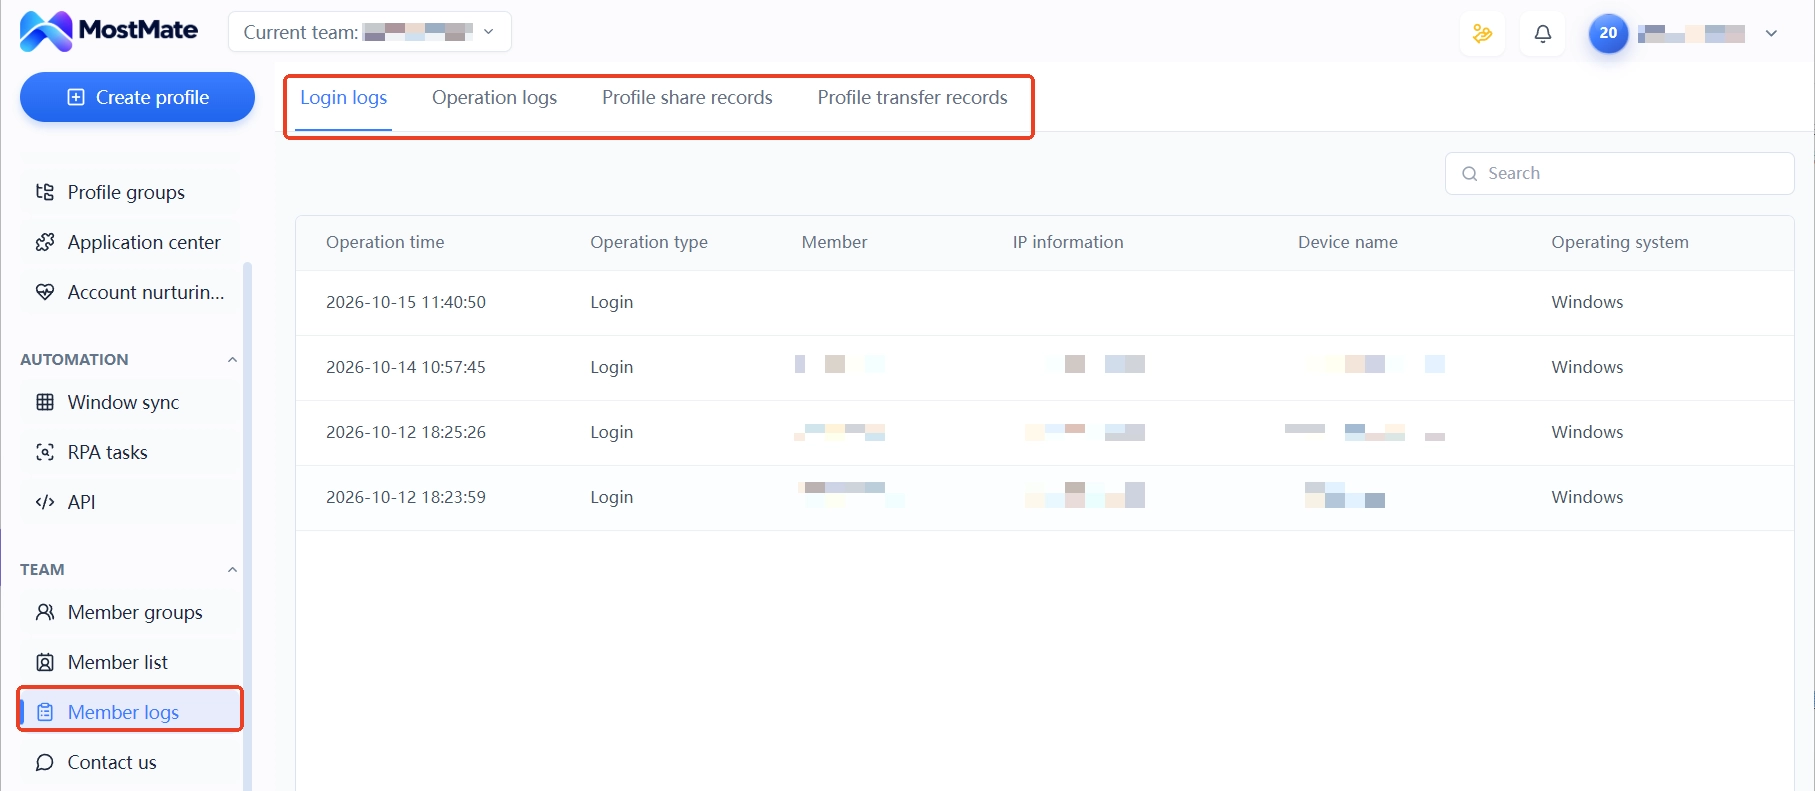
Nếu nhóm cần dựa vào nhật ký thành viên để bàn giao hoặc đối chiếu trách nhiệm, hãy dùng nhật ký đăng nhập, nhật ký thao tác cùng bản ghi chia sẻ và chuyển giao môi trường để lưu vết ai đã đụng vào cái gì. Khung tổng thể của quản lý đa tài khoản có thể tham khảo phiên bản đầy đủ hơn trong Quản lý đa tài khoản an toàn.
Bị dự án đánh dấu Sybil rồi, tra cứu thế nào
Tiền đề: bị loại khỏi danh thưởng không phải bị đánh dấu Sybil.
- Đọc điều kiện tham gia, quy tắc loại trừ và ghi chú sàng lọc do dự án công bố, xác nhận mình áp dụng phiên bản quy tắc nào.
- Đối chiếu danh sách nhiệm vụ với tiến độ hoàn thành, yêu cầu thời gian và việc có nhận thưởng trùng hay không.
- Kiểm tra hồ sơ nội bộ: sở hữu tài khoản rõ ràng, ủy quyền đầy đủ, hành vi on-chain có thể giải thích được.
- Nếu cho rằng bị nhầm lẫn, gửi thông tin trung thực, kiểm chứng được qua kênh khiếu nại công khai của dự án.
Nếu dự án công bố danh sách loại trừ hoặc kết quả phán xét điều kiện, hãy xem trước quy tắc, giải thích kết quả và hạn khiếu nại. Đối chiếu tiến độ nhiệm vụ, điều kiện tham gia cùng hồ sơ tài khoản và nhiệm vụ nội bộ để xác nhận có thiếu sót hay hiểu sai gì không.
Nếu cho rằng kết quả có nhầm lẫn, hãy gửi thông tin trung thực, kiểm chứng được qua kênh khiếu nại công khai của dự án. Đừng coi việc đổi mạng, đổi cấu hình trình duyệt hay tạo lại ví là cách khôi phục điều kiện; các thao tác này không thay thế được việc rà soát quy tắc của dự án, cũng không thay đổi được giao dịch on-chain đã xảy ra.
Dùng trình duyệt vân tay quản lý môi trường studio, ranh giới ở đâu
Vai trò của trình duyệt vân tay trong studio airdrop là quản tốt tầng môi trường. MostMate quản lý Cookie, bộ nhớ cục bộ, phiên và cấu hình fingerprint riêng cho từng môi trường. Kết hợp nhóm môi trường và phân quyền thành viên, khi cộng tác mỗi người dùng môi trường riêng, quản dự án riêng. Bài hướng dẫn cô lập môi trường đã viết kỹ nguyên lý và giới hạn của tầng này.
Giải được gì và không giải được gì, tách bạch rõ: trình duyệt vân tay giúp nhóm quản lý môi trường trình duyệt, giữ cấu hình tương ứng và hạn chế việc lẫn tài khoản, dữ liệu nội bộ. Nhưng nó không thay đổi được hoạt động on-chain đã xảy ra, cũng không quyết định được cách dự án kiểm tra điều kiện tham gia. Với airdrop, quản lý môi trường phục vụ cộng tác chuẩn mực của nhóm chứ không thay thế việc đối chiếu quy tắc của dự án.
Hiểu trình duyệt vân tay là công cụ quản lý môi trường thì nó làm tốt vai trò trong kịch bản airdrop. Coi nó là công cụ chống Sybil thì lệch vị trí; rủi ro cuối cùng lại dồn về chính nhóm. Ai còn cân nhắc có nên trang bị công cụ cho mảng airdrop hay chưa, bài Ai phù hợp với MostMate đã liệt kê tiêu chí để tự soi.
Câu hỏi thường gặp
Tấn công Sybil khác quản lý nhiều ví bình thường ở điểm nào?
Phụ thuộc vào quy tắc của dự án và cách tham gia thực tế. Nếu dự án quy định rõ mỗi người chỉ nhận một lần mà người tham gia tìm cách nhận thưởng qua nhiều danh tính thì có nguy cơ vi phạm điều kiện. Số lượng ví, yêu cầu danh tính và điều kiện nhận thưởng mỗi dự án mỗi khác, nên lấy công bố của từng hoạt động làm chuẩn.
Nhiều người dùng chung một mạng có bị dự án đánh dấu Sybil không?
Chung mạng tự nó không phải căn cứ phán xét; mạng gia đình và văn phòng vốn dĩ nhiều người dùng chung. Sàng lọc của dự án thường kết hợp quan hệ on-chain, hành vi tham gia và hồ sơ điều kiện. Một đặc điểm mạng đơn lẻ không quyết định kết quả. Tiêu chí cụ thể lấy theo công bố của dự án.
Trình duyệt vân tay có ngăn được sàng lọc Sybil trong airdrop không?
Không. Nó quản lý môi trường và cấu hình trình duyệt, giảm việc lẫn và lệch cấu hình nội bộ. Dữ liệu on-chain, quy tắc dự án và kiểm tra điều kiện nằm ngoài phạm vi này. Lời nào hứa chắc không bị sàng lọc thì đừng tin.
Bị dự án loại khỏi danh sách airdrop, còn khiếu nại được không?
Dự án có kênh khiếu nại thì có thể gửi thông tin trung thực, kiểm chứng được để trao đổi. Trước khi khiếu nại, đối chiếu điều kiện và hồ sơ tham gia của mình để chắc chắn lý do đứng vững. Dự án chưa công bố kênh khiếu nại thì theo dõi thông báo tiếp theo hoặc liên hệ kênh hỗ trợ công khai, nhưng đừng mặc định điều kiện chắc chắn được khôi phục.
Lời kết
Đối mặt sàng lọc Sybil, studio airdrop trước hết cần làm rõ điều kiện tham gia và yêu cầu nhiệm vụ của dự án, rồi dựa trên quy mô thực tế của nhóm mà thiết lập quy trình quản lý sở hữu tài khoản, môi trường trình duyệt và ghi chép nhiệm vụ. Điều kiện tham gia lấy quy tắc công bố của dự án làm chuẩn, còn quản lý môi trường trình duyệt chủ yếu để giảm việc lẫn cấu hình nội bộ và bỏ sót thông tin khi cộng tác.
Nếu nhóm cần quản lý nhiều môi trường trình duyệt, hãy tìm hiểu thêm tính năng quản lý môi trường, quản lý proxy và cộng tác thành viên của MostMate, rồi dựa trên tình huống sử dụng thực tế mà cân nhắc có nên đưa trình duyệt vân tay vào không. Truy cập website MostMate hoặc xem giới thiệu sản phẩm MostMate để biết các tính năng đang hỗ trợ.

MOSTMATE
Quản lý nhiều tài khoản an toàn, thật đơn giản
Bắt đầu với tài khoản đầu tiên và dùng MostMate để xây dựng hoạt động đa tài khoản an toàn, thông minh và hiệu quả hơn.
- Hồ sơ độc lập. Danh tính nhất quán.
- Tự động hóa bằng AI · Tình trạng tài khoản · Vận hành nhóm



