
Guía anti-Sybil para estudios de airdrops: filtrado Sybil y gestión multientorno
Idea central: cuando un proyecto de airdrop aplica un filtrado Sybil, suele ser para detectar participaciones duplicadas o ficticias que se salen de sus reglas de elegibilidad. Para un estudio, entender las condiciones de participación, verificar el avance de las tareas y definir quién gestiona cada cuenta y cada entorno aporta más que obsesionarse con una técnica de detección. Este artículo repasa el mecanismo de filtrado, los riesgos de participación habituales, la gestión de entornos del equipo y el diagnóstico de una exclusión, para separar lo que una buena gestión interna corrige de lo que depende de las reglas y de la decisión final del proyecto.
Dos términos antes de empezar: el ataque Sybil y el filtrado Sybil.
El ataque Sybil consiste en que un participante multiplica identidades falsas o duplicadas para llevarse más recompensas de las que las reglas permiten. El término procede de la investigación sobre este tipo de ataques en redes p2p; la documentación de Ethereum también lo menciona al hablar de seguridad de red.
El filtrado Sybil es la acción con la que el proyecto rastrea datos públicos para localizar esos comportamientos antes de lanzar el token o repartir premios. Uno describe una conducta, el otro una revisión. Al estudio le interesa el segundo.
Para un equipo que maneja varios entornos de navegador, un navegador antidetección sirve para organizar los entornos de trabajo, mantener sus configuraciones y evitar que sesiones y datos se mezclen. MostMate ofrece gestión de entornos, gestión de proxys y grupos de entornos; este artículo usa esos escenarios para delimitar el alcance de la herramienta.
Qué riesgos de participación suelen vigilar los proyectos de airdrop
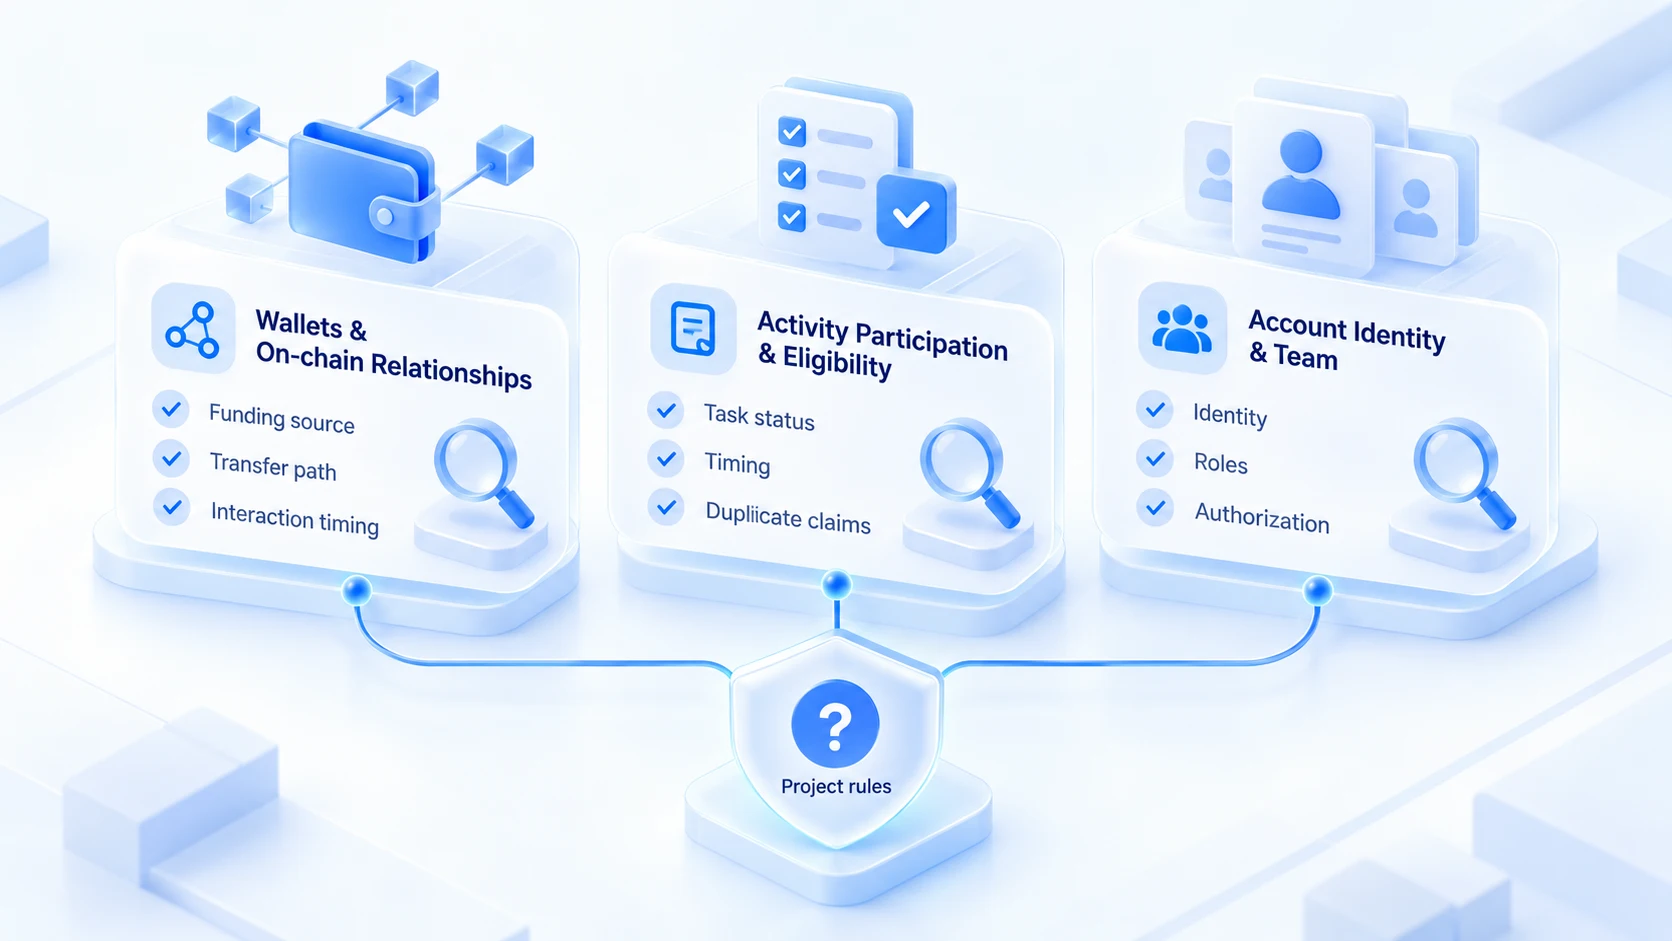
Cada proyecto filtra a su manera y no hay un algoritmo público único. Agrupar los riesgos habituales en tres categorías facilita la autorrevisión del estudio:
| Categoría de riesgo | Qué mira el proyecto | Qué puede revisar el estudio |
|---|---|---|
| Wallets y relación on-chain | Transacciones, flujos de fondos, vínculos | Registros de wallets y transacciones |
| Participación y elegibilidad | Tareas, tiempos, duplicados, requisitos | Reglas vigentes, tareas, estado de premios |
| Identidad y equipo | Propiedad de cuentas, roles, autorizaciones | Responsables, permisos, relevos registrados |
La categoría de wallets y relación on-chain es la que más disputas genera. Los datos on-chain son una de las fuentes que un proyecto puede consultar al analizar la elegibilidad. Herramientas como Nansen o Dune ayudan a revisar transacciones on-chain públicas y actividad de direcciones, pero si el proyecto las usa y qué criterios aplica depende de lo que el proyecto publique. Que dos wallets hayan movido fondos entre sí no basta para afirmar que una misma persona los controla.
En la categoría de participación y elegibilidad, el problema suele estar en los registros, no en la técnica. Tarea incompleta, tiempo de participación insuficiente o un mismo reclamo repetido con la misma identidad entran aquí. Para el equipo, saber de quién es cada cuenta y quién está autorizado es asunto de gestión interna. Si varias personas participan en un proyecto, conviene definir identidad, tareas y alcance de autorización de cada una, y actuar según las reglas del proyecto. Los registros internos no son un criterio de filtrado del proyecto ni permiten deducir cómo evalúa la elegibilidad.
Cómo establece un estudio un proceso ordenado de gestión de cuentas múltiples
En equipos que participan en varios proyectos, cuentas, entornos y registros de tareas quedan repartidos entre miembros, y aparecen responsables difusos, configuraciones cruzadas o tareas olvidadas. Un proceso común permite encontrar la información al hacer relevos, revisar proyectos o comprobar elegibilidad.
1. Cuentas y responsables: cada cuenta indica quién la gestiona y en qué proyectos participa; se actualiza cuando cambia el equipo.
2. Organización de entornos: un entorno por proyecto o línea de negocio, un uso por entorno, sin sesiones compartidas.
3. Proxys y red: cada proxy documentado, salidas registradas y todo cambio deja rastro.
4. Tareas y elegibilidad: por proyecto, una copia de los requisitos, del avance y del resultado de las recompensas.
5. Lista de relevo: al cambiar de manos viajan juntos cuentas, entornos, proxys y registros del proyecto.
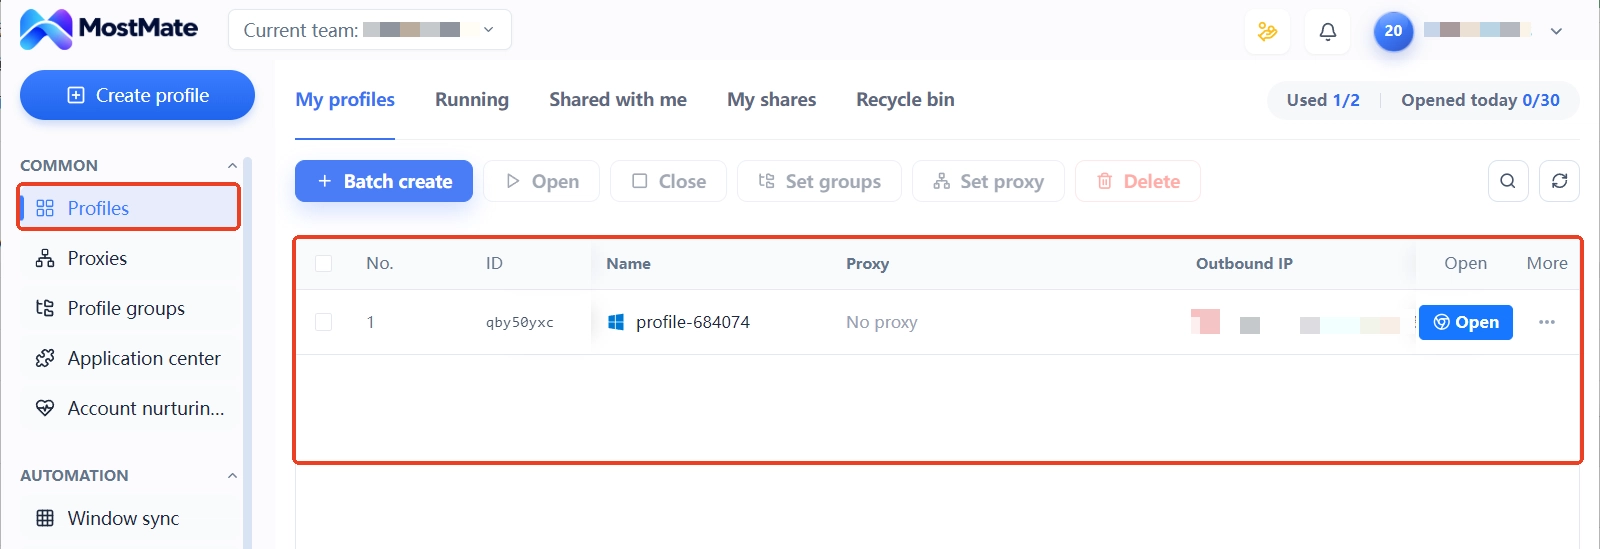
MostMate encaja como una pieza de la gestión de entornos de navegador del equipo. Con grupos de entornos, gestión de proxys y permisos de miembro, se ordena qué entorno corresponde a cada proyecto y qué puede usar cada persona. En el día a día conviene mantener por separado los responsables de cuenta, las tareas por proyecto y los registros de elegibilidad, y la información de los entornos: estos gestionan sesiones y configuraciones, aquellos sirven para cotejar requisitos; una cosa no sustituye a la otra.
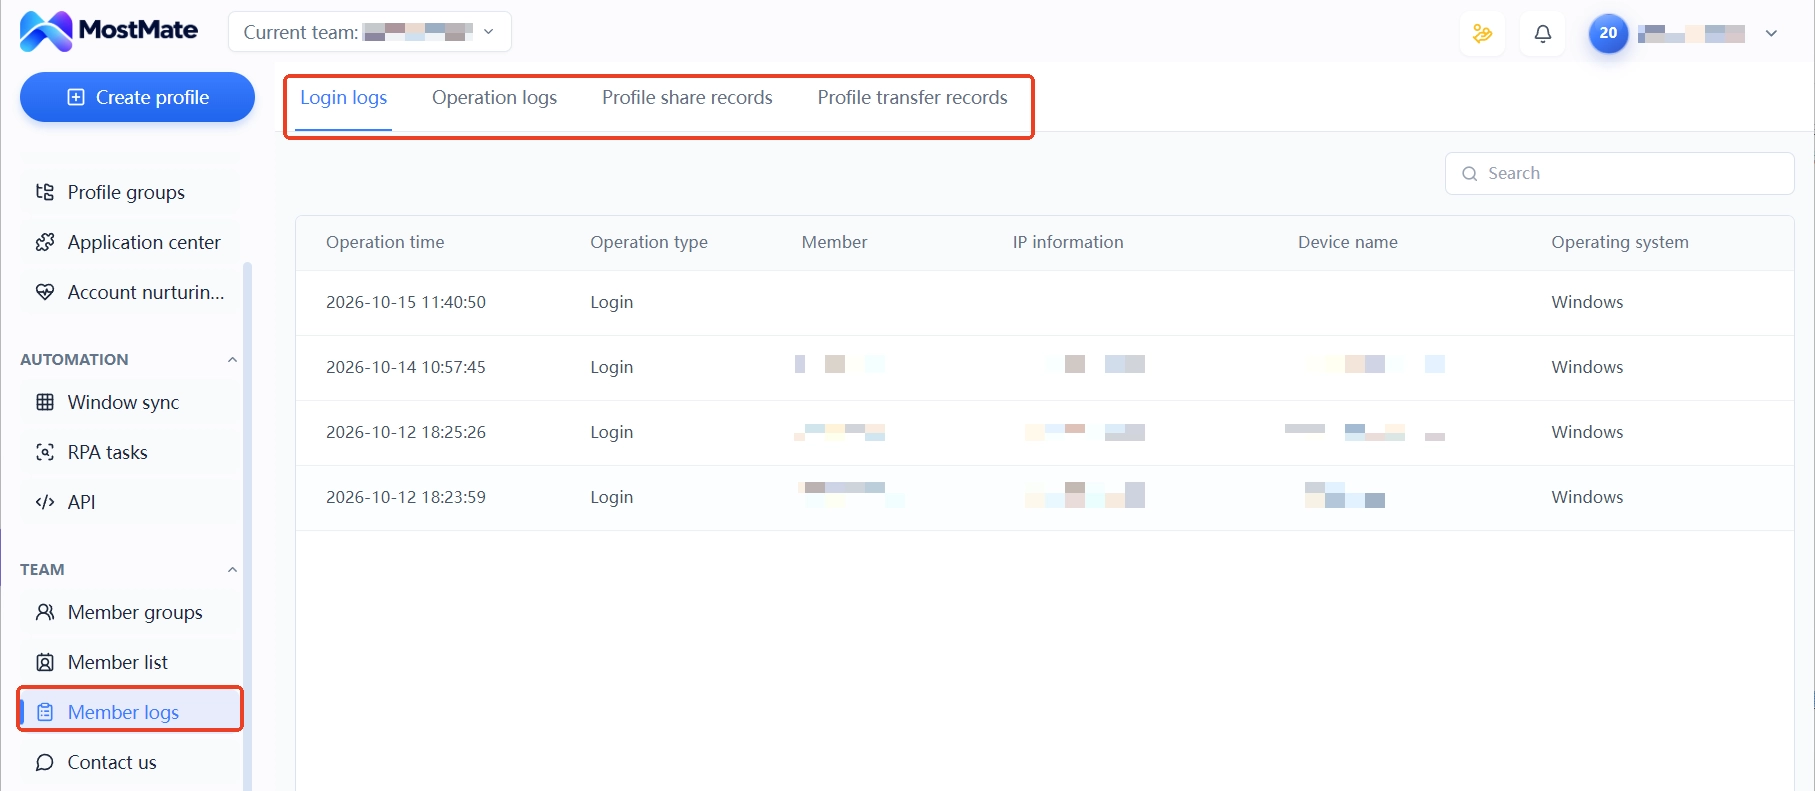
Si los relevos y los controles de responsabilidad se apoyan en los registros de miembros, los registros de inicio de sesión y de operaciones de MostMate, junto con los historiales de compartición y transferencia de entornos, dejan constancia de quién tocó qué. Para el marco completo de la gestión de cuentas múltiples, la versión más detallada está en Gestión segura de cuentas múltiples.
Tras una exclusión Sybil por parte del proyecto, cómo revisar
Ser excluido no equivale a Sybil confirmado; puede haber varias causas.
- Lea las condiciones de elegibilidad, las reglas de exclusión y la explicación del filtrado que publique el proyecto, y confirme qué versión le corresponde.
- Coteje la lista de tareas: finalización, plazos y posibles reclamaciones duplicadas.
- Revise los registros internos: propiedad de cuentas clara, autorizaciones completas y movimientos on-chain con explicación posible.
- Si sospecha un error, envíe información veraz y verificable por el canal de apelaciones público del proyecto.
Si el proyecto publica una lista de exclusión o los resultados de elegibilidad, empiece por las reglas aplicables, la explicación de resultados y el plazo de apelación. Coteje el avance de tareas, la elegibilidad y los registros internos de cuentas y tareas para detectar olvidos o malentendidos.
Si considera que hubo un error, presente información veraz y verificable por el canal de apelaciones público del proyecto. No tome el cambio de red, de configuración del navegador o la recreación de wallets como vía para recuperar la elegibilidad: esas maniobras no sustituyen la revisión de reglas del proyecto ni alteran las transacciones on-chain ya registradas.
Gestionar los entornos del estudio con un navegador antidetección: ¿hasta dónde llega?
En un estudio de airdrops, el papel del navegador antidetección se limita a la capa de entorno. MostMate gestiona por separado, para cada entorno, Cookies, almacenamiento local, sesiones y configuración de huella. Con grupos de entornos y permisos por miembro, cada persona usa su entorno y sigue sus proyectos. El artículo sobre aislamiento de entornos explica a fondo el principio y los límites de esa capa.
Lo que resuelve y lo que no, déjelo por separado: un navegador antidetección ayuda al equipo a gestionar entornos de navegador, mantener configuraciones y reducir el cruce de cuentas internas y datos de trabajo. Pero no cambia la actividad on-chain ya ocurrida ni decide cómo verifica el proyecto la elegibilidad. En el negocio de airdrops, la gestión de entornos sirve a la colaboración ordenada del equipo; no reemplaza la revisión de las reglas del proyecto.
Entendido como herramienta de gestión de entornos, el navegador antidetección cumple en el airdrop. Entendido como arma anti-Sybil, el enfoque está equivocado. El riesgo vuelve al propio equipo. Si aún duda si dotarse de herramientas para el airdrop, el artículo Para quién es MostMate lista criterios: compruebe cuál es su caso.
Preguntas frecuentes
¿En qué se diferencia un ataque Sybil de una gestión normal de varios wallets?
Primero hay que mirar las reglas del proyecto y cómo se participa de verdad. Si el proyecto limita el premio a una vez por persona y el participante usa varias identidades para cobrar varias veces, puede estar incumpliendo las reglas de elegibilidad. Cada proyecto define a su manera número de wallets, requisitos de identidad y condiciones del premio; manda la convocatoria concreta.
¿Varias personas en la misma red pueden ser marcadas como Sybil?
Compartir red no es por sí mismo un indicio de Sybil: las redes de casa y oficina ya son compartidas. El filtrado del proyecto suele combinar relaciones on-chain, conducta de participación y registros de elegibilidad. Una sola señal de red no decide el resultado. Los criterios concretos son los que publique el proyecto.
¿Sirve un navegador antidetección para evitar el filtrado Sybil de airdrops?
No. Cubre el entorno y la configuración, nada más. Los datos on-chain, las reglas del proyecto y la verificación de elegibilidad quedan fuera. Cualquier promesa de evitar el filtrado no es fiable.
Si el proyecto me excluye de la lista del airdrop, ¿puedo apelar?
Cuando el proyecto ofrece canal de apelación, envíe información veraz y verificable. Antes de apelar, revise las condiciones de elegibilidad y su propio historial de participación, y confirme que el motivo se sostiene. Si no hay canal publicado, siga los anuncios o use los canales oficiales de soporte, sin dar por seguro que la elegibilidad se recupere.
Conclusión
Ante el filtrado Sybil, un estudio de airdrops necesita primero conocer las condiciones de participación y los requisitos de tareas del proyecto, y después montar, según el tamaño real del equipo, un proceso de gestión que cubra propiedad de cuentas, entornos de navegador y registros de tareas. La elegibilidad se rige por las reglas publicadas por el proyecto; la gestión de entornos de navegador sirve sobre todo para reducir cruces de configuración y olvidos durante la colaboración.
Si su equipo necesita gestionar varios entornos de navegador, explore la gestión de entornos, la gestión de proxys y la colaboración entre miembros de MostMate, y valore según su uso real si hace falta un navegador antidetección. Visite el sitio oficial de MostMate o consulte la presentación del producto MostMate para ver las funciones disponibles.

MOSTMATE
Gestión segura de varias cuentas, sin complicaciones
Empieza con tu primera cuenta y utiliza MostMate para crear operaciones multicuenta más seguras, inteligentes y eficientes.
- Perfiles independientes. Identidades coherentes.
- Automatización con IA · Estado de las cuentas · Operaciones en equipo



