
Guia anti-Sybil para estúdios de airdrop: triagem Sybil e gestão de ambientes multi-conta
Conclusão principal: quando um projeto de airdrop aplica a triagem Sybil, o objetivo costuma ser identificar participação duplicada ou falsa que foge das regras de elegibilidade. Para estúdios de airdrop, entender as condições do projeto, conferir a conclusão das tarefas e definir quem responde por cada conta e ambiente de navegador tem mais valor prático do que se prender a uma técnica de detecção específica. Este texto cobre quatro frentes: mecanismo de triagem, riscos comuns de participação, gestão de ambientes do time e apuração de resultados, para mostrar o que a gestão organizada pode reduzir e o que depende das regras e da decisão final do projeto.
Antes de tudo, dois termos: ataque Sybil e triagem Sybil.
Ataque Sybil é quando um participante usa várias identidades falsas ou duplicadas para tentar capturar recompensas além do que as regras permitem. O termo vem de pesquisas sobre ataques semelhantes em redes ponto a ponto, e a documentação do Ethereum também o cita ao discutir segurança de rede.
Triagem Sybil é a ação do projeto de identificar esse tipo de participação em dados públicos antes de distribuir token ou recompensas. Uma descreve o comportamento; a outra descreve a revisão. Para estúdios, a segunda é o que importa.
Para times que gerenciam vários ambientes de navegador, um navegador antidetect serve para organizar ambientes de trabalho distintos, manter as configurações correspondentes e reduzir misturas de sessões e dados. O MostMate oferece gestão de ambientes, gestão de proxies e grupos de ambientes, entre outros recursos; este texto usa esses cenários de gestão para explicar o escopo de uso.
Quais riscos de participação os projetos de airdrop costumam observar
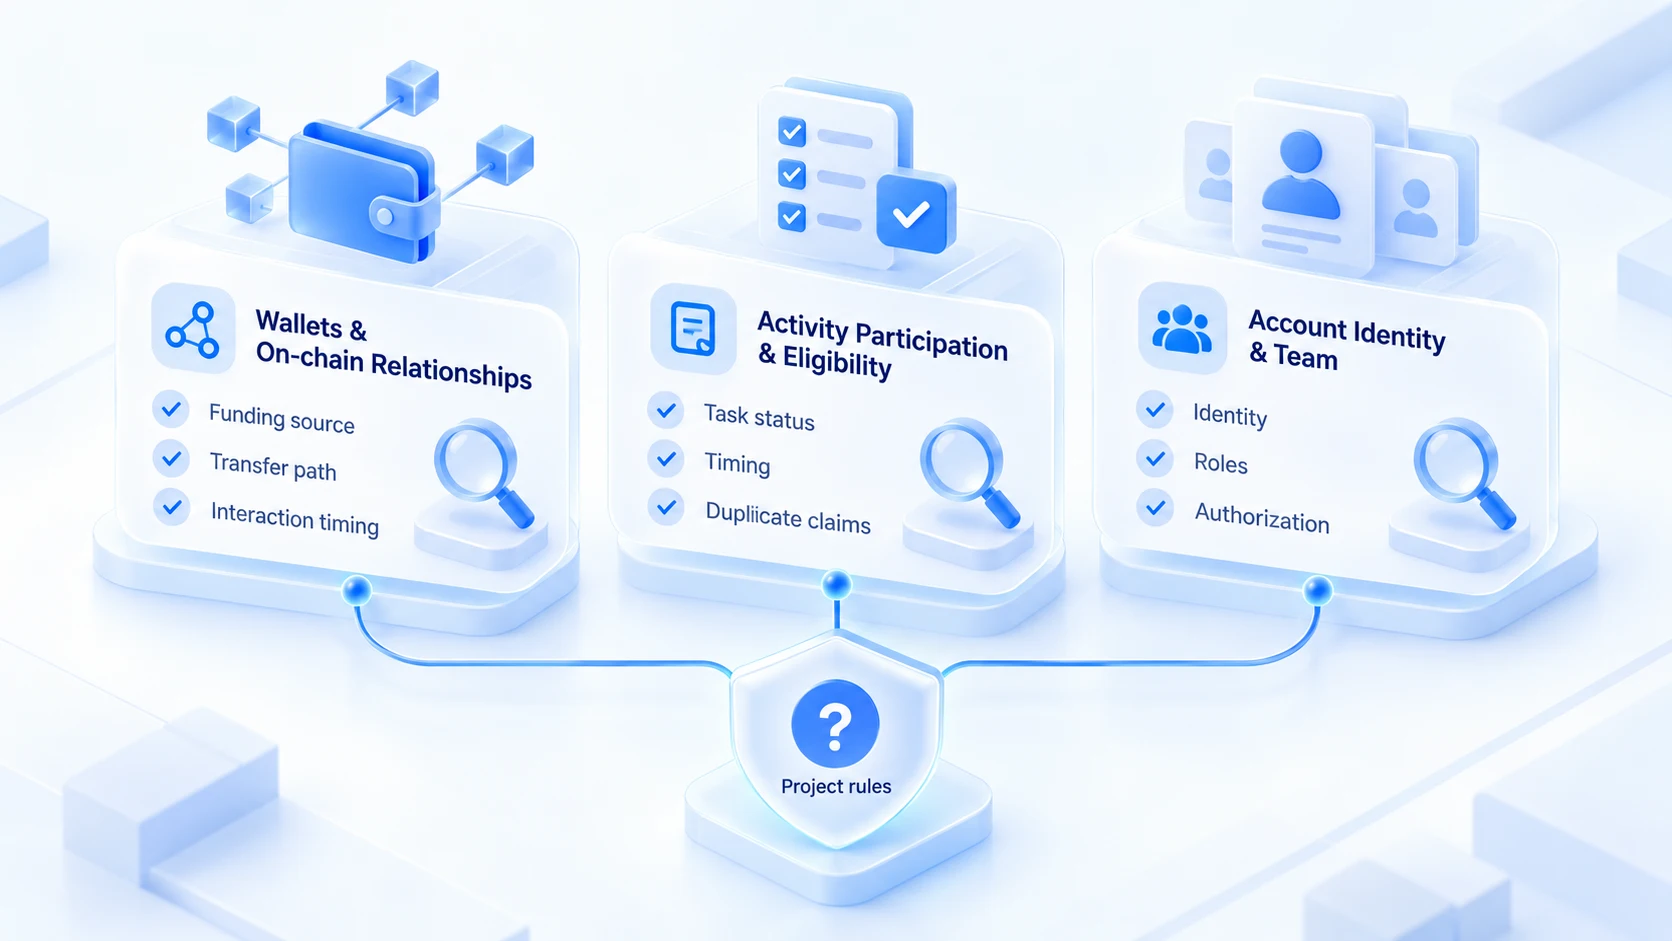
Cada projeto tria de um jeito diferente e não existe algoritmo público único. Agrupar os riscos comuns em três categorias facilita a checagem do próprio estúdio:
| Categoria de risco | O que o projeto pode olhar | O que o estúdio pode conferir |
|---|---|---|
| Carteiras e relações on-chain | Transações on-chain, fundos e vínculos | Titularidade, projetos e transações |
| Participação e elegibilidade | Tarefas feitas, datas e resgates duplicados | Regras, tarefas e status de resgates |
| Identidade de contas e equipe | Titularidade das contas e autorizações | Responsável, autorizações e transições |
A categoria de carteiras e relações on-chain é a que gera mais controvérsia. Dados on-chain são uma das fontes que alguns projetos podem consultar ao analisar elegibilidade. Ferramentas como Nansen e Dune ajudam a ver transações on-chain públicas e atividade de endereços, mas se o projeto específico as utiliza e quais critérios de triagem adota, só se sabe pelo que ele declara publicamente. Mesmo quando duas carteiras trocam fundos, isso sozinho não basta para afirmar que a mesma pessoa controla as duas.
Em participação e elegibilidade, o problema costuma estar nos registros, não na técnica. Tarefa incompleta, prazo de participação não cumprido ou resgate duplicado pela mesma identidade entram nessa conta. Para o time, titularidade de contas e autorizações de membros claras são itens de gestão interna a conferir. Se várias pessoas participam do mesmo projeto, deixe explícitos identidade, tarefas e escopo de autorização de cada uma, e siga as regras do projeto. Registros internos não são critério de triagem do projeto, nem permitem inferir como ele decide elegibilidade.
Como o estúdio estabelece um fluxo disciplinado de gestão multi-conta
Para times presentes em vários projetos, contas, ambientes e registros de tarefas espalhados entre membros levam a responsáveis indefinidos, configurações misturadas e tarefas esquecidas. Um fluxo de gestão unificado facilita encontrar o que é preciso em transições de pessoal, revisões de projeto ou conferências de elegibilidade.
1. Titularidade de contas e membros: cada conta registra o responsável e os projetos em que participa; atualize a cada mudança de pessoal.
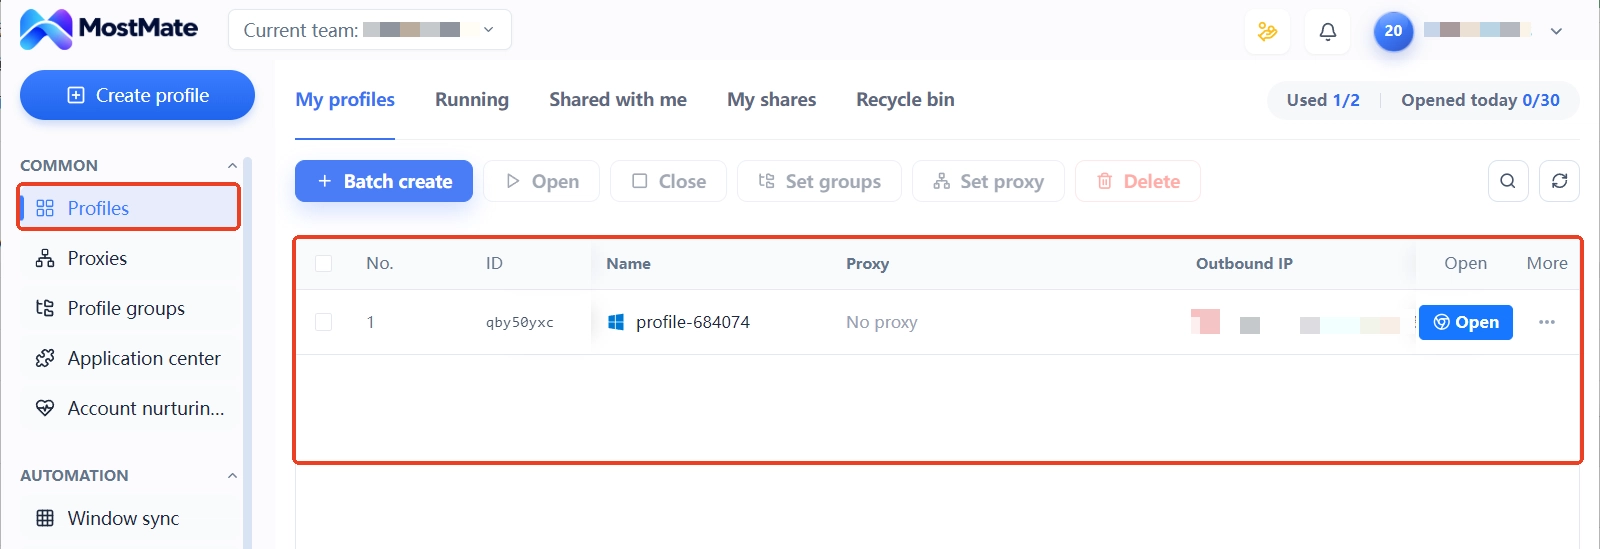
2. Organização dos ambientes de navegador: crie ambientes por projeto ou linha de negócio, um ambiente por uso, sem sessões misturadas.
3. Proxies e configuração de rede: mantenha os proxies um a um, registre as informações de saída e deixe histórico das mudanças.
4. Tarefas e elegibilidade: guarde um registro das condições, do status das tarefas e dos resultados de recompensa de cada projeto.
5. Checklist de transição: ao trocar pessoas ou tarefas, entregue contas, ambientes, proxies e registros de projeto juntos.
O MostMate pode entrar como parte da gestão de ambientes de navegador do time. Combinando grupos de ambientes, gestão de proxies e permissões de membros, o time organiza a correspondência entre ambientes e projetos e define o alcance de uso de cada membro. Na prática, recomendamos manter registros de responsáveis por conta, tarefas de projeto e elegibilidade separados das informações dos ambientes: os registros do ambiente servem para gerenciar sessões e configurações, os de tarefas servem para conferir requisitos da atividade, e um não substitui o outro.
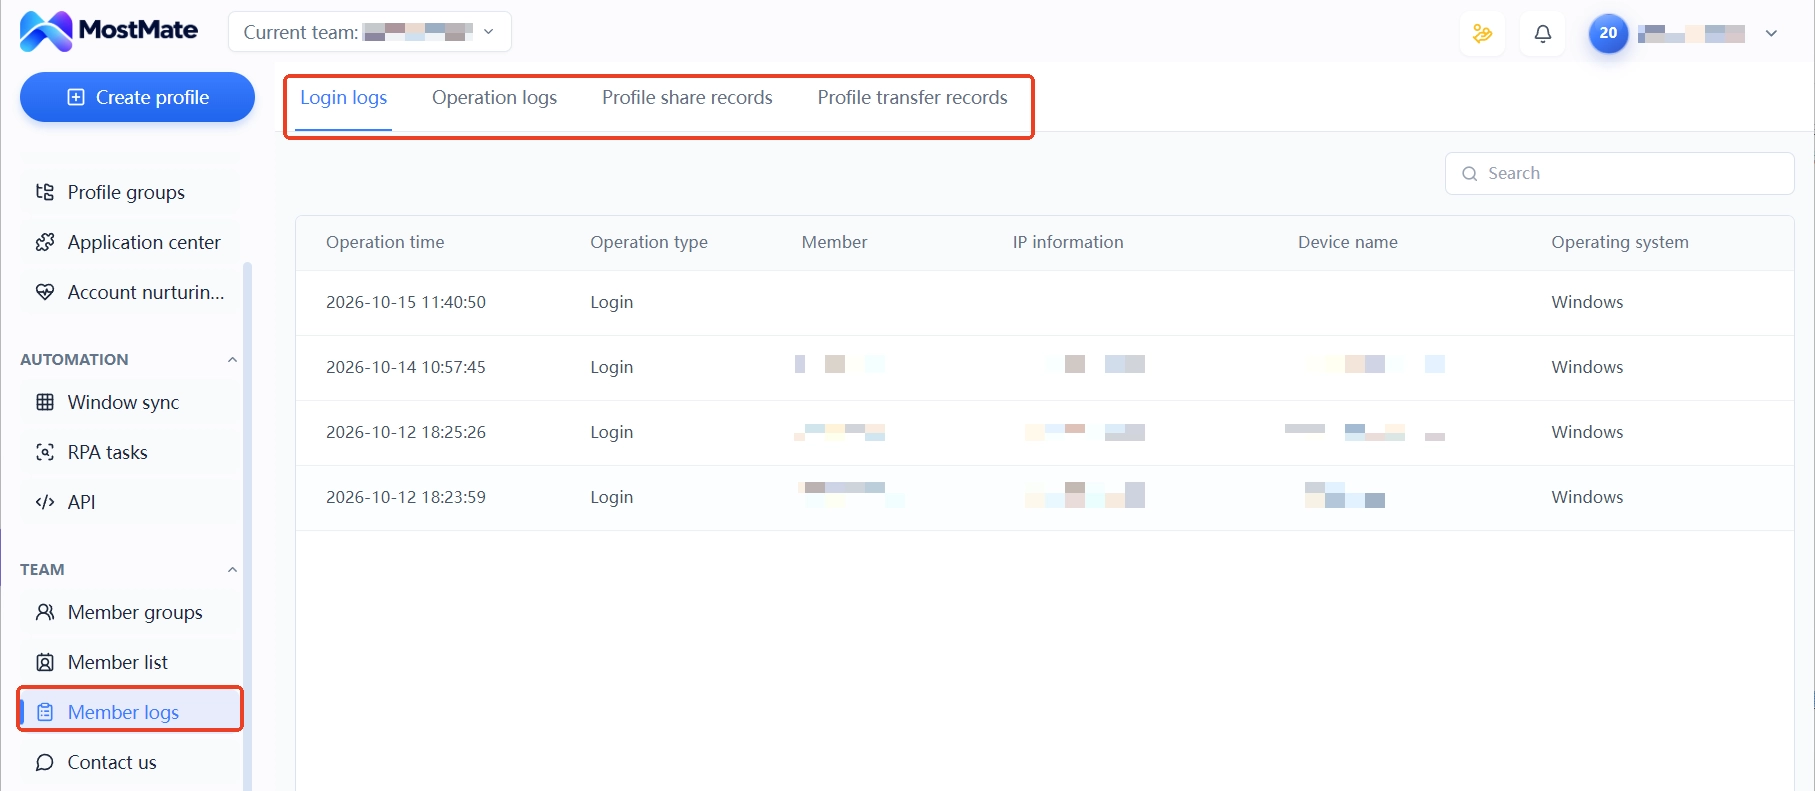
Se o time depende de logs de membros para transições ou conferência de responsabilidades, use os logs de login e de operações, além dos registros de compartilhamento e transferência de ambientes, para deixar rastro de quem mexeu no quê. Para a visão completa da gestão multi-conta, consulte a versão mais detalhada em Gestão segura de multi-contas.
Marcado como Sybil pelo projeto: como apurar
Premissa: fora da lista de recompensas não é rótulo Sybil confirmado.
- Leia as condições de elegibilidade, as regras de exclusão e a nota de triagem publicadas pelo projeto, e confira qual versão se aplica a você.
- Cote a lista de tarefas com o que foi concluído, os prazos exigidos e a ausência de resgates duplicados.
- Revise os registros internos: titularidade clara, autorizações completas e comportamentos on-chain que possam ser explicados.
- Considerando erro de julgamento, envie informações verdadeiras e verificáveis pelos canais de recurso públicos do projeto.
Se o projeto publicou a lista de excluídos ou o resultado da avaliação de elegibilidade, comece pelas regras, pela explicação do resultado e pelo prazo de recurso. Confira a conclusão das tarefas, a elegibilidade e os registros internos de contas e tarefas para verificar se há omissões ou interpretações equivocadas.
Se considerar que houve erro, envie informações verdadeiras e verificáveis pelos canais de recurso públicos do projeto. Não trate trocar de rede, ajustar configurações do navegador ou recriar carteiras como forma de recuperar elegibilidade; essas ações não substituem a revisão de regras do projeto e não alteram transações on-chain já registradas.
Navegador antidetect na gestão de ambientes do estúdio: até onde vai
O papel do navegador antidetect no estúdio de airdrop é cuidar bem da camada de ambiente. O MostMate gerencia Cookie, armazenamento local, sessões e configuração de fingerprint de cada ambiente de forma independente. Com grupos de ambientes e permissões de membros, na colaboração cada pessoa usa seus ambientes e cuida de seus projetos. O guia de isolamento de ambientes detalha o funcionamento e os limites dessa camada.
O que resolve e o que não resolve, listados separadamente: o navegador antidetect ajuda o time a gerenciar ambientes de navegador, manter configurações e reduzir a mistura de contas e dados internos. Mas ele não altera atividades on-chain já ocorridas nem decide como o projeto verifica a elegibilidade. No airdrop, a gestão de ambientes serve à colaboração organizada do time; ela não substitui a conferência das regras do projeto.
Entendido como ferramenta de gestão de ambientes, o navegador antidetect é competente no cenário de airdrop. Tratá-lo como ferramenta anti-Sybil é erro de enquadramento; o risco acaba recaindo sobre o próprio time. Para quem ainda avalia se vale a pena adotar uma ferramenta para airdrop, o texto Para quem é o MostMate lista critérios de decisão que ajudam a se situar.
Perguntas frequentes
Qual a diferença entre ataque Sybil e gestão normal de várias carteiras?
Depende das regras do projeto e da forma real de participação. Quando o projeto limita explicitamente um resgate por pessoa e o participante busca recompensas por várias identidades, há risco de violar as regras de elegibilidade. Cada projeto define de um jeito o limite de carteiras, os requisitos de identidade e a elegibilidade a recompensas; o que vale é a explicação da atividade específica.
Várias pessoas na mesma rede fazem o projeto marcar Sybil?
Compartilhar a rede, por si só, não é critério de julgamento; redes domésticas e de escritório são compartilhadas por natureza. A triagem dos projetos normalmente combina relações on-chain, comportamento de participação e registros de elegibilidade. Uma característica isolada de rede não decide o resultado. Os critérios específicos valem pela explicação do projeto.
O navegador antidetect impede a triagem Sybil de airdrops?
Não. Ele gerencia ambientes e configurações do navegador e reduz misturas e desalinhamentos internos ao time. Dados on-chain, regras do projeto e verificação de elegibilidade ficam fora desse alcance. Desconfie de qualquer promessa de não passar pela triagem.
Excluído da lista de airdrop pelo projeto: ainda dá para recorrer?
Quando o projeto oferece canal de recurso, é possível enviar informações verdadeiras e verificáveis para abrir o diálogo. Antes de recorrer, confira as condições de elegibilidade e seus registros de participação para garantir que o motivo procede. Sem canal de recurso publicado, acompanhe os anúncios seguintes ou use os canais de suporte públicos, sem presumir que a elegibilidade será recuperada.
Considerações finais
Diante da triagem Sybil, o estúdio de airdrop precisa primeiro esclarecer as condições de participação e os requisitos de tarefas do projeto, e então montar, conforme o tamanho real do time, fluxos de gestão de titularidade de contas, ambientes de navegador e registros de tarefas. A elegibilidade vale pelas regras publicadas pelo projeto; a gestão de ambientes de navegador serve sobretudo para reduzir misturas de configuração internas e lapsos de informação na colaboração.
Se o time precisa gerenciar vários ambientes de navegador, vale conhecer os recursos de gestão de ambientes, de proxies e de colaboração do MostMate e julgar pelo uso real se faz sentido adotar um navegador antidetect. Visite o site do MostMate ou consulte a explicação do produto MostMate para ver as funções disponíveis.

MOSTMATE
Gestão segura de múltiplas contas, sem complicação
Comece com sua primeira conta e use MostMate para construir operações multicontas mais seguras, inteligentes e eficientes.
- Perfis independentes. Identidades consistentes.
- Automação com IA · Saúde das contas · Operações em equipe



