
Wird die MAC-Adresse preisgegeben? Was Verbergen und Ändern wirklich bewirken
Kernfazit: Die MAC-Adresse ist nur im lokalen Netzwerk sichtbar, Websites und Plattformen bekommen sie nicht zu sehen. Die offizielle Microsoft-Dokumentation beschreibt, wie die MAC-Adresse in WLAN-Probesignalen von Orten wie Einkaufszentren zur Nachverfolgung von Bewegungsprofilen genutzt werden kann; die zufällige Hardwareadresse ist genau gegen dieses lokale Tracking gerichtet. Die Zuordnungslogik einer Plattform sieht die MAC nicht. Sie sieht die Ausgangs-IP und die Fingerprint-Signale auf Browserebene. Eine geänderte MAC löst keine Kontoverknüpfung; wer diese beiden Ebenen sauber verwaltet, setzt am richtigen Punkt an.
Dieser Irrtum ist weit verbreitet. Wer mehrere Konten betreibt, liest in Anleitungen gern, gegen Kontoverknüpfung helfe eine geänderte MAC, ändert die Adresse am Rechner und wird trotzdem erfasst. Geld und Mühe waren nicht das Problem, nur die Richtung. Der Grund ist leicht zu verstehen: Die MAC ist eine Kennung auf Netzwerkkartenebene und gelangt nie ins öffentliche Internet. Die Zuordnungsentscheidung der Plattform fällt am anderen Ende des Netzes; die beiden Seiten begegnen sich von Anfang bis Ende nie.
MostMate ist ein Antidetect-Browser, der Fingerprint-Parameter und Ausgangs-IP pro Umgebung verwaltet. Dieser Beitrag nutzt diese Verwaltungsgrenze, um MAC, IP und Fingerprint sauber zu trennen: zuerst, wem die MAC tatsächlich preisgegeben ist, dann, was die Randomisierung wirklich bewirkt, und schließlich ein Ersatzverfahren.
Wem die MAC-Adresse preisgegeben ist: nur im lokalen Netzwerk
Der Geltungsbereich der MAC-Adresse ist die Verbindungsschicht; sie folgt dem Datenverkehr nicht über das lokale Netz hinaus. Beim Aufruf einer Website wird jedes Paket an jedem Hop neu gekapselt. Was der Zielserver empfängt und in die Risikobewertung einbezieht, sind die öffentliche Ausgangs-IP und die Informationen der HTTP-Ebene. Spätestens beim Verlassen des Routers hat die MAC-Adresse ihren Zweck erfüllt; auf dem weiteren Weg durchs Internet hat sie keinen Platz mehr. Die Website sieht sie nicht, und auch das Risikosystem der Plattform sieht sie nicht.
Im lokalen Netzwerk sieht die Lage völlig anders aus. Der Router kennt die MAC jedes Geräts, und Geräte im selben WLAN sehen einander. Auch die Sensoren von Orten wie Einkaufszentren oder Cafés arbeiten auf dieser Ebene.
Microsoft beschreibt den Sachverhalt in der WLAN-Dokumentation für Windows: Die Signale, mit denen ein Gerät nach Netzwerken sucht, enthalten die eindeutige physische Hardwareadresse, und manche Orte nutzen sie zur Nachverfolgung von Bewegungsprofilen. Die zufällige Hardwareadresse ist genau für solche Szenarien gedacht. Apple beschreibt in der Support-Dokumentation zu iPhone und Mac einen Mechanismus in dieselbe Richtung: Die private WLAN-Adresse lässt das Gerät für jedes WLAN eine andere zufällige Adresse verwenden und verringert so das Tracking über Netzwerke hinweg.
Wer die Betrachter klar unterscheidet, hat die Frage nach der Preisgabe beantwortet: Die MAC-Adresse lesen der Betreiber des lokalen Netzes und die Geräte im selben Netz, nicht die Plattform, bei der man sich anmeldet.
| Vergleichsmerkmal | MAC-Adresse | Signale der Plattform |
|---|---|---|
| Wer sie sieht | Lokaler Router, Geräte im Netz, Sensoren | Server von Website und Plattform |
| Reichweite | Lokales Netz, kein Verlassen des Gateways | Mit jeder Anfrage bis zum Ziel |
| Änderungsmöglichkeit | System-Randomisierung oder manuelle Änderung | Ausgangs-IP und Fingerprint, pro Umgebung |
Was Randomisierung und MAC-Änderung lösen und was nicht
Die MAC-Randomisierung ist eine nützliche Funktion; das Problem, das sie löst, hat mit der Trennung von Konten jedoch nichts zu tun. Zwei Bereiche lassen sich damit abdecken. Das Nachverfolgen von Bewegungsprofilen in öffentlichen WLANs verhindert sie, weil das System für jedes Netzwerk eine andere Zufallsadresse verwendet; der Sensor eines Einkaufszentrums bringt dieselbe Person an verschiedenen Orten nicht mehr zusammen. Zum anderen die Erkennung durch Geräte im selben Netz: Wer sich mit einem fremden lokalen Netz verbindet, legt die echte Hardwareadresse nicht offen, und das Risiko einer Aufzeichnung durch diese Geräte sinkt. In beiden Fällen geht es um unterwegs, etwa wenn das Notebook sich gerade mit dem WLAN des Flughafens oder Hotels verbindet.
Was nicht gelöst wird, lässt sich klar sagen: In der Eingabeliste der Zuordnungslogik einer Plattform kommt die MAC nicht vor. Wie oft man sie auch ändert, die Beobachtung auf Plattformseite ändert sich um kein Zeichen. Umgekehrt kann ein Gerät, dessen MAC nie geändert wurde, mit sauber verwalteter Ausgangs-IP und Browser-Fingerprint Konten dauerhaft stabil betreiben. Beide Ereignisse sind voneinander unabhängig; wer Energie in die MAC steckt, zahlt für ein Problem, das nicht existiert.
Es gibt noch eine selten erwähnte Nebenwirkung. Wird die systemweite Randomisierung nachlässig behandelt, kann die Identität eines Geräts im selben Netzwerk zu schwanken beginnen. Manche Unternehmensnetze werten häufig wechselnde MACs als Anomalie. Wer geschäftlich in einer Büroumgebung arbeitet, sollte vor dem wahlweisen Deaktivieren oder Aktivieren solcher Schalter die Richtlinie der Netzwerkverwaltung klären.
Plattform-Risikosysteme sehen zwei andere Ebenen: Ausgangs-IP und Browser-Fingerprint
Die Zuordnungsentscheidung der Plattform beginnt, sobald die Anfrage eintrifft; die Eingangssignale konzentrieren sich auf zwei Ebenen.
- Die erste Ebene ist der Netzwerkausgang: über welche öffentliche IP die Anfrage läuft, ob sie aus einem Rechenzentrum oder einem privaten Anschluss stammt und wie viele Konten sich denselben Ausgang teilen. Die IP-Signale sieht die Plattform glasklar. Mehrere Konten, die dauerhaft einen Ausgang gemeinsam nutzen, sind das unmittelbarste Indiz für eine Verknüpfung.
- Die zweite Ebene ist der Browser-Fingerprint: Signale wie Canvas, Schriftartenlisten und Bildschirmparameter ergeben zusammen ein Geräteprofil, das sitzungsübergreifend abgleichbar ist. Welche Daten pro Konto getrennt gehören, hat der Beitrag zum Mechanismus und den Grenzen der Umgebungsisolierung bereits behandelt; hier wird das nicht wiederholt.
Beiden Ebenen gemeinsam ist, dass sie auf dem Anfrageweg real erreichbar sind; die Plattform kann sie ohne jeden Zusatzaufwand erheben. Die MAC steht dagegen nie auf dieser Liste. Wer die beiden Ebenen mit der MAC vermengt, liefert den Boden, auf dem Sätze wie „MAC ändern gegen Kontoverknüpfung“ gedeihen.
Eine Ausnahme verdient eine eigene Erwähnung. Die lokale IP-Erkennung über WebRTC ist die einzige Stelle im Browser, an der Informationen aus dem internen Netz erreichbar werden. Preisgegeben wird die interne Adresse, nicht die MAC; es zeigt aber, dass der Browser tatsächlich Hinweise aus der Netzebene mit sich führen kann. Die Behandlung ist ebenso klar: Der Beitrag zur Prüfung und Einstellung von WebRTC-Leaks liefert den vollständigen Ablauf, und in der Umgebungskonfiguration genügt es, den entsprechenden Kanal zu deaktivieren.
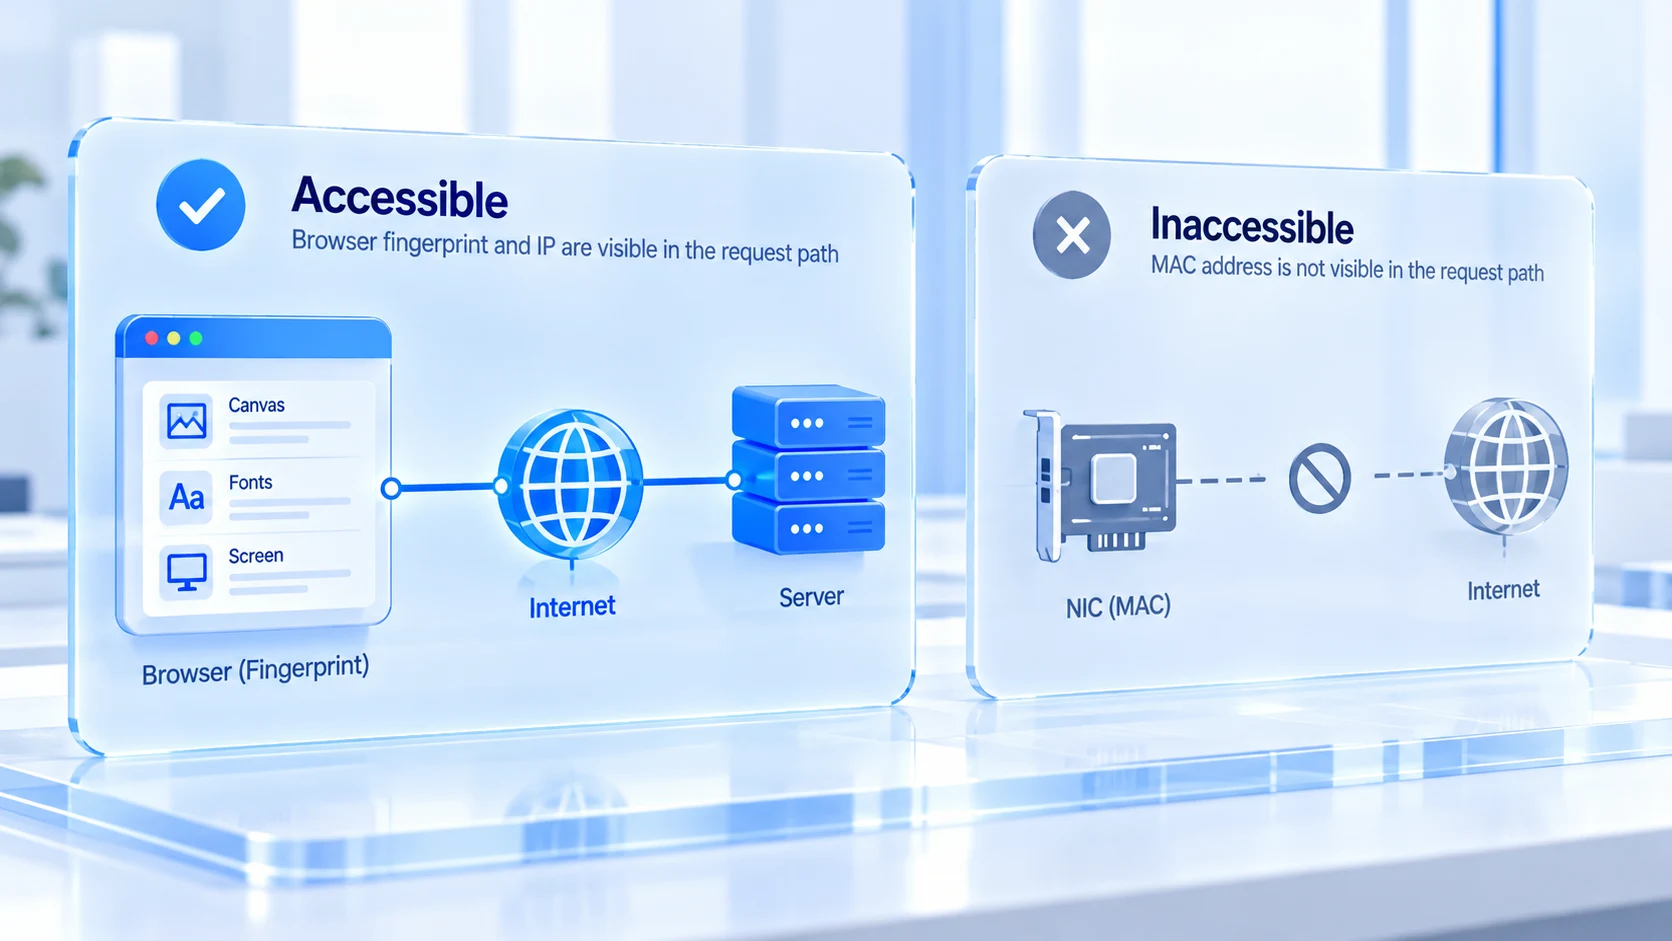
Antidetect-Browser und die MAC: der Browserlayer wird verwaltet, die Netzwerkkarte bleibt außen vor
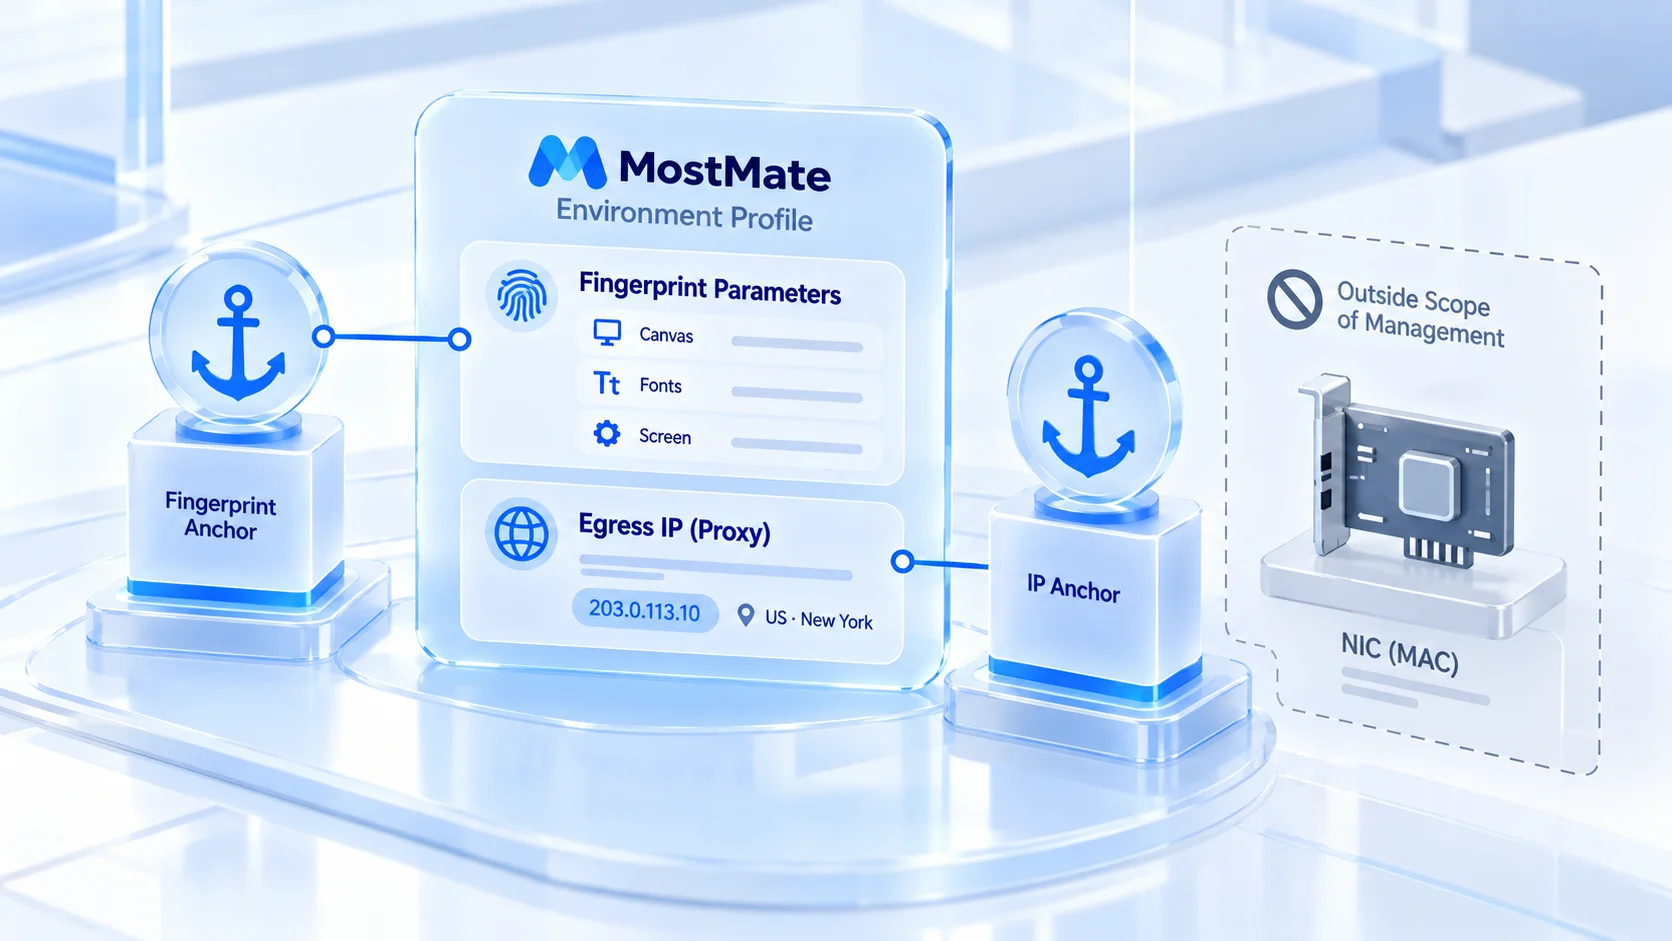
Wer die Grenze kennt, setzt das Werkzeug richtig ein. Ein Antidetect-Browser verwaltet die Signale innerhalb der Browserumgebung; die MAC gehört zur Netzwerkkartenebene und fällt nicht in seinen Zuständigkeitsbereich, und kein gängiger Antidetect-Browser behauptet, sie zu ändern. MostMate verwaltet die Umgebungsebene: Die Fingerprint-Parameter und die Ausgangs-IP jeder Umgebung sind unabhängig voneinander, die bei der Erstellung festgelegten Gerätesignale bleiben dauerhaft stabil, und mit Proxy-Bindung lässt sich in der Umgebungskarte nachvollziehen, welcher Ausgang zu welchem Fingerprint gehört.
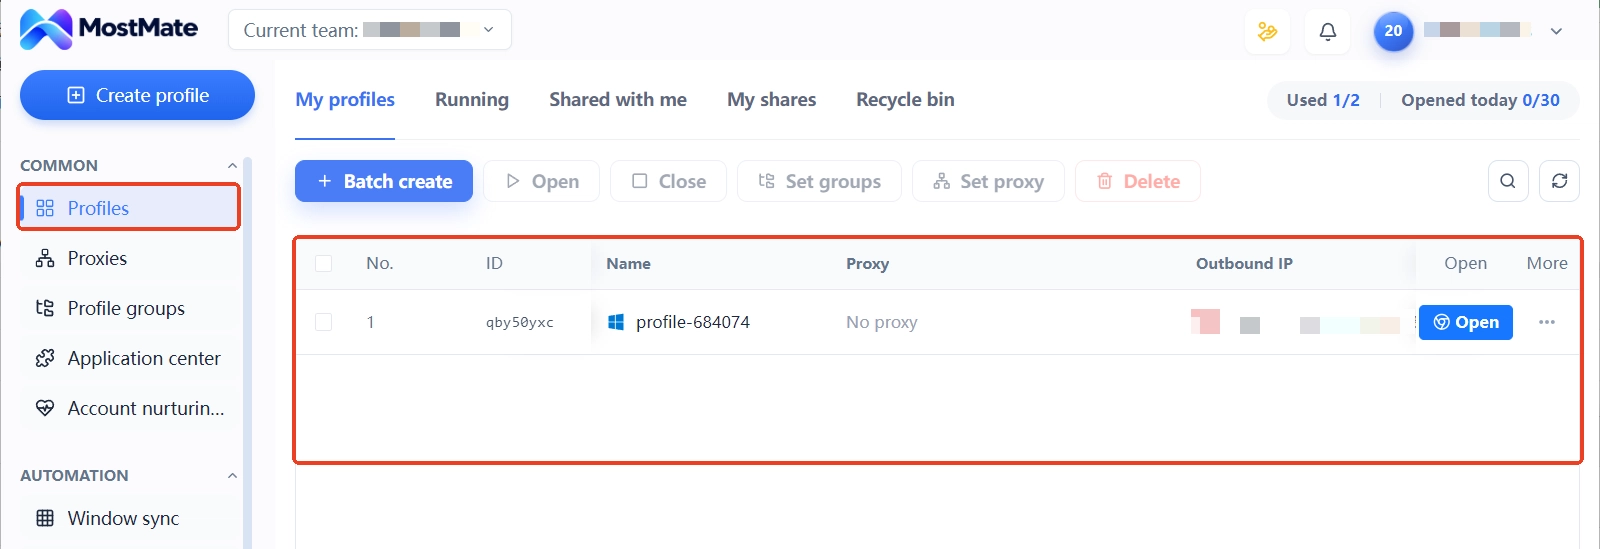
In der Praxis ist die Abfolge rund um die beiden Ebenen unkompliziert:
1. Ausgangstyp festlegen und Proxy hinterlegen. Rechenzentrum oder privater Anschluss, statisch oder dynamisch, je nach Geschäftsphase; nach dem Eintragen einmal testen und bestätigen, dass der Ausgang zur Beschriftung passt.
2. Umgebungen zuweisen und Parameter koppeln. Zeitzone, Sprache und geografische Position werden an die Ausgangs-IP gekoppelt generiert; die Netzwerkprofile der Umgebungen bleiben untereinander unabhängig.
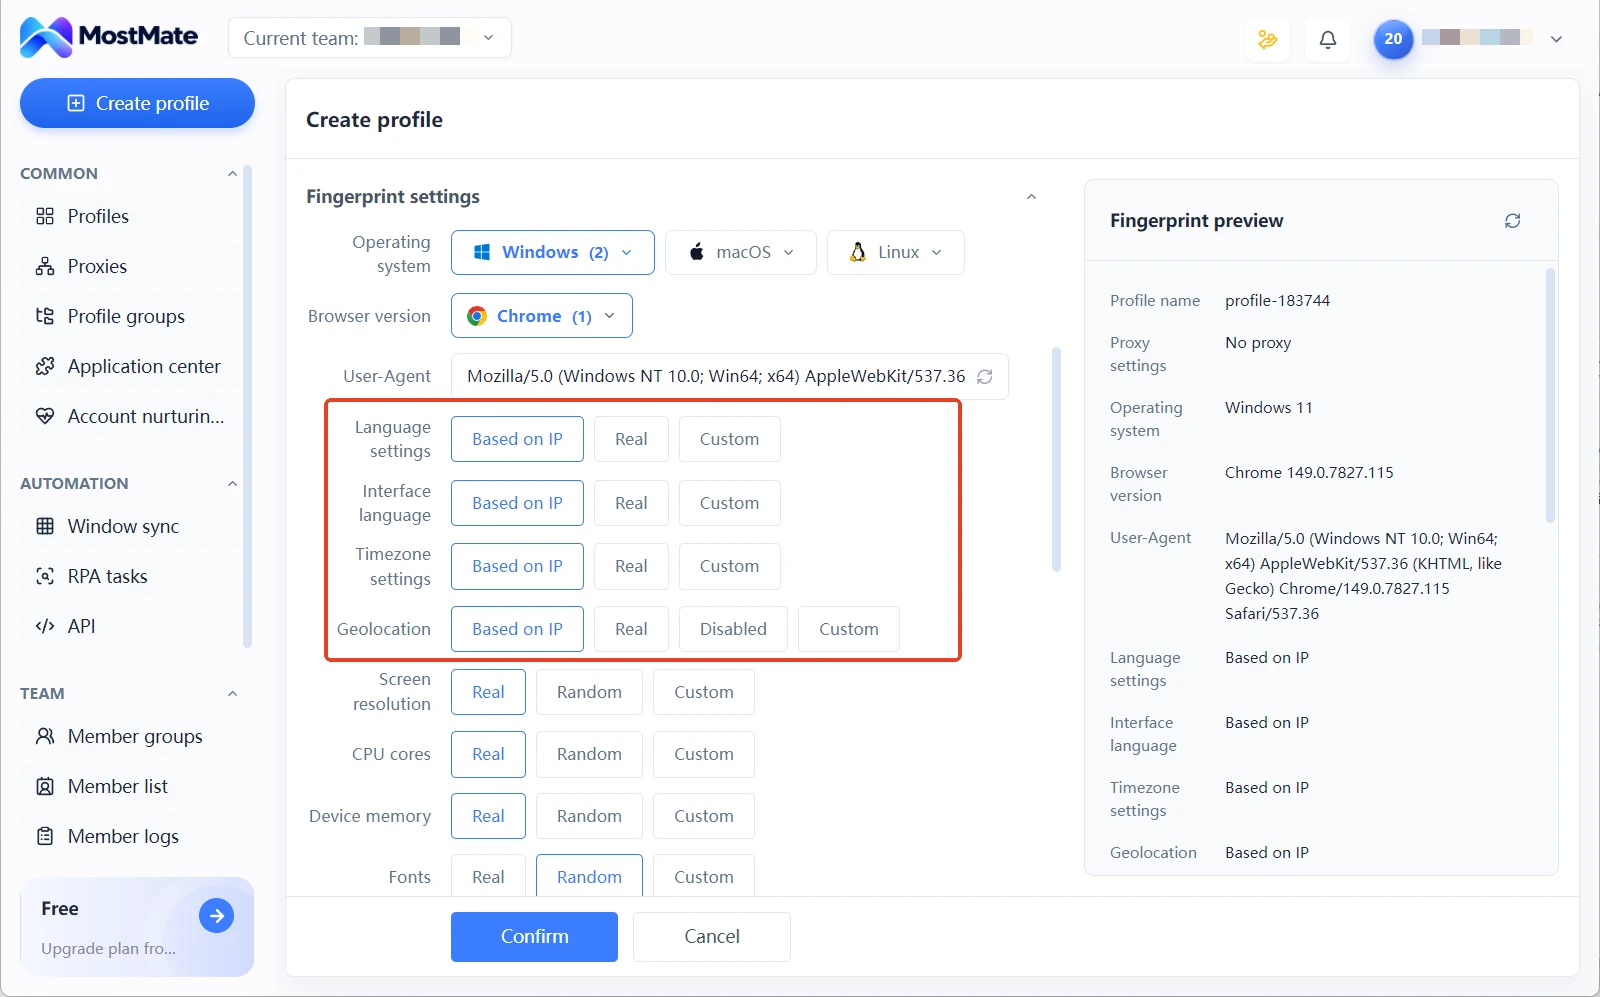
3. Logische Konsistenz regelmäßig prüfen. Ausgangsregion, Umgebungsparameter und Kontoregistrierung müssen zusammenpassen; Abweichungen erkennt man in der Konfigurationsphase und nicht erst, wenn das Geschäft den Fehler meldet.
Genau das Problem, das die MAC-Änderung lösen wollte, wird durch diese Abfolge abgedeckt. Die Trennung zwischen Konten entsteht durch die Kombination aus Umgebung und Ausgang. Jede Kombination bleibt stabil, dokumentierbar und übertragbar; im Team ist anhand der Karte sofort klar, wer in welcher Umgebung über welche Leitung arbeitet. Die Fingerprint-Parameter werden einmal im Erstellungsformular der Umgebung festgelegt und danach nicht mehr angetastet. Häufige Änderungen sind selbst ein Anomaliesignal.
Häufige Fragen
Kann eine Website meine MAC-Adresse sehen?
Nein. Die MAC-Adresse verlässt das Netz nicht mit der Anfrage; was Server von Website und Plattform erheben können, sind die öffentliche Ausgangs-IP und die Signale auf Browserebene. Die MAC sehen nur lokale Akteure wie der Router, Geräte im selben Netz und Ortssensoren.
Verhindert eine geänderte MAC-Adresse die Kontoverknüpfung?
Nein. Die Zuordnungslogik der Plattform arbeitet mit Ausgangs-IP und Browser-Fingerprint; die MAC gehört nicht dazu. Die MAC-Änderung löst das Tracking in öffentlichen WLANs und liegt auf einer ganz anderen Ebene als die Konto-Risikobewertung.
Sollte man zufällige MACs auf Handy und Rechner aktivieren?
Das hängt vom Szenario ab. Für Geräte, die häufig öffentliche WLANs nutzen, ist es sinnvoll: Das System verwendet für jedes Netzwerk eine andere Zufallsadresse, und das Risiko, dass Bewegungsprofile zusammengeführt werden, sinkt. Für Geschäftgeräte in einem festen Büronetz gilt: vorher die Netzwerkrichtlinie klären, damit die Verbindung nicht als Anomalie gilt.
Ändert ein Antidetect-Browser die MAC-Adresse?
Nein, das gehört nicht zu seinen Aufgaben. Er verwaltet die Fingerprint-Parameter und die Ausgangs-IP innerhalb der Umgebung; die Trennung zwischen Konten entsteht durch die jeweils unabhängige Signalkombination der Umgebungen, nicht durch eine Umschreibung der Netzwerkkennung.
Fazit
Die Preisgabegrenze der MAC-Adresse liegt im lokalen Netz; Randomisierung und Änderung richten sich gegen das Ortstracking, und die Zuordnungslogik der Plattform hat sie nie angesehen. Das eigentliche Verknüpfungsrisiko der Konten konzentriert sich auf die zwei Ebenen Ausgangs-IP und Browser-Fingerprint; wer diese beiden Ebenen pro Umgebung sauber verwaltet, trifft den Punkt besser als jeder Eingriff auf Netzwerkkartenebene.
In der Praxis: jeder Umgebung zuerst einen unabhängigen, abgenommenen Proxy-Ausgang zuordnen, dann die Fingerprint-Parameter mit dem Ausgang koppeln und dauerhaft stabil halten und die Zuordnung zuletzt in der Umgebungskarte dokumentieren. Zur Wahl des Leitungstyps lohnt ein Blick auf den Beitrag zu fester und dynamischer IP. Eine vollständige Übersicht aller Funktionen steht auf der Produktseite Was ist MostMate. Wer Umgebung, Proxy und Fingerprint einmal selbst aufsetzen will, kann MostMate herunterladen und das dringendste Konto in einer ersten Umgebung Probe laufen lassen.

MOSTMATE
Mehrere Konten sicher verwalten – ganz einfach
Starte mit deinem ersten Konto und gestalte mit MostMate sicherere, intelligentere und effizientere Mehrkontenabläufe.
- Unabhängige Profile. Konsistente Identitäten.
- KI-Automatisierung · Kontozustand · Teamarbeit



