
¿Se expone la dirección MAC? Los límites reales de ocultarla y cambiarla
Conclusión clave: la dirección MAC solo es visible en el tramo de la red local; los sitios y las plataformas no pueden obtenerla. La documentación oficial de Microsoft explica que la dirección MAC de las señales de sondeo Wi-Fi la usan lugares como centros comerciales para rastrear desplazamientos, y las direcciones de hardware aleatorias existen justo contra ese rastreo local. En la evaluación de asociación de cuentas, la plataforma no ve el MAC. Ve la IP de salida y las señales de huella a nivel del navegador. Cambiar el MAC no resuelve la asociación de cuentas: conviene invertir las fuerzas en gestionar bien esas dos capas.
Este error está muy extendido. Quien opera cuentas se topa a menudo en tutoriales con el consejo de cambiar el MAC para evitar la asociación, lo cambia en el ordenador y aun así las cuentas acaban bloqueadas en grupo. Se gasta dinero y se ejecutan acciones, pero en la dirección equivocada. El motivo se entiende sin esfuerzo: el MAC es un identificador a nivel de tarjeta de red, y su alcance no llega a la internet pública. La evaluación de asociación ocurre en el otro extremo de la red; ambas partes no llegan a verse nunca.
MostMate es un navegador antidetección que gestiona por entorno los parámetros de huella y la IP de salida. Este artículo usa su frontera de gestión para devolver a MAC, IP y huella a su lugar. Primero, a quién se expone realmente el MAC. Después, el efecto real de la aleatorización MAC. Y al final, un plan alternativo.
¿A quién se expone la dirección MAC: solo en el tramo de la red local
El alcance de la dirección MAC se limita a la capa de enlace; fuera de la red local no acompaña al tráfico. Cuando visitas un sitio, los datos se reencapsulan en cada salto. Lo que el servidor de destino recibe y usa para su control de riesgo es tu IP de salida pública y la información de la capa HTTP. La dirección MAC cumple su misión en el momento en que sale del router; en el resto del transporte de internet no tiene sitio. El sitio web no la ve, y el sistema de riesgo de la plataforma tampoco.
Dentro de la red local el panorama es otro. El router ve el MAC de cada dispositivo y los dispositivos de un mismo Wi-Fi se ven entre sí. Las sondas de centros comerciales y cafeterías también trabajan en esta capa.
Microsoft lo explica en su documentación de conexión Wi-Fi en Windows: las señales que un dispositivo emite al buscar redes contienen una dirección de hardware física única, y algunos lugares la usan para rastrear desplazamientos. Las direcciones de hardware aleatorias son la medida de mitigación para esos escenarios. Apple describe un mecanismo en la misma dirección en su documentación de soporte para iPhone y Mac: Private Wi-Fi Address hace que el dispositivo use una dirección aleatoria distinta para cada red Wi-Fi, lo que reduce el seguimiento entre redes.
Con los espectadores bien separados, la pregunta de exposición tiene respuesta. El MAC se expone al operador de la red local, a los dispositivos de la misma red y a las sondas de los locales, no a la plataforma donde inicias sesión.
| Concepto | Dirección MAC | Señales de riesgo de la plataforma |
|---|---|---|
| Quién ve | router, dispositivos de la red, sondas | lado servidor del sitio y de la plataforma |
| Alcance | dentro de la red local, no pasa del router | disponible en cada solicitud |
| Cómo cambiar | aleatorización MAC o edición manual | IP de salida y huella, por entorno |
Qué resuelven la aleatorización y el cambio de MAC, y qué no
La aleatorización MAC es una función útil, solo que los problemas que resuelve no tienen que ver con evitar la asociación de cuentas. Lo que resuelve son dos tipos de casos. El rastreo de desplazamientos en Wi-Fi público se frena porque el sistema usa una dirección aleatoria distinta por red: la sonda del centro comercial ya no puede encadenar a la misma persona en lugares distintos. La identificación dentro de la misma red: al conectarte a una LAN desconocida no expones tu identificador de hardware real, y baja el riesgo de que los dispositivos de la red lo registren. Ambos casos importan fuera de casa, justo cuando el portátil se conecta al Wi-Fi del aeropuerto o del hotel.
Lo que no resuelve conviene decirlo sin rodeos. En la lista de datos de entrada de la evaluación de asociación no existe la casilla MAC: por mucho que la cambies, las observaciones del lado de la plataforma no cambian ni una letra. Dicho al revés, un equipo que nunca cambió de MAC puede mantener cuentas estables durante mucho tiempo si la IP de salida y la huella del navegador están bien gestionadas. Son dos eventos independientes; invertir esfuerzo en el MAC es pagar por un problema que no existe.
Queda también un efecto secundario del que poco se habla. Si la aleatorización a nivel de sistema se maneja con torpeza, la identidad del dispositivo dentro de una misma red puede derivar. Algunas redes corporativas tratan los MAC que cambian con demasiada frecuencia como señal de anomalía. En equipos de trabajo dentro de una red de oficina, antes de apagar o encender estos interruptores a la ligera, confirma primero la política de quien administra la red.
El control de riesgo de la plataforma mira otras dos capas: IP de salida y huella del navegador
La evaluación de asociación arranca en el momento en que la solicitud llega, y las señales de entrada se concentran en dos capas.
- La primera capa es la salida de red: desde qué IP pública sale la solicitud, si pertenece a un centro de datos o a una vivienda, cuántas cuentas comparten la misma salida. Las señales del lado de la IP, la plataforma las ve con toda claridad. Que varias cuentas compartan una misma salida durante mucho tiempo es la evidencia más directa en la evaluación de asociación.
- La segunda capa es la huella del navegador: Canvas, la lista de fuentes, los parámetros de pantalla y otras señales juntas forman un perfil de dispositivo comparable entre sesiones. Qué datos conviene separar por cuenta lo trató el artículo sobre el mecanismo y los límites del aislamiento de entornos; aquí no lo repetimos.
Lo común de las señales de ambas capas es que son realmente alcanzables en la ruta de la solicitud, y la plataforma las recoge sin necesidad de ningún medio adicional. El MAC nunca entró en esa lista. Confundir estas capas con el MAC es el caldo de cultivo de frases del tipo «cambia el MAC para evitar la asociación».
Hay una excepción que merece mención aparte. La detección de la IP local mediante WebRTC es la única rendija del navegador que alcanza información de la red interna. Lo que se filtra es una dirección interna, no un MAC, pero demuestra que el navegador sí puede arrastrar pistas de la capa de red. El tratamiento también está claro: el artículo sobre la comprobación y configuración de fugas WebRTC ya dio una ruta completa de revisión; basta con cerrar el canal correspondiente en la configuración del entorno.
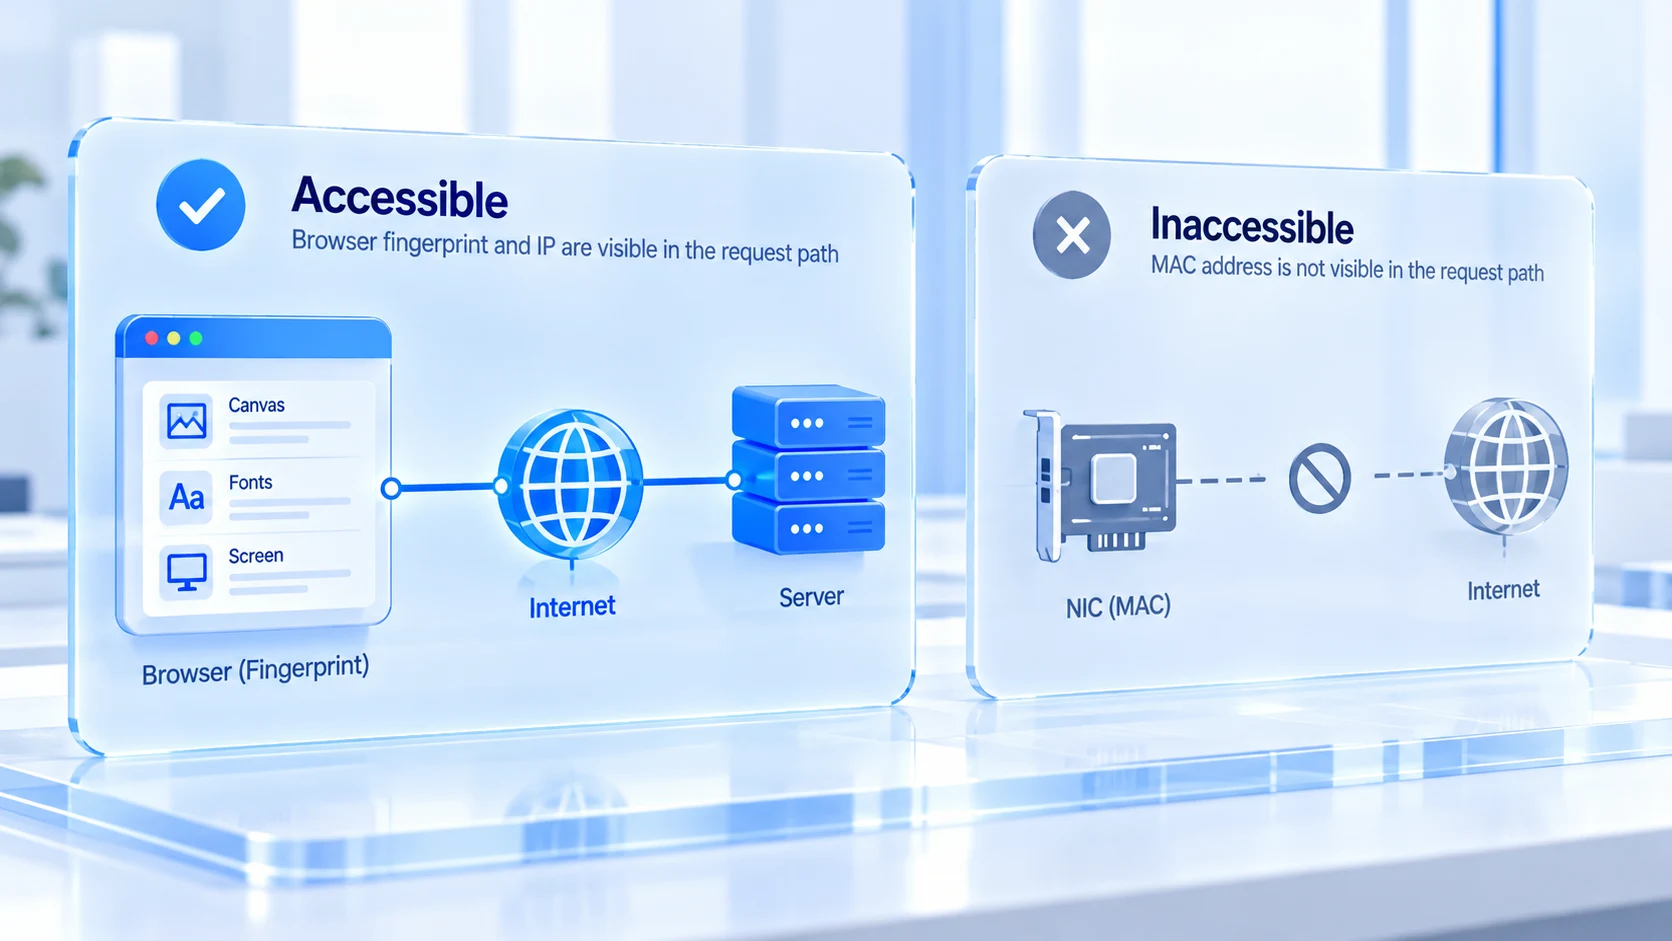
La frontera entre el navegador antidetección y el MAC: gestionar la capa del navegador, sin tocar la tarjeta de red
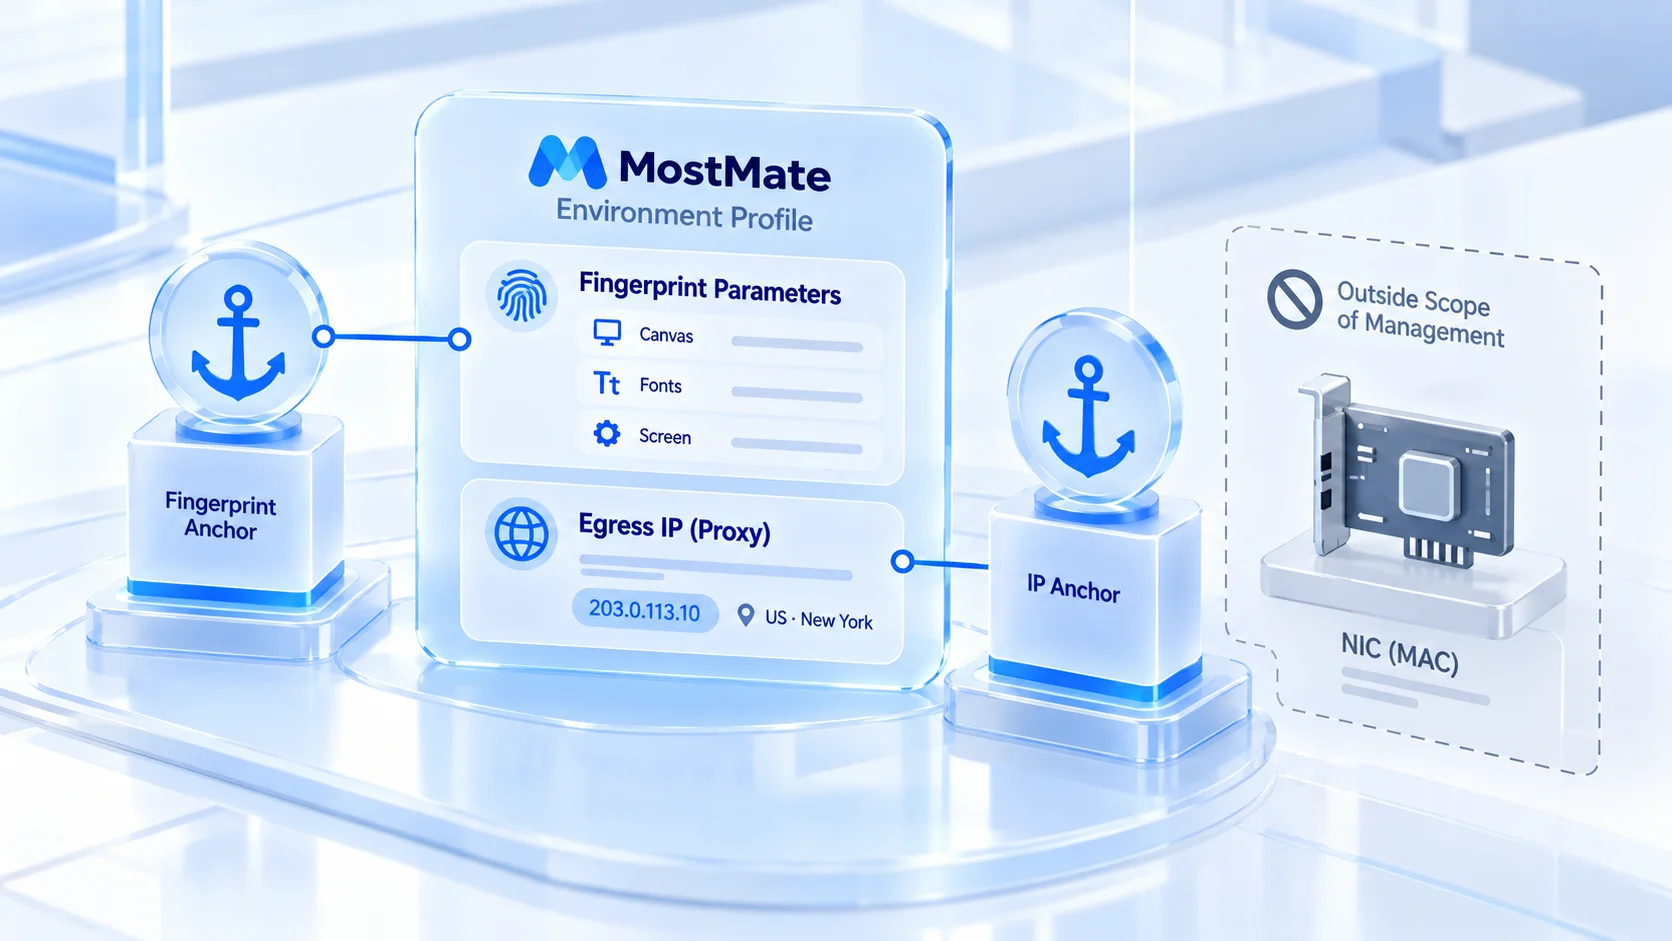
Con la frontera clara, el uso de la herramienta no se descarrila. Un navegador antidetección gestiona las señales dentro del entorno del navegador, mientras que el MAC pertenece a la capa de la tarjeta de red y queda fuera de su alcance, y ningún navegador antidetección conocido afirma haberlo cambiado. MostMate gestiona la capa de entornos: los parámetros de huella y la IP de salida de cada entorno son independientes, las señales del dispositivo fijadas al crear el entorno se mantienen estables y, con la vinculación de proxy, la correspondencia entre salida y huella queda clara en el perfil del entorno.
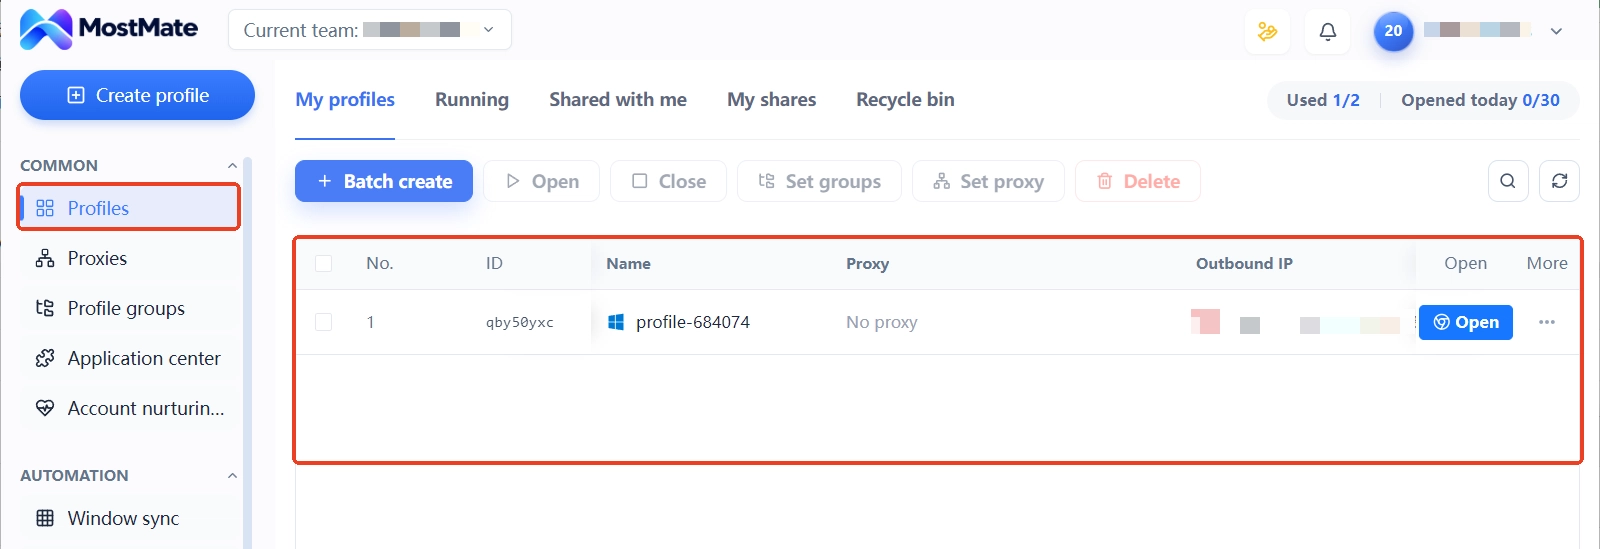
En la práctica, la secuencia de acciones en torno a las dos capas de señales no es complicada:
1. Elegir el tipo de salida y registrar el proxy. Residencial o de centro de datos, fijo o dinámico: decide según la etapa del negocio y, tras registrarlo, ejecuta una prueba para confirmar que la salida coincide con la etiqueta.
2. Asignar entornos y vincular parámetros. La zona horaria, el idioma y la geolocalización se generan enlazados con la IP de salida, y los perfiles de red de los entornos son independientes entre sí.
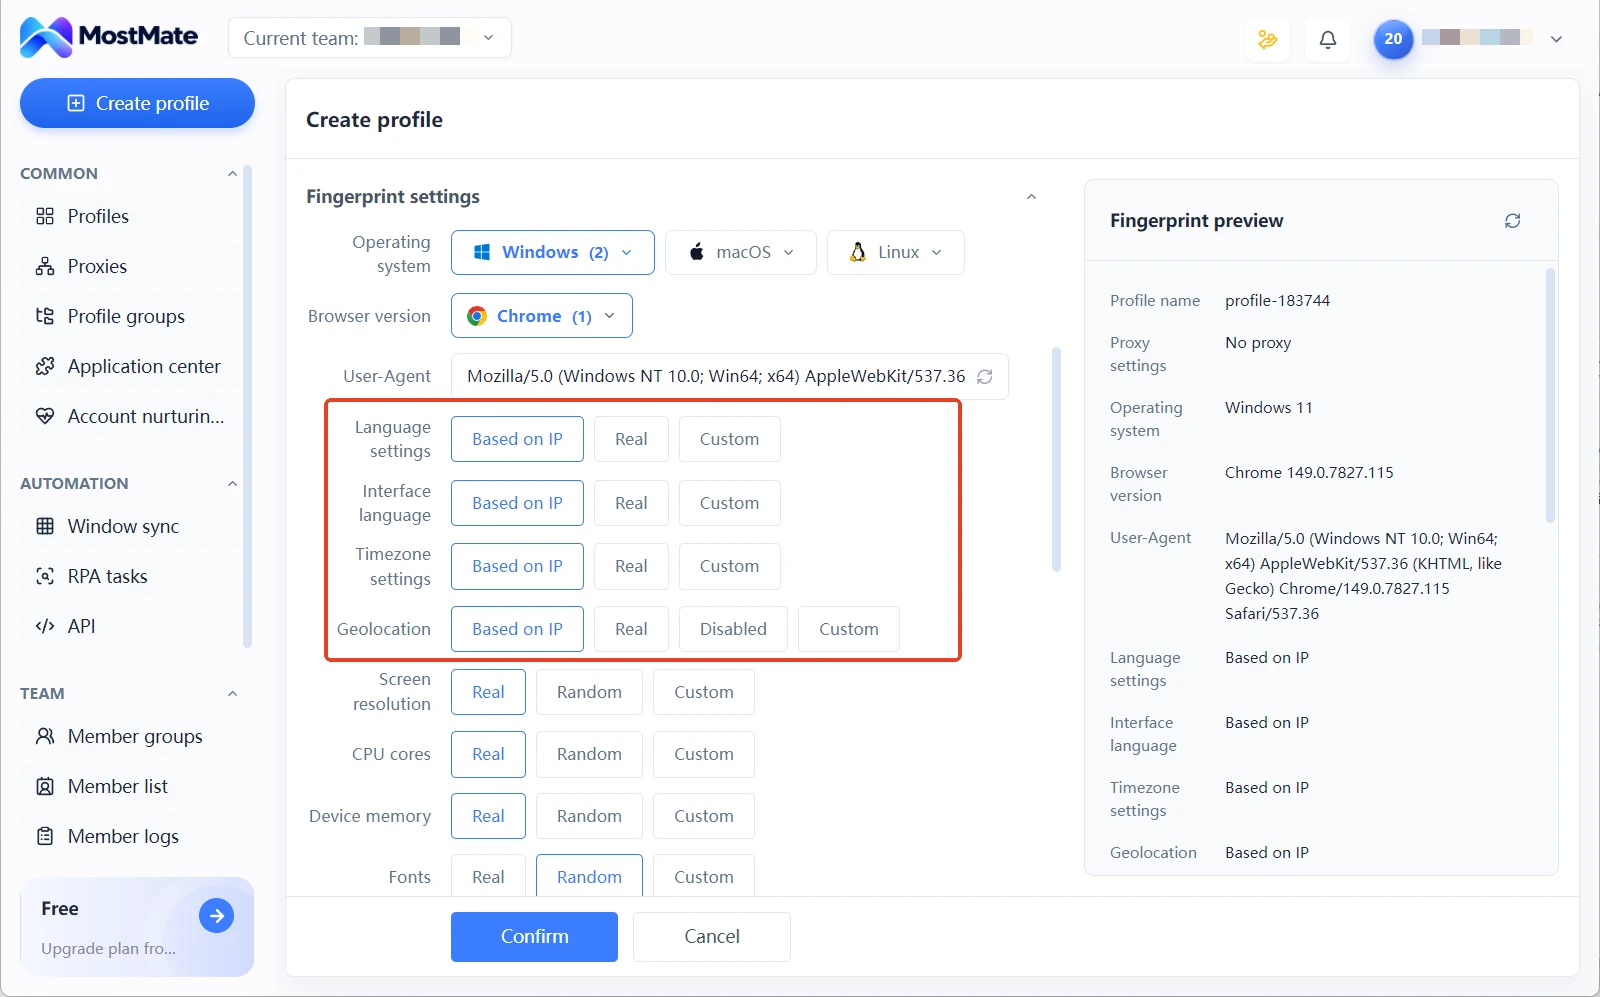
3. Verificar con regularidad la coherencia lógica. Región de salida, parámetros del entorno e información de registro de la cuenta deben cuadrar; las desviaciones se detectan en la fase de configuración, no cuando el negocio avisa.
Esta secuencia sustituye justo lo que el cambio de MAC pretende resolver. La separación entre cuentas descansa en la combinación de entorno y salida. Cada combinación es estable, se puede registrar y se puede entregar: en el trabajo en equipo, el perfil indica quién está en qué entorno y por qué línea. Los parámetros de huella se fijan una vez en el formulario de creación del entorno y ya no se tocan, porque los cambios frecuentes son en sí mismos una señal de anomalía.
Preguntas frecuentes
¿Puede un sitio web ver mi dirección MAC?
No. La dirección MAC no sale del router con las solicitudes; lo que el servidor del sitio y de la plataforma puede recoger es la IP de salida pública y las señales del nivel del navegador. Quien ve el MAC son solo actores locales: el router local, los dispositivos de la misma red y las sondas de los locales.
¿Sirve cambiar la dirección MAC para evitar la asociación de cuentas?
No. Las entradas de la evaluación de asociación son la IP de salida y la huella del navegador; el MAC no está entre ellas. Cambiar el MAC resuelve el rastreo de desplazamientos en Wi-Fi público, un plano distinto del control de riesgo de las cuentas.
¿Conviene activar la aleatorización MAC en el móvil y el ordenador?
Depende del escenario. Para los dispositivos que se conectan a menudo a Wi-Fi público conviene activarla: el sistema usa una dirección aleatoria distinta por red y baja el riesgo de que encadenen tus desplazamientos. En equipos de trabajo de una red de oficina fija, confirma antes la política de administración de la red para no pasar por anomalía.
¿Modifica la dirección MAC un navegador antidetección?
No, ese trabajo no es suyo. Un navegador antidetección gestiona los parámetros de huella y la IP de salida dentro del entorno; la separación entre cuentas se apoya en la combinación de señales propia de cada entorno, no en reescribir el identificador de la tarjeta de red.
Conclusión
La frontera de exposición de la dirección MAC está en la red local; la aleatorización y el cambio resuelven el rastreo de locales, y la evaluación de asociación de la plataforma jamás la mira. El riesgo real de asociación de cuentas se concentra en las dos capas de IP de salida y huella del navegador; gestionar bien esas dos capas por entorno acierta más que cualquier movimiento a nivel de tarjeta de red.
En la operación, primero vincula a cada entorno una salida de proxy independiente y verificada, deja después que los parámetros de huella se enlacen con la salida y se mantengan estables, y por último registra las correspondencias en los perfiles de entorno. Para elegir el tipo de línea de salida puedes consultar el artículo IP fija frente a IP dinámica. La descripción completa de las capacidades está en la página de producto Qué es MostMate. Para montar con tus manos la cadena de entorno, proxy y huella, empieza por descargar MostMate. Migra la cuenta más importante al primer entorno y haz una prueba: la sensación llega enseguida.

MOSTMATE
Gestión segura de varias cuentas, sin complicaciones
Empieza con tu primera cuenta y utiliza MostMate para crear operaciones multicuenta más seguras, inteligentes y eficientes.
- Perfiles independientes. Identidades coherentes.
- Automatización con IA · Estado de las cuentas · Operaciones en equipo



