
Địa chỉ MAC có bị lộ không? Ranh giới thực sự của việc ẩn và đổi MAC
Kết luận cốt lõi: địa chỉ MAC chỉ hiển thị trong đoạn mạng cục bộ, website và nền tảng không lấy được nó. Tài liệu chính thức của Microsoft ghi rõ rằng địa chỉ MAC trong tín hiệu dò Wi-Fi có thể bị các nơi như trung tâm thương mại dùng để theo dõi hành trình, và địa chỉ phần cứng ngẫu nhiên ra đời để chống chính kiểu theo dõi cục bộ này. Trong đánh giá liên kết của nền tảng, MAC không xuất hiện. Thứ nền tảng thấy được là IP xuất và tín hiệu fingerprint ở tầng trình duyệt. Đổi MAC không giải quyết được việc tài khoản bị liên kết; đổi sức lực sang quản lý hai tầng này mới là hành động đúng chỗ.
Quan niệm sai này lan rộng khắp nơi. Người vận hành tài khoản hay gặp trong các hướng dẫn câu "muốn chống liên kết thì phải đổi MAC", bèn đổi địa chỉ trên máy, nhưng tài khoản vẫn bị dính chùm như thường. Tiền đã bỏ ra, thao tác đã làm, vậy mà hướng lại sai. Lý do không khó hiểu: MAC là định danh ở tầng card mạng, tầm lan truyền của nó không với tới mạng công cộng. Đánh giá liên kết của nền tảng diễn ra ở đầu kia của mạng công cộng, hai bên từ đầu đến cuối chưa từng gặp nhau.
MostMate là trình duyệt fingerprint quản lý tham số fingerprint và IP xuất theo từng môi trường. Bài này mượn ranh giới quản lý đó để xếp MAC, IP và fingerprint về đúng vị trí của từng lớp. Trước là MAC lộ cho ai. Sau là tác dụng thật của việc ngẫu nhiên hóa. Cuối cùng là một bộ phương án thay thế.
Địa chỉ MAC lộ cho ai: chỉ trong đoạn mạng cục bộ
Phạm vi tác dụng của địa chỉ MAC là tầng liên kết dữ liệu, ra khỏi mạng cục bộ là không đi theo nữa. Khi truy cập một website, dữ liệu yêu cầu được đóng gói lại ở từng chặng. Thứ máy chủ đích nhận và đưa vào đánh giá rủi ro là IP xuất công cộng và thông tin tầng HTTP của bạn. Địa chỉ MAC hoàn thành nhiệm vụ ngay khoảnh khắc rời khỏi router, trong phần truyền tin qua internet sau đó không còn chỗ cho nó. Website không nhìn thấy, hệ thống rủi ro của nền tảng cũng vậy.
Trong mạng cục bộ thì bức tranh hoàn toàn khác. Router nhìn thấy MAC của từng thiết bị, các thiết bị cùng một Wi-Fi nhìn thấy nhau. Các đầu dò ở trung tâm thương mại, quán cà phê cũng hoạt động ở tầng này.
Microsoft giải thích điều này trong tài liệu kết nối Wi-Fi của Windows: tín hiệu thiết bị phát ra khi quét mạng chứa địa chỉ phần cứng vật lý duy nhất, và một số nơi dùng nó để theo dõi hành trình. Địa chỉ phần cứng ngẫu nhiên chính là biện pháp giảm thiểu cho dạng tình huống này. Apple đi cùng hướng trong tài liệu hỗ trợ cho iPhone và Mac: Private Wi-Fi Address khiến thiết bị dùng một địa chỉ ngẫu nhiên khác nhau cho từng mạng Wi-Fi, giảm việc theo dõi xuyên mạng.
Phân rõ ai nhìn thấy được, câu hỏi lộ hay không đã có đáp án. Đối tượng nhìn thấy MAC là chủ mạng cục bộ và các thiết bị cùng mạng, chứ không phải nền tảng bạn sắp đăng nhập.
| Hạng mục so sánh | Địa chỉ MAC | Tín hiệu rủi ro của nền tảng |
|---|---|---|
| Ai nhìn thấy | Router cục bộ, thiết bị cùng mạng, đầu dò | Website và máy chủ nền tảng |
| Phạm vi truyền | Trong mạng cục bộ, không qua gateway | Đi theo từng yêu cầu đến đích |
| Cách thay đổi | Ngẫu nhiên hóa của hệ thống hoặc đổi tay | IP xuất và fingerprint theo môi trường |
Ngẫu nhiên hóa và đổi MAC giải quyết được gì, không giải quyết được gì
Ngẫu nhiên hóa MAC là một tính năng hữu ích, chỉ là vấn đề nó giải quyết không liên quan gì đến chống liên kết tài khoản. Phần giải quyết được có hai dạng. Theo dõi hành trình trong Wi-Fi công cộng dựa vào việc hệ thống đổi một địa chỉ ngẫu nhiên cho từng mạng; đầu dò của trung tâm thương mại không thể nối cùng một người ở những địa điểm khác nhau. Và nhận diện giữa các thiết bị cùng mạng: khi vào một mạng nội bộ lạ, định danh phần cứng thật không bị lộ, rủi ro bị ghi lại cũng theo đó giảm xuống. Hai dạng lợi ích này phát huy đúng lúc bạn rời nhà, khi laptop bắt Wi-Fi sân bay hay Wi-Fi khách sạn.
Phần không giải quyết được phải nói cho rõ. Trong danh sách đầu vào của đánh giá liên kết, nền tảng không có cột nào mang tên MAC, dù bạn đổi tới đổi lại, kết quả quan sát phía nền tảng không đổi lấy một chữ. Nói ngược lại, một thiết bị chưa từng đổi MAC vẫn giữ tài khoản ổn định lâu dài miễn là IP xuất và fingerprint trình duyệt được quản tốt. Hai phía là hai sự kiện độc lập; dồn sức vào MAC là trả tiền cho một vấn đề không tồn tại.
Còn một tác dụng ngược ít ai nhắc. Nếu ngẫu nhiên hóa ở cấp hệ thống được xử lý sơ sài, danh tính thiết bị trong cùng một mạng có thể trôi nổi thất thường. Một số mạng doanh nghiệp coi MAC thay đổi liên tục là tín hiệu bất thường. Với thiết bị chạy công việc trong mạng văn phòng, trước khi tắt hoặc bật loại công tắc này, hãy xác nhận chính sách của bên quản trị mạng đã.
Nền tảng nhìn hai tầng khác: IP xuất và fingerprint trình duyệt
Đánh giá liên kết của nền tảng bắt đầu từ khoảnh khắc yêu cầu tới nơi, tín hiệu đầu vào dồn vào hai tầng.
- Tầng một là điểm xuất mạng: yêu cầu phát ra từ IP công cộng nào, nguồn gốc là datacenter hay nhà ở, bao nhiêu tài khoản dùng chung một điểm xuất. Tín hiệu phía IP nền tảng nhìn rõ mồn một. Nhiều tài khoản dùng chung một điểm xuất trong thời gian dài là bằng chứng trực tiếp nhất trong đánh giá liên kết.
- Tầng hai là fingerprint trình duyệt: các tín hiệu như Canvas, danh sách font, tham số màn hình gộp lại thành một chân dung thiết bị có thể đối chiếu giữa các phiên. Bài về cơ chế và ranh giới của cô lập môi trường đã nói rõ dữ liệu nào cần tách theo tài khoản, ở đây không lặp lại.
Điểm chung của hai tầng tín hiệu này là đều nằm thật sự trên đường đi của yêu cầu, nền tảng thu thập mà không cần bất kỳ thủ thuật nào. MAC thì chưa bao giờ góp mặt trong danh sách đó. Việc trộn lẫn quan hệ giữa hai tầng này với MAC chính là mảnh đất nuôi câu nói "đổi MAC để chống liên kết".
Có một ngoại lệ đáng nhắc riêng. Dò IP nội bộ của WebRTC là cửa duy nhất trong trình duyệt chạm tới được thông tin mạng nội bộ. Thứ rò ra là địa chỉ nội bộ chứ không phải MAC, nhưng nó chứng minh trình duyệt đúng là có thể mang theo manh mối tầng mạng. Cách xử lý cũng rõ ràng: bài kiểm tra và thiết lập rò rỉ WebRTC đã có lộ trình kiểm tra đầy đủ, chỉ cần tắt kênh tương ứng trong cấu hình môi trường.
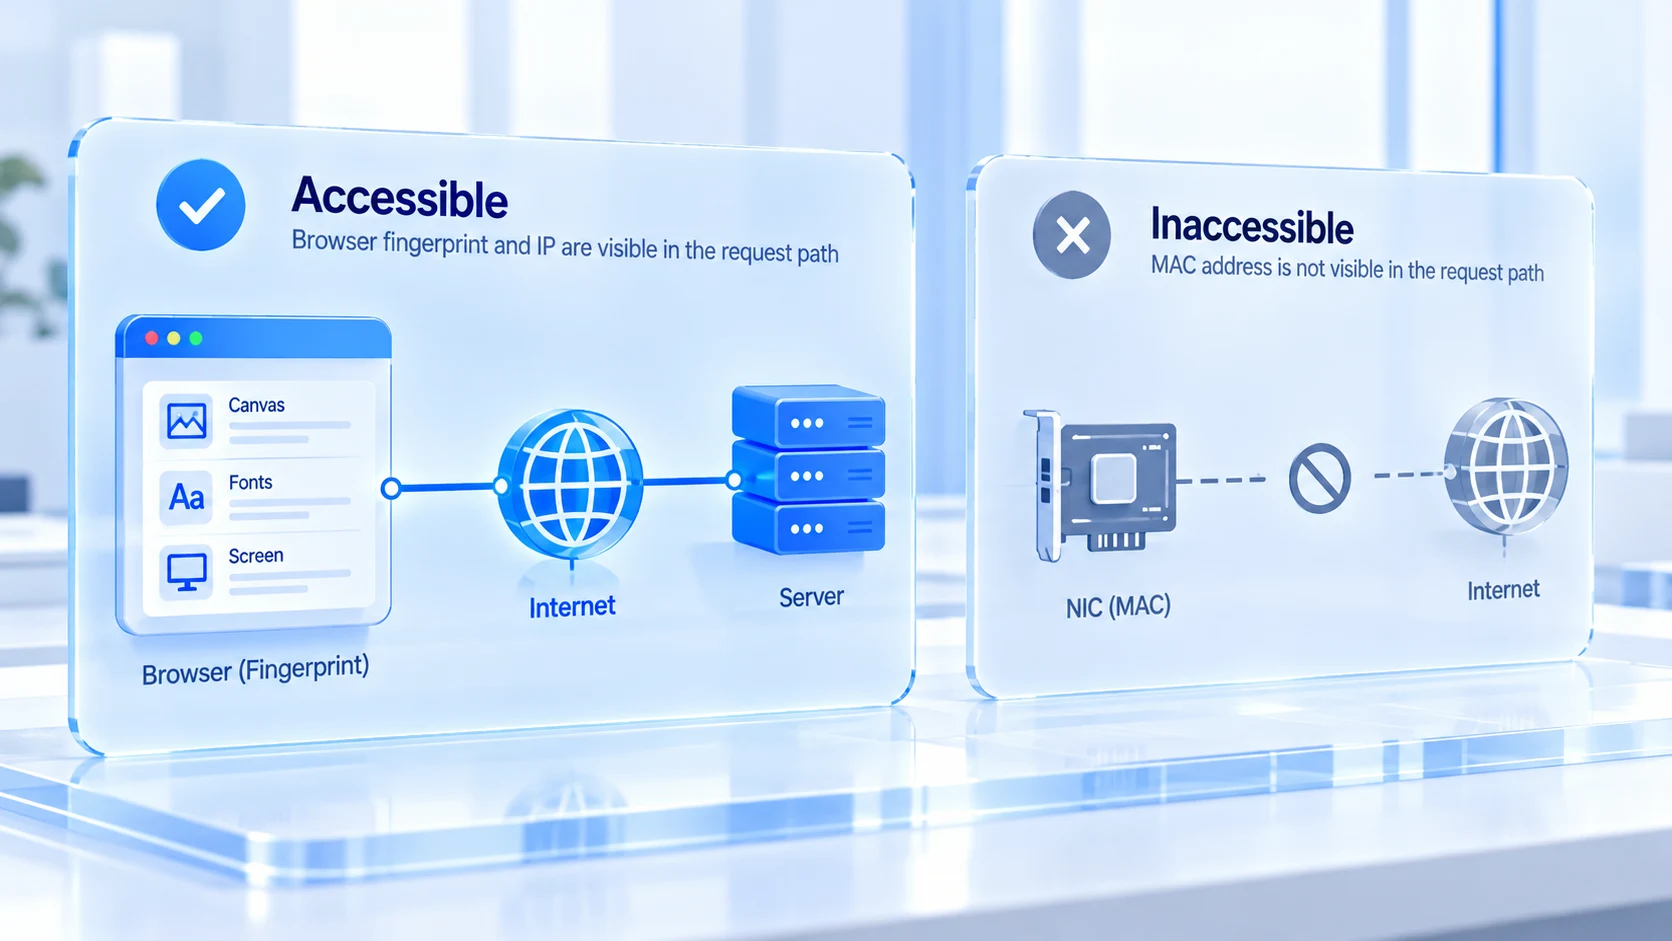
Ranh giới giữa trình duyệt fingerprint và MAC: quản tầng trình duyệt, không đụng card mạng
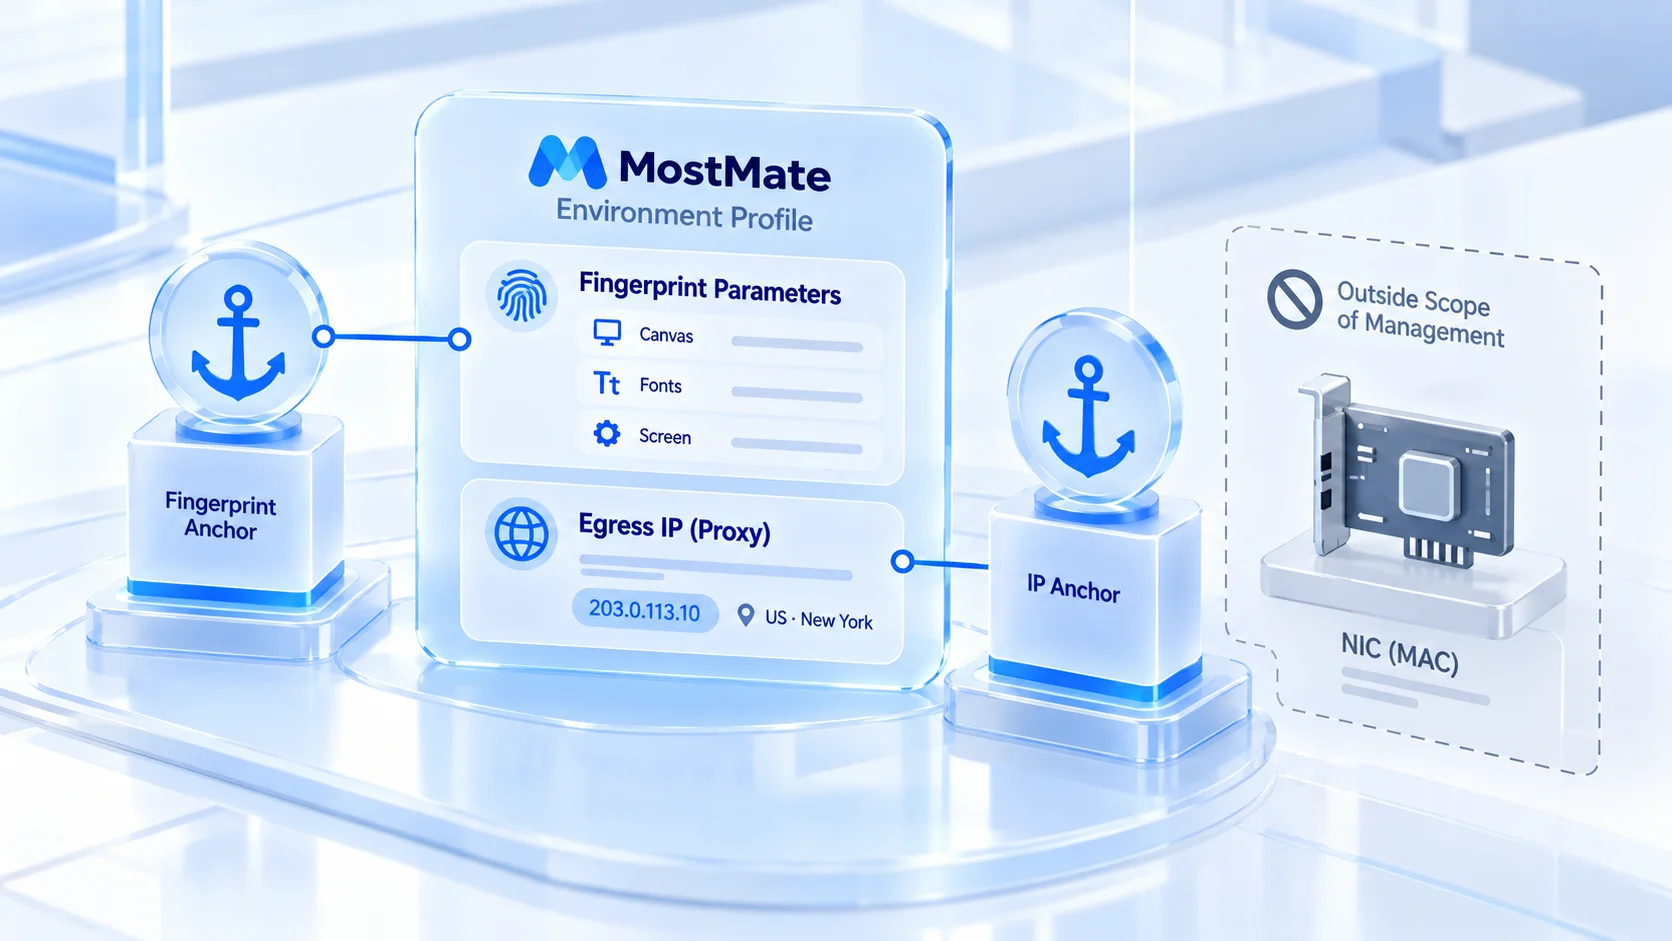
Ranh giới nói rõ thì cách dùng công cụ mới không lệch đường. Trình duyệt fingerprint quản lý tín hiệu bên trong môi trường trình duyệt; MAC thuộc tầng card mạng, nằm ngoài phạm vi quản lý, và không có trình duyệt fingerprint phổ biến nào từng tuyên bố đã sửa nó. MostMate quản ở tầng môi trường: tham số fingerprint và IP xuất của từng môi trường độc lập với nhau, tín hiệu thiết bị định ngay khi tạo môi trường giữ ổn định lâu dài, kết hợp ràng buộc proxy, quan hệ giữa điểm xuất và fingerprint được ghi rõ trong hồ sơ môi trường.
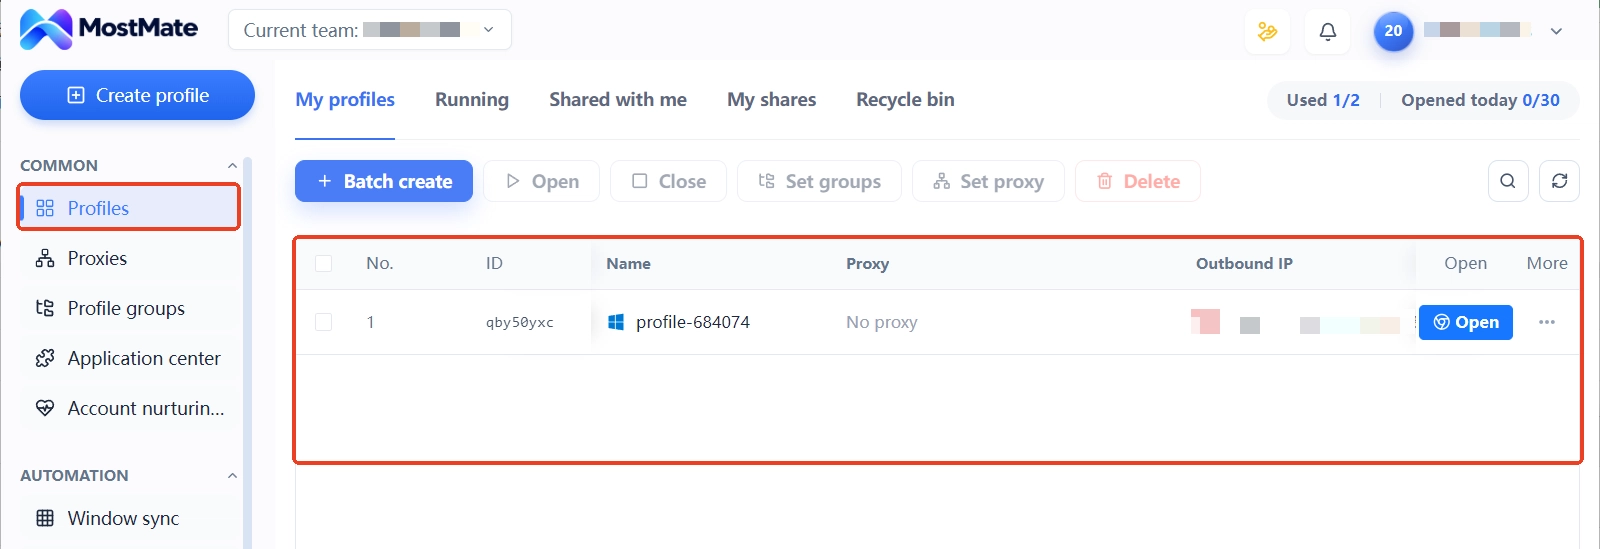
Đưa vào thao tác, chuỗi hành động xoay quanh hai tầng tín hiệu không hề phức tạp:
1. Chọn loại điểm xuất và nhập proxy. Nhà ở hay datacenter, cố định hay động, chọn theo giai đoạn công việc; sau khi nhập, chạy thử một lần để xác nhận điểm xuất khớp với ghi chú.
2. Phân bổ môi trường và liên động tham số. Múi giờ, ngôn ngữ, vị trí địa lý sinh ra theo liên động với IP xuất, hồ sơ mạng giữa các môi trường độc lập với nhau.
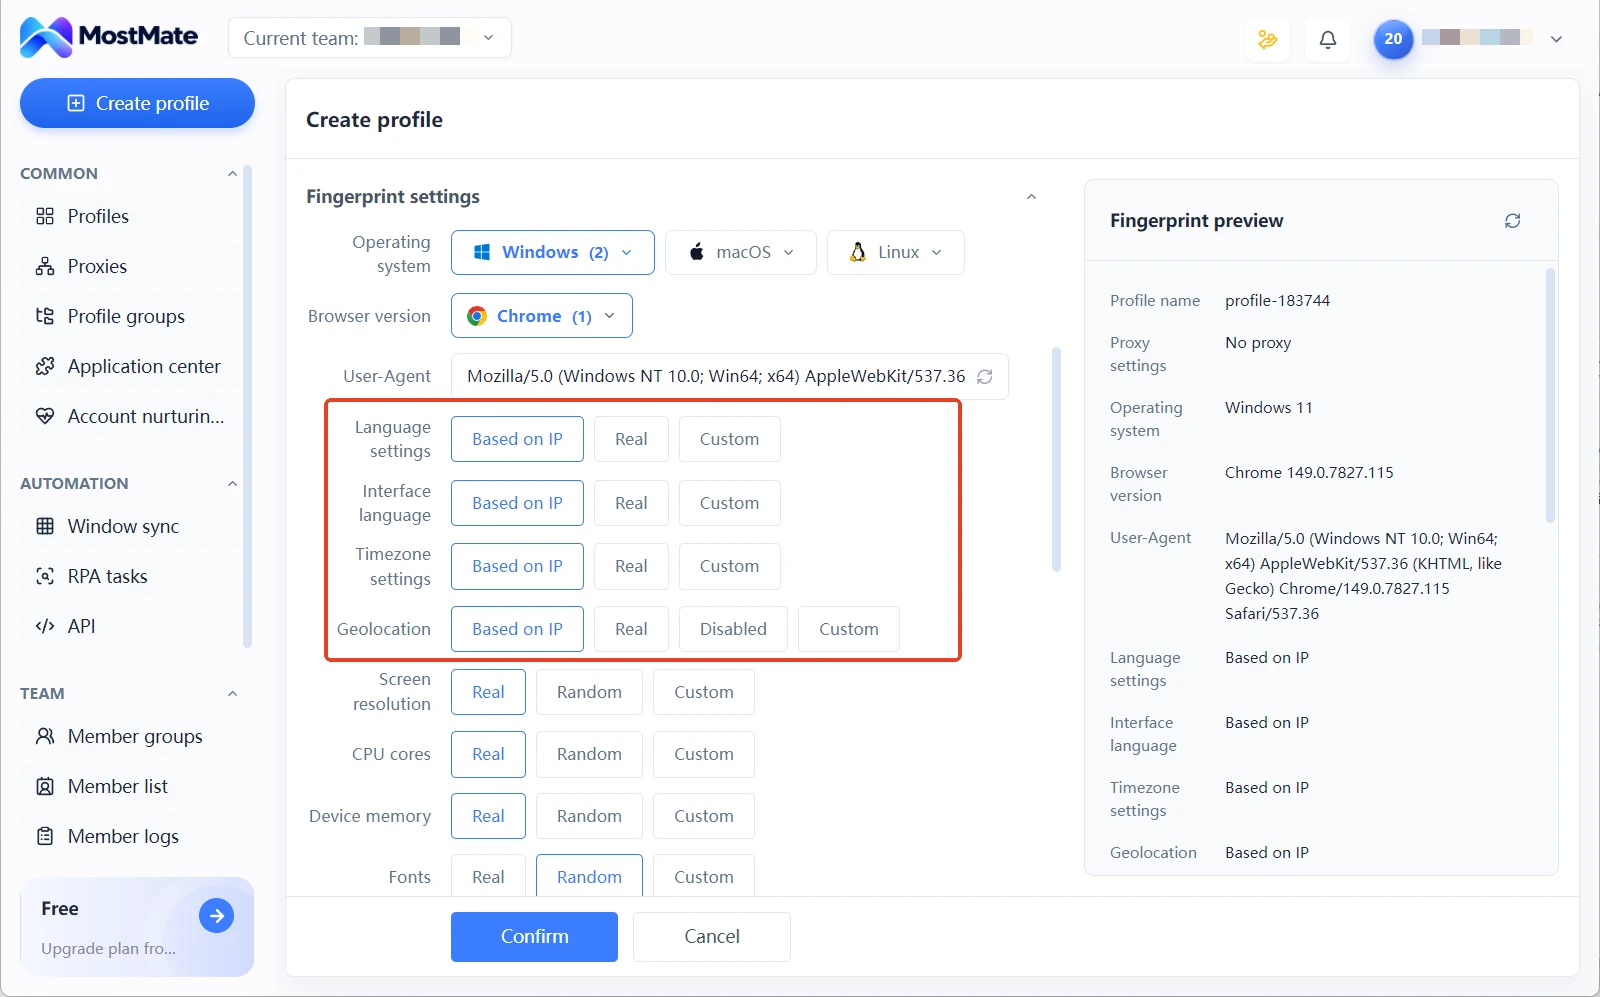
3. Định kỳ đối chiếu tính nhất quán logic. Khu vực điểm xuất, tham số môi trường, thông tin đăng ký tài khoản ba bên phải khớp nhau; sai lệch được phát hiện ngay ở giai đoạn cấu hình, thay vì chờ công việc báo lỗi.
Chuỗi thao tác này thay thế chính là vấn đề mà "đổi MAC" nhắm tới. Sự phân biệt giữa các tài khoản dựa trên tổ hợp môi trường và điểm xuất. Mỗi tổ hợp ổn định, ghi lại được, bàn giao được; khi cộng tác trong nhóm, ai đang ở môi trường nào, đi tuyến nào, mở hồ sơ ra là biết. Tham số fingerprint định một lần trong biểu mẫu tạo môi trường rồi giữ nguyên. Thay đổi liên tục tự thân đã là tín hiệu bất thường.
Câu hỏi thường gặp
Website có nhìn thấy địa chỉ MAC của tôi không?
Không. Địa chỉ MAC không ra khỏi gateway cùng yêu cầu; thứ website và máy chủ nền tảng thu thập được là IP xuất công cộng và tín hiệu tầng trình duyệt. Ai nhìn thấy MAC chỉ gồm các vai trò cục bộ như router cục bộ, thiết bị cùng mạng và đầu dò địa điểm.
Đổi địa chỉ MAC có ngăn được việc liên kết tài khoản không?
Không ngăn được. Đầu vào của đánh giá liên kết là IP xuất và fingerprint trình duyệt, MAC không nằm trong đó. Đổi MAC giải quyết việc theo dõi hành trình trong Wi-Fi công cộng, khác hẳn tầng với rủi ro tài khoản.
Có nên bật ngẫu nhiên hóa MAC trên điện thoại và máy tính?
Tùy tình huống. Thiết bị thường xuyên bắt Wi-Fi công cộng nên bật: hệ thống dùng một địa chỉ ngẫu nhiên khác nhau cho từng mạng, giảm rủi ro hành trình bị nối với nhau. Thiết bị công việc trong mạng văn phòng cố định thì trước khi bật, hãy xác nhận chính sách quản lý mạng để tránh bị coi là bất thường.
Trình duyệt fingerprint có sửa địa chỉ MAC không?
Không sửa, đó không phải phạm vi công việc của nó. Trình duyệt fingerprint quản lý tham số fingerprint và IP xuất trong môi trường; sự phân biệt giữa các tài khoản dựa vào tổ hợp tín hiệu độc lập của từng môi trường, chứ không dựa vào việc viết lại định danh card mạng.
Lời kết
Ranh giới lộ của địa chỉ MAC nằm ở mạng cục bộ; ngẫu nhiên hóa và đổi MAC giải quyết việc theo dõi theo địa điểm, còn đánh giá liên kết của nền tảng từ đầu đến cuối chưa hề nhìn nó một cái. Rủi ro liên kết thực sự của tài khoản dồn ở hai tầng IP xuất và fingerprint trình duyệt; quản tốt hai tầng này theo từng môi trường mới đúng bài hơn bất kỳ thao tác nào ở tầng card mạng.
Về thao tác, trước hết ràng buộc cho mỗi môi trường một điểm xuất proxy riêng đã được nghiệm thu, sau đó giữ tham số fingerprint liên động với điểm xuất và ổn định lâu dài, cuối cùng dùng hồ sơ môi trường ghi lại quan hệ tương ứng. Cách chọn loại tuyến điểm xuất có thể tham khảo bài về IP cố định và IP động. Giới thiệu đầy đủ các tính năng được tập hợp ở trang sản phẩm MostMate là gì. Muốn tự tay dựng chuỗi môi trường, proxy, fingerprint, hãy bắt đầu bằng tải MostMate. Đưa tài khoản cấp bách nhất vào môi trường đầu tiên chạy thử một lượt là sẽ có cảm nhận.

MOSTMATE
Quản lý nhiều tài khoản an toàn, thật đơn giản
Bắt đầu với tài khoản đầu tiên và dùng MostMate để xây dựng hoạt động đa tài khoản an toàn, thông minh và hiệu quả hơn.
- Hồ sơ độc lập. Danh tính nhất quán.
- Tự động hóa bằng AI · Tình trạng tài khoản · Vận hành nhóm



