
Se expune adresa MAC? Până unde ajută ascunderea și schimbarea ei
Concluzia esențială: adresa MAC este vizibilă doar pe segmentul de rețea locală, iar site-urile și platformele nu ajung la ea. Documentația oficială Microsoft scrie negru pe alb că adresa MAC din semnalele de sondare Wi-Fi poate fi folosită de locuri precum centrele comerciale pentru a urmări deplasările, iar adresa hardware aleatorie apără exact împotriva acestei urmăriri locale. Evaluarea de asociere a platformei nu vede MAC-ul. Ce vede este IP-ul de ieșire și semnalele de amprentă la nivel de browser. Schimbarea MAC nu rezolvă asocierea conturilor; mută-ți efortul pe gestionarea corectă a acestor două niveluri, pentru că asta e mișcarea potrivită.
Eroarea circulă larg. Cei care gestionează conturi întâlnesc des în tutoriale ideea că „anti-asocierea cere schimbarea MAC”, își schimbă adresa calculatorului, iar conturile ajung tot legate. Bani cheltuiți, acțiune făcută, direcție greșită. Motivul e ușor de înțeles: MAC-ul este un identificator la nivel de placă de rețea și nu ajunge pe internetul public. Evaluarea de asociere se întâmplă la celălalt capăt al internetului public; cele două părți nu s-au văzut niciodată.
MostMate este un browser anti-detect care gestionează parametrii de amprentă și IP-ul de ieșire pe medii. Articolul acesta folosește granița lui de administrare ca să așeze pe loc MAC-ul, IP-ul și amprenta. Mai întâi cui se expune de fapt MAC-ul. Apoi rolul real al randomizării. La final, un plan de înlocuire.
Cui se expune adresa MAC: doar pe segmentul de rețea locală
Adresa MAC operează la nivelul legăturii de date și nu te mai urmează dincolo de rețeaua locală. Când accesezi un site, datele cererii sunt reîmpachetate la fiecare salt. Ce primește serverul țintă și folosește în analiza de risc este IP-ul tău public de ieșire și informațiile de la nivelul HTTP. Adresa MAC își încheie misiunea exact în momentul în care părăsește routerul; în transmiterea ulterioară prin internet nu mai are loc. Site-ul nu o vede, iar sistemele de risc ale platformei la fel.
În rețeaua locală tabloul e cu totul altul. Routerul vede MAC-ul fiecărui dispozitiv, iar dispozitivele de pe același Wi-Fi se văd între ele. Și sondele din centrele comerciale sau cafenele lucrează la acest nivel.
Microsoft explică în documentația de conectare Wi-Fi din Windows: semnalele emise la scanarea rețelelor conțin adresa hardware fizică unică, iar unele locații o folosesc pentru urmărirea deplasărilor. Adresa hardware aleatorie este exact măsura de atenuare pentru astfel de scenarii. Apple oferă în documentația de suport pentru iPhone și Mac un mecanism pe aceeași direcție: Private Wi-Fi Address face ca dispozitivul să folosească o adresă aleatorie diferită pentru fiecare rețea Wi-Fi, reducând urmărirea dintr-o rețea în alta.
Desparte cine poate vedea adresa și întrebarea expunerii capătă răspuns. MAC-ul se expune operatorului rețelei locale și dispozitivelor din aceeași rețea, nu platformei în care te autentifici.
| Element comparat | Adresa MAC | Semnalele de risc ale platformei |
|---|---|---|
| Cine vede | Router local, dispozitive din rețea, sonde | Serverele site-urilor și ale platformelor |
| Raza de transmitere | Doar în rețeaua locală, nu trece de gateway | Ajunge la server cu fiecare cerere |
| Mijloace de schimbare | Randomizarea MAC sau rescriere manuală | IP de ieșire și amprentă, pe medii |
Ce rezolvă și ce nu rezolvă randomizarea și schimbarea MAC
Randomizarea MAC este o funcție utilă, doar că problema pe care o rezolvă nu are nicio legătură cu asocierea conturilor. Sunt două categorii pe care le rezolvă. Urmărirea deplasărilor în Wi-Fi public se sprijină pe faptul că sistemul folosește o adresă aleatorie diferită pentru fiecare rețea; sonda din mall nu poate lega aceeași persoană de locuri diferite. Și identificarea de către dispozitivele din aceeași rețea: la conectarea într-o rețea locală necunoscută nu-ți expui identificatorul hardware real, iar riscul de a fi notat de acestea scade. Beneficiarul celor două categorii e omul în drum: clipa în care laptopul se conectează la Wi-Fi-ul de la aeroport sau de la hotel.
Partea care nu se rezolvă trebuie spusă până la capăt. Pe lista de date de intrare a evaluării de asociere nu există nicio rubrică MAC; oricât de des ai schimba adresa, observațiile platformei nu se schimbă nici cu un caracter. Invers, un dispozitiv care nu și-a schimbat niciodată MAC-ul poate ține conturile stabile pe termen lung, dacă IP-ul de ieșire și amprenta browserului sunt bine administrate. Sunt două evenimente independente; să-ți concentrezi efortul pe MAC înseamnă să plătești pentru o problemă inexistentă.
Mai există un efect advers despre care se vorbește rar. Dacă randomizarea la nivel de sistem e gestionată grosier, identitatea dispozitivului în aceeași rețea poate aluneca. Unele rețele de companie tratează un MAC care se schimbă frecvent ca semnal anormal. Pentru dispozitivele de lucru din mediul de birou, verifică mai întâi politica administratorului de rețea înainte să comuți asemenea întrerupătoare după bunul plac.
Platforma se uită la alte două niveluri: IP-ul de ieșire și amprenta browserului
Evaluarea de asociere a platformei începe din momentul în care cererea ajunge, iar semnalele de intrare se concentrează pe două niveluri.
- Primul nivel este ieșirea în rețea: din ce IP public pornește cererea, dintr-un datacenter sau o rețea rezidențială, câte conturi împart aceeași ieșire. Semnalele de pe partea de IP sunt văzute de platformă limpede ca ziua. Conturile multiple care stau mult pe aceeași ieșire sunt cea mai directă probă în evaluarea de asociere.
- Al doilea nivel este amprenta browserului: semnale precum Canvas, lista de fonturi și parametrii ecranului, luate laolaltă, formează un profil de dispozitiv care se poate compara între sesiuni. Articolul despre mecanismul și limitele izolării mediilor a acoperit deja ce date trebuie separate pe cont; nu ne mai repetăm aici.
Punctul comun al celor două niveluri: ambele sunt real accesibile pe traseul cererii, iar platforma le colectează fără niciun mijloc suplimentar. MAC-ul nu a intrat niciodată în lista aceasta. Confuzia dintre cele două niveluri și MAC este solul pe care circulă sfaturi de genul „schimbă MAC-ul ca să eviți asocierea”.
Există o excepție care merită spusă aparte. Sondarea IP-ului local prin WebRTC este singura gură din browser care poate atinge informații din rețeaua internă. Ce se scurge este o adresă internă, nu un MAC, dar dovedește că browserul chiar poate scoate afară indicii de la nivelul de rețea. Tratamentul e la fel de clar: articolul despre verificarea și setările pentru scurgerile WebRTC dă un traseu complet de verificare; în configurarea mediului se închide pur și simplu canalul respectiv.
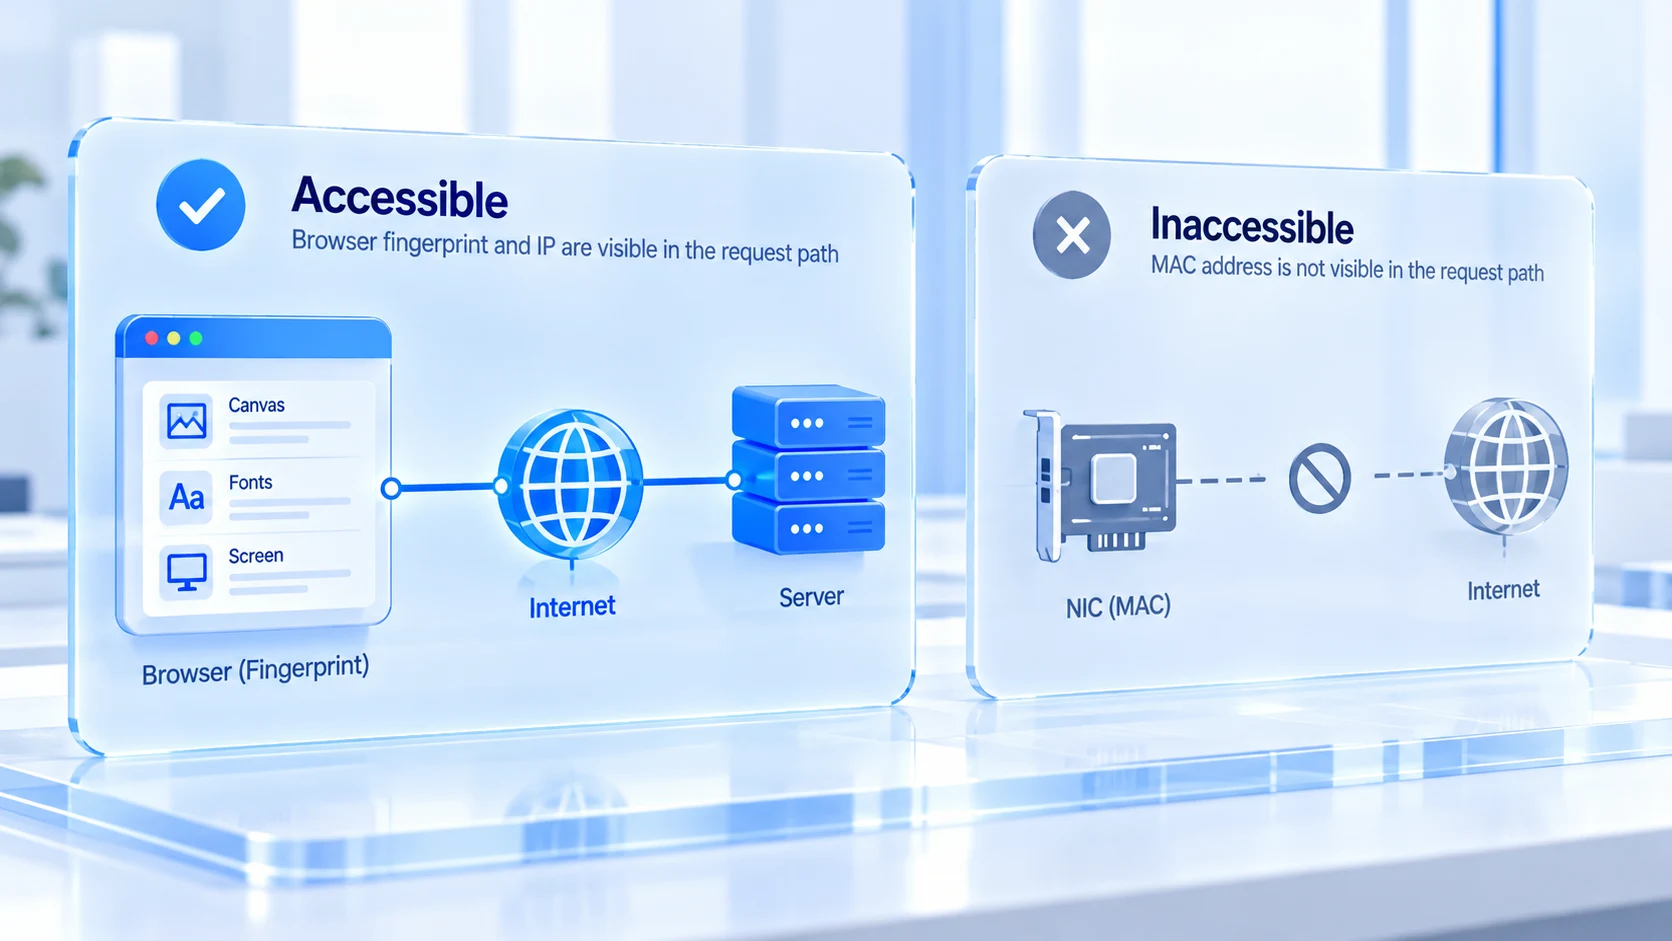
Granița dintre browserul anti-detect și MAC: administrezi browserul, placa de rețea rămâne neatinsă
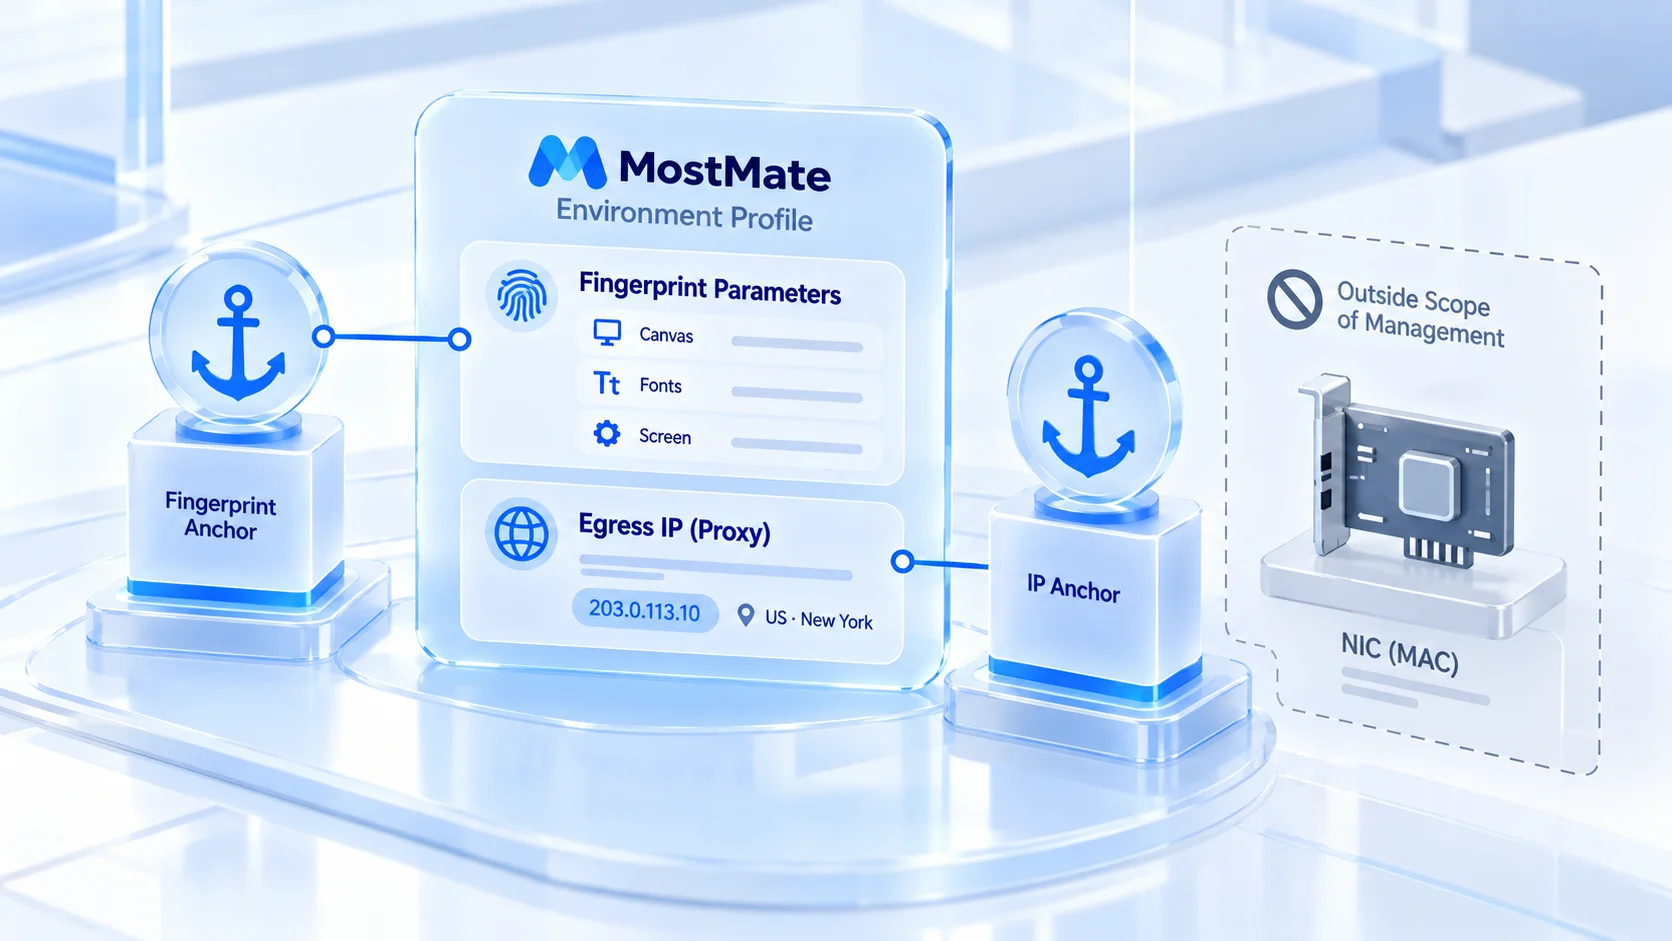
Când granița e trasă clar, folosirea instrumentului nu se rătăcește. Browserul anti-detect administrează semnalele din interiorul mediului de browser; MAC-ul aparține nivelului plăcii de rețea și nu intră în raza lui, și niciun browser anti-detect cunoscut nu pretinde că l-ar fi modificat. MostMate administrează nivelul mediului: parametrii de amprentă și IP-ul de ieșire ale fiecărui mediu sunt independente, semnalele de dispozitiv fixate la crearea mediului rămân stabile mult timp, iar cu legarea de proxy, corespondența dintre ieșire și amprentă stă scrisă clar în fișa mediului.
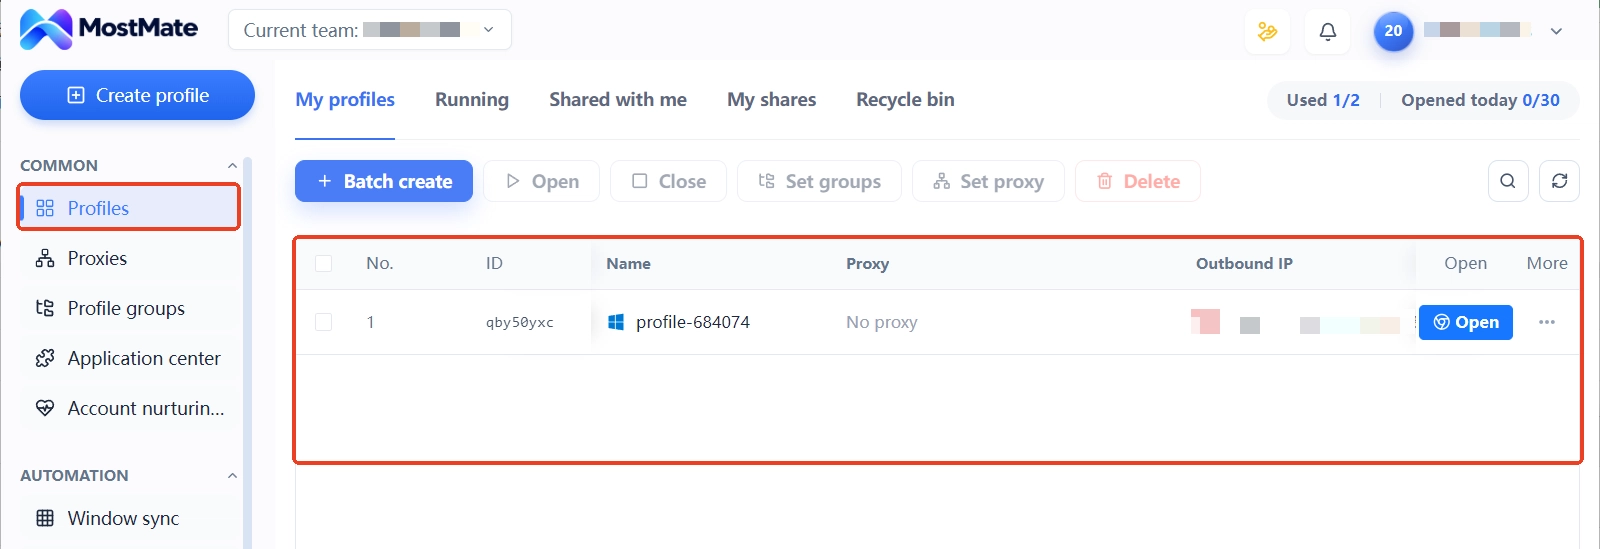
În operațiuni, șirul de acțiuni în jurul celor două niveluri nu e complicat:
1. Alege tipul de ieșire și introdu proxy-ul. Rezidențial sau datacenter, fix sau dinamic, se stabilește după etapa de business; după introducere, rulează un test ca să confirmi că ieșirea corespunde etichetei.
2. Alocă mediile și leagă parametrii. Fusul orar, limba și geolocația se generează legate de IP-ul de ieșire, iar profilele de rețea ale mediilor sunt independente între ele.
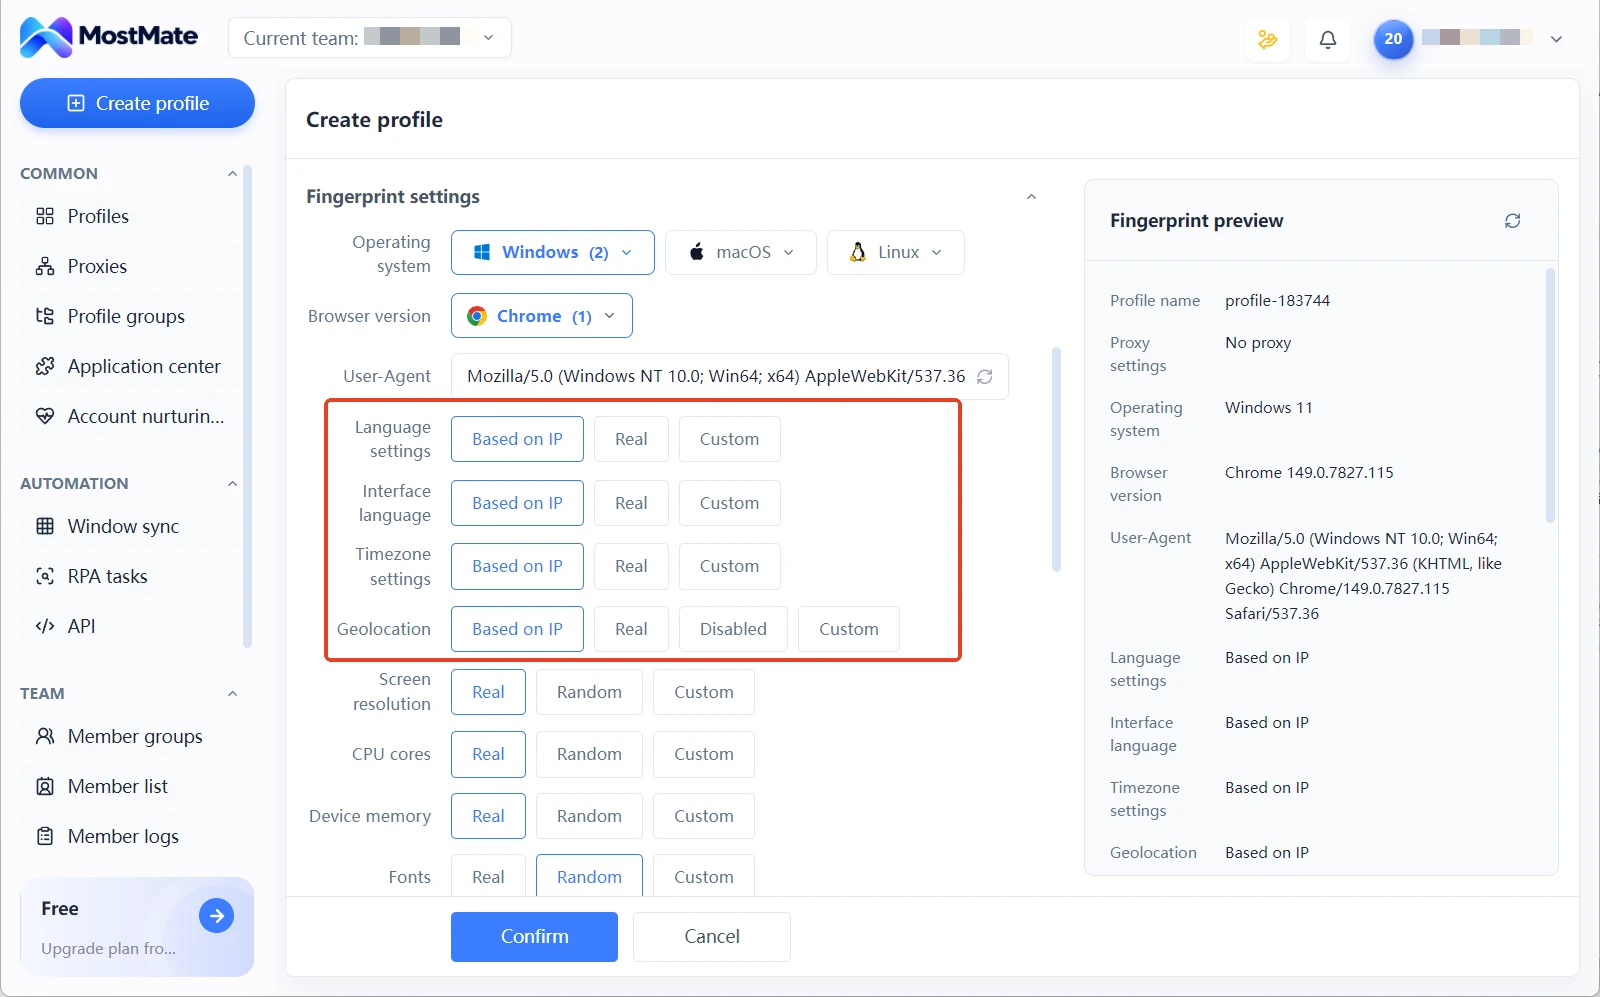
3. Verifică periodic coerența logică. Regiunea ieșirii, parametrii mediului și datele de înregistrare ale contului trebuie să se potrivească pe trei părți; abaterile se prind în faza de configurare, nu când businessul raportează deja probleme.
Exact problema pe care voia s-o rezolve „schimbarea MAC” o înlocuiește acest set de acțiuni. Diferențierea dintre conturi se sprijină pe combinația de mediu și ieșire. Fiecare combinație e stabilă, consemnabilă, predabilă; în lucrul în echipă, cine e în ce mediu și pe ce linie se vede direct din fișă. Parametrii de amprentă se fixează o singură dată în formularul de creare a mediului și apoi rămân nemișcați. Schimbarea frecventă este, în sine, un semnal anormal.
Întrebări frecvente
Poate site-ul să-mi vadă adresa MAC?
Nu. Adresa MAC nu trece de gateway odată cu cererea; ce pot colecta site-urile și serverele platformei este IP-ul public de ieșire și semnalele de la nivelul browserului. MAC-ul îl văd doar actorii locali: routerul local, dispozitivele din aceeași rețea și sondele locațiilor.
Prevenește schimbarea adresei MAC asocierea conturilor?
Nu. Datele de intrare ale evaluării de asociere sunt IP-ul de ieșire și amprenta browserului; MAC-ul nu se află printre ele. Schimbarea MAC-ului rezolvă urmărirea în Wi-Fi public și nu stă pe același plan cu analiza de risc a conturilor.
Se activează randomizarea MAC pe telefon și calculator?
Depinde de scenariu. Pentru dispozitivele care se conectează des la Wi-Fi public, se recomandă activarea: sistemul folosește o adresă aleatorie diferită pentru fiecare rețea, iar riscul ca deplasările să fie legate între ele scade. Pentru dispozitivele de business dintr-o rețea de birou fixă, verifică mai întâi politica de administrare a rețelei, ca să nu fii tratat ca anormal.
Modifică browserul anti-detect adresa MAC?
Nu, nu face parte din atribuțiile lui. Browserul anti-detect administrează parametrii de amprentă și IP-ul de ieșire din cadrul mediului; diferențierea dintre conturi se sprijină pe combinația independentă de semnale a fiecărui mediu, nu pe rescrierea identității plăcii de rețea.
Concluzie
Granița de expunere a adresei MAC este rețeaua locală; randomizarea și schimbarea rezolvă urmărirea de către locații, iar evaluarea de asociere a platformei nu s-a uitat la ea nici măcar o dată. Adevăratele riscuri de asociere ale conturilor stau pe două niveluri, IP-ul de ieșire și amprenta browserului; administrezi aceste două niveluri pe medii și acționezi mai la obiect decât prin orice mișcare la nivel de placă de rețea.
În operațiuni: leagă mai întâi fiecărui mediu o ieșire proxy independentă și testată, apoi lasă parametrii de amprentă să meargă legați de ieșire și să rămână stabili pe termen lung, iar la final consemnează corespondențele în fișa mediului. Pentru alegerea tipului de linie de ieșire, consultă articolul despre IP fix versus IP dinamic. Prezentarea completă a fiecărei capabilități e adunată pe pagina de produs Ce este MostMate. Ca să ridici pe propria mână lanțul mediu, proxy, amprentă, poți începe prin descărcarea MostMate. Mută cel mai important cont pe care îl ai în primul mediu și rulează-l o dată: senzația apare imediat.

MOSTMATE
Gestionare sigură a mai multor conturi, fără complicații
Începe cu primul cont și folosește MostMate pentru operațiuni mai sigure, inteligente și eficiente cu mai multe conturi.
- Profiluri independente. Identități coerente.
- Automatizare AI · Starea conturilor · Operațiuni în echipă



