
Может ли MAC-адрес выдать вас? Реальные границы скрытия и смены MAC
Суть: MAC-адрес виден только на отрезке локальной сети, сайты и платформы его не получают. Официальная документация Microsoft поясняет, что MAC-адрес в пробных сигналах Wi-Fi используется такими местами, как торговые центры, для отслеживания перемещений, и именно от такой локальной слежки защищает случайный аппаратный адрес. При оценке связанности аккаунтов платформа MAC не видит. Ей доступны выходной IP и сигналы отпечатка на уровне браузера. Смена MAC проблему связывания не решает: силы разумнее направить на управление этими двумя слоями.
Это заблуждение ходит по сети давно. Те, кто ведет аккаунты, регулярно встречают в инструкциях совет «хотите избежать связывания, смените MAC», меняют адрес на компьютере, а аккаунты все равно попадают под блокировку вместе. Деньги потрачены, шаги выполнены, направление выбрано неверно. Причина проста: MAC служит идентификатором уровня сетевой карты, и его радиус действия не доходит до публичного интернета. Оценка связанности происходит на другом конце сети, и эти две стороны не встречаются друг с другом в принципе.
MostMate представляет собой антидетект-браузер, в котором параметры отпечатка и выходной IP управляются по окружениям. В этой статье мы используем его рамки управления, чтобы вернуть MAC, IP и отпечаток на их места. Сначала разберем, кому MAC-адрес действительно виден. Затем оценим реальный эффект рандомизации MAC. В конце предложим работающую альтернативу.
Кому виден MAC-адрес: только на отрезке локальной сети
Зона действия MAC-адреса ограничена канальным уровнем, за пределами локальной сети он не следует за трафиком. Когда вы открываете сайт, данные на каждом переходе упаковываются заново. Сервер получает и использует для риск-оценки ваш публичный выходной IP и информацию HTTP-уровня. MAC-адрес завершает свою работу в момент, когда покидает роутер, дальше в интернет-передаче для него места нет. Сайт его не видит, риск-система платформы тоже.
Внутри локальной сети картина противоположная. Роутер видит MAC каждого устройства, устройства одной сети Wi-Fi видят друг друга. Датчики в торговых центрах и кафе работают именно на этом уровне.
Об этом сказано в документации Microsoft по подключению к Wi-Fi в Windows: сигналы, которые устройство рассылает при поиске сетей, содержат уникальный физический аппаратный адрес, а некоторые заведения применяют его для отслеживания перемещений. Случайные аппаратные адреса созданы именно как мера против таких сценариев. Apple описывает механизм того же направления в документе поддержки для iPhone и Mac: функция Private Wi-Fi Address использует для каждой сети Wi-Fi отдельный случайный адрес, снижая отслеживание между сетями.
Когда ясно, кто именно может видеть MAC, у вопроса экспозиции появляется ответ. MAC раскрывается оператору локальной сети, устройствам той же сети и датчикам заведений, а не платформе, в которую вы входите.
| Параметр | MAC-адрес | Сигналы риск-контроля платформы |
|---|---|---|
| Кто видит | роутер, устройства сети, датчики заведений | серверная сторона сайта и платформы |
| Радиус передачи | внутри локальной сети, за шлюз не выходит | доступен с каждым запросом |
| Способ изменения | рандомизация MAC или ручная правка | выходной IP и отпечаток по окружениям |
Что решает рандомизация MAC и смена адреса, а что нет
Рандомизация MAC полезна как функция, только решаемые ею задачи не связаны со связыванием аккаунтов. Польза охватывает два сценария. Слежение за перемещениями в общедоступных сетях Wi-Fi: система выдает для каждой сети новый случайный адрес, и датчики торгового центра не могут связать одного человека в разных местах. Опознание внутри одной сети: подключаясь к незнакомой локальной сети, вы не раскрываете настоящий аппаратный идентификатор, и риск, что его запишут соседние устройства, снижается. Оба сценария актуальны в дороге, в момент, когда ноутбук подключается к Wi-Fi аэропорта или отеля.
Чего рандомизация не решает, стоит проговорить прямо. В списке входных данных для оценки связанности графы MAC нет, поэтому сколько ни меняй адрес, наблюдения платформы не сдвинутся ни на символ. Справедливо и обратное: устройство, где MAC ни разу не меняли, спокойно ведет аккаунты годами, если выходной IP и отпечаток браузера настроены аккуратно. Эти события независимы, и вкладываться в MAC означает оплачивать несуществующую проблему.
Есть и редко обсуждаемый побочный эффект. Если системная рандомизация настроена грубо, идентичность устройства внутри одной сети может «дрейфовать». Некоторые корпоративные сети воспринимают часто меняющиеся MAC как признак аномалии. Для рабочих устройств в офисной сети перед выключением или включением таких переключателей сначала уточните политику у администраторов сети.
Платформа смотрит на два других слоя: выходной IP и отпечаток браузера
Оценка связанности стартует в момент прибытия запроса, и входные сигналы сосредоточены в двух слоях.
- Первый слой охватывает сетевой выход: с какого публичного IP уходит запрос, относится ли он к дата-центру или к жилому сектору, сколько аккаунтов делят один выход. Сигналы на стороне IP платформа видит в деталях. Долгое совместное использование одного выхода несколькими аккаунтами служит самым прямым свидетельством связанности.
- Второй слой представлен отпечатком браузера: Canvas, список шрифтов, параметры экрана и другие сигналы в совокупности формируют портрет устройства, который можно сравнивать между сессиями. Какие данные стоит разделять по аккаунтам, разобрано в статье механизм и границы изоляции окружений, здесь повторять не будем.
Общее у сигналов обоих слоев то, что они реально доступны на пути запроса, и платформа собирает их без каких-либо дополнительных средств. MAC в этом списке не значится никогда. Путаница между этими слоями и MAC образует почву, на которой растут утверждения вроде «смените MAC, чтобы избежать связывания».
Одно исключение заслуживает отдельного упоминания. Обнаружение локального IP через WebRTC является единственной лазейкой в браузере, через которую можно добраться до внутренних сетевых данных. Наружу утекает внутренний адрес, а не MAC, однако это доказывает, что браузер действительно способен вынести наружу намеки сетевого уровня. Способ обработки понятен: полный путь проверки описан в статье проверка и настройка утечек WebRTC, достаточно отключить соответствующий канал в настройках окружения.
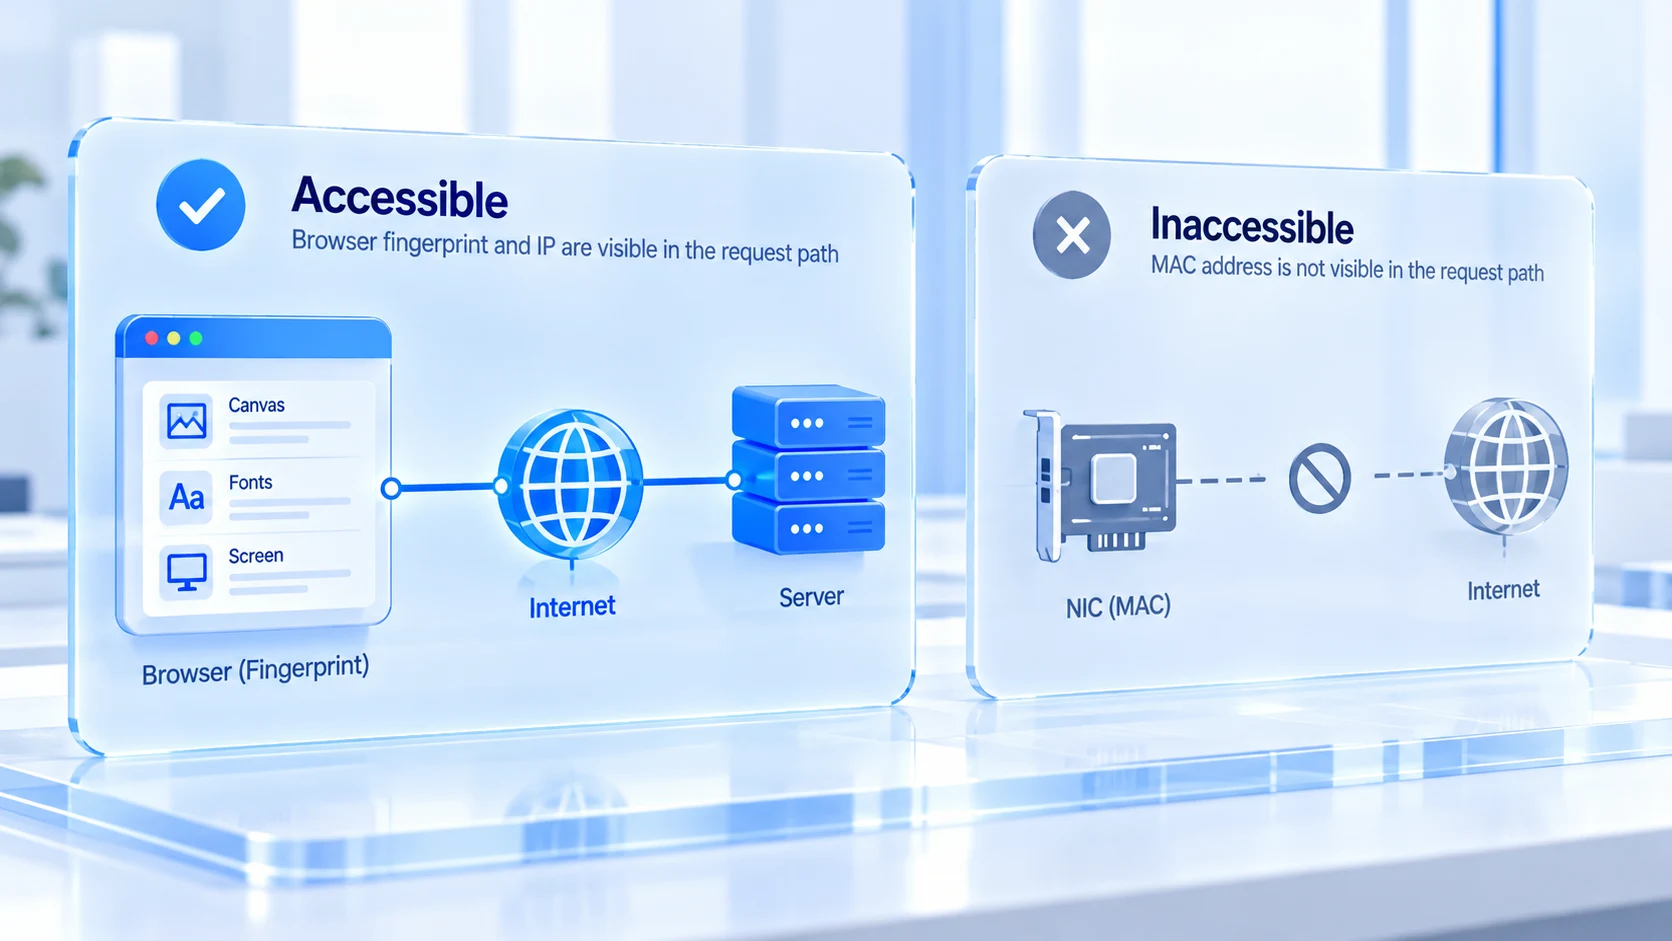
Граница между антидетект-браузером и MAC: управляем слоем браузера, не трогаем сетевую карту
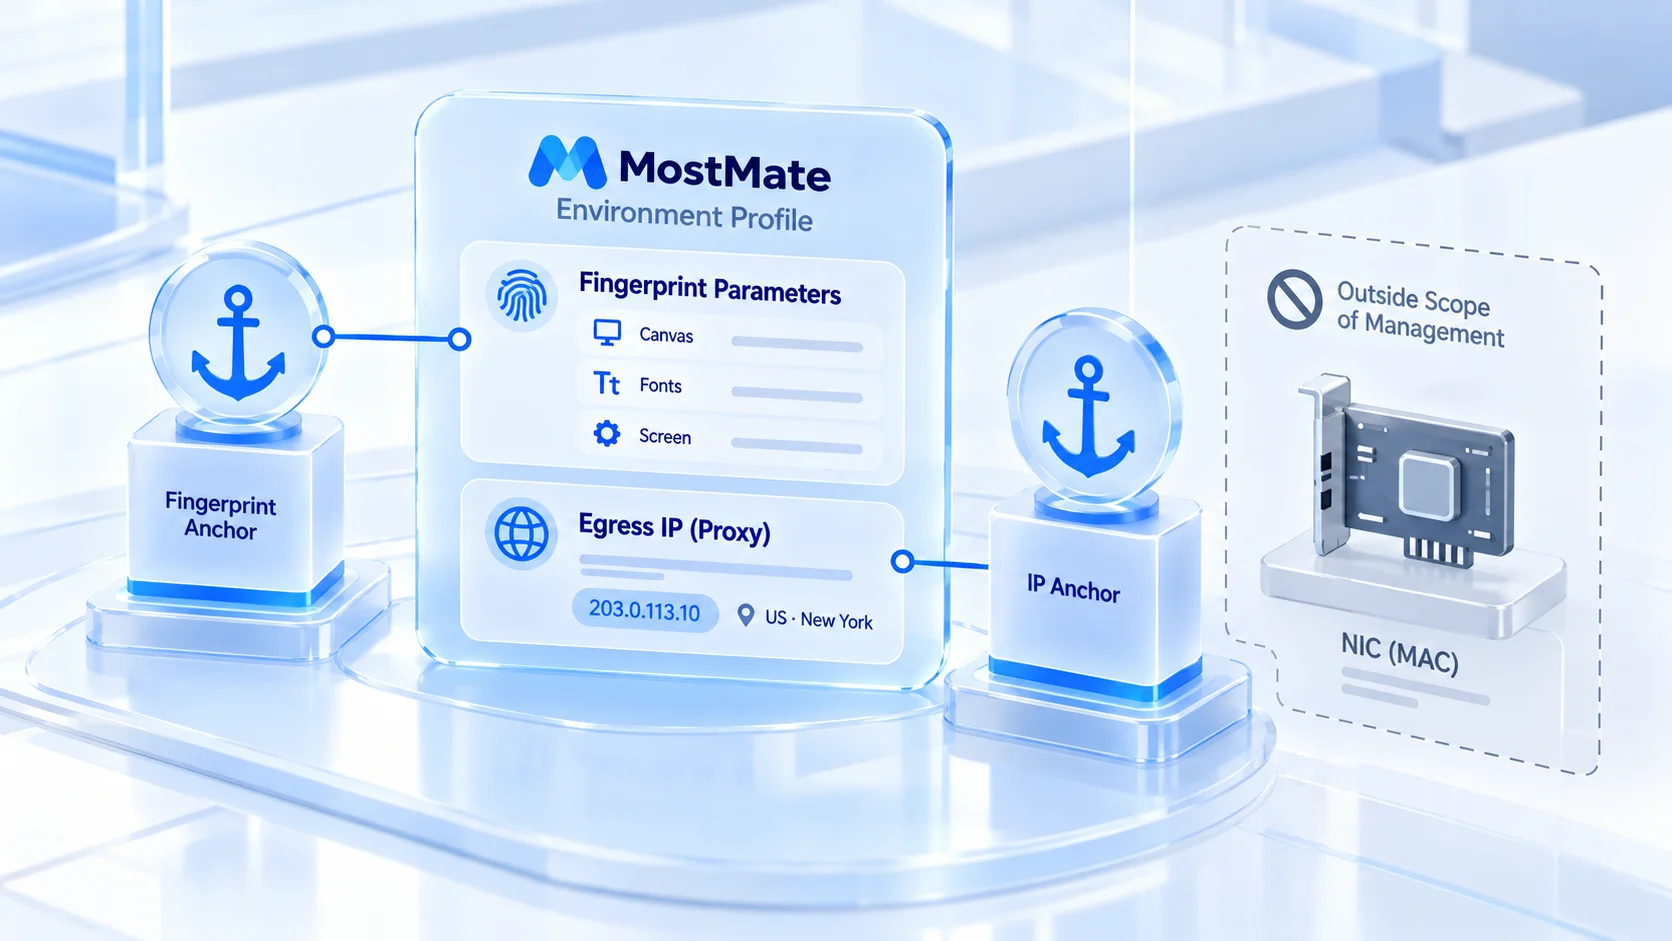
Когда граница обозначена, инструмент перестанет применяться мимо цели. Антидетект-браузер управляет сигналами внутри среды браузера, тогда как MAC принадлежит уровню сетевой карты и в зону управления не входит, и ни один популярный антидетект-браузер не заявляет, что меняет его. MostMate управляет уровнем окружений: у каждого окружения собственные параметры отпечатка и выходной IP, сигналы устройства, заданные при создании окружения, долго остаются стабильными, а вместе с привязкой прокси связь выхода и отпечатка ясно зафиксирована в профиле окружения.
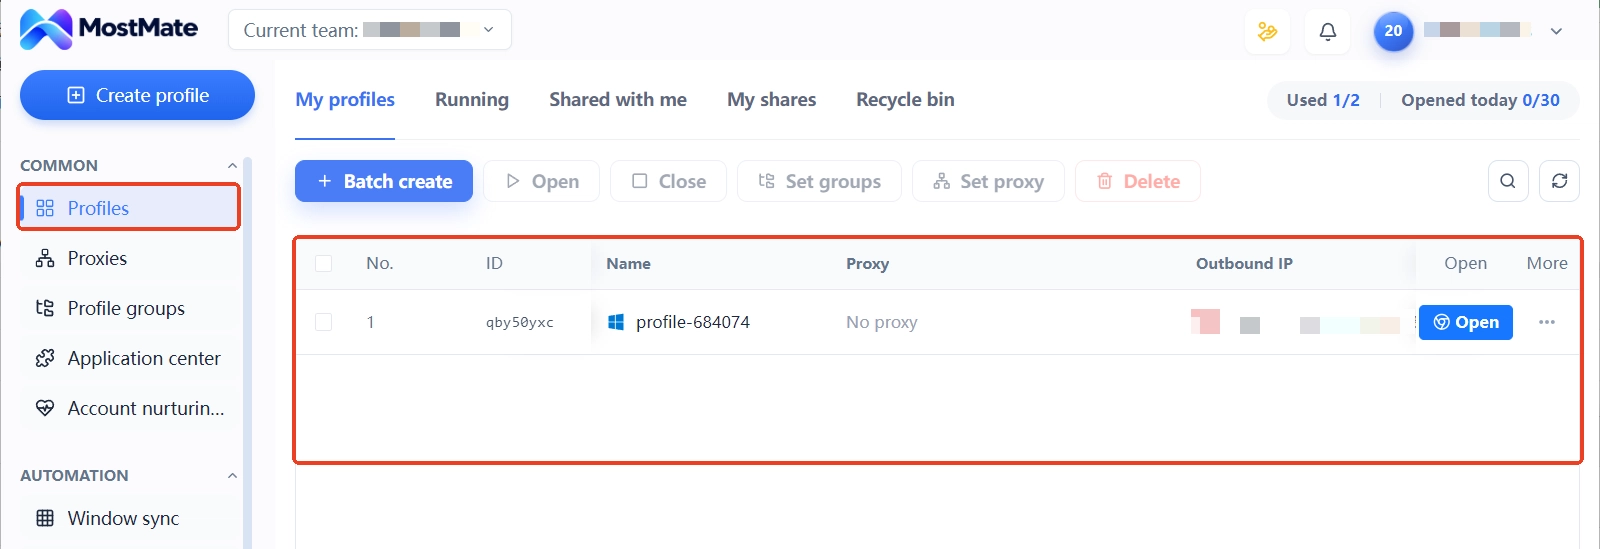
На уровне операций последовательность действий вокруг двух слоев сигналов несложная:
1. Выберите тип выхода и добавьте прокси. Частный сектор или дата-центр, статический или динамический, выбирайте по этапу бизнеса, а после добавления запустите тест, чтобы выход совпадал с пометкой.
2. Разведите окружения и свяжите параметры. Часовой пояс, язык и геолокация генерируются в связке с выходным IP, сетевые профили окружений не пересекаются.
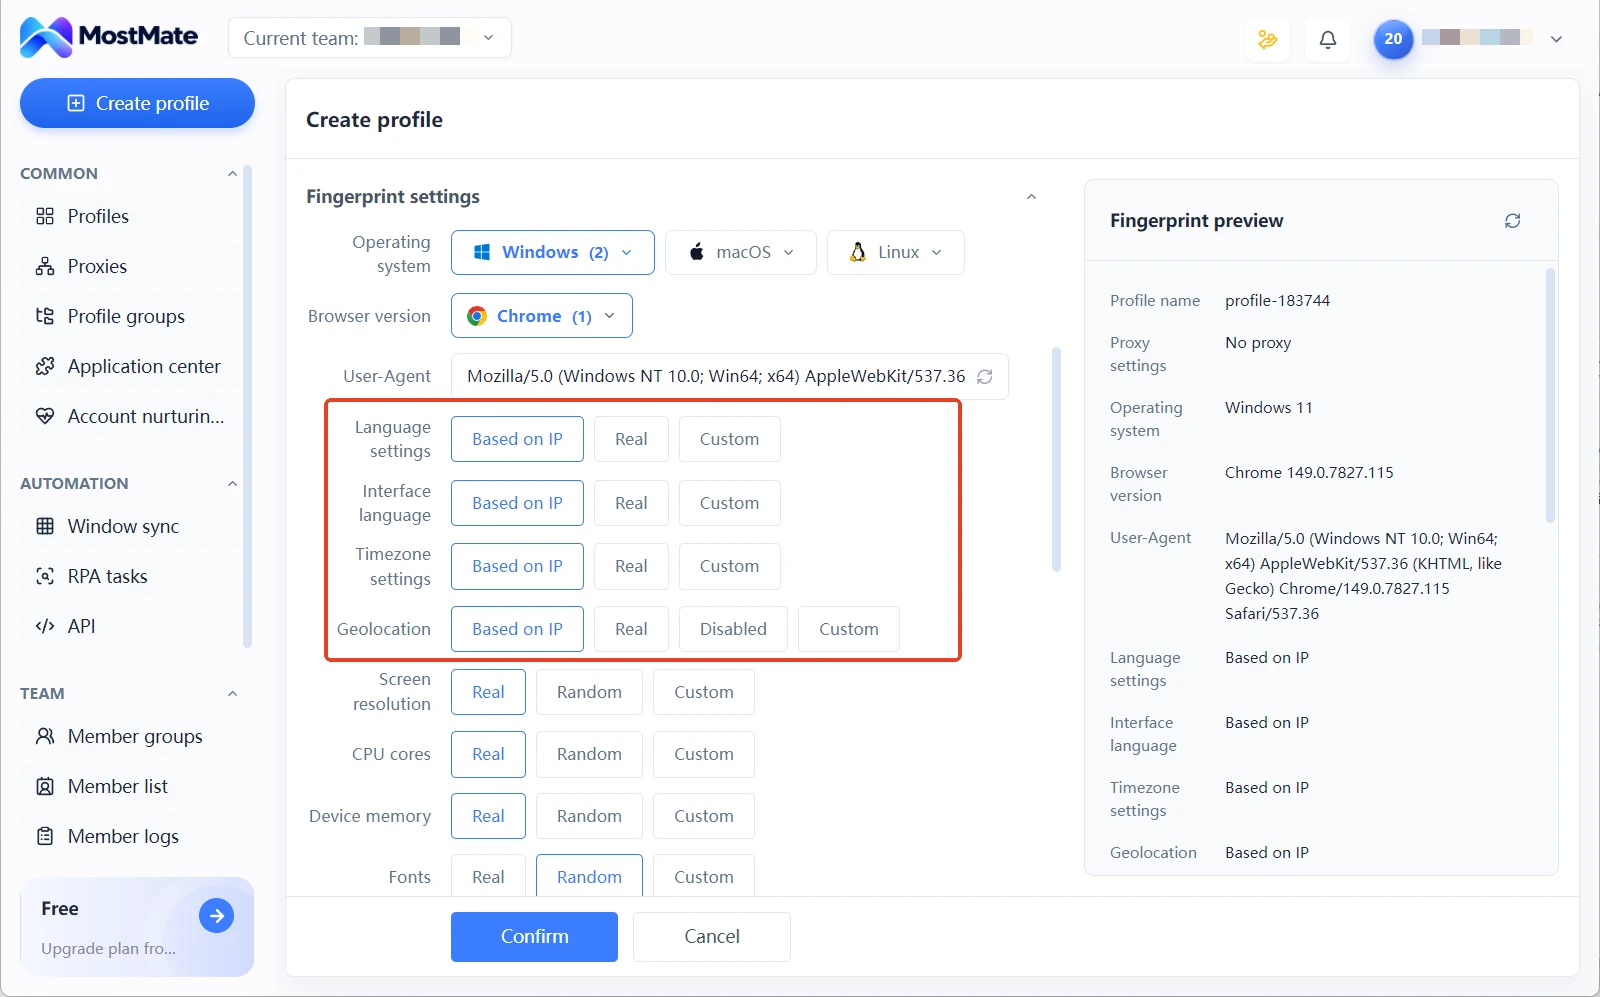
3. Регулярно сверяйте логическую согласованность. Регион выхода, параметры окружения и регистрационные данные аккаунта должны сходиться, расхождения лучше ловить на этапе настройки, а не по жалобам бизнеса.
Именно задачу, которую пытаются решить сменой MAC, заменяет эта последовательность. Аккаунты различаются сочетанием окружения и выхода. Каждое сочетание стабильно, фиксируется и передается коллегам: при командной работе видно из профиля, кто в каком окружении и по какой линии работает. Параметры отпечатка задаются один раз в форме создания окружения и дальше не меняются, потому что частые изменения сами по себе служат аномальным сигналом.
Частые вопросы
Видит ли сайт мой MAC-адрес?
Нет. MAC-адрес не покидает шлюз вместе с запросом, а сервер сайта и платформы собирает публичный выходной IP и сигналы уровня браузера. MAC видят только локальные участники: роутер, устройства той же сети и датчики заведений.
Может ли смена MAC-адреса уберечь аккаунты от связывания?
Нет. Входными данными для оценки связанности служат выходной IP и отпечаток браузера, MAC среди них отсутствует. Смена MAC решает проблему слежки за перемещением в общедоступном Wi-Fi и к риск-контролю аккаунтов отношения не имеет.
Включать ли рандомизацию MAC на телефоне и компьютере?
Зависит от сценария. Устройствам, которые часто подключаются к общедоступному Wi-Fi, включение рекомендуется: система применяет для каждой сети свой случайный адрес, и риск связать перемещения снижается. Для рабочих устройств в постоянной офисной сети сначала уточните политику администрирования сети, чтобы не попасть в аномалии.
Меняет ли антидетект-браузер MAC-адрес?
Нет, это вне его задач. Антидетект-браузер управляет параметрами отпечатка и выходным IP внутри окружения, а аккаунты различаются собственным набором сигналов каждого окружения, без переписывания идентификатора сетевой карты.
Заключение
Граница экспозиции MAC-адреса проходит по локальной сети, рандомизация и смена адреса закрывают вопрос слежки на уровне заведений, а платформа при оценке связанности не смотрит на MAC ни разу. Реальный риск связывания аккаунтов сосредоточен в двух слоях, выходном IP и отпечатке браузера, и управление этими слоями по окружениям работает точнее любых манипуляций с сетевой картой.
На практике сначала привяжите к каждому окружению отдельный проверенный прокси-выход, затем свяжите параметры отпечатка с выходом и держите их стабильными, а в конце зафиксируйте соответствия в профиле окружения. Выбор типа линии выхода описан в статье статический IP или динамический. Полный обзор возможностей собран на странице продукта что такое MostMate. Чтобы собрать цепочку окружения, прокси и отпечатка своими руками, начните со страницы загрузки MostMate. Перенесите самый важный аккаунт в первое окружение, и ощущение придет после первого же прогона.

MOSTMATE
Безопасное управление аккаунтами — это просто
Начните с первого аккаунта и выстройте с MostMate более безопасную, умную и эффективную работу с несколькими аккаунтами.
- Независимые профили. Согласованные цифровые идентичности.
- ИИ-автоматизация · Состояние аккаунтов · Командная работа



