
Wordt je MAC-adres blootgegeven? Wat verbergen en wijzigen echt doen
Kernconclusie: het MAC-adres is alleen zichtbaar op het stukje lokaal netwerk; websites en platforms krijgen het niet te zien. In de officiële documentatie van Microsoft staat dat het MAC-adres in Wi-Fi probesignalen door plekken als winkelcentra kan worden gebruikt om bewegingen te volgen, en juist tegen dat lokale volgen beschermt een willekeurig hardwareadres. De koppelingsbeoordeling van een platform ziet het MAC-adres niet. Wat het ziet, is het exit-IP en de fingerprintsignalen op browserniveau. De MAC wijzigen lost accountkoppeling niet op. Zet die inspanning in op het goed beheren van deze twee lagen: dat is de actie die bij het probleem past.
Dit misverstand is wijdverspreid. Wie accounts runt, ziet in tutorials regelmatig staan dat koppeling wordt voorkomen door de MAC te wijzigen, past het adres van de computer aan, en worden de accounts alsnog gekoppeld. Geld uitgegeven, actie ondernomen, richting fout. De reden is niet moeilijk te begrijpen: de MAC is een identificatie op het niveau van de netwerkkaart en reikt niet tot het openbare internet. De koppelingsbeoordeling vindt plaats aan de andere kant van het openbare internet; beide kanten hebben elkaar van begin tot eind nooit gezien.
MostMate is een fingerprintbrowser die fingerprintparameters en exit-IP per omgeving beheert. Dit artikel leunt op die beheergrens om MAC, IP en fingerprint ieder op zijn eigen plek te zetten. Eerst aan wie het MAC-adres precies wordt blootgesteld. Daarna wat randomisatie echt doet. En tot slot een alternatief plan.
Aan wie geeft het MAC-adres zich prijs: alleen op het lokale netwerk
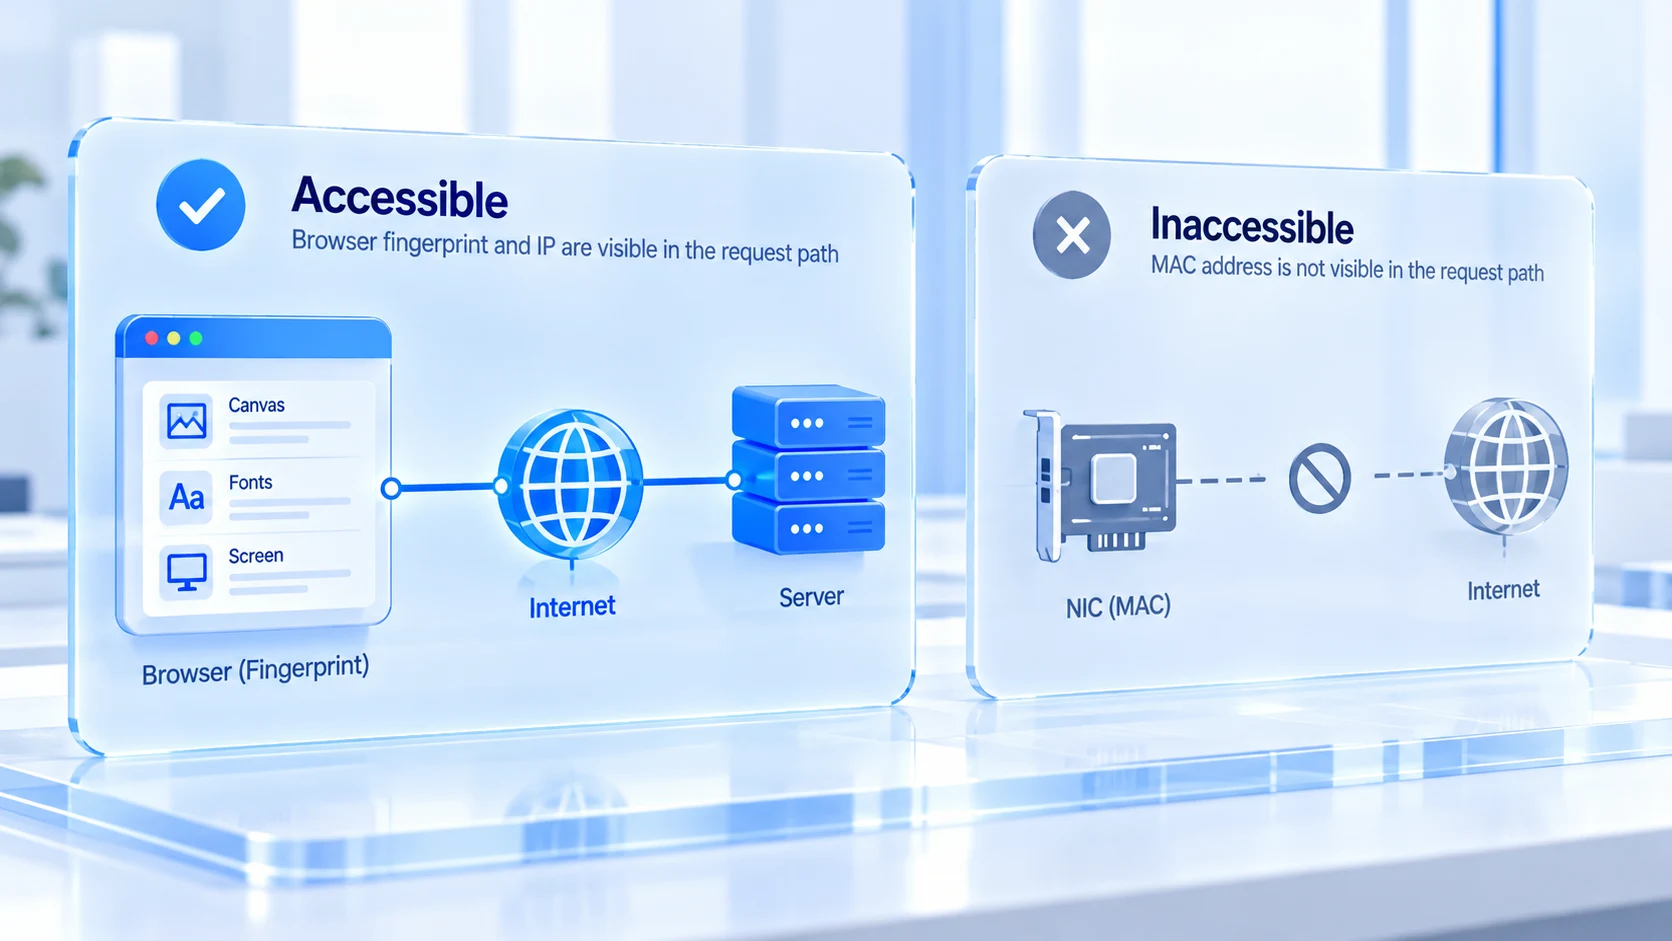
De werking van het MAC-adres stopt bij de link-laag; buiten het lokale netwerk reist het niet mee. Bij een bezoek aan een website wordt de data van elk verzoek bij elke hop opnieuw ingepakt. Wat de doelserver binnenkrijgt en in de risicobeoordeling verwerkt, is je openbare exit-IP en de informatie op HTTP-niveau. Het MAC-adres heeft zijn taak voltooid op het moment dat het de router verlaat; in de rest van het transport over internet is er geen plaats voor. De website ziet het niet, en het risicosysteem van het platform net zomin.
Op het lokale netwerk ziet de wereld er heel anders uit. De router ziet de MAC van elk apparaat, en apparaten op hetzelfde Wi-Fi netwerk zien elkaar. Ook de probes van winkelcentra en cafés werken op die laag.
Microsoft legt het uit in de documentatie over Wi-Fi op Windows: de signalen die een apparaat uitzendt bij het scannen van netwerken bevatten het unieke fysieke hardwareadres, en sommige locaties gebruiken dat om bewegingen te volgen. Het willekeurige hardwareadres is precies de tegenmaatregel voor dit soort situaties. Apple biedt in de supportdocumentatie voor iPhone en Mac een mechanisme in dezelfde richting: met Private Wi-Fi Address gebruikt het apparaat voor elk Wi-Fi netwerk een ander willekeurig adres, zodat volgen over netwerken heen lastiger wordt.
Houd de kijkers uit elkaar en de blootstellingsvraag heeft een antwoord. De MAC stelt zich bloot aan de beheerder van het lokale netwerk en aan apparaten in hetzelfde netwerk, niet aan het platform waarop je inlogt.
| Vergelijkingspunt | MAC-adres | Risicosignalen van het platform |
|---|---|---|
| Wie kan het zien | Lokale router, apparaten, probes | Webservers en platformbackends |
| Reikwijdte | Lokaal, niet voorbij de gateway | Bereikt de server met elk verzoek |
| Manier om te wijzigen | MAC-randomisatie of handmatige aanpassing | Exit-IP en fingerprint, per omgeving |
Wat randomisatie en MAC wijzigen wél oplossen, en wat niet
MAC-randomisatie is een nuttige functie, maar het probleem dat ze oplost heeft niets met accountkoppeling te maken. Twee categorieën lossen zich er wel mee op. Het volgen van bewegingen op openbare Wi-Fi leunt op het feit dat het systeem per netwerk een ander willekeurig adres gebruikt; de probe van een winkelcentrum kan dezelfde persoon op verschillende plekken niet aan elkaar knopen. En identificatie door apparaten in hetzelfde netwerk: sluit je aan op een onbekend LAN, dan stel je je echte hardware-identificatie niet bloot en daalt het risico dat apparaten je noteren. Die twee categorieën betalen zich uit onderweg: op het moment dat je laptop verbinding maakt met het Wi-Fi van een vliegveld of hotel.
Wat niet oplost, moet volledig gezegd worden. Op de lijst met invoer voor de koppelingsbeoordeling van een platform staat geen kolom MAC; hoe vlijtig je het adres ook wisselt, wat het platform aan de andere kant observeert verandert geen letter. Andersom geldt: een apparaat dat de MAC nooit heeft gewijzigd, kan accounts jarenlang stabiel houden zolang het exit-IP en de browserfingerprint goed beheerd worden. Het zijn twee onafhankelijke gebeurtenissen; je energie in de MAC steken is betalen voor een probleem dat niet bestaat.
Er is ook een bijwerking waar zelden over gesproken wordt. Als systeembrede MAC-randomisatie rommelig is ingericht, kan de identiteit van een apparaat binnen hetzelfde netwerk gaan schuiven. Sommige bedrijfsnetwerken behandelen een MAC die vaak verandert als afwijkend signaal. Voor zakelijke apparaten in een kantooromgeving: stem eerst het beleid af met de netwerkbeheerder voordat je dit soort schakelaars willekeurig aan en uit zet.
Het platform kijkt naar twee andere lagen: exit-IP en browserfingerprint
De koppelingsbeoordeling van het platform begint zodra het verzoek binnenkomt, en de ingangssignalen zitten geconcentreerd in twee lagen.
- De eerste laag is de netwerkexit: vanaf welk openbaar IP het verzoek vertrekt, datacenter of residentieel, en hoeveel accounts dezelfde exit delen. De signalen aan IP-kant zijn voor het platform glashelder. Meerdere accounts die lang op dezelfde exit zitten, is het meest directe bewijs in de koppelingsbeoordeling.
- De tweede laag is de browserfingerprint: signalen zoals Canvas, de lijst met lettertypen en schermparameters vormen samen een apparaatprofiel dat over sessies heen te vergelijken is. In het mechanisme en de grenzen van omgevingsisolatie stond al welke data per account gescheiden hoort te zijn; daar gaan we hier niet weer op in.
Wat beide lagen gemeen hebben: ze liggen echt op de route van het verzoek en het platform kan ze zonder enig extra middel verzamelen. De MAC staat nooit op die lijst geweest. De verwarring tussen deze twee lagen en de MAC is de voedingsbodem waarop adviezen als "wijzig de MAC om koppeling te voorkomen" kunnen rondzingen.
Eén uitzondering verdient aparte aandacht. De lokale IP-probing van WebRTC is het enige gaatje in de browser dat informatie uit het interne netwerk kan raken. Wat lekt is een intern adres, geen MAC, maar het bewijst wel dat een browser netwerksporen naar buiten kan meenemen. De oplossing is ook helder: in de check en instellingen voor WebRTC-lekkage staat een complete routekaart; in de omgevingsconfiguratie zet je het betreffende kanaal gewoon uit.
Fingerprintbrowser en MAC: de browserlaag beheren, de netwerkkaart onaangeroerd
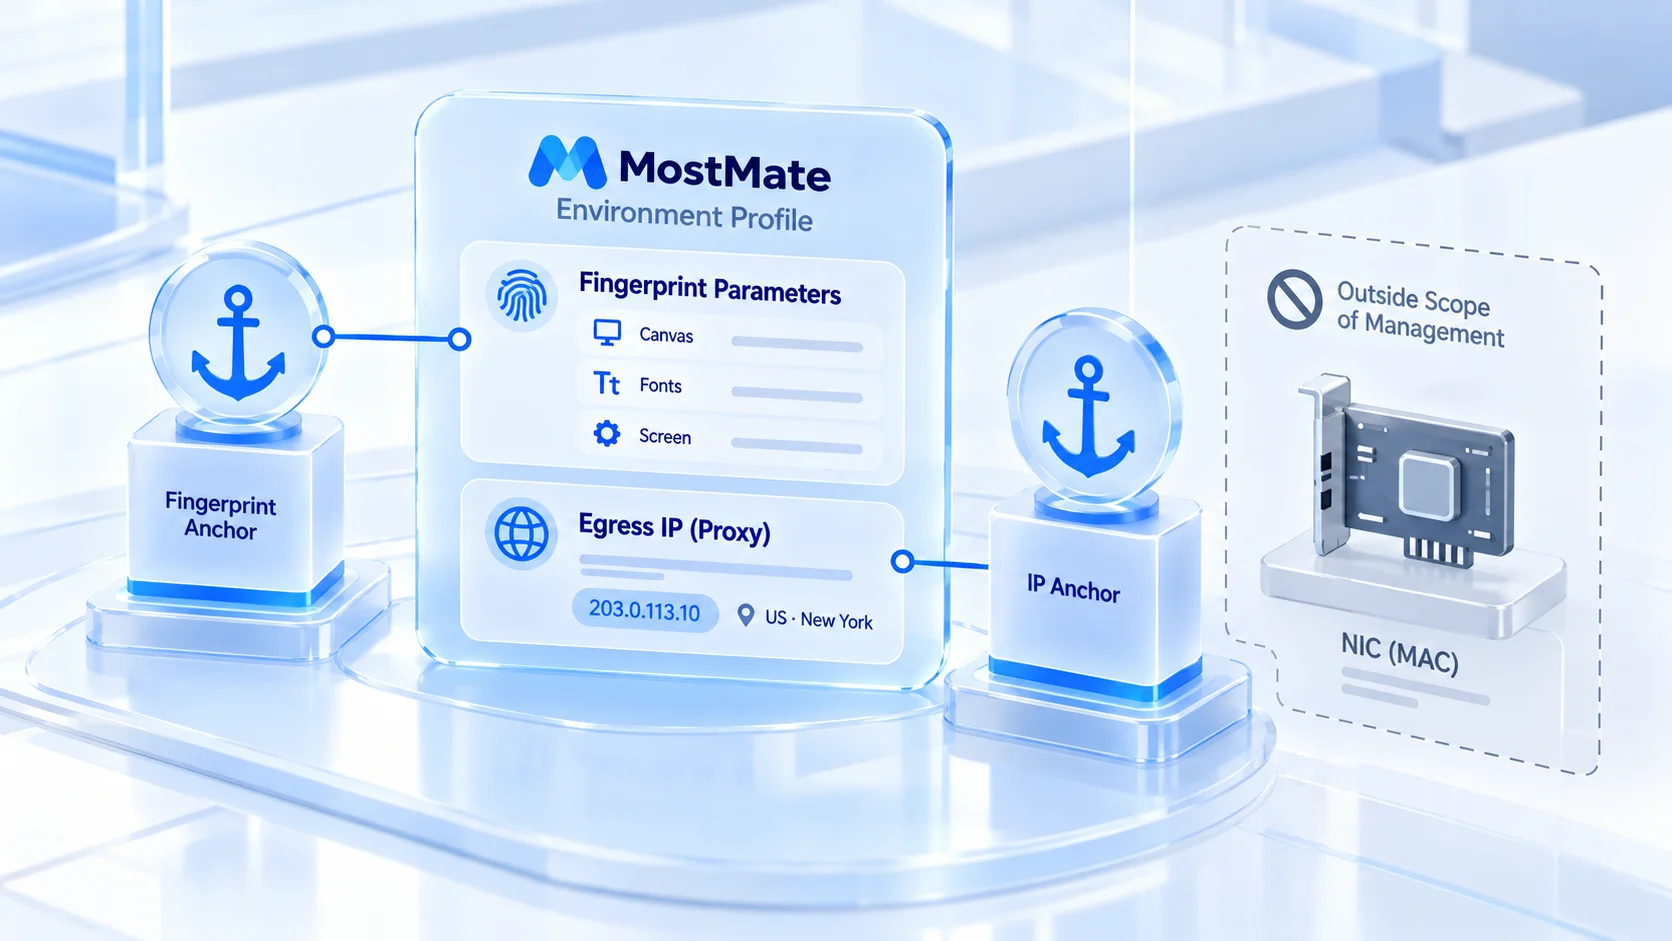
Zit de grens eenmaal vast, dan loopt het gebruik van de tool niet uit de pas. Een fingerprintbrowser beheert signalen binnen de browseromgeving; de MAC hoort bij de netwerkkaart en valt buiten het beheerbereik, en geen enkele gangbare fingerprintbrowser beweert dat hij die heeft aangepast. MostMate beheert de omgevingslaag: de fingerprintparameters en het exit-IP van elke omgeving zijn onafhankelijk, de apparaatsignalen die bij het aanmaken van een omgeving vastgelegd worden blijven lang stabiel, en met proxybinding staat in het omgevingsprofiel precies welke exit bij welke fingerprint hoort.
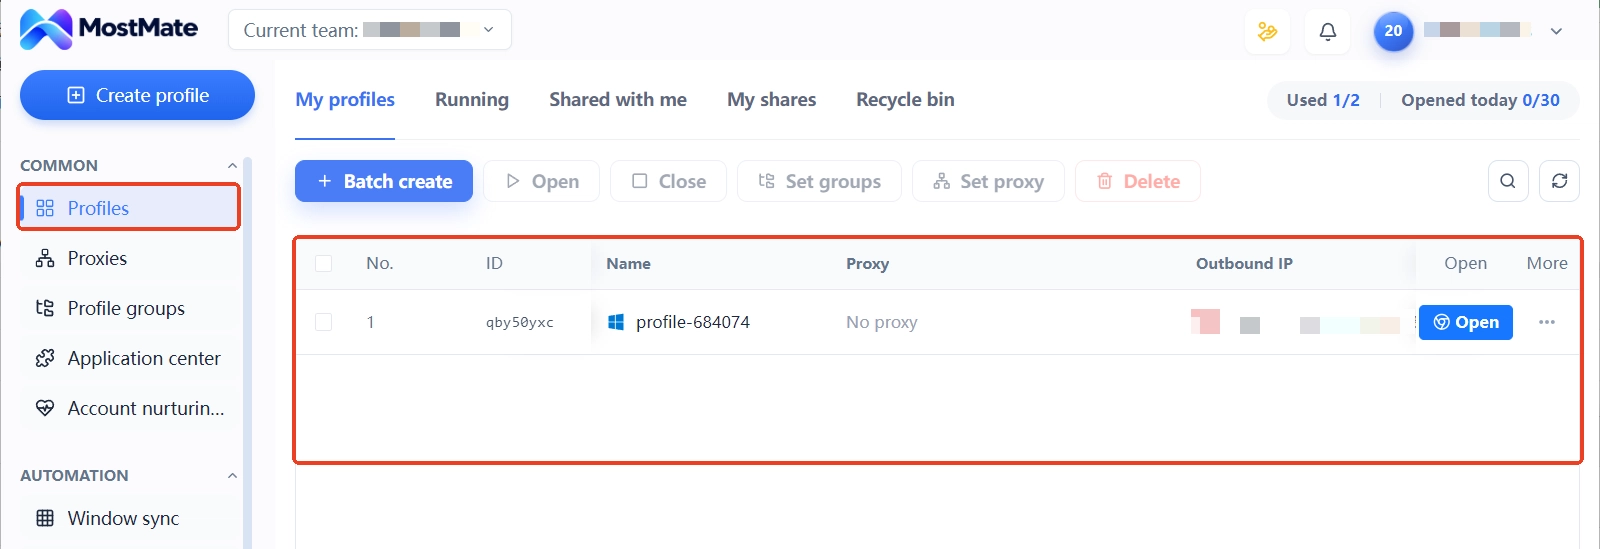
In de praktijk is de reeks handelingen rond deze twee lagen niet ingewikkeld:
1. Kies het type exit en voer de proxy in. Residentieel of datacenter, vast of dynamisch, dat hangt af van de fase van je business; draai na het invoeren één test om te bevestigen dat de exit overeenkomt met het label.
2. Wijs omgevingen toe en koppel de parameters. Tijdzone, taal en geolocatie worden meebewegend met het exit-IP gegenereerd, en de netwerkprofielen van de omgevingen zijn onderling onafhankelijk.
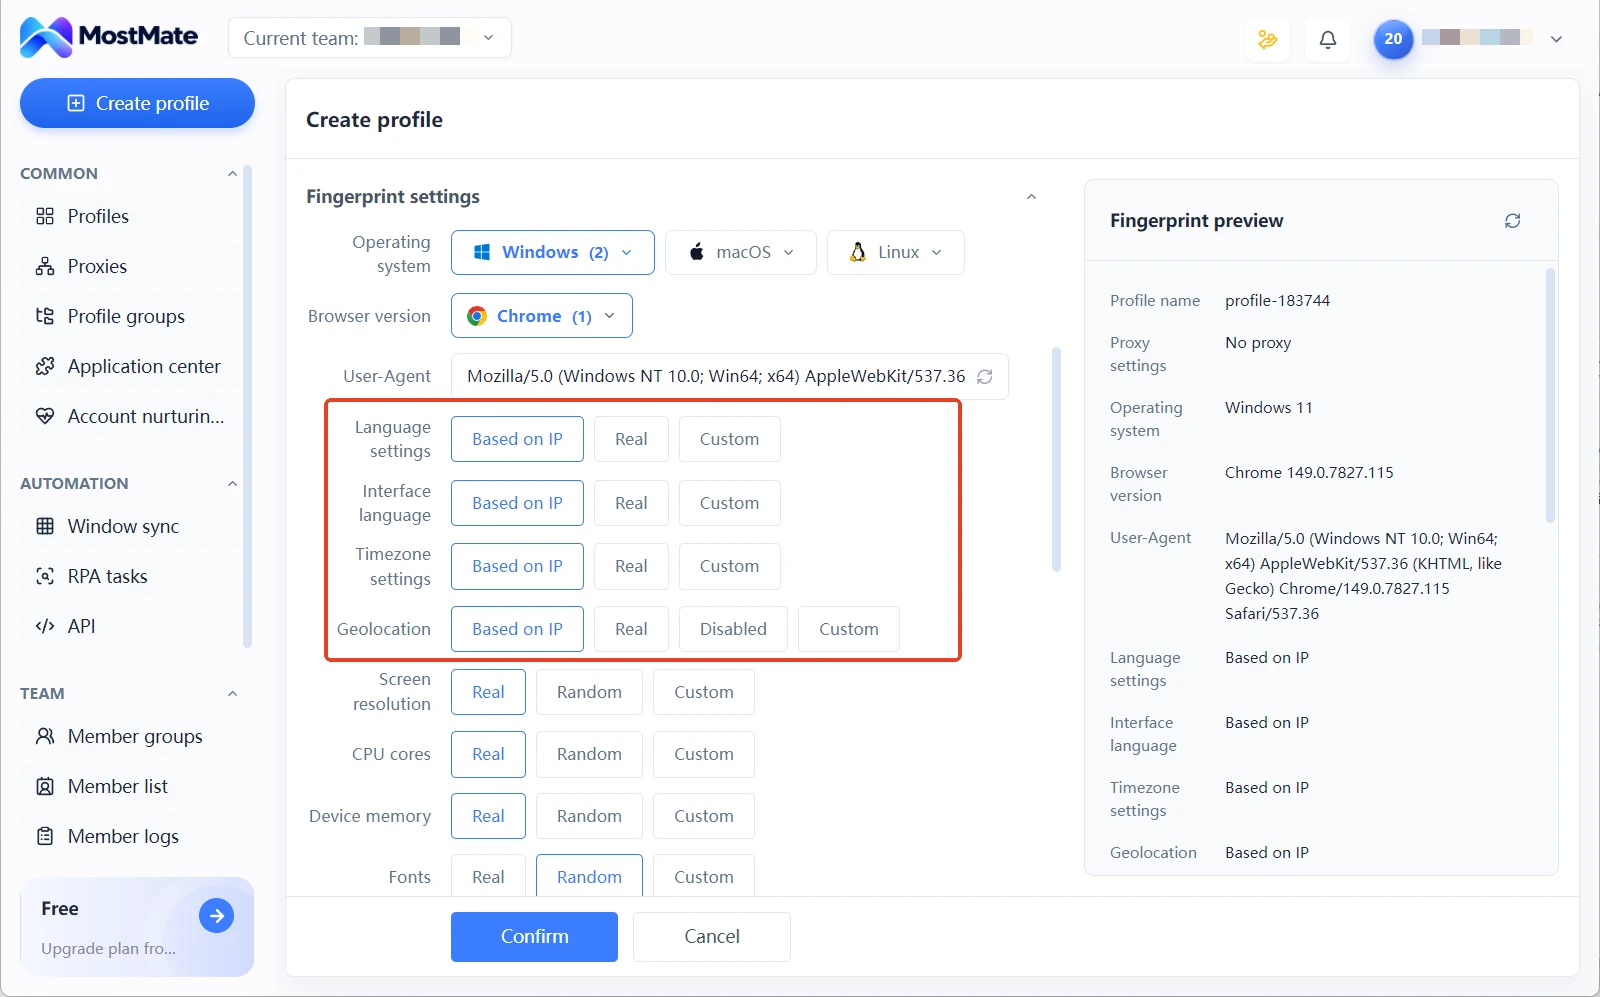
3. Controleer periodiek of alles logisch klopt. Exitregio, omgevingsparameters en de registratiegegevens van het account moeten aan drie kanten op elkaar aansluiten; afwijkingen vind je dan in de configuratiefase, en niet pas als de business een storing meldt.
Wat deze reeks handelingen vervangt, is precies het probleem waar de MAC-wijziging op mikt. Het onderscheid tussen accounts rust op de combinatie van omgeving en exit. Elke combinatie is stabiel, vast te leggen en over te dragen; in teamsamenwerking zie je uit het profiel meteen wie in welke omgeving zit en over welke lijn loopt. De fingerprintparameters stel je één keer in bij het aanmaken van de omgeving en daarna raken ze niet meer aan. Vaak wisselen is op zichzelf al een afwijkend signaal.
Veelgestelde vragen
Kan een website mijn MAC-adres zien?
Nee. Het MAC-adres passeert de gateway niet met een verzoek mee; wat websites en platformservers kunnen verzamelen is het openbare exit-IP en de signalen op browserniveau. Alleen lokale partijen zien de MAC: de router, apparaten in hetzelfde netwerk en de probes van een locatie.
Voorkomt het wijzigen van het MAC-adres accountkoppeling?
Nee. De invoer voor de koppelingsbeoordeling is het exit-IP en de browserfingerprint; de MAC zit daar niet bij. De MAC wijzigen lost het volgen op openbare Wi-Fi op en speelt geen enkele rol in het risicobeheer van accounts.
Moet je de MAC-randomisatie op telefoon en computer aanzetten?
Dat hangt van de situatie af. Voor apparaten die vaak op openbare Wi-Fi zitten wordt het aangeraden: het systeem gebruikt per netwerk een ander willekeurig adres, waardoor het lastiger wordt om je bewegingen aan elkaar te knopen. Voor zakelijke apparaten op een vast kantoor netwerk geldt: stem eerst het netwerkbeleid af voordat je het aanzet, zodat je niet als afwijkend wordt gemarkeerd.
Past een fingerprintbrowser het MAC-adres aan?
Nee, dat hoort niet bij het werk. Een fingerprintbrowser beheert fingerprintparameters en exit-IP binnen de omgeving; het onderscheid tussen accounts komt uit de onafhankelijke signaalcombinatie van elke omgeving, niet uit het herschrijven van de identiteit van de netwerkkaart.
Tot slot
De blootstellingsgrens van het MAC-adres ligt op het lokale netwerk; randomisatie en wijzigen lossen het volgen door locaties op, en de koppelingsbeoordeling van een platform heeft er geen enkele keer naar gekeken. De echte koppelingsrisico's van accounts zitten in twee lagen, het exit-IP en de browserfingerprint; beheer die twee lagen goed per omgeving en je doet meer voor de zaak dan met welke actie op netwerkkaartniveau dan ook.
Praktisch gezien: geef eerst elke omgeving een eigen, geteste proxy-exit; laat daarna de fingerprintparameters met de exit meebewegen en lang stabiel blijven; leg ten slotte de koppelingen vast in het omgevingsprofiel. Voor de keuze van het type exitlijn kun je terecht bij vast IP of dynamisch IP. Een volledige introductie van alle functies staat op de productpagina Wat is MostMate. Wil je de keten van omgeving, proxy en fingerprint zelf opzetten, begin dan met MostMate downloaden. Stop je belangrijkste account in de eerste omgeving, draai het één keer, en je voelt meteen hoe het werkt.

MOSTMATE
Veilig meerdere accounts beheren, heel eenvoudig
Begin met je eerste account en bouw met MostMate aan veiligere, slimmere en efficiëntere multiaccountactiviteiten.
- Onafhankelijke profielen. Consistente identiteiten.
- AI-automatisering · Accountgezondheid · Teamwerk



