
MACアドレスは外部に見えるのか?隠す・変更する本当の効果と限界
要点:MACアドレスが見えるのはローカルネットワークの区間だけ。Webサイトもプラットフォームも取得できない。マイクロソフトの公式ドキュメントは、Wi-Fiの探索信号に含まれるMACアドレスが商業施設などで行動追跡に使われるケースを説明しています。対策として、ランダムハードウェアアドレスが紹介されています。プラットフォームの紐付け判定はMACを見ません。見えるのは、送信元IPとブラウザ層の指紋信号です。MACを変更してもアカウントの紐付けは解決しません。この2層を管理する方向に力を注ぐのが、症状に合った対処です。
この誤解はよく見かけます。複数アカウントを運用する人は「紐付け防止にはMACの変更が必要」という解説を目にします。PCのアドレスを変更しても、アカウントは結局まとめて停止されます。費用も手間もかかり、方向だけが間違っていました。理由は簡単です。MACはネットワークカード層の識別子で、届く範囲がローカルで止まります。プラットフォームの紐付け判定はインターネットの向こう側で行われ、両者は最初から最後まで一度も出会いません。
MostMateは、環境ごとに指紋パラメータと送信元IPを管理するフィンガープリントブラウザです。この記事ではその管理境界を借りて、MAC・IP・指紋という3層をそれぞれの位置に戻します。まずMACが誰に見えるのか。次にランダム化の実際の効果。最後に対案を一式示します。
MACアドレスは誰に見えるのか:ローカルネットワークの区間だけ
MACアドレスの有効範囲はリンク層で、ローカルネットワークを出ると追従しません。Webサイトにアクセスすると、リクエストデータは中継ごとに再カプセル化されます。宛先サーバーが受け取り、リスク判定に使うのは、あなたのグローバルな送信元IPとHTTP層の情報です。MACアドレスはルーターを離れる瞬間に役目を終えます。その後のインターネット伝送に割り込む余地はありません。Webサイトには見えず、プラットフォームのリスク管理システムにも見えません。
ローカルネットワーク内はまったく別の光景です。ルーターは各機器のMACを見ており、同じWi-Fi上の機器同士も互いに見えます。商業施設やカフェの探知機も同じです。この層で動いています。
マイクロソフトはWindowsのWi-Fi接続ドキュメントでこの点を説明しています。機器がネットワークを探索する際に発する信号には固有の物理ハードウェアアドレスが含まれ、一部の施設はそれを追跡に使います。ランダムハードウェアアドレスは、こうした場面への緩和策です。AppleもiPhoneとMacのサポートドキュメントで同方向の仕組みを案内しています。プライベートWi-Fiアドレス機能は、Wi-Fiネットワークごとに異なるランダムアドレスを使うことで、ネットワーク横断の追跡を減らします。
見える相手を整理します。それだけで、露出の問いに答えが出ます。MACが露出する相手は、ローカルネットワークの運営者と同一ネットワーク内の機器です。ログインしようとしているプラットフォームではありません。
| 比較項目 | MACアドレス | プラットフォームのリスク信号 |
|---|---|---|
| 見える相手 | ローカルルーター、同一ネットワーク内の機器、施設の探知機 | Webサイトとプラットフォームのサーバー側 |
| 伝送範囲 | ローカルネットワーク内、ゲートウェイの外へ出ない | リクエストごとに全経路で到達可能 |
| 変更手段 | システムのランダム化または手動書き換え | 送信元IPと環境指紋を環境ごとに設定 |
MACのランダム化と変更:何が解決できて、何ができないか
MACのランダム化は有用な機能です。ただし解決するのは、アカウントの紐付け防止とは無関係な問題です。解決できる部分は2種類。公共Wi-Fiでの行動追跡は、システムがネットワークごとにランダムアドレスを変える仕組みで防げます。施設の探知機は、同じ人物を別々の場所でつなぎ合わせられません。同一ネットワーク内の機器による識別も防げます。見知らぬLANに接続する際に本物のハードウェア識別子を晒さずに済み、記録されるリスクが下がります。この2つの受益場面は外出先です。ノートPCが空港やホテルのWi-Fiにつながった瞬間に効果を発揮します。
解決できない部分は、はっきり言います。プラットフォームの紐付け判定の入力リストにMACの欄はありません。どれだけ頻繁に変更しても、プラットフォーム側の観測結果は一字も変わりません。逆に言えば、一度もMACを変更したことのない機器でも、アカウントは長期安定します。条件は、送信元IPとブラウザ指紋がちゃんと管理されていることです。両者は独立した事象です。MACに労力を割くのは、存在しない問題の支払いをしているのと同じです。
ほとんど語られない副作用もあります。システム全体のランダム化が雑に扱われると、同一ネットワーク内で機器の同一性が揺らぐことがあります。頻繁に変わるMACを異常信号として扱う企業ネットワークもあります。オフィス環境で業務を動かす機器は、この種のスイッチをむやみに切り替える前に、ネットワーク管理者の方針を確認してください。
プラットフォームが見ているのは別の2層:送信元IPとブラウザ指紋
判定はリクエスト到着と同時に始まります。入力は2層です。
- 1層目はネットワークの出口です。リクエストがどのグローバルIPから発せられ、データセンター所属か住宅回線か、何個のアカウントが同じ出口を共有しているか。IP側の信号はプラットフォームに丸見えです。複数アカウントが長期にわたって同じ出口を共有することは、紐付け判定で最も直接的な証拠になります。
- 2層目はブラウザフィンガープリントです。Canvas、フォントリスト、画面パラメータといった信号が合わさり、セッションをまたいで照合できる機器像を構成します。どのデータをアカウントごとに分けるべきかは、環境分離の仕組みと境界で解説済みです。ここでは繰り返しません。
2層の共通点は、リクエスト経路上で実際に到達可能なことです。プラットフォームは追加の手を一切使わずに収集できます。MACはこのリストに一度も入ったことがありません。この2層とMACの関係をごちゃ混ぜにすることが、「MAC変更で紐付け防止」という説が広まる土壌です。
例外が一つあり、別途説明に値します。WebRTCのローカルIP探索は、ブラウザで内部ネットワーク情報に触れられる唯一の窓口です。漏れるのは内部アドレスであってMACではありません。それでも、ブラウザがネットワーク層の手がかりを持ち出しうると証明した例です。対処も明確です。WebRTCリークの確認と設定で完全な調査手順を紹介しており、環境設定で該当チャネルを閉じれば済みます。
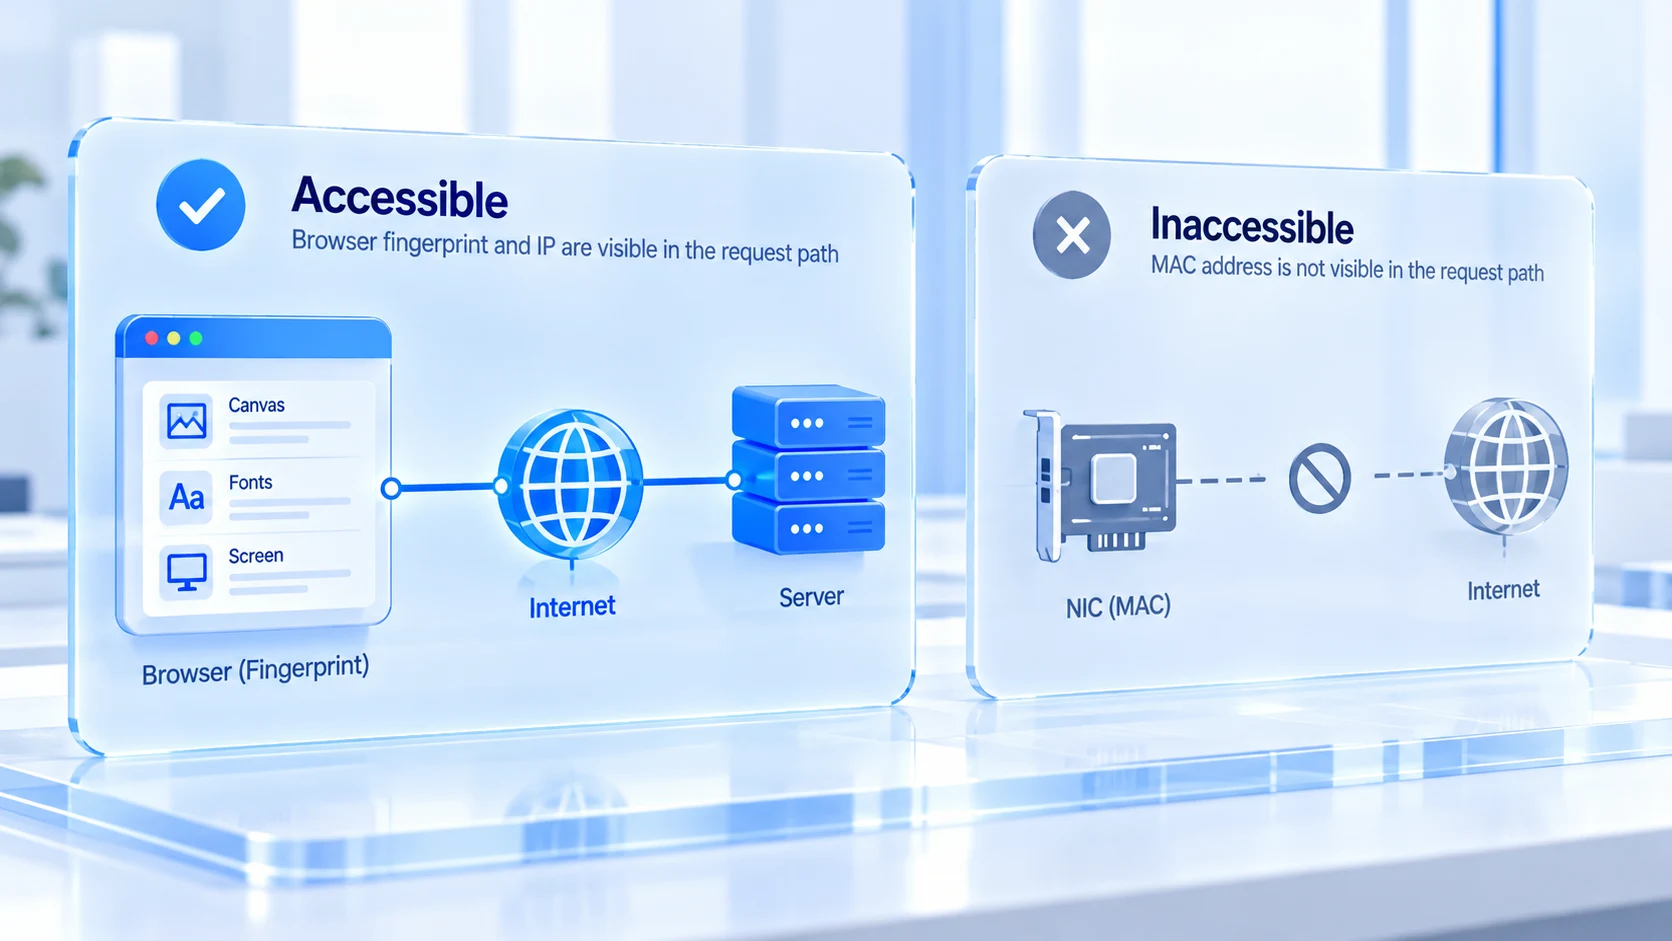
フィンガープリントブラウザとMACの境界:ブラウザ層を管理し、ネットワークカードには触れない
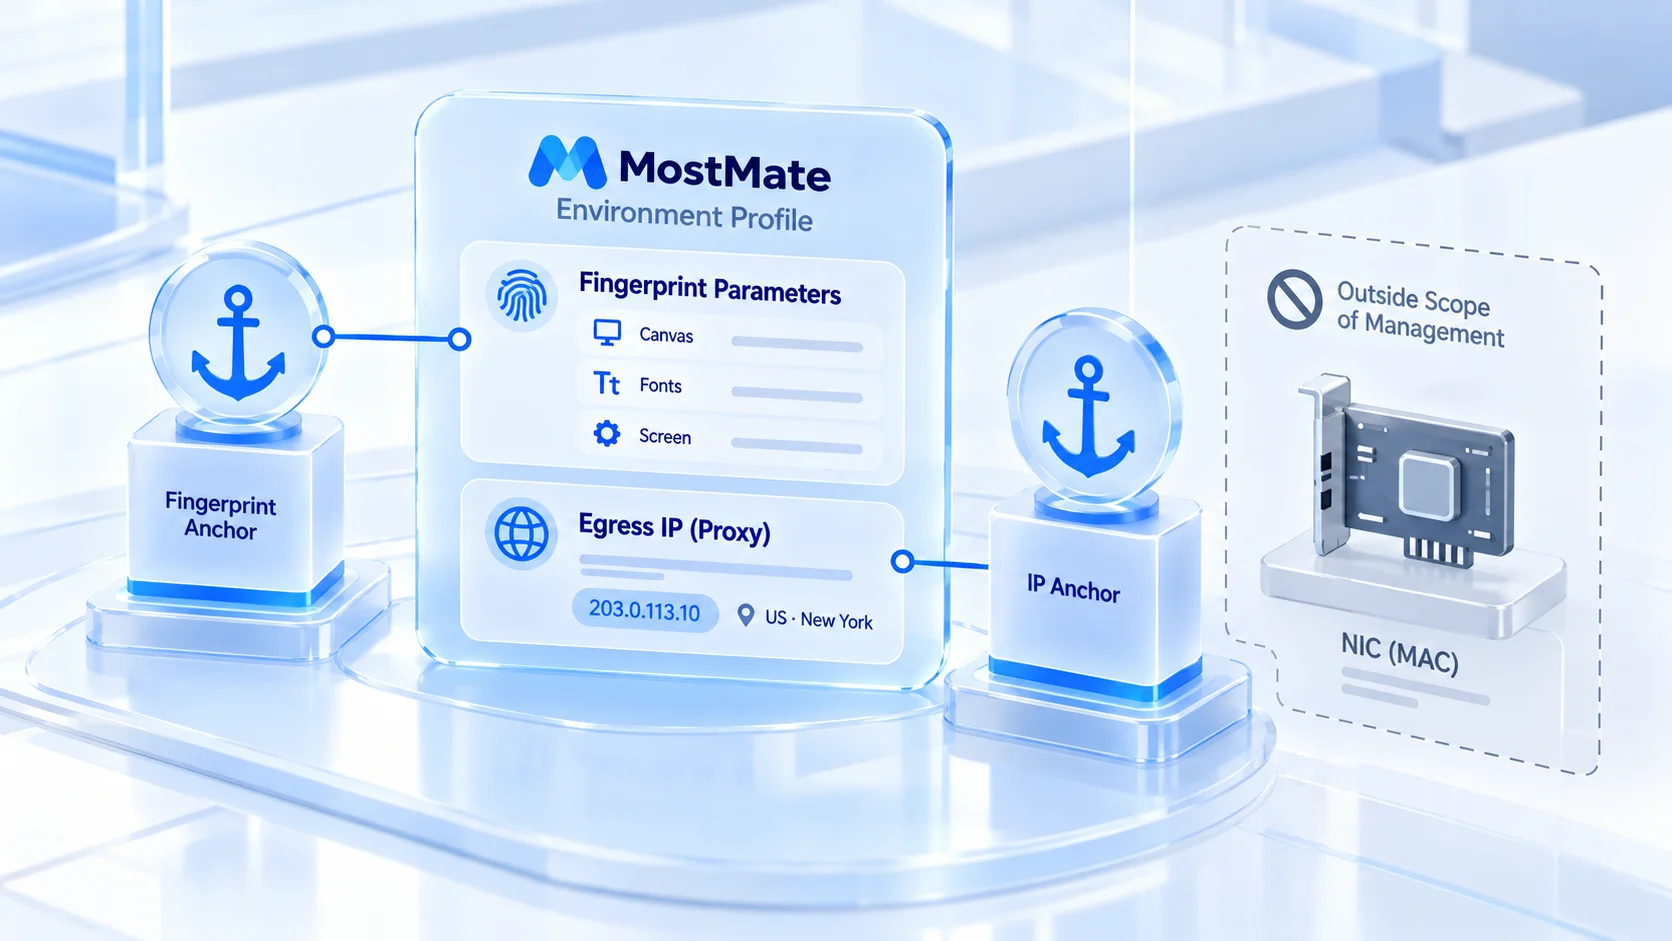
境界をはっきりさせておけば、ツールの使い方も逸れません。フィンガープリントブラウザが管理するのはブラウザ環境内部の信号であり、MACはネットワークカード層に属し、管轄外です。MACを変更したと主張する主流のフィンガープリントブラウザはありません。MostMateが管理するのは環境の層です。環境ごとの指紋パラメータと送信元IPは互いに独立し、環境作成時に決めた機器信号は長期にわたって安定し続けます。プロキシの紐付けと組み合わせれば、出口と指紋の対応関係は環境プロファイルの中ではっきり記録されます。
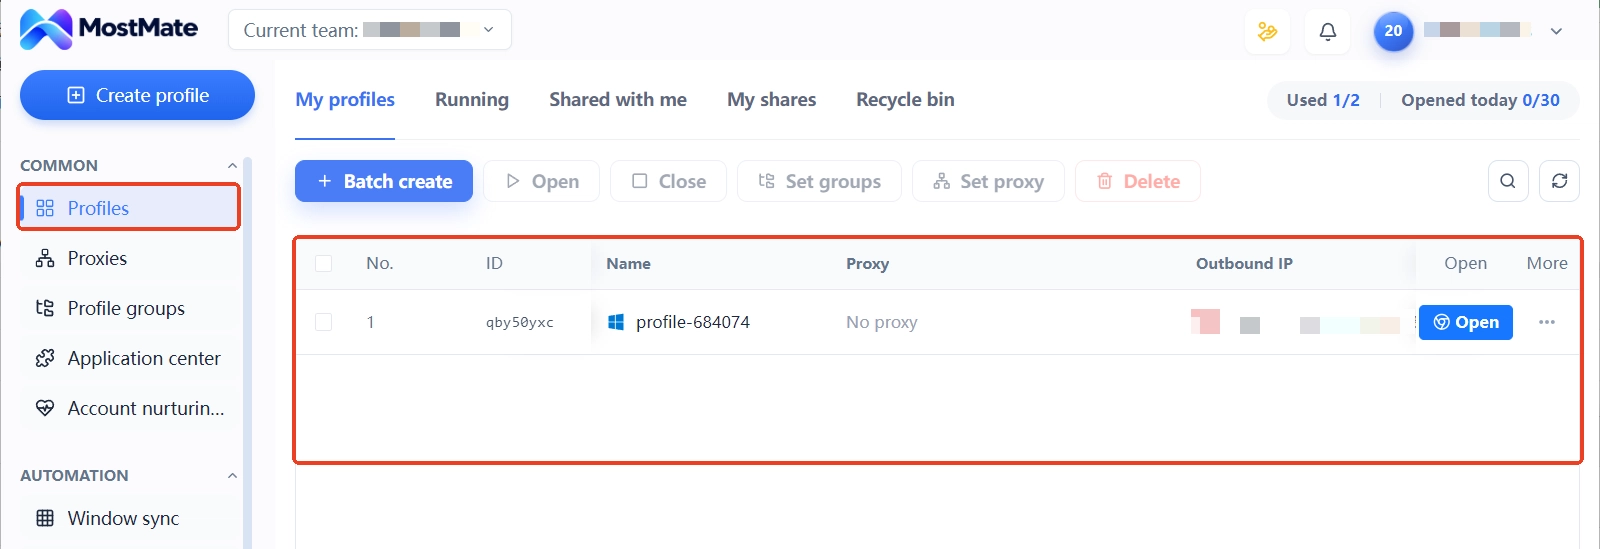
動作の流れはシンプルです:
1. 出口タイプを選び、プロキシを登録する。住宅かデータセンターか、固定か動的かは、事業の段階に合わせて決めます。登録後は一度テストを実行し、出口が表記と一致することを確かめます。
2. 環境を割り当て、パラメータを連動させる。タイムゾーン、言語、位置情報は送信元IPに連動して生成され、環境間のネットワークプロファイルは互いに独立します。
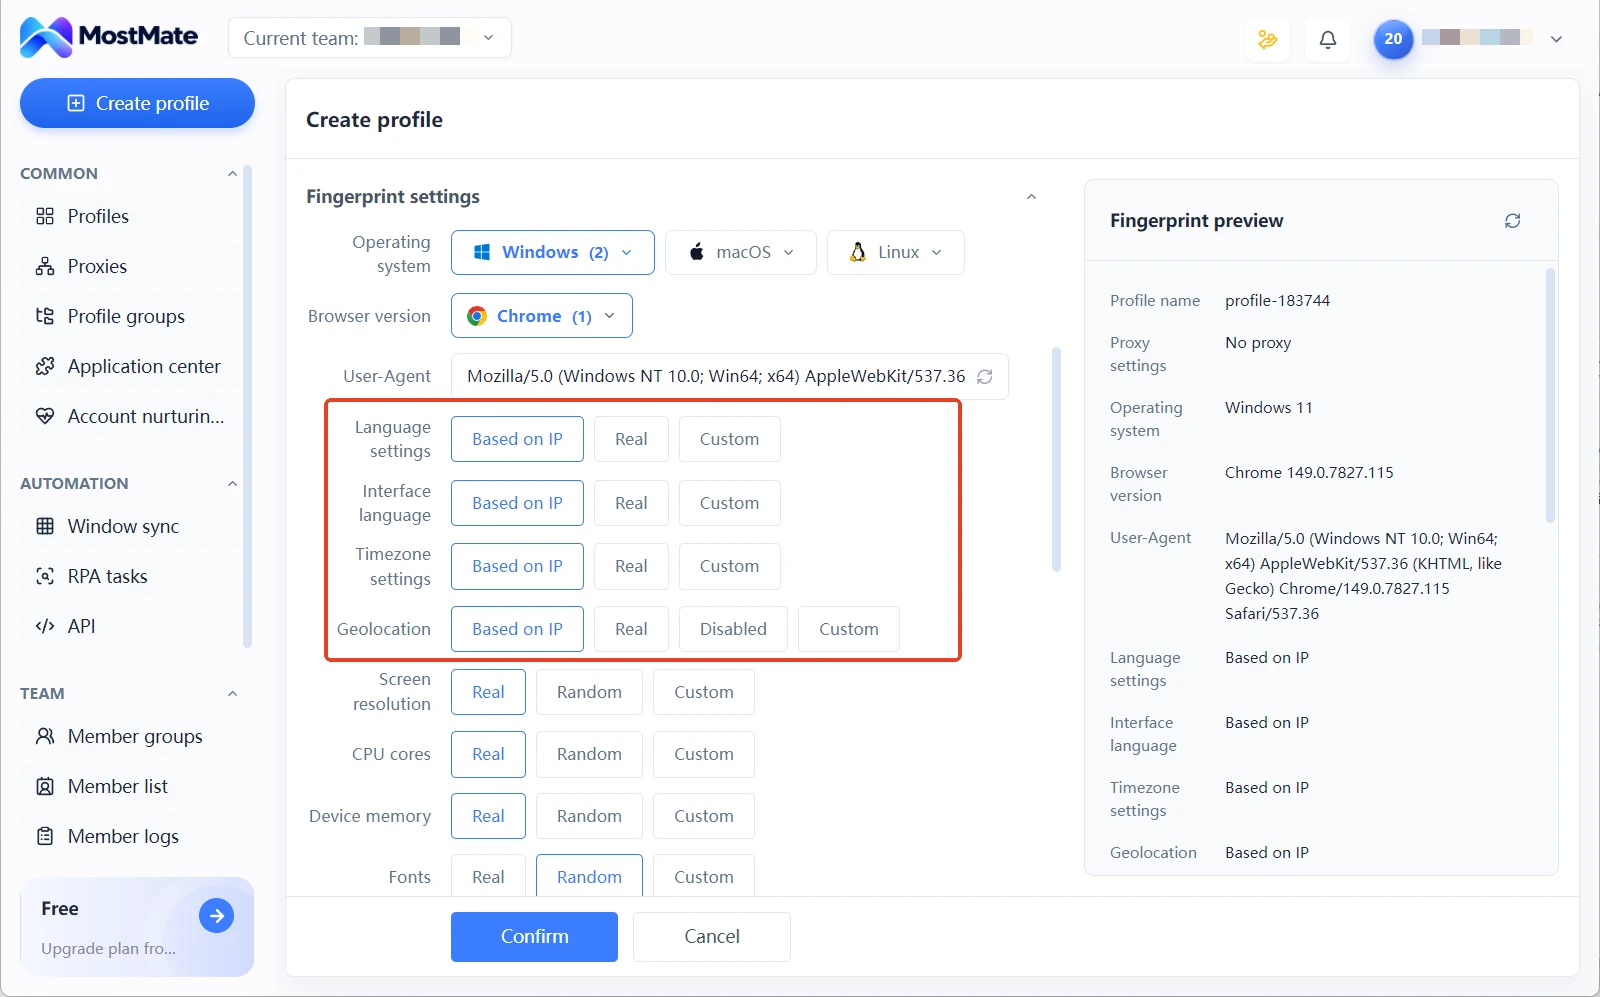
3. 論理整合性を定期チェックする。出口の地域、環境パラメータ、アカウント登録情報の3辺が一致していれば、ズレは設定段階で発見できます。業務が障害を報告するのを待つ必要はありません。
この一連の動作が置き換えるのは、まさに「MAC変更」が解決しようとした問題です。アカウントの区別は、環境と出口の組み合わせに頼ります。それぞれの組み合わせは安定します。記録でき、引き継げます。チームで協業するとき、誰がどの環境でどの回線を使うかは、プロファイルを開けば分かります。指紋パラメータは環境作成フォームで一度決めます。その後は動かしません。頻繁な変更自体が、異常信号になります。
よくある質問
Webサイトは私のMACアドレスを見られますか?
見えません。MACアドレスはリクエストと一緒にゲートウェイの外へ出ません。Webサイトとプラットフォームのサーバー側が収集できるのは、グローバルな送信元IPとブラウザ層の信号です。MACを見られるのは、ローカルルーター、同一ネットワーク内の機器、施設の探知機といったローカル側の参加者だけです。
MACアドレスの変更でアカウントの紐付けは防げますか?
解決しません。プラットフォームの紐付け判定の入力は、送信元IPとブラウザ指紋です。MACは含まれていません。MAC変更が扱うのは公共Wi-Fiでの行動追跡で、アカウントのリスク管理とは階層が違います。
スマホやPCのランダムMAC機能はオンにすべきですか?
状況で決めます。公共Wi-Fiに頻繁につなぐ機器はオンにするのがおすすめです。システムがネットワークごとに異なるランダムアドレスを使い、行動がつなげられるリスクを下げます。固定のオフィスネットワークの業務機器は、オンにする前に方針を確認してください。異常扱いを避けるためです。
フィンガープリントブラウザはMACアドレスを書き換えますか?
いいえ、対象外です。フィンガープリントブラウザが管理するのは環境内の指紋パラメータと送信元IPであり、アカウントの区別は環境ごとの独立した信号の組み合わせに頼ります。ネットワークカードの識別子の書き換えには頼りません。
まとめ
MACアドレスの露出境界はローカルネットワークにあり、ランダム化と変更が扱うのは施設での追跡です。プラットフォームの紐付け判定は、最初から最後までMACを一度も見ていません。アカウントの真の紐付けリスクは、送信元IPとブラウザ指紋の2層に集中しています。この2層を環境ごとに管理するほうが、ネットワークカード層のどんな操作よりも的を射ます。
実務では、まず各環境に独立した、検収済みのプロキシ出口を紐付けます。次に指紋パラメータを出口と連動させ、長期にわたって安定させます。最後に環境プロファイルで対応関係を記録します。出口回線のタイプの選び方は、固定IPと動的IPの取捨の記事を参考にしてください。各機能の完全な紹介は、製品説明ページMostMateとはにまとまっています。環境、プロキシ、指紋という流れを自分の手で組み上げるには、まずMostMateをダウンロードしてください。いちばん大事なアカウントを最初の環境に移して試しに動かせば、手応えがつかめます。

MOSTMATE
安全な複数アカウント管理を、もっと簡単に
最初のアカウントから、MostMate でより安全でスマート、効率的な複数アカウント運用を始めましょう。
- 独立したプロファイル。一貫した識別情報。
- AI 自動化 · アカウント健全性 · チーム運用



