
MAC address โดนเปิดเผยหรือไม่? เส้นแบ่งจริงของการซ่อนและเปลี่ยน MAC
สรุปสั้น: MAC address มองเห็นได้เฉพาะช่วงเครือข่ายภายในเท่านั้น เว็บไซต์และแพลตฟอร์มนำไปใช้ไม่ได้. เอกสารทางการของ Microsoft ระบุว่า MAC address ในสัญญาณสำรวจ Wi-Fi ถูกสถานที่อย่างห้างสรรพสินค้าใช้ติดตามการเดินทาง และ hardware address แบบสุ่มก็ป้องกันการติดตามระดับท้องถิ่นแบบนี้ การตัดสินการเชื่อมโยงบัญชีของแพลตฟอร์มไม่เห็น MAC ตลอดทาง สิ่งที่แพลตฟอร์มมองเห็นคือ exit IP และสัญญาณลายนิ้วมือระดับเบราว์เซอร์ การเปลี่ยน MAC ไม่ได้แก้ปัญหาการเชื่อมโยงบัญชี ทางที่ถูกคือเทแรงไปจัดการสองชั้นนี้ให้ดี
ความเข้าใจผิดนี้แพร่หลายมาก คนที่ทำบัญชีหลายตัวมักเห็นในบทสอนว่า "กันการเชื่อมโยงต้องเปลี่ยน MAC" จึงเปลี่ยน address ในเครื่อง แต่บัญชีก็ยังโดนรวมกลุ่มแบนต่อไป เงินเสียแรงเสีย ทิศทางกลับผิดตั้งแต่ต้น เหตุผลไม่ยาก: MAC เป็นตัวระบุระดับการ์ดเครือข่าย รัศมีการแพร่ของมันไปไม่ถึงอินเทอร์เน็ตสาธารณะ การตัดสินการเชื่อมโยงเกิดที่ปลายอีกฟากของเครือข่ายสาธารณะ สองฝ่ายไม่เคยพบกันเลยตั้งแต่ต้นจนจบ
MostMate เป็น fingerprint browser ที่จัดการพารามิเตอร์ลายนิ้วมือและ exit IP ต่อหนึ่ง environment บทความนี้ยืมเส้นแบ่งการจัดการของมันมาจัดเก็บ MAC, IP และลายนิ้วมือให้อยู่กับที่ของตัวเอง ก่อนอื่นเล่าว่า MAC โดนเปิดเผยให้ใคร ต่อด้วยผลจริงของการสุ่ม MAC และปิดท้ายด้วยชุดทางเลือกแทน
MAC address โดนเปิดเผยให้ใคร: เฉพาะช่วงเครือข่ายภายใน
ขอบเขตการทำงานของ MAC address อยู่ที่ลิงก์เลเยอร์ พอออกนอกเครือข่ายภายในก็ไม่เดินตามไป. ตอนเข้าเว็บไซต์ ข้อมูลคำขอถูกห่อใหม่ทุกจุดพัก สิ่งที่เซิร์ฟเวอร์ปลายทางได้รับและนำไปใช้ตัดสินความเสี่ยงคือ exit IP สาธารณะของคุณและข้อมูลระดับ HTTP MAC address ทำภารกิจจบตั้งแต่วินาทีที่ออกจากเราเตอร์ ในการส่งต่ออินเทอร์เน็ตข้างหน้าไม่มีที่ให้มันยืน เว็บไซต์มองไม่เห็น ระบบความเสี่ยงของแพลตฟอร์มก็มองไม่เห็นเช่นกัน
ในเครือข่ายภายในกลับเป็นอีกภาพเสียบหนึ่ง เราเตอร์เห็น MAC ของทุกเครื่อง อุปกรณ์ใต้ Wi-Fi เส้นเดียวกันเห็นกันเอง ตัวตรวจจับของห้างและคาเฟ่ก็ทำงานอยู่ชั้นนี้
Microsoft อธิบายเรื่องนี้ไว้ในเอกสารการเชื่อมต่อ Wi-Fi บน Windows: สัญญาณที่อุปกรณ์ส่งออกไปตอนสแกนหาเครือข่ายมี hardware address ทางกายภาพที่ไม่ซ้ำกันฝังอยู่ และบางสถานที่ใช้มันติดตามการเดินทาง hardware address แบบสุ่มจึงเป็นมาตรการลดความเสี่ยงสำหรับสถานการณ์แบบนี้ Apple อธิบายกลไกแนวเดียวกันในเอกสารสนับสนุน iPhone และ Mac: Private Wi-Fi Address ทำให้อุปกรณ์ใช้ address แบบสุ่มต่างกันต่อหนึ่งเครือข่าย Wi-Fi ลดการติดตามข้ามเครือข่าย
พอแยกให้ชัดว่าใครมองเห็นได้ คำถามเรื่องการเปิดเผยก็มีคำตอบ MAC ที่โดนเปิดเผยตกอยู่กับผู้ดูแลเครือข่ายภายในและอุปกรณ์ในเครือข่ายเดียวกัน ไม่ใช่แพลตฟอร์มที่คุณต้องล็อกอิน
| หัวข้อเปรียบเทียบ | MAC address | สัญญาณความเสี่ยงของแพลตฟอร์ม |
|---|---|---|
| ใครมองเห็น | เราเตอร์ อุปกรณ์ในเน็ต ตัวตรวจจับสถานที่ | เซิร์ฟเวอร์เว็บและแพลตฟอร์ม |
| รัศมีส่งผ่าน | อยู่ในเน็ตภายใน ไม่ข้ามเกตเวย์ | ไปถึงทุกคำขอ |
| วิธีเปลี่ยน | สุ่ม MAC จากระบบหรือแก้มือ | exit IP กับลายนิ้วมือ ตั้งต่อ environment |
การสุ่มและการเปลี่ยน MAC แก้อะไรได้ ไม่ได้อะไร
การสุ่ม MAC เป็นฟีเจอร์ที่มีประโยชน์จริง เพียงแต่ปัญหาที่มันแก้ไม่เกี่ยวกับการกันบัญชีถูกเชื่อมโยง. ส่วนที่แก้ได้มีสองกลุ่ม การติดตามการเดินทางใน Wi-Fi สาธารณะ อาศัยระบบที่เปลี่ยน address แบบสุ่มหนึ่งชุดต่อหนึ่งเครือข่าย ตัวตรวจจับของห้างจึงเชื่อมคนคนเดียวกันในสถานที่ต่างพื้นที่เข้าด้วยกันไม่ได้ การจดจำโดยอุปกรณ์ในเครือข่ายเดียวกัน ตอนต่อเข้า LAN แปลกหน้าคุณไม่เปิดเผย hardware identifier จริง ความเสี่ยงที่ถูกอุปกรณ์ร่วมเครือข่ายบันทึกก็ลดลง สองกลุ่มนี้มีประโยชน์ตอนอยู่นอกบ้าน วินาทีที่โน้ตตุกต่อ Wi-Fi สนามบินหรือ Wi-Fi โรงแรม
ส่วนที่แก้ไม่ได้ต้องพูดให้ขาด รายการข้อมูลนำเข้าของการตัดสินการเชื่อมโยงของแพลตฟอร์มไม่มีช่อง MAC อยู่ในนั้น เปลี่ยนบ่อยแค่ไหน ผลสังเกตฝั่งแพลตฟอร์มก็ไม่ขยับแม้แต่ตัวอักษรเดียว กลับกัน เครื่องที่ไม่เคยเปลี่ยน MAC เลย ขอแค่ exit IP กับลายนิ้วมือเบราว์เซอร์ถูกจัดการดี บัญชีก็นิ่งได้ยาวนาน สองฝ่ายเป็นเหตุการณ์อิสระต่อกัน เทแรงลงที่ MAC เท่ากับจ่ายค่าปัญหาที่ไม่มีอยู่
ยังมีผลข้างเคียงที่แทบไม่มีใครพูดถึงอีกอย่าง ถ้าการสุ่มระดับระบบถูกจัดการหยาบ ตัวตนของอุปกรณ์ในเครือข่ายเดียวกันอาจลอยได้ บางเครือข่ายองค์กรมอง MAC ที่เปลี่ยนถี่เกินไปเป็นสัญญาณผิดปกติ อุปกรณ์ทำงานในเครือข่ายสำนักงานก่อนสุ่มเปิดหรือปิดสวิตช์พวกนี้ ให้เช็กนโยบายของผู้ดูแลเครือข่ายก่อน
แพลตฟอร์มมองอีกสองชั้น: exit IP และลายนิ้วมือเบราว์เซอร์
การตัดสินการเชื่อมโยงเริ่มตั้งแต่คำขอมาถึง สัญญาณนำเข้ากระจุกอยู่สองชั้น
- ชั้นแรกคือทางออกเครือข่าย คำขอออกจาก IP สาธารณะตัวไหน อยู่ห้องเซิร์ฟเวอร์หรือบ้านผู้ใช้ กี่บัญชีที่แชร์ทางออกเดียวกัน สัญญาณฝั่ง IP แพลตฟอร์มมองเห็นหมดเปลือก หลายบัญชีแชร์ทางออกเดียวกันยาวนาน คือหลักฐานตรงที่สุดในการตัดสินการเชื่อมโยง
- ชั้นที่สองคือลายนิ้วมือเบราว์เซอร์ Canvas รายการฟอนต์ พารามิเตอร์หน้าจอ สัญญาณพวกนี้รวมกันเป็นภาพชี้ตัวอุปกรณ์ที่เทียบข้ามเซสชันได้ ข้อมูลไหนต้องแยกตามบัญชี บทความกลไกและขอบเขตของ environment isolation เล่าไว้แล้ว ที่นี่ไม่ขยายซ้ำ
สัญญาณของสองชั้นมีจุดร่วมคืออยู่บนเส้นทางคำขอจริง แพลตฟอร์มเก็บได้โดยไม่ต้องใช้วิธีเสริมใดๆ ส่วน MAC ไม่เคยติดอยู่ในรายการนี้เลย การปนกันระหว่างสองชั้นนี้กับ MAC คือดินที่ปลูกคำโฆษณาแบบ "เปลี่ยน MAC กันการเชื่อมโยง" ให้งอกขึ้นมา
มีข้อยกเว้นหนึ่งที่ควรเล่าแยก การตรวจ IP ภายในของ WebRTC เป็นช่องเดียวในเบราว์เซอร์ที่มือยืดไปถึงข้อมูลเครือข่ายภายในได้ สิ่งที่รั่วคือ address ภายใน ไม่ใช่ MAC แต่มันพิสูจน์ว่าเบราว์เซอร์เอาเบาะแสระดับเครือข่ายออกไปข้างนอกได้จริง วิธีจัดการก็ชัด บทความตรวจและตั้งค่าการรั่วของ WebRTC ให้เส้นทางตรวจสอบครบไว้แล้ว แค่ปิดช่องที่เกี่ยวข้องในการตั้งค่า environment ก็จบ
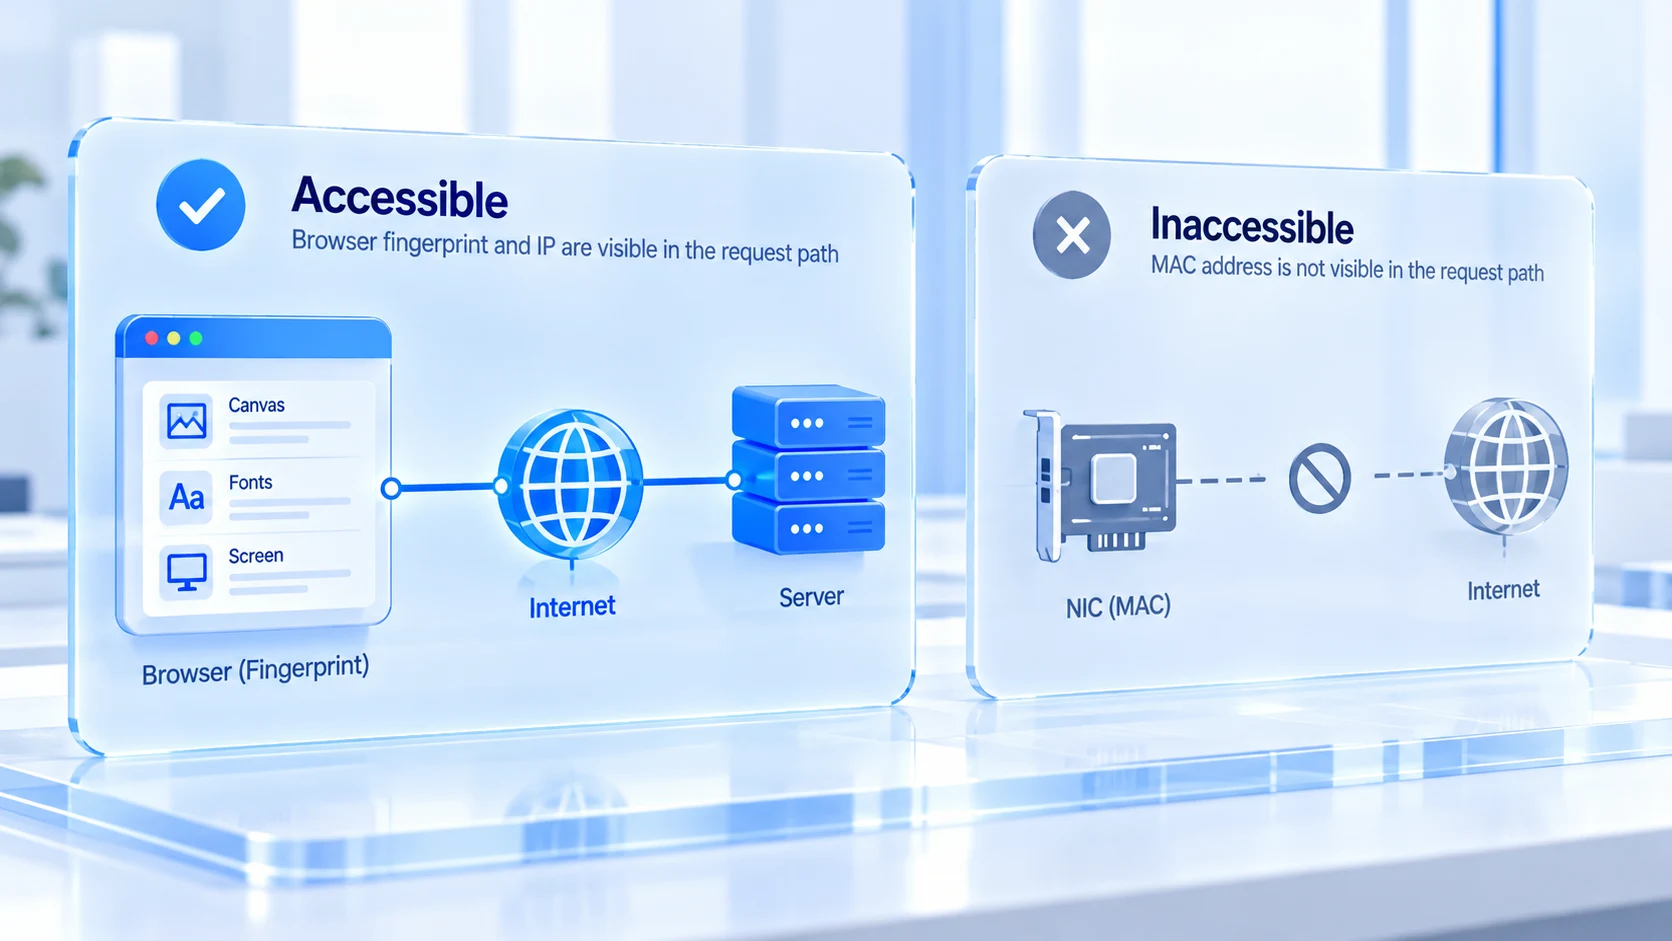
เส้นแบ่งของ fingerprint browser กับ MAC: จัดการชั้นเบราว์เซอร์ ไม่แตะการ์ดเครือข่าย
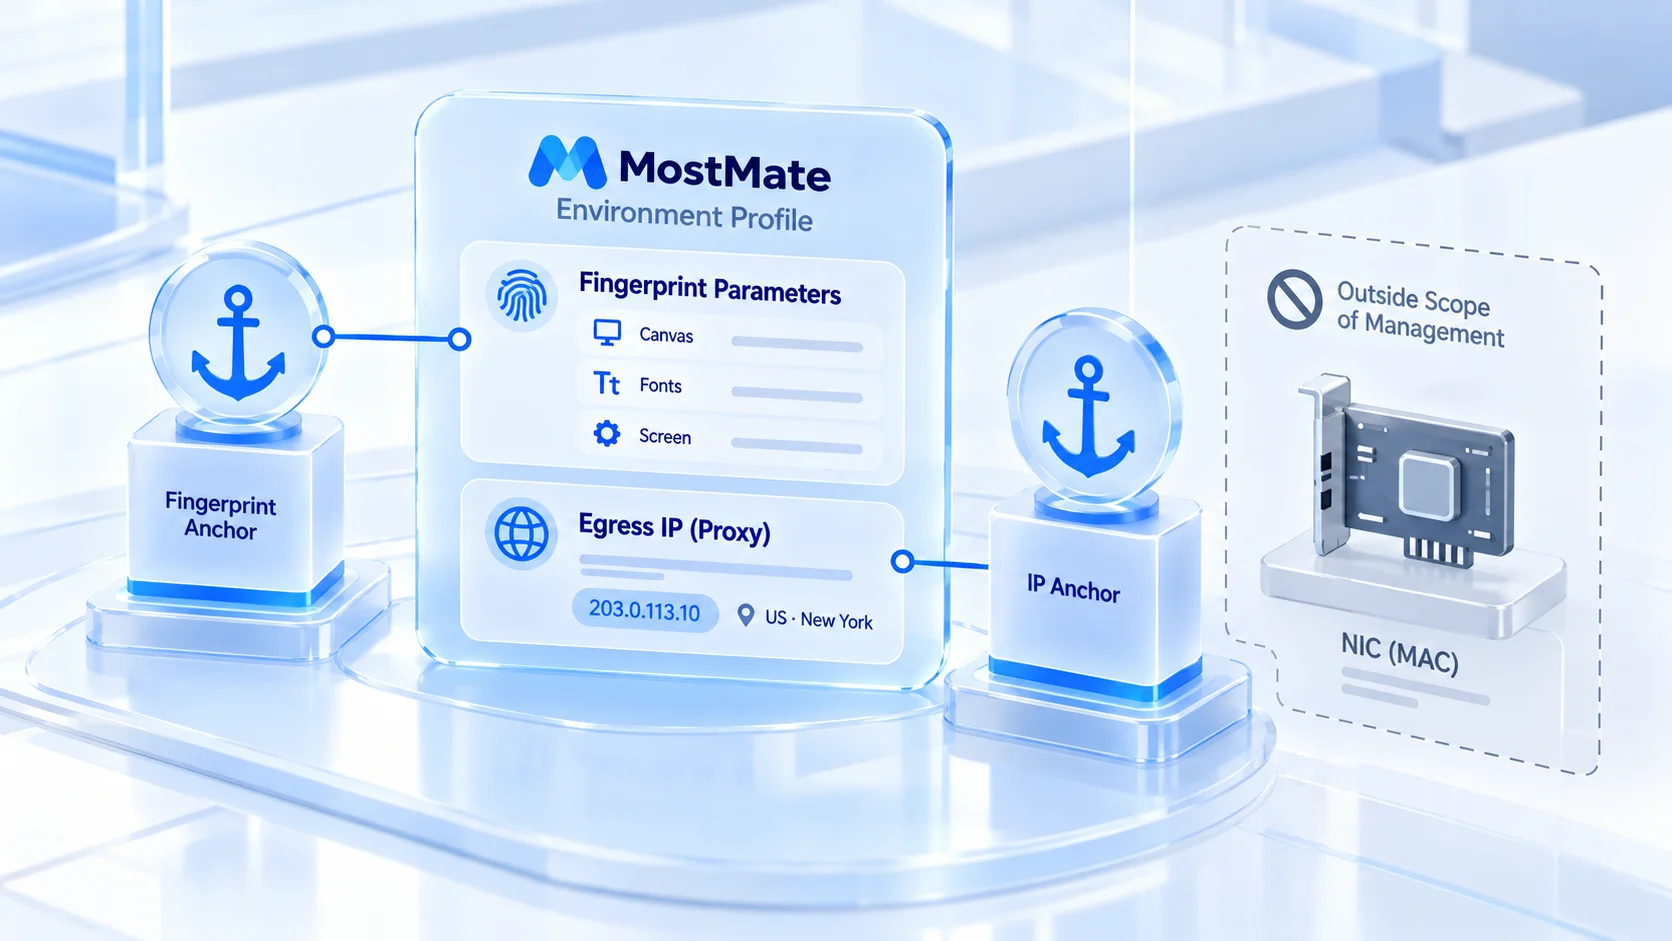
พอเส้นแบ่งชัด การใช้เครื่องมือก็ไม่เลี้ยวหลง fingerprint browser จัดการสัญญาณภายใน environment ของเบราว์เซอร์ ส่วน MAC อยู่ชั้นการ์ดเครือข่าย อยู่นอกอำนาจจัดการ และไม่มี fingerprint browser สายหลักตัวไหนอ้างว่าเปลี่ยนมัน สิ่งที่ MostMate จัดการคือชั้น environment: พารามิเตอร์ลายนิ้วมือกับ exit IP ของแต่ละ environment อิสระต่อกัน สัญญาณอุปกรณ์ที่ตั้งไว้ตอนสร้าง environment คงนิ่งยาวนาน ผูกกับการ bind proxy ความสัมพันธ์ระหว่างทางออกกับลายนิ้วมือจึงชี้ได้ชัดใน environment profile
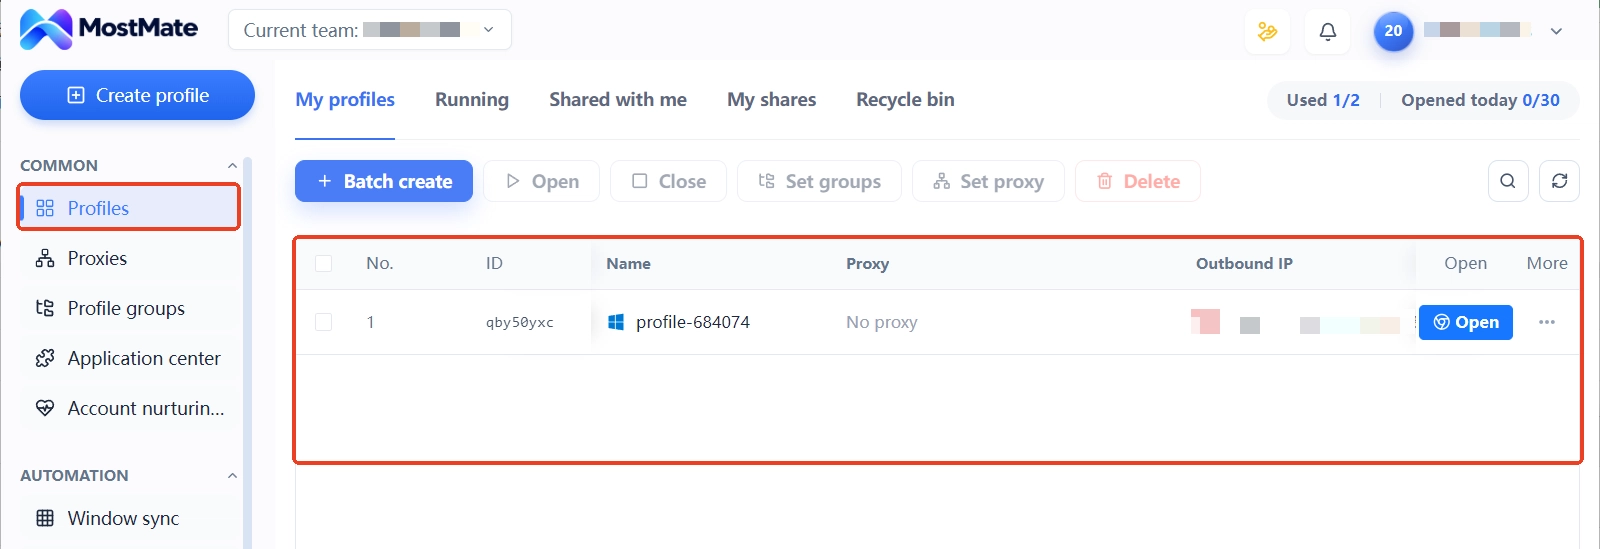
ลงมือจริง ลำดับการกระทำรอบสองชั้นสัญญาณไม่ได้ยุ่งยาก:
1. เลือกชนิดทางออกและใส่พร็อกซี. บ้านผู้ใช้หรือห้องเซิร์ฟเวอร์ คงที่หรือไดนามิก ตัดสินตามระยะธุรกิจ ใส่เสร็จให้รันเทสต์หนึ่งรอบยืนยันว่าทางออกตรงกับป้ายที่ติดไว้
2. แบ่ง environment และผูกพารามิเตอร์ให้เกี่ยวกัน. เขตเวลา ภาษา ตำแหน่งภูมิศาสตร์ ถูกสร้างตาม exit IP โดยอัตโนมัติ โปรไฟล์เครือข่ายระหว่าง environment อิสระต่อกัน
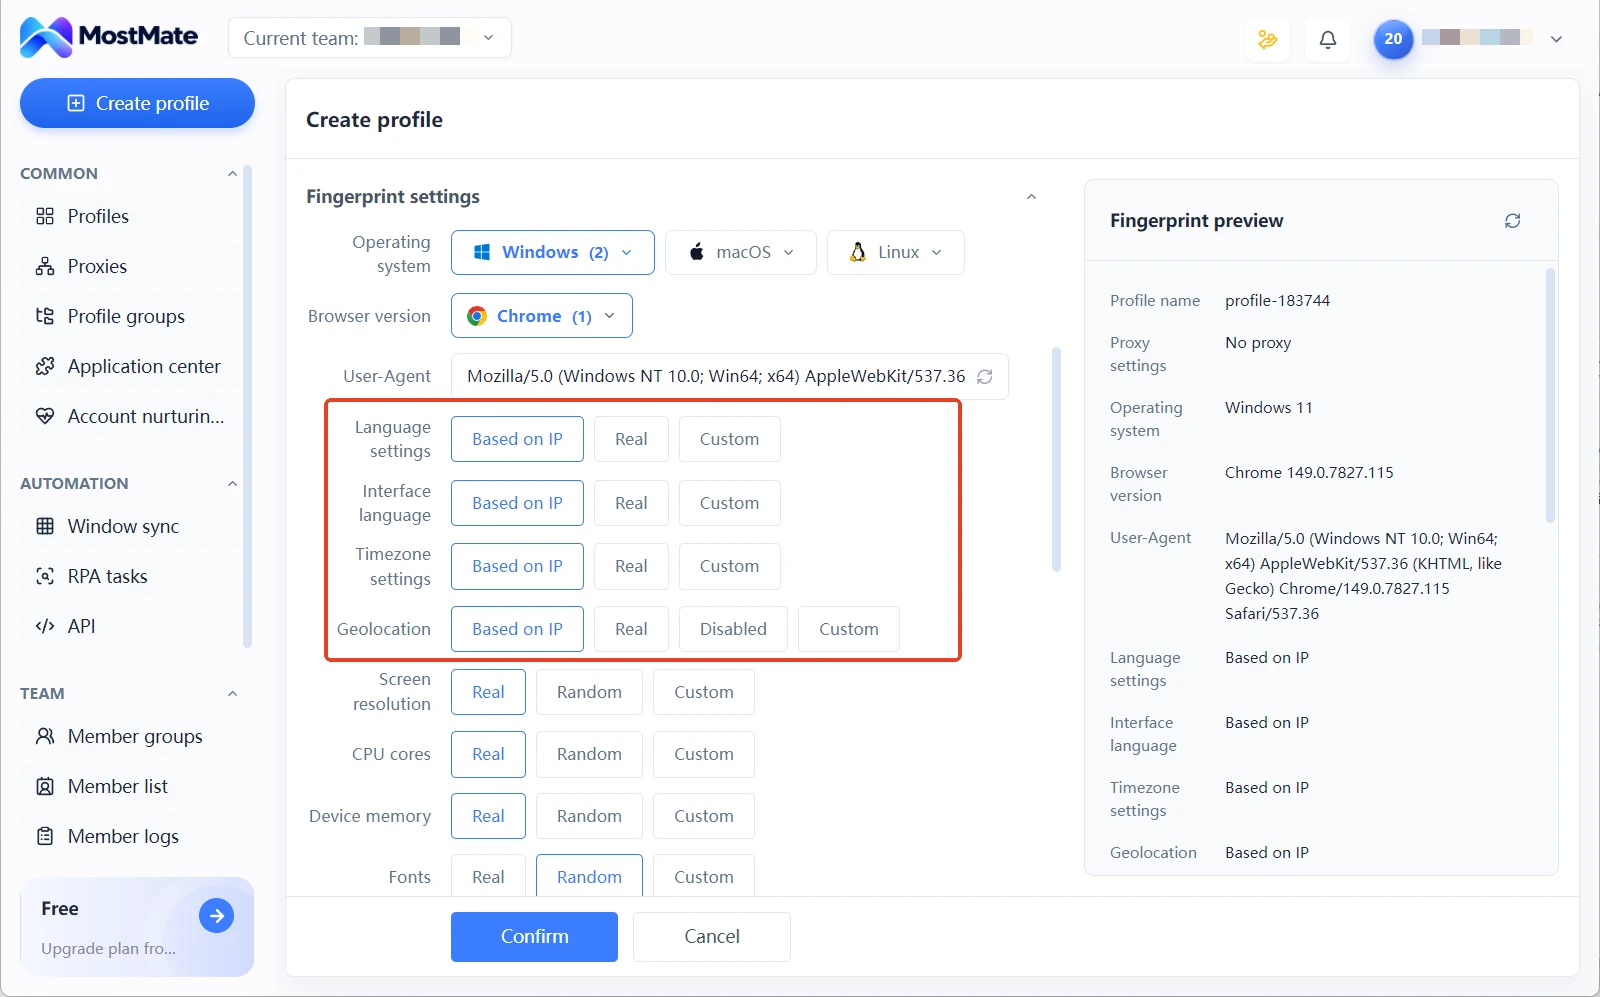
3. ตรวจความสอดคล้องเชิงตรรกะเป็นระยะ. ภูมิภาคทางออก พารามิเตอร์ environment ข้อมูลลงทะเบียนบัญชี สามฝ่ายต้องตรงกัน ให้จับเบี่ยงเบนตั้งแต่ระยะตั้งค่า ไม่ใช่รอธุรกิจแจ้งปัญหา
ชุดการกระทำนี้ทดแทนสิ่งที่ "เปลี่ยน MAC" หวังจะแก้พอดี การแยกบัญชีอาศัยชุดระหว่าง environment กับทางออก ทุกชุดนิ่ง จดได้ ส่งต่อได้ ตอนทำงานเป็นทีมใครอยู่ environment ไหน วิ่งสายไหน ได้คำตอบจากไฟล์ประวัติ พารามิเตอร์ลายนิ้วมือตั้งครั้งเดียวในฟอร์มสร้าง environment แล้วปล่อยนิ่ง เพราะการเปลี่ยนบ่อยตัวมันเองก็คือสัญญาณผิดปกติ
คำถามที่พบบ่อย
เว็บไซต์เห็น MAC address ของฉันได้ไหม?
มองไม่เห็น MAC address ไม่ออกจากเกตเวย์พร้อมคำขอ สิ่งที่เซิร์ฟเวอร์เว็บและแพลตฟอร์มเก็บได้คือ exit IP สาธารณะกับสัญญาณระดับเบราว์เซอร์ ผู้ที่เห็น MAC มีแค่ฝ่ายท้องถิ่นอย่างเราเตอร์ภายใน อุปกรณ์ในเครือข่ายเดียวกัน และตัวตรวจจับของสถานที่
เปลี่ยน MAC address กันบัญชีถูกเชื่อมโยงได้ไหม?
ไม่ได้ ข้อมูลนำเข้าของการตัดสินการเชื่อมโยงคือ exit IP กับลายนิ้วมือเบราว์เซอร์ MAC ไม่อยู่ในนั้น การเปลี่ยน MAC แก้เรื่องการติดตามการเดินทางใน Wi-Fi สาธารณะ ซึ่งอยู่คนละชั้นกับความเสี่ยงของบัญชี
ฟีเจอร์สุ่ม MAC ในมือถือกับคอมควรเปิดไหม?
ตัดสินตามสถานการณ์ อุปกรณ์ที่ต่อ Wi-Fi สาธารณะบ่อยแนะนำให้เปิด ระบบจะใช้ address แบบสุ่มต่างกันต่อหนึ่งเครือข่าย ความเสี่ยงที่การเดินทางถูกเชื่อมกันก็ลดลง ส่วนอุปกรณ์ทำงานในเครือข่ายสำนักงานคงที่ ให้เช็กนโยบายการจัดการเครือข่ายก่อนเปิด กันโดนนับเป็นความผิดปกติ
fingerprint browser แก้ไข MAC address ให้ไหม?
ไม่แก้ ไม่ใช่หน้าที่ของมัน fingerprint browser จัดการพารามิเตอร์ลายนิ้วมือกับ exit IP ภายใน environment การแยกบัญชีอาศัยชุดสัญญาณอิสระของแต่ละ environment ไม่ใช่การเขียนทับตัวระบุของการ์ดเครือข่าย
บทสรุป
เส้นแบ่งการเปิดเผยของ MAC address อยู่ที่เครือข่ายภายใน การสุ่มกับการเปลี่ยนแก้เรื่องการติดตามตามสถานที่ ส่วนการตัดสินการเชื่อมโยงของแพลตฟอร์มไม่เคยหันมามองมันแม้แต่ครั้งเดียว ความเสี่ยงการเชื่อมโยงบัญชีที่แท้จริงกระจุกอยู่สองชั้นคือ exit IP กับลายนิ้วมือเบราว์เซอร์ จัดการสองชั้นนี้ต่อ environment ให้ดี ตรงปัญหากว่าการลงมือทำอะไรก็ตามที่ระดับการ์ดเครือข่าย.
ในทางปฏิบัติ ก่อนอื่น bind แต่ละ environment เข้ากับทางออกพร็อกซีอิสระที่ผ่านการตรวจรับแล้ว ต่อด้วยให้พารามิเตอร์ลายนิ้วมือเกี่ยวกับทางออกและคงนิ่งยาวนาน สุดท้ายจดความสัมพันธ์ไว้ใน environment profile การเลือกชนิดสายทางออกดูได้จากบทความเลือกไอพีคงที่กับไอพีไดนามิก ข้อมูลความสามารถครบทุกด้านอยู่ในหน้าแนะนำผลิตภัณฑ์MostMate คืออะไร อยากลองประกอบสาย environment พร็อกซี ลายนิ้วมือ ด้วยมือตัวเอง เริ่มจากดาวน์โหลด MostMate เอาบัญชีที่สำคัญที่สุดในมือย้ายเข้า environment แรกสักรอบ ความรู้สึกจะมาทันที

MOSTMATE
จัดการหลายบัญชีอย่างปลอดภัยได้ง่ายกว่าเดิม
เริ่มจากบัญชีแรก แล้วใช้ MostMate สร้างการทำงานหลายบัญชีที่ปลอดภัย ฉลาด และมีประสิทธิภาพยิ่งขึ้น
- โปรไฟล์เป็นอิสระ ตัวตนสอดคล้องกัน
- ระบบอัตโนมัติด้วย AI · สุขภาพบัญชี · การดำเนินงานของทีม



