
O endereço MAC pode ser exposto? Os limites reais de ocultar e alterar MAC
Conclusão principal: o endereço MAC só fica visível no trecho da rede local; sites e plataformas não conseguem obtê-lo. A documentação oficial da Microsoft explica que o MAC contido nos sinais de sondagem de Wi-Fi pode ser usado por locais como shoppings para rastrear trajetos, e o endereço de hardware aleatório existe justamente para impedir esse rastreamento local. Na avaliação de associação da plataforma, o MAC não aparece. O que aparece são o IP de saída e os sinais de fingerprint na camada do navegador. Alterar o MAC não resolve a associação que leva a bloqueios; trocar esse esforço pelo gerenciamento dessas duas camadas é a ação certa.
Esse equívoco circula amplamente. Quem opera contas costuma encontrar em tutoriais a ideia de que “para evitar a associação, é preciso mudar o MAC”, troca o endereço do computador e as contas continuam sendo vinculadas. O dinheiro foi gasto, a ação foi feita, mas a direção estava errada. A razão é simples: o MAC é um identificador da camada do adaptador de rede, e seu alcance não chega à internet pública. A avaliação de associação da plataforma acontece do outro lado da rede pública; as duas pontas nunca se encontraram.
O MostMate é um navegador fingerprint que gerencia parâmetros de fingerprint e IP de saída por ambiente. Este artigo usa esse limite de gerenciamento para colocar MAC, IP e fingerprint em seus devidos lugares. Primeiro, a quem o MAC fica exposto. Depois, o papel real da randomização. Por fim, um conjunto de alternativas.
A quem o endereço MAC fica exposto: apenas no trecho da rede local
O alcance do endereço MAC é a camada de enlace; fora da rede local, ele não acompanha o tráfego. Ao acessar um site, os dados da requisição são reencapsulados a cada salto. O que o servidor de destino recebe e usa na avaliação de risco é o seu IP de saída público e as informações da camada HTTP. O endereço MAC cumpre sua função no momento em que deixa o roteador e não tem lugar na transmissão pela internet. O site não o vê, e o sistema de risco da plataforma também não.
Dentro da rede local, o cenário é outro. O roteador enxerga o MAC de cada dispositivo e os dispositivos da mesma rede Wi-Fi se enxergam entre si. As sondas de shoppings, cafés e locais semelhantes também operam nessa camada.
A Microsoft explica isso na documentação de conexão Wi-Fi do Windows: o sinal que o dispositivo emite ao procurar redes contém o endereço de hardware físico exclusivo, e alguns lugares o usam para rastrear trajetos. O endereço de hardware aleatório é a mitigação para esse tipo de cenário. A Apple segue na mesma direção na documentação de suporte para iPhone e Mac: o Private Wi-Fi Address faz o dispositivo usar um endereço aleatório diferente para cada rede Wi-Fi, reduzindo o rastreamento entre redes.
Separando quem pode ver, a pergunta da exposição ganha resposta. O MAC fica exposto ao operador da rede local e aos dispositivos da mesma rede, não à plataforma em que você vai fazer login.
| Item de comparação | Endereço MAC | Sinais de risco da plataforma |
|---|---|---|
| Quem vê | Roteador local, dispositivos e sondas | Site e servidores da plataforma |
| Alcance de transmissão | Rede local, não passa do gateway | Acompanha cada requisição até o destino |
| Como alterar | Randomização do sistema ou troca manual | IP de saída e fingerprint por ambiente |
O que a randomização e a troca de MAC resolvem e o que não resolvem
A randomização de MAC é um recurso útil; só que o problema que ela resolve não tem relação com a prevenção de associação de contas. São duas as situações que ela cobre. O rastreamento de trajetos em Wi-Fi público depende de o sistema usar um endereço aleatório diferente por rede: a sonda do shopping não consegue encadear a mesma pessoa em locais diferentes. E a identificação por dispositivos da mesma rede: ao entrar em uma rede local desconhecida, o identificador de hardware real não fica exposto, o que reduz o risco de registro. O momento em que esses dois ganhos aparecem é o de estar fora de casa, quando o notebook se conecta ao Wi-Fi do aeroporto ou do hotel.
A parte que não se resolve precisa ficar clara. O MAC não consta na lista de entradas da avaliação de associação da plataforma; por mais que você o troque, o que a plataforma observa não muda um único caractere. Dito de outro modo: um dispositivo que nunca trocou o MAC pode manter contas estáveis por muito tempo, desde que o IP de saída e o fingerprint do navegador sejam bem gerenciados. Os dois lados são eventos independentes, e gastar energia no MAC equivale a pagar por um problema que não existe.
Há ainda um efeito colateral de que pouca gente fala. Quando a randomização no nível do sistema é aplicada de forma grosseira, a identidade do dispositivo pode oscilar dentro da mesma rede. Algumas redes corporativas tratam MACs que mudam com frequência como sinal anômalo. Em ambientes de escritório, antes de desligar ou ligar esse tipo de opção em dispositivos de trabalho, confirme a política de quem administra a rede.
As plataformas observam outras duas camadas: IP de saída e fingerprint do navegador
A avaliação de associação da plataforma começa no instante em que a requisição chega, e as entradas se concentram em duas camadas.
- A primeira camada é a saída de rede: de qual IP público a requisição parte, se a origem é datacenter ou residencial, quantas contas compartilham a mesma saída. Os sinais de IP a plataforma enxerga com toda clareza. Várias contas compartilhando uma mesma saída por muito tempo são a evidência mais direta na avaliação de associação.
- A segunda camada é o fingerprint do navegador: sinais como Canvas, lista de fontes e parâmetros de tela, juntos, formam um perfil de dispositivo comparável entre sessões. O artigo sobre o mecanismo e os limites do isolamento de ambiente já explicou quais dados devem ser separados por conta, e aqui não vou repetir.
O que as duas camadas têm em comum é estarem genuinamente acessíveis no caminho da requisição: a plataforma consegue coletá-las sem qualquer recurso extra. O MAC nunca entrou nessa lista. Misturar a relação entre essas camadas e o MAC é o terreno em que se espalha a ideia de “mudar o MAC para evitar associação”.
Há uma exceção que merece nota à parte. A detecção de IP local pelo WebRTC é a única brecha pela qual o navegador alcança informações da rede interna. O que vaza é o endereço interno, não o MAC, mas isso mostra que o navegador realmente pode trazer pistas da camada de rede. O tratamento também é claro: o artigo sobre verificação e configurações de vazamento do WebRTC traz o roteiro completo de checagem, e basta desativar o canal correspondente na configuração do ambiente.
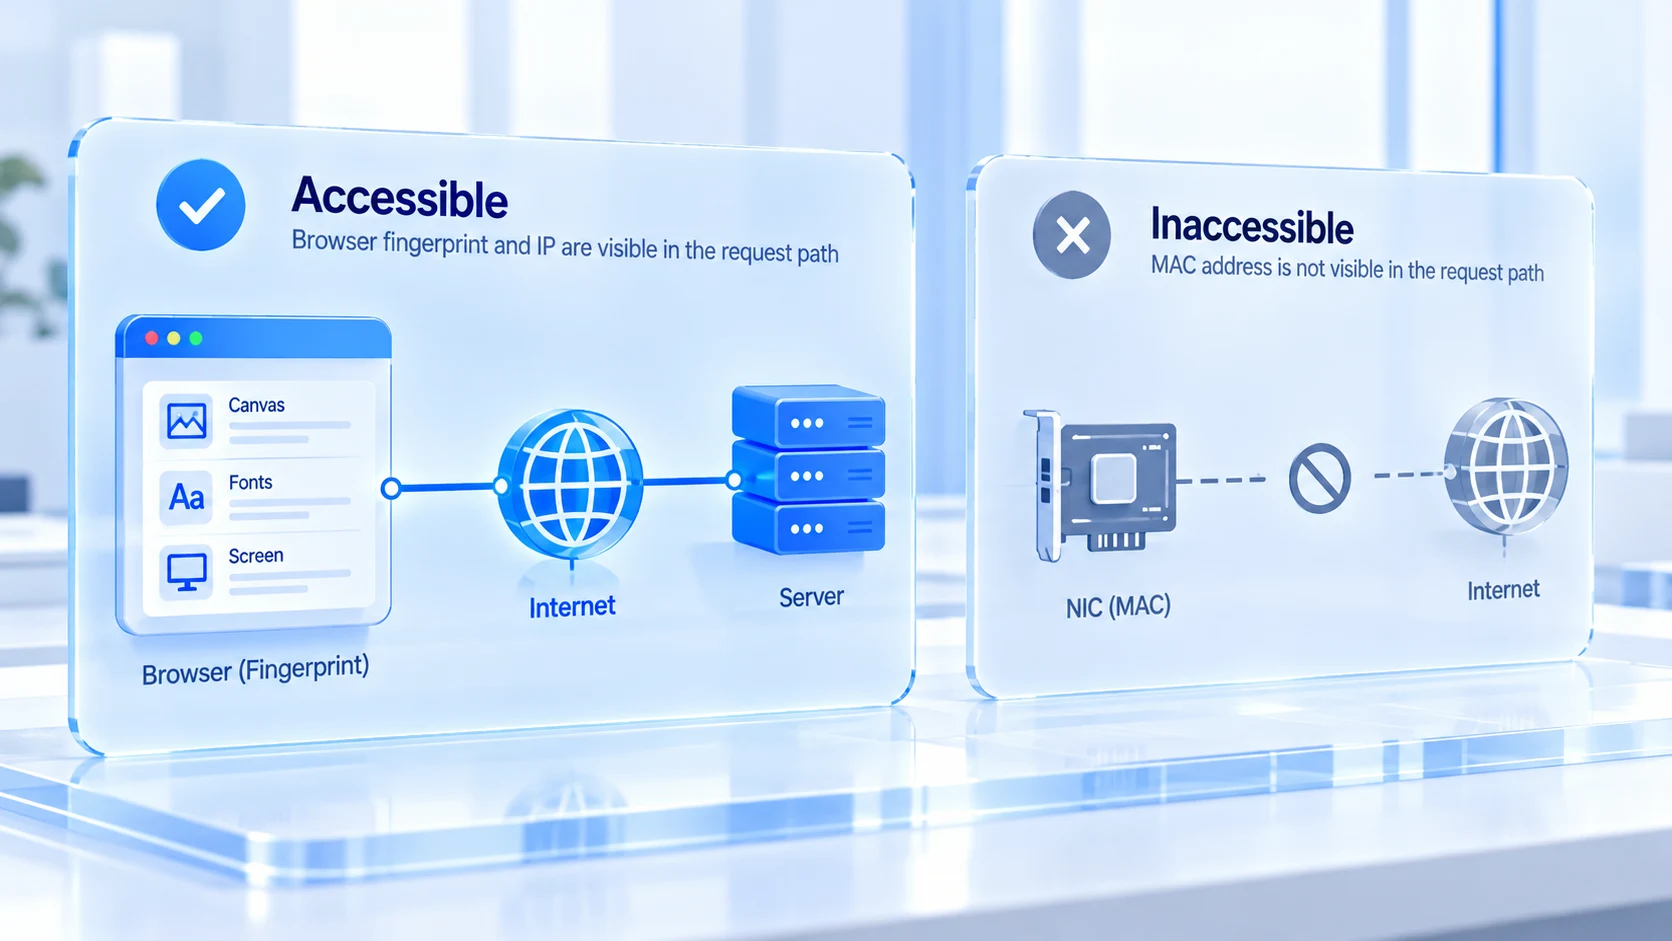
O navegador fingerprint e o MAC: gerencia a camada do navegador, sem tocar no adaptador de rede
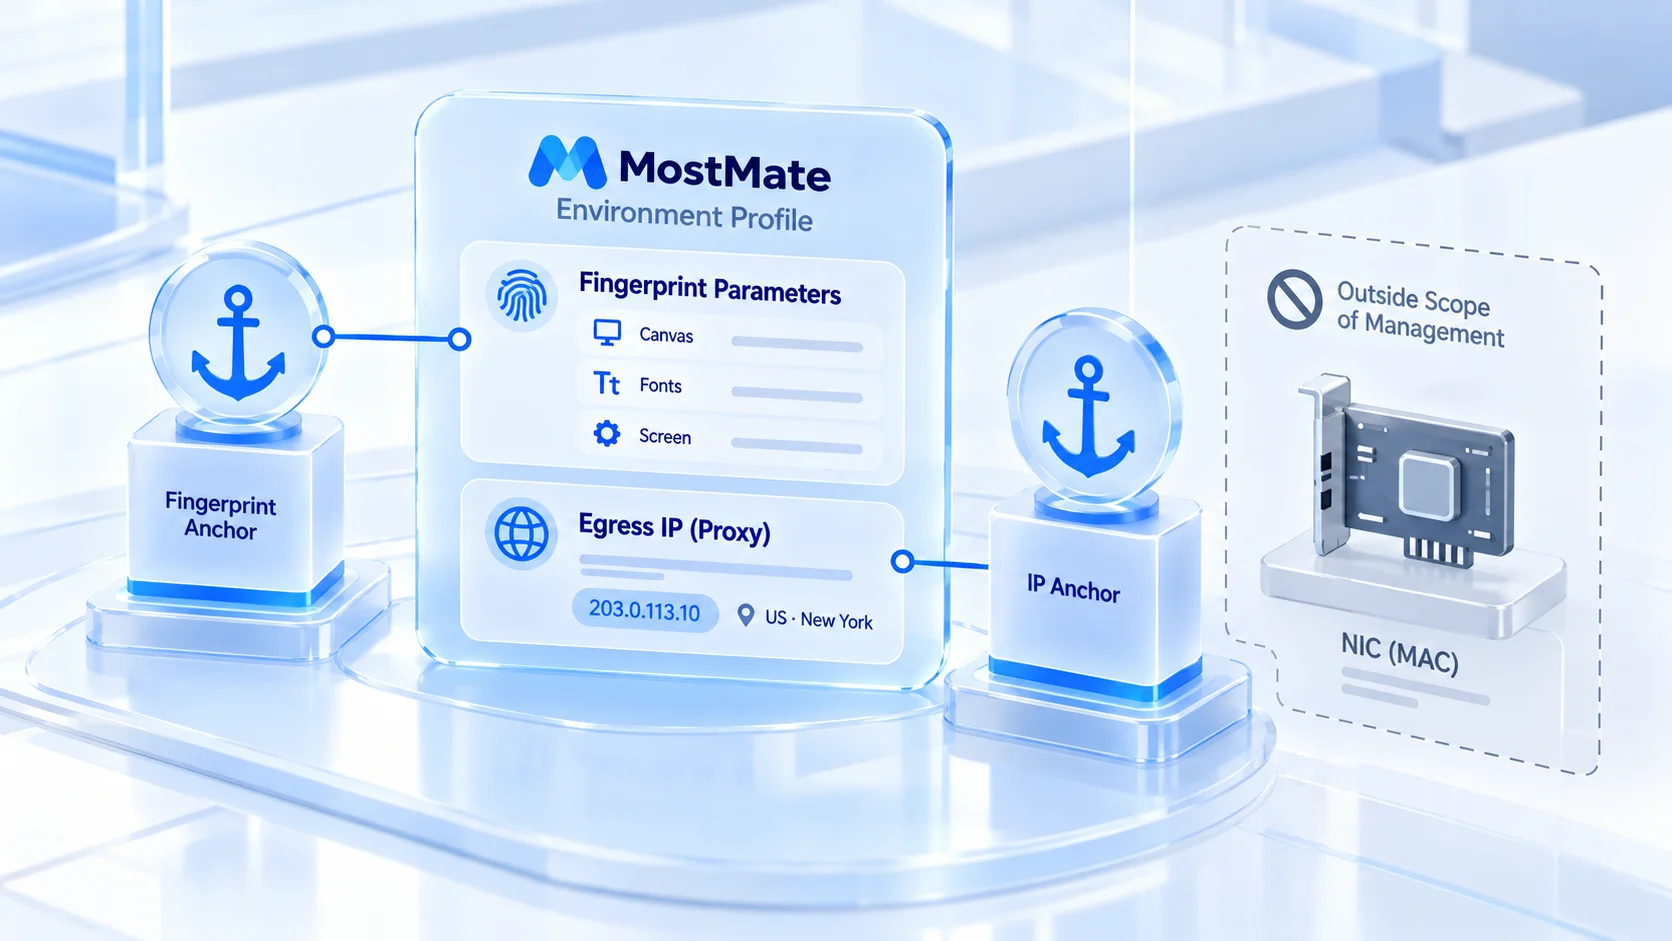
Com a fronteira clara, o uso da ferramenta não desanda. O navegador fingerprint gerencia os sinais dentro do ambiente do navegador; o MAC pertence à camada do adaptador de rede, fora da jurisdição, e nenhum navegador fingerprint de referência afirma tê-lo alterado. O MostMate gerencia a camada de ambiente: os parâmetros de fingerprint e o IP de saída de cada ambiente são independentes, os sinais de dispositivo definidos na criação do ambiente se mantêm estáveis por longo prazo e, com a vinculação de proxy, a correspondência entre saída e fingerprint fica explícita no perfil do ambiente.
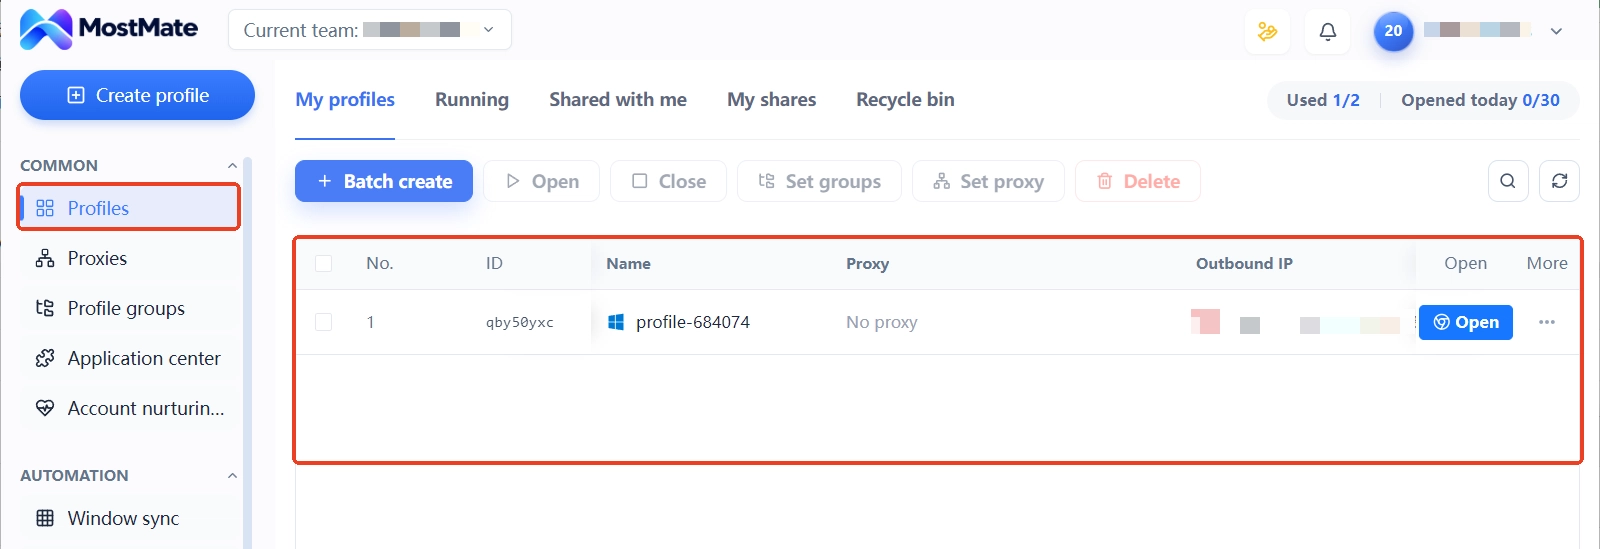
Na prática, a sequência de ações em torno das duas camadas não é complicada:
1. Escolha o tipo de saída e cadastre o proxy. Residencial ou datacenter, fixo ou dinâmico, conforme a fase do negócio; depois de cadastrar, rode um teste para confirmar que a saída corresponde ao registro.
2. Distribua os ambientes e conecte os parâmetros. Fuso horário, idioma e geolocalização são gerados em sintonia com o IP de saída, e os perfis de rede dos ambientes ficam independentes entre si.
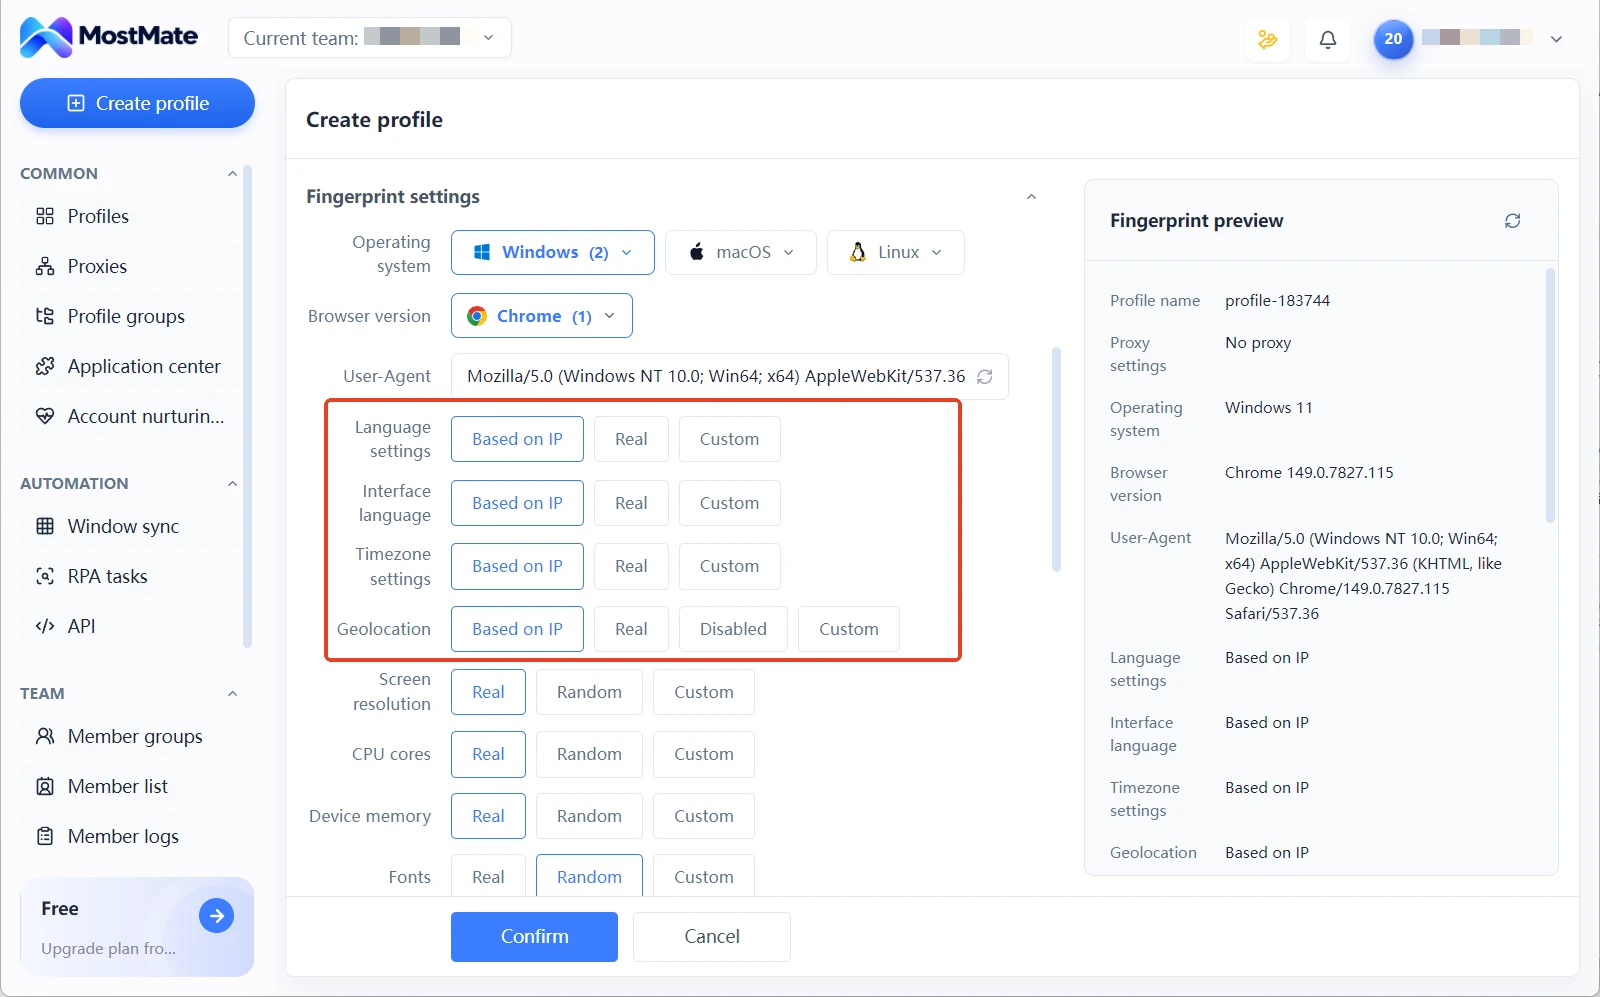
3. Verifique a coerência periodicamente. Região da saída, parâmetros do ambiente e dados de registro da conta devem bater entre si; desvios são detectados na fase de configuração, e não quando o negócio abre um chamado.
O que essa sequência substitui é exatamente o problema que “mudar o MAC” pretendia resolver. A distinção entre contas vem da combinação de ambiente e saída. Cada combinação é estável, registrável e transferível: na colaboração em equipe, quem está em qual ambiente e usa qual linha fica evidente ao abrir o perfil. Os parâmetros de fingerprint são definidos uma vez no formulário de criação do ambiente e depois ficam intactos. Mudanças frequentes já são, por si, um sinal anômalo.
Perguntas frequentes
Os sites podem ver meu endereço MAC?
Não. O endereço MAC não sai do gateway com a requisição; o que sites e servidores de plataforma conseguem coletar é o IP de saída público e os sinais da camada do navegador. Quem pode ver o MAC se limita a papéis locais, como o roteador, os dispositivos da mesma rede e as sondas do local.
Mudar o endereço MAC evita a associação de contas?
Não. As entradas da avaliação de associação são o IP de saída e o fingerprint do navegador; o MAC não está entre elas. Trocar o MAC resolve o rastreamento de trajetos em Wi-Fi público, que fica em uma camada diferente do risco de conta.
Devo ativar a randomização de MAC no celular e no computador?
Depende do cenário. Para dispositivos que se conectam com frequência a Wi-Fi público, a recomendação é ativar: o sistema usa um endereço aleatório diferente por rede, reduzindo o risco de encadeamento do trajeto. Para dispositivos de trabalho em redes de escritório fixas, confirme a política de gerenciamento da rede antes de ativar, para não serem tratados como anomalia.
O navegador fingerprint altera o endereço MAC?
Não altera, e isso não faz parte do seu trabalho. O navegador fingerprint gerencia os parâmetros de fingerprint e o IP de saída dentro do ambiente; a distinção entre contas vem da combinação independente de sinais de cada ambiente, não da reescrita do identificador do adaptador de rede.
Conclusão
A fronteira de exposição do endereço MAC é a rede local; a randomização e a troca resolvem o rastreamento por locais, e a avaliação de associação da plataforma nunca olhou para ele. O risco real de associação das contas se concentra em duas camadas, IP de saída e fingerprint do navegador; gerenciar bem essas camadas por ambiente é mais adequado do que qualquer ação na camada do adaptador de rede.
Na prática, primeiro vincule a cada ambiente uma saída de proxy independente e validada, depois mantenha os parâmetros de fingerprint em sintonia com a saída e estáveis por longo prazo e, por fim, registre a correspondência no perfil do ambiente. Para escolher o tipo de linha de saída, consulte o artigo sobre IP fixo ou IP dinâmico. A apresentação completa dos recursos está reunida na página O que é o MostMate. Para montar com as próprias mãos a cadeia de ambientes, proxy e fingerprint, comece por baixar o MostMate. Migrar a conta mais urgente para o primeiro ambiente e rodar uma vez já dá a sensação prática.

MOSTMATE
Gestão segura de múltiplas contas, sem complicação
Comece com sua primeira conta e use MostMate para construir operações multicontas mais seguras, inteligentes e eficientes.
- Perfis independentes. Identidades consistentes.
- Automação com IA · Saúde das contas · Operações em equipe



