
Чи видно вашу MAC-адресу: реальні межі приховування та зміни MAC
Головний висновок: MAC-адресу видно лише на відрізку локальної мережі, сайти й платформи її не отримують. Офіційна документація Microsoft прямо каже: MAC-адресу у сигналах пошуку Wi-Fi місця на кшталт торгових центрів можуть використовувати для відстеження пересувань, і саме від такого локального стеження захищає випадкова апаратна адреса. Оцінка пов'язування акаунтів на платформі MAC не бачить. Вона бачить IP виходу та сигнали відбитка на рівні браузера. Зміна MAC не вирішує проблему пов'язаних блокувань; перемістіть зусилля на керування цими двома шарами, і це буде дія до місця.
Це непорозуміння поширене широко. Ті, хто веде акаунти, часто бачать у посібниках пораду «щоб акаунти не пов'язували, змініть MAC», змінюють адресу на комп'ютері, а акаунти все одно блокують гуртом. Гроші витрачено, дію зроблено, напрямок хибний. Причина проста: MAC є ідентифікатором рівня мережевої карти, і його поширення не сягає публічного інтернету. Оцінка пов'язування відбувається на тому кінці публічного інтернету, і ці дві сторони жодного разу не зустрілися.
MostMate це антидетект-браузер, що керує параметрами відбитка та IP виходу для кожного профілю. Цей текст за межами його керування розставляє MAC, IP і відбиток по своїх місцях. Спершу кому MAC насправді видно. Потім справжня роль рандомізації MAC. Наприкінці план заміни.
Кому видно MAC-адресу: лише в межах локальної мережі
MAC-адреса працює на рівні ланки передачі даних і за межі локальної мережі не подорожує. Коли ви відкриваєте сайт, дані запиту на кожному стрибку пакуються заново. Цільовий сервер отримує й використовує в оцінці ризику ваш публічний IP виходу та інформацію рівня HTTP. MAC-адреса виконує свою місію в мить виходу з роутера, і в подальшій передачі інтернетом для неї місця немає. Сайт її не бачить, системи ризику платформи так само.
У локальній мережі картина зовсім інша. Роутер бачить MAC кожного пристрою, пристрої однієї мережі Wi-Fi бачать одне одного. Зонди в торгових центрах і кав'ярнях працюють саме на цьому рівні.
Microsoft у документації про підключення Wi-Fi у Windows пояснює: сигнали, які пристрій надсилає під час сканування мереж, містять унікальну фізичну апаратну адресу, а деякі місця використовують її для відстеження пересувань. Випадкова апаратна адреса і є заходом пом'якшення для таких сценаріїв. Apple у документації підтримки для iPhone та Mac дає механізм того ж напрямку: приватна адреса Wi-Fi змушує пристрій використовувати різну випадкову адресу для кожної мережі Wi-Fi, зменшуючи відстеження між мережами.
Розділіть, хто може бачити адресу, і питання викриття отримує відповідь. MAC викривається оператору локальної мережі та пристроям тієї ж мережі, а не платформі, до якої ви заходите.
| Порівняння | MAC-адреса | Сигнали ризик-контролю платформи |
|---|---|---|
| Хто бачить | Локальний роутер, пристрої мережі, зонди | Сервери сайтів і платформ |
| Дальність передачі | Лише в межах локальної мережі | Сягає сервера з кожним запитом |
| Способи зміни | Рандомізація MAC або ручна зміна | IP виходу та відбиток за профілем |
Що рандомізація та зміна MAC вирішують, а що ні
Рандомізація MAC це корисна функція, тільки проблема, яку вона вирішує, не стосується пов'язування акаунтів. Вирішуваних частин дві. Відстеження пересувань у публічному Wi-Fi тримається на тому, що система бере нову випадкову адресу для кожної мережі; зонд торгового центру не може зшити одну людину в різних місцях. Ідентифікація пристроями мережі: підключаючись до незнайомої локальної мережі, ви не викриваєте справжній апаратний ідентифікатор, і ризик потрапити в чиїсь записи падає. Обидві категорії виграють у дорозі: в ту мить, коли ноутбук чіпляється до Wi-Fi аеропорту чи готелю.
Те, чого не вирішити, треба сказати до кінця. У переліку вхідних даних оцінки пов'язування платформи графу MAC немає; хоч щодня змінюй адресу, спостереження платформи не зміниться ні на символ. Навпаки, пристрій, який ніколи не змінював MAC, за належного керування IP виходу та відбитком браузера тримає акаунти стабільно роками. Це дві незалежні події; вкладати зусилля в MAC означає платити за проблему, якої не існує.
Є й рідко згаданий побічний ефект. Якщо системну рандомізацію MAC налаштувати грубо, ідентичність пристрою в одній мережі може плавати. Деякі корпоративні мережі трактують MAC, що часто змінюється, як аномальний сигнал. Для робочих пристроїв в офісному середовищі перед тим, як вмикати чи вимикати такі перемикачі навмання, узгодьте політику з адміністрацією мережі.
Платформа дивиться на інші два шари: IP виходу та відбиток браузера
Оцінка пов'язування на платформі починається з миті прибуття запиту, а вхідні сигнали зосереджені на двох шарах.
- Перший шар це мережевий вихід: з якого публічного IP іде запит, дата-центр чи домашня мережа, скільки акаунтів ділять один вихід. Сигнали на боці IP платформа бачить як на долоні. Кілька акаунтів, що роками сидять на одному виході, це найпряміший доказ у оцінці пов'язування.
- Другий шар це відбиток браузера: Canvas, перелік шрифтів, параметри екрана разом складають портрет пристрою, який можна порівнювати між сесіями. У статті механізм і межі ізоляції профілів уже розібрано, які дані розділяти за акаунтами, тут не повторюватимемо.
Спільне в цих двох шарах: обидва справді досяжні на шляху запиту, і платформа збирає їх без жодних додаткових засобів. MAC у цей перелік ніколи не входив. Плутанина між цими шарами та MAC і є ґрунтом, на якому ходить порада «зміни MAC, щоб уникнути пов'язування».
Виняток вартий окремого слова. Локальне зондування IP через WebRTC це єдиний прохід у браузері, що сягає інформації внутрішньої мережі. Назовні витікає внутрішня адреса, а не MAC, але це доводить: браузер справді може витягти назовні підказки мережевого рівня. Рішення зрозуміле: у статті перевірка та налаштування витоків WebRTC є повний маршрут перевірки; у конфігурації профілю достатньо вимкнути відповідний канал.
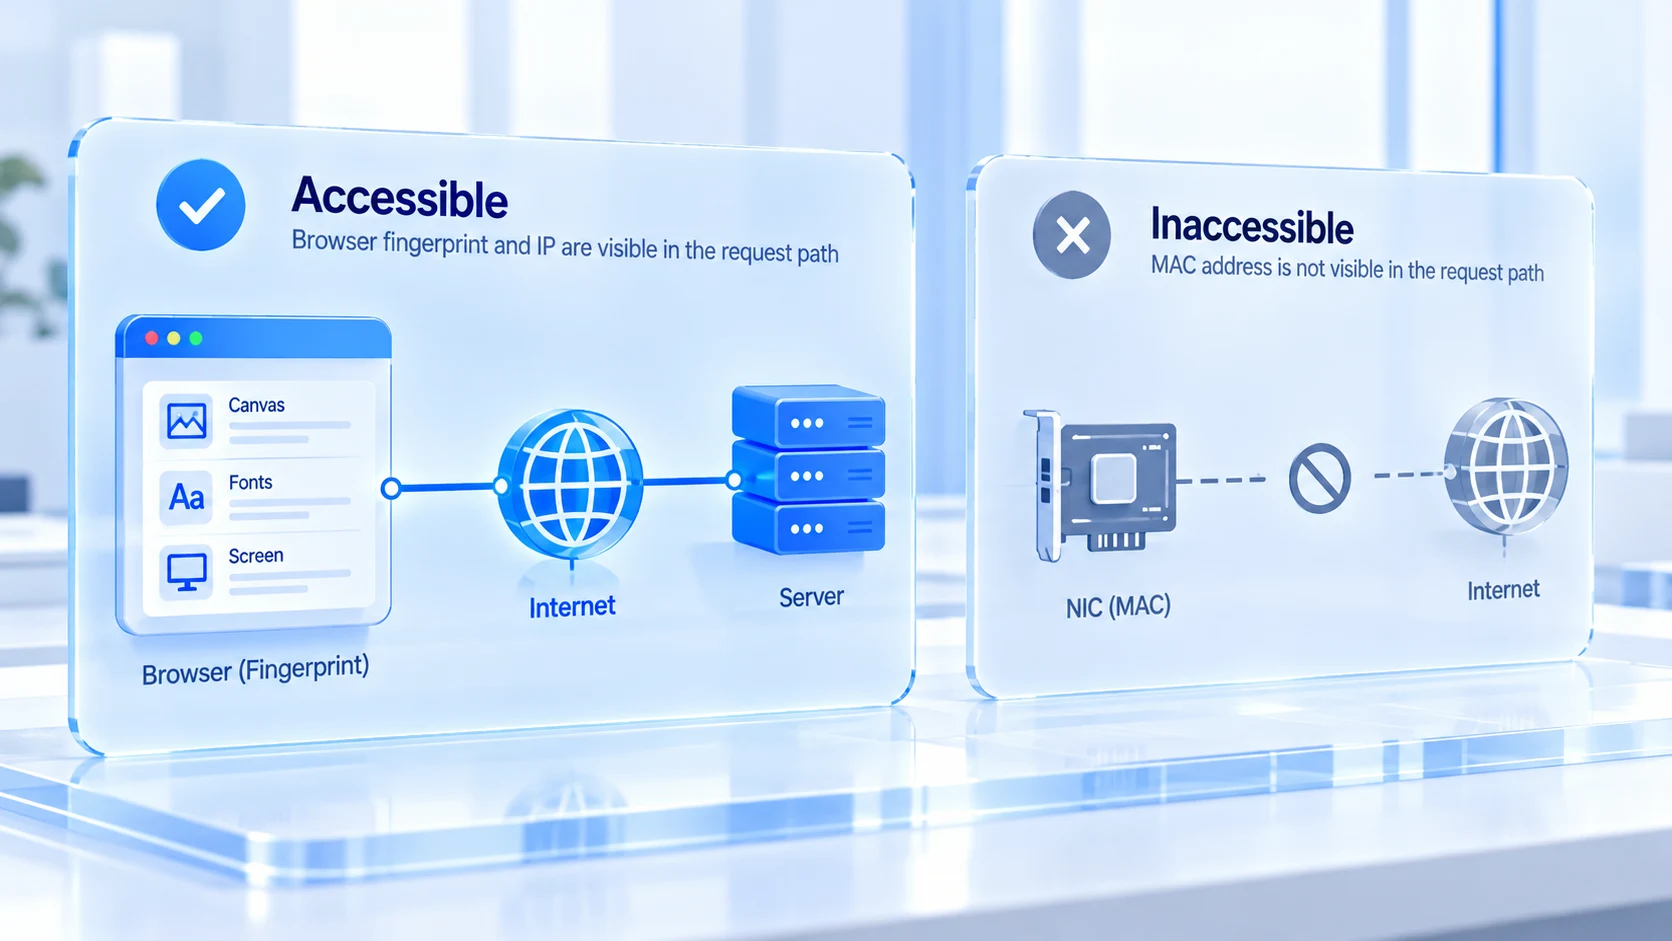
Межа між антидетект-браузером і MAC: керуємо браузером, не чіпаємо мережеву карту
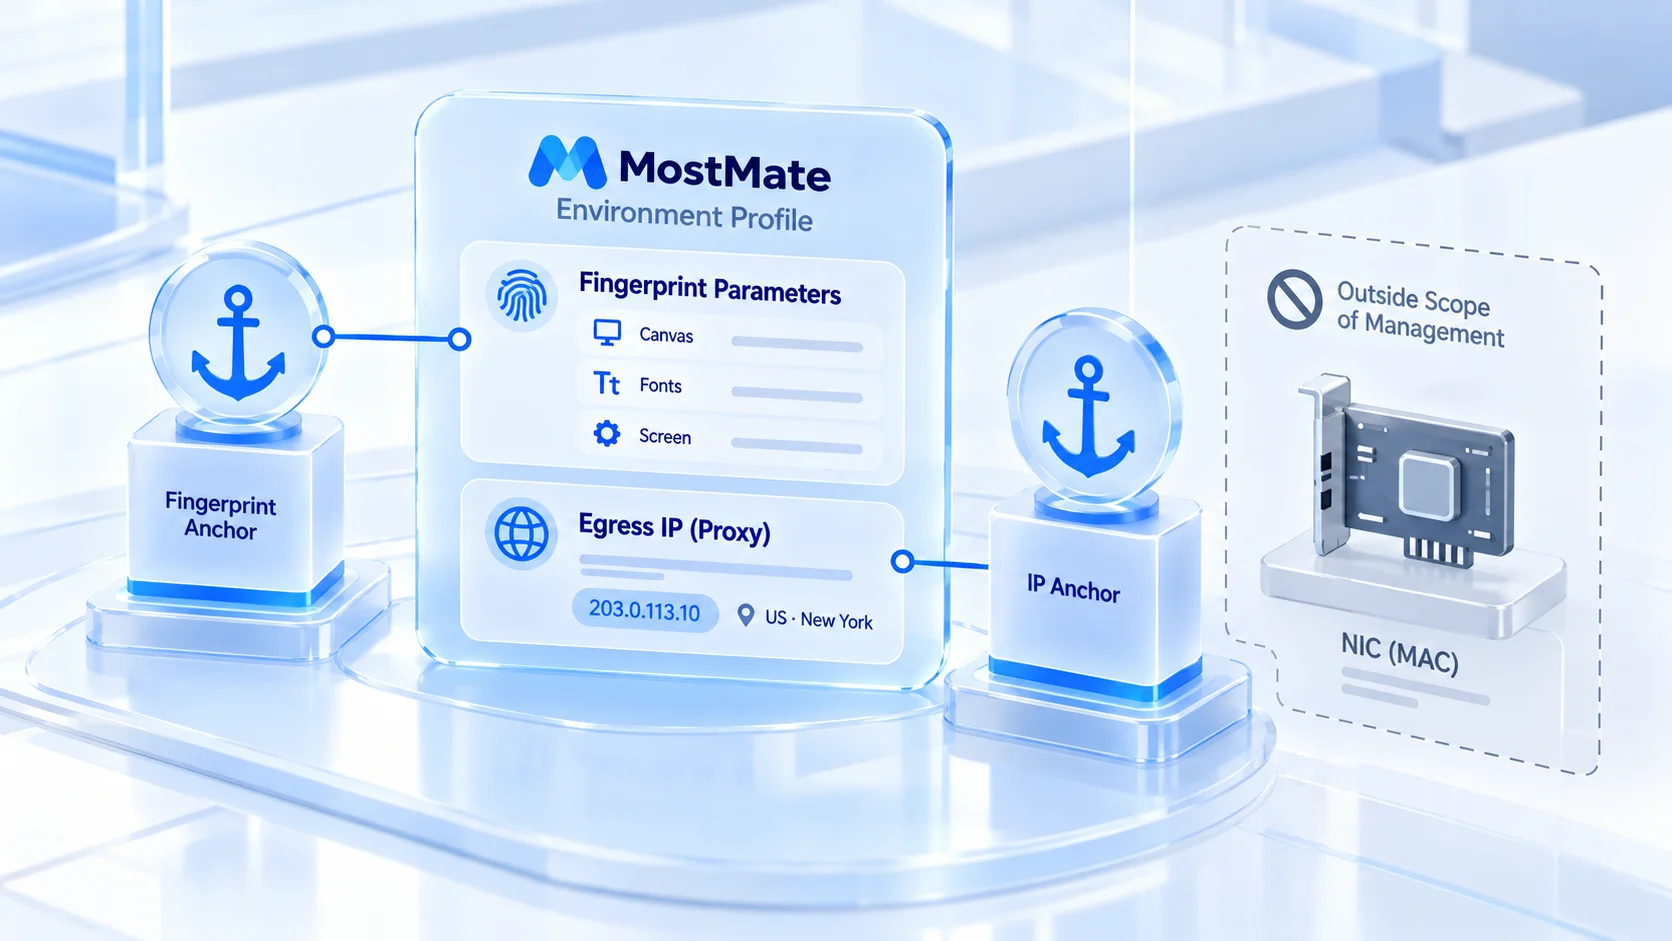
Коли межа окреслена, інструмент не веде осторонь. Антидетект-браузер керує сигналами всередині браузерного середовища; MAC належить до рівня мережевої карти й поза його віданням, і жоден відомий антидетект-браузер не заявляє, що змінював його. MostMate керує рівнем профілю: параметри відбитка та IP виходу кожного профілю незалежні, сигнали пристрою, зафіксовані при створенні профілю, довго лишаються стабільними, а з прив'язкою проксі відповідність виходу та відбитка чітко записана у картці профілю.
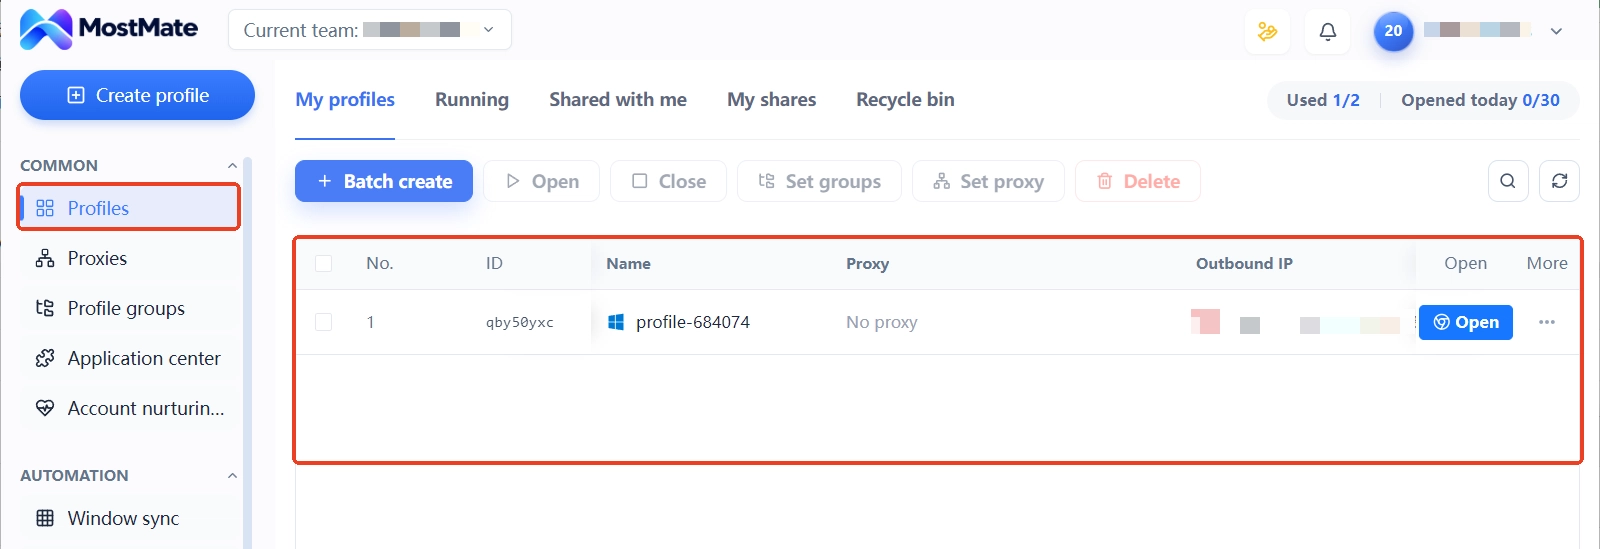
На рівні дій послідовність кроків навколо двох шарів нескладна:
1. Виберіть тип виходу та внесіть проксі. Дата-центр чи домашня мережа, статичний чи динамічний, за етапом бізнесу; після внесення зробіть тест, щоб підтвердити, що вихід збігається з підписом.
2. Розподіліть профілі та пов'яжіть параметри. Часовий пояс, мова й геолокація генеруються в зв'язці з IP виходу, а мережеві налаштування профілів незалежні одне від одного.
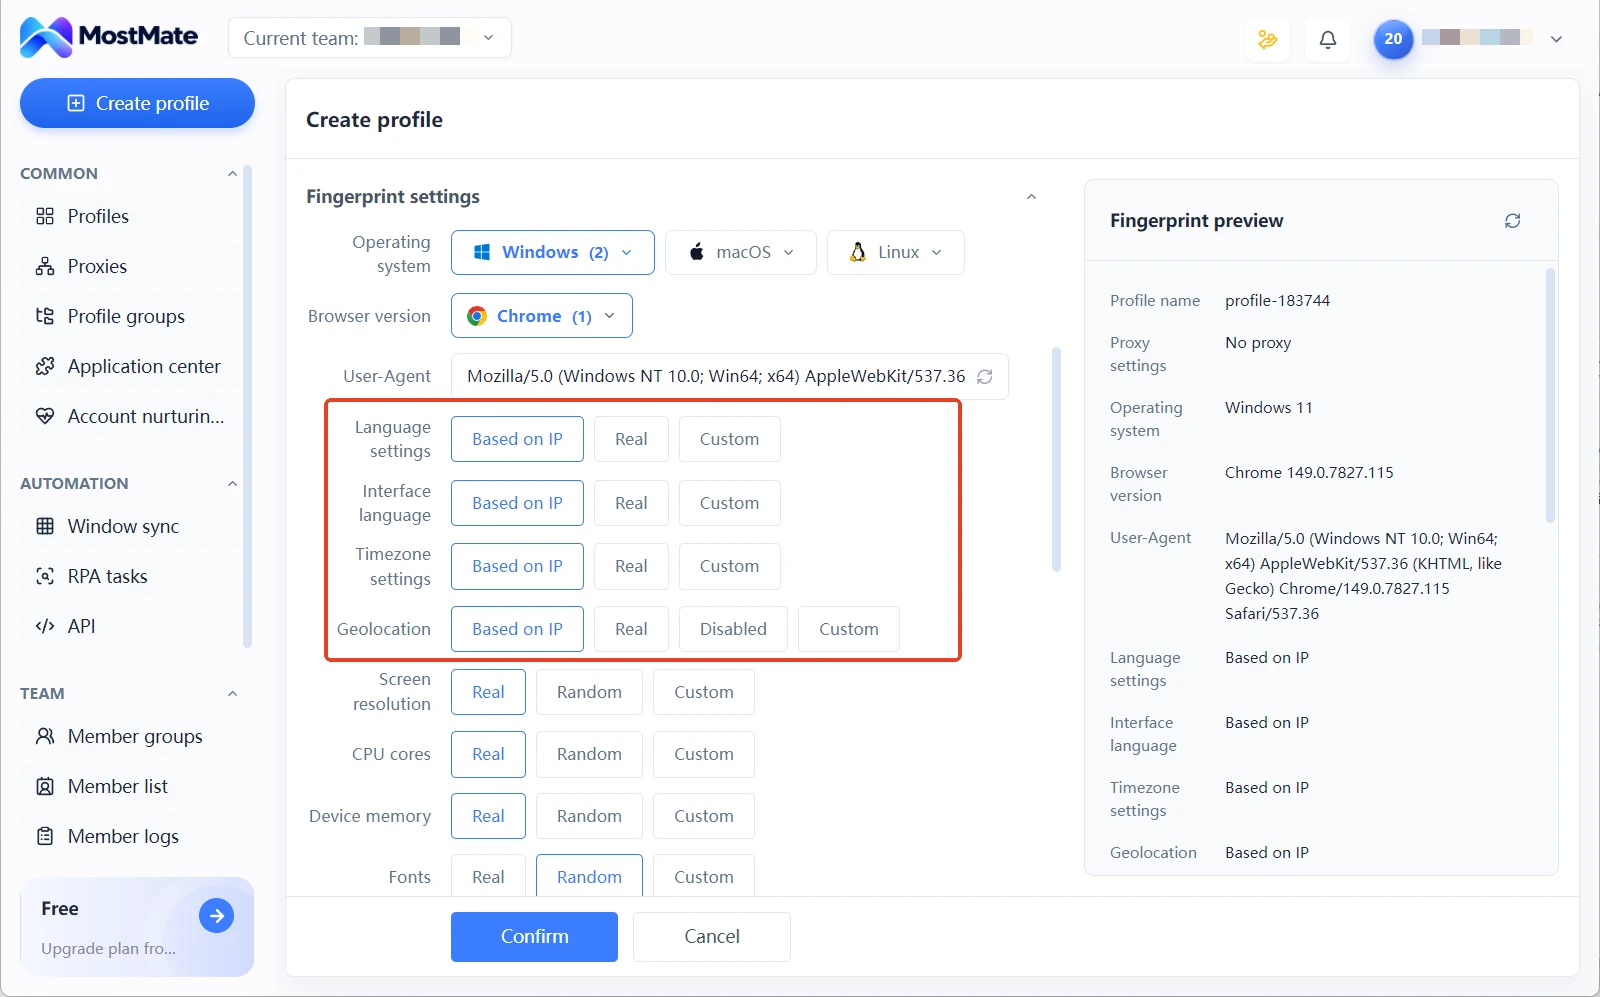
3. Періодично перевіряйте логічну відповідність. Регіон виходу, параметри профілю та реєстраційні дані акаунта мають збігатися з трьох боків; розбіжності виявляються на етапі налаштування, а не коли бізнес повідомить про збій.
Цей набір дій замінює саме те, чого хотіла «зміна MAC». Розрізнення акаунтів тримається на комбінації профілю та виходу. Кожна комбінація стабільна, записувана, передавана; у командній роботі з картки профілю видно, хто в якому профілі та на якій лінії. Параметри відбитка фіксуються один раз у формі створення профілю й далі не рухаються. Часті зміни самі по собі аномальний сигнал.
Часті питання
Чи бачить сайт мою MAC-адресу?
Ні. MAC-адреса не виходить за шлюз із запитом; те, що можуть зібрати сайт і сервери платформи, це публічний IP виходу та сигнали рівня браузера. MAC бачать лише локальні гравці: локальний роутер, пристрої тієї ж мережі та зонди локацій.
Чи запобігає зміна MAC-адреси пов'язуванню акаунтів?
Ні. Вхідними даними оцінки пов'язування є IP виходу та відбиток браузера; MAC серед них немає. Зміна MAC вирішує відстеження в публічному Wi-Fi і не перебуває на одному рівні з ризик-контролем акаунтів.
Чи вмикати рандомізацію MAC на телефоні та комп'ютері?
Залежить від сценарію. Пристроям, які часто підключаються до публічного Wi-Fi, варто ввімкнути: система бере різну випадкову адресу для кожної мережі, що знижує ризик зшивання пересувань. Для робочих пристроїв у фіксованій офісній мережі спершу узгодьте політику адміністрування мережі, щоб вас не позначили як аномалію.
Чи змінює антидетект-браузер MAC-адресу?
Ні, це не його зона роботи. Антидетект-браузер керує параметрами відбитка та IP виходу всередині профілю; розрізнення акаунтів тримається на незалежній комбінації сигналів кожного профілю, а не на переписуванні ідентичності мережевої карти.
Підсумок
Межа викриття MAC-адреси лежить у локальній мережі; рандомізація та зміна вирішують стеження локацій, а оцінка пов'язування платформи від початку до кінця на неї не дивилась. Справжні ризики пов'язування акаунтів зосереджені на двох шарах, IP виходу та відбиток браузера; керуйте цими шарами за профілями, і це влучніше за будь-які дії на рівні мережевої карти.
Практично: спершу прив'яжіть до кожного профілю незалежний і перевірений проксі-вихід, потім дозвольте параметрам відбитка йти в зв'язці з виходом і довго лишатися стабільними, нарешті запишіть відповідності у картку профілю. Вибір типу лінії виходу можна звірити зі статтею статичний IP чи динамічний IP. Повний огляд можливостей зібрано на сторінці продукту що таке MostMate. Щоб власноруч зібрати ланцюг профіль, проксі, відбиток, почніть із завантаження MostMate. Найважливіший акаунт, що є під рукою, перенесіть у перший профіль та проженіть раз: відчуття з'явиться одразу.

MOSTMATE
Безпечне керування кількома обліковими записами — це просто
Почніть із першого облікового запису й побудуйте з MostMate безпечнішу, розумнішу та ефективнішу роботу з кількома обліковими записами.
- Незалежні профілі. Узгоджені ідентичності.
- ШІ-автоматизація · Стан облікових записів · Командні операції



