
L'adresse MAC vous expose-t-elle ? Les vraies limites du masquage et du changement de MAC
En bref : l'adresse MAC n'est visible que sur le segment du réseau local, les sites et les plateformes ne peuvent pas l'obtenir. La documentation officielle de Microsoft indique que l'adresse MAC contenue dans les signaux de sondage Wi-Fi sert à des lieux comme les centres commerciaux à suivre les déplacements, et l'adresse matérielle aléatoire protège précisément contre ce suivi local. Les plateformes ne voient jamais le MAC dans leurs décisions d'association. Elles voient l'IP de sortie et les signaux d'empreinte au niveau du navigateur. Changer de MAC ne résout pas l'association de comptes : mieux vaut consacrer son énergie à bien gérer ces deux couches.
Cette idée reçue circule largement. Les personnes qui gèrent des comptes voient souvent passer dans les tutoriels le conseil « pour éviter l'association, changez le MAC », modifient l'adresse de leur ordinateur, et se font quand même bannir par lots. L'argent est dépensé, les gestes sont faits, mais la direction était mauvaise. La raison s'explique facilement : le MAC est un identifiant au niveau de la carte réseau, et sa portée ne dépasse pas Internet public. La décision d'association se prend de l'autre côté du réseau, les deux parties ne se rencontrent jamais.
MostMate est un navigateur anti-détection qui gère par environnement les paramètres d'empreinte et l'IP de sortie. Cet article s'appuie sur son périmètre de gestion pour remettre MAC, IP et empreinte à leur place. D'abord, à qui l'adresse MAC est-elle réellement visible. Ensuite, l'effet réel de la randomisation MAC. Enfin, une alternative concrète.
À qui l'adresse MAC est-elle visible : uniquement sur le segment du réseau local
La portée de l'adresse MAC se limite à la couche de liaison, au-delà du réseau local elle ne suit pas le trafic. Quand vous visitez un site, les données sont réencapsulées à chaque saut. Ce que le serveur destinataire reçoit et utilise pour sa gestion du risque, ce sont votre IP de sortie publique et les informations de la couche HTTP. L'adresse MAC accomplit sa mission dès qu'elle quitte le routeur ; la suite du transport Internet n'a aucune place pour elle. Le site ne la voit pas, le système de risque de la plateforme pas davantage.
À l'intérieur du réseau local, le tableau est tout autre. Le routeur voit le MAC de chaque appareil, et les appareils d'un même Wi-Fi se voient entre eux. Les sondes des centres commerciaux et des cafés opèrent aussi à cette couche.
Microsoft l'explique dans sa documentation sur la connexion Wi-Fi sous Windows : les signaux qu'un appareil émet en recherchant des réseaux contiennent une adresse matérielle physique unique, et certains lieux s'en servent pour suivre les déplacements. Les adresses matérielles aléatoires constituent la mesure d'atténuation face à ces scénarios. Apple décrit un mécanisme allant dans le même sens dans sa documentation d'assistance pour iPhone et Mac : la fonction Private Wi-Fi Address fait usage d'une adresse aléatoire différente pour chaque réseau Wi-Fi, ce qui réduit le suivi entre réseaux.
Une fois les lecteurs potentiels bien séparés, la question de l'exposition trouve sa réponse. Le MAC s'expose à l'opérateur du réseau local, aux appareils du même réseau et aux sondes des lieux, pas à la plateforme où vous vous connectez.
| Élément comparé | Adresse MAC | Signaux de risque de la plateforme |
|---|---|---|
| Qui voit | routeur, autres appareils du réseau, sondes | côté serveur du site et de la plateforme |
| Portée | reste dans le réseau local | accessible à chaque requête |
| Mode de changement | randomisation MAC ou modification manuelle | IP de sortie et empreinte par environnement |
Ce que la randomisation et le changement de MAC résolvent, et ce qu'ils ne résolvent pas
La randomisation MAC est une fonction utile, mais les problèmes qu'elle résout n'ont rien à voir avec l'anti-association des comptes. Deux familles de problèmes entrent dans son champ. Le suivi des déplacements sur Wi-Fi public : le système adopte une adresse aléatoire différente pour chaque réseau, et la sonde d'un centre commercial ne peut plus relier la même personne d'un lieu à l'autre. L'identification au sein d'un même réseau : en se connectant à un LAN inconnu, on n'expose pas son véritable identifiant matériel, et le risque d'être enregistré par les appareils voisins diminue. Ces deux situations concernent les déplacements, au moment où le portable se connecte au Wi-Fi d'un aéroport ou d'un hôtel.
Ce que cela ne résout pas mérite d'être dit clairement. La liste des données d'entrée de la décision d'association ne contient aucune colonne MAC : changez d'adresse aussi souvent que vous voudrez, les observations de la plateforme ne bougeront pas d'un iota. Inversement, un appareil qui n'a jamais changé de MAC peut garder des comptes stables sur la durée, dès lors que l'IP de sortie et l'empreinte du navigateur sont bien gérées. Les deux événements sont indépendants ; concentrer ses efforts sur le MAC revient à payer pour un problème qui n'existe pas.
Il existe aussi un effet secondaire rarement évoqué. Une randomisation système gérée grossièrement peut faire dériver l'identité de l'appareil au sein d'un même réseau. Certains réseaux d'entreprise traitent les MAC qui changent trop souvent comme un signal d'anomalie. Pour les appareils professionnels d'un réseau de bureau, vérifiez d'abord la politique de l'administrateur réseau avant d'activer ou de désactiver ces commutateurs.
La plateforme regarde deux autres couches : l'IP de sortie et l'empreinte du navigateur
La décision d'association commence dès l'arrivée de la requête, et les signaux d'entrée se concentrent dans deux couches.
- Première couche, la sortie réseau : depuis quelle IP publique part la requête, si elle appartient à un data center ou à un logement, combien de comptes partagent la même sortie. Les signaux côté IP, la plateforme les voit avec une netteté totale. Plusieurs comptes qui partagent longtemps une même sortie constituent la preuve la plus directe de l'association.
- Deuxième couche, l'empreinte du navigateur : Canvas, liste des polices, paramètres d'écran et autres signaux composent ensemble un portrait d'appareil comparable d'une session à l'autre. L'article sur le mécanisme et les limites de l'isolation d'environnement a déjà traité des données à séparer par compte, nous n'y revenons pas ici.
Le point commun des signaux des deux couches, c'est qu'ils sont réellement atteignables sur le chemin de la requête, et la plateforme les collecte sans aucun moyen supplémentaire. Le MAC n'a jamais figuré dans cette liste. Confondre ces couches avec le MAC est le terreau sur lequel poussent des affirmations du type « changez de MAC pour éviter l'association ».
Une exception mérite d'être traitée à part. La détection d'IP locale via WebRTC est la seule brèche du navigateur qui touche aux informations du réseau interne. Ce qui fuite est une adresse interne, pas un MAC, mais cela prouve que le navigateur peut bel et bien emporter des indices de la couche réseau. La marche à suivre est claire : l'article sur le contrôle et le réglage des fuites WebRTC donne un parcours complet, il suffit de fermer le canal concerné dans la configuration de l'environnement.
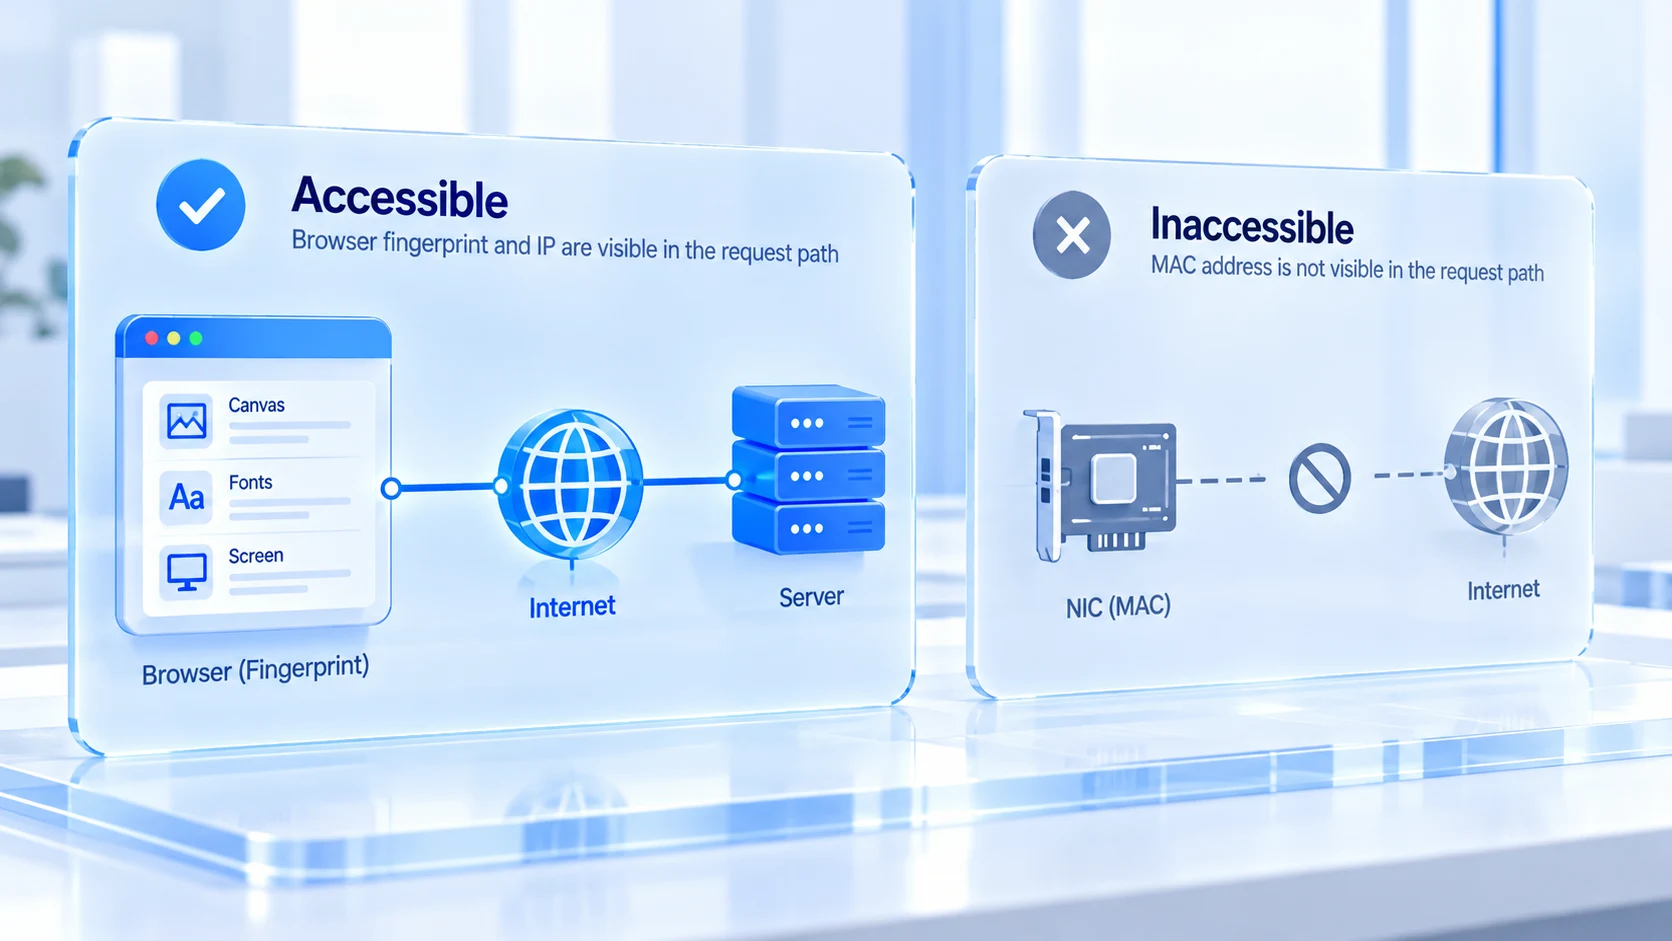
La frontière entre navigateur anti-détection et MAC : gérer la couche navigateur, ne pas toucher à la carte réseau
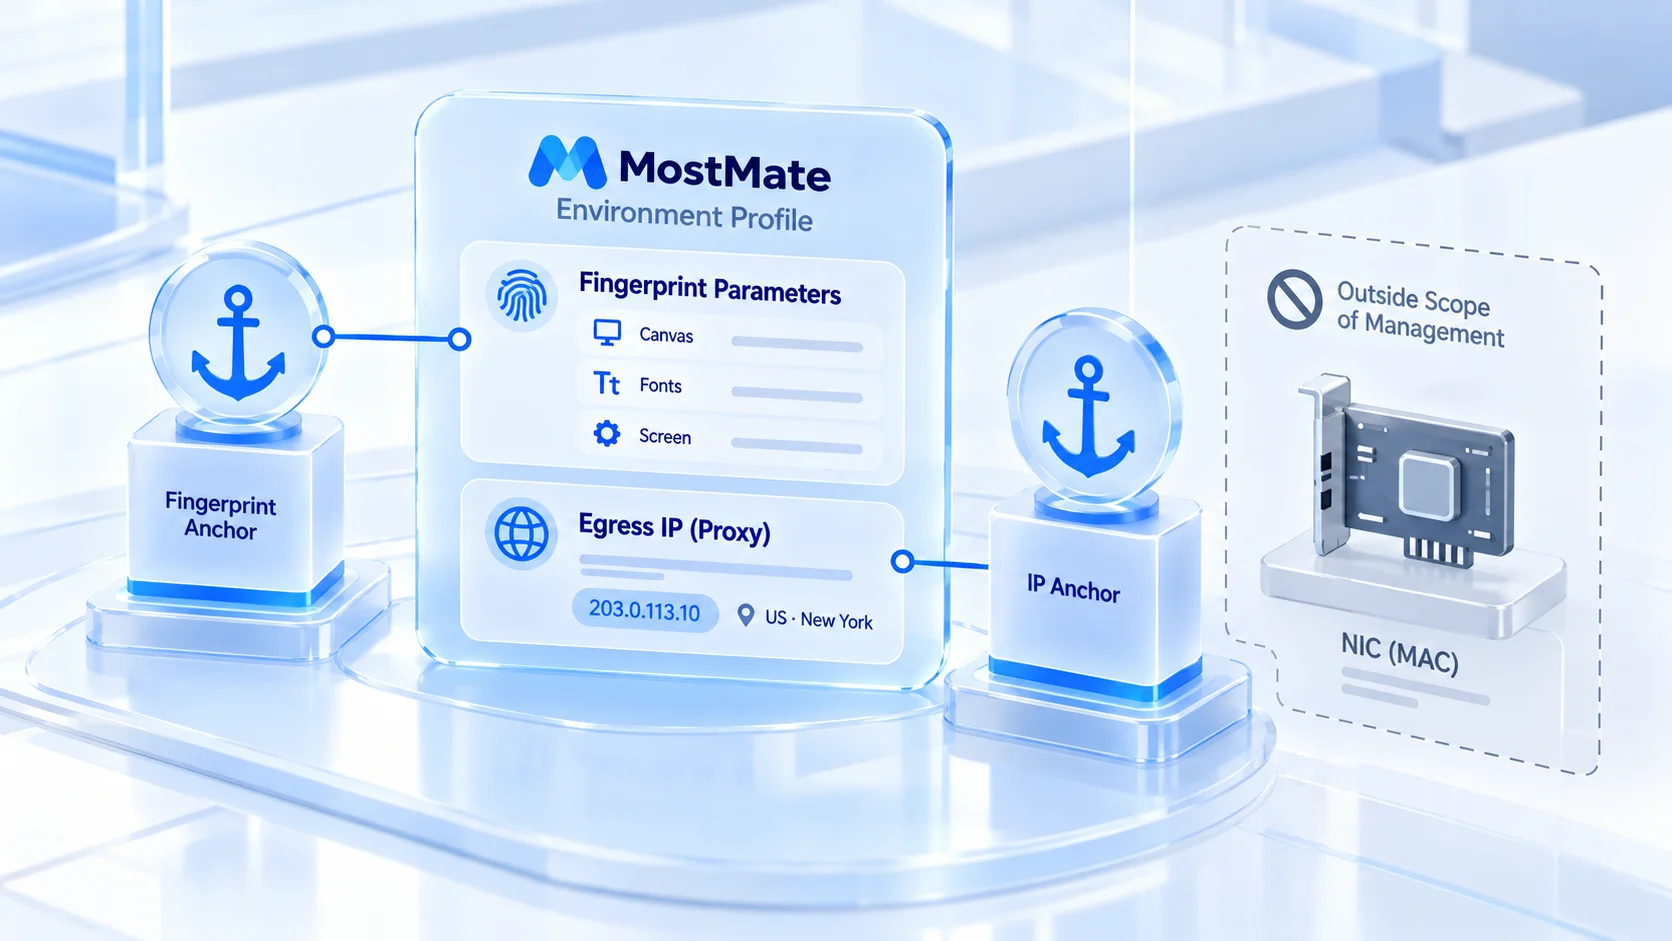
La frontière posée, l'outil ne se détourne plus de sa cible. Un navigateur anti-détection gère les signaux internes à l'environnement du navigateur, tandis que le MAC relève de la couche carte réseau et échappe à son périmètre, et aucun navigateur anti-détection répandu ne prétend l'avoir modifié. MostMate gère la couche des environnements : les paramètres d'empreinte et l'IP de sortie de chaque environnement sont indépendants, les signaux d'appareil fixés à la création restent stables longtemps et, avec la liaison de proxy, la correspondance entre sortie et empreinte est claire dans le profil d'environnement.
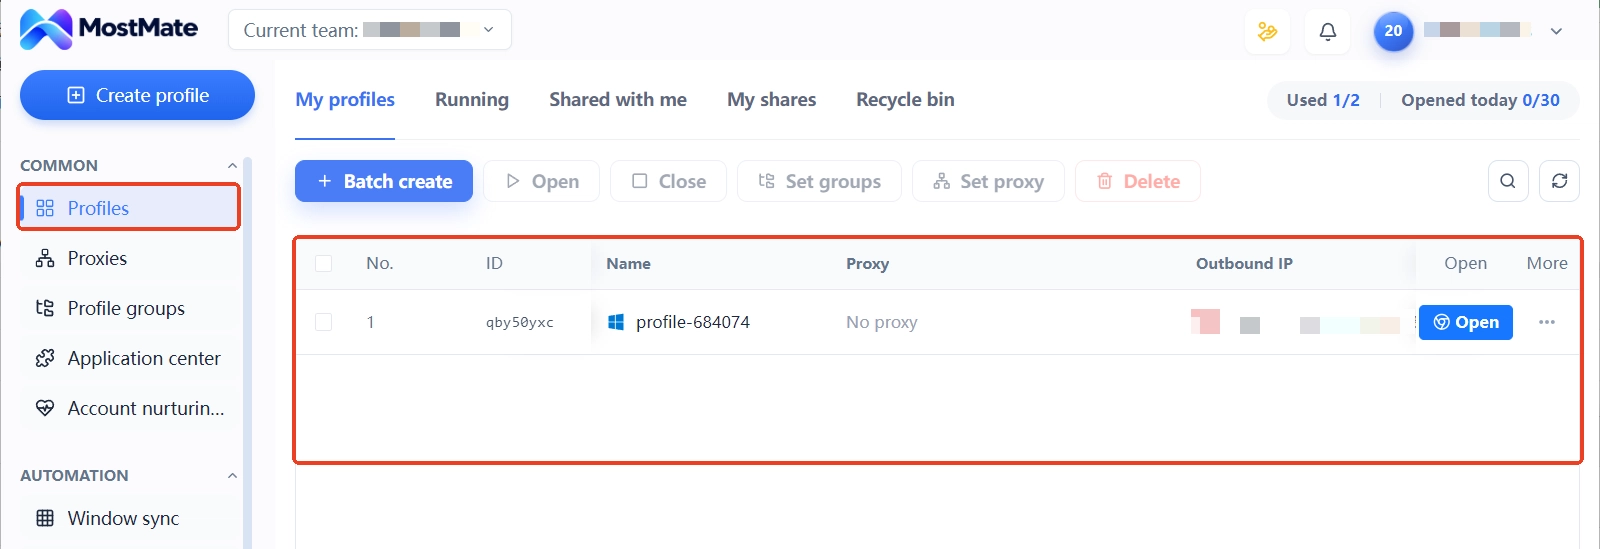
Sur le terrain, la séquence d'actions autour des deux couches de signaux n'a rien de compliqué :
1. Choisir le type de sortie et saisir le proxy. Résidentiel ou data center, fixe ou dynamique : tranchez selon la phase de votre activité, puis lancez un test après la saisie pour confirmer que la sortie correspond bien à son étiquette.
2. Affecter les environnements et lier les paramètres. Fuseau horaire, langue et géolocalisation se génèrent en lien avec l'IP de sortie, et les profils réseau des environnements restent indépendants.
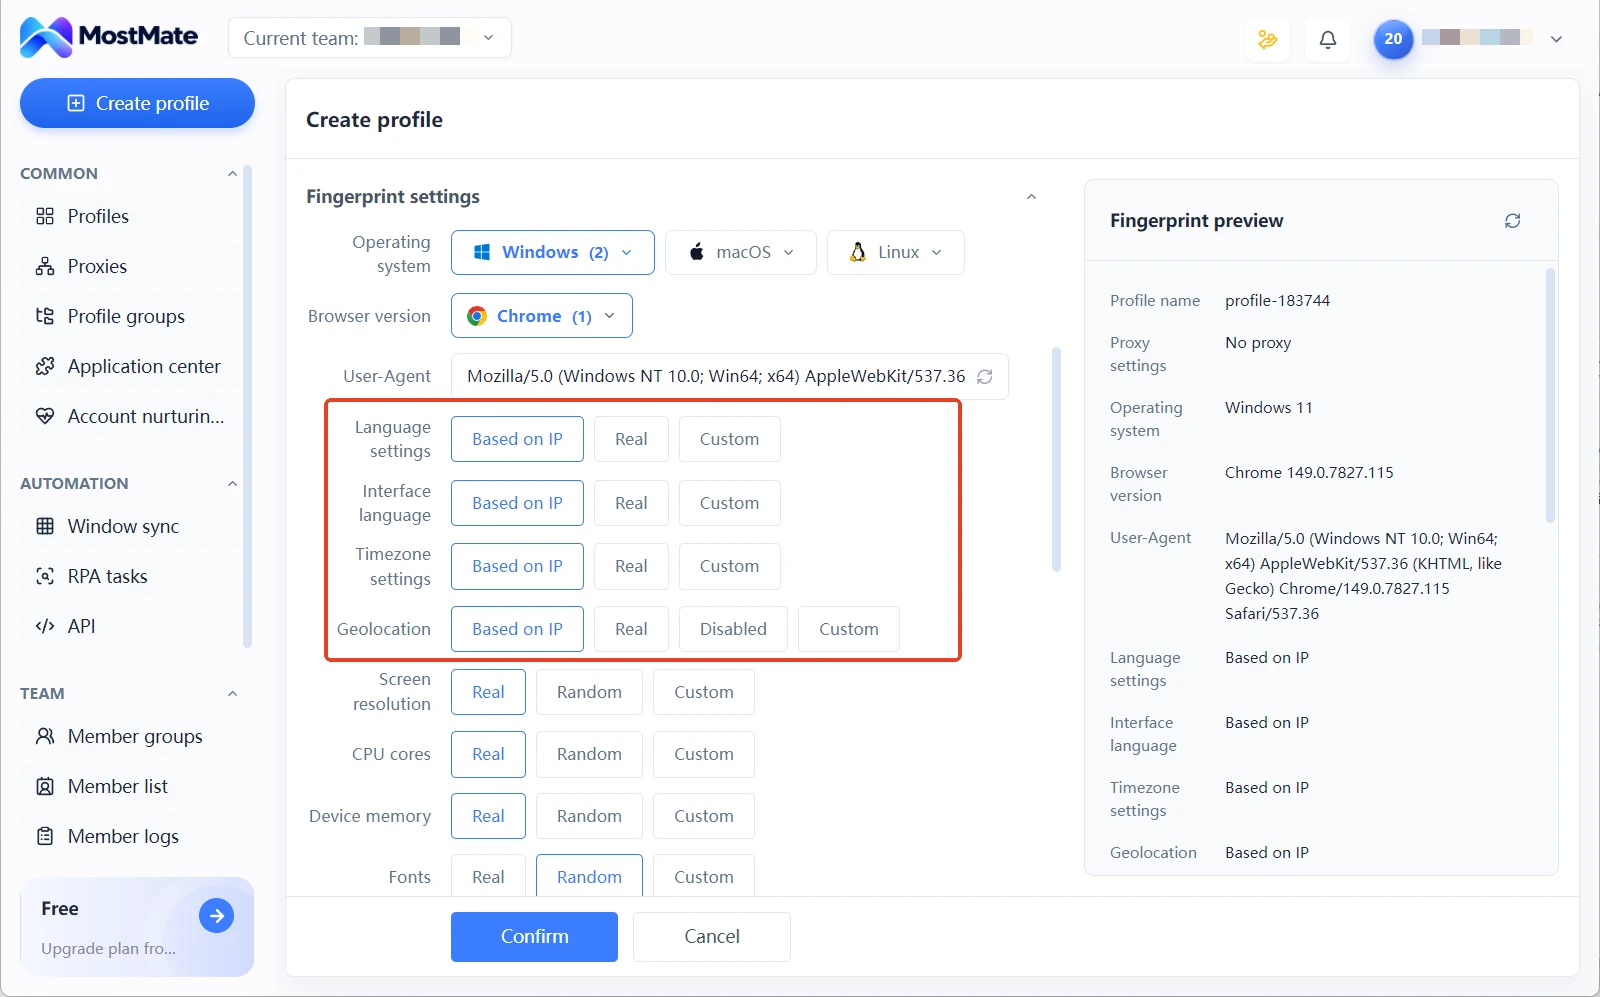
3. Vérifier régulièrement la cohérence logique. Région de sortie, paramètres d'environnement et informations d'enregistrement des comptes doivent coïncider ; les écarts se repèrent à l'étape de configuration plutôt qu'aux remontées d'incidents.
Cette séquence remplace exactement ce que le changement de MAC prétend résoudre. La distinction entre comptes repose sur la combinaison d'un environnement et d'une sortie. Chaque combinaison est stable, consignable et transmissible : en équipe, le profil indique qui travaille dans quel environnement et par quelle ligne. Les paramètres d'empreinte se fixent une fois dans le formulaire de création d'environnement puis ne bougent plus, car les changements fréquents sont eux-mêmes un signal d'anomalie.
Questions fréquentes
Un site peut-il voir mon adresse MAC ?
Non. L'adresse MAC ne franchit pas la passerelle avec les requêtes ; le serveur du site et de la plateforme ne collecte que l'IP de sortie publique et les signaux du niveau navigateur. Seuls des acteurs locaux voient le MAC : le routeur local, les appareils du même réseau et les sondes des lieux.
Changer d'adresse MAC empêche-t-il l'association des comptes ?
Non. La décision d'association prend pour entrées l'IP de sortie et l'empreinte du navigateur, le MAC n'y figure pas. Changer de MAC concerne le suivi des déplacements sur Wi-Fi public, ce qui relève d'un tout autre niveau que la gestion du risque des comptes.
Faut-il activer la randomisation MAC sur mobile et ordinateur ?
Cela dépend du scénario. Pour les appareils qui se connectent souvent à du Wi-Fi public, l'activation est recommandée : le système emploie une adresse aléatoire différente pour chaque réseau, ce qui réduit le risque de relier les déplacements. Pour les appareils professionnels d'un réseau de bureau fixe, vérifiez d'abord la politique d'administration réseau afin de ne pas passer pour une anomalie.
Un navigateur anti-détection modifie-t-il l'adresse MAC ?
Non, ce n'est pas dans son périmètre. Un navigateur anti-détection gère les paramètres d'empreinte et l'IP de sortie à l'intérieur de l'environnement ; la distinction entre comptes repose sur la combinaison de signaux propre à chaque environnement, pas sur la réécriture de l'identifiant de la carte réseau.
Conclusion
La frontière d'exposition de l'adresse MAC se situe dans le réseau local ; la randomisation et le changement traitent le suivi des lieux, et la décision d'association de la plateforme ne l'a jamais regardée. Le véritable risque d'association de comptes se concentre sur deux couches, l'IP de sortie et l'empreinte du navigateur ; gérer ces deux couches par environnement est plus pertinent que n'importe quelle manipulation de la carte réseau.
En pratique, commencez par lier à chaque environnement une sortie proxy indépendante et validée, laissez ensuite les paramètres d'empreinte se coupler à la sortie et rester stables, puis consignez les correspondances dans les profils d'environnement. Pour choisir le type de ligne de sortie, consultez l'article IP fixe ou IP dynamique. La présentation complète des fonctionnalités se trouve sur la page produit Qu'est-ce que MostMate. Pour monter vous-même la chaîne environnement, proxy, empreinte, commencez par télécharger MostMate. Migrez votre compte le plus important dans un premier environnement, et vous sentirez la différence dès le premier essai.

MOSTMATE
Gérez plusieurs comptes en sécurité, tout simplement
Commencez avec votre premier compte et utilisez MostMate pour construire des opérations multicomptes plus sûres, intelligentes et efficaces.
- Des profils indépendants. Des identités cohérentes.
- Automatisation par IA · État des comptes · Travail en équipe



