
Warum Chrome-Profile für Zweitaccounts nicht reichen: Die Grenzen der Isolation
Fazit vorab: Chrome-Profile trennen den Login-Status sauber, aber Plattformen erkennen Geräte, keine Logins. Alle Profile nutzen dieselbe Browser-Engine und melden denselben Fingerprint; der Proxy gilt auf Browserebene, die ausgehende IP lässt sich nicht trennen; und wer überall mit demselben Google-Konto synchronisiert, verknüpft die Profile zusätzlich über die Cloud. Für den privaten Alltag reichen Profile. Soll ein Zweitaccount geschäftlich langfristig gepflegt werden, braucht jedes Konto seinen eigenen Fingerprint und seinen eigenen Ausgang.
Zweitaccounts über die Profil-Symbole rechts oben in Chrome anzulegen ist für viele der erste Schritt zu mehreren Konten. Auf „Hinzufügen“ klicken, ein neues Profil erstellen, Name und Farbe wählen, fertig. Der Login-Status bleibt erhalten, auch nach dem Schließen und erneuten Öffnen, und installiert werden muss nichts.
Sobald es mehr werden, kommen die Probleme. Manche Plattformen melden ungewöhnliche Aktivität, manche Konten werden eingeschränkt, obwohl die Profile einander gar nicht berühren. Der Grund liegt nicht in schlampig eingerichteten Profilen, sondern darin, dass sie nur die halbe Trennung leisten: Die lokalen Daten bleiben getrennt, doch die Geräte- und Netzsignale, die die Plattform sieht, waren nie getrennt.
Dieser Beitrag nimmt das Ganze Schicht für Schicht auseinander: Was ist getrennt, was nicht? Am Ende steht ein Kriterium dafür, wann Profile genügen und wann eine neue Umgebung fällig ist.
Profile isolieren Daten, keine Geräte
Die Isolation des Profils findet auf der Ebene der lokalen Daten statt. Google beschreibt die Funktion offiziell so, dass Lesezeichen, Verlauf, Passwörter und Ähnliches getrennt aufbewahrt werden. In der Praxis hat jedes Profil eigene Cookies und Seitendaten, eigenen Browserverlauf, eigene Erweiterungen und einen eigenen Passwortspeicher. Zwei Zweitaccounts in zwei Profilen überdecken sich beim Login nicht, und beide Konten können auf derselben Plattform gleichzeitig online sein.
Diese Ebene ist echte Isolation. Sie schneidet auch besser ab als das Inkognito-Fenster: Nach dem Schließen bleibt dort nicht einmal der Login-Status, während die Profildaten dauerhaft erhalten bleiben. Die Unterschiede im Überblick finden Sie in der Gegenüberstellung im Artikel zu Inkognito-Modus und Konto-Verknüpfung.
Die Grenze steckt im selben Satz. Getrennt werden ausschließlich Nutzerdaten auf der Festplatte; das Browserprogramm selbst, die Grafikkarte, die Netzwerkkarte und das Betriebssystem bleiben unverändert. Alle Profile fahren dasselbe Chrome, lesen dieselbe Hardware und laufen über dieselbe Leitung. Hundert Datenverzeichnisse lassen sich anlegen, die Geräteidentität bleibt eine einzige.
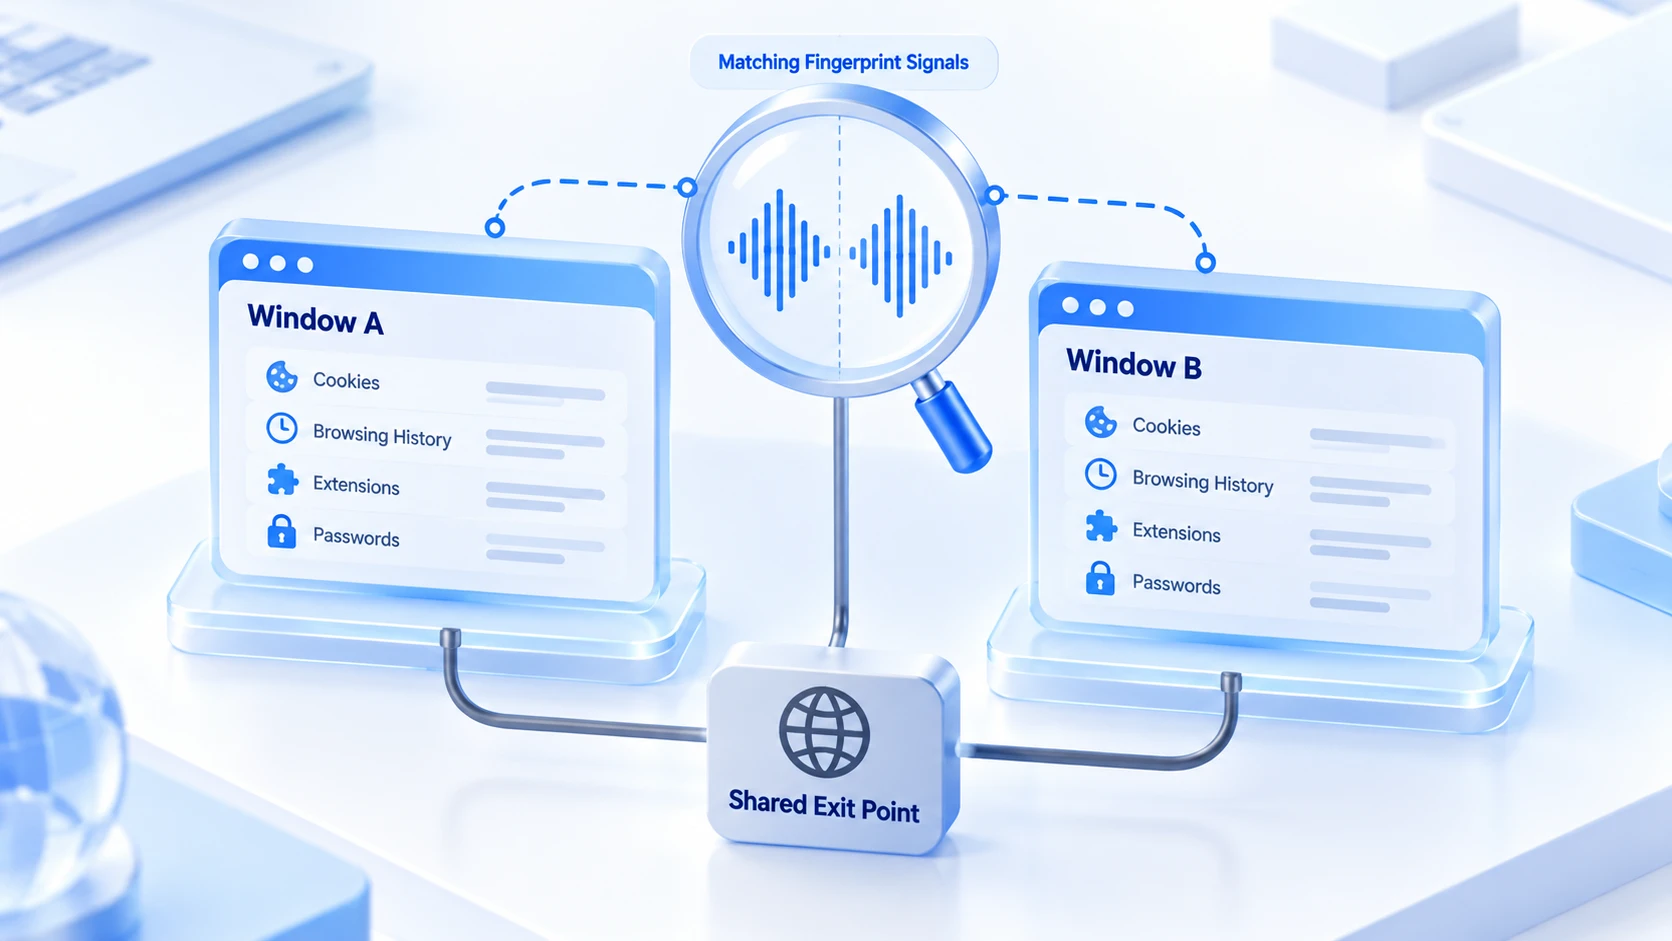
Alle Profile auf demselben Rechner melden denselben Fingerprint
Plattformen erkennen Geräte über den Browser-Fingerprint, und auf dieser Ebene können Profile nichts ausrichten. Der User-Agent stammt aus dem Browserprogramm selbst: Alle Profile melden dieselbe Versionsnummer. Das Rendering-Ergebnis von Canvas und WebGL bestimmt die Grafikkarte. Font-Liste, Bildschirmauflösung, CPU-Kerne und RAM-Ausbaustufe werden alle von derselben Maschine gelesen.
In der Analyse der Browser-Fingerprinting-Techniken von FingerprintJS, einem Anbieter von Fingerprint-Erkennung, bilden genau diese Signale den Kern der Geräteidentifikation. Ein anderes Datenverzeichnis ändert daran nichts.
Wer das nicht glaubt, prüft es selbst. Die Fingerprint-Selbsttestseite von EFF läuft direkt im Browser: einmal in jedem Profil testen und die Ergebnisse nebeneinanderlegen. Dieser Vergleich ist am überzeugendsten: Browser- und Systeminfos, Fonts, Canvas-Rendering und Hardwarewerte stimmen nahezu punktweise überein; üblich ist nur der Unterschied bei Cookies und lokalem Speicher.
Für das Risikomanagement einer Plattform sind zehn Profile eine Identität. Diese übereinstimmenden Signale reichen, um sie als eine Familie einzustufen. Die Cookie-Trennung sorgt nur dafür, dass sich Konten lokal nicht überdecken; beurteilt wird die Verknüpfung nie auf dem eigenen Rechner. Wenn Sie prüfen wollen, welche Verknüpfungssignale Ihrem Zweitaccount-Pool noch anhaften, gehen Sie Umgebung, Proxy und Login-Verlauf entlang der Checkliste zur Risiko-Selbstprüfung bei Multi-Account-Verknüpfung einmal durch.
Die ausgehende IP gehört zum Browser, nicht zum Profil
Die Lücke auf der Netzebene liegt noch offen zutage. Chrome kennt keine Proxy-Einstellungen pro Profil; die Proxy-Konfiguration folgt dem Betriebssystem. Eine Leitung ändern heißt, alle Profile gleichzeitig umstellen. Wollen zwei Zweitaccounts über verschiedene Ausgänge laufen, gibt es im Profil-System keinen offiziellen Weg. Behelfslösungen mit Erweiterungen oder Drittanbieter-Tools halten weder Stabilität noch Konsistenz eines Dauerbetriebs durch. Auch die lokale Adresse, die WebRTC preisgibt, ist dieselbe, weil für Echtzeitkommunikation derselbe Browser-Kernel zuständig ist.
Der typische Zweitaccount-Pool sieht dann so aus: ein Dutzend Profile, jedes mit seinem eigenen Konto und sauberem Login-Status, und alle gehen über dieselbe IP hinaus. In den Server-Logs der Plattform arbeiten diese Konten im Wechsel über dieselbe Leitung. Zusammen mit dem identischen Fingerprint-Set aus dem vorigen Abschnitt ist die Beweiskette für das Verknüpfungsurteil ziemlich vollständig. So sauber die Datentrennung auch sein mag, die Lücke in der Netzidentität füllt sie nicht. Genau hier verläuft die ehrlichste Grenze zwischen Profilen und Umgebungen eines Anti-Detect-Browsers.
Google-Konto-Sync: ein oft übersehener Verknüpfungsweg
Beim Anlegen eines Profils leitet Chrome dazu an, sich mit einem Google-Konto anzumelden und die Synchronisierung zu aktivieren: Lesezeichen, Passwörter, Erweiterungen und Einstellungen landen in der Cloud des Kontos und lassen sich auf anderen Geräten zurückholen. Für Privatanwender ist das praktisch. Für Zweitaccounts sieht es anders aus. Melden mehrere Profile dasselbe Google-Konto an, laufen die Daten in der Cloud an derselben Stelle zusammen; die Verbindung zwischen den Konten verlagert sich vom lokalen Gerät auf die Plattformseite. Solange die Synchronisierung läuft, bleibt die Signalverbindung bestehen. Noch so sauber die lokale Trennung, das Cloud-Ende hält sie nicht auf.
Die Lösung ist unspektakulär. Beim Anlegen des Zweitaccount-Profils ohne Kontoanmeldung fortfahren, oder jedem Zweitaccount sein eigenes unabhängiges Google-Konto geben, jedes synchronisiert für sich. Ohne Sync bleiben die Daten der Profile weiterhin getrennt, der Alltag ändert sich nicht.
Wann Profile genügen und wann eine neue Umgebung fällig ist
Das Kriterium ist das Gewicht des Kontos, nicht das Alter des Tools.
In diesen Fällen bleiben Sie bei Profilen:
- Ihr persönlicher Alltagsaccount: je ein Postfach für Arbeit und Privatleben; ärgerlich ist nur die Anmeldung im falschen Profil.
- Backends von risikoarmen Plattformen, deren Konten nichts miteinander zu tun haben und die kein geräteseitiges Risikomanagement betreiben.
- Temporäre Projekt-Zweitaccounts: nach Gebrauch entsorgt, ohne langfristige Pflege.
Erscheint einer der folgenden Punkte, sollte das Konto in eine unabhängige Umgebung umziehen:
- Das Konto trägt echtes Geschäft: Bei Problemen mit Shop, Werbekonto oder Social-Media-Netz werden alle zusammen betroffen.
- Die Plattform betreibt nachweislich geräteseitiges Risikomanagement: Schon das Teilen eines Geräts ist für sich ein Risiko.
- Die Kontozahl geht in den zweistelligen Bereich, das Fensterwechseln ist nicht mehr zu bändigen, und ein Team soll die Arbeit aufteilen.
An diesem Punkt wechselt das Denken von „ein paar Fenster mehr öffnen“ zu „ein vollständiges Identitätsset pro Zweitaccount“. MostMate ist ein Anti-Detect-Browser, der Browserdaten, Fingerprint-Parameter und Netz-Ausgang in wiederverwendbare Umgebungen packt, ein Set pro Zweitaccount.
Das Formular zum Anlegen einer Umgebung gliedert sich in drei Blöcke: Basisinformationen, Fingerprint-Einstellungen und erweiterte Einstellungen; das Vorschaupanel rechts listet die aktuellen Werte in Echtzeit. Parameter wie Canvas, WebGL, Font-Liste und WebRTC, die in Profilen unantastbar sind, haben hier eigene Konfigurationsstufen.
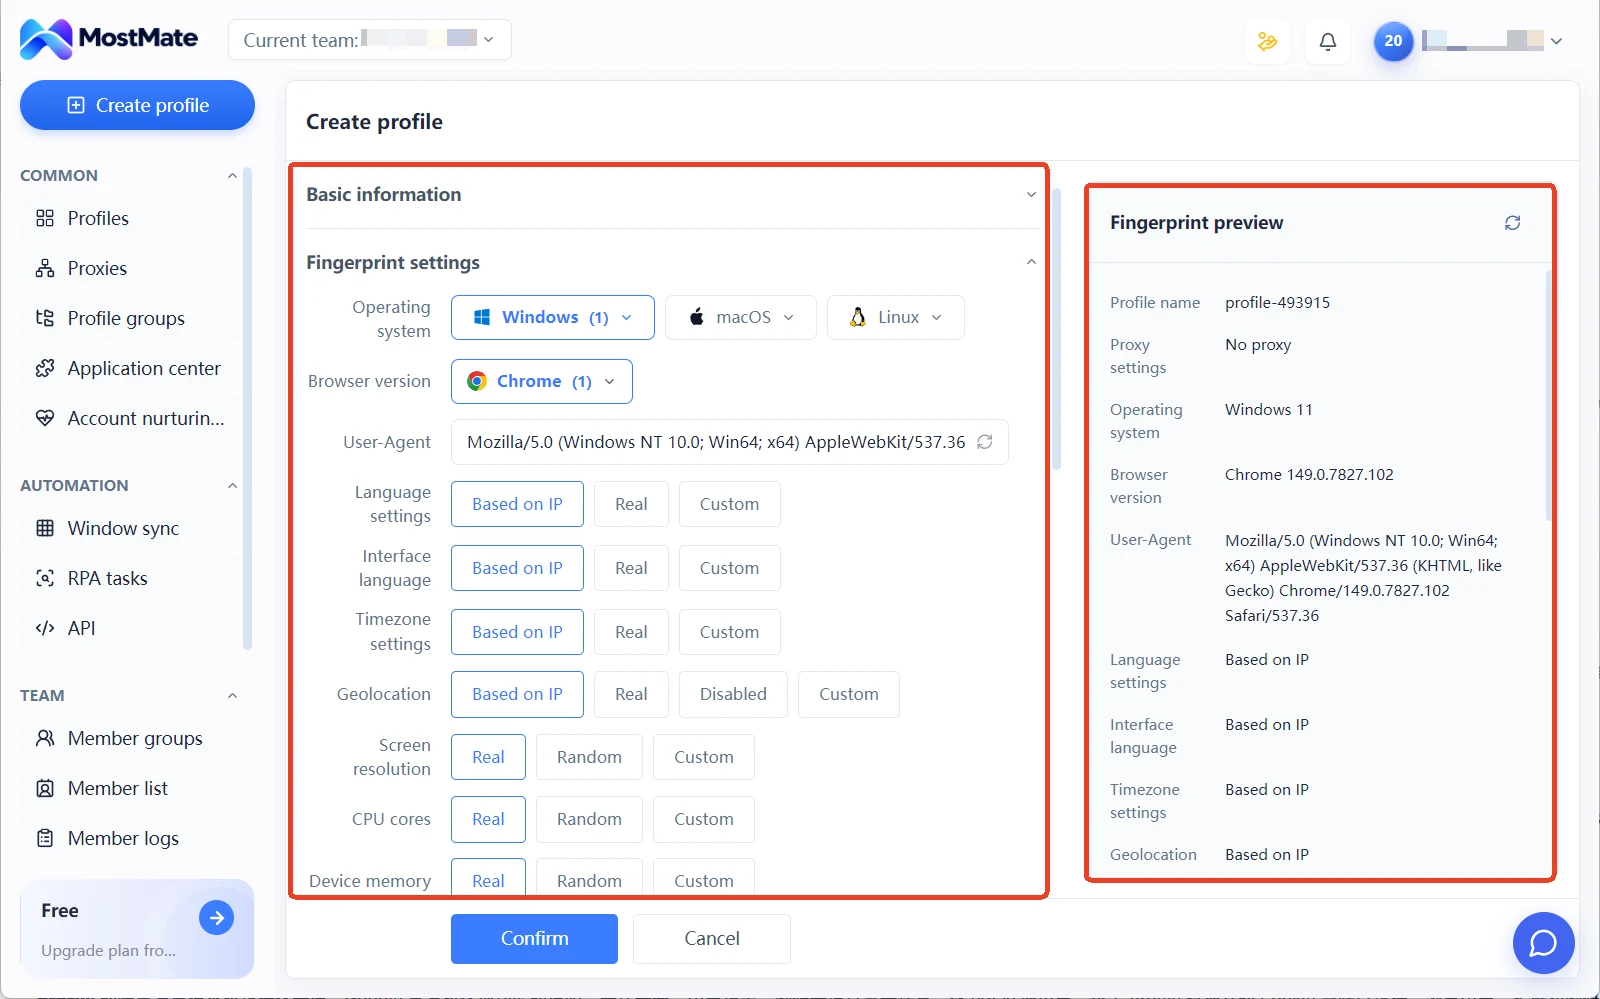
Proxies werden ebenfalls pro Umgebung verwaltet. Zentral gepflegt werden sie in der Proxy-Verwaltungsliste; im Umgebungsformular wählt man zwischen drei Optionen: kein Proxy, benutzerdefinierter Proxy oder Proxy aus der Liste. Von SOCKS5 bis SSH sind vier Proxy-Typen abgedeckt. Für Sprache, Zeitzone und Standort gibt es die Stufe „Auf IP-Basis konfigurieren“: Steht erst der Proxy, richten sich diese Werte automatisch an der Ausgangsregion aus. In jeder Zeile der Umgebungsliste stehen Proxy, ausgehende IP, gebundene Konten und Gruppe; auf einen Blick ist klar, über welche Leitung welcher Zweitaccount läuft.
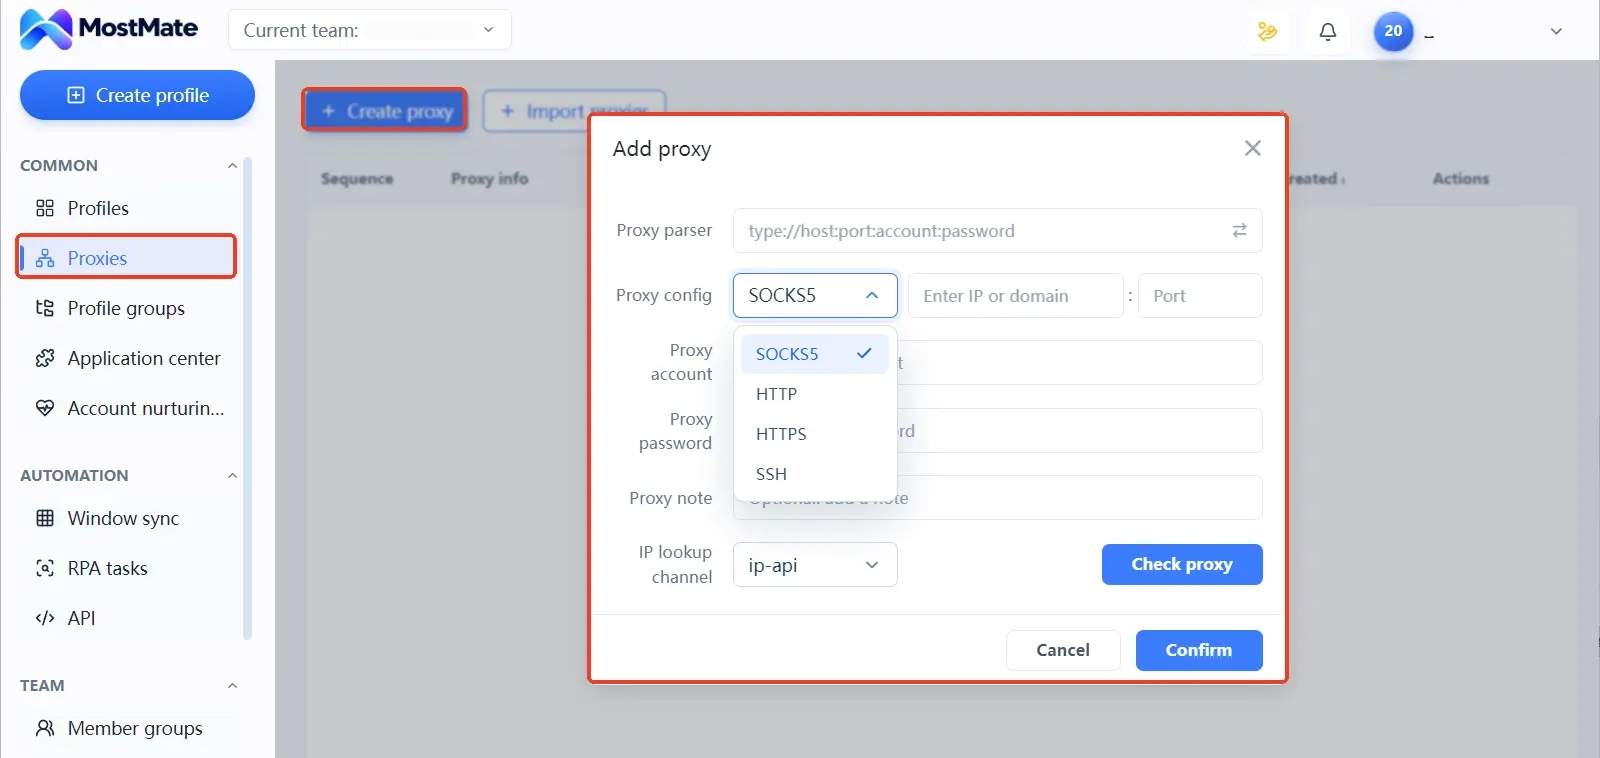
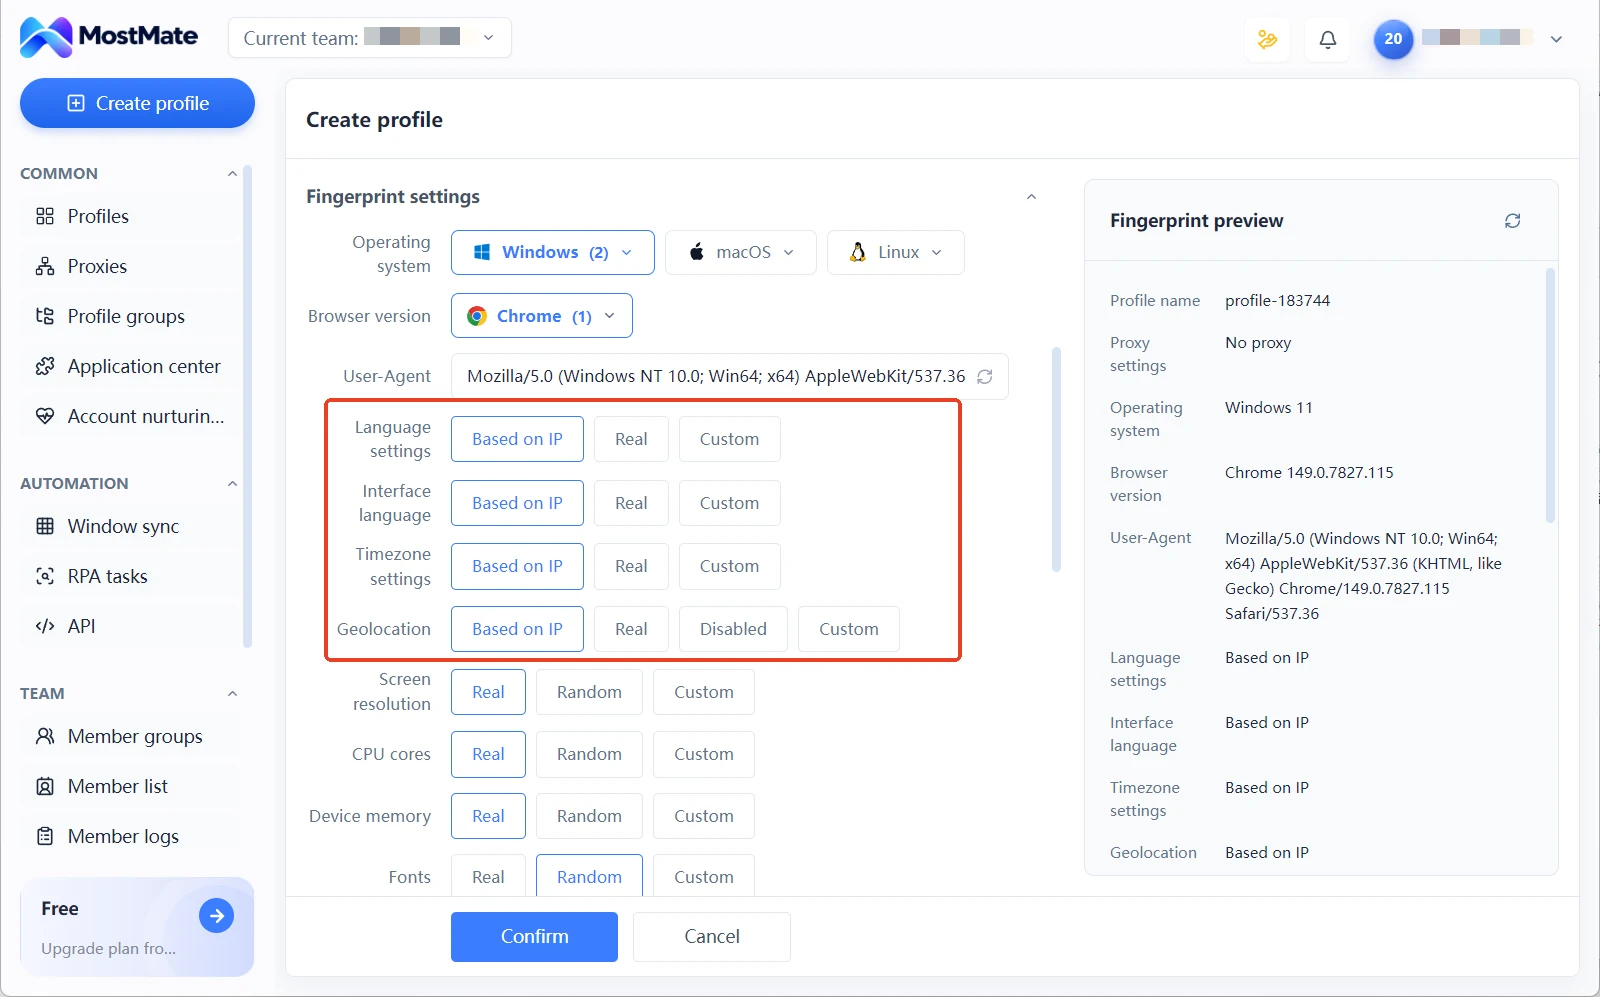
Wie die Funktionsmodule aussehen und welche Felder sie haben, zeigt die Seite Was ist MostMate mit einem kompletten Satz Screenshots. Das Prinzip hinter der Isolation von Cookies, lokalem Speicher, Sitzungen, Cache, Fingerprint-Umgebung und Proxy-Konfiguration wird im Artikel zum Umgebungsisolationsmechanismus systematischer auseinandergenommen. Beim Anlegen der ersten Umgebungen gehen Sie der Reihenfolge Name, Proxy, Parameterprüfung entlang der Checkliste für neue Umgebungen vor.
Häufige Fragen
Melden alle Chrome-Profile wirklich exakt denselben Fingerprint?
Die Geräte- und Browsersignale stimmen praktisch vollständig überein. Profile auf derselben Maschine teilen sich Programm und Hardware: Canvas, WebGL, Fonts, Bildschirmwerte und User-Agent sind identisch; getrennt bleiben nur Cookies, Verlauf und andere lokale Daten. Testen Sie zwei Profile auf einer Erkennungsseite, und Sie sehen sofort, wie gering der Unterschied ist.
Kann ich für jedes Profil manuell den Systemproxy umschalten?
Die Antwort ist nein. Der Systemproxy gilt global: Beim Umschalten ändern sich alle Profile gleichzeitig. Sollen zwei Konten gleichzeitig online sein, geht das Hin und Her los, und ein einziger Fehler lässt den Ausgang nicht mehr zum bisherigen Leitungslauf des Kontos passen. Ein fester Ausgang pro Konto ist genau die Aufgabe, die der Proxy auf Umgebungsebene löst.
Ist man sicher, wenn man im Zweitaccount-Profil Google nicht anmeldet?
Es entfällt nur die Ebene der Synchronisierung. Fingerprint und ausgehende IP bleiben geteilt, und die Plattform ordnet die Konten derselben Maschine weiterhin gemeinsam ein. Der Verzicht auf die Google-Anmeldung lohnt sich, aber er löst eine Ebene, nicht alle.
Inkognito-Fenster oder Profil: Was eignet sich besser für Zweitaccounts?
Beides ändert die Geräteidentität nicht. Das Inkognito-Fenster behält nicht einmal den Login-Status und eignet sich für den einmaligen Einsatz. Das Profil hält den Login-Status und eignet sich, um das Konto dauerhaft angemeldet zu lassen. Für die Plattform sind beide zwei Arten, dasselbe Gerät zu öffnen; der Unterschied liegt in der Sitzungsspeicherung, nicht im Verknüpfungsrisiko.
Fazit
Chrome-Profile trennen lokale Daten sehr sauber; Plattformen beurteilen Verknüpfung über Gerät und Netz, und das sind zwei verschiedene Ebenen. Ob Profile genügen, hängt vom Gewicht des Kontos ab. Für den privaten Alltag können sie bleiben; ein Geschäftskonto verdient eine anständige Umgebung, die ihm wenigstens eigenen Fingerprint und eigenen Ausgang gibt. Wenn es so weit ist, laden Sie MostMate herunter, legen Sie mit der Gratisversion zwei Umgebungen an und wiederholen Sie den Vergleich selbst: Das Ergebnis sagt mehr als jede Erklärung.

MOSTMATE
Mehrere Konten sicher verwalten – ganz einfach
Starte mit deinem ersten Konto und gestalte mit MostMate sicherere, intelligentere und effizientere Mehrkontenabläufe.
- Unabhängige Profile. Konsistente Identitäten.
- KI-Automatisierung · Kontozustand · Teamarbeit



