
Bakit Kulang ang Chrome Profiles sa Pamamahala ng Alt Account? Mga Limitasyon ng Isolation Nito
Pangunahing konklusyon: Malinis na hinahati ng Chrome multi-profile ang login session ng mga account, pero ang platform ay nakikilala ang device, hindi ang login session. Lahat ng Profile ay gumagamit ng iisang browser engine kaya iisa ang fingerprint na nire-report; browser-level ang proxy kaya hindi mahihiwalay ang exit IP; at kapag naka-login sa parehong Google account para sa sync, magkakaugnay ang mga Profile sa cloud. Kung pang-araw-araw na personal na gamit lang ang alt account, sapat na ang Profile. Kapag business account na papalaguin sa mahabang panahon, kailangang may kanya-kanyang fingerprint at exit IP ang bawat isa.
Ang paggawa ng alt account gamit ang mga avatar sa kanang bahagi ng Chrome ang unang hakbang ng marami sa multi-account. I-click lang ang "Add" para gumawa ng bagong Profile, bigyan ng pangalan at kulay, tapos ayos na. Naka-stay ang login session, hindi nag-sign out kahit isara at buksan muli, at walang kailangang i-install.
Kapag dumami ang alt account, sumusunod ang gulo. May mga platform na nagsisimulang magbabala ng abnormal na aktibidad, may mga account na binibigyang-limitahan, kahit walang pakialaman sa pagitan ng mga Profile. Ang dahilan ay hindi kasipagan o kulang sa pag-iingat sa paggawa ng Profile, kundi kalahati lang talaga ang naihihiwalay nito. Magkahiwalay man ang lokal na data, hindi kailanman nahiwalay ang device at network signal na nakikita ng platform.
Binubuhat ng artikulong ito ang isyu nang patong-patong: alin ang nahahati, alin ang hindi. Sa dulo, may pamantayan para malaman mo kung kailan sapat ang Profile at kailan dapat lumipat sa ibang environment.
Data ang hinahati ng Profile, hindi device
Ang isolation ng Profile ay nangyayari sa layer ng lokal na data. Ayon sa opisyal na paliwanag ng Google, ang feature na ito ay para hiwalay na itago ang mga bookmark, history, password at iba pa. Sa aktwal na paggamit, bawat Profile ay may sariling Cookie at site data, browsing history, extension, at password vault. Kapag naka-login ang dalawang alt account sa dalawang magkaibang Profile, hindi nagpapatungan ang mga login session nito, at pwedeng sabay online ang dalawang account sa iisang platform.
Totoong isolation ang nangyayari sa layer na ito. Lamang pa rin ito sa incognito window: kapag sinara ang incognito window, mawawala pati ang login session, habang nananatiling nakatago ang data ng Profile sa mahabang panahon. Para makita nang malinaw ang pagkakaiba ng dalawa, patingnan ang checklist sa artikulo tungkol sa incognito mode at account linking.
Nasa parehong pangungusap din ang limitasyon. Lahat ng hiniwalay ay user data sa hard drive; hindi nagbago ang browser program mismo, ang graphics card, network card, o operating system. Parehong Chrome ang tumatakbo sa lahat ng Profile, parehong hardware ang binabasa, at parehong network line pa rin ang dinadaanan. Pwede kang gumawa ng isang daang data directory, pero iisa lang ang device identity hanggang dulo.
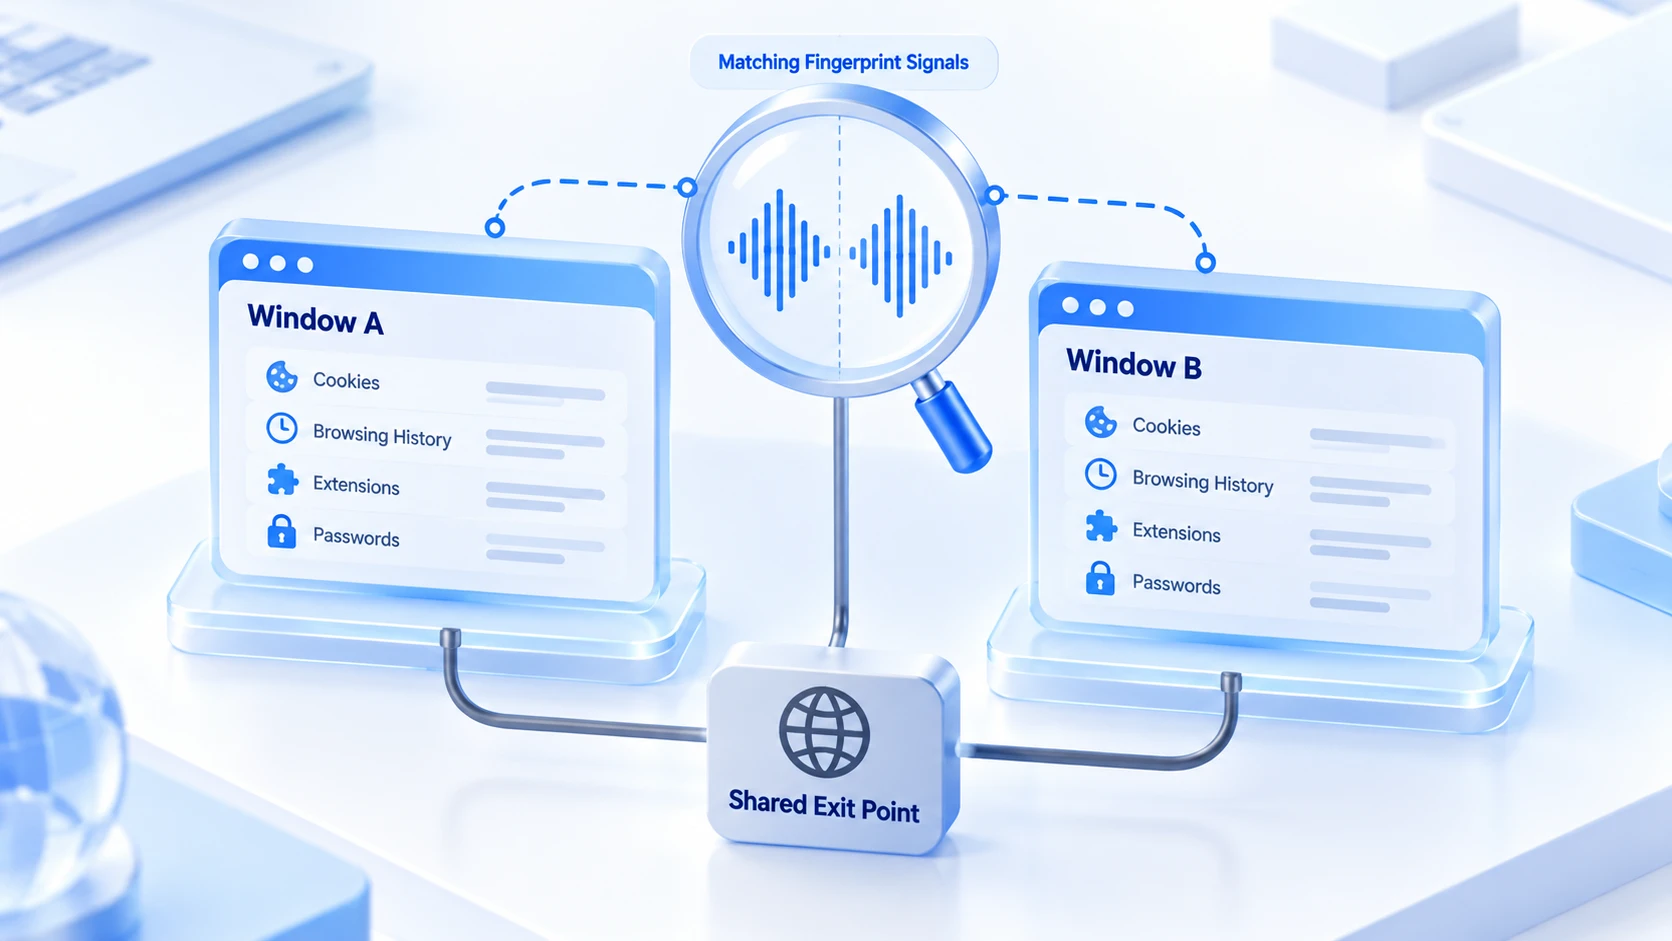
Lahat ng Profile sa iisang machine, iisa ang fingerprint na nire-report
Ang browser fingerprint ang sandata ng platform sa pagkilala ng device, at hindi nito kontrolado ang layer na ito ng Profile. Galing sa browser program mismo ang User-Agent, kaya parehong version number ang nire-report ng lahat ng Profile. Ang rendering results ng Canvas at WebGL ay nakadepende sa graphics card. Ang font list, screen resolution, bilang ng CPU cores, at memory tier, lahat ay galing sa parehong hardware ng machine.
Sa browser fingerprinting techniques breakdown ng fingerprint detection firm na FingerprintJS, ang mga signal na ito ang pangunahing bahagi ng device identity. Hindi maaapektuhan ang alinman sa mga ito kapag nagpalit ka ng data directory.
Kung ayaw mo maniwala, i-verify mo mismo. Pwede agad patakbuhin ang fingerprint test page ng EFF, at gawin ito nang hiwalay sa dalawang Profile para ma-compare nang magkatabi ang resulta. Pinaka-kumbinsido ang comparison na ito: browser at system info, fonts, canvas rendering, hardware parameters, lahat ay halos magkapareho, at ang karaniwang nag-iiba lang ay ang Cookie at local storage.
Para sa platform risk control, sampung Profile ay iisang identity. Sapat na ang consistent signals na ito para pag-isahin sila bilang iisang pamilya. Ang Cookie isolation ay nagpapahintulot lang na hindi magpantayan ang mga account sa lokal na bahagi; ang batayan ng association judgment ay hindi kailanman nasa lokal. Kapag nag-aalala ka kung anong association signals pa ang natitira sa alt account cluster mo, sundan ang pagkakasunod-sunod sa multi-account association risk check guide at suriin ang environment, proxy, at login history nang layer by layer.
Browser-level ang exit IP, hindi Profile-level
Mas malinaw ang butas sa network layer. Walang per-Profile proxy settings ang Chrome; sumusunod sa operating system ang proxy configuration. Isang linya ang baguhin, lahat ng Profile sabay-sabay. Kapag gusto ng dalawang alt account na magkaiba ang exit, walang regular na daanan sa loob ng Profile system. Ang mga solusyon na binuo gamit ang extension o third-party tools ay hindi kayang suportahan ang pangmatagalang operasyon sa tuntunin ng stability at consistency. Pareho rin ang lokal na address na nale-leak ng WebRTC, dahil iisang browser kernel ang humahawak ng real-time communication.
Kaya ganito ang karaniwang anyo ng alt account cluster. Labindalawang Profile, kanya-kanyang account, malinis na malinis ang login session, pero iisa ang exit IP. Sa logs ng platform, ang mga account na ito ay sabay-sabay na gumagalaw sa iisang linya. Kapag pinagsama sa parehong fingerprint sa nakaraang seksyon, medyo kumpleto na ang ebidensya para sa association judgment. Gaano man kaganda ang data isolation, hindi nito mapupunan ang layer ng network identity. Ito ang pinaka-kongkretong hangganan sa pagitan ng Profile at ng fingerprint browser environment.
Google account sync: isang madalas napapalampas na entrance para sa association
Sa paggawa ng Profile, hinihikayat ka ng Chrome na mag-login ng Google account para i-on ang sync. Ang mga bookmark, password, extension at settings ay ise-save sa cloud ng account, at mababawi kahit magpalit ng device. Napaka-convenient ng design na ito para sa personal na user. Iba na ang usapan sa alt account. Kapag ang ilang Profile ay naka-login sa parehong Google account, ang data ay nagtatagpo sa iisang lugar sa cloud. Ang koneksyon sa pagitan ng mga account ay lumalawak mula sa lokal hanggang sa bahagi ng platform. Basta naka-on ang sync, nakakonekta ang signal. Gaano man kahusay ang isolation sa device side, hindi nito mapipigilan ang bahagi ng cloud.
Hindi kumplikado ang solusyon. Sa paggawa ng alt account Profile, piliin na hindi mag-login ng account at ituloy lang, o bigyan ang bawat alt account ng hiwalay na Google account, at kanya-kanyang sync. Kapag naka-off ang sync, mananatiling hiwalay ang data sa pagitan ng mga Profile, at hindi maaapektuhan ang pang-araw-araw na paggamit.
Kailan sapat ang Profile, kailan dapat magpalit ng environment
Ang paghatol ay nakabatay sa bigat ng account, hindi sa bagong tool.
Sa mga sitwasyong ito, ituloy lang ang paggamit ng Profile:
- Mga pang-araw-araw na personal na account, hiwalay ang work email at personal email; ang tunay na abala ay ang pagkamali ng pag-login.
- Background ng low-risk platform, walang interest na ugnayan sa pagitan ng mga account, at walang device-side risk control ang platform.
- Pangsamantalang project na duplicate, gamitin at itapon pagkatapos, walang balak palaguin sa mahabang panahon.
Kapag lumitaw ang alinman sa mga sumusunod, oras na para ilipat ang account sa sariling environment:
- May tunay na business ang account; kapag may problema ang shop, ad account, o social media matrix, nasisira rin ang iba.
- May malinaw na device-based risk control ang platform; ang paggamit ng maraming account sa iisang device ay risk na kaagad.
- Umabot na sa double digits ang bilang ng mga account, hindi na kayang pamahalaan sa pag-switch ng mga window, at kailangan pa ng team division of labor.
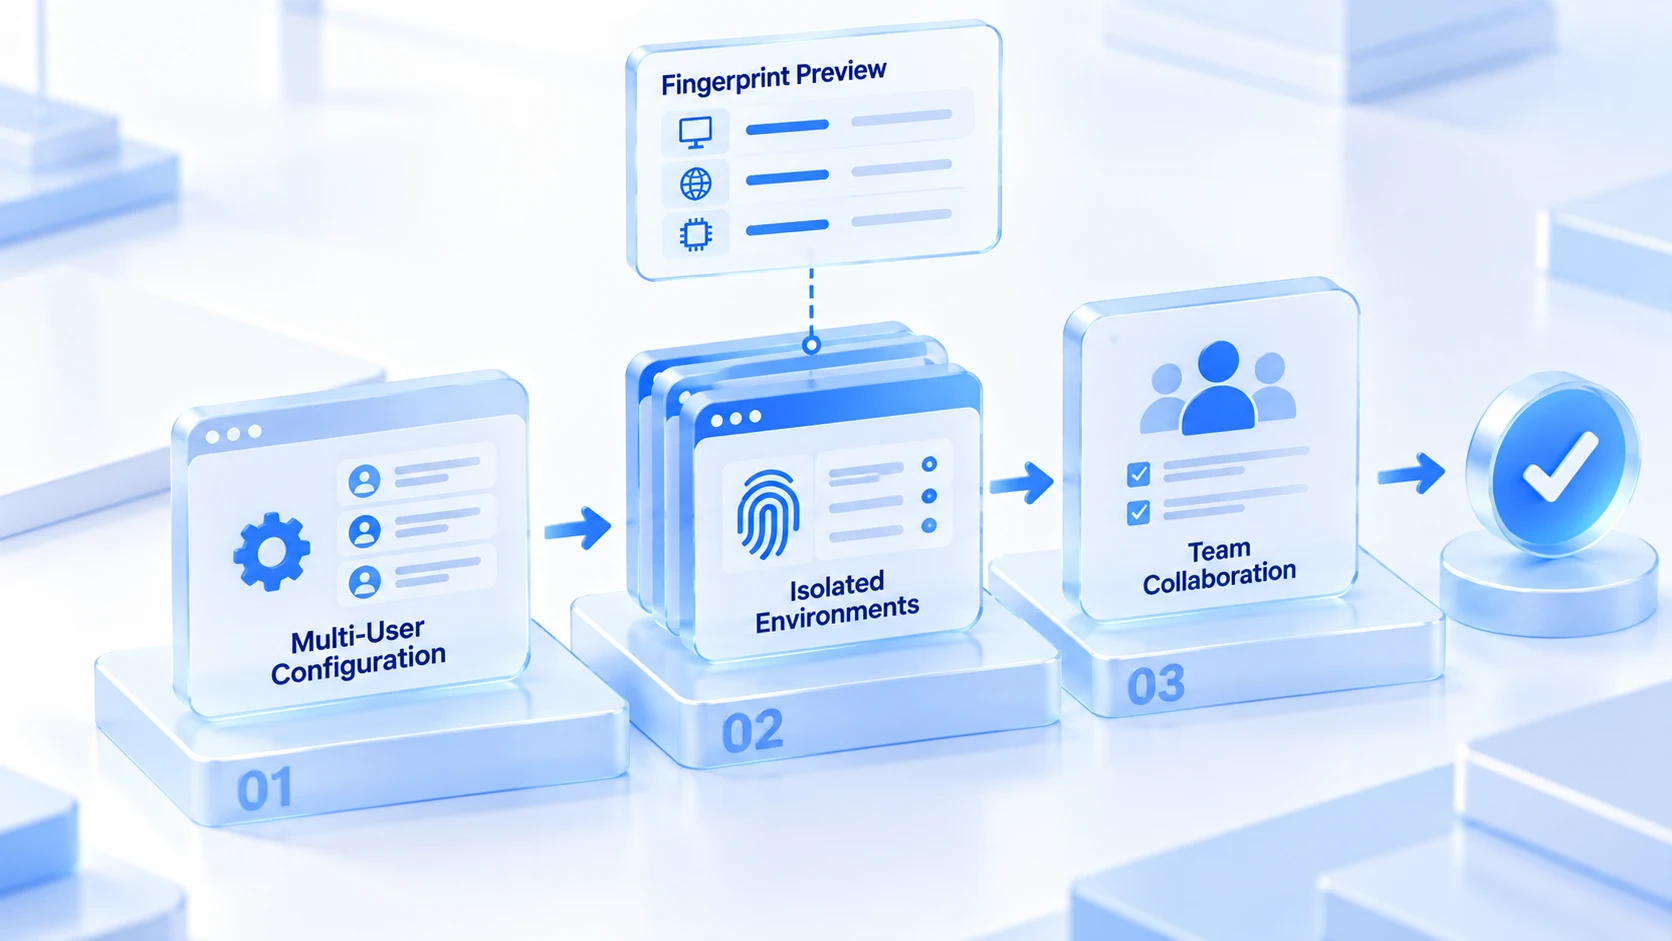
Sa puntong ito ng pagpapalit ng environment, ang mindset ay dapat palitan mula sa "pagbubukas ng ilang window pa" tungo sa "bawat alt account ay may kumpletong identity". Ang MostMate ay isang fingerprint browser na naglalagay ng browser data, fingerprint parameters at network exit sa mga environment na magagamit muli, at bawat alt account ay may sariling set.
Sa paggawa ng environment, nahahati ang form sa tatlong bahagi: basic information, fingerprint settings at advanced settings, at ang fingerprint preview panel sa kanan ay naglilista nang real-time ng mga kasalukuyang value. Ang mga parameter na hindi magalaw sa Profile gaya ng Canvas, WebGL, font list at WebRTC, may katumbas na configuration tier dito.
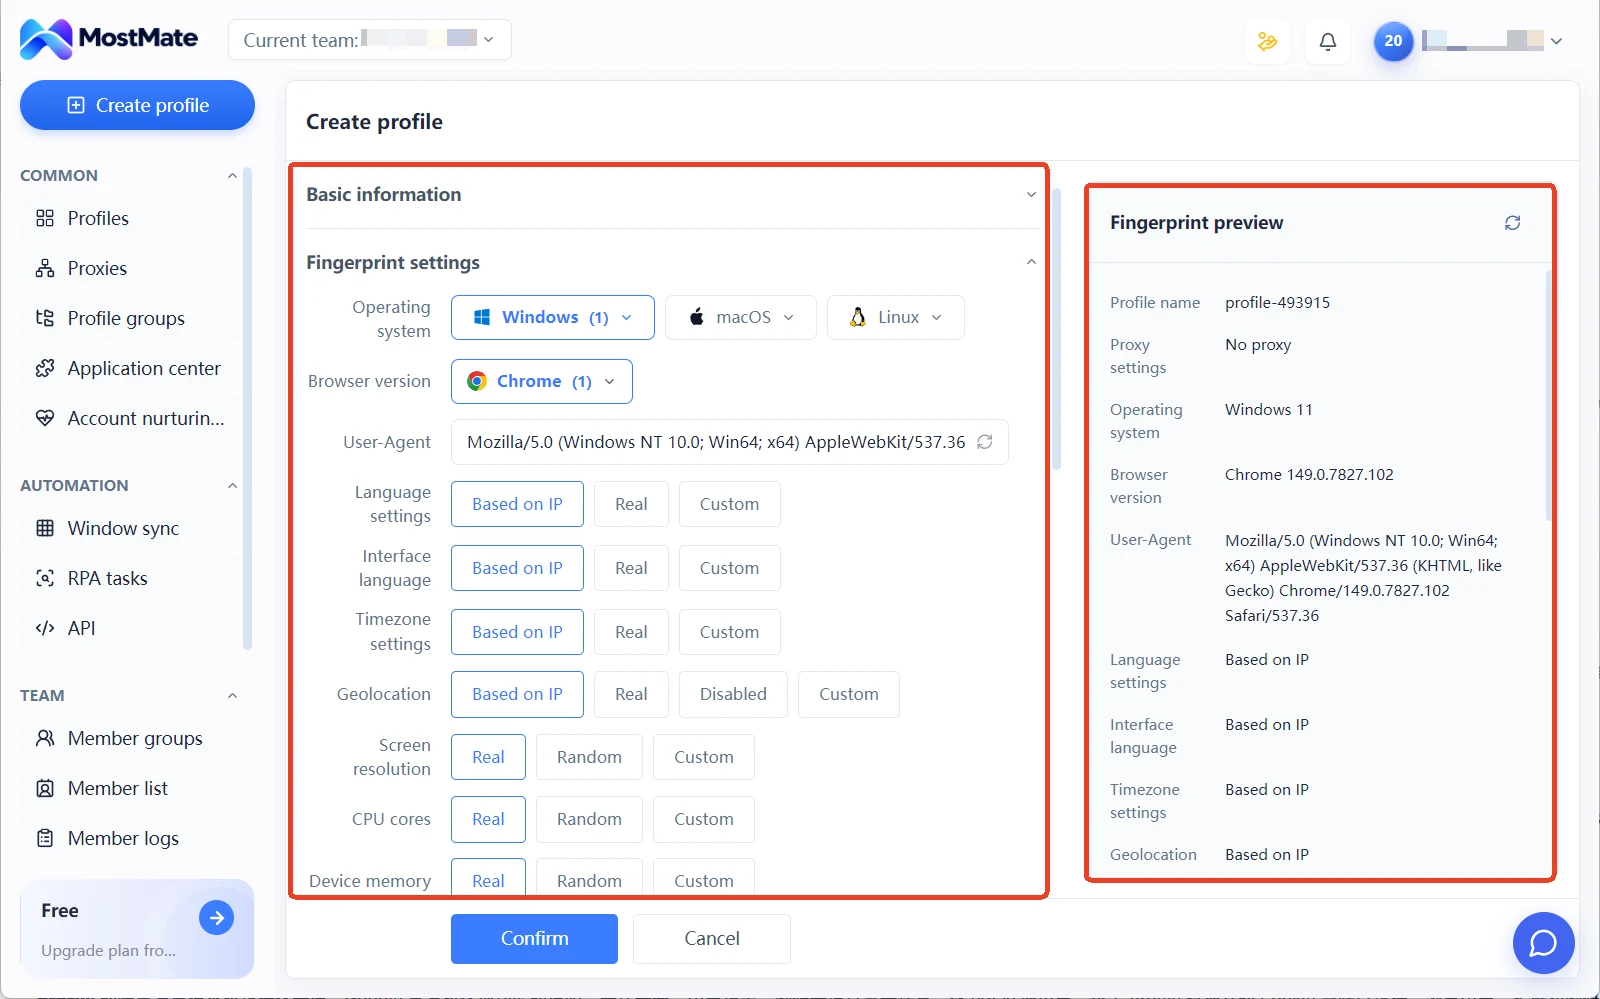
Ang proxy ay sumusunod din sa environment. Ang mga proxy ay pinapanatili nang sentralisado sa hiwalay na proxy management list, at may tatlong pagpipilian sa environment form: walang proxy, custom na proxy, o piliin ang proxy. Mula SOCKS5 hanggang SSH, apat ang suportadong proxy type. Ang mga item gaya ng wika, timezone at heograpikal na lokasyon ay may tier na "batay sa IP na configuration"; kapag naayos muna ang proxy, awtomatikong magtutugma ang mga ito sa exit region. Ang bawat row sa environment list ay naglalaman ng proxy, exit IP, naka-bind na account at grupo; kung aling linya ang tinatahak ng bawat alt account, makikita agad sa isang tingin.
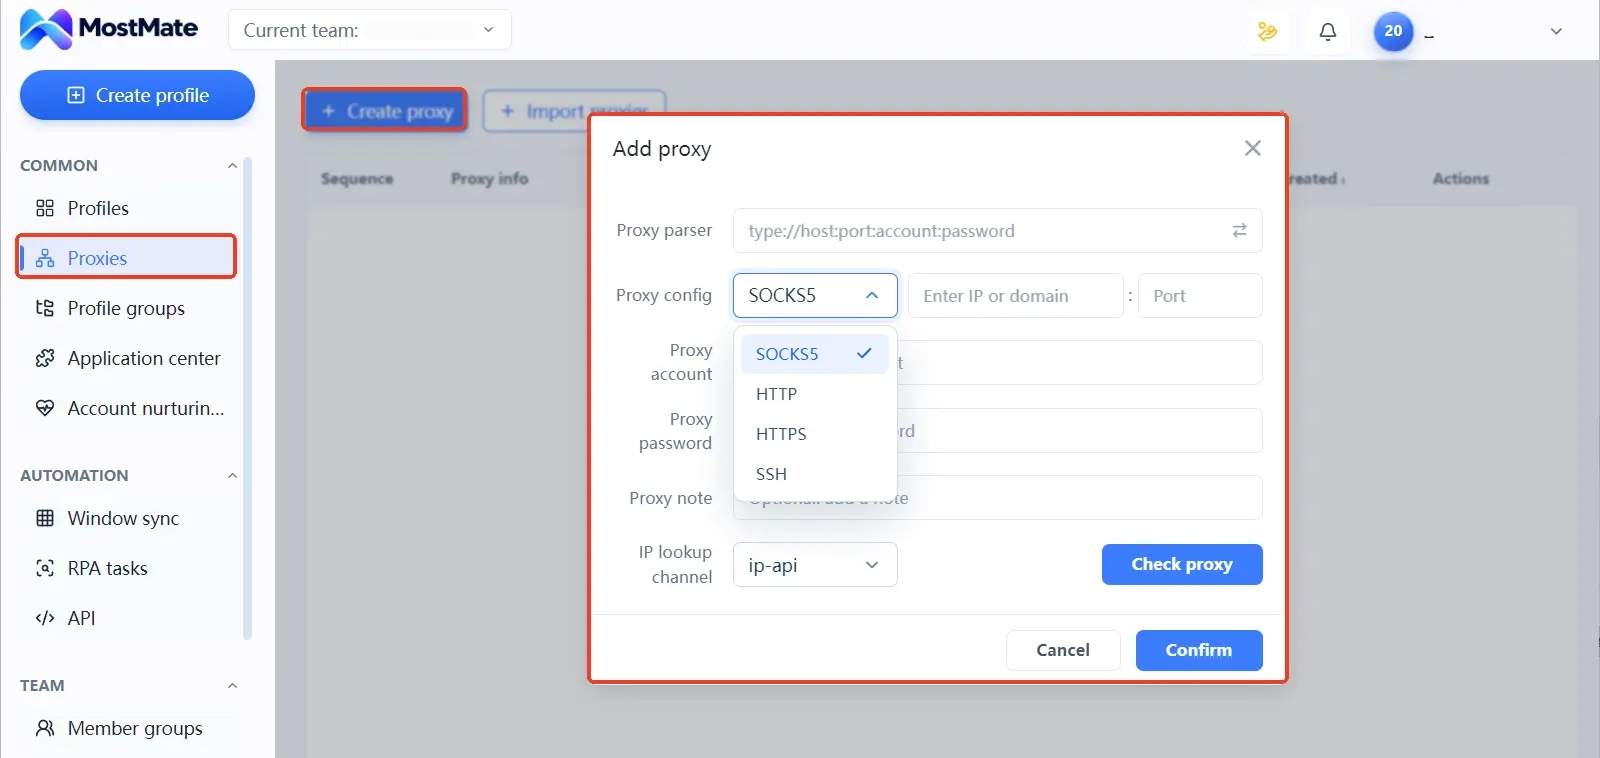
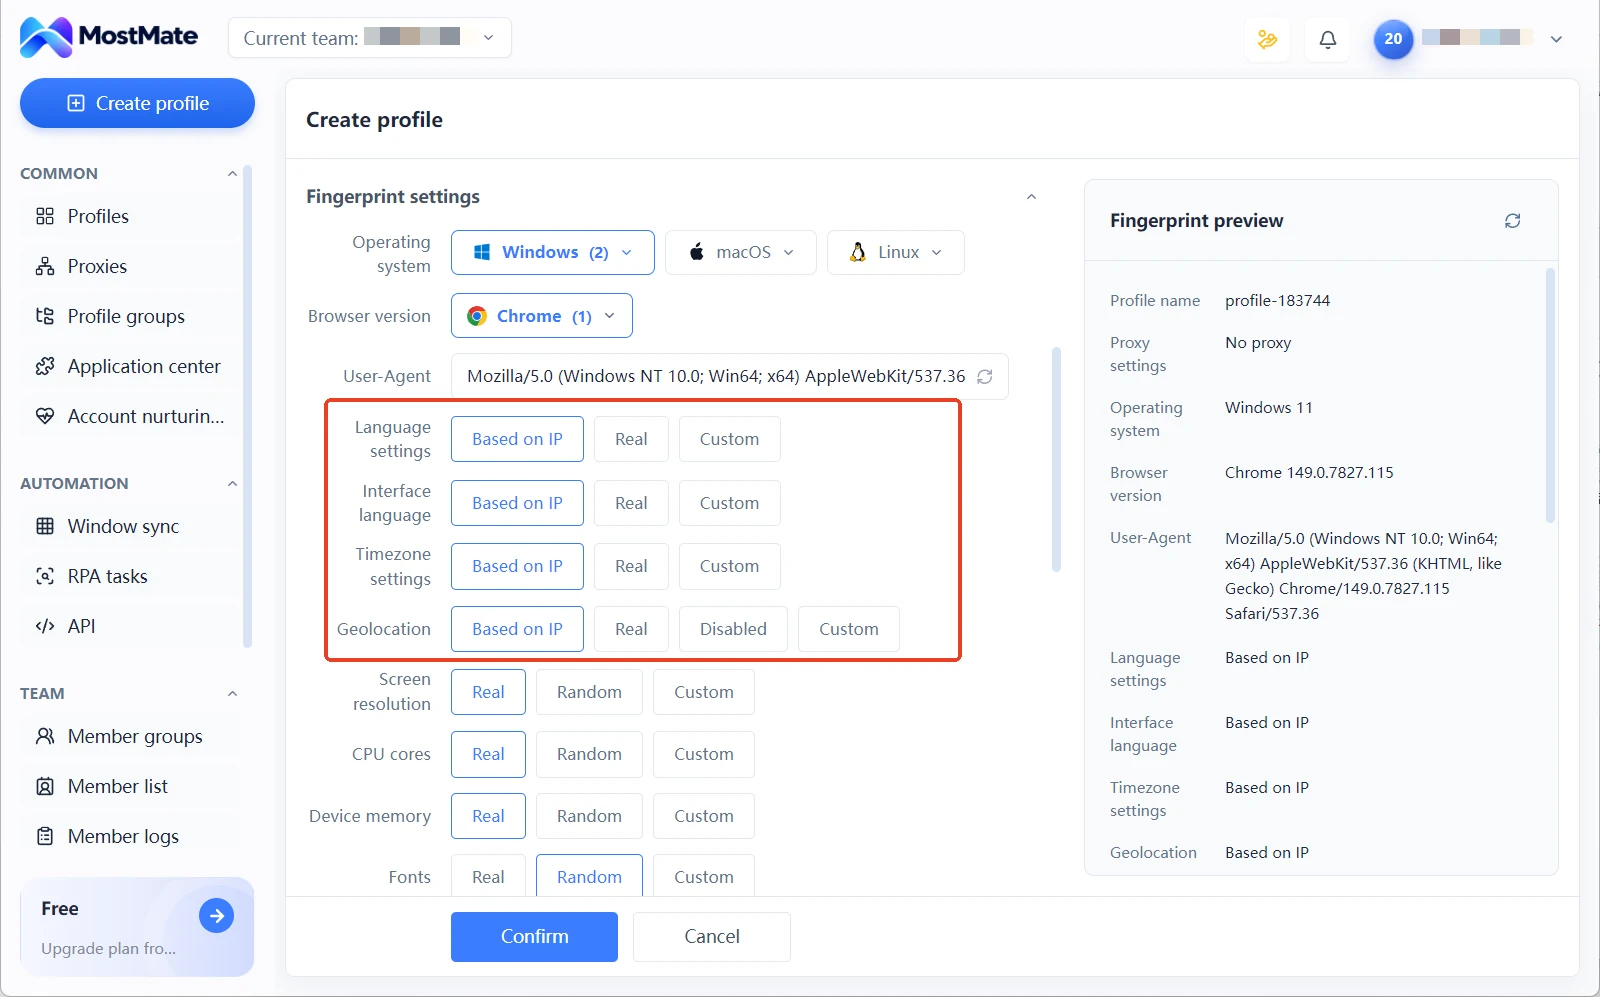
Kung ano ang hitsura ng interface at mga field ng functional module, may kumpletong screenshot at paliwanag sa pahina ng Ano ang MostMate. Tungkol sa prinsipyo kung paano saklaw ng isolation mechanism ang Cookie, local storage, session, cache, fingerprint environment at proxy configuration, mas sistematikong naibubuod sa artikulo tungkol sa environment isolation mechanism. Sa paggawa ng unang batch ng mga environment, sundan ang new environment checklist nang item by item, mula sa pagbibigay ng pangalan, proxy hanggang sa pag-verify ng mga parameter.
Mga Madalas Itanong
Totoo bang magkapareho ang fingerprint ng iba't ibang Chrome Profile?
Halos magkapareho ang mga signal sa device at browser layer. Ang mga Profile sa iisang machine ay nagbabahagi ng browser program at hardware; pareho ang Canvas, WebGL, fonts, screen parameters at User-Agent, at ang mga lokal na data gaya ng Cookie at history lang ang hiwalay sa isa't isa. Patakbuhin ang dalawang Profile sa detection site at makikita agad kung gaano kaliit ang pagkakaiba.
Pwede bang manual na mag-switch ng system proxy para sa bawat Profile?
Ang sagot ay hindi. Global ang system proxy; kapag nag-switch, sabay-sabay na magbabago ang lahat ng Profile. Kapag gusto ng dalawang account na sabay online, kailangang palitan nang paulit-ulit ang settings; isang pagkakamali, hindi tugma ang exit sa historical line ng account. Ang pangangailangan na may fixed na exit ang bawat account ang problemang dapat lutasin ng environment-level proxy.
Ligtas na ba ang alt account Profile kung hindi maglo-login ng Google account?
Nawawala lang ang signal sa sync layer. Pareho pa ring nagbabahagi ang fingerprint at exit IP, at kaya pa rin ng platform na pagsamahin ang mga account sa iisang machine. Sulit naman ang hindi pag-login sa Google, pero isang layer lang ang tinutugunan nito, hindi lahat.
Alin ang mas angkop sa pagbubukas ng alt account: incognito window o Profile?
Walang sa dalawa ang makapagpapalit ng device identity. Hindi man lang naka-retain ang login session sa incognito window, angkop lang sa pangsamantalang paggamit. Naka-retain ang login session sa Profile, angkop sa pangmatagalang pagpapanatili ng account. Pero sa paningin ng platform, dalawang paraan ng pagbubukas ng parehong device ang dalawa; nasa session retention lang ang pagkakaiba, hindi sa association risk.
Pagtatapos
Hatiin man ng Chrome multi-profile ang lokal na data nang malinis, ang device at network ang tinitingnan ng platform sa association judgment, at hindi pareho ang layer ng dalawang bagay na ito. Ang pagiging sapat ng Profile ay nakadepende sa bigat ng account. Ang mga pang-araw-araw na personal na account ay pwedeng gamitin habambuhay, pero sulit ng business account ang isang maayos na environment, kahit man lang na may sariling fingerprint at exit ang bawat account. Kapag oras na para magpalit ng environment, pwede kang i-download ang MostMate, gumawa ng dalawang environment gamit ang libreng bersyon, at patakbuhin mismo ang comparison sa itaas; ang resulta ang mas maliwanag kaysa sa anumang paliwanag.

MOSTMATE
Ligtas na Pamamahala ng Maraming Account, Pinadali
Magsimula sa unang account at gamitin ang MostMate upang bumuo ng mas ligtas, mas matalino, at mas mahusay na operasyon ng maraming account.
- Mga hiwalay na profile. Mga magkakatugmang identidad.
- AI Automation · Kalagayan ng Account · Mga Operasyon ng Team



