
Чому додаткового акаунта в Chrome недостатньо: межі ізоляції профілів Chrome
Суть: профілі Chrome дуже чисто ізолюють стан входу, але платформа дивиться на пристрій, а не на стан входу. Усі Profile працюють на одному рушії браузера й показують один і той самий фінгерпринт; проксі налаштовується на рівні браузера, тож вихідну IP-адресу не розділити; а якщо всі профілі синхронізують один обліковий запис Google, у хмарі вони все одно зійдуться. Для власного щоденного користування Profile достатньо. Коли акаунт діловий і його треба вирощувати довго, кожному потрібні власні фінгерпринт і вихід.
Відкрити додатковий акаунт через аватар у правому верхньому куті Chrome: для багатьох це перший крок до кількох акаунтів. Натискаєш «Додати», створюєш новий Profile, даєш ім'я, обираєш колір, і готово. Стан входу залишається, після закриття й повторного відкриття нікуди не зникає, а встановлювати нічого не треба.
Щойно додаткових акаунтів стає більше, з'являються й клопоти. Десь платформа починає показувати підозрілість, десь акаунт обмежують, хоча Profile між собою справді нічим не заважають один одному. Річ не в недбало зроблених профілях, а в тому, що ізольована лише половина. Локальні дані справді лежать окремо, а от сигнали пристрою та мережі, які бачить платформа, ніколи не були розділені.
Ця стаття розбирає все пошарово: що розділено, а що ні. Наприкінці наведено критерій: коли Profile достатньо, а коли час змінювати середовище.
Profile ізолює дані, а не пристрій
Ізоляція в Profile відбувається на рівні локальних даних. Офіційне пояснення Google: функція задумана, щоб закладки, історію, паролі тощо зберігати окремо. На практиці кожен Profile має власні Cookie та дані сайтів, власну історію перегляду, власні розширення і сховище паролів. Два додаткові акаунти в двох різних Profile не перезаписують стан входу один одного, і два акаунти на одній платформі можуть бути онлайн водночас.
Цей шар ізольований справді, і тут краще за вікно інкогніто: інкогніто не лишає навіть стану входу після закриття, а Profile зберігає дані довго. Різницю між цими двома варіантами зручно звіряти з контрольним списком у статті про режим інкогніто та зв'язування акаунтів.
Обмеження криється в тій самій фразі. Розділене це виключно користувацькі дані на диску; сама програма браузера, відеокарта, мережева карта й операційна система не змінюються. Усі Profile запускають той самий Chrome, читають те саме обладнання і ходять тією самою мережевою лінією. Каталогів даних можна створити хоч сотню, але ідентичність пристрою завжди одна.
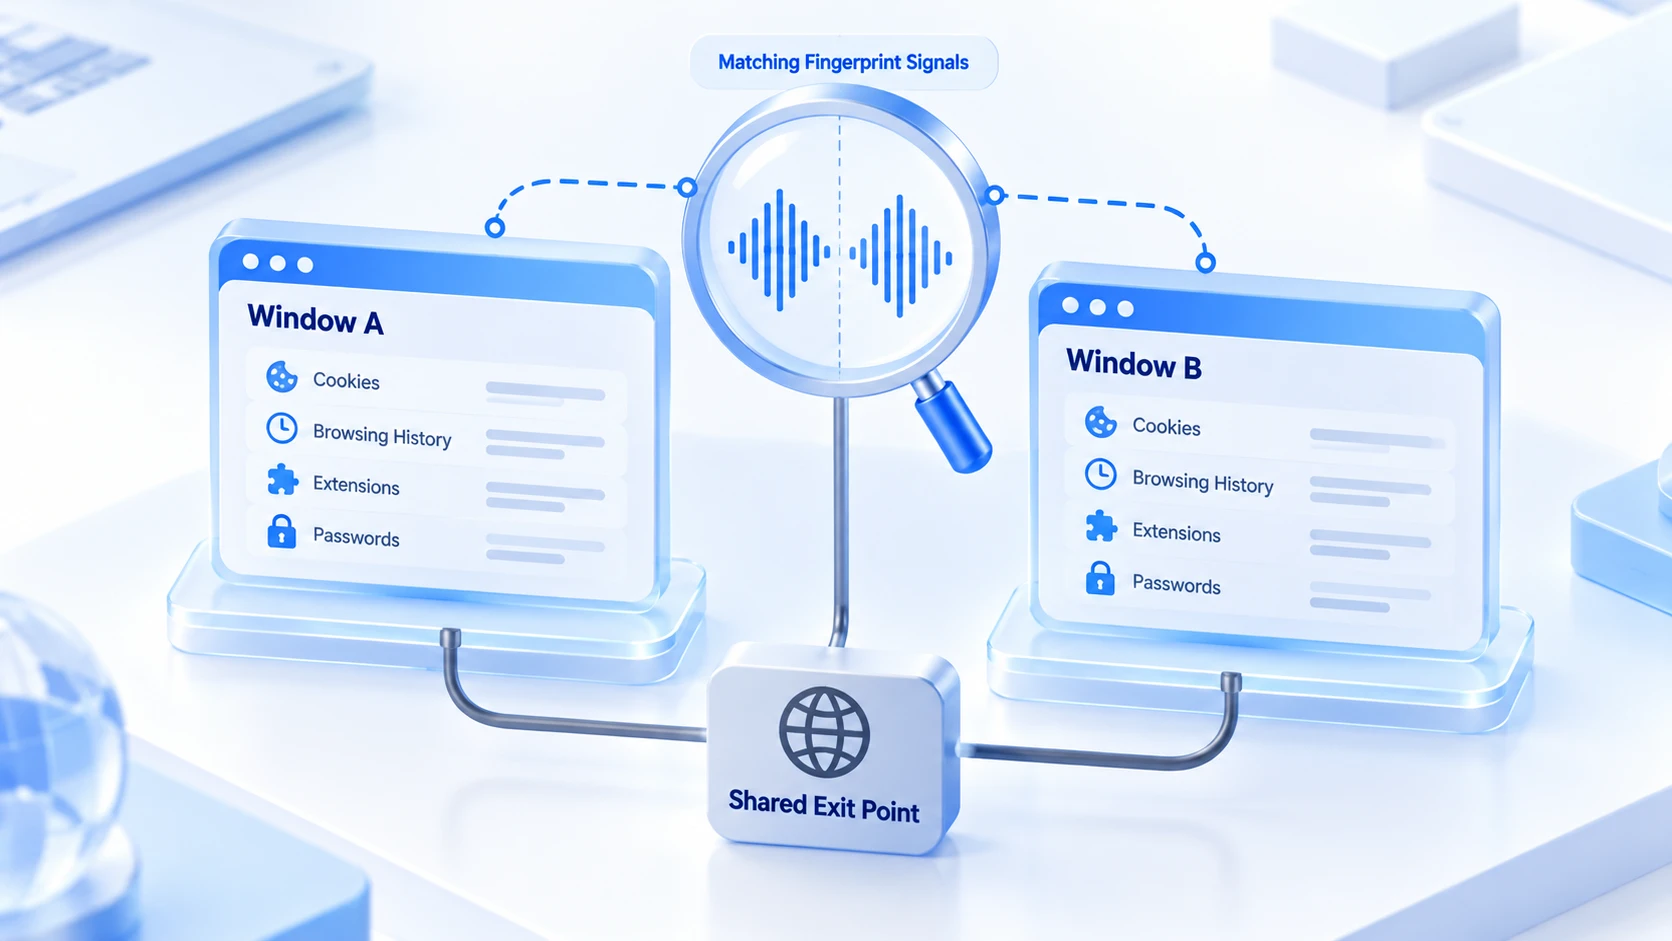
Усі Profile на одній машині показують той самий фінгерпринт
Платформи розпізнають пристрій за фінгерпринтом браузера, і на цьому рівні Profile не впливає анічого. User-Agent походить від самої програми браузера, тож усі Profile звітують той самий номер версії. Результат рендерингу Canvas і WebGL визначає відеокарта. Список шрифтів, роздільна здатність екрана, кількість ядер CPU, клас пам'яті: усе це зчитується з одного й того самого комп'ютера.
У розборі технік браузерного фінгерпринтингу від FingerprintJS, компанії, що спеціалізується на виявленні фінгерпринтів, саме ці сигнали становлять основу ідентифікації пристрою. Зміна каталогу даних не впливає ні на один із них.
Хто не вірить, той перевірить сам. Сторінка самотестування EFF запускається просто в браузері: проженіть тест у кожному Profile і покладіть результати поруч. Таке порівняння найпереконливіше: відомості про браузер і систему, шрифти, рендеринг полотна, апаратні параметри збігаються майже пункт у пункт, а змінюються зазвичай лише Cookie та локальне сховище.
Для ризик-аналізу платформи десять Profile це одна ідентичність. Такий набір однакових сигналів цілком достатньо, щоб зарахувати їх до однієї родини. Ізоляція Cookie лише влаштовує так, щоб акаунти локально не перетиналися; підстава для висновку про зв'язок ніколи не була локальною. Коли хочете знати, які сигнали зв'язку ще залишилися у вашої колекції додаткових акаунтів, пройдіть середовища, проксі та записи входів шар за шаром за порядком із гайду самоперевірки ризику зв'язку між акаунтами.
Вихідна IP-адреса на рівні браузера, а не Profile
Діру в мережевому шарі видно ще наочніше. У Chrome немає налаштувань проксі окремо для кожного Profile: конфігурація проксі йде за операційною системою. Змінюєш одну лінію, і змінюються всі Profile разом. Двом додатковим акаунтам із різними виходами в системі профілів узагалі немає легального входу. Варіанти, зібрані на розширеннях і сторонніх інструментах, своєю стабільністю та передбачуваністю не витягнуть довгу роботу. І локальна адреса, яку протікає WebRTC, також однакова: реальний час обслуговує те саме ядро браузера.
Тож типова колекція додаткових акаунтів виглядає так: із півтора десятка Profile, у кожного свій акаунт, стан входу бездоганний, а вихід один на всіх, та сама IP-адреса. У журналах на боці платформи ці акаунти по черзі активні на одній лінії. У парі з однаковим фінгерпринтом із попереднього розділу ланцюг доказів зв'язку майже повний. Якою б гарною була ізоляція даних, мережеву ідентичність вона не додасть. Це найсуттєвіша межа між Profile і середовищем антидетект-браузера.
Синхронізація акаунта Google: часто проігнорований вхід для зв'язку
Створюючи Profile, Chrome підводить до входу в акаунт Google заради синхронізації. Закладки, паролі, розширення та налаштування зберігаються в хмарі акаунта, і їх можна повернути на іншому пристрої. Для приватної людини це зручно. З додатковими акаунтами інша історія. Кілька Profile на одному акаунті Google означають, що дані в хмарі стікаються в одне місце. Зв'язок між акаунтами простягається від локальної машини аж до платформи. Синхронізація увімкнена, і сигнал тягнеться. Як не ізолюй кінець на пристрої, хмарний кінець не перекриєш.
Розв'язання нескладне. Створюючи Profile для додаткового акаунта, обираєте продовжити без входу, або кожному додатковому акаунту даєте окремий акаунт Google, кожен синхронізує своє. Після вимкнення синхронізації дані між Profile залишаються незалежними, і на щоденне користування це не впливає.
Коли Profile достатньо, а коли час на інше середовище
Критерій у вазі акаунта, а не в новизні інструмента.
У цих ситуаціях спокійно сидіть на Profile:
- Власні щоденні акаунти, окремо робоча й особиста пошта; переплутати їх і буде єдиний клопіт.
- Адмінки платформ із низьким ризиком, де акаунти не пов'язані інтересами і платформа не робить пристроєвих перевірок.
- Тимчасові проєктні двійники: скористався і викинув, без задуму вирощувати довго.
Якщо спрацював хоча б один пункт нижче, акаунти переїжджають в окремі середовища:
- Акаунт несе справжній бізнес: крамниця, рекламний кабінет або матриця соцмереж, де проблема тягне за собою решту.
- Платформа прямо робить перевірки пристроїв, і кілька акаунтів на одному пристрої самі по собі ризик.
- Акаунтів уже десятки, вікнами не впоратися, і з'являється потреба розподілу в команді.
Коли справа доходить до зміни середовища, мислення зсувається з «відкрию ще кілька вікон» на «кожному додатковому акаунті своя повна ідентичність». MostMate це антидетект-браузер, який пакує дані браузера, параметри фінгерпринта та мережевий вихід у багаторазові середовища: кожному додатковому акаунту свій набір.
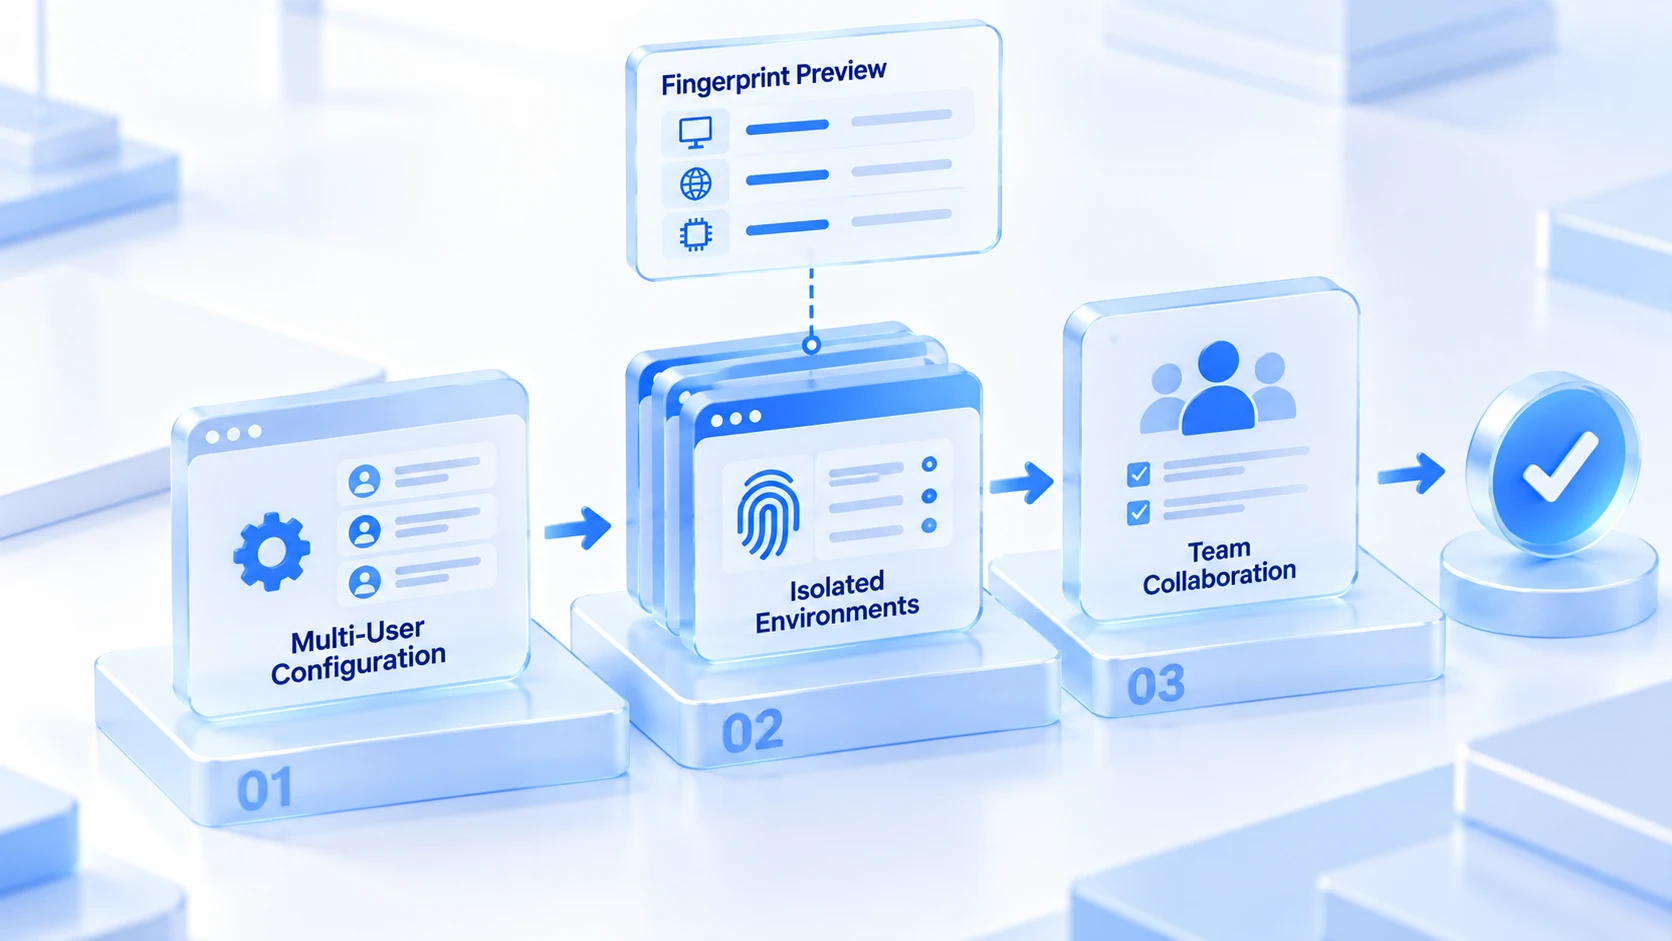
Форма створення середовища складається з трьох частин: базова інформація, налаштування фінгерпринта та розширені налаштування, а праворуч панель попереднього перегляду в реальному часі показує поточні значення. Параметри, які в Profile не порухнеш, як-от Canvas, WebGL, список шрифтів і WebRTC, тут мають свої рівні конфігурації.
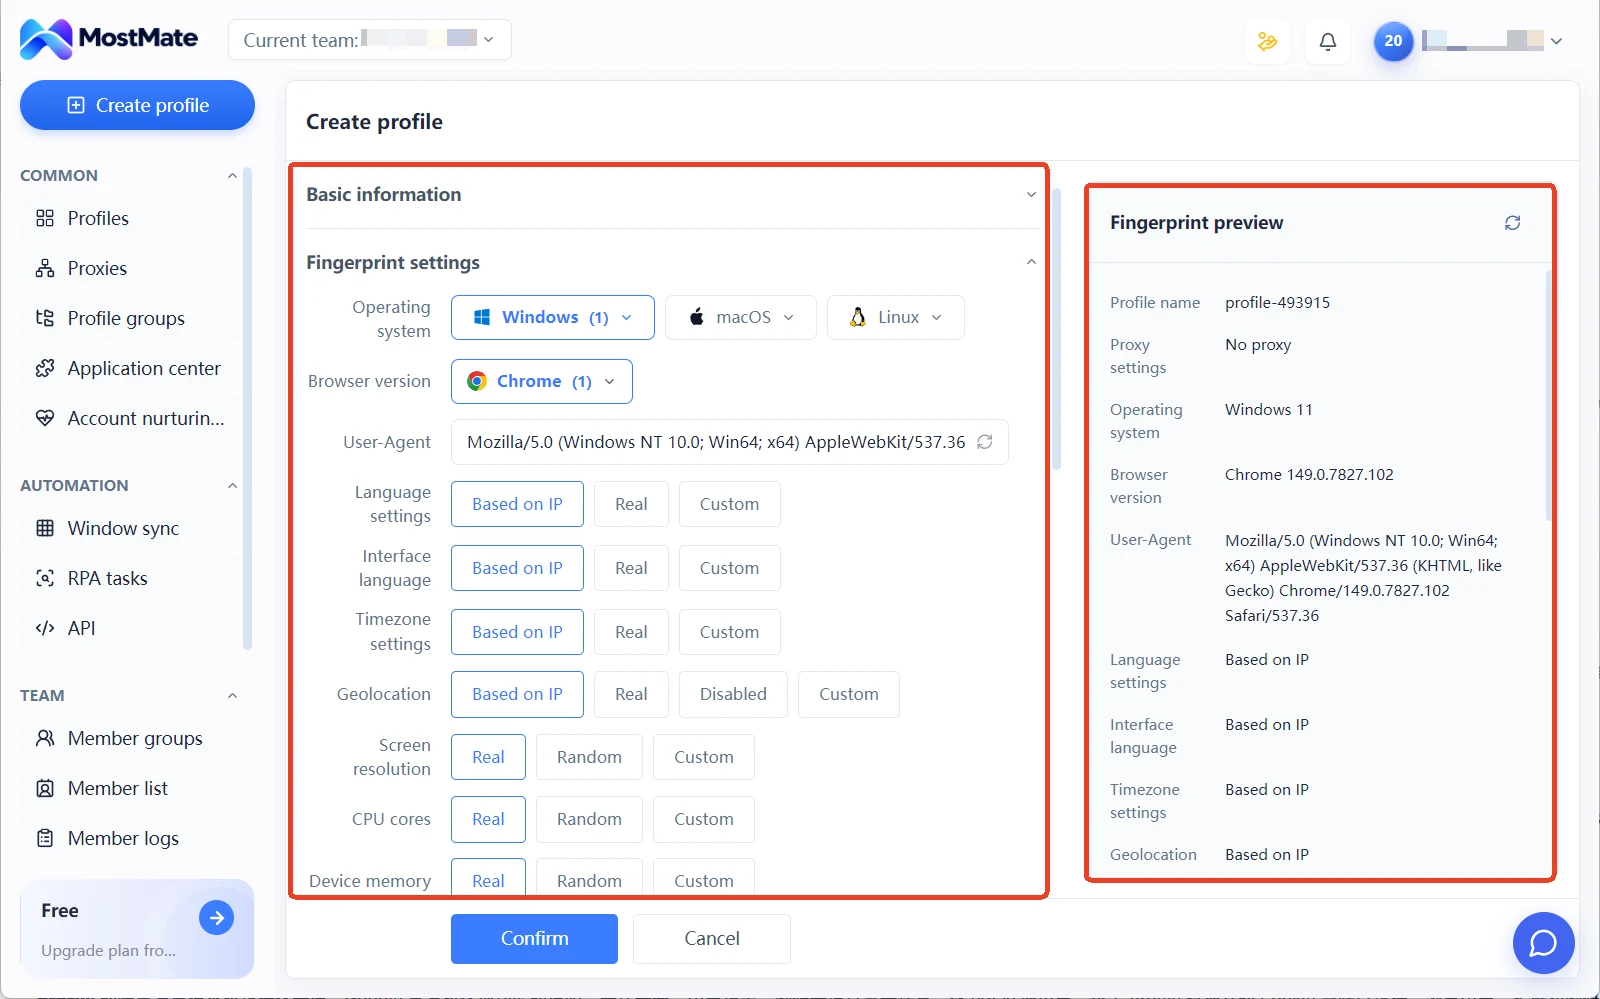
Проксі так само прив'язані до середовища. Проксі ведуть централізовано в окремому списку проксі, а у формі середовища вибір із трьох варіантів: без проксі, власний проксі або проксі зі списку. Від SOCKS5 до SSH підтримуються чотири типи. Для мови, часового поясу та геолокації є режим на основі IP: як тільки проксі визначено, ці пункти самі вирівнюються за регіоном виходу. У кожному рядку списку середовищ показані проксі, вихідна IP-адреса, прив'язаний акаунт і група: видно з першого погляду, який акаунт ходить якою лінією.
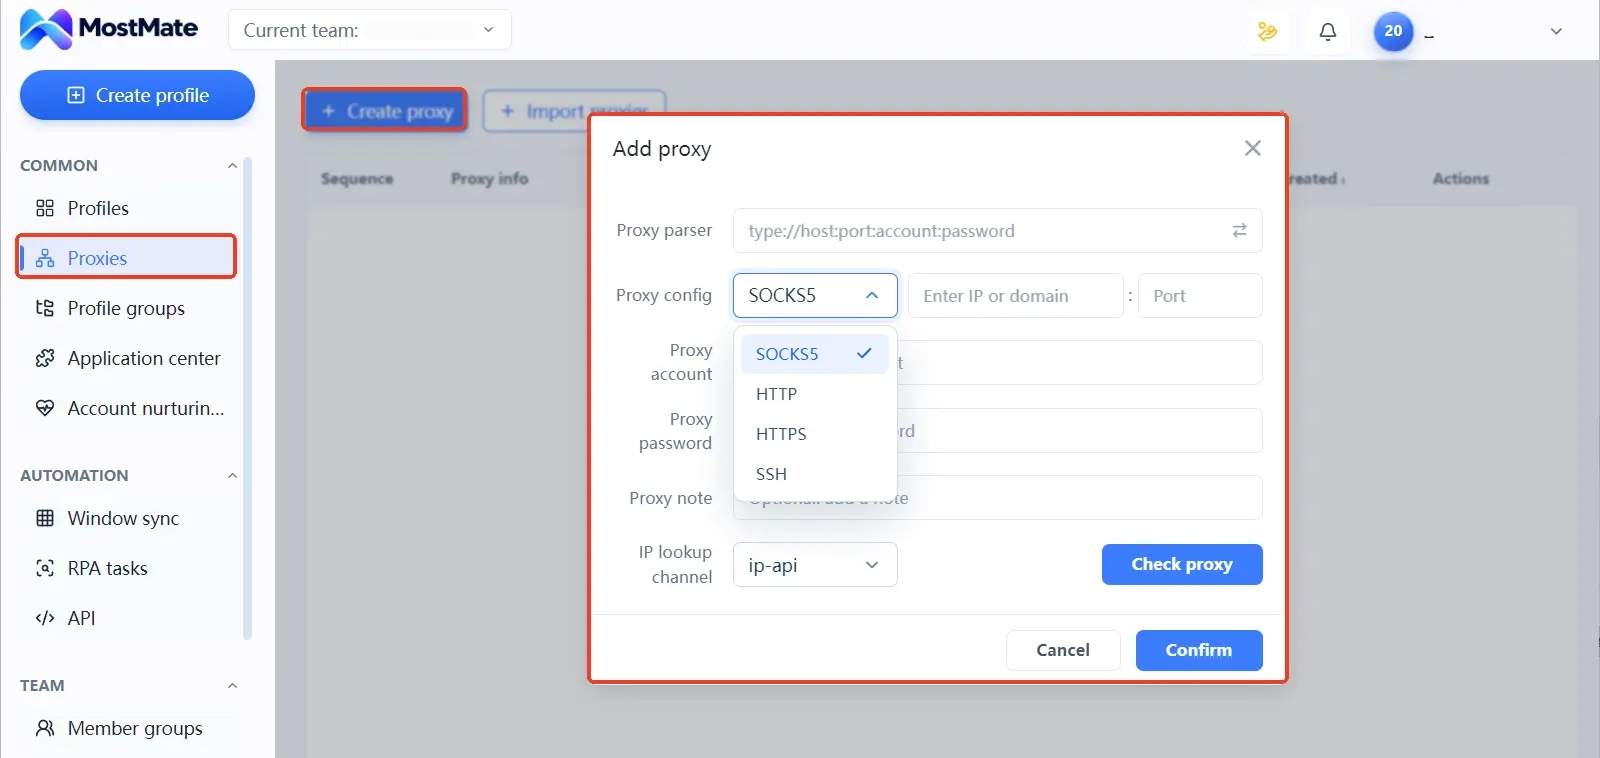
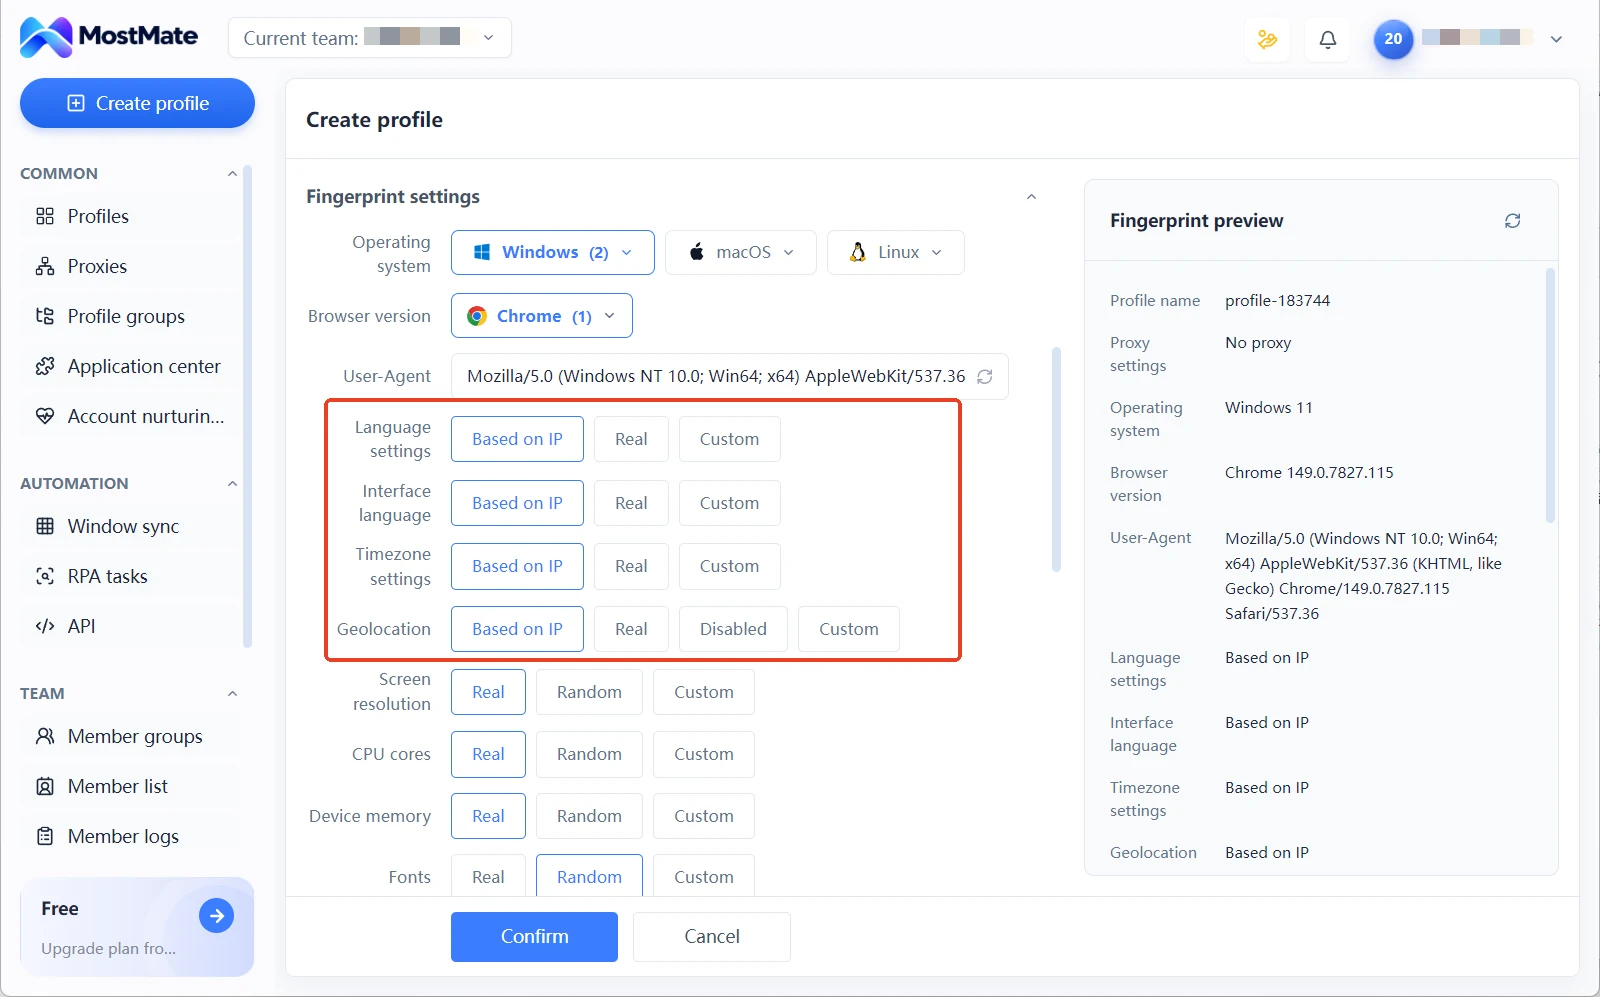
Як виглядають інтерфейси модулів і які в них поля, цілісно показано на сторінці Що таке MostMate з повним набором скріншотів. Принцип, за яким ізоляція покриває Cookie, локальне сховище, сесії, кеш, середовище фінгерпринта та конфігурацію проксі, системніше розібрано в статті про механізм ізоляції середовищ. Коли створюватимете перші середовища, порядок від назви та проксі до звірки параметрів проходьте за чеклистом нового середовища.
Часті запитання
Чи справді фінгерпринт у різних Chrome Profile повністю однаковий?
Сигнали на рівні пристрою та браузера практично збігаються. Profile на одній машині спільно використовують програму браузера й обладнання: Canvas, WebGL, шрифти, параметри екрана та User-Agent однакові, а окремо лежать лише локальні дані на кшталт Cookie та історії. Проженіть два Profile через сторінку детекції, і наскільки мала різниця, видно з першого погляду.
А чи можна вручну перемикати системний проксі для кожного Profile?
Ні. Системний проксі глобальний: під час перемикання змінюються всі Profile разом. Коли два акаунти мають бути онлайн одночасно, налаштування доводиться туди-сю перебудовувати, і одна помилка розганяє вихід з історією ліній акаунта. Потреба кожного акаунта у фіксованому виході є рівно тим, що вирішує проксі на рівні середовища.
Якщо додатковий акаунт не входить в акаунт Google, він уже в безпеці?
Зникає лише шар синхронізації. Фінгерпринт і вихідна IP-адреса як спільні були, так і лишаються, і платформа так само може зібрати акаунти однієї машини докупи. Не входити в Google варто, але це закриває один шар, а не всі.
Вікно інкогніто чи Profile: що краще підходить для додаткових акаунтів?
Жоден із них не змінює ідентичність пристрою. Інкогніто не зберігає навіть стан входу і пасує для разового використання; Profile тримає стан входу і пасує для акаунта, що висить довго. Для платформи ж обидва це два способи відкрити той самий пристрій: різниця лише в збереженні сесії, а не в ризику зв'язку.
Підсумок
Профілі Chrome дуже чисто розділяють локальні дані, а платформа судить про зв'язок за пристроєм і мережею: це два різні рівні. Чи вистачає Profile, залежить від ваги акаунта. Для особистого щоденного користування можна сидіти нескінченно, а діловий акаунт заслуговує гідного середовища, яке принаймні дасть кожному акаунту власні фінгерпринт і вихід. Коли настане час змінювати середовище, можна завантажити MostMate, створити два середовища у безкоштовній версії та проженети наведене вище порівняння самостійно: результат наочніший за будь-які пояснення.

MOSTMATE
Безпечне керування кількома обліковими записами — це просто
Почніть із першого облікового запису й побудуйте з MostMate безпечнішу, розумнішу та ефективнішу роботу з кількома обліковими записами.
- Незалежні профілі. Узгоджені ідентичності.
- ШІ-автоматизація · Стан облікових записів · Командні операції



