
Vì sao tạo tài khoản phụ bằng Profile Chrome vẫn chưa đủ: giới hạn cô lập của tính năng nhiều Profile
Kết luận chính: tính năng nhiều Profile của Chrome tách phiên đăng nhập rất sạch, nhưng nền tảng nhận diện thiết bị chứ không nhận diện đăng nhập. Mọi Profile dùng chung một nhân trình duyệt nên báo cùng một bộ fingerprint; proxy thuộc cấp trình duyệt nên IP đầu ra không tách được; đăng nhập cùng một tài khoản Google để đồng bộ còn kết nối các Profile với nhau trên đám mây. Tài khoản phụ chỉ để dùng hằng ngày thì Profile là đủ. Muốn nuôi tài khoản kinh doanh lâu dài thì mỗi tài khoản cần fingerprint và đường ra riêng.
Tạo tài khoản phụ qua biểu tượng avatar ở góc trên bên phải Chrome là bước đầu tiên của nhiều người khi muốn chạy nhiều tài khoản. Chỉ cần bấm thêm mới, đặt tên và chọn màu là xong. Phiên đăng nhập luôn được giữ, tắt mở lại không bị đăng xuất, cũng chẳng cần cài thêm gì.
Tài khoản phụ nhiều lên thì rắc rối theo sau. Có nền tảng bắt đầu báo hoạt động bất thường, có tài khoản bị hạn chế, trong khi các Profile chẳng can thiệp gì vào nhau. Nguyên nhân không nằm ở việc thiết lập Profile thiếu cẩn thận, mà ở chỗ nó chỉ cô lập được một nửa. Dữ liệu trên máy thì đúng là mỗi thứ một nơi, còn tín hiệu thiết bị và mạng mà nền tảng nhìn thấy thì chưa bao giờ tách rời.
Bài viết này mổ xẻ vấn đề theo từng lớp: cái gì tách được, cái gì không. Cuối bài là một tiêu chí để quyết định: khi nào Profile đủ dùng, khi nào nên đổi môi trường.
Profile cô lập dữ liệu, không cô lập thiết bị
Cơ chế cô lập của Profile diễn ra ở lớp dữ liệu trên máy. Google giới thiệu tính năng này nhằm giữ riêng bookmark, lịch sử, mật khẩu. Trong thực tế dùng, mỗi Profile có Cookie và dữ liệu trang web, lịch sử duyệt web, tiện ích và kho mật khẩu riêng. Hai tài khoản phụ đăng nhập vào hai Profile thì phiên đăng nhập không ghi đè lên nhau, hai tài khoản trên cùng một nền tảng có thể online đồng thời.
Lớp này là cô lập thật sự. Nó cũng hơn cửa sổ ẩn danh: đóng cửa sổ ẩn danh là chẳng còn gì phiên đăng nhập, còn dữ liệu của Profile được lưu giữ lâu dài. Ranh giới giữa hai bên nên đối chiếu cùng checklist trong bài chế độ ẩn danh và liên kết tài khoản.
Giới hạn cũng nằm ngay trong câu đó. Tách được toàn bộ là dữ liệu người dùng trên ổ đĩa; bản thân chương trình trình duyệt, card đồ họa, card mạng, hệ điều hành thì chẳng cái nào đổi. Mọi Profile chạy cùng một bản Chrome, đọc cùng một phần cứng, đi cùng một tuyến mạng. Tạo được trăm thư mục dữ liệu, nhưng định danh thiết bị vẫn chỉ có một.
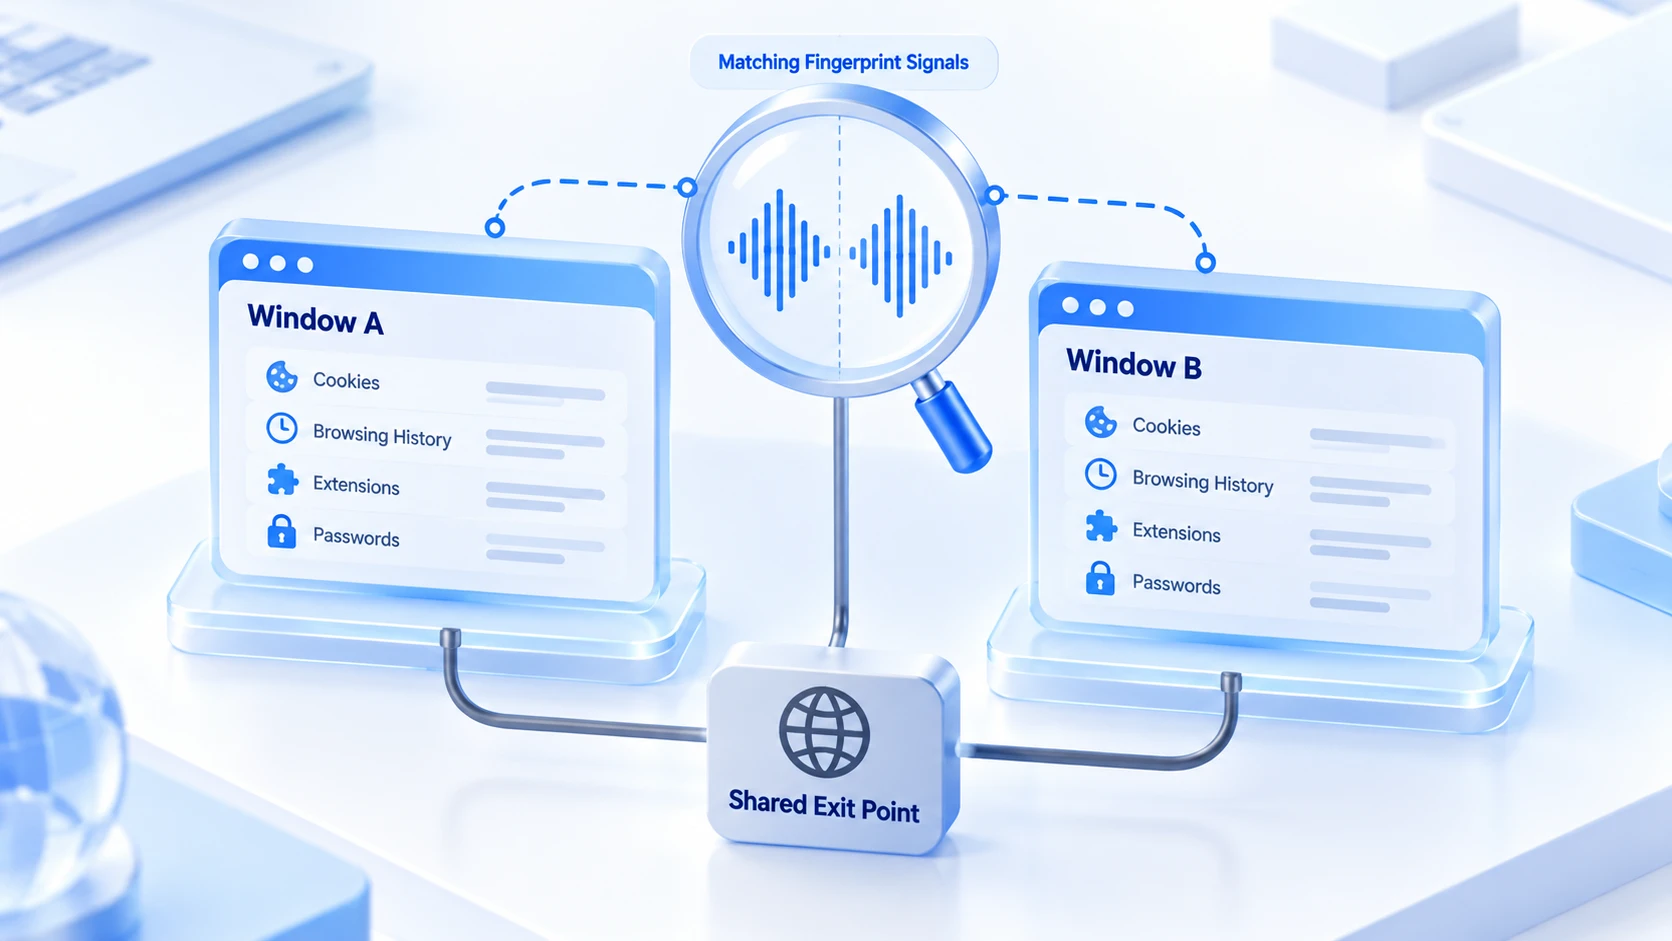
Mọi Profile trên cùng một máy đều báo ra cùng một bộ fingerprint
Nền tảng nhận diện thiết bị bằng fingerprint của trình duyệt, lớp mà Profile hoàn toàn không chạm tới. User-Agent đến từ chính chương trình trình duyệt nên mọi Profile báo cùng một số phiên bản. Kết quả render của Canvas và WebGL do card đồ họa quyết định. Danh sách font, độ phân giải màn hình, số nhân CPU, mức RAM đều đọc từ phần cứng của cùng một máy.
Trong bài phân tích các kỹ thuật fingerprint trình duyệt của FingerprintJS, đơn vị chuyên về nhận diện fingerprint, những tín hiệu này chính là phần thân của định danh thiết bị. Đổi một thư mục dữ liệu không ảnh hưởng tới mục nào trong số đó.
Không tin có thể tự kiểm chứng. Trang kiểm tra fingerprint của EFF mở lên là chạy, thử một lượt trong mỗi Profile rồi đặt kết quả cạnh nhau. Cách so này thuyết phục nhất: thông tin trình duyệt và hệ thống, font, render canvas, thông số phần cứng gần như trùng từng mục, thường chỉ có Cookie và bộ nhớ cục bộ là khác.
Với hệ thống kiểm soát rủi ro của nền tảng, mười Profile là một định danh. Bộ tín hiệu trùng khít này đủ để gộp chúng thành một nhà. Cookie tách biệt chỉ khiến các tài khoản không đè lên nhau trên máy; căn cứ để phán liên kết chưa bao giờ nằm trên máy. Khi muốn rà xem cụm tài khoản phụ của mình còn sót tín hiệu liên kết nào, hãy theo thứ tự trong hướng dẫn tự kiểm tra rủi ro liên kết đa tài khoản để kiểm tra môi trường, proxy và lịch sử đăng nhập.
IP đầu ra thuộc cấp trình duyệt, không thuộc cấp Profile
Kẽ hở ở lớp mạng còn dễ thấy hơn. Chrome không có cài đặt proxy tách theo Profile; proxy đi theo hệ điều hành. Đổi một tuyến là mọi Profile đổi theo cùng lúc. Muốn hai tài khoản phụ đi hai đường ra khác nhau, trong hệ Profile không có lối chính thống. Giải pháp lắp ghép bằng tiện ích hay công cụ bên ngoài thì chẳng đủ ổn định và nhất quán để vận hành lâu dài. Địa chỉ cục bộ mà WebRTC làm lộ ra cũng giống nhau, vì nhân xử lý giao tiếp thời gian thực vẫn là một.
Vậy là cụm tài khoản phụ điển hình có dạng thế này. Hơn chục Profile, mỗi cái đăng một tài khoản, phiên đăng nhập sạch bong, đường ra lại chung một IP. Trong log của phía nền tảng, các tài khoản này hoạt động luân phiên trên cùng một tuyến. Cộng với bộ fingerprint trùng khít ở mục trên, chuỗi bằng chứng để phán liên kết khá đầy đủ. Cô lập dữ liệu tốt đến đâu cũng không lấp được lớp định danh mạng này. Đây chính là ranh giới rõ nhất giữa Profile và môi trường của trình duyệt anti-detect.
Đồng bộ tài khoản Google: lối liên kết hay bị bỏ qua
Khi tạo Profile, Chrome sẽ hướng dẫn đăng nhập tài khoản Google để bật đồng bộ. Bookmark, mật khẩu, tiện ích và cài đặt được đưa lên mây của tài khoản, đổi máy vẫn lấy lại được. Thiết kế này rất tiện cho người dùng cá nhân. Với tài khoản phụ là chuyện khác. Vài Profile đăng cùng một tài khoản Google thì dữ liệu hội tụ về một chỗ trên mây, mối nối giữa các tài khoản kéo từ trên máy sang phía nền tảng. Đồng bộ bật thì tín hiệu vẫn nối. Cô lập phía máy kỹ đến đâu cũng không chặn được đầu bên mây.
Cách xử lý không phức tạp. Khi lập Profile cho tài khoản phụ, chọn tiếp tục mà không đăng nhập tài khoản; hoặc mỗi tài khoản phụ cấp một tài khoản Google riêng, mỗi bên đồng bộ của mình. Tắt đồng bộ xong, dữ liệu giữa các Profile vẫn độc lập với nhau, dùng hằng ngày không bị ảnh hưởng.
Trường hợp nào Profile là đủ, lúc nào nên đổi môi trường
Tiêu chí nằm ở độ nặng của tài khoản, không phải công cụ mới hay cũ.
Những trường hợp này cứ để Profile tiếp tục:
- Tài khoản sinh hoạt cá nhân, một email công việc một email riêng, đăng nhầm mới là phiền.
- Hệ thống quản trị của nền tảng rủi ro thấp, các tài khoản không dính lợi ích với nhau, nền tảng cũng không làm kiểm soát phía thiết bị.
- Bản sao dự án tạm thời, dùng xong bỏ, không tính nuôi lâu dài.
Xuất hiện bất kỳ dấu hiệu nào dưới đây là nên đưa tài khoản sang môi trường độc lập:
- Tài khoản gắn nghề thật: shop, tài khoản quảng cáo hay mạng lưới mạng xã hội, hỏng một chỗ là dính cả cụm.
- Nền tảng công khai làm kiểm soát thiết bị, nhiều tài khoản chung một thiết bị tự thân đã là rủi ro.
- Số tài khoản lên hai chữ số, chuyển cửa sổ không kịp, còn cần phân công trong nhóm.
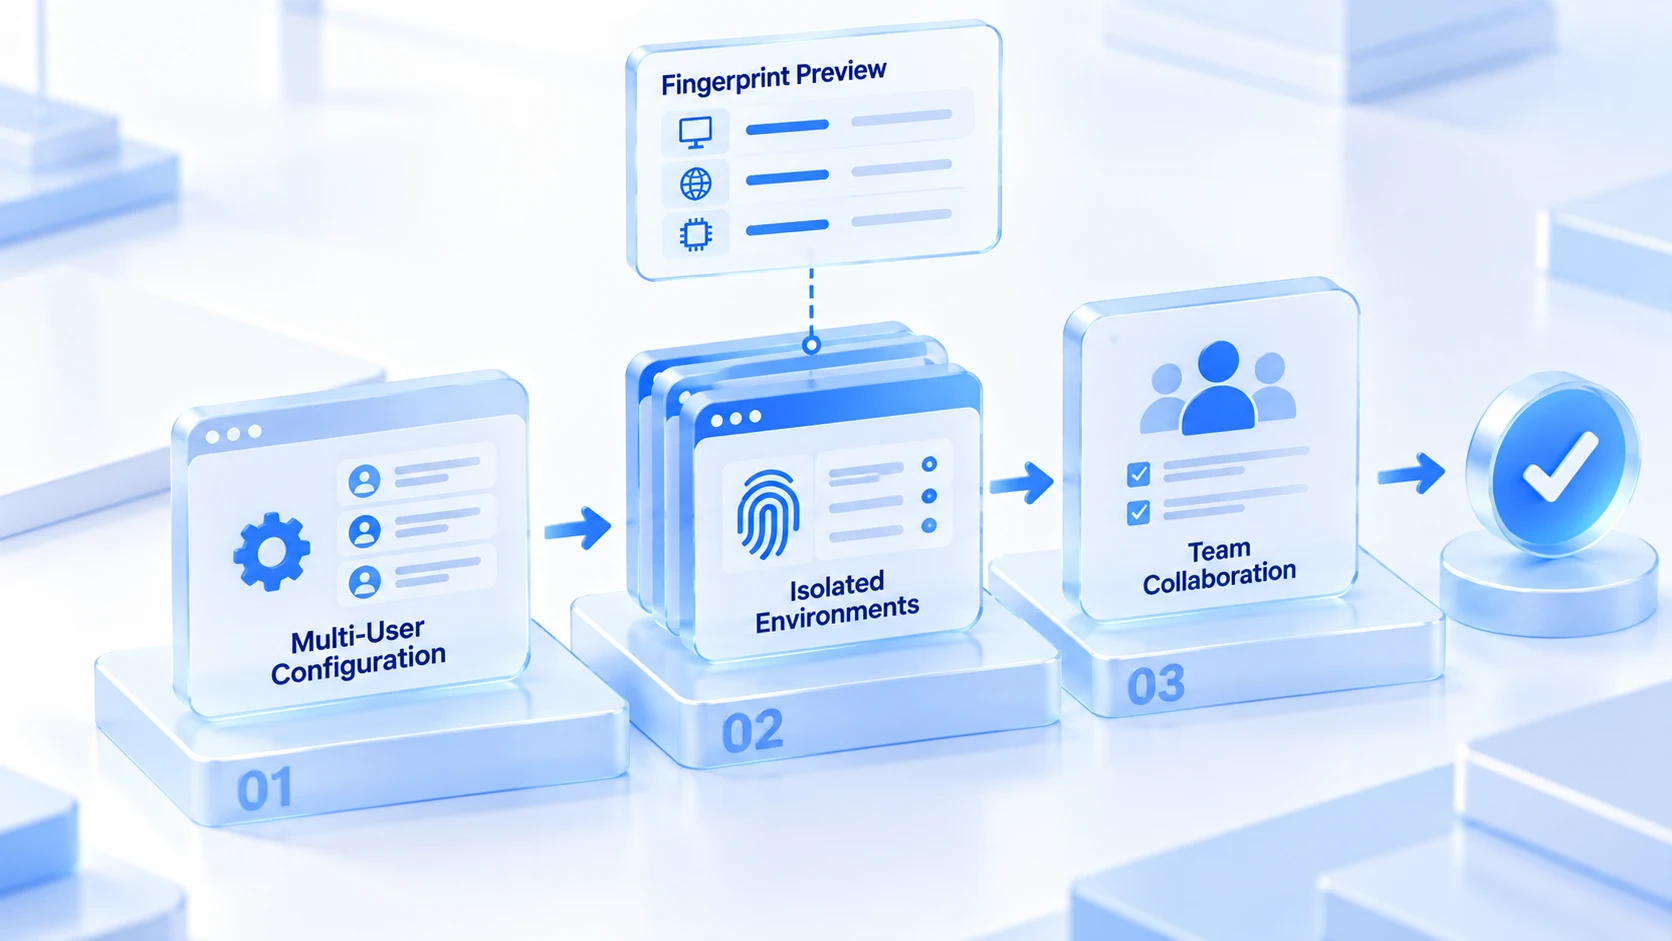
Tới lúc đổi môi trường, tư duy phải chuyển từ mở thêm vài cửa sổ sang cho mỗi tài khoản phụ một bộ định danh hoàn chỉnh. MostMate là một trình duyệt anti-detect, gói dữ liệu trình duyệt, tham số fingerprint và đường ra mạng vào từng môi trường dùng lại được, mỗi tài khoản phụ chiếm một bộ.
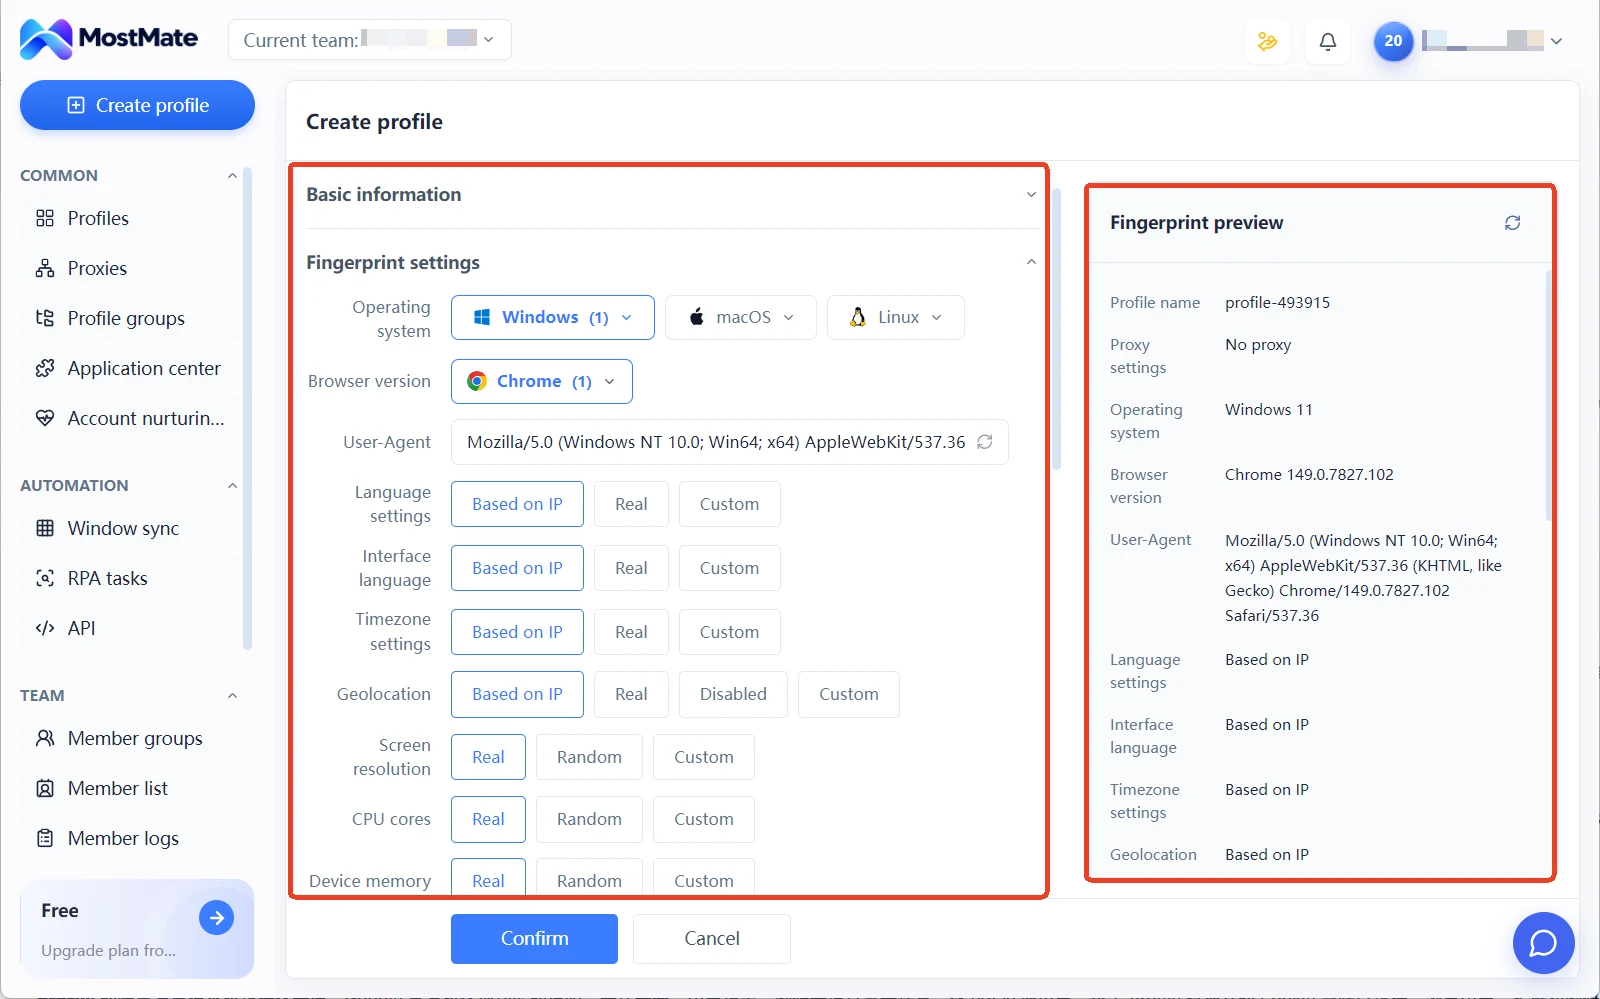
Trong biểu mẫu tạo môi trường, các mục chia thành ba khối: thông tin cơ bản, cài đặt fingerprint và cài đặt nâng cao; bảng xem trước fingerprint bên phải liệt kê theo thời gian thực giá trị hiện tại. Canvas, WebGL, danh sách font, WebRTC, những tham số mà Profile không cho đụng tới, ở đây đều có bậc cấu hình tương ứng.
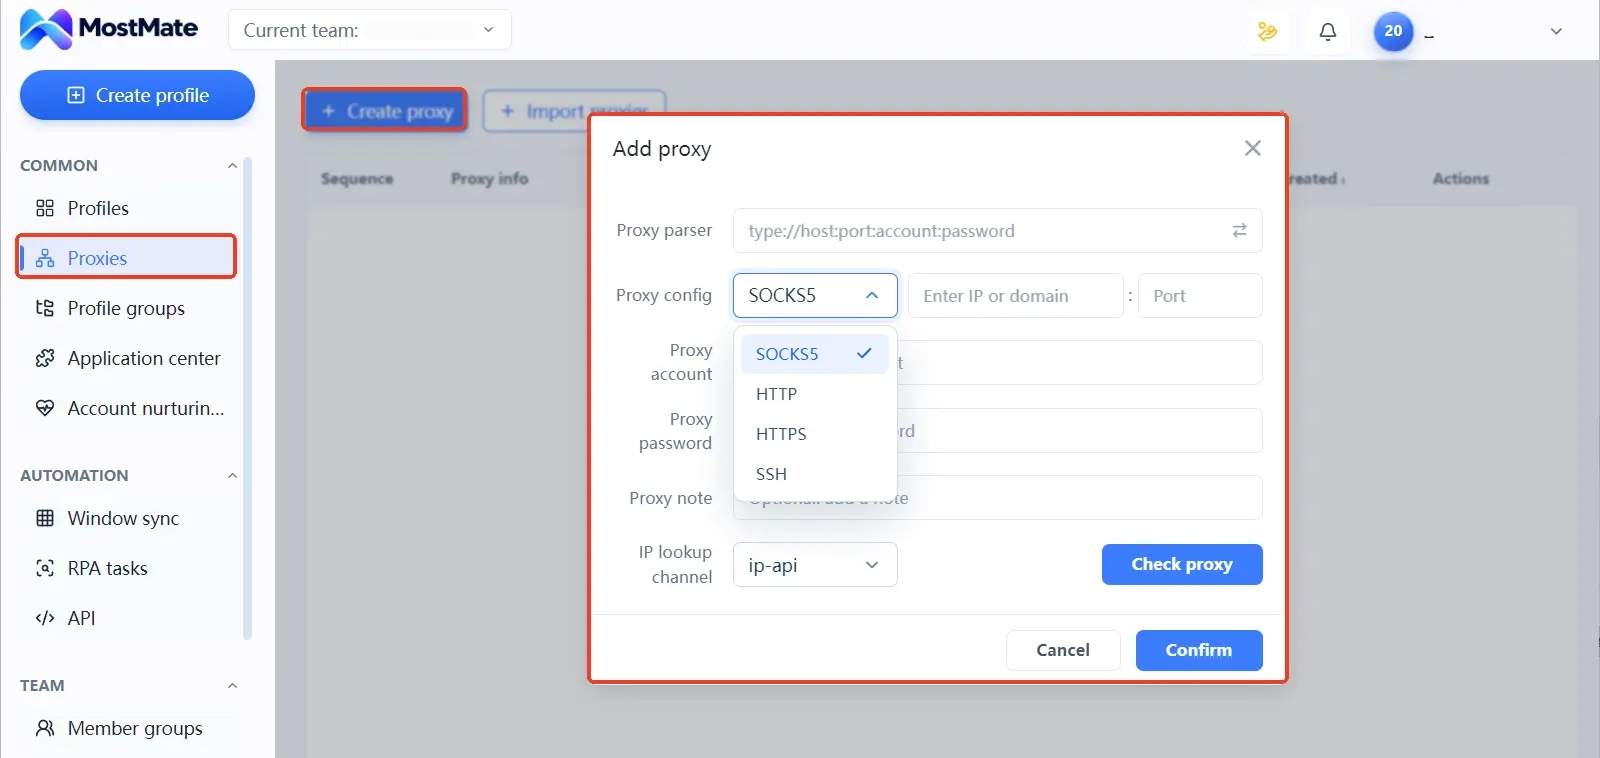
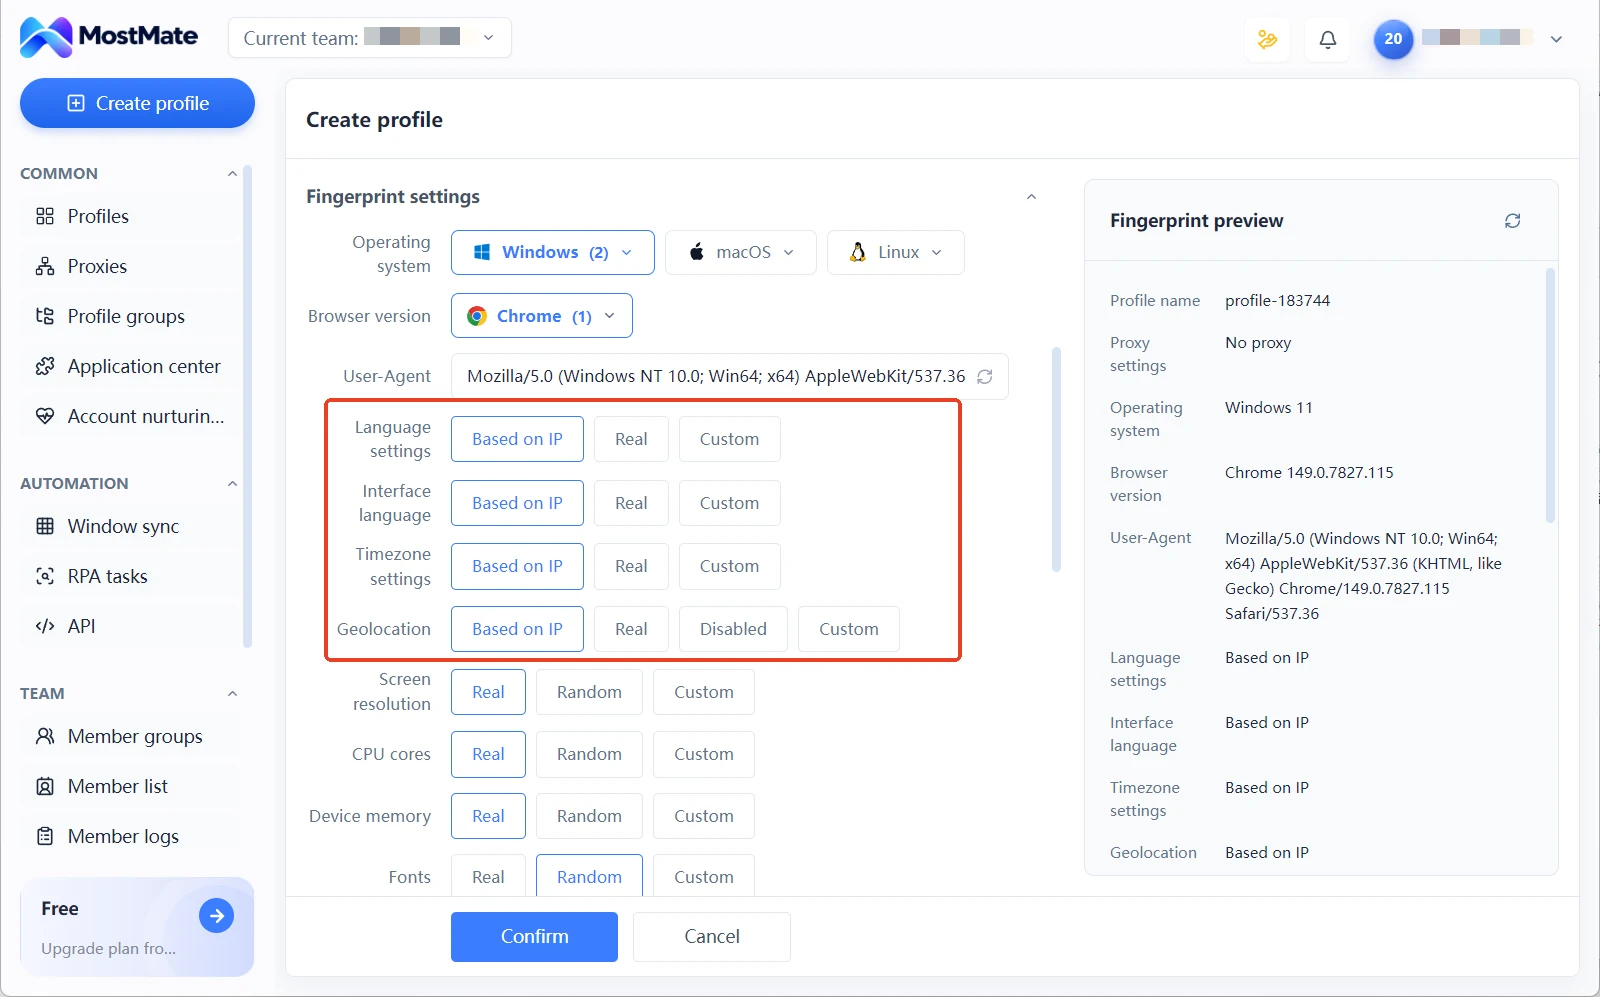
Proxy cũng đi theo môi trường. Proxy được quản lý tập trung trong danh sách quản lý proxy riêng, còn trong biểu mẫu môi trường chọn một trong ba: không dùng proxy, proxy tùy chỉnh hoặc chọn proxy sẵn có. Loại proxy từ SOCKS5 tới SSH đều trong phạm vi hỗ trợ, tổng cộng bốn loại. Ngôn ngữ, múi giờ, vị trí địa lý có bậc cấu hình theo IP: chốt proxy trước, các mục này tự căn theo khu vực đường ra. Mỗi dòng trong danh sách môi trường đều đặt sẵn proxy, IP đầu ra, tài khoản gán và nhóm; tài khoản phụ nào đi tuyến nào, nhìn một cái là thấy.
Muốn thấy giao diện và các trường của từng mô-đun ra sao, trang MostMate là gì có trọn bộ ảnh chụp cùng giải thích. Về nguyên lý cô lập bao trùm Cookie, bộ nhớ cục bộ, phiên, bộ nhớ đệm, môi trường fingerprint và cấu hình proxy, bài cơ chế cô lập môi trường mổ xẻ hệ thống hơn. Khi dựng loạt môi trường đầu tiên, theo thứ tự đặt tên, proxy rồi đối chiếu tham số với checklist môi trường mới.
Câu hỏi thường gặp
Fingerprint của các Profile Chrome khác nhau có thật sự giống hệt nhau?
Tín hiệu phía thiết bị và trình duyệt cơ bản là trùng nhau. Các Profile trên cùng một máy dùng chung chương trình trình duyệt và phần cứng: Canvas, WebGL, font, thông số màn hình, User-Agent đều giống nhau; chỉ có dữ liệu cục bộ như Cookie, lịch sử là độc lập với nhau. Chạy hai Profile qua một trang kiểm tra, khác nhau ít đến mức nào nhìn là thấy.
Tự đổi proxy hệ thống cho từng Profile có được không?
Câu trả lời là không. Proxy hệ thống là toàn cục, đổi một cái là mọi Profile đổi theo. Hai tài khoản muốn cùng online thì phải qua lại chỉnh cài đặt, chỉnh sai một lần là đường ra lệch khỏi lịch sử tuyến của tài khoản. Cần cố định đường ra cho từng tài khoản, đó chính là bài toán mà proxy cấp môi trường giải.
Profile tài khoản phụ không đăng nhập Google thì có yên tâm không?
Chỉ bớt đi lớp tín hiệu đồng bộ. Fingerprint và IP đầu ra vẫn dùng chung, nền tảng vẫn gộp được các tài khoản trên cùng một máy. Không đăng nhập Google đáng làm, nhưng nó giải một lớp trong các lớp, không giải hết.
Cửa sổ ẩn danh hay Profile hợp hơn để tạo tài khoản phụ?
Cả hai đều không đổi được định danh thiết bị. Cửa sổ ẩn danh chẳng giữ cả phiên đăng nhập, hợp để dùng một lần. Profile giữ phiên đăng nhập, hợp để giữ tài khoản lâu dài. Nhưng dưới mắt nền tảng, cả hai là hai cách mở trên cùng một thiết bị, khác nhau ở việc giữ phiên, không khác ở rủi ro liên kết.
Lời kết
Tính năng nhiều Profile của Chrome tách dữ liệu trên máy rất sạch, còn nền tảng phán liên kết bằng thiết bị và mạng, hai chuyện chẳng cùng một mặt bằng. Profile đủ hay không tùy vào độ nặng của tài khoản. Dùng riêng hằng ngày có thể dùng mãi; tài khoản kinh doanh thì đáng có một môi trường tử tế, ít nhất cho mỗi tài khoản fingerprint và đường ra riêng. Đến lúc đổi môi trường, hãy tải MostMate, dựng hai môi trường bằng bản miễn phí và tự chạy phép so sánh trên, kết quả nói lên rõ hơn mọi lời giải thích.

MOSTMATE
Quản lý nhiều tài khoản an toàn, thật đơn giản
Bắt đầu với tài khoản đầu tiên và dùng MostMate để xây dựng hoạt động đa tài khoản an toàn, thông minh và hiệu quả hơn.
- Hồ sơ độc lập. Danh tính nhất quán.
- Tự động hóa bằng AI · Tình trạng tài khoản · Vận hành nhóm



