
De ce un cont secundar în Chrome nu e de-ajuns: limitele de izolare ale profilurilor multiple
Ideea esențială: profilurile multiple din Chrome separă foarte curat starea de autentificare, dar platforma judecă după dispozitiv, nu după autentificare. Toate Profile folosesc același motor de browser și raportează același fingerprint; proxy-ul este la nivel de browser, deci IP-ul de ieșire nu se poate separa; iar dacă toate profilurile sincronizează același cont Google, ele ajung să fie legate între ele și în cloud. Pentru uzul propriu zilnic, un Profile este suficient. Dacă un cont este un cont de business care se crește pe termen lung, fiecare are nevoie de propriul fingerprint și de propria ieșire.
Să deschizi un cont secundar din avatarul din colțul din dreapta sus al Chrome este primul pas pe care îl încearcă mulți. Dai clic pe Adaugă profil, îi pui un nume și o culoare și gata. Starea de autentificare rămâne activă, nu te deloghezi după închidere și redeschidere și nu trebuie să instalezi nimic.
Pe măsură ce apar mai multe conturi secundare, apar și probleme. Unele platforme încep să afișeze avertismente, unele conturi primesc restricții, deși Profile sunt evident independente. Cauza nu stă în neglijența cu care au fost pregătite profilele, ci în faptul că se separă doar jumătate din imagine. Datele locale chiar stau fiecare la locul lor, însă semnalele de dispozitiv și de rețea pe care le vede platforma nu au fost niciodată separate.
Acest articol desface problema strat cu strat: ce se separă și ce nu. La final găsești un criteriu de decizie: când este suficient un Profile și când este momentul pentru un alt mediu.
Profile separă datele, nu dispozitivul
Izolarea unui Profile are loc la nivelul datelor locale. Explicația oficială Google pentru funcție este să păstrezi separat marcajele, istoricul, parolele și altele asemenea. În practică, fiecare Profile are cookie-uri și date de site, istoric de navigare, extensii și seif de parole proprii. Două conturi secundare conectate în două Profile diferite nu își acoperă reciproc starea de autentificare, iar două conturi pe aceeași platformă pot fi simultan online.
Acest strat este o izolare reală și funcționează mai bine decât fereastra incognito: incognito nu păstrează nici măcar starea de autentificare după închidere, în timp ce Profile păstrează datele pe termen lung. Diferențele dintre cele două se văd cel mai bine alături de lista de verificare din articolul despre modul incognito și asocierea conturilor.
Limita stă în aceeași frază. Tot ce se separă sunt datele de utilizator de pe disc; programul browser, placa video, placa de rețea și sistemul de operare rămân neschimbate. Toate Profile rulează același Chrome, citesc același hardware și trec prin aceeași linie de rețea. Poți crea o sută de directoare de date, dar identitatea de dispozitiv rămâne una singură.
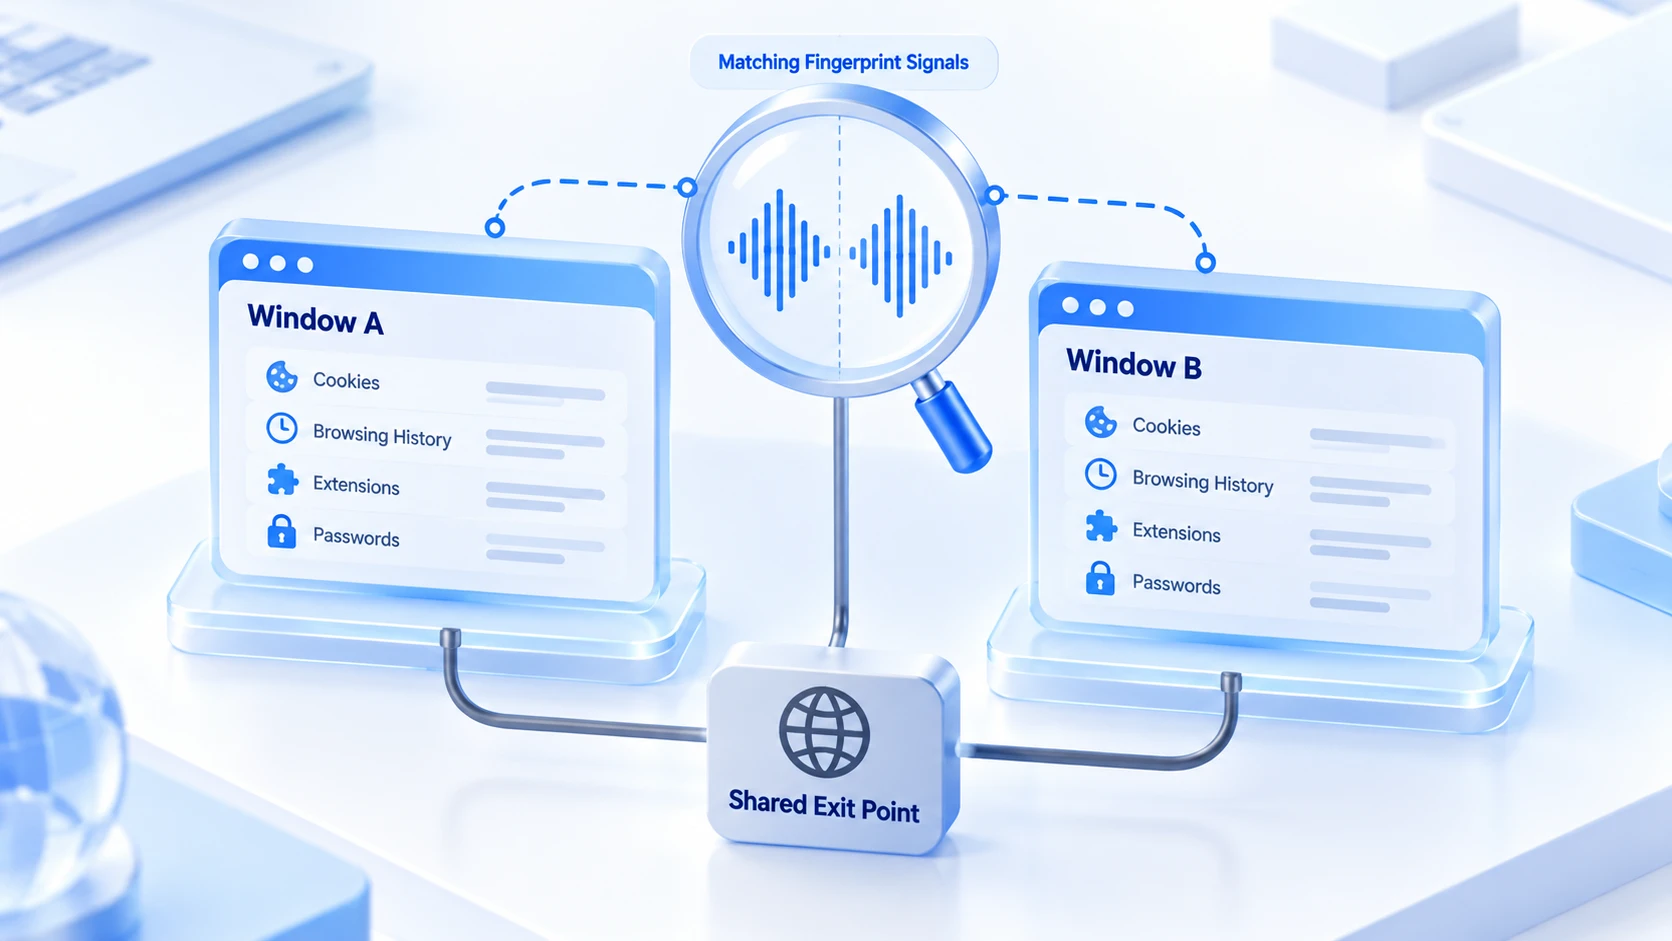
Toate Profile de pe aceeași mașină raportează același fingerprint
Platformele identifică dispozitivul după fingerprint-ul browserului, iar la acest nivel un Profile nu intervine deloc. User-Agent vine din programul browser, deci toate Profile raportează același număr de versiune. Rezultatul randării Canvas și WebGL depinde de placa video. Lista de fonturi, rezoluția ecranului, numărul de nuclee CPU, clasa de memorie: toate citesc hardware-ul aceleiași mașini.
În analiza tehnicilor de browser fingerprinting făcută de FingerprintJS, firmă specializată în detecția fingerprint, tocmai aceste semnale formează centrul identificării de dispozitiv. Schimbarea directorului de date nu afectează niciunul dintre ele.
Dacă nu te încrezi, verifică singur. Pagina de autotest a EFF rulează direct în browser: testează fiecare Profile câte o dată și pune rezultatele una lângă alta. Comparația e convingătoare: informațiile despre browser și sistem, fonturile, randarea canvas și parametrii hardware coincid aproape punct cu punct; de obicei se schimbă doar cookie-urile și stocarea locală.
Pentru analiza de risc a unei platforme, zece Profile înseamnă o singură identitate. Acest set de semnale identice este suficient ca să le încadreze drept aceeași familie. Isolarea cookie-urilor face doar ca respectivele conturi să nu se suprapună local; temeiul pe care se judecă asocierea nu a fost niciodată local. Când vrei să vezi ce semnale de asociere mai are flota ta de conturi secundare, parcurge mediile, proxy-urile și istoricul de autentificare strat cu strat, după ordinea din ghidul de autoverificare a riscului de asociere între conturi.
IP-ul de ieșire este la nivel de browser, nu la nivel de Profile
Golul din stratul de rețea e și mai vizibil. Chrome nu are setări de proxy separate per Profile; configurația proxy urmează sistemul de operare. Schimbi o linie și se schimbă toate Profile simultan. Două conturi secundare care vor ieșiri diferite nu au o cale oficială în sistemul de profiluri. Variantele improvizate cu extensii sau unelte externe nu susțin, ca stabilitate și consistență, o operare pe termen lung. Și adresa locală pe care o scurge WebRTC este aceeași, întrucât comunicațiile în timp real sunt gestionate de același nucleu de browser.
Așa arată, deci, o flotă tipică de conturi secundare: zeci de Profile, fiecare cu contul lui, starea de autentificare impecabilă și ca ieșire același IP. În jurnalele platformei, conturile se rotesc pe aceeași linie. Combinat cu setul de fingerprint identice din secțiunea anterioară, lanțul de dovezi pentru asociere e aproape complet. Orice ai face la nivel de separare a datelor, stratul de identitate de rețea rămâne descoperit. Aceasta e cea mai concretă graniță dintre un Profile și un mediu dintr-un browser anti-detect.
Sincronizarea contului Google: o poartă de asociere adesea trecută cu vederea
La crearea unui Profile, Chrome te îndrumă să te conectezi la un cont Google pentru sincronizare. Marcajele, parolele, extensiile și setările ajung în cloudul contului și pot fi recuperate pe alt dispozitiv. Pentru utilizatorul individual e comod. Pentru conturile secundare e altă poveste. Câte Profile conectate la același cont Google înseamnă că datele converg în același loc, în cloud. Legătura dintre conturi se extinde de la nivel local la nivel de platformă. Cât timp sincronizarea e pornită, semnalul rămâne activ. Oricât de bună ar fi izolarea pe dispozitiv, capătul din cloud nu-l poți opri.
Soluția nu e complicată. La crearea Profile pentru un cont secundar alegi continuarea fără conectare, sau dai fiecărui cont secundar un cont Google separat, fiecare cu sincronizarea lui. Cu sincronizarea oprită, datele rămân independente între Profile și utilizarea de zi cu zi nu se schimbă.
Când este suficient un Profile și când merită schimbat mediul
Criteriul îl dă greutatea contului, nu vechimea uneltei.
În aceste situații poți rămâne liniștit la Profile:
- Conturile tale de zi cu zi, câte unul pentru serviciu și pentru e-mailul personal; a le amesteca ar fi abia problema.
- Panouri de administrare pe platforme cu risc mic, fără interese legate între conturi și fără controale de dispozitiv din partea platformei.
- Clone de proiecte temporare, folosite și aruncate, fără gând de creștere pe termen lung.
Dacă apare oricare din semnalele de mai jos, conturile se mută în medii independente:
- Contul poartă business real: un magazin, un cont de publicitate sau o rețea de social media în care o problemă se propagă în lanț.
- Platforma face explicit control de dispozitiv, iar mai multe conturi pe același dispozitiv sunt prin sine un risc.
- Numărul de conturi ajunge la două cifre, comutarea între ferestre te depășește și apare nevoie de împărțirea sarcinilor în echipă.
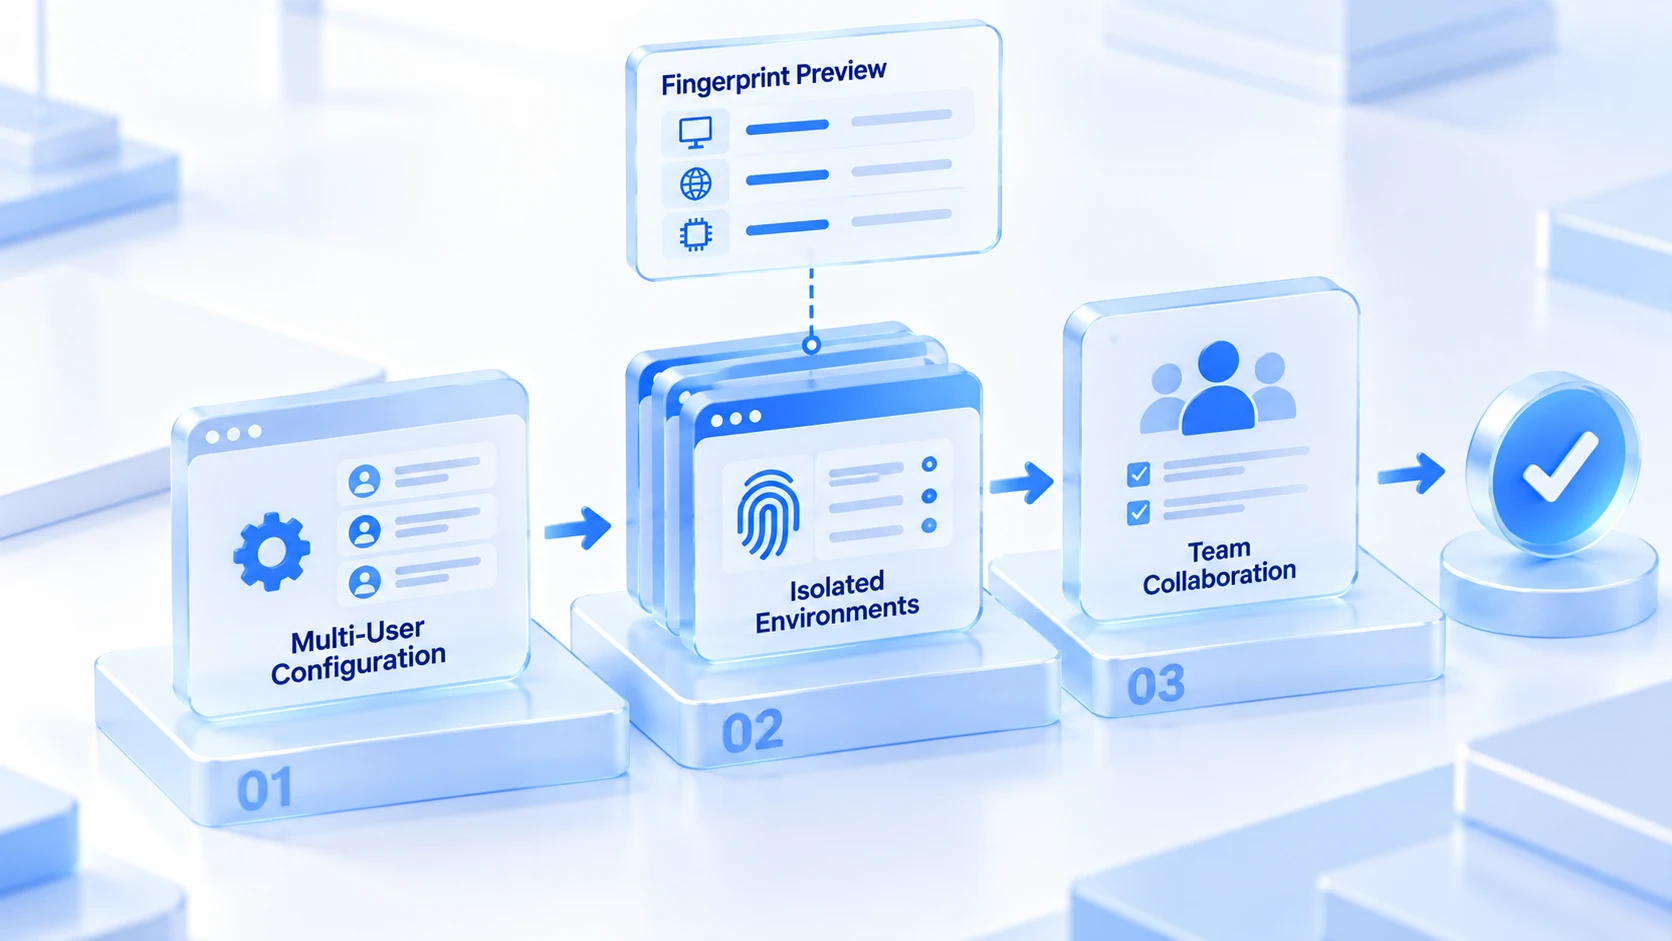
Ajuns la punctul schimbării mediului, gândirea trece de la «mai deschid câteva ferestre» la «fiecare cont secundar primește o identitate completă». MostMate este un browser anti-detect care împachetează datele de browser, parametrii de fingerprint și ieșirea de rețea în medii reutilizabile, câte un set pentru fiecare cont secundar.
Formularul de creare a unui mediu are trei secțiuni: informații de bază, setări de fingerprint și setări avansate, iar în dreapta un panou de previzualizare afișează în timp real valorile curente. Parametrii imposibil de atins dintr-un Profile, precum Canvas, WebGL, lista de fonturi și WebRTC, au aici nivelele lor de configurare.
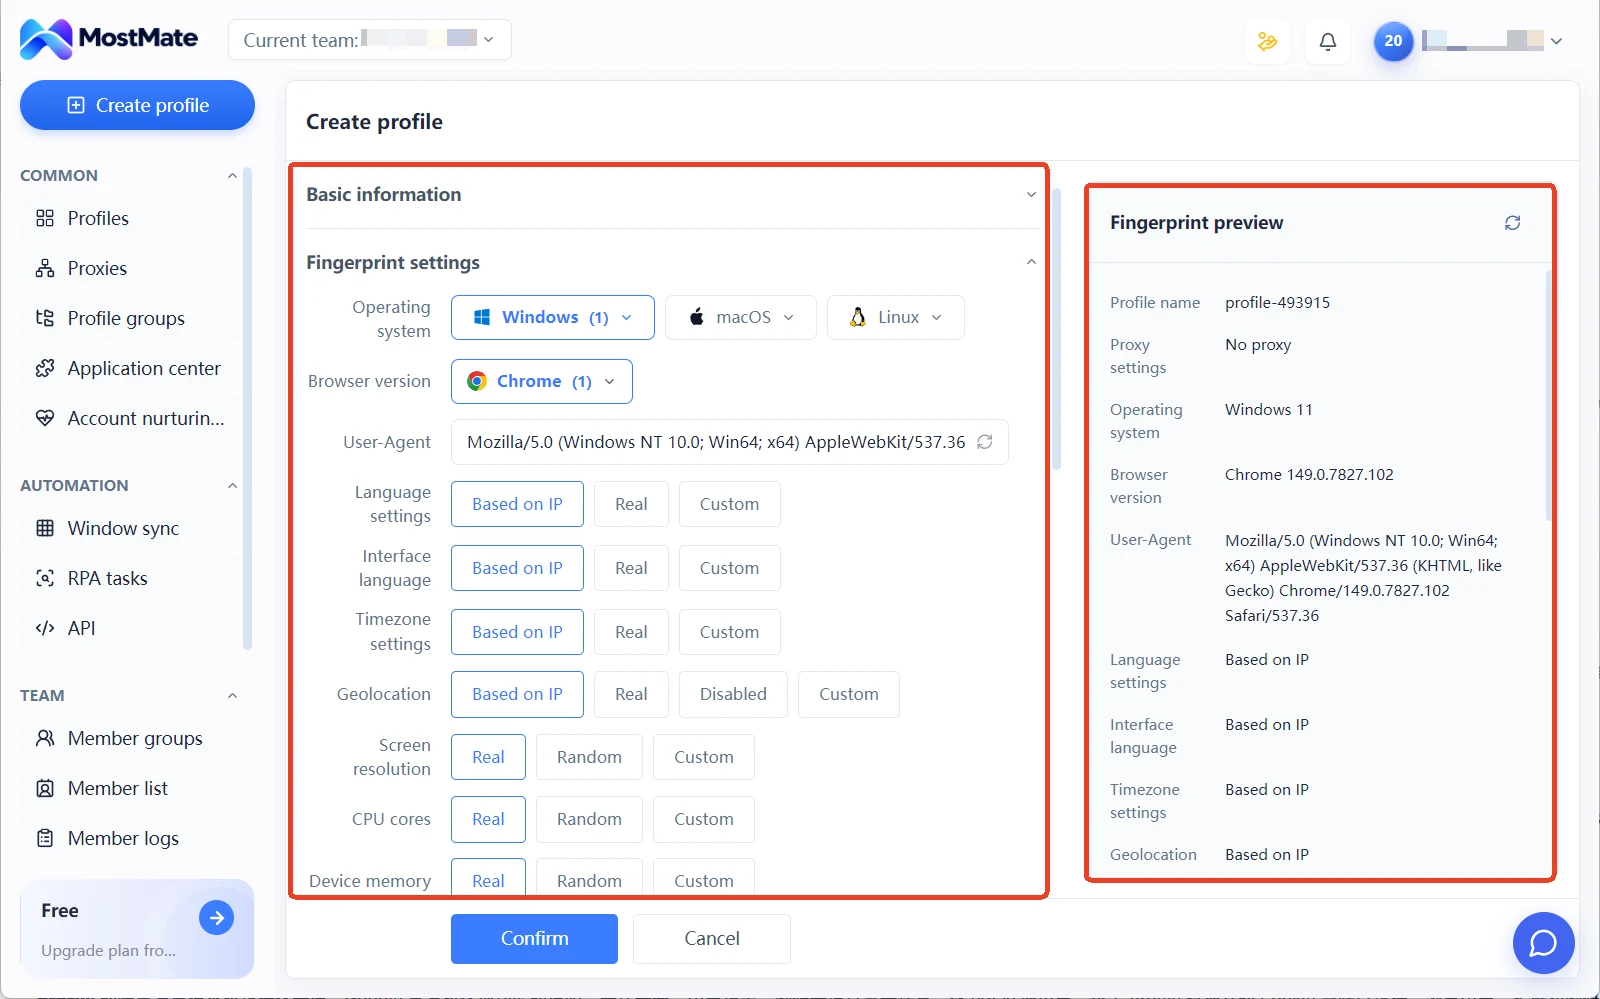
Și proxy-ul merge per mediu. Proxy-urile se administrează centralizat într-o listă separată de proxy, iar în formularul mediului alegi dintre trei variante: fără proxy, proxy personalizat sau proxy din listă. De la SOCKS5 la SSH sunt patru tipuri acceptate. Pentru limbă, fus orar și locația geografică există varianta pe bază de IP: o dată stabilit proxy-ul, ele se aliniază automat la regiunea de ieșire. În fiecare rând al listei de medii apar proxy-ul, IP-ul de ieșire, contul asociat și grupul: se vede dintr-o privire pe ce linie merge fiecare cont secundar.
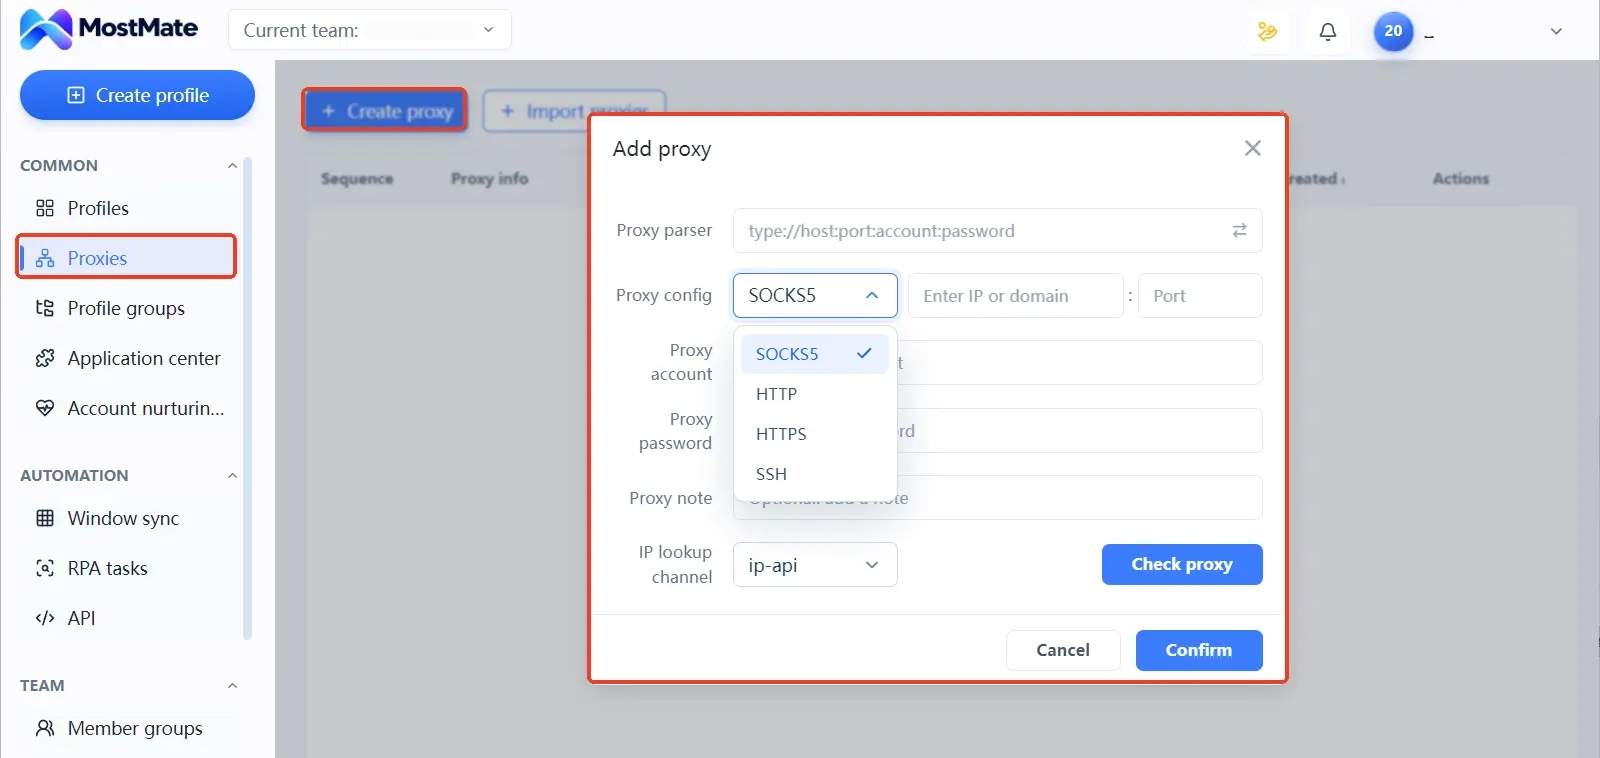
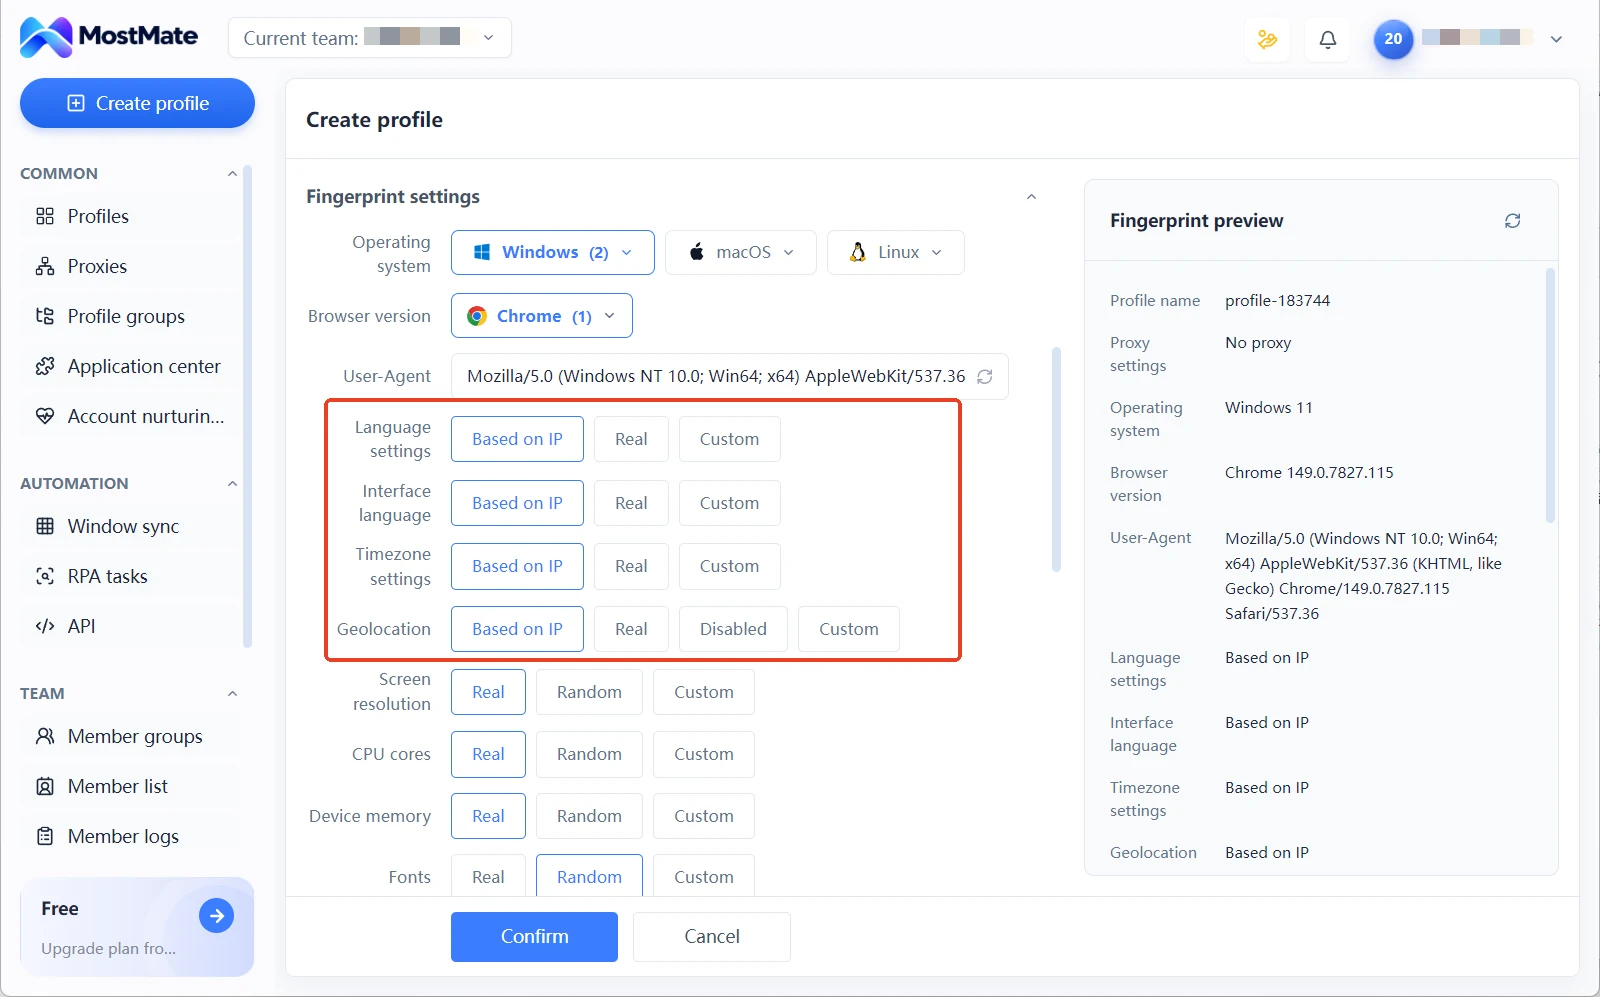
Cum arată interfața modulelor și ce câmpuri au, arată pe deplin pagina Ce este MostMate, cu seturi complete de capturi. Principiul prin care izolarea acoperă cookie-uri, stocare locală, sesiuni, cache, mediul de fingerprint și configurația proxy e detaliat mai sistematic în articolul despre mecanismul de izolare a mediilor. Când construiești primele medii, parcurge ordinea, de la denumire și proxy până la verificarea parametrilor, după lista de verificare pentru medii noi.
Întrebări frecvente
Chiar au fingerprint identic Profile Chrome diferite?
Semnalele la nivel de dispozitiv și browser sunt practic identice. Profile de pe aceeași mașină partajează programul browser și hardware-ul: Canvas, WebGL, fonturi, parametrii ecranului și User-Agent coincid, iar doar datele locale precum cookie-urile și istoricul stau separat. Rulează un test pe două Profile și vei vedea dintr-o privire cât de mică e diferența.
Merge să comuți manual proxy-ul de sistem pentru fiecare Profile?
Răspunsul e nu. Proxy-ul de sistem e global: la comutare se schimbă toate Profile deodată. Dacă două conturi trebuie online simultan, rămâi să modifici setările înainte și înapoi, iar o singură greșeală desincronizează ieșirea de istoricul de linii al contului. Nevoia unui cont de a avea o ieșire fixă este exact problema pe care o rezolvă proxy-ul la nivel de mediu.
Dacă la contul secundar nu te conectezi cu un cont Google, totul e în siguranță?
Dispari doar semnalul de sincronizare. Fingerprint-ul și IP-ul de ieșire rămân partajate, iar platforma poate la fel de bine grupa conturile de pe aceeași mașină. Renunțarea la Google merită, dar rezolvă un singur strat, nu toate.
Fereastră incognito sau Profile: ce e mai potrivit pentru conturi secundare?
Niciunul nu schimbă identitatea de dispozitiv. Fereastra incognito nu păstrează nici măcar starea de autentificare și se potrivește unei utilizări de o singură dată; Profile păstrează starea de autentificare și se potrivește unui cont ținut pe termen lung. Pentru platformă, însă, ambele sunt două moduri de a deschide același dispozitiv: diferența stă în persistența sesiunii, nu în riscul de asociere.
Concluzie
Profilurile multiple din Chrome separă foarte curat datele locale, iar platforma judecă asocierea după dispozitiv și rețea: două lucruri aflate la niveluri diferite. Dacă un Profile este suficient depinde de greutatea contului. Pentru uz personal poți continua la nesfârșit, iar un cont de business merită un mediu pe măsură, care să-i dea măcar fiecărui cont propriul fingerprint și propria ieșire. Când vine momentul schimbării, poți descărca MostMate, crea două medii cu versiunea gratuită și rula singur comparația de mai sus: rezultatul spune mai mult decât orice explicație.

MOSTMATE
Gestionare sigură a mai multor conturi, fără complicații
Începe cu primul cont și folosește MostMate pentru operațiuni mai sigure, inteligente și eficiente cu mai multe conturi.
- Profiluri independente. Identități coerente.
- Automatizare AI · Starea conturilor · Operațiuni în echipă



