
Dlaczego konta dodatkowe w Chrome nie wystarczą? Granice izolacji profili
Wniosek: profile Chrome rozdzielają stan zalogowania bardzo porządnie, ale platformy rozpoznają urządzenie, a nie zalogowanie. Wszystkie profile korzystają z tego samego silnika przeglądarki i zgłaszają ten sam fingerprint; proxy działa na poziomie przeglądarki, IP wyjściowego nie da się rozdzielić; a zalogowanie tego samego konta Google w każdym profilu dla synchronizacji spina profile jeszcze w chmurze. Jeśli konto dodatkowe służy tylko do codziennego użytku, profile wystarczą. Jeśli ma to być konto biznesowe hodowane długoterminowo, każde z nich potrzebuje własnego fingerprintu i własnego wyjścia.
Zakładanie kont dodatkowych przez awatary w prawym górnym narożniku Chrome to dla wielu osób pierwszy krok w stronę wielu kont. Klikasz „Dodaj“, tworzysz nowy profil, nadajesz mu nazwę i kolor i gotowe. Stan zalogowania utrzymuje się po zamknięciu i ponownym otwarciu, a niczego nie trzeba instalować.
Gdy kont przybywa, przybywa i kłopotów. Jedna platforma zaczyna ostrzegać o nietypowej aktywności, inne konto zostaje ograniczone, choć profile wcale nie nachodzą na siebie. Przyczyna nie leży w niedbałym prowadzeniu profili, lecz w tym, że izolują tylko połowę. Dane lokalne są naprawdę osobne, natomiast sygnały urządzenia i sieci widoczne dla platformy nigdy nie zostały rozdzielone.
Ten artykuł rozbiera sprawę warstwa po warstwie: co zostało oddzielone, a co nie. Na końcu dostajesz kryterium, kiedy profile wystarczają, a kiedy czas zmienić środowisko.
Profile izolują dane, nie urządzenie
Izolacja profilu dzieje się na poziomie danych lokalnych. Google opisuje tę funkcję oficjalnie jako osobne przechowywanie zakładek, historii, haseł i podobnych informacji. W praktyce każdy profil ma własne pliki Cookie i dane witryn, własną historię przeglądania, własne rozszerzenia i własną bazę haseł. Dwa konta dodatkowe w dwóch profilach nie nadpisują swojego stanu zalogowania, a dwa konta na tej samej platformie mogą być jednocześnie online.
Ta warstwa to prawdziwa izolacja. Wypada też lepiej niż okno incognito: po zamknięciu incognito nie zostaje nawet stan zalogowania, a dane profilu trzymają się latami. Różnice na granicy obu rozwiązań przejrzyj z listą porównawczą w tekście o trybie incognito i wiązaniu kont.
Granica kryje się w tym samym zdaniu. Oddzielone są wyłącznie dane użytkownika na dysku; program przeglądarki, karta graficzna, karta sieciowa i system operacyjny nie zmieniają się ani o jotę. Wszystkie profile uruchamiają to samo Chrome, czytają ten sam sprzęt i wychodzą tym samym łączem. Katalogów danych można założyć sto, tożsamość urządzenia pozostaje jedna.
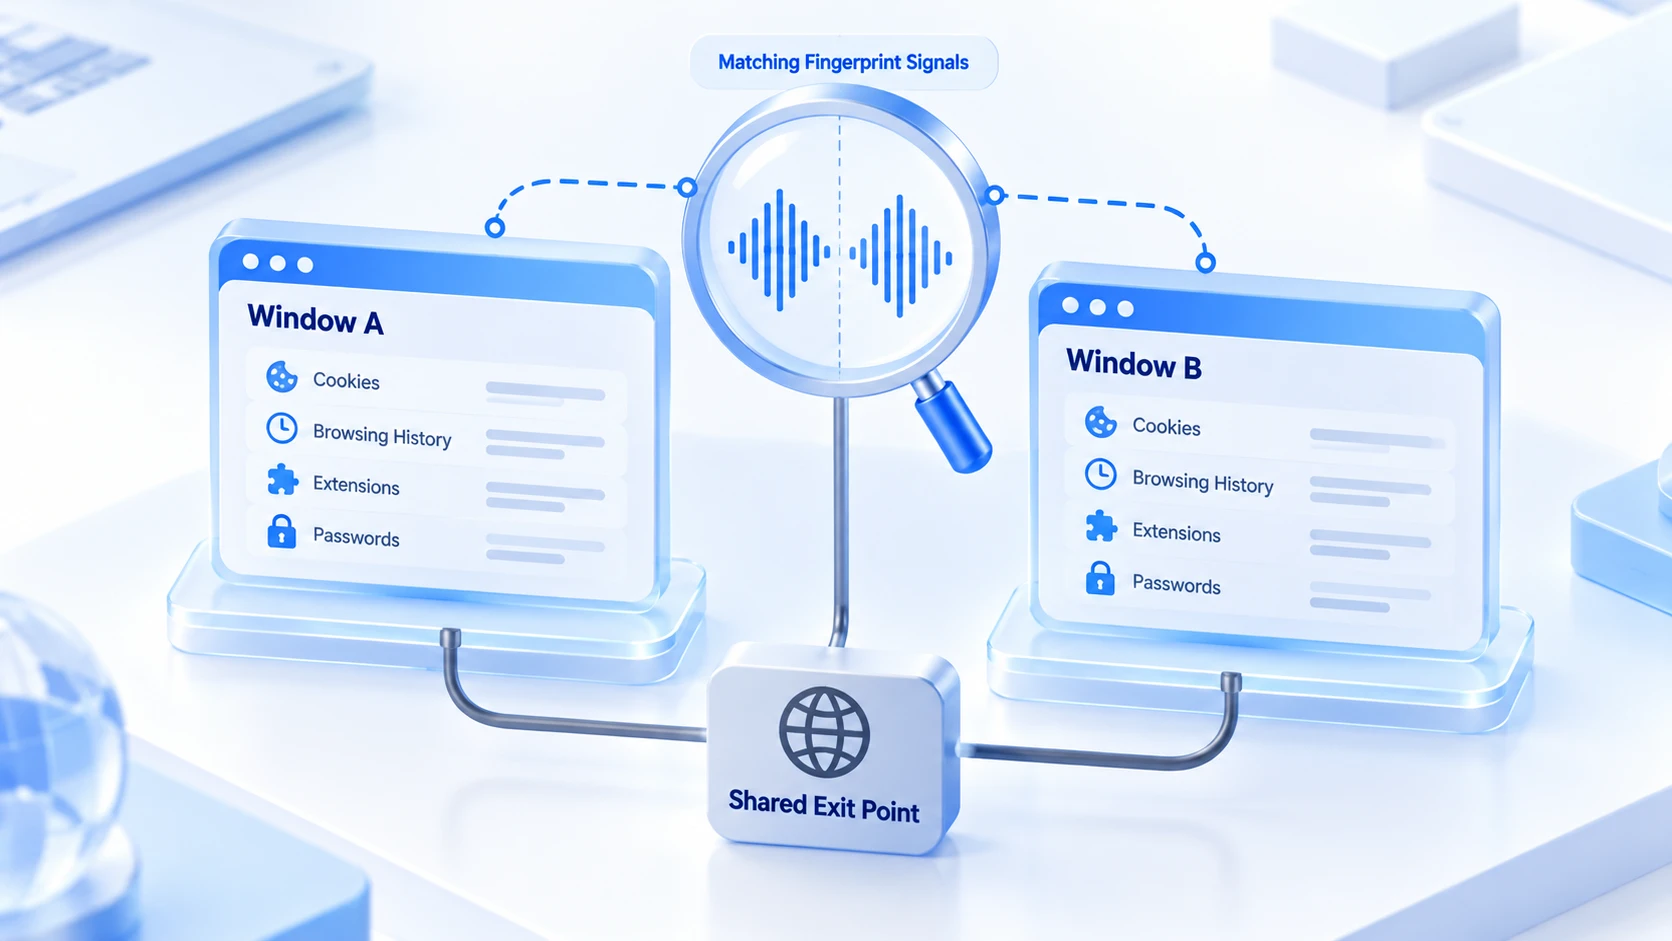
Wszystkie profile na tym samym komputerze zgłaszają ten sam fingerprint
Platformy rozpoznają urządzenie po fingerprint przeglądarki, a tej warstwy profile w ogóle nie obejmują. User-Agent pochodzi z samego programu przeglądarki: wszystkie profile zgłaszają ten sam numer wersji. Wynik renderowania Canvas i WebGL zależy od karty graficznej. Listę czcionek, rozdzielczość ekranu, liczbę rdzeni CPU i poziom pamięci czyta się z tego samego sprzętu.
W rozbiórce technik fingerprintingu przeglądarki firmy FingerprintJS, wyspecjalizowanej w wykrywaniu fingerprintów, te sygnały tworzą właśnie trzon identyfikacji urządzenia. Zmiana katalogu danych nie dotyka żadnego z nich.
Nie wierzysz? Sprawdź samodzielnie. Strona samotestu fingerprintu EFF działa od razu po otwarciu: przetestuj raz w każdym profilu i połóż wyniki obok siebie. To najbardziej przekonujące porównanie: informacje o przeglądarce i systemie, czcionki, renderowanie Canvas i parametry sprzętowe zgadzają się niemal punkt w punkt; zwykle zmieniają się tylko pliki Cookie i pamięć lokalna.
Dla systemu ryzyka platformy dziesięć profili to jedna tożsamość. Ten zbiór zgodnych sygnałów wystarcza, by zaliczyć je do jednej rodziny. Izolacja Cookie zapewnia tylko, że konta nie nachodzą na siebie lokalnie; o zakwalifikowaniu powiązania nigdy nie decydował komputer lokalny. Gdy zastanawiasz się, jakie sygnały powiązania zostały jeszcze w Twojej stadzie kont dodatkowych, przejrzyj środowisko, proxy i historię logowań według kolejności z poradnika samokontroli ryzyka powiązania wielu kont.
IP wyjściowe jest na poziomie przeglądarki, nie profilu
Luka w warstwie sieciowej widać jeszcze prościej. Chrome nie ma ustawień proxy per profil; konfiguracja proxy podąża za systemem operacyjnym. Zmiana jednej trasy to zmiana wszystkich profili naraz. Jeśli dwa konta dodatkowe mają wychodzić różnymi drogami, w systemie profili nie ma na to oficjalnej drogi. Improwizacje z rozszerzeniami lub narzędziami zewnętrznymi nie udźwigną stabilności ani spójności wymaganej przy dłuższej eksploatacji. Lokalny adres wyciekający przez WebRTC też jest ten sam, bo komunikację czasu rzeczywistego obsługuje ten sam rdzeń przeglądarki.
Typowa stada kont dodatkowych wygląda więc tak: kilkanaście profili, każde ze swoim kontem i czystym stanem zalogowania, a wyjście wspólne: to samo IP. W logach platformy te konta działają po kolei na tej samej trasie. W połączeniu ze zgodnym zestawem fingerprintów z poprzedniej sekcji łańcuch dowodów dla wyroku o powiązaniu jest niemal kompletny. Niech izolacja danych będzie jeszcze tak dobra, nie załata warstwy tożsamości sieciowej. To właśnie najuczciwsza granica między profilami a środowiskami przeglądarki antydetect.
Synchronizacja konta Google: często pomijany kanał powiązania
Przy tworzeniu profilu Chrome zachęca do zalogowania kontem Google i włączenia synchronizacji: zakładki, hasła, rozszerzenia i ustawienia trafiają do chmury konta i da się je odzyskać na innym urządzeniu. Dla użytkownika prywatnego to bardzo wygodny projekt. Dla kont dodatkowych sprawa wygląda inaczej. Kilka profili zalogowanych tym samym kontem Google sprawia, że dane zbierają się w chmurze w jednym miejscu; powiązanie między kontami rozciąga się od lokalnego komputera aż po stronę platformy. Dopóki synchronizacja działa, sygnał płynie. Jakkolwiek szczelna byłaby strona lokalna, końca chmurowego nie zatrzyma.
Rozwiązanie nie jest skomplikowane. Przy zakładaniu profilu konta dodatkowego wybierz kontynuowanie bez logowania, albo daj każdemu kontu dodatkowemu osobne, niezależne konto Google, niech każdy synchronizuje swoje. Po wyłączeniu synchronizacji dane profili pozostają osobne, codzienne użytkowanie nic nie odczuwa.
Kiedy profile wystarczają, a kiedy czas zmienić środowisko
Kryterium to waga konta, nie wiek narzędzia.
W tych scenariuszach zostań przy profilach:
- Codzienne konto domowe: osobna skrzynka do pracy i do życia prywatnego; kłopotem jest dopiero zalogowanie w niewłaściwym profilu.
- Panele platform niskiego ryzyka: konta nie są ze sobą powiązane interesami, a platforma nie prowadzi kontroli ryzyka po stronie urządzenia.
- Tymczasowe klony projektowe: użyte i wyrzucone, bez myślenia o długoterminowej hodowli.
Gdy pojawi się którakolwiek z poniższych sytuacji, pora przenieść konto do niezależnego środowiska:
- Konto niesie prawdziwy biznes: gdy sklep, konto reklamowe lub sieć w social mediach zachwieje, pociągnie pozostałe za sobą.
- Platforma wprost prowadzi kontrolę ryzyka urządzenia: współdzielenie sprzętu przez wiele kont samo w sobie jest ryzykiem.
- Liczba kont wchodzi na dwucyfrowy poziom, przełączanie okien przerasta możliwości, a dochodzi podział pracy w zespole.
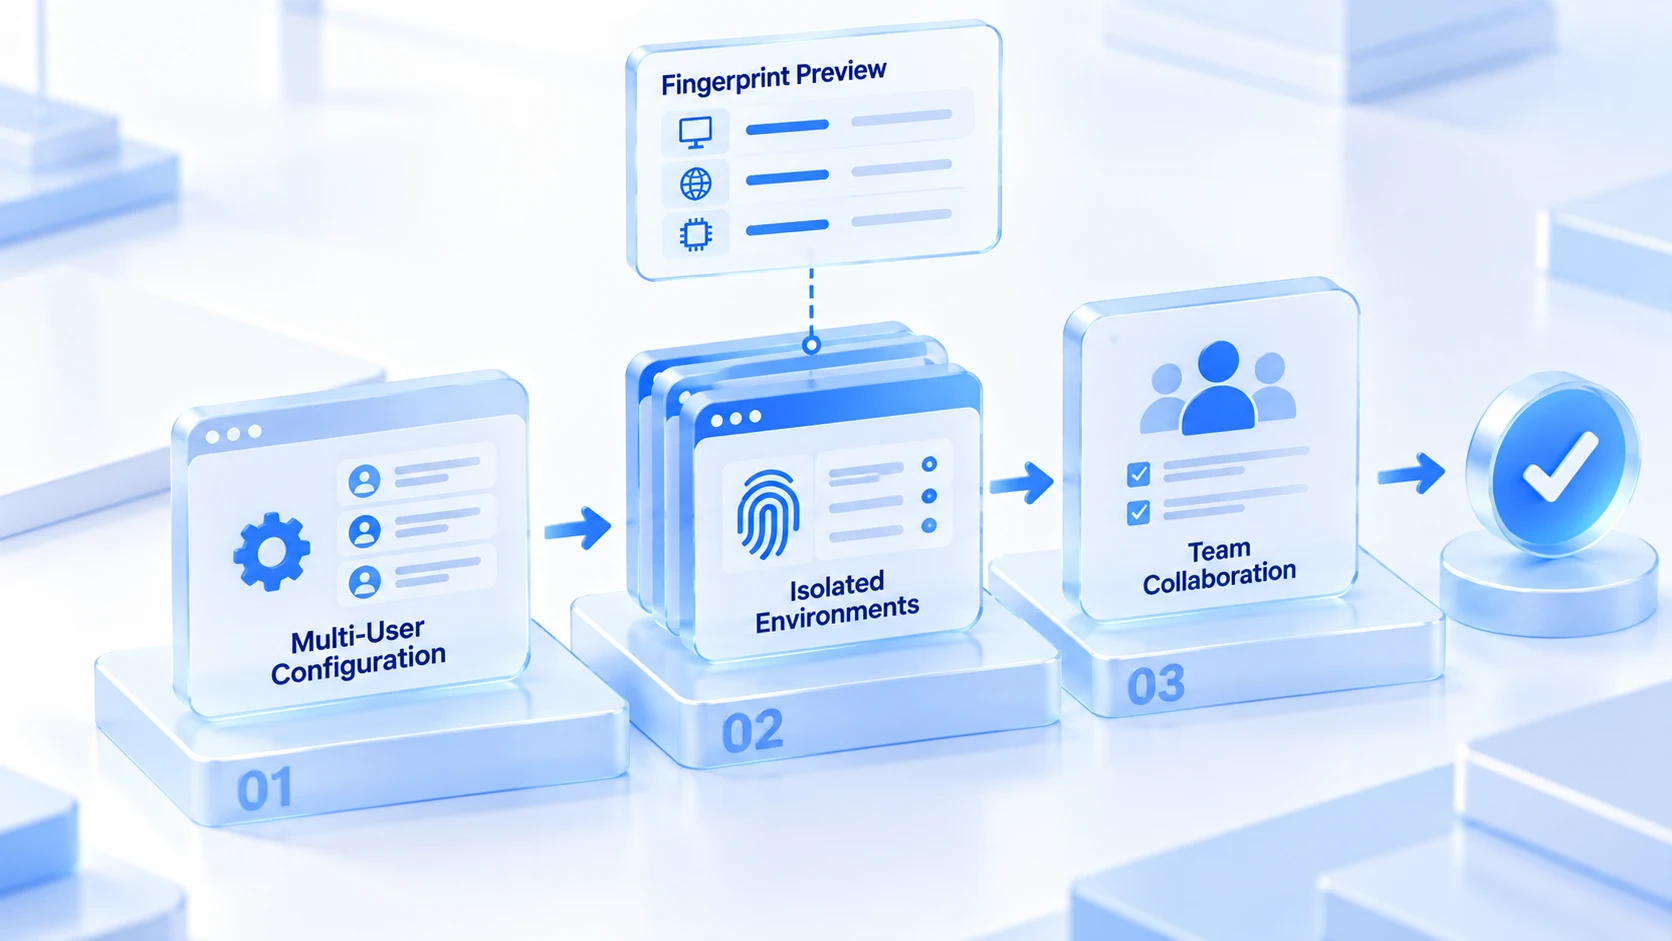
Na progu zmiany środowiska myślenie przesuwa się z „otworzyć kilka okien więcej“ na „pełny zestaw tożsamości dla każdego konta dodatkowego“. MostMate to przeglądarka antydetect, która pakuje dane przeglądarki, parametry fingerprintu i wyjście sieciowe w środowiska wielokrotnego użytku, po jednym zestawie na konto dodatkowe.
Formularz tworzenia środowiska dzieli się na trzy bloki: informacje podstawowe, ustawienia fingerprintu i ustawienia zaawansowane; panel podglądu fingerprintu po prawej stronie pokazuje bieżące wartości w czasie rzeczywistym. Parametry takie jak Canvas, WebGL, lista czcionek czy WebRTC, których w profilach nie ruszysz, mają tu własne stopnie konfiguracji.
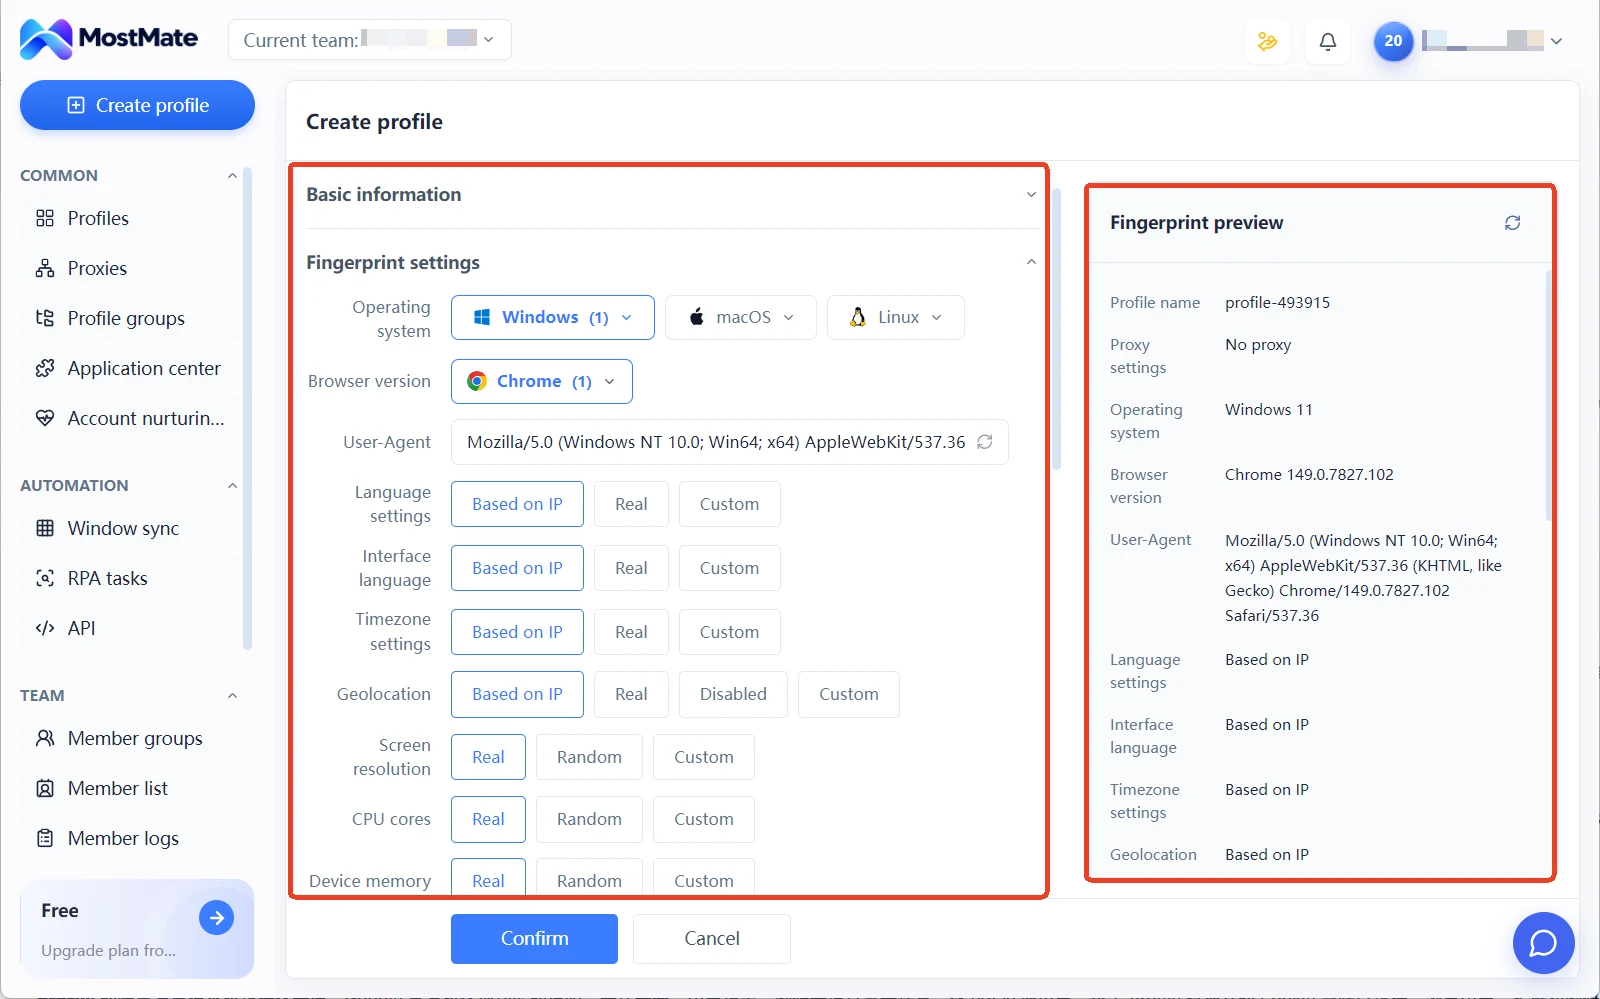
Proxy również podążają za środowiskiem. Zarządzane są centralnie w osobnej liście zarządzania proxy, a w formularzu środowiska wybiera się jedną z trzech opcji: bez proxy, własny proxy lub proxy z listy. Typy proxy obejmują cztery rodzaje, od SOCKS5 po SSH. Język, strefa czasowa i lokalizacja mają stopień „konfiguracja na podstawie IP“: najpierw ustalasz proxy, a te pola same wyrównują się do regionu wyjścia. W każdym wierszu listy środowisk stoją proxy, IP wyjściowe, przypisane konta i grupa; na której trasie kręci się które konto dodatkowe, widać jednym spojrzeniem.
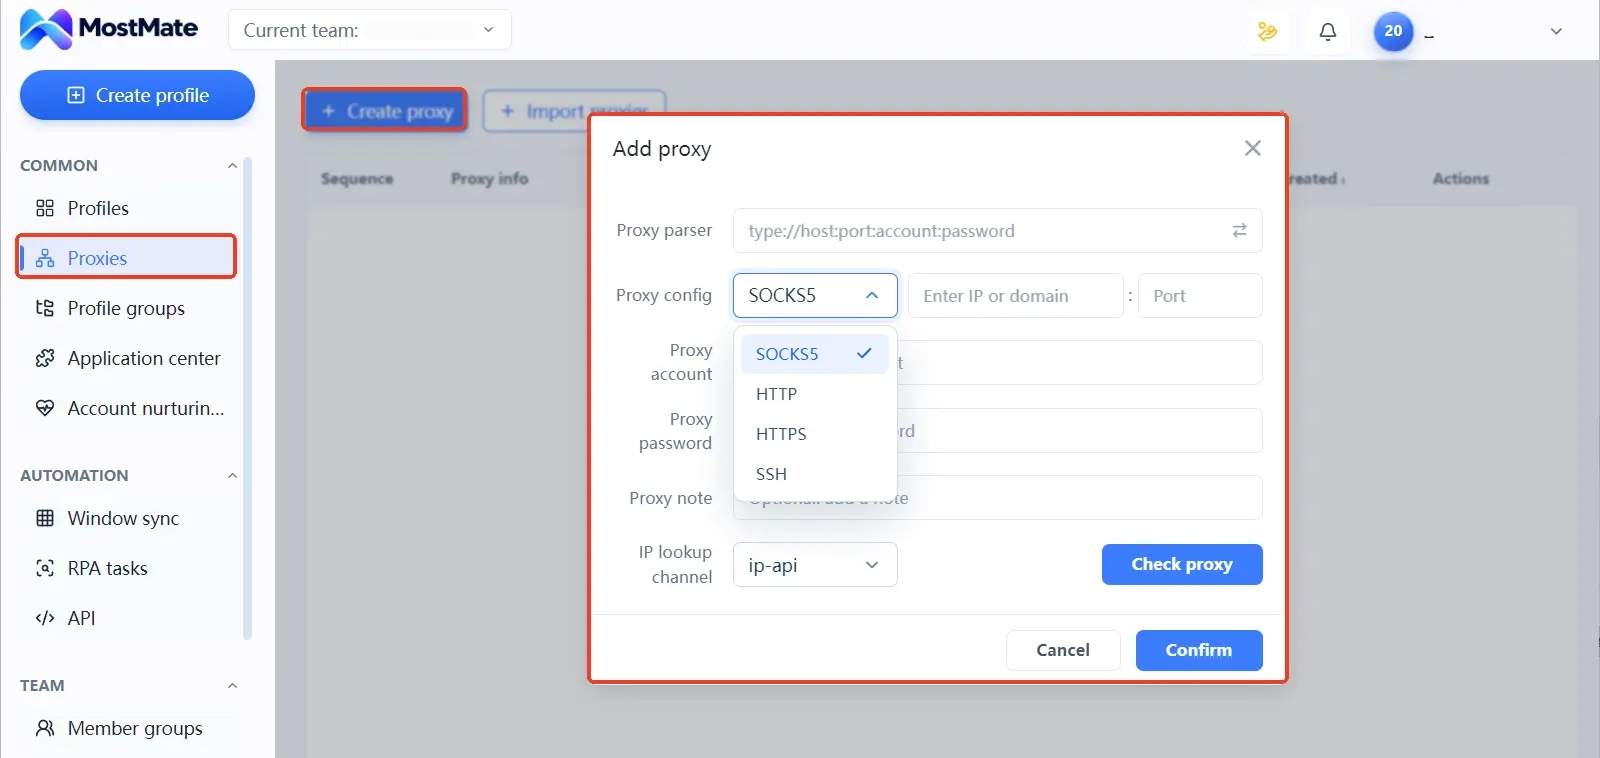
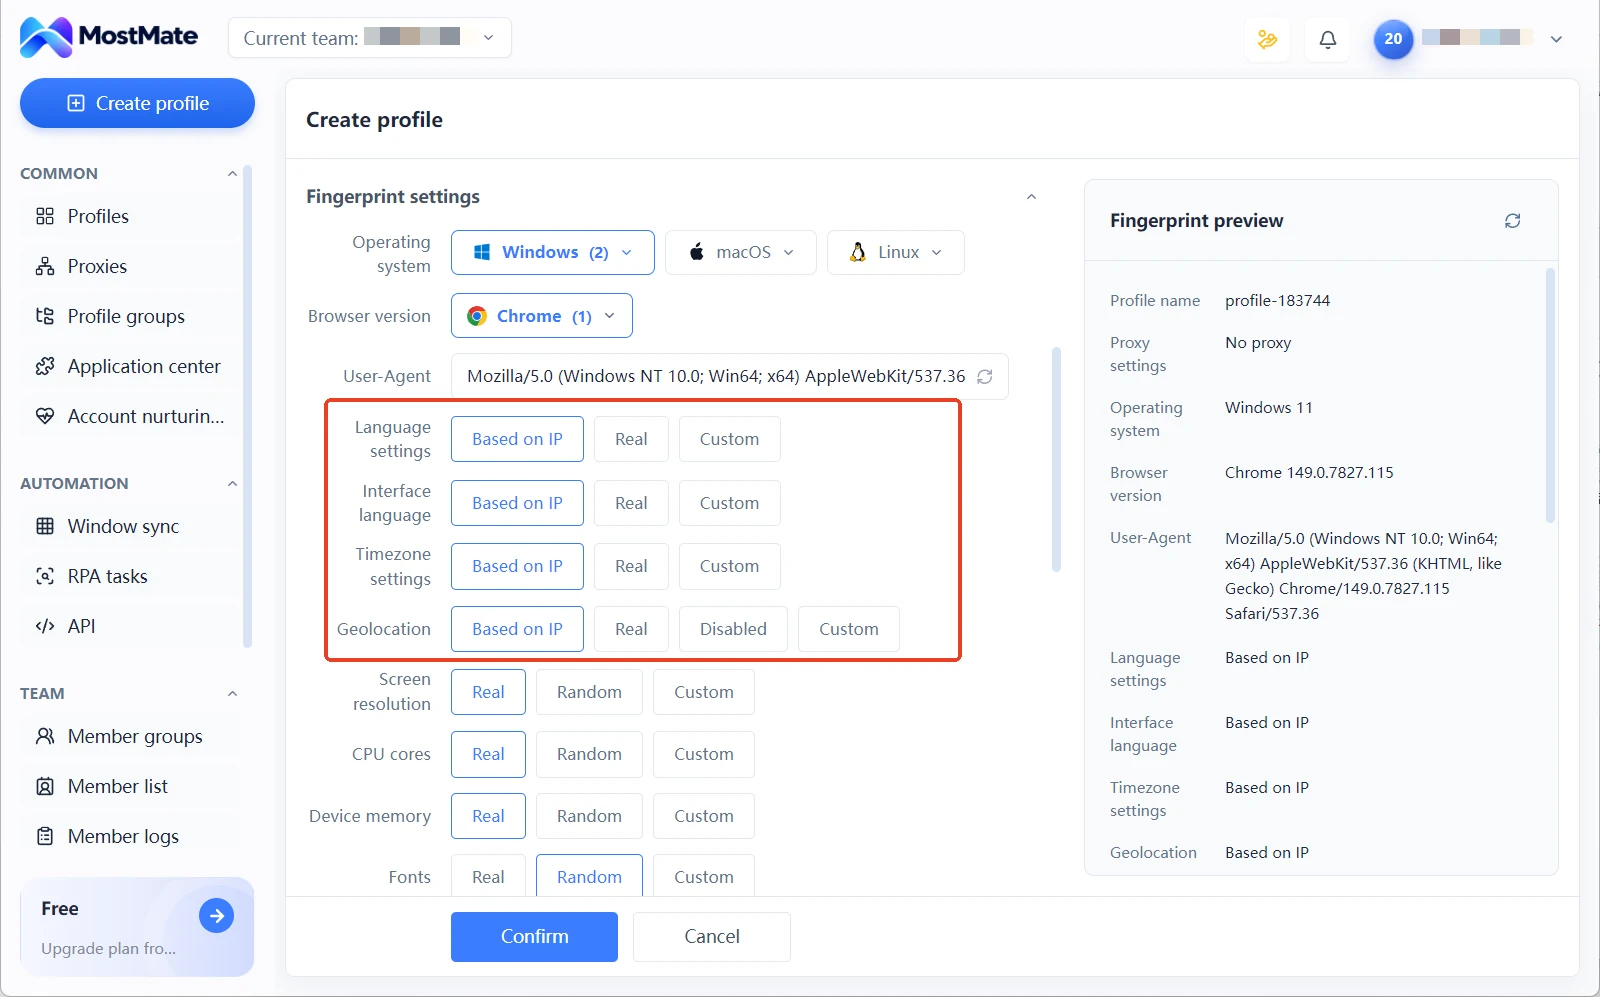
Jak wyglądają moduły i ich pola, pokazuje strona Czym jest MostMate z kompletem zrzutów ekranu i objaśnień. Zasady izolacji obejmującej pliki Cookie, pamięć lokalną, sesje, cache, środowisko fingerprintu i konfigurację proxy bardziej systematycznie rozbiera tekst o mechanizmie izolacji środowisk. Gdy przyjdzie pora zakładać pierwsze środowiska, kolejność od nazwy, przez proxy, po weryfikację parametrów przejdź punkt po punkcie z listą kontrolną nowego środowiska.
Najczęstsze pytania
Czy fingerprint różnych profili Chrome jest naprawdę identyczny?
Sygnały warstwy urządzenia i przeglądarki są praktycznie zgodne. Profile na tym samym komputerze dzielą program i sprzęt: Canvas, WebGL, czcionki, parametry ekranu i User-Agent są takie same; osobne pozostają tylko pliki Cookie, historia i inne dane lokalne. Uruchom dwa profile na stronie wykrywającej, a od razu zobaczysz, jak mała jest różnica.
Czy da się ręcznie przełączać proxy systemowy dla każdego profilu?
Odpowiedź brzmi: nie. Proxy systemowy jest globalny; przy przełączeniu zmieniają się wszystkie profile naraz. Jeśli dwa konta mają być jednocześnie online, zaczyna się krążenie po ustawieniach, a jedna pomyłka sprawia, że wyjście nie zgadza się z dotychczasową trasą konta. Stałe wyjście dla każdego konta to dokładnie zadanie proxy na poziomie środowiska.
Czy brak logowania do Google w profilu konta dodatkowego wystarcza?
Znika tylko warstwa synchronizacji. Fingerprint i IP wyjściowe nadal są wspólne, a platforma i tak zgrupuje konta z tego samego komputera. Rezygnacja z logowania do Google jest warta wykonania, ale rozwiązuje jedną warstwę, nie wszystkie.
Co lepiej sprawdza się dla kont dodatkowych: okno incognito czy profil?
Ani jedno, ani drugie nie zmienia tożsamości urządzenia. Okno incognito nie zachowuje nawet stanu zalogowania, pasuje do jednorazowego użycia. Profil trzyma stan zalogowania, pasuje do długiego utrzymywania konta. Dla platformy to jednak dwa sposoby otwarcia tego samego urządzenia; różnica dotyczy utrzymywania sesji, a nie ryzyka powiązania.
Podsumowanie
Profile Chrome rozdzielają dane lokalne bardzo porządnie; o powiązaniu platforma rozstrzyga po urządzeniu i sieci, a to dwie różne warstwy. Czy profile wystarczą, zależy od wagi konta. Do prywatnego użytku na co dzień mogą zostać; konto biznesowe zasługuje na przyzwoite środowisko, dające każdemu kontu przynajmniej własny fingerprint i własne wyjście. Gdy przyjdzie czas na zmianę środowiska, pobierz MostMate, załóż dwa środowiska w wersji darmowej i powtórz powyższe porównanie samodzielnie; wynik mówi więcej niż każde wyjaśnienie.

MOSTMATE
Bezpieczne zarządzanie wieloma kontami, bez komplikacji
Zacznij od pierwszego konta i z MostMate buduj bezpieczniejsze, inteligentniejsze i wydajniejsze operacje obejmujące wiele kont.
- Niezależne profile. Spójne tożsamości.
- Automatyzacja AI · Kondycja kont · Praca zespołowa



