
Chrome 開小號為什麼不夠用?多用戶設定的隔離極限
核心結論:Chrome 多用戶設定把登入狀態分得很乾淨,但平台認裝置不認登入狀態。所有 Profile 共用同一個瀏覽器引擎,報出同一套指紋;代理屬瀏覽器層級,出口 IP 分不開;登入同一個 Google 帳戶做同步,更會把各 Profile 在雲端串連起來。小號只是自己日常使用,Profile 夠用。要當業務帳戶長期經營,就得讓每個號各自有指紋與出口。
用 Chrome 右上角的大頭貼分身開小號,是不少人嘗試多帳戶的第一步。點「新增」建一個新 Profile,改個名、揀個顏色就行。登入狀態常駐,關掉再開也不會掉線,又不用安裝任何東西。
小號一多,麻煩跟着來。有的平台開始提示異常,有的號被限制,而幾個 Profile 明明互不干擾。原因不在 Profile 做得不認真,而在它只隔離了一半。本機資料確實各歸各,平台看得到的裝置與網絡訊號卻從未分開。
這篇文章逐層拆開看:哪些分開了,哪些沒分開。最後給出一個判斷標準,何時 Profile 夠用,何時該轉換環境。
Profile 隔離的是資料,不是裝置
Profile 的隔離發生在本機資料這一層。Google 官方對這項功能的說明,是讓書籤、瀏覽紀錄、密碼等資料分開保管。落到實際使用,每個 Profile 有獨立的 Cookie 與網站資料、瀏覽紀錄、擴充功能和密碼庫。兩個小號分別登入兩個 Profile,登入狀態互不覆蓋,同一平台的兩個帳戶可以同時在線。
這一層是真隔離。也比無痕視窗強:無痕視窗關掉連登入狀態都不留,Profile 的資料則長期保存。兩邊的邊界差異,可以配合無痕模式與帳戶關聯那篇的對照清單一起看。
局限也在同一句話裏。分開的全是硬碟上的用戶資料,瀏覽器程式本身、顯示卡、網絡卡、作業系統一個都沒換。所有 Profile 跑的是同一套 Chrome,讀的是同一部機器的硬件,走的還是同一條網絡線路。資料目錄可以建一百個,裝置身份始終只有一個。
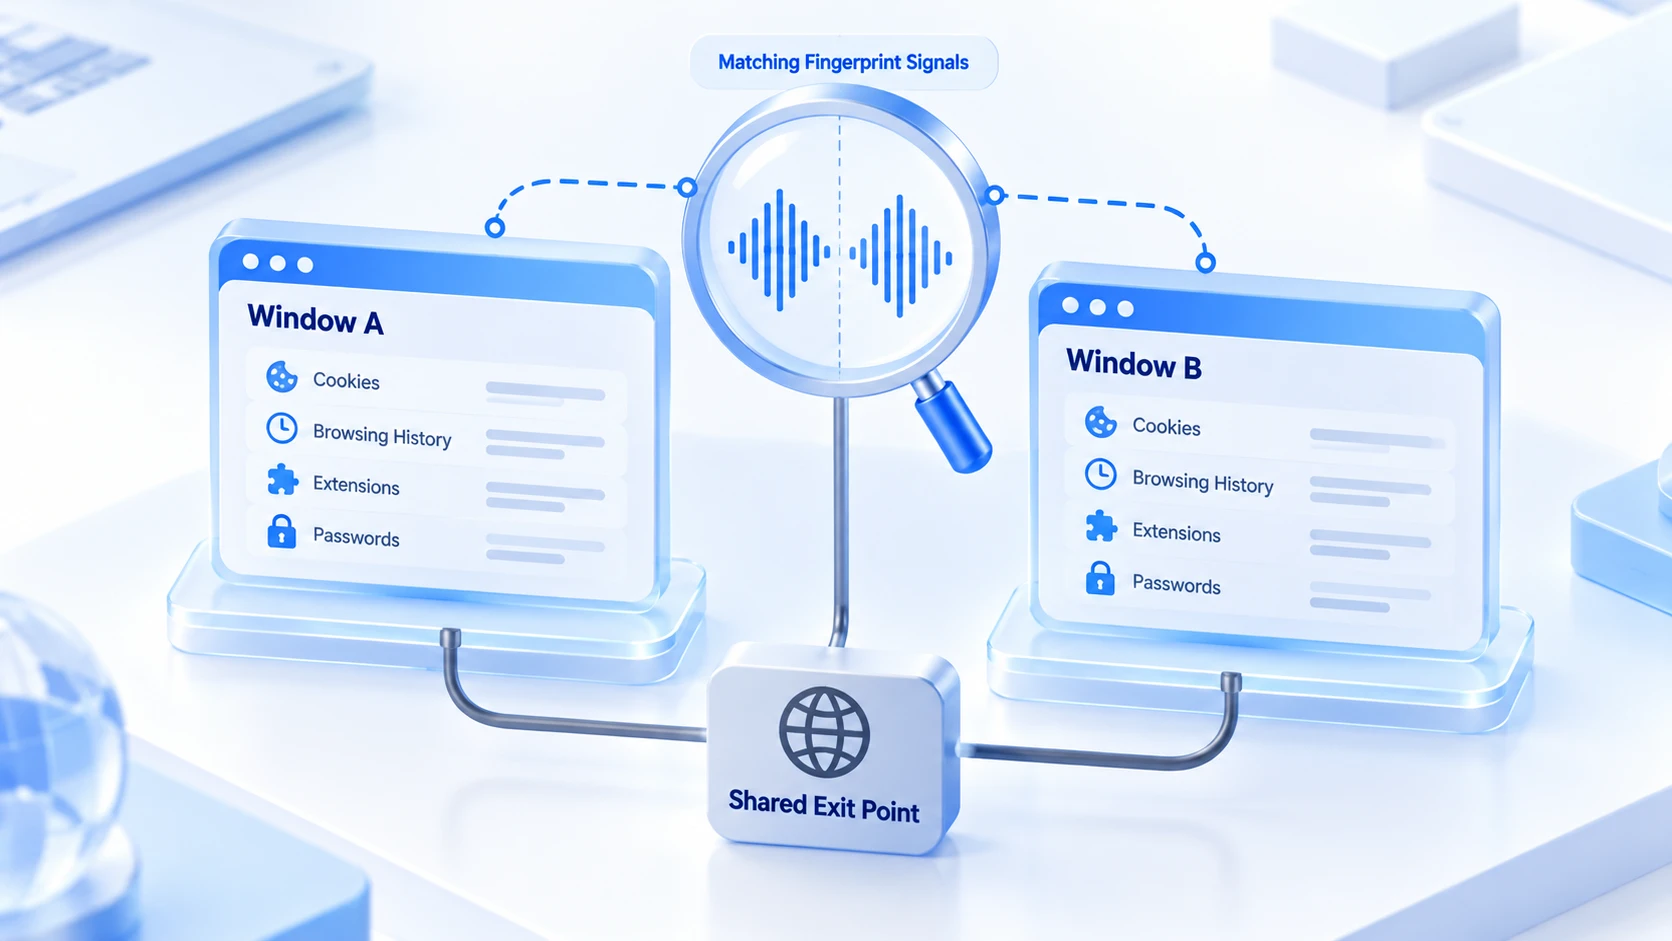
同一部機器上的所有 Profile,報出同一套指紋
平台識別裝置靠的是瀏覽器指紋,這一層 Profile 完全管不到。User-Agent 來自瀏覽器程式本身,所有 Profile 報的是同一個版本號。Canvas 與 WebGL 的渲染結果由顯示卡決定。字體清單、螢幕解像度、CPU 核心數、記憶體檔次,讀的都是同一部機器的硬件。
指紋檢測機構 FingerprintJS 的瀏覽器指紋技術拆解裏,這些訊號正是構成裝置識別的主體。換一個資料目錄,不影響其中任何一項。
不信可以自己驗證一下。EFF 的指紋自測頁打開就能跑,在兩個 Profile 各測一次,結果並排對比。這個對比最有說服力:瀏覽器與系統資訊、字體、畫布渲染、硬件參數幾乎逐項一致,變化的通常只有 Cookie 與本機儲存。
對平台風控來說,十個 Profile 就是一個身份。這組一致的訊號足以把它們歸成一家人。Cookie 隔離只讓帳戶在本機互不覆蓋,判定關聯的依據從來不在本機。擔心自己的小號集群還剩哪些關聯訊號時,可以按多帳戶關聯風險自查指南的順序,把環境、代理與登入紀錄逐層過一次。
出口 IP 是瀏覽器層級的,不是 Profile 層級的
網絡這一層的缺口更直觀。Chrome 沒有按 Profile 分開的代理設定,代理配置跟着作業系統走。改一條線路,就是所有 Profile 一起改。兩個小號想走不同出口,在 Profile 體系裏沒有正規入口。靠擴充功能或第三方工具拼出來的方案,穩定性和一致性都撐不起長期營運。WebRTC 洩露的本地地址也相同,處理即時通訊的是同一個瀏覽器核心。
於是典型的小號集群長這樣。十幾個 Profile,各登各的帳戶,登入狀態乾乾淨淨,出口卻是同一個 IP。平台側的日誌裏,這些帳戶在同一條線路上輪番活動。配合上一節那套一致的指紋,關聯判斷的證據鏈相當完整。資料隔離做得再好,也補不上網絡身份這一層。這正是 Profile 與指紋瀏覽器環境之間最實在的分界。
Google 帳戶同步:一個常被忽略的關聯入口
建立 Profile 時,Chrome 會引導登入 Google 帳戶開啟同步。書籤、密碼、擴充功能與設定會存進帳戶雲端,換裝置也能取回。這個設計對個人用戶很方便。對小號是另一回事。幾個 Profile 登着同一個 Google 帳戶,資料就在雲端匯到了同一處。帳戶之間的連接,從本機延伸到平台側。同步開着,訊號就連着。端側隔離得再好,也攔不住雲端這一頭。
處理方式不複雜。小號 Profile 建號時選擇不登入帳戶直接繼續,或者每個小號各配一個獨立 Google 帳戶,各同步各的。同步關閉後,Profile 之間的資料仍然各自獨立,日常使用不受影響。
甚麼場景 Profile 夠用,甚麼時候該換環境
判斷跟着帳戶的分量走,跟工具新舊無關。
這些場景 Profile 繼續用就好:
- 自己的日常生活號,工作與私人電郵各一個,登錯才是麻煩。
- 低風險平台的後台,帳戶之間沒有利益關聯,平台也不做裝置側風控。
- 臨時性的項目分身,用完即棄,不考慮長期養。
出現下面任何一條,就該把帳戶遷進獨立環境:
- 帳戶帶着真實業務,店舖、廣告帳戶或社媒矩陣出問題會連坐。
- 平台明確做裝置風控,多帳戶共用裝置本身就構成風險。
- 帳戶數量上到兩位數,視窗切換管不過來,還需要團隊分工。
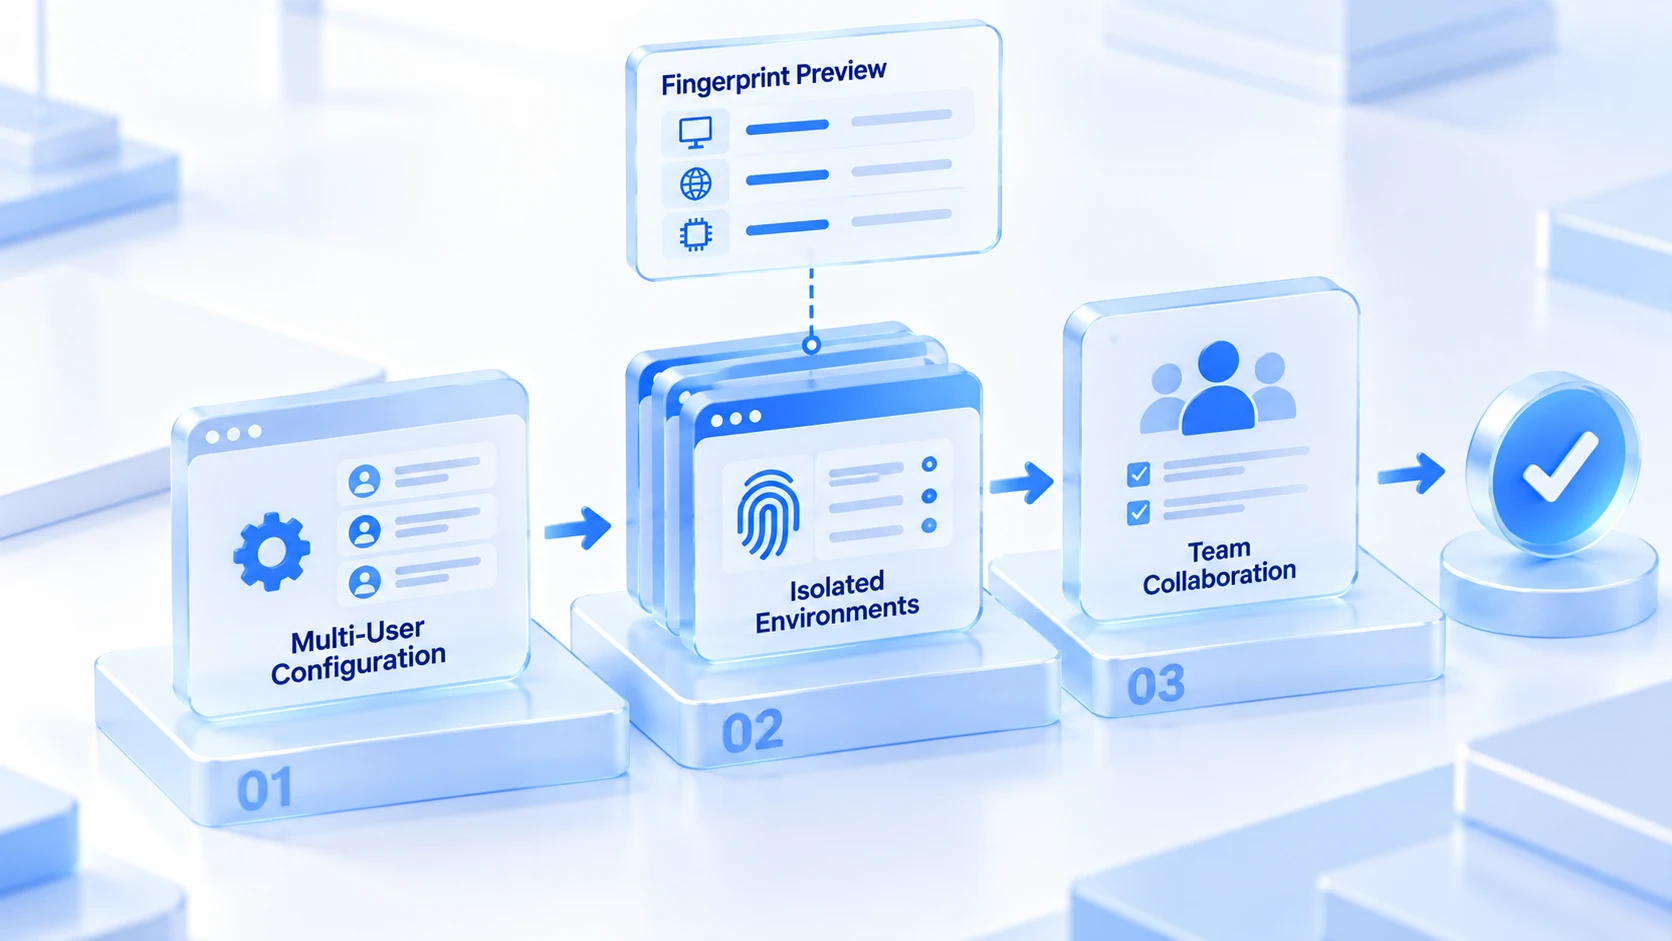
到了換環境這一步,思路要從「多開幾個視窗」換成「每個小號一套完整身份」。MostMate 是一款指紋瀏覽器,把瀏覽器資料、指紋參數與網絡出口裝進一個個可重用的環境裏,每個小號各佔一套。
建立環境時,表單分基本資料、指紋設定與進階設定三塊,右側的指紋預覽面板實時列出當前取值。Canvas、WebGL、字體清單、WebRTC 這些在 Profile 裏動不了的參數,這裏都有對應的配置檔位。
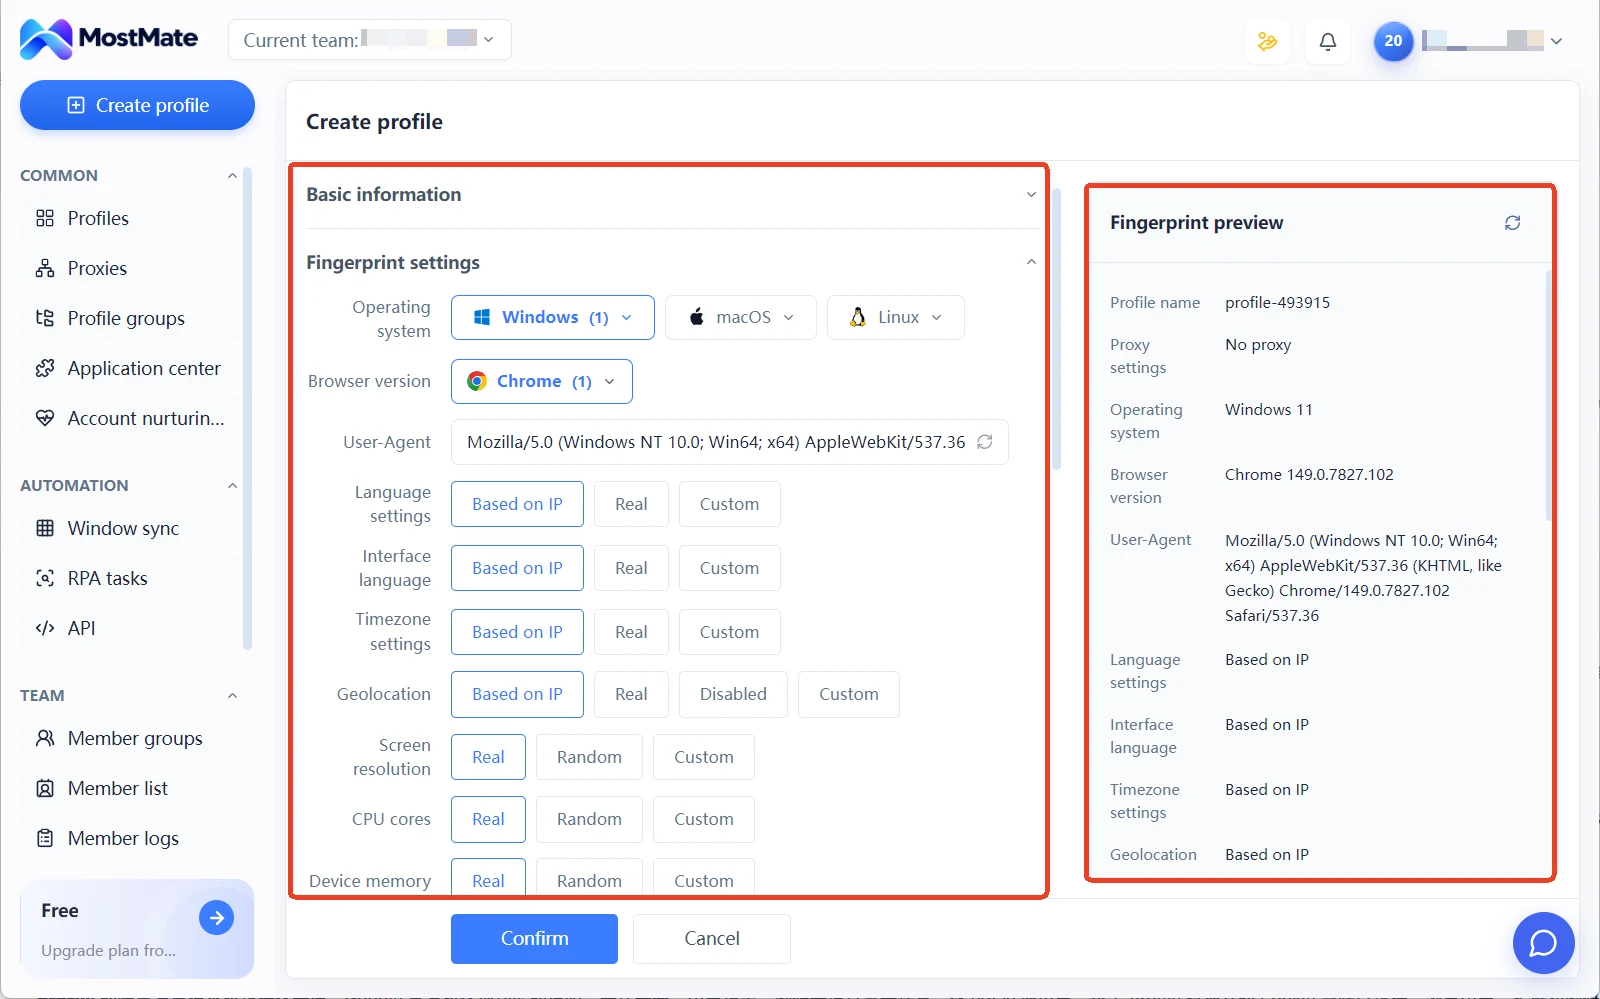
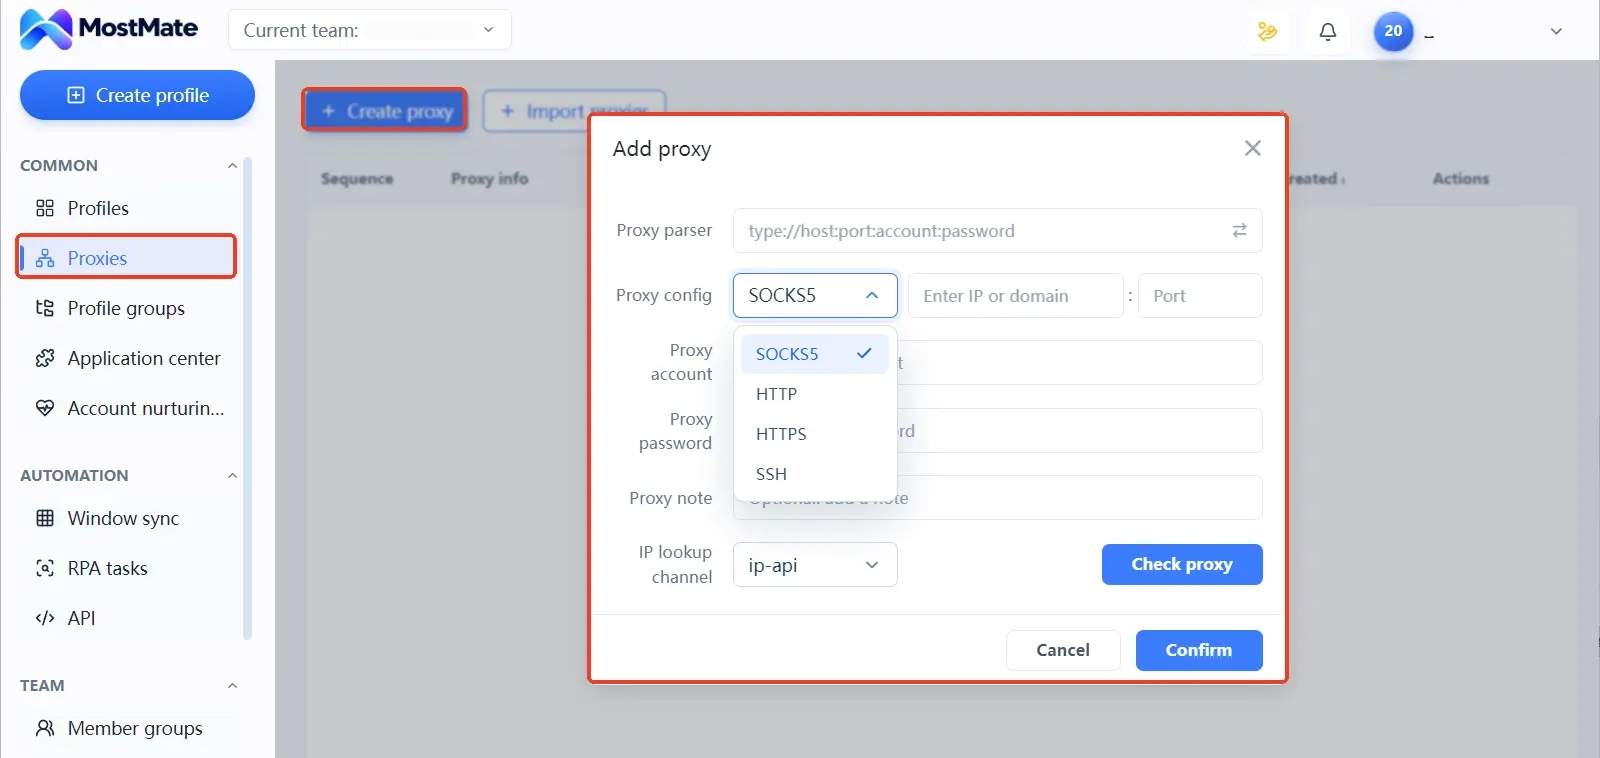
代理同樣按環境走。代理在獨立的代理管理清單裏統一維護,環境表單裏三選一:不使用代理、自訂代理或選擇代理。代理類型由 SOCKS5 到 SSH 都在支援範圍,共四類。語言、時區、地理位置這幾項有「基於 IP 配置」的檔位,代理先定下來,它們就跟着出口地區自動對齊。環境清單的每一行都擺着代理、出口 IP、綁定帳戶與分組,哪個小號走在哪條線路上,一眼可查。
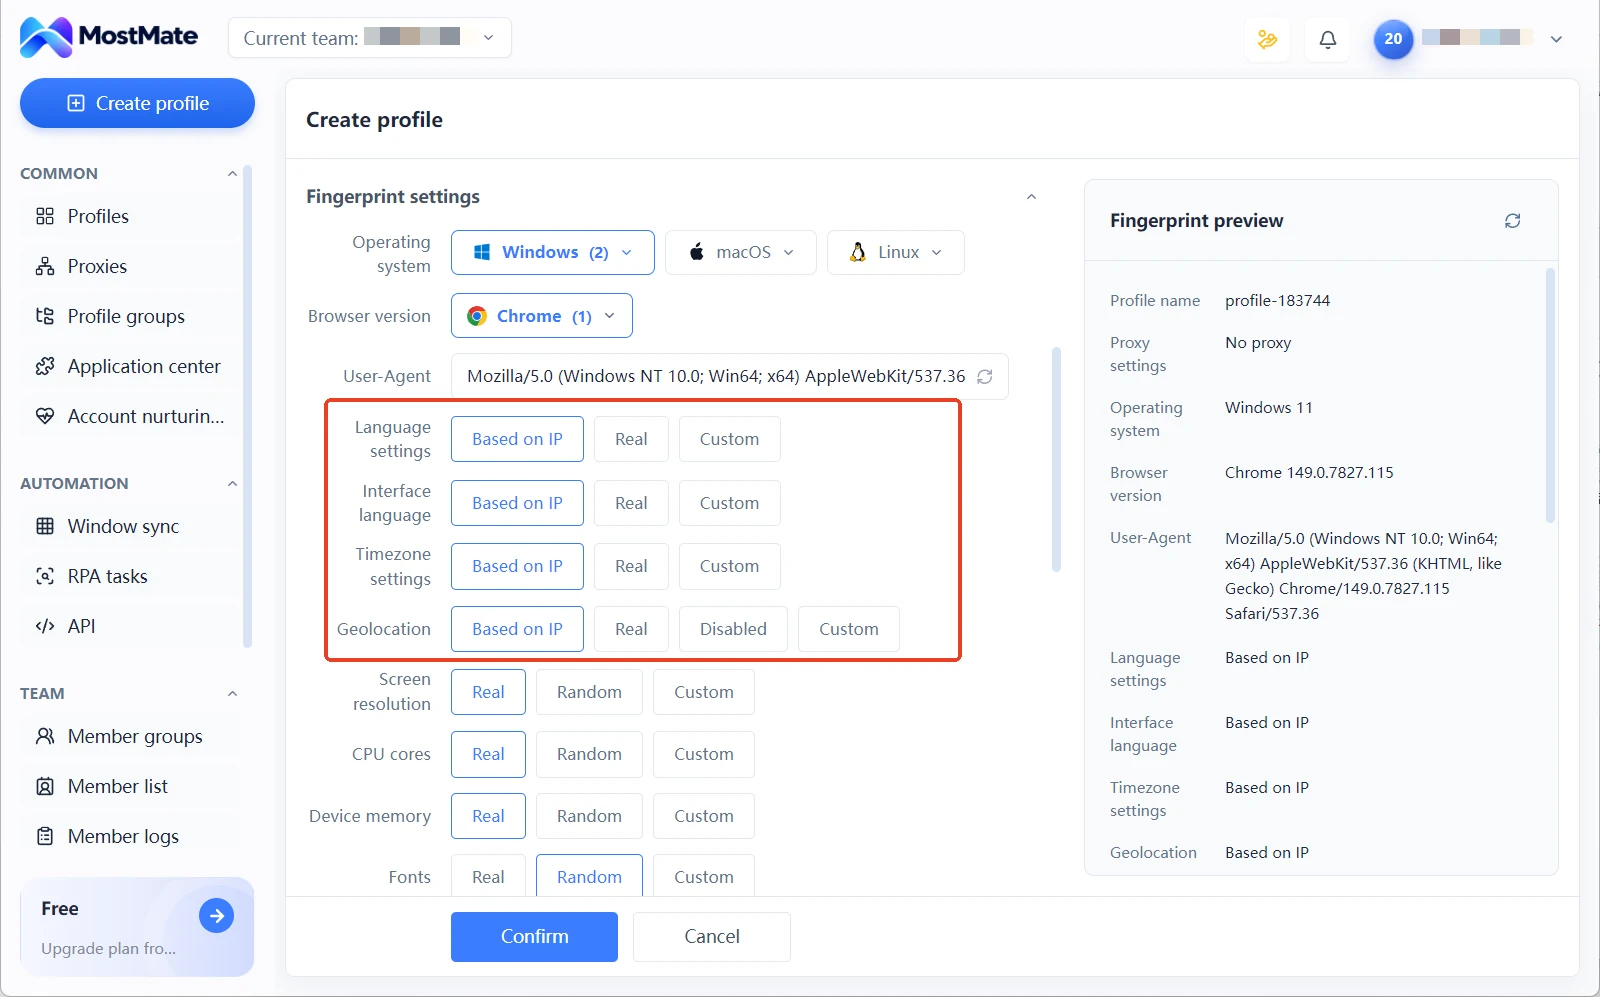
功能模組的介面與欄位長甚麼樣,MostMate 是甚麼一頁有整套截圖與說明。隔離機制覆蓋 Cookie、本機儲存、工作階段、快取、指紋環境與代理配置的原理,環境隔離機制那篇拆得更系統。動手建第一批環境時,從命名、代理到參數核對的順序,可以按新環境檢查清單逐項走。
常見問題
不同 Chrome Profile 的指紋真的完全一樣嗎?
裝置與瀏覽器層的訊號基本一致。同一部機器上的 Profile 共用瀏覽器程式與硬件,Canvas、WebGL、字體、螢幕參數、User-Agent 都相同,只有 Cookie、瀏覽紀錄這類本機資料彼此獨立。用檢測站跑兩個 Profile,差別有多小一眼就能看到。
為每個 Profile 手動切換系統代理行不行?
答案是不行。系統代理是全局的,切換時所有 Profile 一起變。兩個號想同時在線,就得來回改設定,改錯一次,出口就和帳戶的歷史線路對不上。需要每個帳戶固定出口,這是環境級代理要解決的問題。
小號 Profile 不登入 Google 帳戶是不是就安全了?
只是少了同步這一層訊號。指紋與出口 IP 兩層照樣共用,平台照樣能把同一部機器上的帳戶歸到一起。不登 Google 值得做,但它解決的是其中一層,不是全部。
無痕視窗和 Profile 哪個更適合開小號?
都換不了裝置身份。無痕視窗連登入狀態都不保留,適合臨時用一次。Profile 保登入狀態,適合長期掛號。但在平台看來,兩者是同一部裝置的兩種打開方式,差別只在工作階段留存,不在關聯風險。
結語
Chrome 多用戶設定把本機資料分得很乾淨,平台判關聯看的是裝置與網絡,兩件事不在同一個層面。Profile 夠不夠用,取決於帳戶的分量。日常私用可以一直用下去,業務帳戶則值得像樣的環境,至少讓每個號有自己的指紋與出口。到了要換環境的時候,可以下載 MostMate,用免費版建兩個環境,把上面的對比自己跑一次,結果比任何說明都直觀。

MOSTMATE
安全管理多帳戶,輕鬆簡單
從首個帳戶開始,利用 MostMate 建立更安全、更智能、更高效的多帳戶營運方式。
- 設定檔各自獨立,身分保持一致。
- AI 自動化 · 帳戶健康 · 團隊營運



