
¿Por qué no basta con abrir cuentas secundarias en Chrome? Los límites del aislamiento de perfiles
Conclusión clave: los perfiles de Chrome separan muy bien las sesiones, pero las plataformas identifican dispositivos, no sesiones. Todos los perfiles usan el mismo motor de navegador y presentan la misma huella; el proxy es a nivel de navegador, así que la IP de salida no se puede separar; y al iniciar sesión con la misma cuenta de Google para sincronizar, los perfiles acaban enlazados en la nube. Si la cuenta secundaria es solo para tu uso diario, los perfiles bastan. Si va a ser una cuenta de negocio a largo plazo, cada una necesita su propia huella y su propia salida.
Abrir cuentas secundarias con los avatares de la esquina superior derecha de Chrome suele ser el primer paso para manejar varias cuentas. Pulsas «Añadir», creas un perfil nuevo, le pones nombre y color, y listo. La sesión permanece iniciada aunque cierres y vuelvas a abrir, y no hay que instalar nada.
En cuanto se acumulan, llegan los problemas. Algunas plataformas empiezan a avisar de actividad inusual, algunas cuentas se ven limitadas, y sin embargo los perfiles no se interfieren entre sí. La causa no está en lo mal que se hayan configurado, sino en que solo aíslan la mitad: los datos locales van cada uno por su lado, pero las señales de dispositivo y de red que ve la plataforma nunca se han separado.
En este artículo lo desglosamos por capas: qué queda separado y qué no. Al final encontrarás un criterio para decidir cuándo bastan los perfiles y cuándo toca cambiar de entorno.
Los perfiles aíslan datos, no dispositivos
El aislamiento del perfil ocurre en la capa de datos locales. La explicación oficial de Google es que permite guardar por separado marcadores, historial, contraseñas y demás. En la práctica, cada perfil tiene sus propias cookies y datos de sitios, su historial de navegación, sus extensiones y su almacén de contraseñas. Con dos cuentas secundarias en dos perfiles, los inicios de sesión no se pisan y ambas cuentas pueden estar conectadas a la vez en la misma plataforma.
Esta capa sí es un aislamiento real. También rinde más que la ventana de incógnito: al cerrarla no queda ni la sesión, mientras que los datos del perfil se conservan a largo plazo. Las diferencias entre ambos puedes verlas en la lista comparativa del artículo sobre el modo incógnito y la vinculación de cuentas.
El límite está en la misma frase. Todo lo que se separa son datos de usuario del disco; el programa del navegador, la tarjeta gráfica, la tarjeta de red y el sistema operativo no cambian ni uno. Todos los perfiles ejecutan el mismo Chrome, leen el mismo hardware y salen por la misma línea de red. Puedes crear cien directorios de datos, pero la identidad del dispositivo sigue siendo una sola.
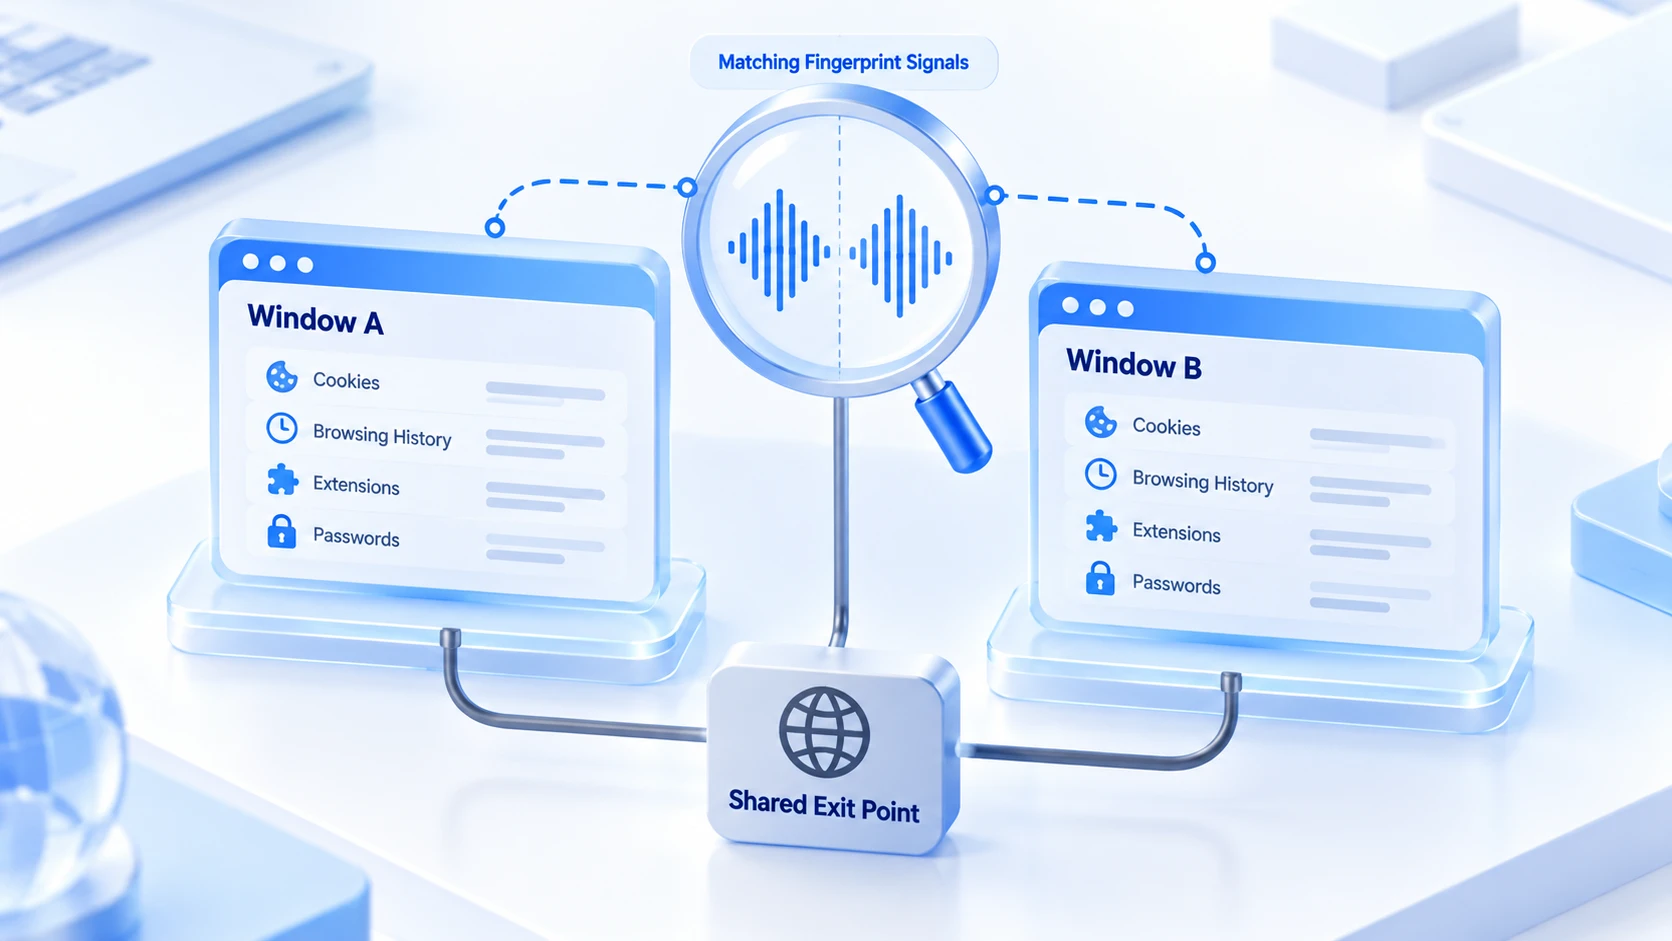
Todos los perfiles de la misma máquina presentan la misma huella
Las plataformas reconocen dispositivos por la huella del navegador, y en esta capa los perfiles no pueden hacer nada. El User-Agent viene del propio programa del navegador: todos los perfiles informan de la misma versión. El resultado del renderizado de Canvas y WebGL lo decide la tarjeta gráfica. La lista de fuentes, la resolución de pantalla, los núcleos de CPU y la memoria se leen del mismo equipo.
En la guía sobre técnicas de huella de navegador de FingerprintJS, empresa especializada en detección de huellas, esas señales son precisamente el núcleo de la identificación del dispositivo. Cambiar de directorio de datos no afecta a ninguna de ellas.
Si lo dudas, compruébalo tú mismo. La página de autotest de huellas de EFF funciona al abrirla: haz una prueba en cada perfil y compara los resultados lado a lado. Esa comparación es la más convincente: la información de navegador y sistema, las fuentes, el renderizado del canvas y los parámetros de hardware coinciden casi punto por punto; solo suelen cambiar las cookies y el almacenamiento local.
Para el sistema antifraude de una plataforma, diez perfiles son una sola identidad. Ese conjunto de señales idénticas basta para agruparlas como familia. El aislamiento de cookies solo evita que las cuentas se pisen en local; el criterio para juzgar la vinculación nunca ha estado en el equipo. Cuando quieras revisar qué señales de vinculación le quedan a tu grupo de cuentas secundarias, recorre entorno, proxy e historial de sesiones siguiendo el orden de la guía de autorrevisión de riesgos de vinculación multicuenta.
La IP de salida es del navegador, no del perfil
El hueco de la capa de red se ve aún más claro. Chrome no tiene ajustes de proxy por perfil: la configuración del proxy depende del sistema operativo. Cambias una línea y cambian todos los perfiles a la vez. Si dos cuentas secundarias quieren salir por rutas distintas, en el esquema de perfiles no hay vía oficial. Los apaños con extensiones o herramientas de terceros no aguantan la estabilidad ni la consistencia que exige una operación a largo plazo. La dirección local que filtra WebRTC también es la misma, porque quien gestiona las comunicaciones en tiempo real es el mismo núcleo del navegador.
Así acaba siendo el grupo típico de cuentas secundarias: una docena de perfiles, cada uno con su cuenta y su sesión limpia, y todos saliendo por la misma IP. En los registros del servidor, esas cuentas se turnan sobre la misma línea. Sumado al conjunto de huellas idénticas de la sección anterior, la cadena de pruebas para el veredicto de vinculación queda bastante completa. Por bien hechos que estén los datos, no tapan el hueco de la identidad de red. Ahí está la frontera más real entre los perfiles y los entornos de un navegador antidetección.
La sincronización de Google: una puerta de vinculación que casi nadie mira
Al crear un perfil, Chrome invita a iniciar sesión con una cuenta de Google para activar la sincronización: marcadores, contraseñas, extensiones y ajustes se guardan en la nube de la cuenta y se recuperan al cambiar de equipo. Para un usuario particular es muy cómodo. Para cuentas secundarias es otra historia. Si varios perfiles inician sesión con la misma cuenta de Google, los datos confluyen en el mismo sitio de la nube, y la conexión entre cuentas pasa del equipo local al servidor de la plataforma. Con la sincronización activada, la señal sigue fluyendo; por bien aislado que esté el lado local, no frena ese extremo de la nube.
La solución no tiene misterio. Al crear el perfil de una cuenta secundaria, elige continuar sin iniciar sesión, o dale a cada cuenta secundaria su propia cuenta de Google independiente, cada una sincronizando lo suyo. Con la sincronización desactivada, los datos de los perfiles siguen siendo independientes y el uso diario no cambia.
Cuándo bastan los perfiles y cuándo toca cambiar de entorno
El criterio lo marca el peso de la cuenta, no la herramienta.
Para estos casos, quédate con los perfiles:
- La cuenta de tu vida diaria: un correo de trabajo y otro personal; el problema sería iniciar sesión en el perfil equivocado.
- Los backends de plataformas de bajo riesgo, donde las cuentas no están relacionadas entre sí y la plataforma no hace control de dispositivos.
- Divisiones de proyecto temporales: se usan y se tiran, sin pensar en criarlas a largo plazo.
Basta con que aparezca una de estas señales para mover la cuenta a un entorno independiente:
- La cuenta lleva un negocio real: si la tienda, la cuenta publicitaria o la matriz de redes sociales tiene un problema, las demás pagan por ello.
- La plataforma hace control de dispositivos de forma explícita: compartir equipo entre varias cuentas ya es un riesgo en sí mismo.
- El número de cuentas llega a dos cifras, el cambio de ventanas se descontrola y además necesitas repartir el trabajo en equipo.
Llegados aquí, el enfoque cambia de «abrir más ventanas» a «una identidad completa por cada cuenta secundaria». MostMate es un navegador antidetección que guarda datos del navegador, parámetros de huella y salida de red en entornos reutilizables, un conjunto por cada cuenta secundaria.
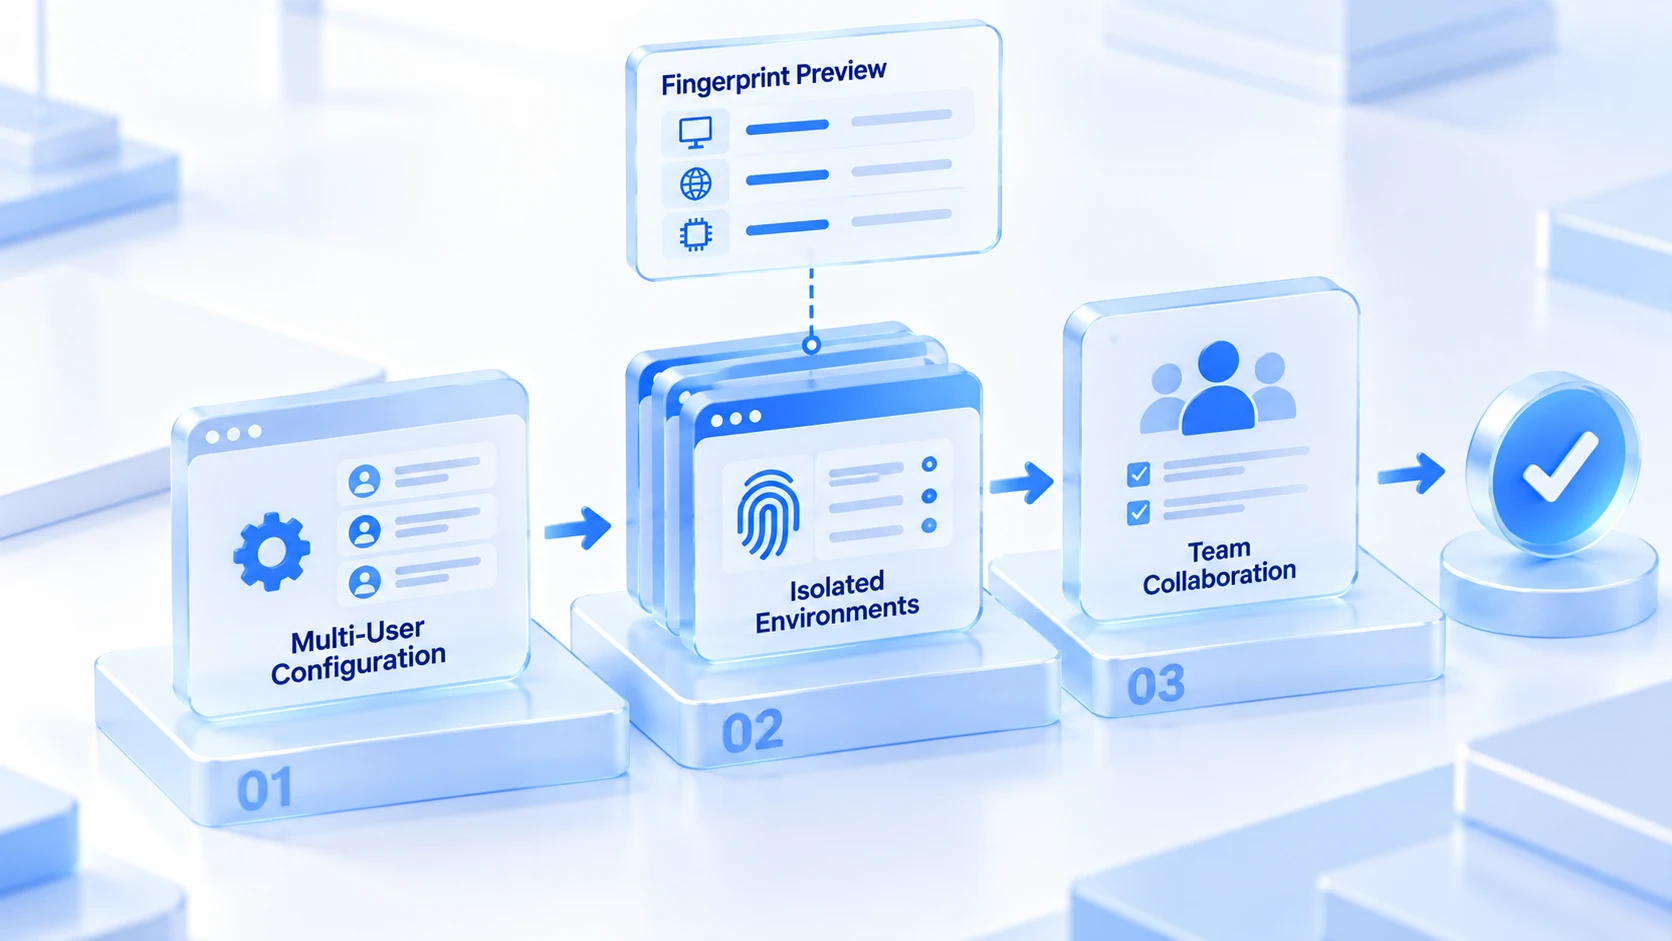
El formulario de creación de entorno se divide en tres bloques (información básica, ajustes de huella y ajustes avanzados), y el panel de vista previa de huella de la derecha muestra en tiempo real los valores actuales. Parámetros como Canvas, WebGL, la lista de fuentes o WebRTC, que en los perfiles no se pueden tocar, tienen aquí sus propios niveles de configuración.
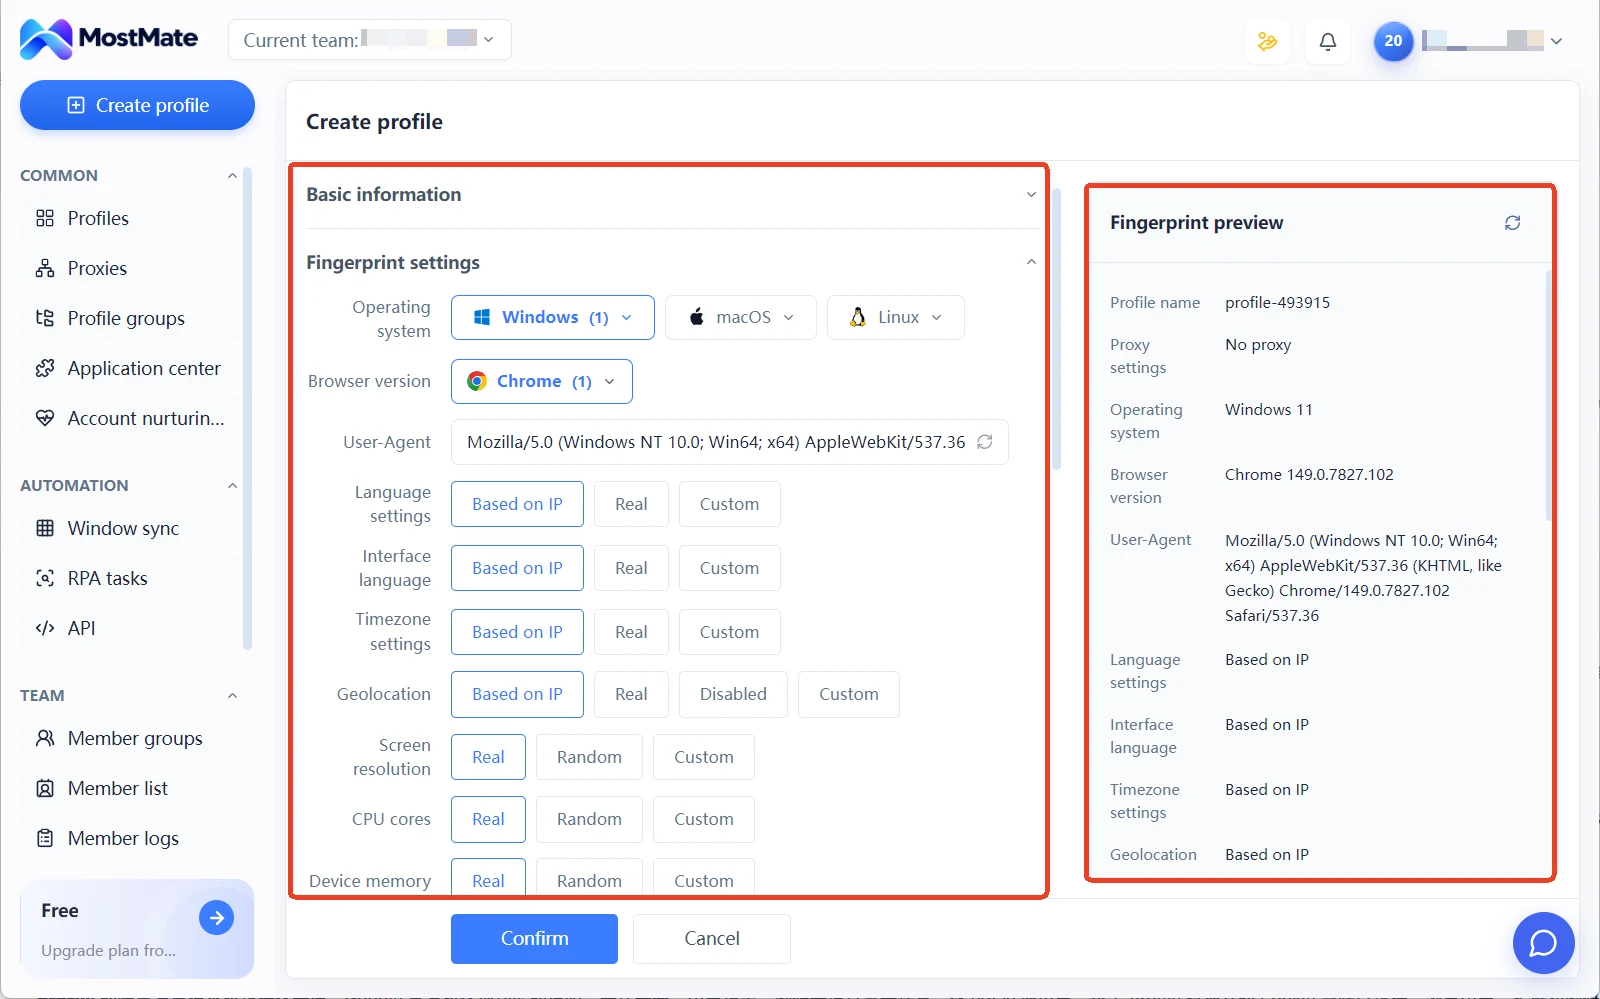
Los proxies también se gestionan por entorno. Se administran de forma centralizada en la lista de gestión de proxies, y en el formulario del entorno se elige entre tres opciones: sin proxy, proxy personalizado o proxy de la lista. Los tipos de proxy van de SOCKS5 a SSH, cuatro en total. Idioma, zona horaria y geolocalización disponen del modo «configurar según IP»: fijas primero el proxy y esos campos se alinean solos con la región de salida. En cada fila de la lista de entornos verás el proxy, la IP de salida, las cuentas vinculadas y el grupo; de un vistazo se sabe por qué línea circula cada cuenta secundaria.
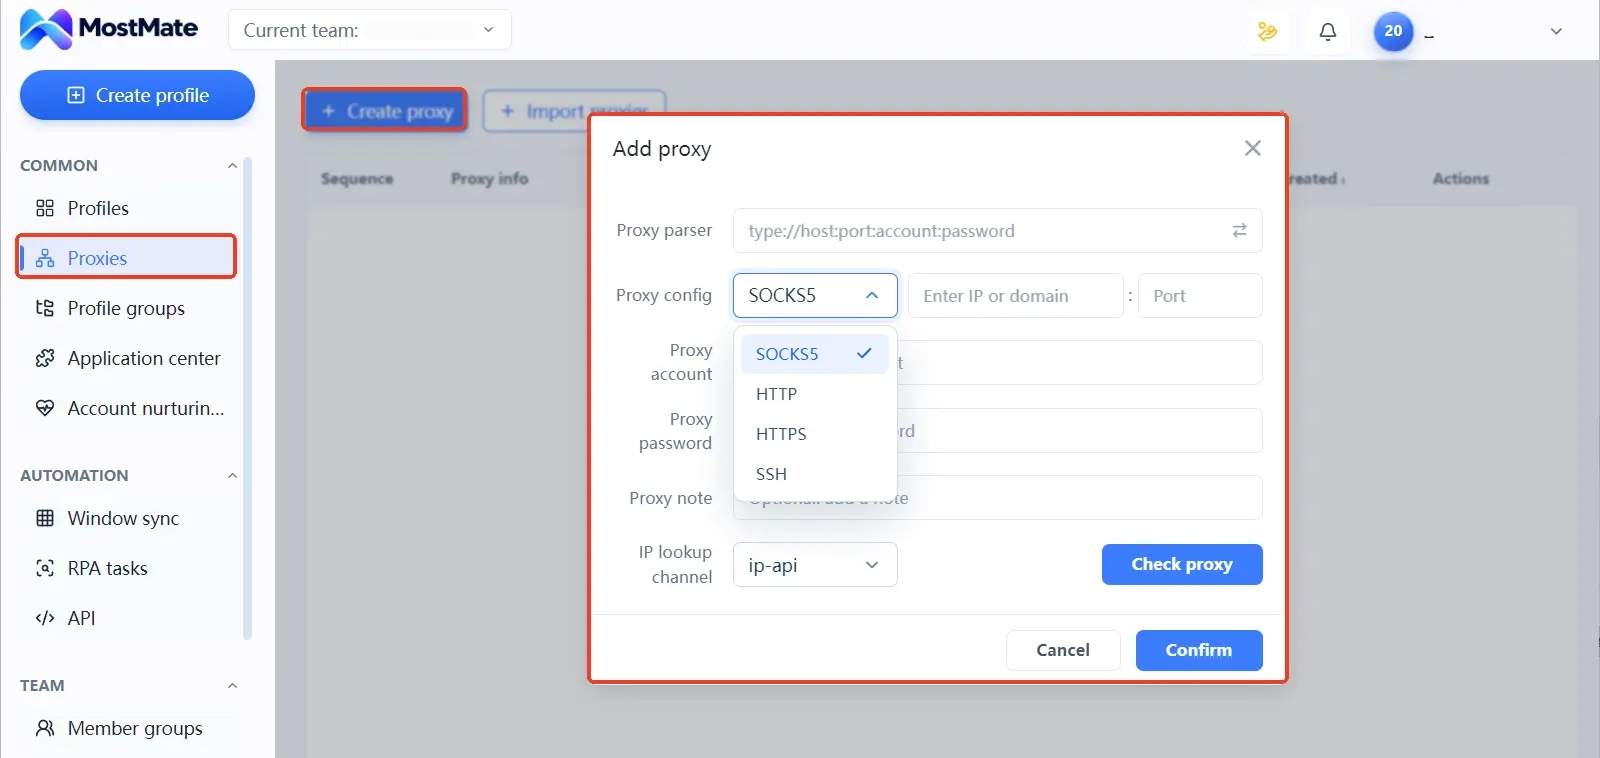
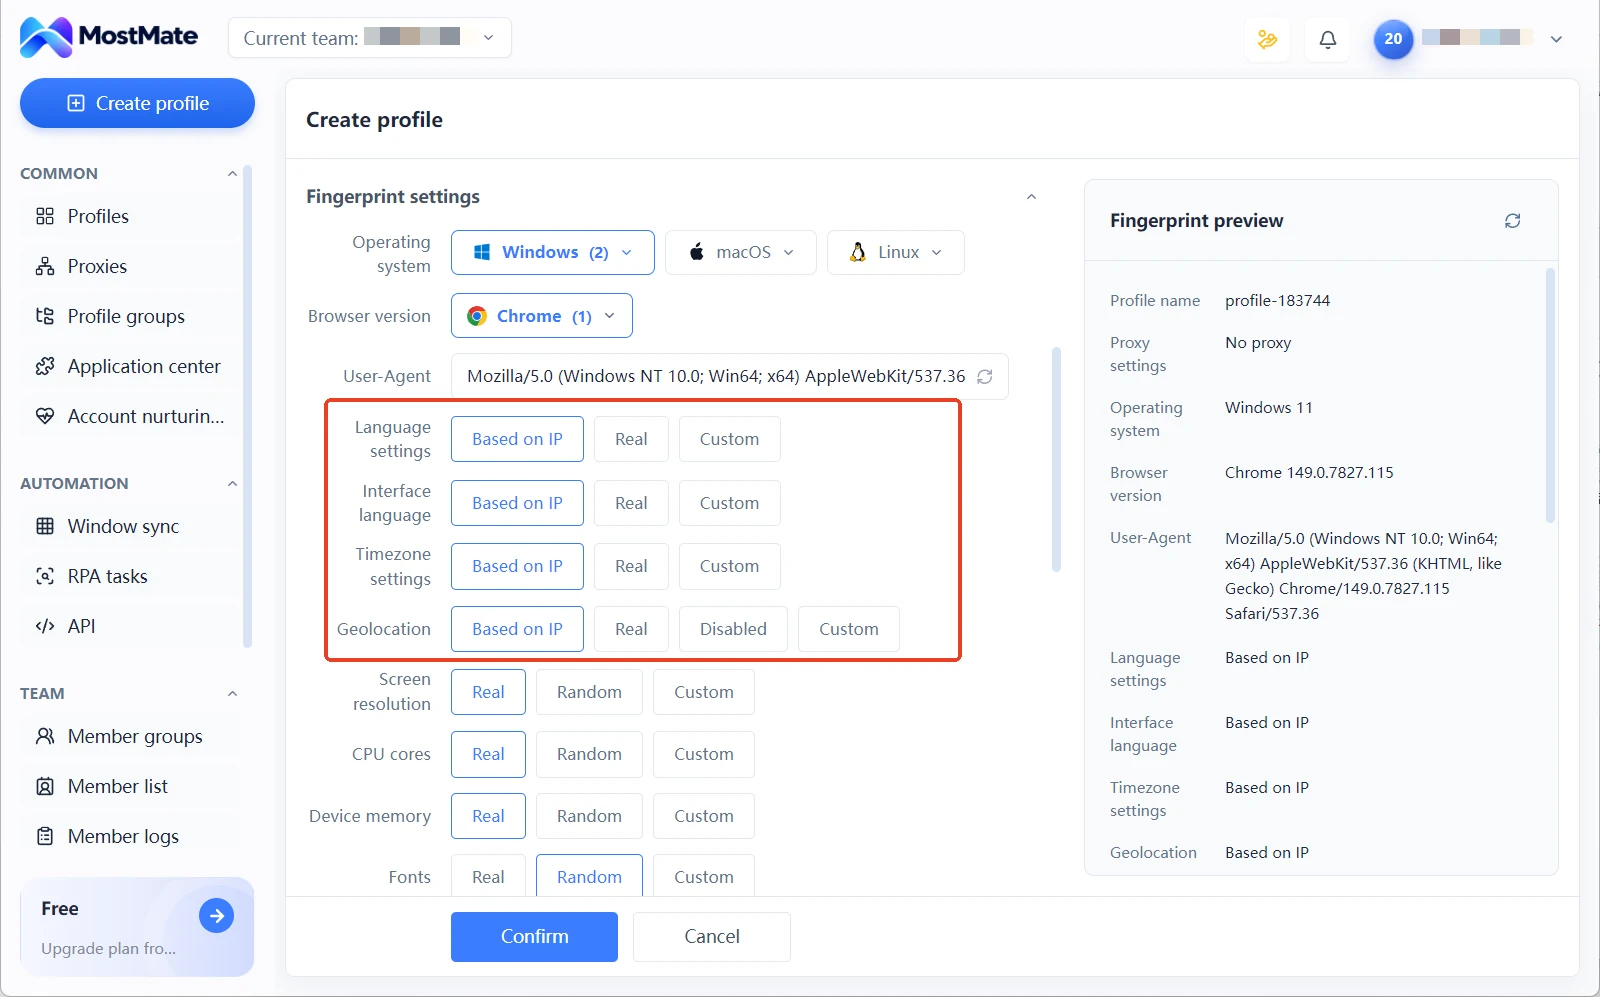
Cómo se ven los módulos y sus campos lo cuenta con capturas completas la página Qué es MostMate. El mecanismo que cubre cookies, almacenamiento local, sesiones, caché, entorno de huella y proxy lo desglosa con más sistema el artículo sobre el mecanismo de aislamiento de entornos. Y cuando toque crear tus primeros entornos, sigue el orden de nombres, proxies y verificación de parámetros con la lista de comprobación de nuevos entornos.
Preguntas frecuentes
¿Todos los perfiles de Chrome presentan exactamente la misma huella?
Las señales de dispositivo y navegador coinciden casi por completo. Los perfiles de la misma máquina comparten programa y hardware: Canvas, WebGL, fuentes, parámetros de pantalla y User-Agent son idénticos; solo las cookies, el historial y demás datos locales quedan separados. Ejecuta un par de perfiles en una web de detección y lo pequeño de la diferencia se ve enseguida.
¿Sirve cambiar el proxy del sistema a mano para cada perfil?
La respuesta es no. El proxy del sistema es global: al cambiarlo, cambian todos los perfiles a la vez. Si dos cuentas quieren estar conectadas a la vez hay que andar modificando ajustes, y un solo error deja la salida sin cuadrar con el historial de líneas de la cuenta. Fijar una salida por cuenta es justamente lo que resuelve el proxy a nivel de entorno.
¿Basta con no iniciar sesión en Google para estar a salvo?
Solo se elimina la capa de la sincronización. La huella y la IP de salida siguen compartiéndose, y la plataforma puede agrupar igualmente las cuentas de la misma máquina. No iniciar sesión en Google es una buena medida, pero resuelve una capa, no todas.
¿Ventana de incógnito o perfil, cuál va mejor para cuentas secundarias?
Ninguna de las dos cambia la identidad del dispositivo. La ventana de incógnito no conserva ni la sesión, ideal para un uso puntual. El perfil mantiene la sesión, ideal para dejar la cuenta instalada. A ojos de la plataforma, ambas son dos formas de abrir el mismo equipo: la diferencia está en si la sesión se conserva, no en el riesgo de vinculación.
Conclusión
Los perfiles de Chrome dejan los datos locales muy bien separados, pero la plataforma valora la vinculación por dispositivo y por red, y son planos distintos. Si los perfiles bastan depende del peso de la cuenta. Para uso privado del día a día pueden seguir así; una cuenta de negocio merece un entorno decente que le dé, al menos, huella y salida propias. Cuando llegue el momento de cambiar de entorno, descarga MostMate, crea dos entornos con la versión gratuita y repite la comparación tú mismo: el resultado dice más que cualquier explicación.

MOSTMATE
Gestión segura de varias cuentas, sin complicaciones
Empieza con tu primera cuenta y utiliza MostMate para crear operaciones multicuenta más seguras, inteligentes y eficientes.
- Perfiles independientes. Identidades coherentes.
- Automatización con IA · Estado de las cuentas · Operaciones en equipo



