
Pixelscan डिटेक्शन गाइड: रिस्क स्कोर और checking proxy usage का मतलब
मुख्य निष्कर्ष: Pixelscan का रिस्क स्कोर चार सिग्नल ब्लॉक से मिलकर बनता है: नेटवर्क, ब्राउज़र, लीक और कंसिस्टेंसी; कोई भी ब्लॉक खुद से विरोधाभासी हो तो निर्णय बिगड़ता है। checking proxy usage स्कैन के दौरान दिखने वाला स्टेटस मैसेज है; अंतिम नतीजा ज़्यादातर प्रॉक्सी पहचाने जाने का होता है और मूल कारण IP पक्ष में रहता है: डेटा सेंटर रेंज, खराब हो चुकी रेपुटेशन, टाइमज़ोन और भाषा का एग्ज़िट से न मेल खाना। पहले नेटवर्क ठीक करें, फिर ब्राउज़र पैरामीटर। आम स्थिति: प्रॉक्सी बंधे ही टेस्ट चलाया, पेज checking proxy usage पर अटका, लाल करीब नतीजा मिला और समझ नहीं आया कहाँ से शुरू करें।
एनवायरनमेंट जाँचने से पहले एनवायरनमेंट चाहिए। यह काम MostMate करता है: एक AI फिंगरप्रिंट ब्राउज़र, जहाँ हर अकाउंट का ब्राउज़र एनवायरनमेंट अलग रहता है। एनवायरनमेंट सही बना है या नहीं, यह डिटेक्शन साइटों से तय होता है। Pixelscan उनमें बड़ा दरवाज़ा रखने वाली साइटों में से एक है।
स्थिति अनजानी नहीं है। प्रॉक्सी बाँधने के बाद Pixelscan खोला, प्रोग्रेस बार checking proxy usage पर कुछ सेकंड रुका, और आखिर में लाल करीब निर्णय सामने आया। ज़्यादातर लोगों की पहली प्रतिक्रिया फिंगरप्रिंट पैरामीटर बदलना होती है; एक दौर बदलने पर स्कोर नहीं हिलता, क्योंकि समस्या असल में नेटवर्क तरफ होती है। यह लेख रिपोर्ट को ऊपर से नीचे खोलता है: रिस्क स्कोर कैसे बनता है, यह मैसेज क्या जाँचता है, समस्या मिलने पर पहले किस तरफ हाथ बढ़ाना है।
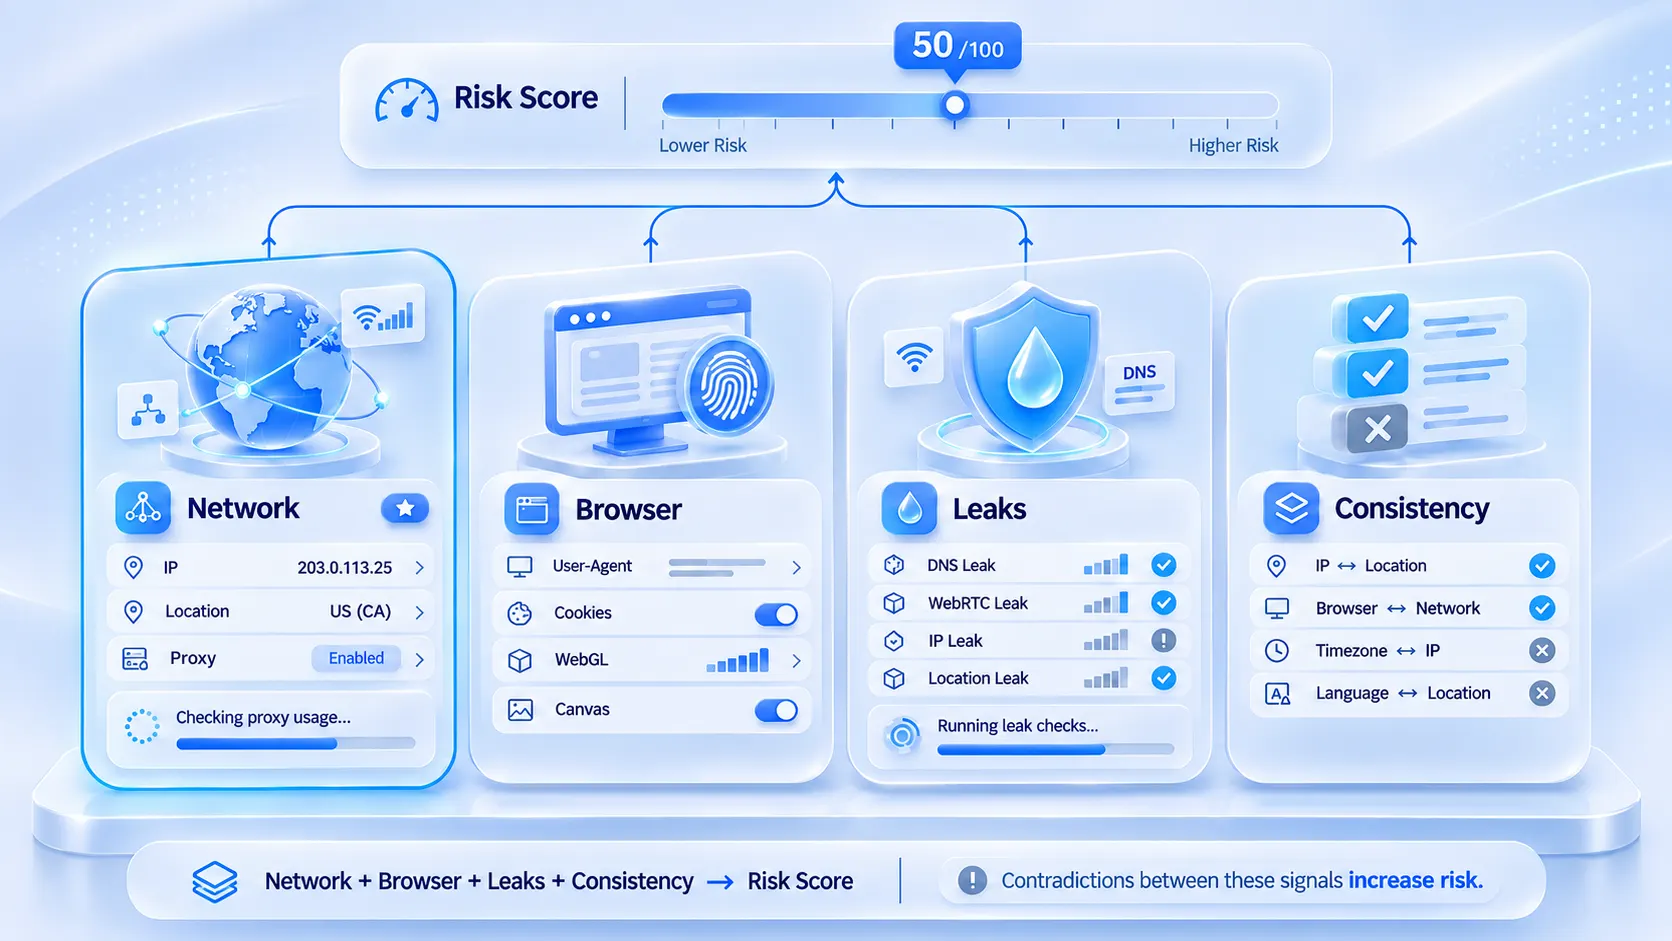
Pixelscan क्या जाँचता है: एक स्कैन के चार सिग्नल ब्लॉक
Pixelscan का आधिकारिक समझौता पेज एक स्कैन को चार ब्लॉकों में तोड़ता है। नेटवर्क फलक IP, ASN, TLS संस्करण जैसी कनेक्शन जानकारी दर्ज करता है। ब्राउज़र फलक Canvas, WebGL, User-Agent, Client Hints जैसे फिंगरप्रिंट सिग्नल इकट्ठा करता है। लीक फलक WebRTC और DNS दो जाँचें चलाता है। कंसिस्टेंसी फलक नेटवर्क और ब्राउज़र के दावों की आपस में तुलना करता है और टकराव दर्ज करता है। चारों सिग्नल आखिर में एक भरोसा स्कोर बनाते हैं और साथ एक समस्या सूची आती है।
ज़्यादातर डिटेक्शन साइटें इनमें से एक ही ब्लॉक करती हैं; Pixelscan की कड़ाई अंतर-तुलना में है। अकेला सिग्नल सामान्य होने पर प्वाइंट नहीं मिलते, सिग्नल आपस में टकराते हैं तो कटौती होती है। इसी वजह से यह सादे IP क्वेरी से प्लेटफ़ॉर्म रिस्क कंट्रोल के तरीके के ज़्यादा करीब है।
रिपोर्ट कैसे पढ़ें: छह नतीजों की श्रेणियाँ, छह समस्याओं की श्रेणियाँ
रिपोर्ट नतीजे एक टेबल में सिमटे हैं; मॉड्यूल के हिसाब से पंक्ति ढूँढ़ लीजिए।
| रिपोर्ट नतीजा | आमतौर पर मतलब | पहले क्या जाँचें |
|---|---|---|
| Consistent | सभी दावे आपस में मेल खाते हैं | यथास्थिति रखें, समय पर दोबारा जाँचें |
| Inconsistent | ब्राउज़र और नेटवर्क के दावे टकराते हैं | टाइमज़ोन, भाषा, लोकेशन |
| Proxy Detected | IP की विशेषताएँ प्रॉक्सी पहचानी गईं | IP का प्रकार और रेपुटेशन |
| WebRTC Leak | असली पता WebRTC चैनल से निकल जाता है | WebRTC सेटिंग्स |
| DNS Leak | डोमेन रेज़ॉल्यूशन प्रॉक्सी रास्ते से नहीं | DNS कॉन्फ़िगरेशन |
| IP Blacklisted | पता सार्वजनिक ब्लैकलिस्ट में दर्ज है | IP बदलें |
नए इंटरफ़ेस ने जाँच को अलग मॉड्यूलों में बाँट दिया है; पुराने ट्यूटोरियल के "पूरा पेज हरा" या "आख़िरी आइटम लाल" जैसे किस्से अब की स्क्रीन से टिक नहीं पाते। रिपोर्ट पढ़ते समय मॉड्यूल का नाम और उसके पास का टेक्स्ट आधार लें, रंग सिर्फ संकेत है।
checking proxy usage: यह मैसेज क्या जाँच रहा है
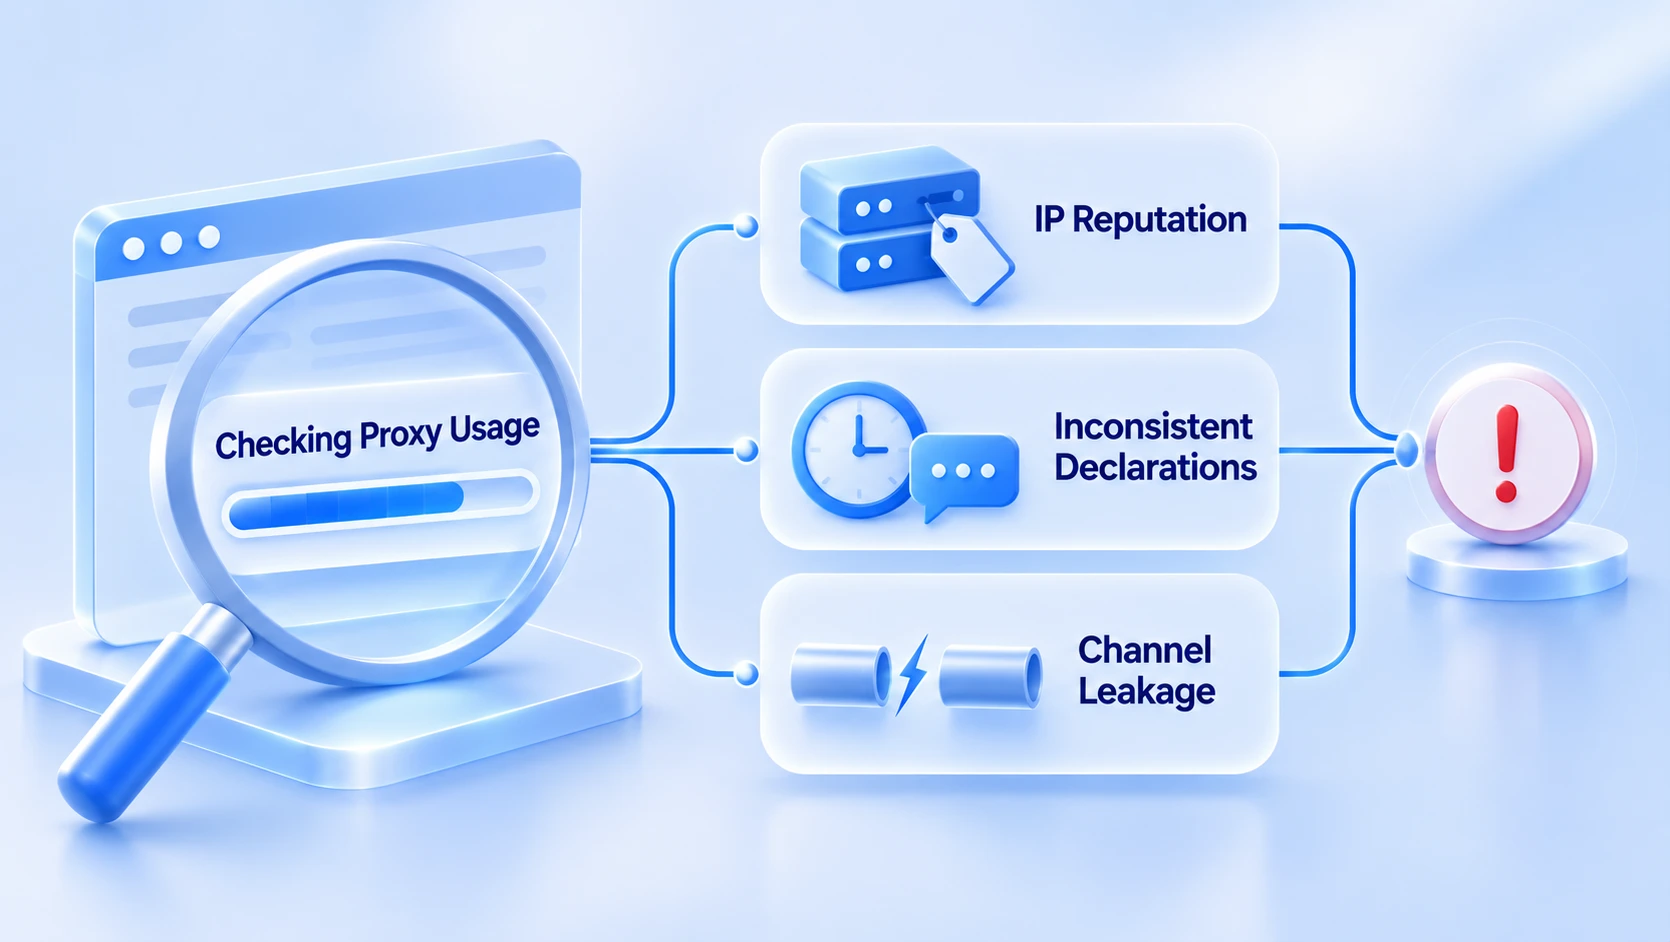
स्कैन चलते समय पेज पर कई स्टेटस मैसेज क्रम से आते हैं; checking proxy usage प्रॉक्सी पहचान वाले चरण से जुड़ा है। यह अपने आप में नतीजा नहीं है; रिपोर्ट पर दर्ज नतीजा ज़्यादातर Proxy Detected होता है। ट्रिगर होने के कारण तीन जगह सिमटे हैं:
1. IP रेपुटेशन की समस्या। एग्ज़िट पता डेटा सेंटर ASN रेंज में आता है, या पहले दुरुपयोग होकर ब्लैकलिस्ट में चला गया है। डिटेक्शन साइट पता रेंज देखकर सीधे निशान लगा देती है।
2. दावे आपस में टकराते हैं। ब्राउज़र का टाइमज़ोन, भाषा और लोकेशन एग्ज़िट IP की जगह से मेल नहीं खाते; जर्मन नोड वाला ब्राउज़र अब भी UTC+8 का समय इस्तेमाल कर रहा है।
3. चैनल लीक। WebRTC या DNS प्रॉक्सी रास्ते से नहीं जाता; असली पता और प्रॉक्सी पता साथ-साथ दिखते हैं, छद्म आवरण खुद-ब-खुद टूट जाता है।
पहली दो श्रेणियाँ IP पक्ष की समस्याएँ हैं, ब्राउज़र पैरामीटर बदलने से हल नहीं होतीं। रेपुटेशन रिकॉर्ड खराब हो चुका इतिहास है; पैरामीटर चाहे जितने साफ कर लें, पता रेंज की अपनी विशेषताएँ बनी रहती हैं। तीसरी श्रेणी की रोकथाम WebRTC सेटिंग्स विशेष लेख में बिंदुवार लिखी है।
जाँच क्रम: पहले नेटवर्क ठीक करें, फिर ब्राउज़र छुएँ
रिपोर्ट लाल करीब हो तो नेटवर्क पक्ष से शुरुआत सबसे ज़्यादा फ़ायदा देती है, क्रम यह है:
1. एग्ज़िट IP का प्रकार और रेपुटेशन देखें। डेटा सेंटर रेंज है तो रेज़िडेंशियल पते पर जाएँ; पता रेंज की विशेषताएँ अकाउंट को कैसे नुकसान पहुँचाती हैं, इसका ब्योरा IP बैन और प्रॉक्सी क्वालिटी लेख में है।
2. ब्राउज़र के दावों को IP के साथ चलाएँ। टाइमज़ोन, भाषा और लोकेशन एग्ज़िट शहर से मिलाए जाते हैं। MostMate की एनवायरनमेंट सेटअप प्रॉक्सी जानकारी के हिसाब से सुझाए गए पैरामीटर देती है; बारीकी चाहिए तो एडवांस सेटिंग्स खोलकर हर आइटम खुद बदलें।
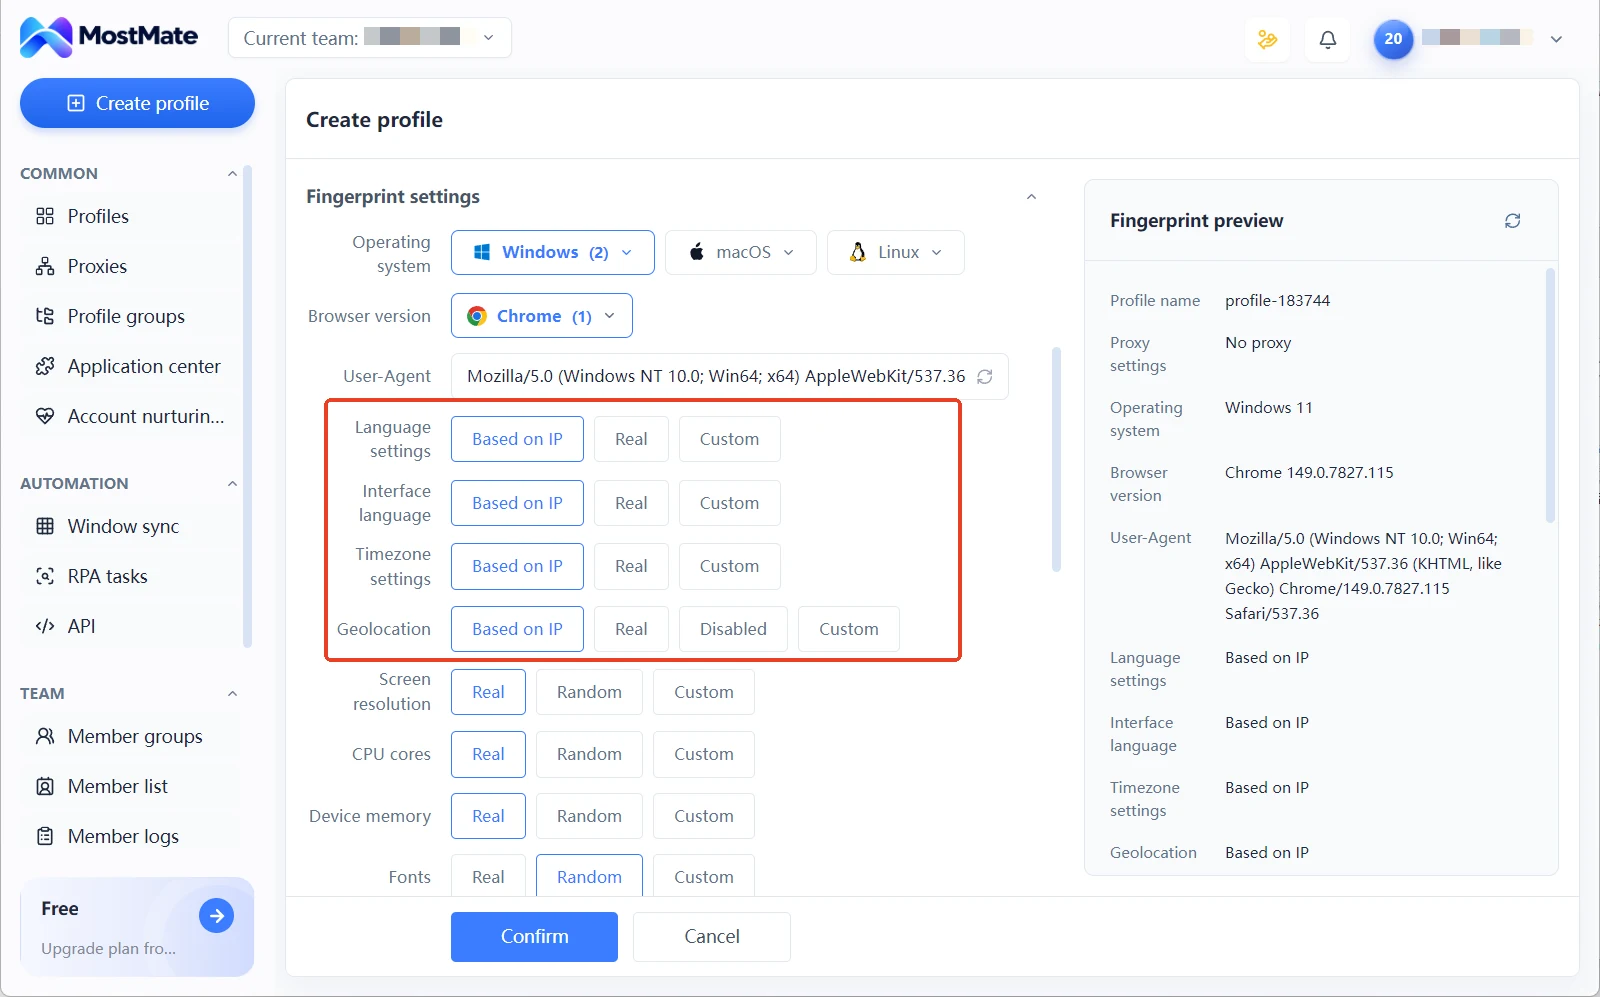
3. लीक चैनल बंद करें। WebRTC और DNS दोनों की पुष्टि करें कि प्रॉक्सी रास्ते से जा रहे हैं; दोनों लीक हों तो पहले दो कदम बेकार हो जाते हैं।
4. एक बार दोबारा टेस्ट करें। नेटवर्क पक्ष साफ होने के बाद जो लाल आइटम बचते हैं, वही ब्राउज़र पैरामीटर की समस्या हैं; पिछले खंड की टेबल से एक-एक मिलाकर सुधारें।
हर बदलाव के बाद एक बार टेस्ट करें और एक बार में एक ही चीज़ बदलें; तभी पता चलेगा कि कौन-सा आइटम असर कर रहा है।
स्कोर से बड़े तीन आम भ्रम
- एक बार का ऊँचा स्कोर हमेशा की पास बुक समझना। स्कोर उसी सेशन को दर्शाता है; एग्ज़िट IP बदला, WebRTC व्यवहार बदला, निर्णय भी खिसक जाता है। आधिकारिक समझौते में साफ लिखा है: साफ स्कोर विज़िटर की पहचान का प्रमाण नहीं है। जाँच को नियमित आदत बनाएँ: एनवायरनमेंट नया बने तो जाँचें, प्रॉक्सी बदले तो जाँचें, समय-समय पर चुनकर जाँचें; प्रॉक्सी दो-स्तरीय स्व-जाँच प्रक्रिया इन कदमों को बाँटकर दिखाती है।
- ज़रूरत से ज़्यादा छद्म रूप। रिपोर्ट में Masked निशान बताता है कि पैरामीटर बदले गए हैं; बहुत ज़्यादा और बेतरतीब बदलाव ऑटोमेशन टूल जैसी छाप छोड़ते हैं। लक्ष्य एक साधारण और आत्म-संगत फिंगरप्रिंट है; पैरामीटर ढेर करने से आपस में मेल बेहतर है।
- इनकॉग्निटो मोड पर भरोसा करना। इनकॉग्निटो मोड सिर्फ लोकल रिकॉर्ड देखता है; फिंगरप्रिंट पैरामीटर वैसे ही खुले रहते हैं, स्कोर इससे सुधरता नहीं।
आम सवाल
checking proxy usage अटक जाए तो क्या खराबी है?
ज़रूरी नहीं। यह मैसेज लंबा दिखे तो आमतौर पर IP इंटेलिजेंस डेटा के लौटने का इंतज़ार होता है। आधिकारिक समझौते में उल्लेख है कि रेपुटेशन डेटा वैकल्पिक थर्ड-पार्टी सेवा से आता है। डेटा सोर्स न हो तो स्कोरिंग घटक स्तर पर चलती है, एरर नहीं दिखता। नतीजा न मिले तो पेज रिफ्रेश करके एक बार और स्कैन चलाएँ।
रेज़िडेंशियल IP लेने के बाद भी proxy क्यों दिखता है?
रेज़िडेंशियल रेंज का भी इतिहास होता है। पता पहले दुरुपयोग हुआ हो, ब्लैकलिस्ट में गया हो, तो निर्णय बना रहता है। DNS अनुरोध प्रॉक्सी रास्ते से न जाएँ तो भी यही हाल है। जाँच क्रम के मुताबिक DNS और रेपुटेशन दोनों अलग-अलग एक बार फिर जाँचें।
दो स्कैन के नतीजे अलग हैं, यह सामान्य है?
सामान्य है। स्कोर पूरे सेशन पर निर्भर करता है; एग्ज़िट IP, WebRTC व्यवहार, डेटा सोर्स की उपलब्धता, कोई भी बदले तो निर्णय हिलता है। एक ही डिवाइस की लगातार दो स्कैन में अंतर आना स्वाभाविक है।
रिस्क स्कोर कितना हो तो सही मानें?
Pixelscan कोई साझा पासिंग लाइन जारी नहीं करता; निर्णय नतीजे के टेक्स्ट पर होता है। व्यवहार में काम करने वाला तरीका: मुख्य बिज़नेस एनवायरनमेंट को Consistent रखें और Proxy Detected न दिखे। साथ ही उसी बैच के एनवायरनमेंट के आम स्तर से तुलना करें; पूर्ण संख्या नहीं, आपेक्षिक बदलाव देखें।
आखिरी बात
Pixelscan की कीमत उस स्कोर में नहीं, बल्कि विरोधाभास चिह्नित करने के तरीके में है। नेटवर्क और ब्राउज़र के दावे न मेल खाएँ तो रिपोर्ट बेमेल की जगह सीधे बता देती है। यही मल्टी-अकाउंट एनवायरनमेंट की सिग्नल कंसिस्टेंसी समस्या से जुड़ता है। टेस्ट पास होना सिर्फ शुरुआत है; हर एनवायरनमेंट के सिग्नल लंबे समय तक एक जैसे रखने का भरोसा एनवायरनमेंट आइसोलेशन और कॉन्फ़िगरेशन अनुशासन पर है। Pixelscan के अलावा, छोटे डिटेक्शन साइटों की सूची के टूल्स से प्रक्रिया पूरी कर सकते हैं; हर एक का फोकस अलग है।
यह जाँच किसी अतिरिक्त खर्च की माँग नहीं करती। MostMate डाउनलोड करें से शुरुआत करें, एनवायरनमेंट बनाएँ, प्रॉक्सी बाँधें, एक स्कैन चलाएँ; प्रक्रिया अपने आप रवाना हो जाती है।

MOSTMATE
कई खातों का सुरक्षित प्रबंधन, अब आसान
पहले खाते से शुरुआत करें और MostMate के साथ कई खातों का अधिक सुरक्षित, स्मार्ट और कुशल संचालन बनाएँ।
- अलग प्रोफ़ाइल। सुसंगत पहचान।
- AI ऑटोमेशन · खाते की स्थिति · टीम संचालन



