
Was ist Do Not Track? Der Schalter „Nicht verfolgen“ und sein Verhältnis zum Browser-Fingerprint
Do Not Track ist das „Bitte verfolgen Sie mich nicht“, das der Browser an Websites schickt: eine bloße Absichtserklärung ohne verbindliche Kraft; ob und wie Websites dieses Signal lesen und auswerten, ist der Einstiegspunkt für sein Verhältnis zum Browser-Fingerprint. Viele haben vor der unscheinbaren Option „Nicht verfolgen“ in den Einstellungen gezögert. Dieser Artikel zerlegt das Thema: wie es funktioniert, warum es aufgegeben wurde, wie es mit dem Fingerprint zusammenhängt und wo die Grenzen liegen. Der letzte Teil wird praktisch: wie man dieses Signal in einem Antidetect-Browser prüft.
Was genau ist Do Not Track
Do Not Track (kurz DNT) ist ein HTTP-Header, mit dem die Website die Präferenz „Der Nutzer möchte nicht websiteübergreifend verfolgt werden“ übermittelt. Die Idee stammte 2009 von Forschern; Firefox 4 unterstützte sie 2011 als erster offiziell. Danach zogen Chrome, Safari und IE nach. Ist die Option aktiviert, enthält jede Anfrage des Browsers ein zusätzliches Headerfeld. Es gibt drei Werte: 1 heißt „nicht verfolgen wollen“, 0 heißt „nichts dagegen“, null (oder Nicht-Senden) heißt „keine Präferenz geäußert“.
Auch Webskripte können denselben Wert über die Eigenschaft navigator.doNotTrack auslesen. Wer prüft, erhält ihn also über zwei Wege: Header und Skript.
Man muss klar sagen, was DNT ist. Es ist nur eine „Bitte“. Ob sie beachtet wird, liegt ganz beim Website-Betreiber. Kein Gesetz verlangt eine Antwort, und es gibt keinen Sanktionsmechanismus. Tatsächlich ist DNT nie breit genug befolgt worden; wer es aktiviert, kann nicht darauf vertrauen, dass die Website das Tracking einstellt. MDNs Erläuterung zum DNT-Header stuft ihn inzwischen als veraltet ein und vermerkt, dass die Spezifikation nicht weitergeführt wird.
Warum die Browser ihn nach und nach aufgaben
Warum DNT aufgegeben wurde, lässt sich in zwei Sätzen zusammenfassen: Fast keine Website hielt sich daran, und es konnte selbst zu einer Fingerprint-Variablen werden. Aus diesem über zehn Jahre währenden Prozess sind drei Stationen bemerkenswert:
- Um 2011 herum übernahmen mehrere große Browser DNT, damit Nutzer per Header ihren Wunsch ausdrücken konnten, nicht verfolgt zu werden. In jenen Jahren feierte es die Presse als Standard für Privatsphäre.
- 2019 beendete das W3C die Arbeit an dem Standard, weil ihm eine ausreichende praktische Verbreitung fehlte. Im selben Jahr entfernte Safari die Unterstützung, damit DNT nicht zur Fingerprint-Variablen wird.
- 2025 entfernte Firefox ab Version 135 die DNT-Einstellung und lenkte die Nutzer stattdessen auf Datenschutzeinstellungen auf Basis von GPC (Global Privacy Control). GPC drückt denselben Verzichtswunsch über den Sec-GPC-Header aus. Es wird bis heute aktiv genutzt.
Der grundlegende Unterschied zwischen GPC und DNT: Die rechtliche Wirkung des GPC stammt aus dem Geltungsbereich konkreter Datenschutzvorschriften. In den von diesen Vorschriften erfassten Fällen müssen Websites auf das Signal reagieren. Das heißt nicht, dass alle Websites in allen Regionen folgen müssen, aber es gibt endlich einen verbindlichen Ansatzpunkt.
Rückblickend lag das Scheitern von DNT nicht an der technischen Umsetzung, sondern am Mechanismus-Design: eine Erklärung ohne verbindliche Kraft, deren Einhaltung reine Freiwilligkeit bleibt. Diese Geschichte erklärt auch, warum sein Verhältnis zum Fingerprint eine Gegenbewegung nahm.
DNT und Fingerprint: möglicherweise unterscheidbarer, aber mit Grenzen
Anders als Geräteinformationen wie Bildschirmgröße oder Betriebssystem drückt DNT die Tracking-Präferenz des Browsers aus. Aber sobald die Website den Wert lesen kann, kann er in die kombinierte Analyse der Browsermerkmale einfließen. Das ist der gesamte Weg zu seiner Verbindung mit dem Fingerprint. Die allermeisten Nutzer haben die Privatsphäre-Einstellungen nie geöffnet; DNT bleibt auf „nicht gesendet“. Wer ihn einschaltet, ist in der Minderheit. In einem System, das nach Abweichung von der Mehrheit sucht, trägt ein Minderheitenwert von Natur aus etwas Unterscheidendes in sich.
Seine Wirkung ist enger, als viele schreiben. Drei Punkte:
1. DNT ist kein eindeutiger Bezeichner. Er allein kann nicht beweisen, dass zwei Anfragen vom selben Gerät stammen, erst recht nicht allein eine Kontoverknüpfung belegen. Ob und mit welchem Gewicht ein Risikosystem dieses Signal einliest, ist von außen nicht beobachtbar.
2. Ein anderer Wert heißt kein auffälliges Umfeld. Browserversion, Datenschutzeinstellungen und Umsetzung beeinflussen das Messergebnis. Unterschiedliche DNT-Zustände führen nicht zwangsläufig zum selben Urteil.
3. Einheitlichkeit ist nicht: je gleicher, desto sicherer. Es gibt keinen Grund, DNT überall zu aktivieren oder zu deaktivieren; die Richtung des Werts hat keine Standardantwort.
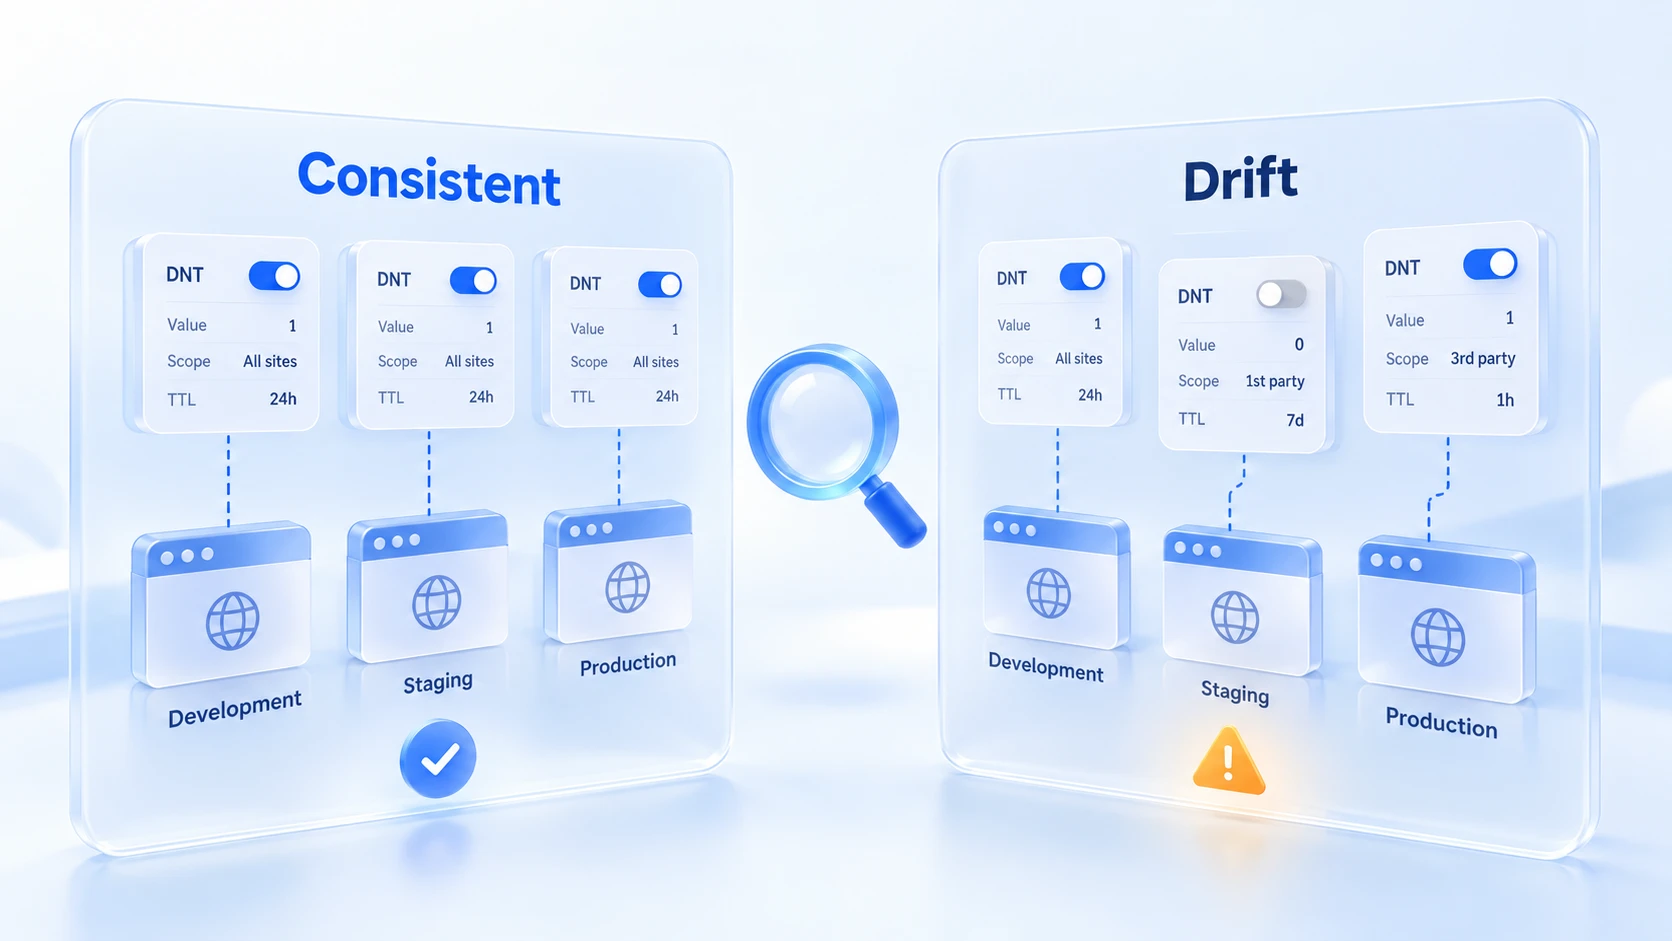
Die Begründung, die Apple beim Entfernen von DNT nannte, ist bis heute der direkteste offizielle Beleg: Dieses Headerfeld kann als Fingerprint-Variable dienen. Ob etwas dienen kann und tatsächlich missbraucht wird, sind zwei Dinge. Die umsichtige Lesart: DNT liegt im von Websites lesbaren Bereich; wie groß der Einfluss ist, hängt vom Vorgehen des Erfassenden ab, nicht vom Schalter selbst.
Wer wissen will, welche Merkmale das eigene Umfeld preisgibt, geht die Prüfschritte der Whoer-Check-Anleitung Punkt für Punkt durch. Auch DNT-Signale erscheinen in den Rückgabewerten der Testseite.
So prüft man DNT im Antidetect-Browser
Der Kern der Prüfung besteht aus einer Regel: Entscheidend ist das Signal, das die Website tatsächlich erhält, nicht der Schalter in den Einstellungen. DNT ist veraltet, und die Unterstützung ist je nach Browser unterschiedlich. Firefox 135 hat die ursprüngliche Einstellung bereits entfernt, und MDN stuft sowohl den DNT-Header als auch navigator.doNotTrack als veraltet ein.
Schalter und gesendetes Signal sind nicht garantiert dasselbe.
Die konkrete Prüfung läuft über diese Tabelle:
| Prüfpunkt | Was zu bestätigen ist |
|---|---|
| Unterstützung | DNT noch da? Senden womöglich entfernt |
| Anfrage-Header | DNT-Feld da? Wert 1, 0 oder nicht gesendet |
| Skript-Auslesen | navigator.doNotTrack auf der Testseite? |
| Einordnung | Kein Support ≠ nicht gesendet ≠ anderer Wert |
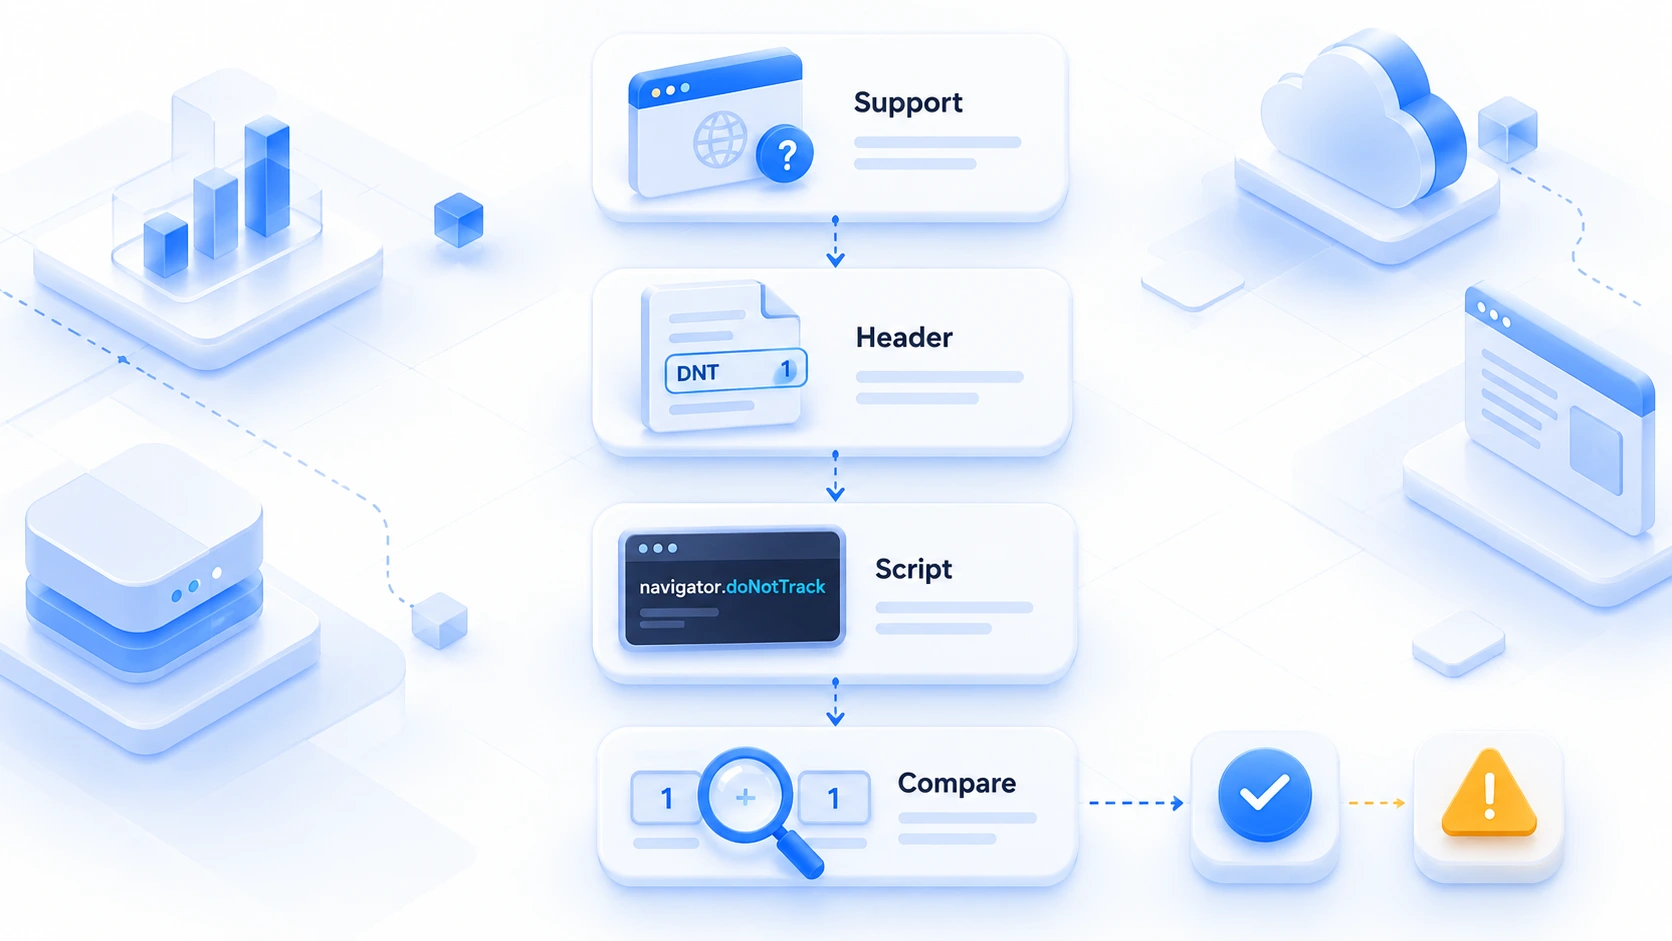
Header und Skript-Auslesen am besten gegenseitig abgleichen. Liefern beide Wege denselben Wert, ist das Signal dieses Umfelds in sich stimmig. Passt es nicht, lohnt ein Blick auf die Kernel-Version und die Konfiguration des Browsers.
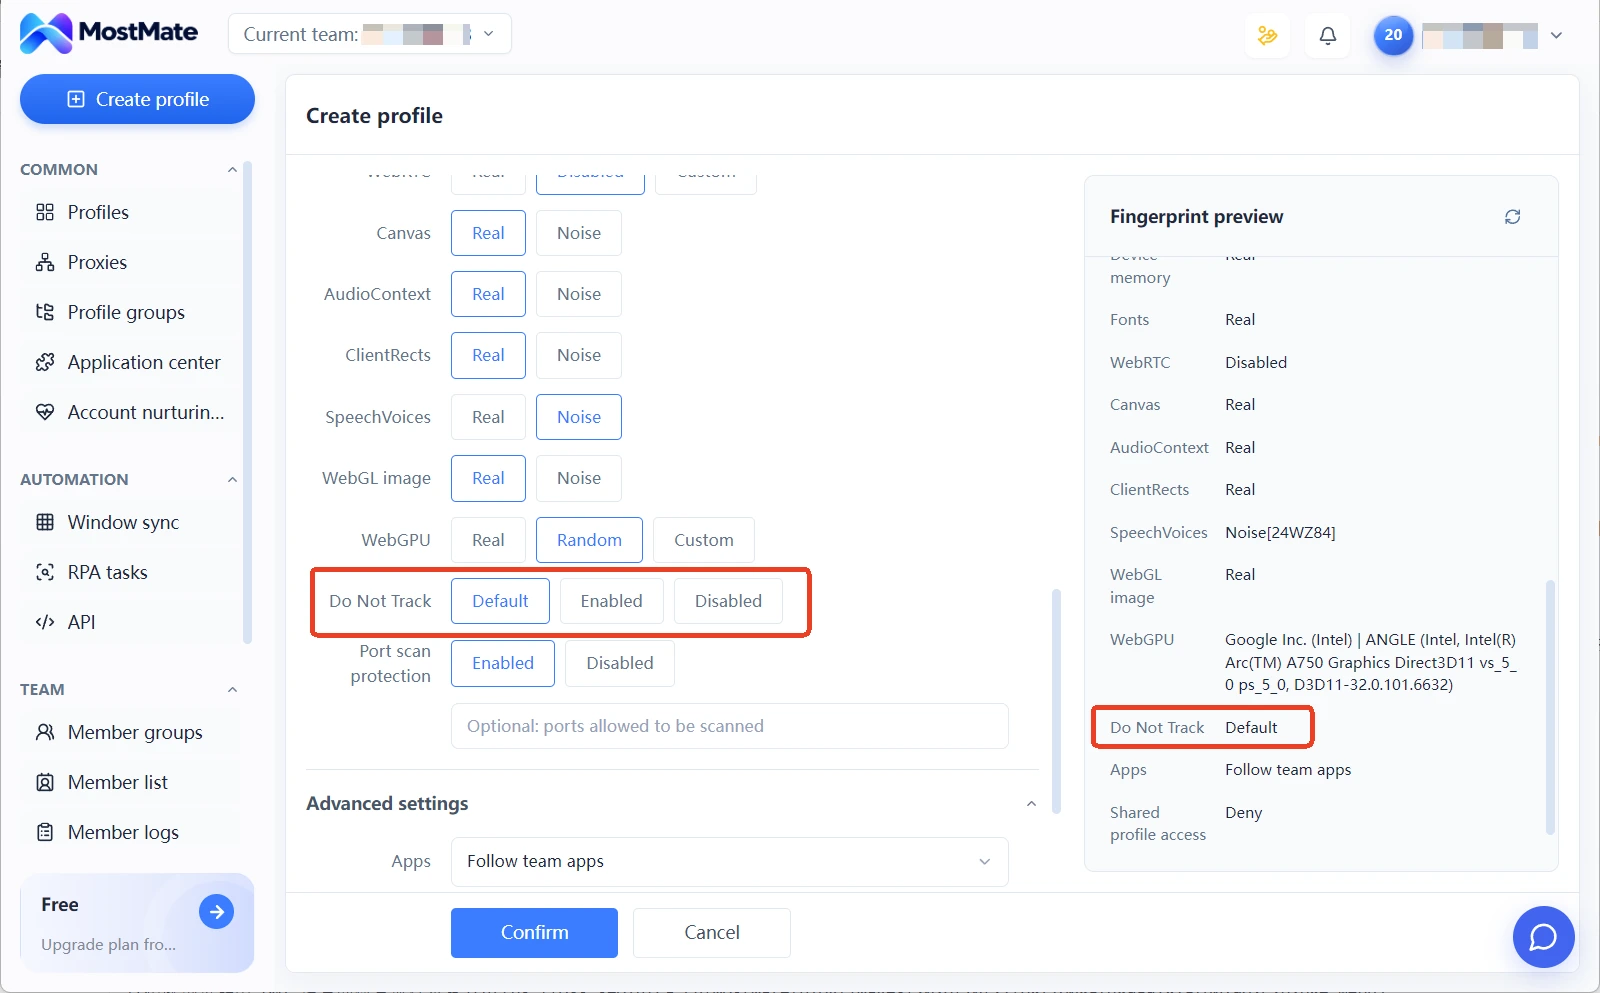
MostMate ist ein Antidetect-Browser, der die Browser-Konfiguration pro Umgebung trennt. Jedes Konto bekommt ein eigenes Umfeld mit einem separat gespeicherten Parametersatz. Wer sich in ein Umfeld einloggt, nutzt genau diesen Satz. Umfelder tauschen nichts untereinander aus. Signale auf Browser-Ebene wie Do Not Track liegen zusammen mit Sprache, Zeitzone und WebRTC in der Umgebungs-Konfiguration und brauchen beim Wechsel keine Sonderbehandlung. In der Anleitung zum UA-Konsistenz-Check geht es um den Grundsatz „keine Drift der Parameter innerhalb eines Umfelds“, der genauso auf DNT passt. Wie die einzelnen Module zusammenwirken, zeigt die Produktseite.
Wer einen Schritt weitergehen will und prüfen möchte, ob Umfelder noch an anderen Stellen auseinanderlaufen, folgt den Schritten der Anleitung zur Selbstprüfung des Kontoverknüpfungsrisikos. Umgebungs-Konfiguration, Proxy und Konto-Aktivitäten gemeinsam abgleichen. DNT ist nur einer der Punkte; allein betrachtet sagt er wenig.
Häufige Fragen
Bringt es etwas, Do Not Track zu aktivieren?
Der Nutzen ist begrenzt. Es ist eine Erklärung ohne verbindliche Kraft, die nie breit genug befolgt wurde und Tracking-Skripte nicht von sich aus am Laufen hindert. Inhaltsblocker gehören zu einem anderen Mechanismus: Sie blockieren Tracking-Anfragen direkt. Das ist nicht dasselbe.
Was ist der Unterschied zwischen DNT und dem Privatmodus?
Zwei verschiedene Dinge. DNT ist eine Erklärung an Websites und regelt, „ob die Gegenseite verfolgen darf“; der Privatmodus ist ein lokales Verhalten und regelt, „ob Browserverlauf und Cookies auf diesem Gerät landen“. Der Privatmodus sendet kein DNT, und aktiviertes DNT hindert die Website nicht daran, Ihren Fingerprint zu lesen.
Wird GPC das DNT ersetzen?
Der Richtung nach ja. GPC drückt denselben Verzichtswunsch über den Sec-GPC-Header aus, und seine rechtliche Wirkung stammt aus dem Geltungsbereich konkreter Datenschutzvorschriften. In erfassten Fällen müssen Websites reagieren, ein Status, den DNT nie hatte. Es gilt nicht in allen Regionen und nicht für alle Websites.
Fazit
Die fünfzehn Jahre von Do Not Track zeigen, dass eine „höfliche Bitte“ das „kommerzielle Tracking“ nicht aufhält, und sie offenbaren ein Detail des Fingerprintings: Ein Schalter, der eine Privatsphäre-Präferenz ausdrücken soll, liegt selbst im von Websites lesbaren Bereich.
Für Betreiber mehrerer Konten lautet der pragmatische Weg: prüfen statt über die Schalterrichtung grübeln. Unterstützungsstatus klären, Header und Skript-Auslesen abgleichen und sicherstellen, dass der Wert innerhalb eines Umfelds nicht driftet.
Wer das Konfigurationssystem für Umfelder und Signale noch nicht aufgebaut hat, liest zuerst Was ist ein Browser-Fingerprint, um die Begriffe zu vervollständigen, und fixiert dann die Umgebungs-Konfiguration in MostMate. Was die Signalebene betrifft: Sie sollte vom ersten Tag an stabil stehen.

MOSTMATE
Mehrere Konten sicher verwalten – ganz einfach
Starte mit deinem ersten Konto und gestalte mit MostMate sicherere, intelligentere und effizientere Mehrkontenabläufe.
- Unabhängige Profile. Konsistente Identitäten.
- KI-Automatisierung · Kontozustand · Teamarbeit



