
Do Not Track คืออะไร สวิตช์ “ไม่ต้องติดตาม” สัมพันธ์กับลายนิ้วมือเบราว์เซอร์อย่างไร เข้าใจได้ในบทเดียว
Do Not Track คือประโยค “กรุณาอย่าติดตามฉัน” ที่เบราว์เซอร์ส่งให้เว็บไซต์ มันเป็นเพียงแถวประกาศเจตนา ไม่มีอำนาจบังคับ ส่วนเว็บไซต์จะอ่านสัญญาณนี้ได้หรือไม่และตีความอย่างไร ตรงนั้นคือจุดเชื่อมระหว่างมันกับลายนิ้วมือเบราว์เซอร์ หลายคนเคยลังเลว่าจะเปิดตัวเลือก “ไม่ต้องติดตาม” ที่ซ่อนอยู่ในหน้าตั้งค่าหรือไม่ บทความนี้แกะมันออกมาให้ชัด ตั้งแต่วิธีทำงาน เหตุผลที่ถูกทอดทิ้ง ความสัมพันธ์กับลายนิ้วมือและขอบเขตของผลกระทบ ส่วนท้ายลงมือทำจริง บอกวิธีตรวจสอบสัญญาณนี้ในเบราว์เซอร์ลายนิ้วมือ
Do Not Track คืออะไรกันแน่
Do Not Track (ย่อว่า DNT) คือ HTTP header ที่ใช้บอกเว็บไซต์ว่า “ผู้ใช้ไม่ประสงค์ให้ติดตามข้ามไซต์” แนวคิดนี้นักวิจัยเสนอในปี 2009 ก่อนที่ Firefox 4 จะรองรับอย่างเป็นทางการเป็นเจ้าแรกในปี 2011 จากนั้น Chrome, Safari และ IE ก็ตามมาทีละเจ้า เมื่อเปิดใช้ ทุก request ของเบราว์เซอร์จะแถมฟิลด์ header เพิ่มมาหนึ่งตัว ค่าของมันมีสามแบบ 1 หมายถึงไม่ต้องการถูกติดตาม 0 หมายถึงไม่รังเกียจ ส่วน null (หรือไม่ส่ง) หมายถึงไม่เคยแสดงความต้องการใด ๆ
สคริปต์บนหน้าเว็บก็อ่านค่าเดียวกันนี้ได้ผ่าน property navigator.doNotTrack ดังนั้นผู้ตรวจจับจะได้ค่านี้ได้จากสองทาง ทั้ง header และสคริปต์
ต้องพูดให้ขาดว่า DNT เป็นแค่ “คำขอ” จะปฏิบัติตามหรือไม่ขึ้นอยู่กับน้ำใจของเว็บไซต์ล้วน ๆ ไม่มีกฎหมายบังคับให้แพลตฟอร์มต้องตอบสนอง ก็ไม่มีกลไกลงโทษค้ำประกัน ความจริงคือ DNT ไม่เคยได้รับการปฏิบัติตามที่กว้างพอ การเปิดไว้ไม่ได้การันตีว่าเว็บไซต์จะเลิกติดตาม คำอธิบาย DNT header ของ MDN ตอนนี้ระบุสถานะว่าเลิกใช้แล้ว พร้อมระบุว่ามาตรฐานนี้หยุดพัฒนาไปแล้ว
ทำไมเบราว์เซอร์ถึงทยอยเลิกใช้
เหตุผลที่ DNT ถูกทอดทิ้งย่อได้เป็นสองประโยค เว็บไซต์แทบไม่ปฏิบัติตาม และตัวมันเองกลับอาจกลายเป็นตัวแปรของลายนิ้วมือ จากเส้นทางกว่าสิบปี มีสามจุดที่ควรจำไว้:
- ช่วงปี 2011 DNT ถูกเบราว์เซอร์หลักหลายเจ้ารับมาใช้ หวังให้ผู้ใช้สื่อความประสงค์ไม่ต้องการถูกติดตามผ่าน request header ช่วงนั้นสื่อยกมันเป็นมาตรฐานคุ้มครองความเป็นส่วนตัวให้รู้จักกันทั่วไป
- ปี 2019 W3C เห็นว่ามาตรฐานนี้ขาดการใช้งานจริงที่เพียงพอ จึงยุติงานลง ปีเดียวกัน Safari ถอดรองรับออกโดยให้เหตุผลว่าไม่อยากให้ DNT กลายเป็นตัวแปรของลายนิ้วมือ
- ปี 2025 Firefox ถอดการตั้งค่า DNT ออกตั้งแต่เวอร์ชัน 135 แล้วชี้ทางผู้ใช้ไปใช้ตัวเลือกความเป็นส่วนตัวที่ยึด GPC (Global Privacy Control) แทน GPC สื่อความประสงค์ยกเลิกแบบเดียวกันผ่าน Sec-GPC header และยังถูกใช้งานอยู่จนถึงปัจจุบัน
GPC กับ DNT ต่างกันโดยแก่นตัวหนึ่งจุด คือ GPC มีผลตามกฎหมายมาจากขอบเขตการใช้บังคับของกฎหมายคุ้มครองข้อมูลส่วนบุคคลแต่ละฉบับ ในกรณีที่อยู่ใต้กฎหมายเหล่านั้น เว็บไซต์ต้องตอบสนองสัญญาณนี้ แปลว่าไม่ใช่ทุกเว็บไซต์ทุกภูมิภาคต้องทำตาม แต่อย่างน้อยก็มีที่ยึดที่ผูกพันแล้ว
มองย้อนกลับ ความล้มเหลวของ DNT ไม่ใช่ที่การทำงานทางเทคนิค แต่ที่การออกแบบกลไก เป็นแถวประกาศที่ไม่มีอำนาจบังคับ เว็บจะทำตามหรือไม่ก็แล้วแต่ใจ ประวัติศาสตร์ช่วงนี้ยังอธิบายอีกเรื่องด้วย ว่าทำไมความสัมพันธ์กับลายนิ้วมือถึงไปจบตรงข้ามกับตั้งใจไว้
DNT กับลายนิ้วมือ อาจเพิ่มความโดดออกมา แต่มีขอบเขต
DNT ต่างจากข้อมูลระดับอุปกรณ์อย่างขนาดหน้าจอหรือระบบปฏิบัติการ มันสื่อถึงความต้องการเรื่องการถูกติดตามของเบราว์เซอร์ แต่เมื่อไรที่เว็บไซต์อ่านค่านี้ได้ มันก็มีสิทธิ์ถูกหยิบไปรวมในการวิเคราะห์ชุดคุณสมบัติของเบราว์เซอร์ นี่คือทางเดินทั้งหมดที่มันเกี่ยวกับลายนิ้วมือ ผู้ใช้ส่วนใหญ่ไม่เคยเข้าไปหน้าตั้งค่าความเป็นส่วนตัวเลย DNT จึงอยู่ในสถานะไม่ถูกส่ง คนที่เปิดมีน้อย ในระบบตัดสินที่ใช้ “ต่างจากคนส่วนใหญ่หรือไม่” เป็นเส้นด้าย ค่าของพวกน้อยย่อมมีกลิ่นความโดดติดตัวมาแต่ต้น
ขอบเขตของเส้นด้ายนี้แคบกว่าที่คิด มีสามเรื่องต้องแยก:
1. DNT ไม่ใช่ตัวระบุตัวตนเพียงหนึ่งเดียว มันไม่สามารถพิสูจน์เดี่ยว ๆ ว่าสอง request มาจากอุปกรณ์เดียวกัน ยิ่งไม่สามารถตัดสินเดี่ยว ๆ ว่าบัญชีผูกกันหรือไม่ ระบบความเสี่ยงจะอ่านสัญญาณนี้ไหม ให้น้ำหนักเท่าไร คนนอกมองไม่เห็น
2. ค่าไม่เท่ากันไม่ได้แปลว่าสภาพแวดล้อมผิดปกติ เวอร์ชันเบราว์เซอร์ การตั้งค่าความเป็นส่วนตัว และวิธี implement ล้วนกระทบผลที่วัดได้ DNT สถานะต่างกัน ไม่จำเป็นต้องชี้ไปที่ข้อสรุปเดียวกัน
3. ความสม่ำเสมอไม่ได้แปลว่ายิ่งตรงกันยิ่งปลอดภัย ไม่มีเหตุผลรองรับให้ทุกสภาพแวดล้อมเปิดหรือปิด DNT ทิศทางของค่าไม่มีคำตอบมาตรฐาน
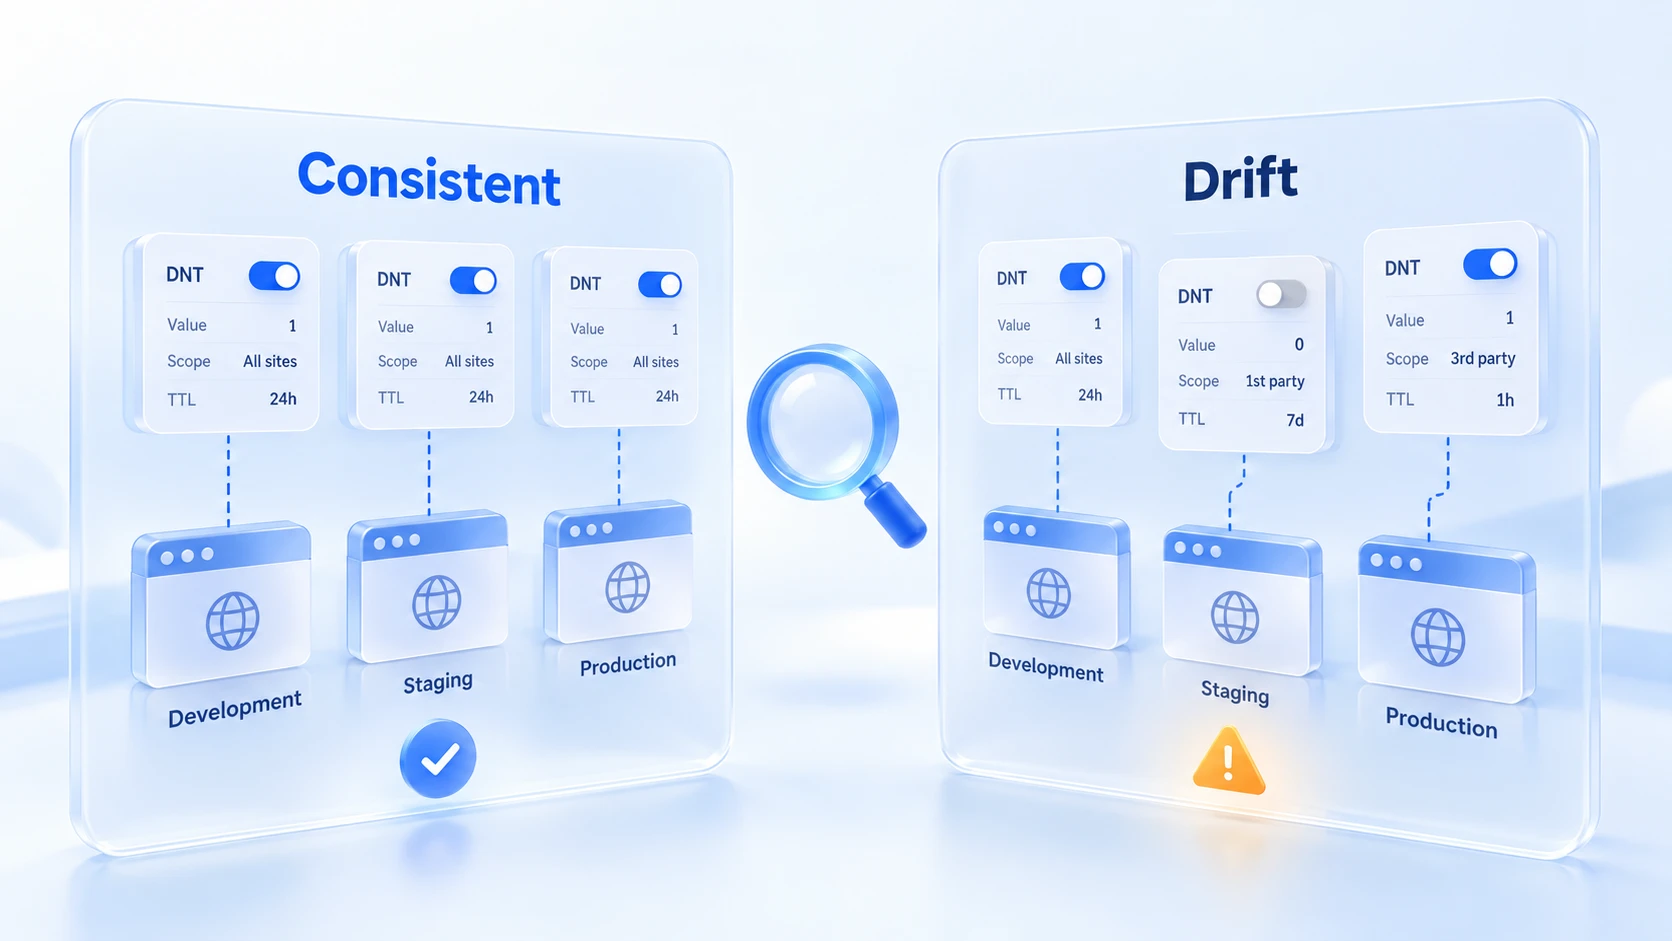
เหตุผลที่ Apple ให้ตอนถอด DNT ออกคือหลักฐานทางการที่ตรงที่สุดจนถึงทุกวันนี้ ฟิลด์ header ตัวนี้ถูกใช้เป็นตัวแปรลายนิ้วมือได้ “ใช้ได้” กับ “ถูกใช้จริง” เป็นคนละเรื่อง การเข้าใจที่มั่นคงคือ DNT อยู่ในรัศมีที่เว็บไซต์อ่านได้ ส่วนผลกระทบเท่าไรขึ้นกับวิธีของผู้เก็บ ไม่ได้ขึ้นกับสวิตช์ตัวนี้เอง
อยากรู้ว่าสภาพแวดล้อมของคุณโชว์คุณสมบัติอะไรบ้าง ลองไล่ตามลำดับตรวจของคู่มือเช็กคะแนน Whoer ทีละข้อ สัญญาณแบบ DNT ก็อยู่ในรายการที่หน้าตรวจสอบส่งกลับมาด้วย
ตรวจสอบ DNT ในเบราว์เซอร์ลายนิ้วมืออย่างไร
แก่นของการตรวจมีข้อเดียว ให้ยึดสัญญาณที่เว็บไซต์ได้รับจริงเป็นหลัก ไม่ใช่ยึดสวิตช์บนหน้าตั้งค่า DNT เลิกใช้แล้ว และแต่ละเบราว์เซอร์รองรับไม่เหมือนกัน Firefox 135 ถอดการตั้งค่าเดิมออกไปแล้ว ส่วน MDN ก็ระบุว่าทั้ง DNT header และ navigator.doNotTrack เป็นสถานะเลิกใช้
สถานะสวิตช์กับสัญญาณที่ส่งออกจริง ไม่ได้การันตีว่าเป็นเรื่องเดียวกัน
การตรวจจริงทำตามตารางนี้:
| รายการตรวจ | ต้องยืนยันอะไร |
|---|---|
| การรองรับ | ยังรองรับ DNT ไหม อาจถอดการส่งออกแล้ว |
| หัว request | มีฟิลด์ DNT ไหม ค่า 1, 0 หรือไม่ส่ง |
| การอ่านด้วยสคริปต์ | navigator.doNotTrack คืนค่าอะไรบนหน้าตรวจ |
| การตีความผล | ไม่รองรับ ไม่ส่ง ค่าต่าง คือสามกรณีแยกกัน |
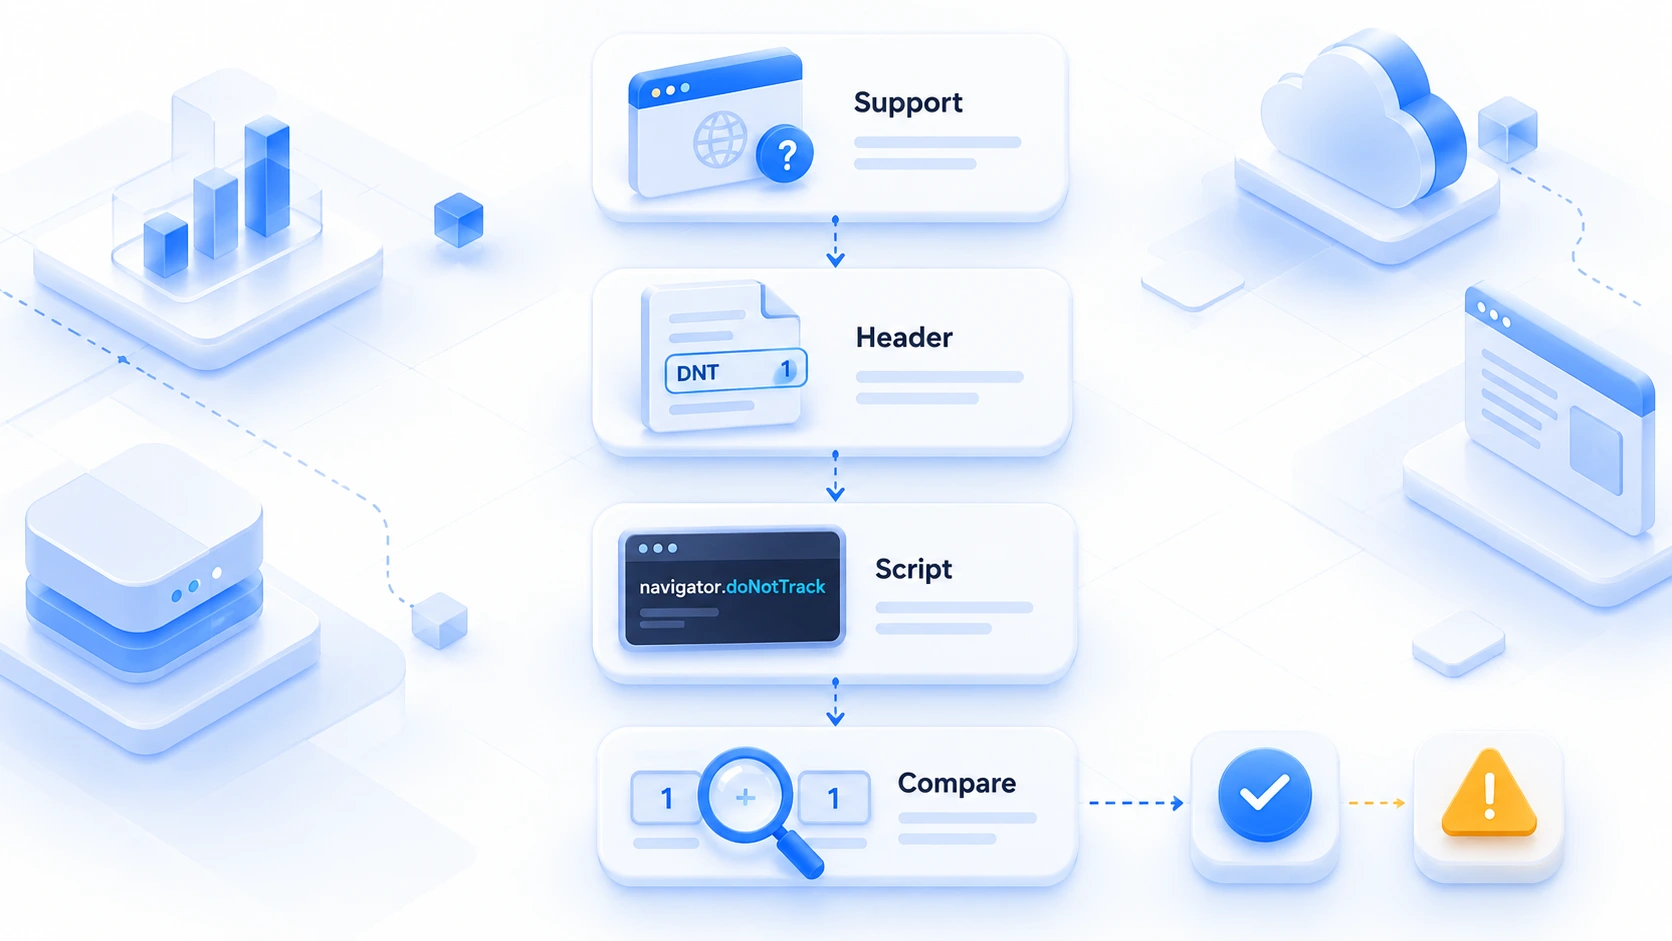
ควรเทียบผลจากหัว request กับการอ่านด้วยสคริปต์กันข้ามทาง ถ้าสองทางได้ค่าตรงกัน แปลว่าสัญญาณของสภาพแวดล้อมนี้สอดคล้องภายใน ถ้าไม่ตรงก็ควรตรวจเวอร์ชันเคอร์เนลเบราว์เซอร์กับการตั้งค่าของมันต่อ
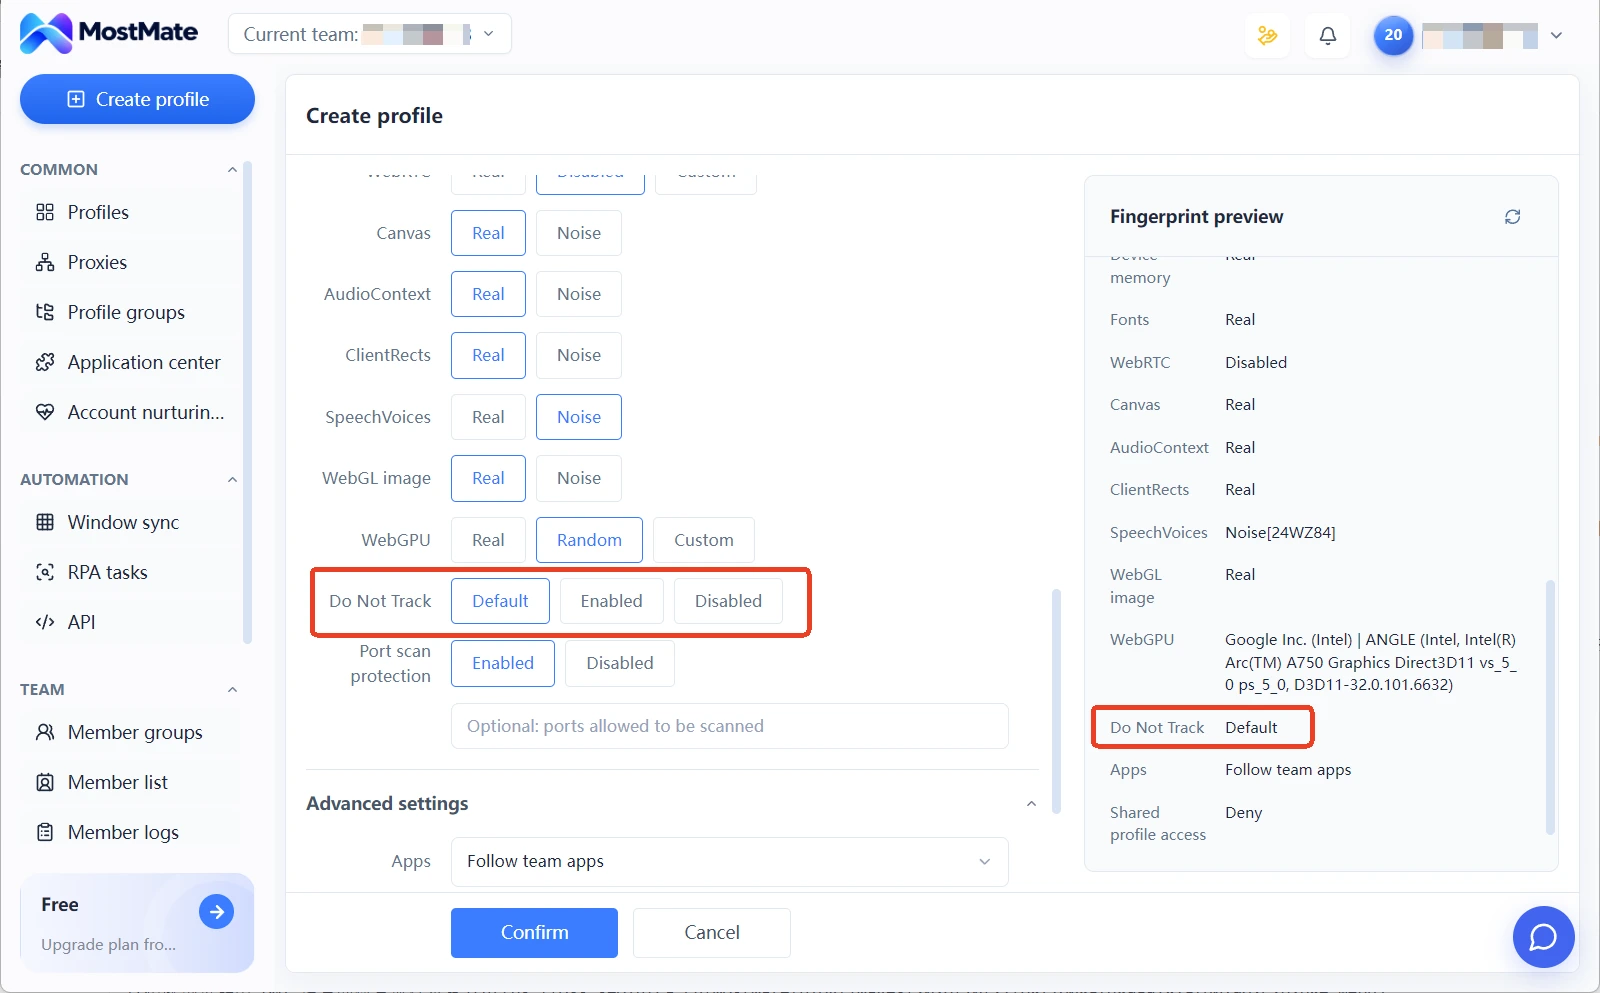
MostMate เป็นเบราว์เซอร์ลายนิ้วมือที่แยกการตั้งค่าเบราว์เซอร์ออกเป็นรายสภาพแวดล้อม หนึ่งบัญชีต่อหนึ่งสภาพแวดล้อม ชุดพารามิเตอร์ถูกเก็บแยกกัน เข้าสภาพแวดล้อมไหนก็ใช้ชุดค่านั้น สภาพแวดล้อมไม่ยืมกันใช้ สัญญาณระดับเบราว์เซอร์อย่าง Do Not Track ถูกเก็บรวมไว้ในการตั้งค่าสภาพแวดล้อมพร้อมกับภาษา เขตเวลา และ WebRTC สลับสภาพแวดล้อมเมื่อไรก็ไม่ต้องจัดการแยก คู่มือตรวจความสม่ำเสมอของ UA เล่าแนวคิด “พารามิเตอร์ในสภาพแวดล้อมเดียวกันต้องไม่เลื่อน” ซึ่งใช้กับ DNT ได้เช่นกัน ส่วนหน้าที่ของแต่ละโมดูลดูได้ที่หน้าแนะนำผลิตภัณฑ์
ถ้าจะลงลึกกว่านั้น หาว่าสภาพแวดล้อมยังมีจุดไหนไม่ตรงกันอีก ให้ทำตามขั้นตอนของคู่มือตรวจความเสี่ยงบัญชีผูกกันด้วยตัวเอง เอาการตั้งค่าสภาพแวดล้อม พร็อกซี และบันทึกการใช้บัญชีมาเทียบรวมกัน DNT เป็นแค่หนึ่งรายการในนั้น ดูโดด ๆ ความหมายไม่มาก
คำถามที่พบบ่อย
เปิด Do Not Track แล้วมีประโยชน์ไหม
ประโยชน์จำกัด เป็นแถวประกาศที่ไม่มีอำนาจบังคับ ไม่เคยถูกปฏิบัติตามกว้างพอ และไม่ได้ขวางสคริปต์ติดตามไม่ให้ทำงานด้วยตัวเอง เครื่องมือบล็อกเนื้อหาเป็นกลไกอีกแบบ บล็อก request ติดตามตรง ๆ ทั้งสองไม่ใช่เรื่องเดียวกัน
DNT กับโหมดไม่ระบุตัวตนต่างกันอย่างไร
คนละเรื่องกัน DNT เป็นแถวประกาศที่ส่งให้เว็บไซต์ ดูแลเรื่อง “อีกฝ่ายจะติดตามได้ไหม” ส่วนโหมดไม่ระบุตัวตนเป็นพฤติกรรมฝั่งเครื่อง ดูแลเรื่อง “ประวัติการเข้าใช้กับ Cookie จะตกค้างบนเครื่องนี้ไหม” เปิดโหมดไม่ระบุตัวตนไม่ได้ส่ง DNT เปิด DNT ก็ไม่ได้กันเว็บไซต์อ่านลายนิ้วมือของคุณ
GPC จะมาแทนที่ DNT หรือไม่
ทิศทางคือใช่ GPC สื่อความประสงค์ยกเลิกแบบเดียวกันผ่าน Sec-GPC header และผลตามกฎหมายมาจากขอบเขตการใช้บังคับของกฎหมายคุ้มครองข้อมูลส่วนบุคคลแต่ละฉบับ ในกรณีที่อยู่ใต้กฎหมาย เว็บไซต์ต้องตอบสนอง ซึ่งเป็นสถานะที่ DNT ไม่เคยได้ แต่มันไม่ได้ผลทุกภูมิภาคกับทุกเว็บไซต์
บทสรุป
สิบห้าปีของ Do Not Track พิสูจน์ว่า “คำขออย่างสุภาพ” กั้น “การติดตามเชิงพาณิชย์” ไม่อยู่ และโชว์รายละเอียดหนึ่งของการทำลายนิ้วมือ สวิตช์ที่ตั้งใจสื่อความต้องการด้านความเป็นส่วนตัว ตัวมันเองก็อยู่ในรัศมีที่เว็บไซต์อ่านได้
สำหรับคนทำหลายบัญชี วิธีที่ลงมือได้คือตรวจ ไม่ใช่ลังเลเรื่องทิศทางสวิตช์ เช็กว่าเบราว์เซอร์ยังรองรับไหม เทียบผลหัว request กับการอ่านด้วยสคริปต์ และรักษาไม่ให้ค่าในสภาพแวดล้อมเดียวกันเลื่อน
ใครยังไม่มีระบบตั้งค่าสภาพแวดล้อมกับสัญญาณ อ่านลายนิ้วมือเบราว์เซอร์คืออะไรเติมพื้นฐานก่อน แล้วไปล็อกการตั้งค่าสภาพแวดล้อมในMostMate เรื่องสัญญาณควรให้มั่นคงตั้งแต่วันแรก

MOSTMATE
จัดการหลายบัญชีอย่างปลอดภัยได้ง่ายกว่าเดิม
เริ่มจากบัญชีแรก แล้วใช้ MostMate สร้างการทำงานหลายบัญชีที่ปลอดภัย ฉลาด และมีประสิทธิภาพยิ่งขึ้น
- โปรไฟล์เป็นอิสระ ตัวตนสอดคล้องกัน
- ระบบอัตโนมัติด้วย AI · สุขภาพบัญชี · การดำเนินงานของทีม



